
متتبّع حيّ · آخر مراجعة 21 نوفمبر 2026 (بتوقيت غزة)
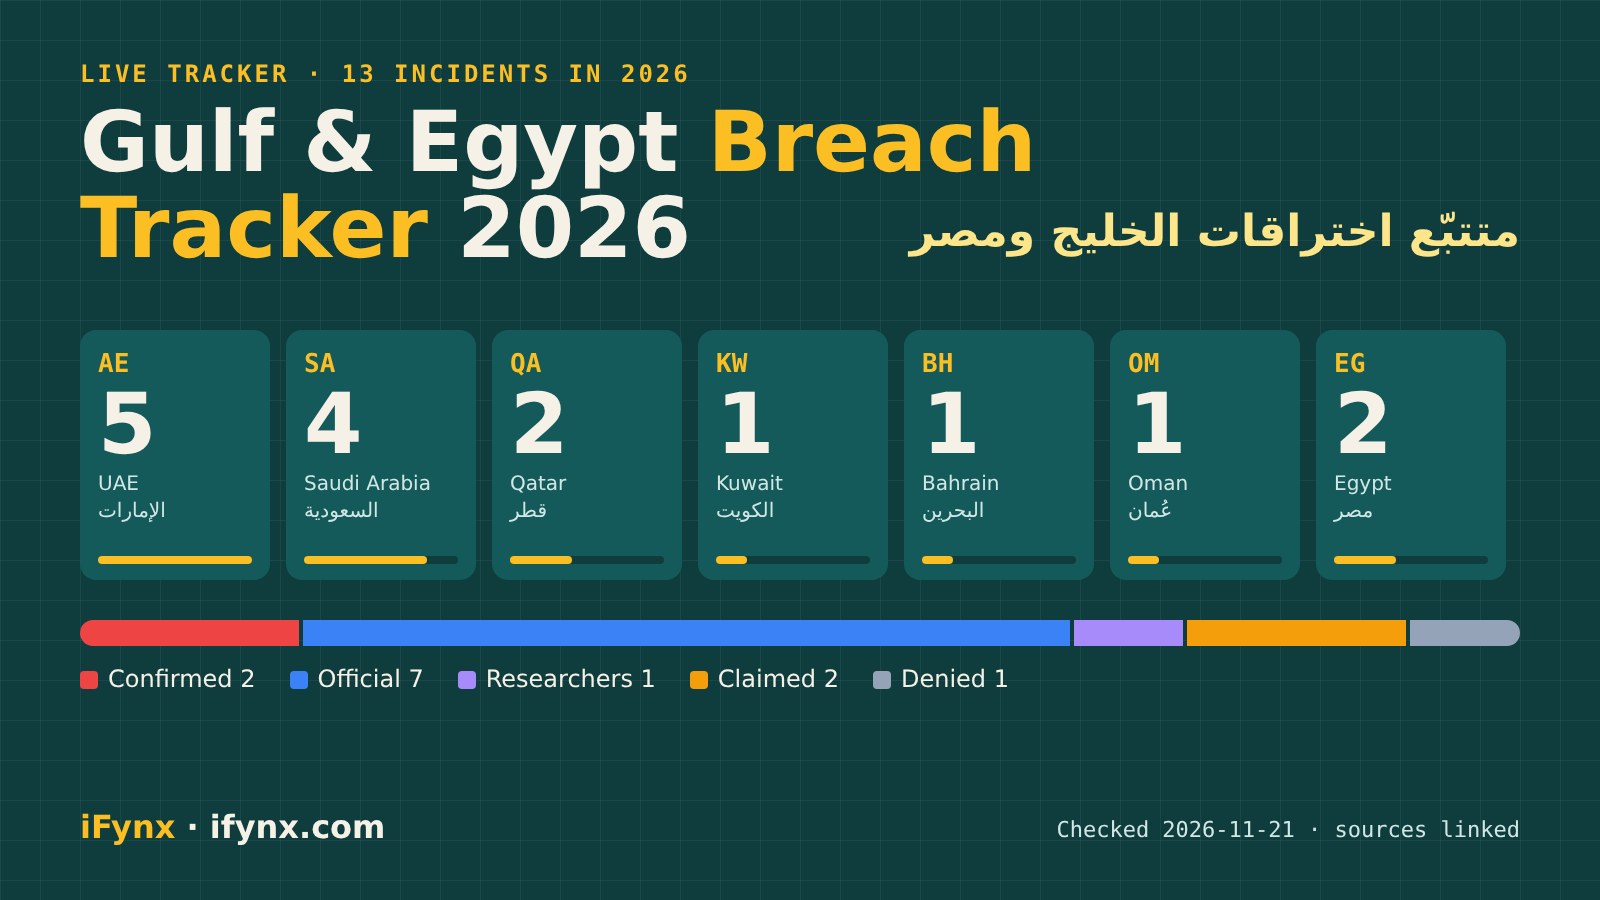
يرصد هذا المتتبّع 13 حادثة سيبرانية معلنة في الخليج ومصر خلال 2026، لكل منها مصدرها وحالتها بوضوح. أكدت الجهة المتضررة 2 منها، و7 من بيانات رسمية أو جهات تنظيمية، و1 من باحثين فقط، و2 ادعاءات مهاجمين لم يؤكدها أحد، و1 نفتها الجهة المعنية.
نضيف الحوادث الجديدة فور الإعلان عنها، ونحدّث القائمة عندما تكشف الشركة أو الجهة التنظيمية أو المحكمة المزيد. لا نعرض الادعاءات كحقائق: كل سطر يقول من قال ماذا.
متتبّع اختراقات الخليج ومصر قائمة مجانية موثقة بالمصادر تُعدّها آيفينيكس، استوديو البرمجيات والمنتجات الذي يبني التطبيقات والمنصات لشركات في الإمارات والسعودية وقطر والكويت والبحرين وعُمان ومصر. معظم قوائم الاختراقات عالمية وبالإنجليزية، وتخلط الحوادث المؤكدة بتباهي عصابات الفدية. أما هذه القائمة فتغطي منطقتنا فقط، بالعربية والإنجليزية، وتصنّف كل حادثة بحسب من قالها فعلاً.
كيف تقرأ هذا المتتبّع
- أكدته الجهة المتضررة أكدته الشركة أو الجهة التي تعرضت للهجوم.
- بيان رسمي أعلنته جهة حكومية أو تنظيمية أو الشرطة، وقد لا تُسمّى الجهة المتضررة.
- باحثون فقط نشر باحثون أمنيون أدلة، دون بيان من الضحية أو الحكومة حتى الآن.
- ادعاء مهاجم غير مؤكد يقوله المهاجمون أو المنشورات فقط، وهو غير مثبت.
- نفته الجهة المعنية قالت الجهة المذكورة إنه لم يحدث.
أي دول الخليج سجّلت أكثر الحوادث السيبرانية المعلنة في 2026؟
🇦🇪
5
الإمارات
🇸🇦
4
السعودية
🇶🇦
2
قطر
🇰🇼
1
الكويت
🇧🇭
1
البحرين
🇴🇲
1
عُمان
🇪🇬
2
مصر
حوادث 2026 التي تذكر كل دولة. الحادثة الإقليمية تُحسب لكل دولة تذكرها.
هذه حوادث معلنة وليست كل الحوادث. الدول التي تنشر جهاتها التنظيمية قراراتها ويتحدث مسؤولوها علناً عن الهجمات (مثل الإمارات وقطر) ستظهر فيها حوادث أكثر من دول يُكشف فيها القليل. اقرأ الأرقام كصورة عن الإفصاح، لا عن الأكثر أماناً.
الحوادث السيبرانية في الخليج ومصر خلال 2026 (الأحدث أولاً)
6 أكتوبر 2026 · 🇸🇦 السعودية · المقاولات
تحالف CRCC / سما للمقاولات (يُذكر أنه يبني منشآت كأس العالم 2034)
ادعاء مهاجم غير مؤكد
أفادت شركة الرصد Hackmanac بأن مجموعة تسمي نفسها WallStreet تزعم سرقة «أكثر من 1.5 مليون ملف» (نحو 17 تيرابايت)، يُقال إنها تشمل بيانات 150 ألف موظف، بعد اختراق في 3 أكتوبر. لم ترد CRCC، ولم يعلّق المجلس الوطني للأمن السيبراني.
المصادر: The National
15 سبتمبر 2026 · 🇦🇪 الإمارات · قطاع خاص / مورّد حكومي
شركة خاصة غير مسماة تخدم قطاعاً حكومياً في الإمارات
بيان رسمي
قال رئيس الأمن السيبراني لحكومة الإمارات، الدكتور محمد الكويتي، إن مهاجماً دخل عبر ثغرة لم تُرقَّع، وطلب «أكثر من 5 ملايين دولار» وهدّد بتسريب البيانات. لم تُسمَّ الشركة، وتختلف الصحيفتان حول ما إذا كانت أي بيانات قد سُرّبت فعلاً.
المصادر: The National · Gulf News
10 أغسطس 2026 · 🇦🇪 الإمارات · قطاعات حيوية
قطاعات الطيران والطاقة والتعليم
بيان رسمي
قال مجلس الأمن السيبراني لحكومة الإمارات إن هجمات منظمة استخدمت محاولات اختراق واستهداف حسابات تشغيلية وتصيداً احتيالياً «احتُويت قبل أن تتأثر أي أنظمة أو خدمات». لم يُذكر المهاجم ولا أرقام.
المصادر: The National
3 يوليو 2026 · 🇦🇪 الإمارات · البنوك والمال
القطاع المالي في الإمارات
بيان رسمي
أعلن مجلس الأمن السيبراني لحكومة الإمارات إحباط سلسلة «هجمات سيبرانية متطورة» على القطاع المالي عبر التصيد والبرمجيات الخبيثة، دون أي تعطل في الخدمات.
المصادر: The National
29 يونيو 2026 · 🇸🇦 السعودية · إنفاذ حماية البيانات
جهات غير مسماة غرّمتها سدايا
بيان رسمي
أعلنت الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا) غرامات وإنذارات لجهات خالفت نظام حماية البيانات الشخصية، منها عدم الإبلاغ عن حوادث تسرّب البيانات خلال 72 ساعة والتسويق دون موافقة. لم ترد الأسماء ولا المبالغ في التقرير الذي اطلعنا عليه.
المصادر: Akhbaar24
يونيو 2026 · 🇸🇦 السعودية · النقل / شركة مدرجة
بدجت السعودية (تأجير السيارات)
أكدته الجهة المتضررة
أكدت الشركة في إفصاح على السوق المالية السعودية «وصولاً غير مصرح به إلى جزء محدود من بيانات بعض العملاء عبر تطبيق الجوال»، وقالت إن البيانات المالية والمصرفية لم تتأثر، وإنها تحقق بالتنسيق مع الجهات الحكومية.
المصادر: AGBI
18 مايو 2026 · 🇪🇬 مصر 🇦🇪 الإمارات 🇶🇦 قطر · إنفاذ القانون
عملية «رمز» للإنتربول (13 دولة عربية)
بيان رسمي
أعلن الإنتربول أن الشرطة في 13 دولة، منها مصر والإمارات وقطر، اعتقلت 201 شخص وحددت 3,867 ضحية وضبطت 53 خادماً، في حملة ضد التصيد والبرمجيات الخبيثة والاحتيال استمرت من أكتوبر 2025 حتى 28 فبراير 2026.
المصادر: INTERPOL
5 مايو 2026 · 🇴🇲 عُمان · حكومي
جهات حكومية عُمانية، أبرزها وزارة العدل والشؤون القانونية
باحثون فقط
عثر باحثو Hunt.io على خادم مكشوف للمهاجمين يحتوي سكربتات وسجلات تشير إلى اختراقات في ما يصل إلى 12 جهة حكومية عُمانية، و«أكثر من 26 ألف» سجل مستخدم لوزارة العدل. لم تنسب Hunt.io الهجوم إلى مجموعة محددة، ولم نجد بياناً حكومياً عُمانياً.
المصادر: Hunt.io · Cyber Security News
14 أبريل 2026 · 🇸🇦 السعودية 🇧🇭 البحرين · الصناعة / الصلب
شركتا صلب (السعودية) وفولاذ (البحرين) للحديد والصلب
ادعاء مهاجم غير مؤكد
زعمت مجموعة قرصنة تسمي نفسها «حنظلة» أنها تسببت في «تعطيل كامل للعمليات» في الشركتين. لم نجد تأكيداً من أي من الشركتين، فهو ادعاء غير مؤكد.
المصادر: News.az
5 مارس 2026 · 🇰🇼 الكويت · حكومي
الأنظمة الرقمية الحكومية في الكويت
بيان رسمي
قال المركز الوطني للأمن السيبراني في الكويت إن «أنشطة وتهديدات سيبرانية متعددة» استهدفت بعض الأنظمة الرقمية في البلاد «جرى التعامل معها واحتواؤها فوراً»، دون تعطل في الخدمات.
المصادر: Arab Times
18 فبراير 2026 · 🇦🇪 الإمارات · الفعاليات / المال
أسبوع أبوظبي المالي (عبر مورّد خارجي)
أكدته الجهة المتضررة
كشف نظام تخزين يديره مورّد خارجي صور جوازات وهويات لحضور الفعالية دون كلمة مرور. أكد أسبوع أبوظبي المالي وجود «ثغرة في بيئة تخزين يديرها مورّد خارجي» طالت «مجموعة محدودة» من الحضور. وذكرت فايننشال تايمز أكثر من 700 وثيقة، ولم يؤكد المنظمون هذا الرقم.
المصادر: The National · TechRadar
11 فبراير 2026 · 🇪🇬 مصر · الطيران
مصر للطيران
نفته الجهة المعنية
زعمت منشورات أن بيانات نحو 104 آلاف شخص، من الموظفين والمتقدمين للوظائف، معروضة للبيع. قالت مصر للطيران إنه «لم يتم رصد أي محاولات اختراق ناجحة»، وقال المركز الإعلامي لمجلس الوزراء نقلاً عن وزارة الطيران المدني إنه لم يُرصد أي اختراق أو تسريب.
2 فبراير 2026 · 🇶🇦 قطر · الرياضة
شركة رياضية غير مسماة (قرار ملزم من الوكالة الوطنية للأمن السيبراني)
بيان رسمي
أصدرت الوكالة الوطنية للأمن السيبراني في قطر القرار الملزم رقم 3 لسنة 2025 بعد أن رصدت فرقها خرقاً لبيانات شخصية لدى شركة رياضية، ووجدت تدابير «تقنية وإدارية ومادية غير كافية» بموجب قانون حماية خصوصية البيانات الشخصية. لم تُذكر غرامة.
المصادر: The Peninsula · Qatar Tribune
أشهر الاختراقات قبل 2026
الحوادث القديمة التي لا يزال الناس في المنطقة يبحثون عنها، مع ما تأكد منها فعلاً.
2025 · 🇦🇪
634 جهة إماراتية وردت في اختراق مزعوم لـ Oracle Cloud بيان رسمي
قال مجلس الأمن السيبراني إن 634 جهة إماراتية استُهدفت في اختراق عالمي يزعمه مهاجم يسمي نفسه rose87168. ونفت Oracle اختراق سحابتها.
المصادر: The National
2025 · 🇦🇪
Bybit (منصة عملات رقمية مقرها دبي) أكدته الجهة المتضررة
سُرق نحو 1.5 مليار دولار من الإيثر من محفظة باردة، ونسب مكتب التحقيقات الفيدرالي الأمريكي الهجوم إلى قراصنة TraderTraitor (لازاروس) التابعين لكوريا الشمالية.
المصادر: TechTarget
2023 · 🇪🇬
فوري (المدفوعات) نفته الجهة المعنية
تعطلت الخدمة بعد ادعاء من مجموعة LockBit. نفت فوري أي هجوم أو تسريب، بينما قال بنك شريك إن فوري تتعرض لهجوم.
المصادر: The National
2023 · 🇰🇼
وزارة المالية الكويتية أكدته الجهة المتضررة
أكدت الوزارة هجوم فدية وعزلت الأنظمة، وأدرجتها مجموعة Rhysida ضمن ضحاياها. وكانت الرواتب على شبكة منفصلة.
المصادر: The Record
2021 · 🇸🇦
أرامكو السعودية (بيانات لدى مقاولين) أكدته الجهة المتضررة
أكدت أرامكو «تسرباً غير مباشر» لبيانات محدودة لدى مقاولين خارجيين، وقالت إن أنظمتها لم تُخترق، بينما طلب مبتز 50 مليون دولار.
المصادر: The National
2018 · 🇦🇪
كريم (النقل الذكي) أكدته الجهة المتضررة
أكدت كريم أن أسماء وبريد وأرقام هواتف وبيانات رحلات 14 مليون عميل وكابتن تعرضت للوصول، دون دليل على سرقة كلمات المرور أو أرقام البطاقات.
المصادر: Khaleej Times
2016 · 🇶🇦
بنك قطر الوطني ادعاء مهاجم غير مؤكد
نُشر ملف بحجم 1.4 غيغابايت قيل إنه بيانات عملاء البنك. حقق البنك ولم يؤكد البيانات، وقال إنه لا أثر مالي.
المصادر: MEED
2012 · 🇸🇦
أرامكو السعودية (فيروس شمعون) أكدته الجهة المتضررة
أكدت أرامكو أن برمجية خبيثة أصابت نحو 30 ألف جهاز، دون تأثر الإنتاج. ولا يزال أشهر هجوم تدميري في المنطقة.
المصادر: Threatpost
ماذا يكشف سجل 2026
- الموردون هم نقطة الضعف. جاء انكشاف بيانات أسبوع أبوظبي المالي من تخزين يديره مورّد، والشركة الإماراتية غير المسماة التي طُلب منها 5 ملايين دولار كانت مورّداً لقطاع حكومي. وتسرب أرامكو في 2021 جاء أيضاً من مقاولين. أمانك بقدر أمان الشركات التي تحتفظ ببياناتك.
- البرمجيات غير المحدّثة لا تزال باب الدخول. قال المسؤولون الإماراتيون إن حالة الخمسة ملايين بدأت بثغرة لم تُرقّع.
- تطبيقات الجوال تحمل بيانات العملاء أيضاً. جاء تسرب بدجت السعودية المؤكد عبر تطبيق الجوال، لا عبر الأنظمة الأساسية.
- الجهات التنظيمية بدأت تتحرك. أصدرت الوكالة الوطنية للأمن السيبراني في قطر قراراً ملزماً بعد خرق، وغرّمت سدايا جهات في السعودية منها جهات لم تبلّغ عن تسرب البيانات خلال 72 ساعة.
- كثير من العناوين مجرد ادعاءات. عدة قصص في 2026 تستند فقط إلى منشورات المهاجمين، وواحدة نُفيت بوضوح. تحقق من الحالة قبل النشر.
قائمة فحص لشركات الخليج ومصر
كيف نتحقق من كل حادثة
لا نضيف حادثة إلا إذا نشرتها وسيلة إعلام أو جهة تنظيمية أو شرطة أو إفصاح شركة أو فريق بحث أمني معروف بالاسم، ونضع رابط المصدر. لا ندرج ضحايا من مواقع تسريب عصابات الفدية وحدها. ننقل الأرقام كما وردت في المصدر ونذكر من قالها. ولا ننسب الهجمات إلى دول من عندنا؛ وحين تنسبها جهة رسمية (مثل مكتب التحقيقات الفيدرالي الأمريكي) ننقل ذلك على لسانها. إن كنت تمثل جهة مذكورة هنا ولديك تحديث أو تصحيح، تواصل مع آيفينيكس وسنراجعه.
كيف تساعد آيفينيكس
تصمم آيفينيكس وتبني منصات الويب وتطبيقات الجوال لشركات الخليج ومصر، مع أمان مدمج من أول دورة عمل بدل إضافته بعد الحادثة.
- مراجعة أمنية لتطبيق أو موقع قائم: صلاحيات الوصول في API، والتخزين المكشوف، ولوحات الإدارة، والمكتبات المستخدمة.
- بناء الخصوصية في المنتجات الجديدة: تقليل البيانات، والتعامل مع وثائق الهوية، ومسارات موافقة جاهزة لنظام حماية البيانات.
- إحكام إعداد المورّدين: أي بيانات يحصل عليها كل مورّد، وكيف تستعيدها.
- سعر ثابت أو خطة شهرية، واطلع على النطاقات المعتادة عبر حاسبة تكلفة التطبيقات.
أسئلة شائعة
ما هو متتبّع اختراقات الخليج ومصر؟
قائمة مجانية من آيفينيكس للحوادث السيبرانية المعلنة في الإمارات والسعودية وقطر والكويت والبحرين وعُمان ومصر. لكل حادثة تاريخ والجهة المعنية وتصنيف للحالة وروابط مصادرها. آخر مراجعة كانت في 21 نوفمبر 2026.
كم عدد الاختراقات المعلنة في الخليج ومصر في 2026؟
يرصد المتتبّع 13 حادثة حتى الآن في 2026. أكدت الجهة المتضررة 2 منها، و7 من بيانات رسمية، والباقي تقارير باحثين أو ادعاءات غير مؤكدة أو حوادث منفية. كثير من الحوادث لا يُعلن أبداً، فالعدد الحقيقي أكبر.
لماذا تُصنَّف بعض الحوادث كادعاءات؟
تعلن مجموعات الفدية والقرصنة أسماء ضحاياها للضغط عليهم، وبعض الادعاءات مبالغ فيها أو كاذبة. لا نعرض الادعاء إلا إذا نقلته وسيلة إعلام أو شركة بحث معروفة، ونصنّفه بوضوح حتى تؤكده الجهة أو جهة رسمية أو تنفيه.
هل يجب على الشركات في السعودية الإبلاغ عن اختراق البيانات؟
نعم. بموجب نظام حماية البيانات الشخصية السعودي يجب إبلاغ سدايا عن تسرب البيانات خلال 72 ساعة، وقد غرّمت سدايا في 2026 جهات لم تفعل ذلك. اقرأ دليلنا عن النظام للتفاصيل.
كيف تتجنب شركتي أن تصبح حادثة في هذا المتتبّع؟
حدّث الأنظمة المكشوفة على الإنترنت بسرعة، وتحكّم في البيانات التي يحتفظ بها مورّدوك، واختبر واجهة API في تطبيقك بحثاً عن ثغرات الصلاحيات، ودرّب الموظفين على التصيد، وجهّز خطة استجابة. ويمكن لآيفينيكس مراجعة تطبيقك أو موقعك وإصلاح ما تجده.
اقرأ أيضاً
- الامتثال لنظام حماية البيانات الشخصية السعودي في 2026
- الاحتيال الإلكتروني في الإمارات: انتحال صفة جهات حكومية
- اختراق Infoblox: كيف أصبح المورّد باب الدخول
كل يوم أحد: أخطر الثغرات والاختراقات المؤكدة، ومن المتأثر في السعودية والإمارات ومصر، وما الذي يجب تحديثه أولاً. مجانية، بالعربية والإنجليزية، ويمكنك إلغاء الاشتراك بنقرة.
✓ تم الاشتراك. ستصلك رسالة ترحيب الآن، وأول عدد يوم الأحد.