
اختراق عبر مورّد · Infoblox · تم التحقق 09:00 بتوقيت غزة، 18 نوفمبر 2026
أكدت Infoblox، التي تعمل أنظمة DNS وDHCP الخاصة بها داخل كثير من البنوك وشركات الاتصالات والوزارات، في 16 نوفمبر 2026 أن مهاجمين سرقوا ملفات داخلية عبر مورّد مخترق لنقل البيانات. وتفيد التقارير بأن الملفات تشمل لقطات إعداد NIOS لبعض العملاء، وهي خريطة مفصلة لإعدادات DNS والشبكة لديهم، إضافة إلى بيانات مالية وشخصية للموظفين. وتقول Infoblox إن منتجاتها وتحديثاتها لم تتأثر.
المصادر: TechCrunch وThe Register. إن كانت مؤسستك تستخدم Infoblox، فاسأل فريق حسابك اليوم هل أُخذت لقطاتكم، وغيّر الأسرار المخزنة في Grid احتياطاً.
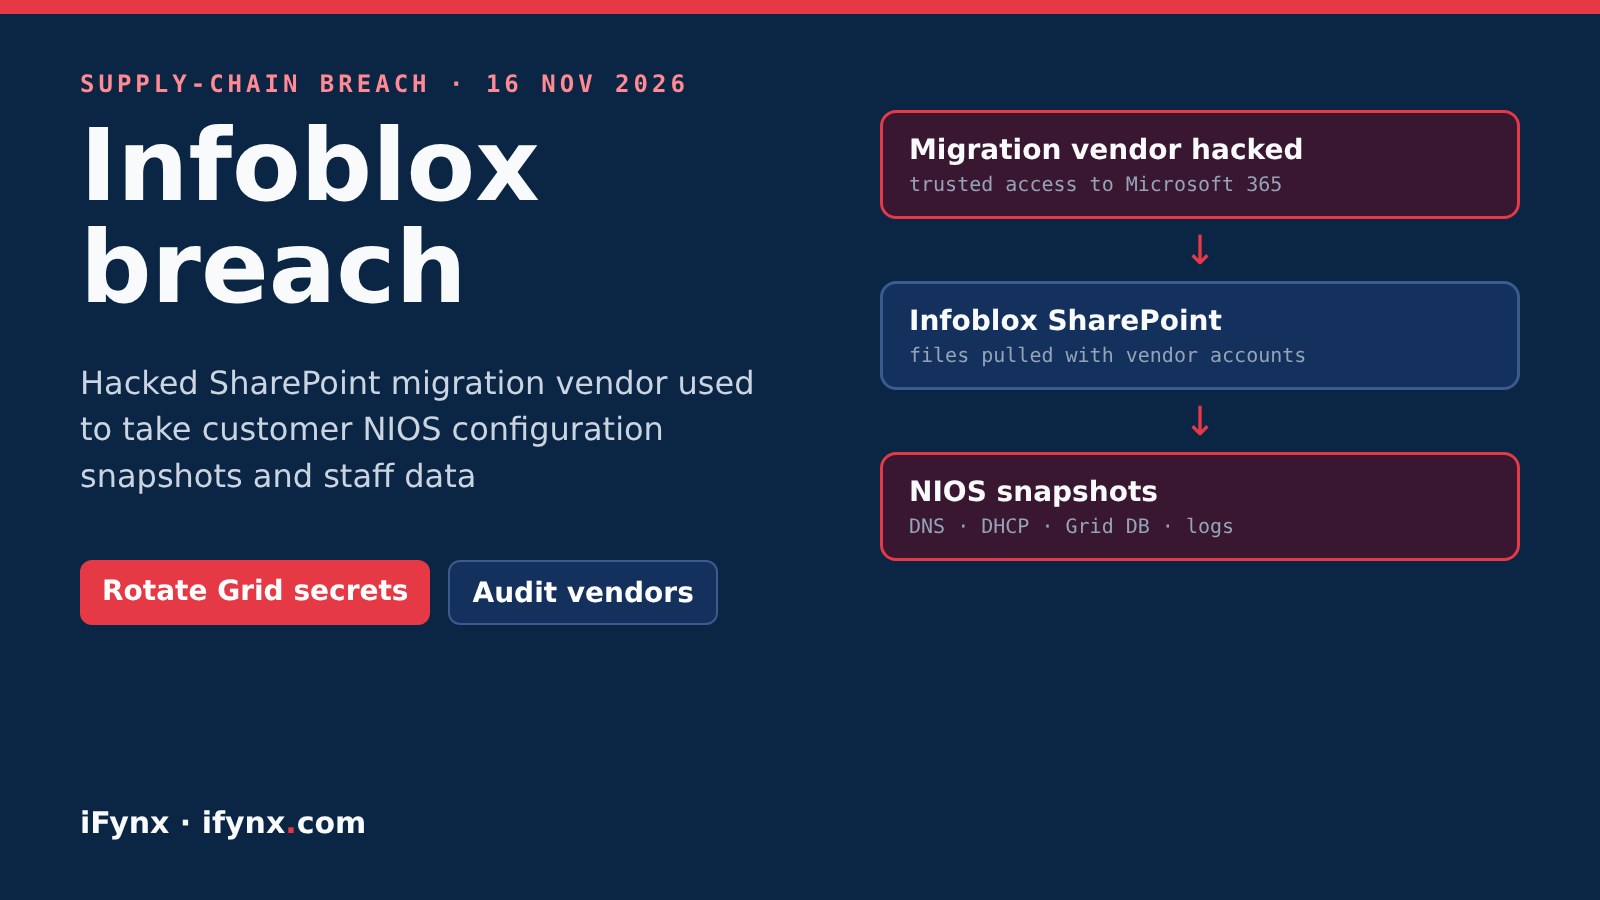
في آيفينيكس نبني ونؤمّن منصات ويب لبنوك وشركات تقنية مالية وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين. وInfoblox منتشرة في هذه الشبكات تحديداً، لذا يستحق هذا الاختراق ساعة من وقت فريق الشبكات لديك هذا الأسبوع، حتى لو لم يُذكر اسم شركتك. في ما يلي: الحقائق المؤكدة، وما زال مجهولاً، وقائمة فحص لعملاء Infoblox ولكل من يمنح مورّدين وصولاً إلى Microsoft 365.
اختراق Infoblox: الحقائق الأساسية
| النقطة | ما نعرفه |
|---|---|
| الشركة | Infoblox، شركة أمريكية تصنع أنظمة DNS وDHCP وإدارة عناوين IP (DDI) تستخدمها البنوك وشركات الاتصالات والحكومات |
| التأكيد | 16 نوفمبر 2026، على لسان متحدث باسم Infoblox |
| نقطة الدخول | مورّد خارجي لنقل البيانات تعرّض للاختراق (لم يُسمَّ)، يُقال إنه كان ينفذ نقل SharePoint |
| الطريقة | حسابات المورّد ذات الصلاحيات الموثوقة استُخدمت لسحب ملفات من SharePoint التابع لـ Infoblox (بحسب مصادر) |
| بيانات العملاء | لقطات إعداد NIOS لبعض العملاء: إعدادات DNS/DHCP وقواعد بيانات Grid وسجلات التقارير |
| بيانات الموظفين | تفاصيل الإيداع البنكي وبيانات الاتصال وتواريخ الميلاد وأرقام الضمان الاجتماعي (للموظفين ومعاليهم) |
| هل تأثرت المنتجات؟ | لا مؤشرات حتى الآن بحسب Infoblox: المنتجات والسحابة والتحديثات وعملية البناء غير متأثرة |
| غير معروف | عدد العملاء المتأثرين، واسم المورّد، وهل طلب المهاجمون فدية |
لماذا تهم لقطة NIOS؟
لقطة NIOS نسخة احتياطية تستطيع إعادة بناء جهاز Infoblox أو Grid كاملة. وبعبارة بسيطة، هي وصف لطريقة عثور شبكة مؤسستك على الأشياء: أسماء النطاقات الداخلية وأسماء الخوادم ونطاقات IP ونطاقات DHCP. وحتى من دون كلمات مرور، فهي خريطة جاهزة لمهاجم يخطط لاختراق موجه أو حملة تصيد مقنعة ضد موظفي تقنية المعلومات لديك. لهذا لا يقتصر الإصلاح على الجانب التقني، بل يجب أن يعرف مكتب الدعم أيضاً.
المؤكد مقابل المنقول: أكدت Infoblox الوصول غير المصرح به عبر مورّد، وقالت إن منتجاتها لم تتأثر. أما طريق SharePoint ولقطات NIOS وبيانات الموظفين فمصدرها مطلعون على الحادثة ورسالة من الرئيس التنفيذي اطلعت عليها The Register. ولم تحدد Infoblox عدد العملاء المتأثرين، وسنحدّث هذه الصفحة عندما تفعل.
ماذا يفعل عملاء Infoblox الآن؟
الدرس الأكبر: المورّدون داخل Microsoft 365 لديك
هذا ثالث اختراق عبر مورّد نغطيه خلال أسبوع، بعد هجوم سلسلة التوريد عبر Optimizely على 178 علامة واختراق Coinone عبر متعاقد الدعم الفني. ومشاريع النقل خطرة بشكل خاص: يحصل المورّد على صلاحية قراءة واسعة في SharePoint لأسابيع، وكثيراً ما يُنسى الحساب بعد ذلك. نفّذ هذا الفحص على بيئتك:
قائمة فحص وصول المورّدين إلى Microsoft 365
لماذا يهم هذا في الإمارات والسعودية ومصر؟
منصات DDI مثل Infoblox مستخدمة على نطاق واسع لدى البنوك الكبرى ومشغلي الاتصالات والجهات الحكومية في المنطقة، وغالباً ما تُشترى عبر شركات تكامل محلية تملك هي الأخرى صلاحيات إدارة. والجهات التنظيمية تتوقع إدارة مخاطر الأطراف الثالثة: معايير ضمان المعلومات في الإمارات، وضوابط الهيئة الوطنية للأمن السيبراني وإطار ساما في السعودية، وقانون حماية البيانات الشخصية 151 لسنة 2020 في مصر، كلها تعامل المورّدين كجزء من أمنك أنت. وعبارة «المورّد هو من اختُرق» لن تكون مقبولة إن تسربت خريطة شبكتك ثم استُخدمت ضدك.
كيف تساعدك آيفينيكس
تبني آيفينيكس المنصات وتؤمّنها بالعربية والإنجليزية للإمارات والسعودية ومصر وفلسطين. نستطيع:
- مراجعة وصول المورّدين والضيوف في Microsoft 365 وSharePoint والحسابات السحابية
- إعداد تنبيهات للتنزيل الجماعي وتسجيلات دخول المورّدين غير المعتادة
- كتابة سياسة قصيرة لوصول الأطراف الثالثة يستطيع شركاء التكامل الالتزام بها فعلاً
الأسئلة الشائعة
ماذا حدث في Infoblox؟
في 16 نوفمبر 2026 أكدت Infoblox أنها تحقق في وصول غير مصرح به إلى بعض معلومات الشركة، وقالت إن الوصول جاء عبر مورّد خارجي لنقل البيانات تعرّض للاختراق. وتنقل TechCrunch وThe Register عن مطلعين أن المورّد كان ينفذ أعمال نقل SharePoint، وأن حساباته استُخدمت لسحب ملفات من SharePoint التابع لـ Infoblox على Microsoft.
ما بيانات العملاء التي سُرقت؟
تقول The Register إن الملفات شملت بيانات إعداد لأنظمة NIOS لدى بعض العملاء، أي لقطات NIOS التي تحوي إعدادات DNS وDHCP وقواعد بيانات Grid وسجلات التقارير، ويمكن استخدامها لاستعادة جهاز أو Grid كاملة. ولم تحدد Infoblox عدد العملاء المتأثرين.
هل اختُرقت منتجات Infoblox أو تحديثاتها؟
تقول Infoblox إنه بحسب التحقيق حتى الآن لا يوجد ما يشير إلى تأثر أي من منتجاتها أو خدماتها السحابية أو تحديثات برامجها أو عمليات البناء والإصدار. أي أن ما حدث سرقة ملفات داخلية، لا باب خلفي معلن في NIOS أو BloxOne.
هل كُشفت كلمات مرور؟
لم تنشر Infoblox قائمة بما احتوته كل لقطة. ويذكر موقع Security Affairs أنها لم تتضمن كلمات مرور أو بيانات دخول. ولأن نسخة NIOS الاحتياطية قد تحمل مفاتيح وإعدادات بحسب طريقة أخذها، ننصح بمعاملة أي سر كان مخزناً في إعدادات Grid لديك على أنه ربما كُشف، حتى تبلغك Infoblox بخلاف ذلك.
هل سُرقت بيانات الموظفين أيضاً؟
نعم، بحسب رسالة من الرئيس التنفيذي اطلعت عليها The Register: تفاصيل الإيداع البنكي وبيانات الاتصال وتواريخ الميلاد وأرقام الضمان الاجتماعي للموظفين ومن يعولونهم. وعُرض على الموظفين عامان من مراقبة الائتمان وحماية الهوية. وهذا يخص موظفي الولايات المتحدة أساساً.
ماذا يفعل عملاء Infoblox في الإمارات والسعودية ومصر؟
اطلب كتابياً من فريق حسابك في Infoblox تأكيد ما إذا كانت لقطاتك ضمن الملفات المسروقة. وفي الأثناء غيّر الأسرار المخزنة في Grid (مفاتيح TSIG وبيانات API وSNMP وكلمات مرور المدراء المحليين)، وراجع من يصل إلى Grid Master، وتوقع تصيداً موجهاً يستخدم أسماء شبكتك الحقيقية. ثم راجع كل مورّد لديه وصول إلى Microsoft 365 وSharePoint لديك.
المصادر
- TechCrunch: Infoblox confirms security incident after hackers access company information (16 Nov 2026)
- The Register: Infoblox customer and staff data exposed in SharePoint breach (16 Nov 2026)
- Security Affairs: Infoblox confirms supply chain breach (17 Nov 2026)