
شرح الاختراق · 15 نوفمبر 2026
لم تُخترق منصة Coinone (كوين ون) نفسها، بل اختُرقت شركة ميتا إم (MetaM) التي تدير خدمة العملاء لديها. وربما سُرقت بيانات شخصية تركها العملاء أثناء المحادثات أو المكالمات مع الدعم، ومنها لدى بعضهم كلمات مرور وأرقام هوية وطنية وأرقام حسابات بنكية.
تقول Coinone، وهي منصة كريبتو كورية جنوبية، إن مهاجمًا خارجيًا دخل خادم MetaM نحو الساعة 04:00 بتوقيت كوريا يوم 12 نوفمبر (21:00 بتوقيت غزة يوم 11 نوفمبر). وتؤكد أن أنظمة الحسابات والتداول والمحافظ لديها منفصلة ولا يوجد ما يدل على اختراقها مباشرة، وأن كل تسجيل دخول ما زال يتطلب رمز OTP أو تأكيدًا عبر كاكاو توك. المتأثرون هم فقط من تواصلوا مع الدعم. ولم تعلن أي من الشركتين عدد المتضررين ولا أسماء عملاء MetaM الآخرين.

في آيفينيكس نبني منصات تداول ومحافظ وتطبيقات بنكية وأدوات الدعم الفني المرتبطة بها لشركات في الإمارات والسعودية ومصر وفلسطين. وتهمنا هذه الحادثة لأنها لم تبدأ من أنظمة المنصة الأساسية، بل من مكتب الدعم الفني، حيث يكتب العملاء أكثر بياناتهم حساسية طلبًا للمساعدة. في هذا المقال: ما أكدته Coinone وMetaM، وما زال مجهولًا، وما يجب على مستخدمي Coinone فعله اليوم، وقائمة فحص لبيانات الدعم الفني لمنصات الكريبتو وشركات التقنية المالية في الخليج ومصر. راجعنا إشعار Coinone وتقرير وكالة يونهاب عن إشعار MetaM وتقارير Chosunbiz وSBS والصحافة الأمنية الكورية يوم 15 نوفمبر 2026 نحو الساعة 13:00 بتوقيت غزة. ولا نشرح أي أسلوب هجوم، فلم يُنشر شيء عنه والتحقيق مستمر.
أهم الحقائق: ما نعرفه وما لم يُعلن بعد
| ما أكدته Coinone أو MetaM | ما لم يُعلن بعد |
|---|---|
| من اختُرق: شركة MetaM (메타엠) التي تدير خدمة عملاء Coinone. ويقول إشعار Coinone إن خادم MetaM هو الذي تعرّض للدخول غير المشروع. | عدد المتضررين: لم تعلنه Coinone ولا MetaM. |
| متى: نحو 04:00 بتوقيت كوريا يوم 12 نوفمبر، وعلمت Coinone نحو 09:20 من اليوم نفسه. | عملاء MetaM الآخرون: تقول MetaM إن بعض عملائها فقط تأثروا وإنها أبلغتهم، لكنها لم تسمّهم. |
| ماذا: بيانات قدمها العملاء في محادثات أو مكالمات الدعم، حتى 11 نوعًا، وتختلف من شخص لآخر. | كيف ومتى بدأ الأمر فعلًا: قيد التحقيق، وتقول MetaM إن بعض الخدمات شهدت وصولًا غير طبيعي حتى قبل 12 نوفمبر. |
| لم يُخترق بحسب Coinone: الحسابات والتداول ومحافظ الأصول الرقمية، وهي منفصلة، ولا دليل حتى الآن على دخول مباشر. | إساءة الاستخدام: لا تقارير حتى الآن عن سرقة من الحسابات، وتحذر Coinone من التصيد والاحتيال الهاتفي. |
| أُبلغت: وكالة الإنترنت والأمن الكورية KISA، ولجنة حماية المعلومات الشخصية، وهيئة الرقابة المالية. | أداة الاستعلام: تقول Coinone إنها تُعد خدمة ليعرف كل عميل البيانات التي كُشفت عنه. |
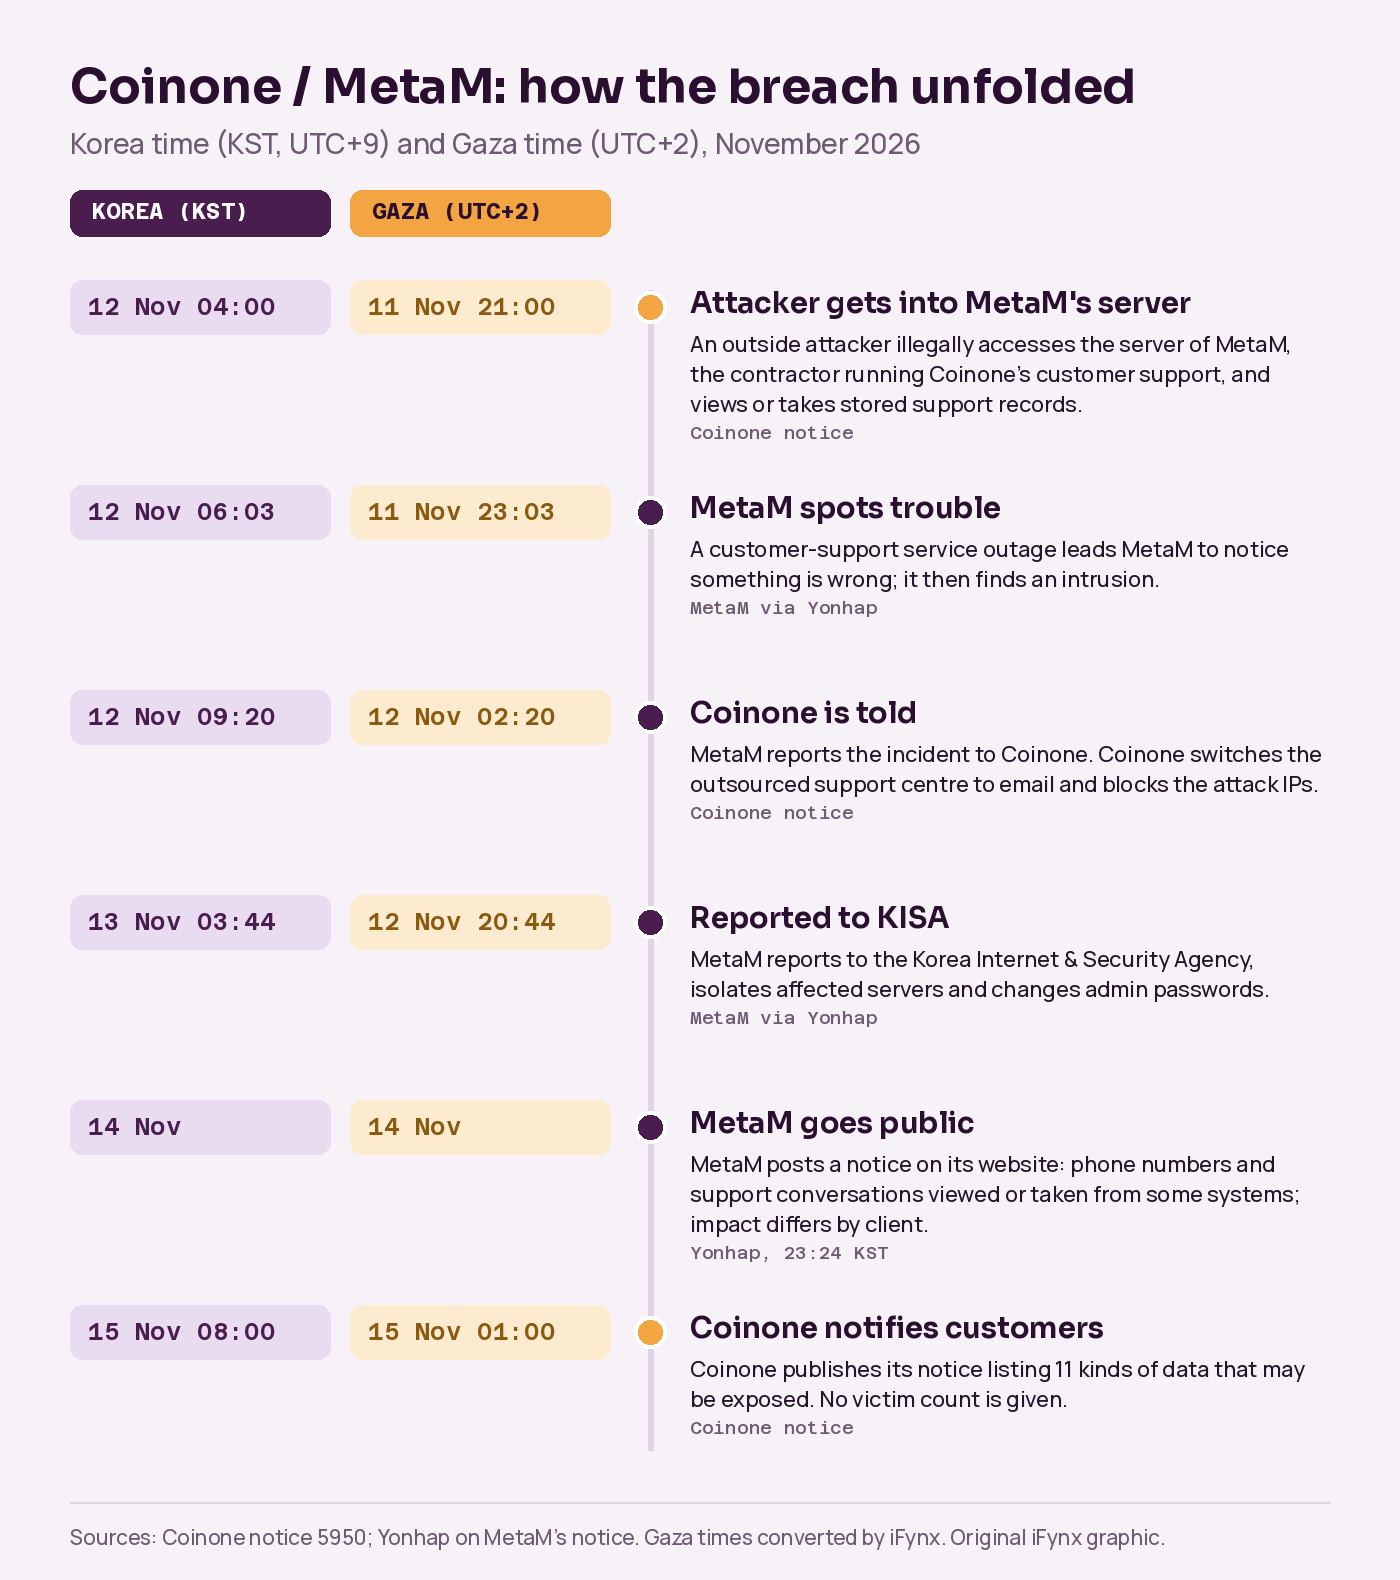
كيف جرت الحادثة
الجدول الزمني مأخوذ من إشعارين: إشعار Coinone (وقت الاختراق ووقت إبلاغها)، وإشعار MetaM كما نقلته يونهاب (وقت ملاحظة المشكلة ووقت إبلاغ KISA).
- 12 نوفمبر نحو 04:00 بتوقيت كوريا (21:00 بتوقيت غزة يوم 11 نوفمبر): مهاجم خارجي يدخل خادم MetaM بشكل غير قانوني ويطّلع على سجلات الدعم المخزنة أو يسرّبها، بحسب Coinone.
- 12 نوفمبر 06:03 بتوقيت كوريا (23:03 بتوقيت غزة يوم 11 نوفمبر): عطل في خدمة الدعم يجعل MetaM تلاحظ خللًا، ثم تكتشف الاختراق.
- 12 نوفمبر نحو 09:20 بتوقيت كوريا (02:20 بتوقيت غزة): MetaM تبلغ Coinone، فتحجب Coinone عناوين IP المستخدمة في الهجوم والوصول إلى مركز الدعم، وتحوّل الدعم الخارجي إلى البريد الإلكتروني فقط.
- 13 نوفمبر 03:44 بتوقيت كوريا (20:44 بتوقيت غزة يوم 12 نوفمبر): MetaM تبلغ KISA، وتعزل الخوادم المتأثرة وتفصل شبكة التطوير وتقيّد بعض اتصالات العملاء وتغيّر كلمات مرور المسؤولين.
- 14 نوفمبر: MetaM تنشر إشعارًا تقول فيه إن أرقام هواتف ومحادثات دعم اطُّلع عليها أو سُرّبت من بعض أنظمتها، ونشرت يونهاب الخبر الساعة 23:24 بتوقيت كوريا (16:24 بتوقيت غزة).
- 15 نوفمبر 08:00 بتوقيت كوريا (01:00 بتوقيت غزة): Coinone تنشر إشعارها للعملاء.
تحفّظ على وقت البداية: بحسب تقرير DailySecu عن إشعار MetaM، تقول MetaM إن بعض خدماتها شهدت وصولًا واستعلامات غير طبيعية حتى قبل 12 نوفمبر. وما زال وقت الاختراق الأول ومساره وحجمه الكلي قيد التحقيق، لذا فالساعة 04:00 يوم 12 نوفمبر هي وقت الدخول المؤكد، وليست بالضرورة البداية.
ما الذي ربما تسرّب، وما الذي لم يُمس
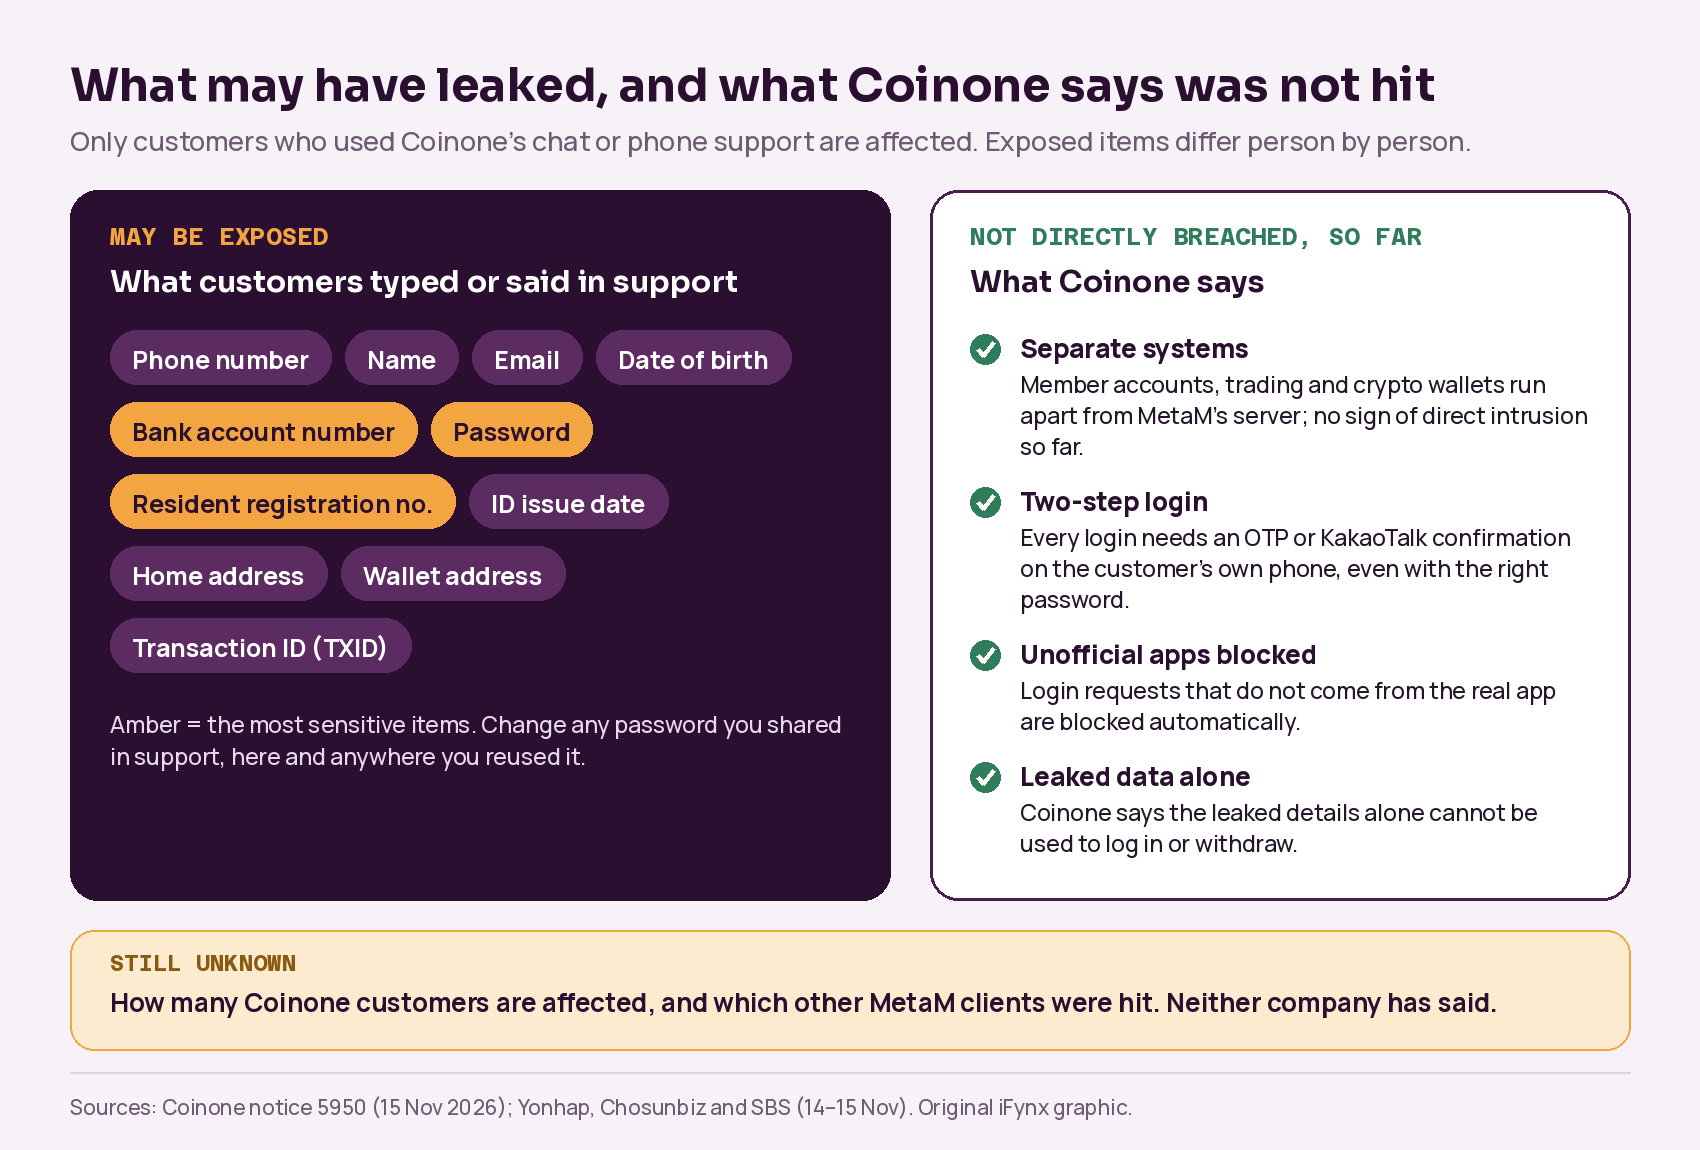
تذكر Coinone كل البيانات التي ربما كُشفت: رقم الهاتف المستخدم في التواصل، والاسم، والبريد الإلكتروني، وتاريخ الميلاد، ورقم الحساب البنكي، وكلمة المرور، ورقم التسجيل الوطني (الهوية الكورية)، وتاريخ إصدار الهوية، وعنوان السكن، وعنوان المحفظة، ومعرّف المعاملة TXID. وتؤكد أنها قائمة كاملة بما *قد* يكون تسرّب، وأن ما تسرّب فعلًا يختلف من شخص لآخر بحسب ما قاله في كل محادثة. أما من لم يتواصل مع الدعم أبدًا فغير متأثر.
الجزء المقلق هو كلمات المرور. وجودها في القائمة يعني أن بعض العملاء كتبوا كلمة المرور أو قالوها أثناء محادثة الدعم، فحُفظت مع نص المحادثة. وهذا بالضبط نوع البيانات الذي لا يجب أن يحتفظ به مكتب الدعم أبدًا.
هل يستطيع أحد سحب عملاتي بهذه البيانات؟
بحسب Coinone، لا يكفي ذلك وحده. فكل تسجيل دخول يتطلب خطوة ثانية: رمز OTP أو تأكيدًا عبر كاكاو توك على هاتف العميل نفسه، حتى لو كانت كلمة المرور صحيحة. وتُحجب تلقائيًا محاولات الدخول من غير التطبيق الرسمي. وتقول Coinone إن أنظمة الحسابات والتداول والمحافظ منفصلة عن خادم MetaM، ولا دليل حتى الآن على اختراقها.
الخطر الأكبر بشري لا تقني. فمن يعرف اسمك ورقم هاتفك ورقم هويتك وسبب تواصلك مع الدعم يستطيع إجراء مكالمة أو إرسال رسالة مقنعة جدًا. ويحذر إشعار Coinone تحديدًا من الاحتيال الهاتفي ورسائل التصيد والرسائل المزعجة وانتحال الهوية، ويقول إن المكالمات أو الرسائل التي تذكر محادثتك السابقة مع الدعم قد تكون انتحالًا.
ماذا يفعل مستخدمو Coinone الآن
هذه الخطوات مأخوذة من إشعار Coinone، مع نصائح معتادة عند كشف بيانات الهوية:
- غيّر أي كلمة مرور شاركتها مع الدعم يومًا، على Coinone وعلى كل موقع آخر تستخدم فيه كلمة المرور نفسها.
- لا تعطِ كلمة المرور أو رمز OTP أو رمز التحقق لأي أحد. تقول Coinone إنها لن تطلبها أبدًا عبر الهاتف أو الرسائل أو البريد، ولن تطلب منك سحب عملات أو تغيير عنوان محفظة.
- اعتبر عبارة «نتصل بخصوص طلب الدعم الخاص بك» علامة خطر. أغلق الخط وتواصل مع Coinone من التطبيق الرسمي.
- راجع دفتر عناوين السحب في التطبيق، واستخدم ميزة قفل الحساب إن لاحظت أي شيء غريب.
- لا تفتح الروابط أو المرفقات في الرسائل غير المتوقعة حتى لو ذكرت بياناتك بدقة.
- تابع خدمة الاستعلام التي تُعدها Coinone لتعرف البيانات التي كُشفت عنك، وإن كان رقم هويتك أو حسابك البنكي منها فانتبه لأي انتحال لهويتك.
- اعرف حقوقك في كوريا: يقول إشعار Coinone إن من تكبّد خسارة يمكنه المطالبة بتعويض، أو بتعويض قانوني يصل إلى 3 ملايين وون دون إثبات قيمة الخسارة، بموجب قانون حماية المعلومات الشخصية وقانون المعلومات الائتمانية.
وإن كنت تحتفظ بعملات رقمية لدى أي منصة، في الخليج أو مصر أو غيرهما، فالدرس العام بسيط: لا تكتب كلمة المرور أو عبارة الاسترداد في محادثة دعم أبدًا، فموظف الدعم الحقيقي لا يحتاجها. وإن نقلت مبالغ أكبر إلى حفظ ذاتي، فدليلنا عن شراء محفظة أجهزة بأمان يشرح الفحوصات المهمة، ومقالنا عن احتيال انتحال صفة الجهات الحكومية ودفاعات التطبيقات البنكية في الإمارات يوضح كيف يستخدم المحتالون البيانات المسربة ليبدوا رسميين.
لماذا صار الدعم الفني الحلقة الأضعف
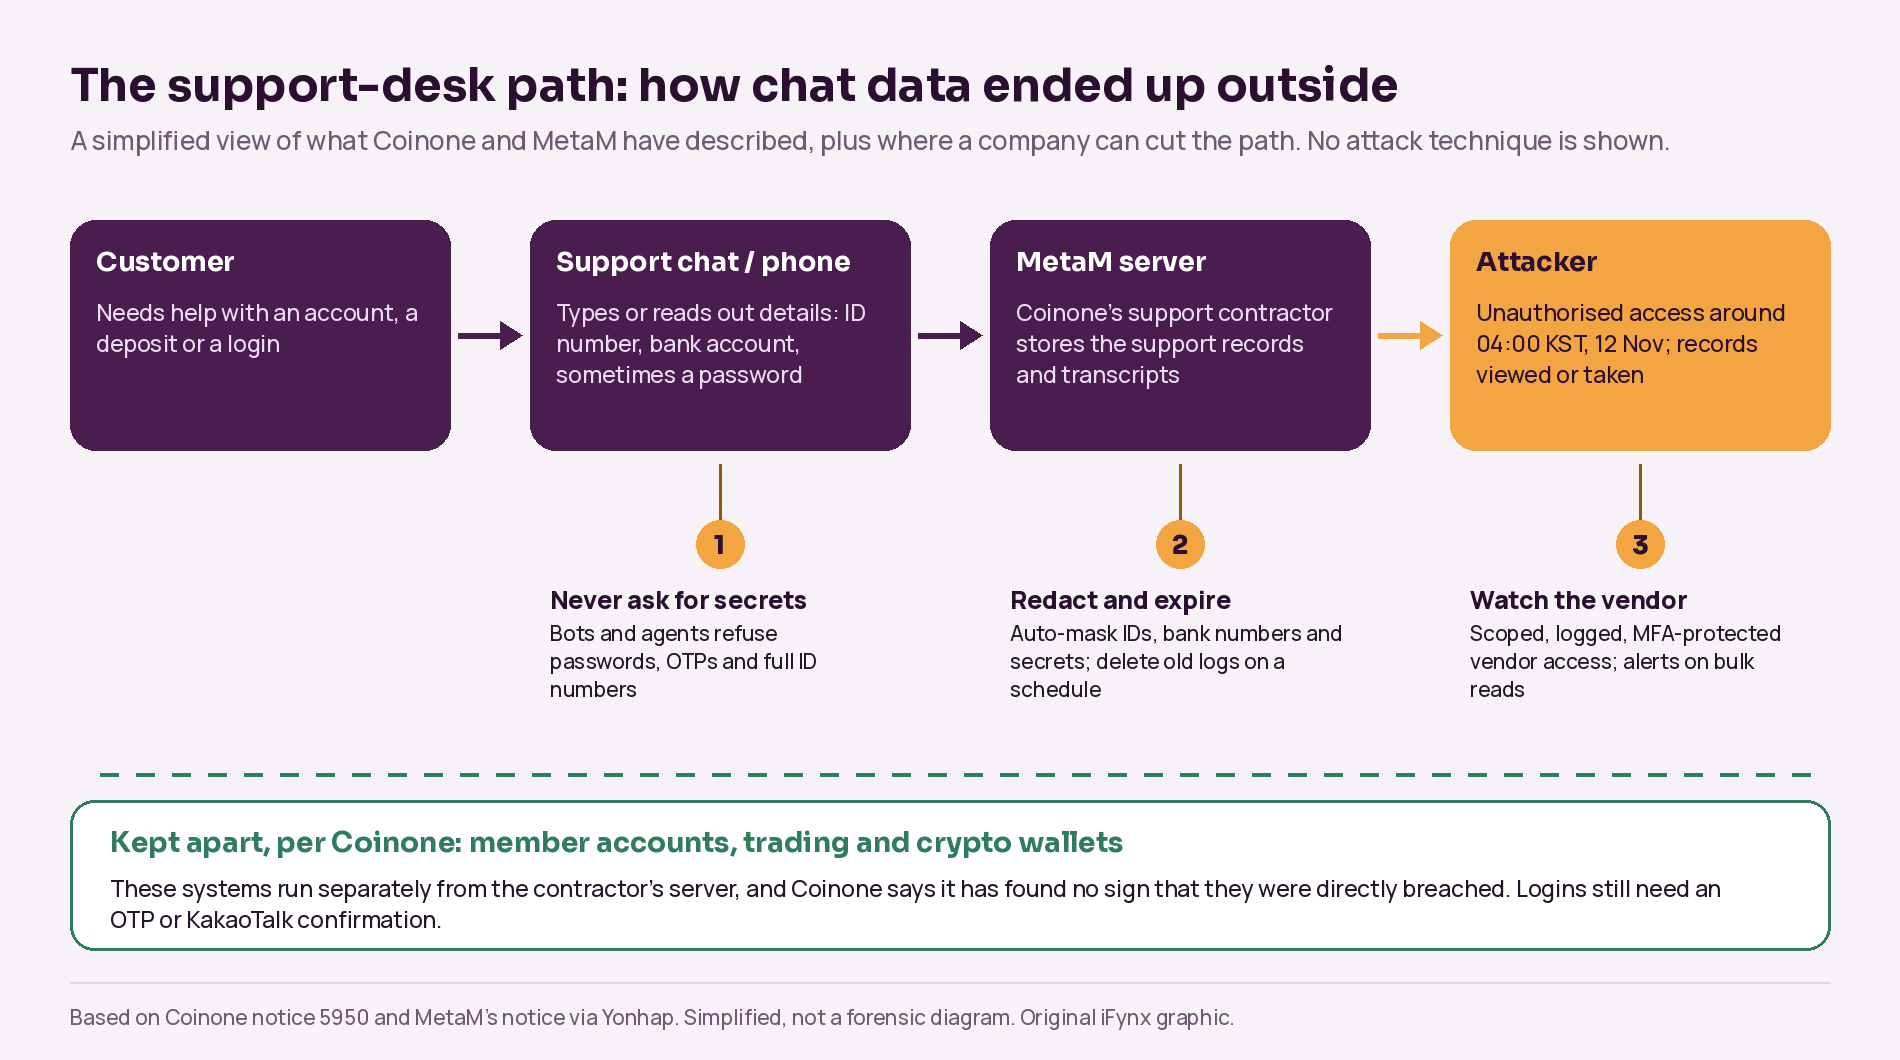
تنفق المنصات كثيرًا على حماية المحافظ وتسجيل الدخول، لكن مكتب الدعم يقع خارج هذا السور ويجمع بيانات حساسة طوال اليوم: أرقام هوية لإثبات الشخصية، وتفاصيل بنكية لتتبع إيداع، وأحيانًا كلمة مرور من عميل متوتر أُغلق حسابه. وإذا حُفظت المحادثات كاملة لسنوات وكانت متاحة لأنظمة شركة خارجية، يصبح مكتب الدعم أسهل نسخة يمكن سرقتها من بيانات هوية العملاء.
وليست هذه المرة الأولى. ففي مايو 2025 أبلغت Coinbase هيئة الأوراق المالية الأمريكية أن مجرمين دفعوا رشاوى لـ«عدة متعاقدين أو موظفين في أدوار الدعم خارج الولايات المتحدة» لجمع بيانات العملاء من أنظمتها الداخلية، وقالت إن كلمات المرور والمفاتيح الخاصة لم تتأثر، وقدّرت التكاليف بنحو 180 إلى 400 مليون دولار. وأظهر إخطارها لدى المدعي العام لولاية مين أن عدد العملاء المتضررين 69,461. الطريقة مختلفة (رشوة موظفين هناك، واختراق خادم هنا)، لكن نقطة الضعف واحدة: طبقة الدعم. وقد غطينا كشفًا آخر لبيانات Coinbase عبر أداة تحليلات خارجية في مقالنا عن تسريب بيانات Coinbase وقائمة فحص أدوات التحليلات، كما أظهر اختراق بطاقات Gnosis Pay القديمة النمط نفسه مع أنظمة قديمة لا يراقبها أحد. وكانت Coinone في تغطيتنا بالأمس ضمن المنصات الكورية التي أوقفت تحويلات KAVA بعد استغلال Kava Lend.
مراكز الدعم في مصر والعلامات الخليجية
القصة قريبة من منطقتنا. فمصر من أكبر مراكز التعهيد في المنطقة، وكثير من دعم العملاء العربي لشركات خليجية يُدار من القاهرة والإسكندرية. وبحسب هيئة تنمية صناعة تكنولوجيا المعلومات (ITIDA)، يضم قطاع التعهيد في مصر 252 شركة في 282 مركز تقديم خدمات، ويعمل فيه أكثر من 195 ألف متخصص. وعند افتتاح مركز مجموعة الشايع في القاهرة قالت ITIDA إنه يخدم 16 سوقًا في الشرق الأوسط وشمال أفريقيا، ومن خدماته مراكز الاتصال.
لا يعني هذا أن مراكز الاتصال المصرية أقل أمانًا، فـMetaM شركة كورية، وبحسب صحيفة Green Economy الكورية سبق أن قالت إنها أدارت مراكز اتصال لنحو 200 شركة عميلة. فمزوّد واحد قد يحمل سجل دعم مئات العلامات التجارية. لكنه يعني أن بيانات عملاء منصة أو شركة تقنية مالية خليجية كثيرًا ما تكون داخل أدوات شريك، في بلد آخر، وتحت أمن شركة أخرى. حين تُسند المحادثة إلى طرف خارجي تنتقل البيانات معها، ويجب أن ينتقل معها العقد وضوابط الوصول وقواعد الاحتفاظ.
قائمة فحص بيانات الدعم الفني لمنصات الكريبتو والتقنية المالية في الخليج ومصر
- حدّد أين تعيش بيانات الدعم: أداة المحادثة، ونظام التذاكر، وتسجيلات المكالمات، وبريد الدعم، وخوادم المورّد، وأي نسخ احتياطية. لا يمكنك حماية نسخة لا تعرف بوجودها.
- ارفض الأسرار من التصميم: يجب أن يمنع الروبوت والموظف كلمات المرور ورموز OTP وعبارات الاسترداد، وأن يكتشفها تلقائيًا وينبّه العميل قبل الإرسال.
- أخفِ البيانات عند إدخالها: موّه أرقام الهوية الإماراتية والهوية الوطنية أو الإقامة السعودية والرقم القومي المصري وأرقام IBAN والبطاقات في المحادثات والتسجيلات، فلا تُخزّن القيم الكاملة أبدًا.
- تحقق من الهوية داخل التطبيق لا في المحادثة: أرسل تأكيدًا داخل التطبيق بدل طلب مستندات أو أرقام هوية في المحادثة.
- قصّر مدة الاحتفاظ: احذف المحادثات أو أزل ما يدل على أصحابها وفق جدول ثابت، وألزم المورّدين بالقاعدة نفسها.
- أحكم وصول المورّد: دخول موحد مع تحقق متعدد العوامل، وحساب باسم كل موظف، وقيود على العناوين أو الأجهزة، ومنع التصدير الجماعي، وإتاحة الحقول التي يحتاجها كل دور فقط.
- نبّه عند القراءة الجماعية: سجّل كل اطلاع وتصدير، وأطلق تنبيهًا حين يقرأ حساب أو خادم سجلات أكثر بكثير من المعتاد.
- أبعِد الدعم عن الأموال: لا تسمح لأدوات الدعم بتغيير عناوين السحب أو الموافقة على السحب، واشترط لتغيير العناوين تأكيدًا داخل التطبيق وفترة انتظار.
- ضعها في العقد: إخطار من المورّد خلال ساعات عند أي اختراق، وقائمة بالمعالجين الفرعيين، وموقع البيانات، وحق التدقيق، والحذف عند انتهاء العقد.
- تدرّب على إشعار الاختراق: نموذج إشعار بالعربية والإنجليزية، وأداة «هل تأثرت؟» ذاتية الخدمة، ونص جاهز للموظفين للتعامل مع مكالمات الاحتيال التي تليه.
- خطط لخطر الداخل: مراقبة وتحقق من الخلفية وإظهار بيانات محدودة للموظفين. فقضية Coinbase تُظهر أن الرشوة قد تنجح حيث يفشل الاختراق.
مهل الإبلاغ عن اختراق البيانات في الإمارات والسعودية ومصر
إذا سرّب مورّد الدعم بيانات عملائك، تبدأ المهلة القانونية عادة من لحظة علمك. باختصار (وليس استشارة قانونية):
| الدولة | القانون | إبلاغ الجهة المختصة | إبلاغ العملاء |
|---|---|---|---|
| السعودية | اللائحة التنفيذية لنظام حماية البيانات الشخصية، المادة 24 | سدايا خلال 72 ساعة من العلم، إذا كان الاختراق قد يسبب ضررًا | دون تأخير غير مبرر، إذا كان قد يسبب ضررًا |
| مصر | القانون رقم 151 لسنة 2020، المادة 7 | مركز حماية البيانات الشخصية خلال 72 ساعة | خلال ثلاثة أيام من إبلاغ المركز |
| الإمارات | المرسوم بقانون اتحادي رقم 45 لسنة 2021، المادة 9 | مكتب الإمارات للبيانات عند العلم، خلال المدة التي تحددها اللائحة التنفيذية | خلال المدة التي تحددها اللائحة التنفيذية |
وينص القانون الإماراتي أيضًا على أن المعالج، مثل مورّد الدعم الخارجي، يجب أن يبلغ المتحكم فور علمه بالاختراق. ولمناطق حرة مثل مركز دبي المالي العالمي وسوق أبوظبي العالمي قوانين خاصة بها لحماية البيانات، وقد تضيف الجهات القطاعية كالبنوك المركزية قواعد إبلاغ خاصة. راجع مستشارك القانوني لمعرفة ما ينطبق عليك.
كيف تساعد آيفينيكس
مكاتب دعم لا تسرّب البيانات
لا يجب أن يحتفظ مكتب الدعم بنسخة من هويات عملائك أفضل مما في خزنتك.
تصمم آيفينيكس وتبني وتصون منصات التداول والمحافظ وتطبيقات التقنية المالية وأدوات الدعم المحيطة بها لشركات في الخليج ومصر وفلسطين. يمكننا مساعدتك في:
- تطوير البرمجيات: هندسة الواجهات البرمجية والخوادم: إخفاء تلقائي لأرقام الهوية وIBAN والأسرار في مسارات المحادثة، وواجهات محدودة الصلاحيات للمورّدين، وسجلات تدقيق وتنبيهات للقراءة الجماعية.
- تطوير البرمجيات: تطوير الويب: تحقق من الهوية داخل التطبيق وأدوات دعم آمنة ترفض كلمات المرور ورموز OTP قبل إرسالها.
- الصيانة والنمو: صيانة البرمجيات: مهام حذف دورية، ومراجعات الصلاحيات، والتحديثات الأمنية، ومسار جاهز لإشعار الاختراق والاستعلام بالعربية والإنجليزية.
- الصيانة والنمو: ضمان الجودة: اختبارات تثبت أن الأسرار مخفية وأن أدوات الدعم لا تستطيع الوصول إلى عمليات السحب.
أسئلة شائعة
ماذا حدث في تسريب بيانات Coinone؟
دخل مهاجم خارجي خادم شركة MetaM التي تدير خدمة عملاء Coinone نحو الساعة 04:00 بتوقيت كوريا يوم 12 نوفمبر 2026. وتقول Coinone إن سجلات الدعم اطُّلع عليها أو سُرّبت، ومنها بيانات قدمها العملاء في المحادثات والمكالمات. علمت Coinone صباح اليوم نفسه ونشرت إشعارها يوم 15 نوفمبر.
هل يستطيع المخترقون الدخول إلى حسابي أو سحب عملاتي بالبيانات المسربة؟
تقول Coinone إن البيانات المسربة وحدها لا تكفي. فكل دخول يتطلب رمز OTP أو تأكيدًا عبر كاكاو توك، وتُحجب التطبيقات غير الرسمية، وأنظمة الحسابات والمحافظ منفصلة عن خادم المورّد. الخطر الحقيقي هو مكالمات ورسائل احتيال تستخدم بياناتك لتبدو حقيقية.
كيف أعرف إن كنت متأثرًا؟
المتأثرون فقط من تواصلوا مع دعم Coinone عبر المحادثة أو الهاتف، والبيانات المكشوفة تختلف من شخص لآخر. تقول Coinone إنها ستُبلغ العملاء بإشعارات منفصلة أو عبر خدمة استعلام تُعدها. وإن شاركت كلمة مرور مع الدعم يومًا فغيّرها الآن على Coinone وفي أي مكان آخر تستخدمها فيه.
من هي MetaM، وهل تأثرت شركات أخرى؟
MetaM شركة كورية متخصصة في تعهيد خدمة العملاء، وسبق أن قالت إنها أدارت مراكز اتصال لنحو 200 شركة عميلة. وتقول إن بعض عملائها فقط تأثروا وإنها أبلغتهم، لكنها لم تسمِّهم، ولم تعلن أي من الشركتين عدد المتضررين.
ما الدرس لمنصات الكريبتو في الخليج ومصر؟
اعتبر مكتب الدعم جزءًا من محيطك الأمني: ارفض كلمات المرور ورموز OTP في المحادثة، وموّه أرقام الهوية والحسابات، واحتفظ بالمحادثات لمدة قصيرة، وامنح المورّدين وصولًا محدودًا ومسجلًا، وأبعد أدوات الدعم عن السحب. واعرف مهلك: 72 ساعة في السعودية ومصر.
المصادر وسياسة التحديث
راجعنا المصادر يوم 15 نوفمبر 2026 نحو الساعة 13:00 بتوقيت غزة: Coinone، إشعار تسريب البيانات الشخصية (بالكورية، نُشر 08:00 بتوقيت كوريا يوم 15 نوفمبر)؛ يونهاب، تقرير عن إشعار MetaM (بالكورية، 14 نوفمبر)؛ Chosunbiz، اختراق المورّد يكشف بيانات عملاء Coinone؛ SBS، تسريب بيانات عملاء Coinone بسبب اختراق مورّد خارجي؛ DailySecu، اختراق نظام دعم MetaM (بالكورية)؛ Green Economy، اختراق MetaM والعملاء الآخرون (بالكورية). سابقة Coinbase: نموذج 8-K لشركة Coinbase بتاريخ 14 مايو 2025 وإخطار الاختراق لدى المدعي العام لولاية مين. القوانين: اللائحة التنفيذية لنظام حماية البيانات الشخصية السعودي (سدايا)، والقانون المصري رقم 151 لسنة 2020 (ترجمة NATLEX)، والمرسوم بقانون اتحادي رقم 45 لسنة 2021. التعهيد في مصر: ITIDA، نظرة على قطاع التعهيد ومركز الشايع في القاهرة. حوّلت آيفينيكس الأوقات إلى توقيت غزة.
سنحدّث هذا المقال عندما تعلن Coinone أو MetaM عدد المتضررين أو أسماء عملاء آخرين أو تفتح خدمة الاستعلام أو تنشر سبب الاختراق. ولا ننشر أساليب الهجوم.
قراءات ذات صلة
- تسريب بيانات كوين بيس عبر Amplitude: ما الذي تسرّب وما لم يتسرّب، وقائمة فحص أدوات التحليلات لتطبيقات الخليج ومصر
- اختراق Gnosis Pay: تسريب بيانات نظام بطاقات الكريبتو القديم دون تأثر الأموال — قائمة حماية للمستخدمين والمطورين
- اختراق 64 ألف جهاز تعدين بيتكوين: كيف حُوِّلت 13 إكساهاش إلى مجمع OCEAN، وهل برنامج Luxor Commander هو السبب، وكيف تحمي أجهزتك
- اختراق بنك الدولة الهندي SBI: ماذا يقول البلاغ الجنائي عن سرقة 375 ألف سجل، وماذا يفعل العملاء والمغتربون في الخليج الآن