
حرجة · Java4Shell CVE-2026-114938 · تم التحقق 07:00 بتوقيت غزة، 18 نوفمبر 2026
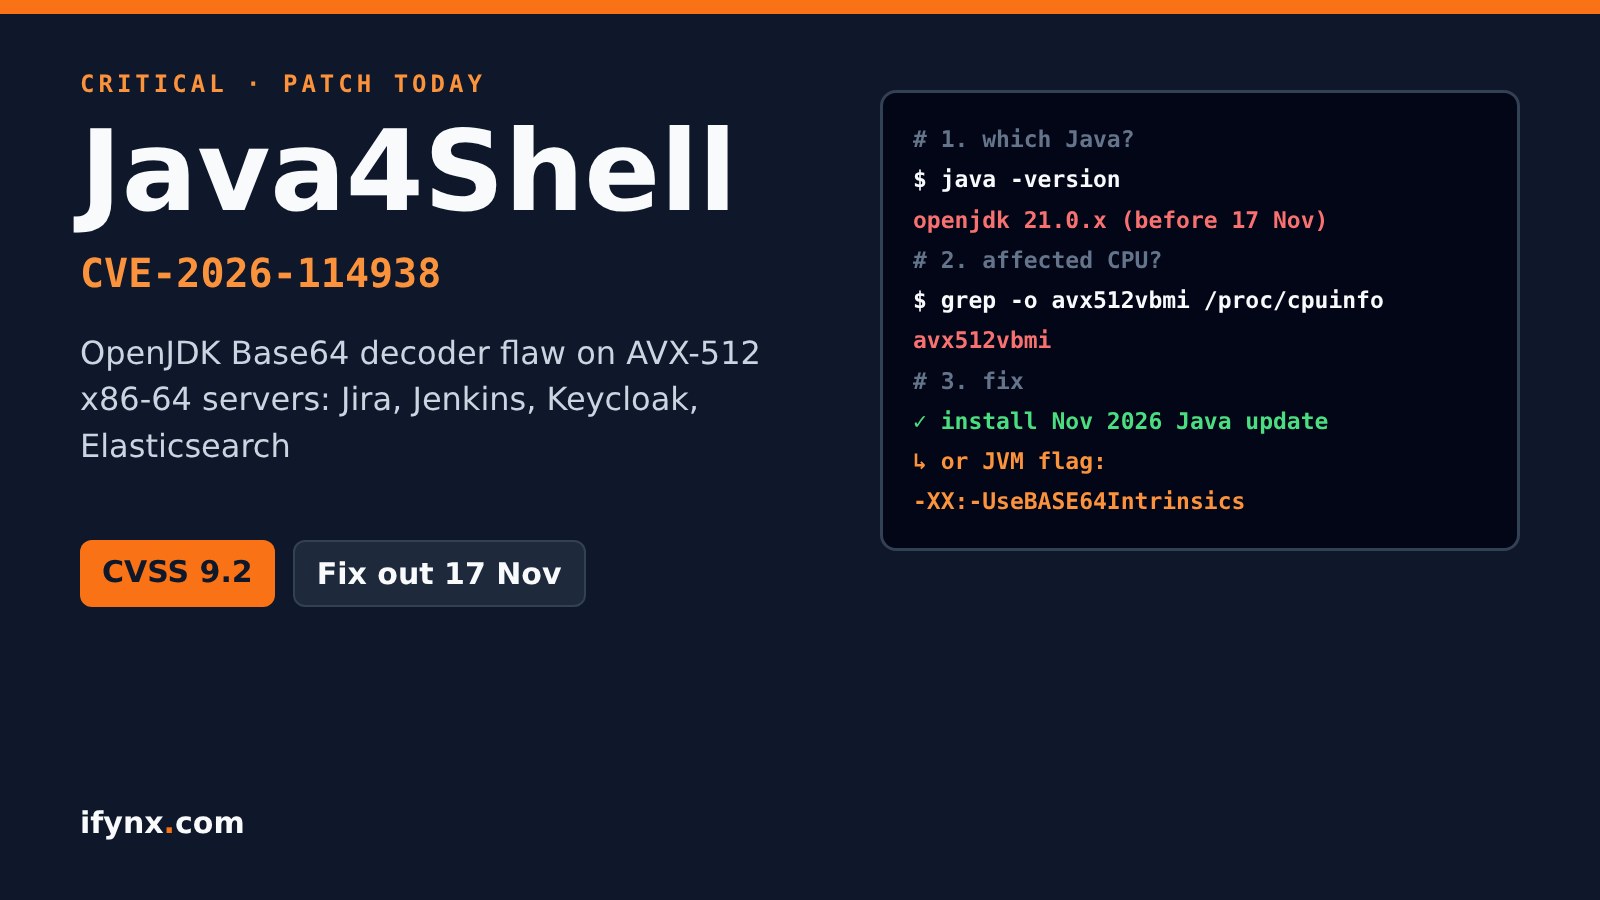
حدّث Java اليوم: ثغرة Java4Shell (CVE-2026-114938، بدرجة 9.2) خلل في إفساد الذاكرة داخل مفكك Base64 في OpenJDK على خوادم x86-64 الحديثة، وقد تؤدي إلى تنفيذ أوامر عن بعد في تطبيقات مثل Jira وConfluence وJenkins وKeycloak وElasticsearch. صدرت إصلاحات OpenJDK وOracle في 17 نوفمبر 2026، ولا هجمات مُبلغ عنها بعد.
المصدر الأساسي: تقرير Calif.io وتحديث Oracle الأمني لشهر نوفمبر 2026. وإن لم تستطع التحديث الآن، شغّل JVM بالخيار -XX:-UseBASE64Intrinsics.
في آيفينيكس نبني ونشغّل منصات ويب لبنوك وشركات تقنية مالية وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين، وجزء كبير من الأنظمة الخلفية في المنطقة يعمل بـ Java: الدخول الموحد وJira وConfluence وJenkins وElasticsearch وبرمجيات الربط في الأنظمة البنكية. هذه هي ثغرة Java التي يجب إصلاحها أولاً هذا الأسبوع. في ما يلي: ما هي، ومن المتأثر، وترتيب تحديث تستطيع تطبيقه اليوم. لا ننشر تفاصيل الاستغلال.
ما هي Java4Shell؟ الحقائق الأساسية
| النقطة | ما نعرفه |
|---|---|
| المعرّف | CVE-2026-114938، ويُلقب Java4Shell |
| الخطورة | CVSS 4.0: 9.2 حرجة |
| المكان | المسار السريع لمفكك Base64 في HotSpot ضمن OpenJDK، على x86-64 فقط |
| العتاد | معالجات تدعم AVX-512 VBMI: Intel Xeon Ice Lake وما بعده وAMD Zen 4 وما بعده. ARM64 غير متأثر |
| الإصدارات | OpenJDK 17.0.6 وما بعده والإصدارات المبنية عليه (Oracle وCorretto وTemurin وZulu وRed Hat وMicrosoft وغيرها) |
| الأثر | تسريب ذاكرة أو تنفيذ أوامر عن بعد بحسب استخدام التطبيق لـ Base64 |
| الإصلاح | تحديثات المزوّدين نُشرت 17 نوفمبر 2026 الساعة 1:00 ظهراً بتوقيت المحيط الهادئ (23:00 غزة) |
| هل تُستغل؟ | لا تقارير علنية عن هجمات حتى 07:00 بتوقيت غزة، 18 نوفمبر |
هل أنا متأثر؟ ثلاث فحوص سريعة
قائمة فحص (خمس دقائق لكل خادم)
java -version على كل خادم وحاوية. OpenJDK 17.0.6 أو أحدث (ومنها 21 و25 و27) المبني قبل 17 نوفمبر 2026 ضمن النطاق./proc/cpuinfo يذكر avx512vbmi. إن لم يذكره، أو كان الخادم ARM64 (AWS Graviton وAmpere)، فهذه الثغرة لا تنطبق، لكن حدّث على أي حال.كيف تصلحها: ترتيب التحديث لفرق الخليج ومصر
-XX:-UseBASE64Intrinsics إلى خيارات JVM وأعد التشغيللا تكتفِ بتحديث Java النظام. كثير من التطبيقات تحمل بيئة تشغيل خاصة بها داخل مجلد التثبيت أو صورة Docker. تحديث حزمة النظام وحدها قد يترك Jira أو Jenkins أو جهاز المورّد مكشوفاً. أعد تشغيل كل JVM بعد التحديث.
لماذا يهم هذا في الإمارات والسعودية ومصر؟
كثير من الخوادم السحابية والمحلية التي اشتُريت في السنوات الأخيرة يستخدم Intel Xeon Ice Lake أو أحدث أو AMD EPYC Zen 4 أو أحدث، وهي المعالجات التي تحتاجها هذه الثغرة. كما تعتمد البنوك والوزارات في المنطقة كثيراً على Java في الدخول الموحد والأدوات الداخلية. وبموجب قواعد أمن المعلومات في الإمارات والسعودية وقانون 151 لسنة 2020 في مصر، يصعب الدفاع عن ثغرة حرجة معروفة لم تُصلح بعد وقوع اختراق. Calif تحجب سلاسل الاستغلال العاملة حالياً، وهذا الوقت هو نافذتك للتحديث.
إن كنت تشغّل أدوات إدارة عن بعد أيضاً، راجع ثغرة N-able N-central: التحديث وقائمة فحص أدوات الإدارة عن بعد.
كيف تساعدك آيفينيكس
تبني آيفينيكس منصات Java والويب وتصونها بالعربية والإنجليزية للإمارات والسعودية ومصر وفلسطين. نستطيع:
- حصر كل بيئات Java على خوادمك وحاوياتك وأجهزة المورّدين
- تعميم التحديث أو خيار JVM الآمن دون توقف للدخول الموحد وواجهات العملاء
- مراجعة التطبيقات التي تفك Base64 قادماً من المستخدمين وتقويتها
الأسئلة الشائعة
ما هي ثغرة Java4Shell (CVE-2026-114938)؟
ثغرة حرجة لإفساد الذاكرة (درجة CVSS 4.0 هي 9.2) في مفكك Base64 السريع المدمج في آلة HotSpot الافتراضية في OpenJDK على خوادم x86-64 التي تدعم معالجاتها AVX-512 VBMI. مدخلات Base64 المشوهة قد تكتب خارج حدود ذاكرة، ما قد يسرّب بيانات أو يتيح في بعض التطبيقات تنفيذ أوامر عن بعد. اكتشفتها Calif.io، ونشرت OpenJDK وOracle الإصلاحات في 17 نوفمبر 2026.
ما إصدارات Java والخوادم المتأثرة؟
OpenJDK 17.0.6 وما بعده والإصدارات المبنية عليه، ومنها Oracle Java SE وAmazon Corretto وEclipse Temurin وMicrosoft OpenJDK وAzul Zulu وRed Hat OpenJDK وSAP SapMachine وBellSoft Liberica وGraalVM for JDK، لكن فقط على معالجات x86-64 التي تدعم AVX-512 VBMI مثل Intel Xeon Ice Lake وما بعده وAMD Zen 4 وما بعده. خوادم ARM64 ومنها AWS Graviton غير متأثرة.
هل تُستغل الثغرة الآن؟
حتى الساعة 07:00 بتوقيت غزة يوم 18 نوفمبر 2026 لم نجد أي تقرير عن هجمات فعلية. وتقول Calif إن الاستغلال معقد ويختلف من تطبيق لآخر، وإنها تحجب سلاسل الاستغلال الخاصة بالمنتجات ليتمكن الناس من التحديث أولاً. هذه المهلة لن تطول، فتعامل معها كأمر عاجل.
هل Jira وConfluence وJenkins وKeycloak وElasticsearch متأثرة؟
تقول Calif إنها وصلت إلى تنفيذ أوامر عن بعد في الإعدادات الافتراضية لمنتجات منها Keycloak وJira وConfluence وJenkins وElasticsearch، وبعضها احتاج تسجيل دخول. وأي تطبيق Java يفك Base64 قادماً من المستخدمين، مثل رموز الدخول أو رفع الملفات، قد يكون مكشوفاً.
كيف أصلح الثغرة؟
ثبّت تحديث نوفمبر 2026 من مزوّد Java لديك وأعد تشغيل كل خدمات Java. وإن لم تستطع التحديث اليوم، شغّل JVM بالخيار -XX:-UseBASE64Intrinsics لإيقاف المسار السريع المصاب، أو -XX:UseAVX=2 على x86-64 فقط. وافحص بيئات Java المضمّنة داخل الأجهزة والحاويات، لا Java النظام وحده.
بماذا تبدأ البنوك والجهات الحكومية في الخليج ومصر؟
حدّث أنظمة Java المكشوفة على الإنترنت أولاً: الدخول الموحد مثل Keycloak، وJira وConfluence، وخوادم CI مثل Jenkins، وعناقيد البحث. ثم صور الحاويات وأجهزة المورّدين. وتستطيع آيفينيكس مساعدة الفرق في الإمارات والسعودية ومصر وفلسطين في حصر بيئات Java وتعميم الإصلاح.
المصادر
- Calif.io: Java4Shell (CVE-2026-114938) research write-up
- Oracle Critical Security Patch Update, November 2026
- GBHackers: Critical Java4Shell flaw in OpenJDK Base64 decoder