
الإجابة المباشرة — 11 نوفمبر 2026: ثغرات N-able N-central المعروفة باسم Able2Shell هي 33 ثغرة أمنية في خادم N-central للمراقبة والإدارة عن بُعد (RMM)، نشرها الباحث Sean Bales مع شيفرات إثبات مفهوم في وقت متأخر من يوم الأحد 8 نوفمبر. أخطر سلسلة منها لا تحتاج إلى تسجيل دخول، ويمكن أن تنتهي بإنشاء حساب مدير وتشغيل أوامر على الخادم. أوقفت N-able خدمة N-central المستضافة في 9 نوفمبر، ثم أصدرت في 10 نوفمبر التحديث الطارئ N-central 2026.4 Hotfix 2، الإصدار 2026.4.1.26 الذي يعالج سبع ثغرات مسجلة (CVE). تقول ملاحظات الإصدار الرسمية من N-able إن على عملاء الخوادم المحلية الترقية في أسرع وقت، وإن N-able تتولى ترقية الخوادم المستضافة، وإن على جميع العملاء ترقية الوكلاء (Agents) والمجسّات (Probes). وتقول الشركة إنها رصدت عمليات مسح دون دليل على اختراق ناجح لأي عميل. إذا كانت شركة خدمات مُدارة (MSP) تدير أجهزتكم، فاسألوها اليوم: هل تستخدم N-central؟ وهل وصلت إلى الإصدار 2026.4.1.26؟

هذا الدليل من آيفينيكس موجّه إلى فئتين في السعودية والإمارات ومصر والمنطقة: فرق تقنية المعلومات ومزودي الخدمات المُدارة الذين يشغّلون N-central، والفئة الأكبر من العيادات والمدارس ومحلات التجزئة ومكاتب المحاماة وموردي الجهات الحكومية الذين تُدار أجهزتهم عبر مزوّد خارجي وقد لا يعرفون أصلاً أي أداة إدارة عن بُعد يستخدم. أعدنا قراءة ملاحظات الإصدار من N-able وتحليل Huntress وتقارير BleepingComputer وCSO Online وPrevidian قبيل النشر (08:55–09:30 بتوقيت غزة، 11 نوفمبر). لا نضع رابطاً لشيفرة الاستغلال ولا نشرح طريقة استخدامها. هذه أول تغطية عربية مفصّلة لهذه الثغرات بحسب بحثنا.
أهم الحقائق (تم التحقق منها في 11 نوفمبر 2026 قبل النشر)
- ما هي: 33 ثغرة في N-able N-central جمعها الباحث في أربع سلاسل استغلال وسمّاها Able2Shell. ثلاث سلاسل تؤدي إلى تنفيذ أوامر عن بُعد وواحدة إلى صلاحيات الجذر (root)، بحسب Huntress.
- متى: نُشرت على GitHub مساء الأحد 8 نوفمبر دون إبلاغ N-able مسبقاً؛ أوقفت N-able الخدمة المستضافة في 9 نوفمبر؛ صدر التحديث الثاني في 10 نوفمبر.
- الإصلاح: N-central 2026.4 HF2، الإصدار 2026.4.1.26، ويحل محل 2026.4 (2026.4.0.27) وHF1 (2026.4.0.32). مسارات الترقية المدعومة تبدأ من 2025.4، والأقدم يحتاج ترقية وسيطة أولاً.
- الثغرات المسجلة: CVE-2026-125883 وCVE-2026-125878 وCVE-2026-125879 وCVE-2026-125880 وCVE-2026-125881 وCVE-2026-125882 وCVE-2026-91000.
- من عليه التحرك: عملاء الخوادم المحلية يرقّون الخادم، والجميع يرقّي الوكلاء أولاً ثم المجسّات. ميزة التحكم عن بُعد المدمجة معطلة مؤقتاً في HF2، بينما يعمل Take Control.
- حالة الاستغلال: N-able رصدت عمليات مسح ولا دليل على اختراق ناجح لعميل. Huntress لم ترصد استغلالاً لدى شركائها. Previdian سجّلت 68 محاولة استكشاف وXXE من عنوان IP واحد ضد خادم مصيدة، دون اكتمال أي سلسلة.
- الانكشاف: وجدت Censys 1,728 خادم N-central مكشوفاً على الإنترنت بحسب CSO Online، ولا يوجد توزيع منشور حسب الدول.
ما هي ثغرات Able2Shell؟
N-central منصة من N-able للمراقبة والإدارة عن بُعد. تستخدمها شركات الخدمات المُدارة وفرق تقنية المعلومات لمراقبة أجهزة ويندوز وماك ولينكس وتحديثها وتشغيل السكربتات عليها ودعمها عن بُعد لدى عملاء كثيرين من لوحة تحكم واحدة. على كل جهاز مُدار يعمل «وكيل» من N-able، وتوجد «مجسّات» داخل شبكات العملاء لاكتشاف الأجهزة وإدارتها.
في 8 نوفمبر نشر الباحث الأمني Sean Bales مستودعاً على GitHub باسم Able2Shell يحتوي على شيفرات إثبات مفهوم لـ33 ثغرة. وقال لموقع BleepingComputer إن اكتشافها تم بمساعدة الذكاء الاصطناعي، وإنه نشرها دون إنذار مسبق لأن ثغرات سابقة أبلغ عنها في منتج آخر من N-able بقيت بلا إصلاح. لم تردّ N-able على هذه الادعاءات، ووصفت النشر بأنه «إفصاح غير مسؤول عن ثغرات حرجة».
بحسب CSO Online وHuntress، تتوزع الثغرات على أربع سلاسل:
- سلسلة XXE لا تحتاج إلى تسجيل دخول في وظيفة استيراد الخدمات، تسرق جلسة محلية موثوقة وتعيد تعيين كلمة مرور حساب وتشغّل أوامر بصلاحيات حساب الخدمة nable. ويمكن للسلسلة نفسها إنشاء حساب «Default Administrator» مفعّل بكلمة مرور يختارها المهاجم. وقال الباحث إنها الأخطر.
- سلسلتان تبدآن من رمز مرور متوقَّع للجهاز وتزرعان بيانات تحديث خبيثة. عندما يفتح المدير تفاصيل التحديث يعمل كود XSS مخزَّن في متصفحه، ويمكن استغلال جلسته لتشغيل أوامر، وفي إحدى الحالات بصلاحيات الجذر.
- سلسلة تجاوز مسار (path traversal) تكتب صفحة ويب قابلة للتنفيذ عبر ميزة مستودع البرمجيات، ثم ترفع الصلاحيات إلى الجذر عبر مثبّت لا يطلب كلمة مرور.
اختبر الباحث الثغرات على N-central Appliance 2026.4.0.31، وكتب أن معظمها إن لم يكن كلها يعمل أيضاً على الإصدارات الأقدم. لم تحدد N-able عدد الثغرات التي تمكنت من إعادة إنتاجها، لكن التحديث يذكر سبع ثغرات مسجلة يغطي بعضها «ثغرات متعددة».
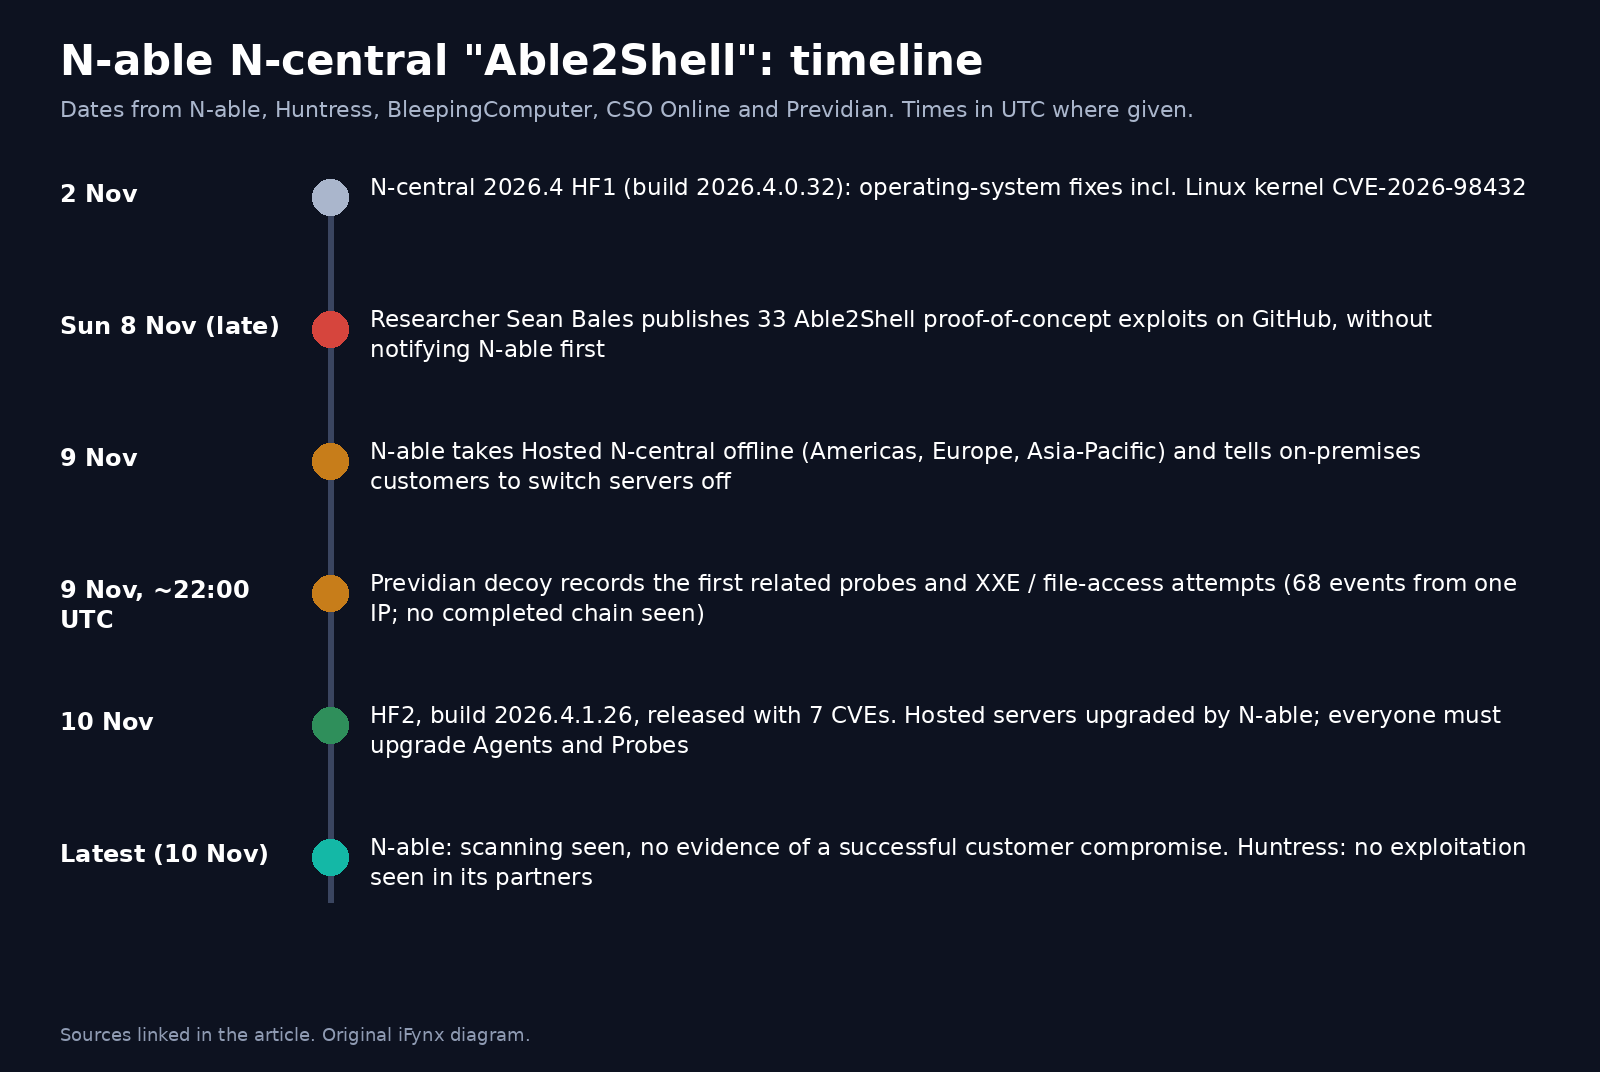
الخط الزمني لحادثة N-central
يرتب المخطط التالي التواريخ الرسمية. الأوقات بتوقيت UTC حيث ذكرها المصدر؛ مثلاً بدأت أول محاولات رصدتها Previdian نحو 22:08 بتوقيت UTC يوم 9 نوفمبر، أي 00:08 بتوقيت غزة يوم 10 نوفمبر.
أي إصدار يصلح Able2Shell، ومن يفعل ماذا؟
ملاحظات الإصدار HF2 من N-able بتاريخ 10 نوفمبر هي المصدر الأساسي. التحديث «تحديث أمني حرج» يقوّي فحوص المصادقة والصلاحيات، ويزيل إدارة الأجهزة المحمولة القديمة (MDM)، ويضيف تحققاً على رفع الملفات ومعالجة السجلات، ويقوّي مكونات الخادم والاتصال بين الوكلاء والمجسّات، ويحدّث نظام تشغيل الخادم والمكونات الخارجية. وتضيف Huntress أن N-able أعلنت ترقية جميع الخوادم المستضافة وإعادتها للعمل.
| N-central المستضاف (سحابة N-able) | N-central المحلي | |
|---|---|---|
| ترقية الخادم إلى 2026.4.1.26 | تتولاها N-able | أنت أو مزوّدك، في أسرع وقت، مع إبقاء الخادم مفصولاً حتى تكتمل (Huntress) |
| الوكلاء والمجسّات | يرقّيها العميل | يرقّيها العميل |
| ترتيب الترقية | الوكلاء أولاً ثم المجسّات | الوكلاء أولاً ثم المجسّات |
| محرك إدارة التحديثات PME | تدفعه N-able تلقائياً | تدفعه N-able تلقائياً |
| الإصدارات القديمة | لا ينطبق | من 2025.4 فأحدث مباشرة، والأقدم يحتاج ترقية وسيطة |
| التحكم عن بُعد | المدمج معطل مؤقتاً، وTake Control يعمل | الشيء نفسه |
| مراجعة الاختراق | راجع الدخول والمديرين والسكربتات والجلسات منذ 8 نوفمبر | الشيء نفسه، إضافة إلى سجلات الخادم ونسخه |
ترتيب الترقية مهم: تقول N-able إنه إذا رُقّي المجسّ إلى 2026.4.1.26 قبل الوكلاء ومحرك PME فلن تستطيع الوكلاء الاتصال به، وستتوقف ميزات مثل ذاكرة التحديثات غير المتصلة حتى تكتمل الترقية. وتنبّه Huntress إلى أن N-able لا تغيّر رقم الإصدار دائماً عند دفع إصلاحات حية، لذا تحقّقوا من الإصلاح وفق إرشادات N-able لا من رقم الإصدار وحده.
هل تم اختراق أحد؟
بحسب آخر تصريحات N-able العلنية: لا. قالت الشركة في 9 نوفمبر إنها «لم ترصد استغلالاً نشطاً»، ثم قالت في تحديث لاحق نقلته Huntress وCSO إنها رصدت «نشاط مسح مرتبطاً بشيفرة إثبات المفهوم المنشورة» دون دليل على استغلال ناجح لبيئة أي عميل. وتقول Huntress إنها لم ترَ استغلالاً لدى شركائها.
لكن المهاجمين يبحثون. تقول Previdian إن خادم المصيدة لديها سجّل 68 حدثاً من عنوان IP واحد، منها محاولات XXE ومحاولات قراءة ملفات حساسة، وتؤكد أن ذلك لا يثبت اكتمال الاستيلاء على حساب أو تنفيذ أوامر. الوضع سباق: استغلال منشور، وإصلاح معروف، ونافذة تكون فيها الخوادم غير المحدّثة هدفاً سهلاً.
وللعجلة أسباب: تذكر CSO Online أن هذه رابع استجابة طارئة لـN-central خلال 15 شهراً، وأن ثغرة تجاوز مصادقة في أغسطس 2026 استُغلت قبل إصلاحها لنشر برامج فدية على أنظمة يديرها مزودو خدمات. وفي بداية الشهر حمل التحديث HF1 إصلاحات لنظام التشغيل منها ثغرة نواة لينكس CVE-2026-98432 وتحديث Brotli (Node2Shell) الذي تقول N-able إن N-central لا يستخدم مكوّنه المتأثر لكنها طبّقته كأفضل ممارسة.
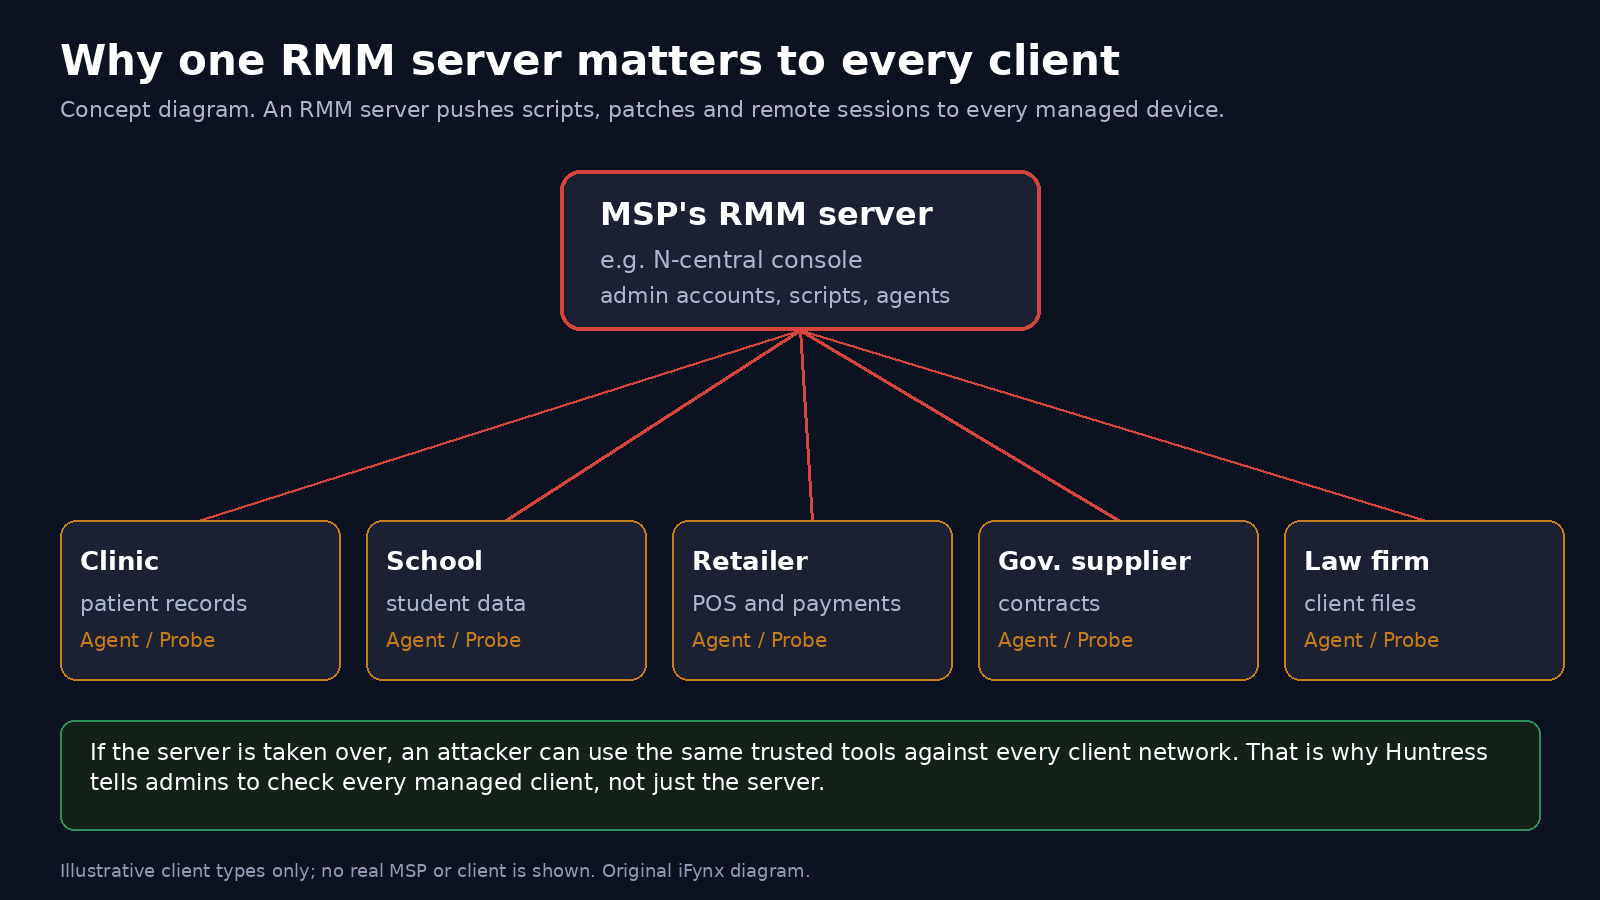
لماذا يهم خادم RMM واحد كل العملاء
خادم الإدارة عن بُعد أشبه بمفتاح رئيسي: يستطيع دفع السكربتات وتثبيت البرامج وفتح جلسات تحكم على كل جهاز مُدار. إذا سيطر عليه مهاجم، يستطيع استخدام أدوات المزوّد الموثوقة نفسها ضد شبكة كل عميل. لذلك تطلب Huntress من المسؤولين تقييم «كل شبكة عميل يديرها الخادم، لا الخادم وحده».
زاوية الخليج ومصر: معظم المتأثرين عملاء لا مزوّدون
لا يوجد رقم منشور لعدد خوادم N-central في الخليج أو مصر، ولن نخمّنه. لكن نموذج التعهيد المعتاد في المنطقة يبدو هكذا: مجموعة عيادات في الرياض، أو مدرسة في دبي، أو متجر في القاهرة، أو مورّد حكومي في أبوظبي يسلّم دعم أجهزته لمزوّد خدمات محلي أو إقليمي يدير كل شيء من لوحة RMM واحدة، والشركة لا تدخل إلى تلك اللوحة وكثيراً لا تعرف اسم المنتج. المطلوب من هذه الشركات هذا الأسبوع ليس الترقيع بنفسها، بل مراسلة المزوّد كتابياً بخمسة أسئلة:
- هل تستخدمون N-able N-central أو أي منتج من N-able لإدارة أجهزتنا؟
- هل خادمكم مستضاف لدى N-able أم محلي، وهل وصل إلى الإصدار 2026.4.1.26 أو أحدث؟
- هل رُقّيت الوكلاء والمجسّات على شبكتنا، الوكلاء أولاً؟
- هل راجعتم حسابات المديرين والسكربتات وجلسات التحكم التي أُنشئت منذ 8 نوفمبر في بيئتنا تحديداً؟
- هل لوحة التحكم مكشوفة على الإنترنت، وهل كل حسابات الفنيين محمية بالتحقق متعدد العوامل؟
احتفظوا بالإجابات. وإذا لم يجب المزوّد خلال يوم، فهذه نتيجة بحد ذاتها.
السعودية: تنطبق الضوابط الأساسية للأمن السيبراني ECC-1:2018 من الهيئة الوطنية للأمن السيبراني على الجهات الحكومية وعلى جهات القطاع الخاص التي تملك أو تشغّل بنى تحتية وطنية حساسة، وتشجّع الهيئة بقية الجهات على تطبيقها. يغطي المكوّن 4-1 الأمن السيبراني المتعلق بالأطراف الخارجية بما فيها الخدمات المُدارة: يجب أن تتضمن العقود إجراءات التواصل عند الحوادث السيبرانية (4-1-2-2)، وأن يسبق التعاقد على خدمات التعهيد والخدمات المُدارة تقييم للمخاطر السيبرانية (4-1-3-1)، وأن تكون مراكز العمليات والمراقبة المُدارة داخل المملكة بالكامل (4-1-3-2).
واجبات الإخطار إذا تأثرت بيانات شخصية: اللائحة التنفيذية لنظام حماية البيانات الشخصية السعودي (المادة 24) تحدد 72 ساعة لإخطار سدايا؛ وقانون حماية البيانات المصري رقم 151 لسنة 2020 (المادة 7) يحدد 72 ساعة لإخطار المركز؛ والقانون الإماراتي (المادة 9) يوجب إخطار مكتب الإمارات للبيانات خلال المدة التي تحددها اللائحة التنفيذية. الشركات في مركز دبي المالي العالمي وسوق أبوظبي العالمي تتبع قواعدها الخاصة. هذا ملخص وليس استشارة قانونية.
كيف تتحقق من أن خادم N-central لم يُخترق
لمزوّدي الخدمات وفرق تقنية المعلومات التي تشغّل N-central، وعلى أنظمة تملكونها أو تديرونها فقط:
- احفظوا الأدلة أولاً: توصي ThreatDefence، كما نقلت CSO Online، بحفظ السجلات ونسخة من الخادم قبل أي تغيير.
- راجعوا نشاط تسجيل الدخول منذ 8 نوفمبر بحثاً عن دخول غير مفسَّر، كما توصي Huntress.
- اعرضوا حسابات المديرين وابحثوا عن حسابات جديدة، خصوصاً حساب «Default Administrator» مفعّلاً لم تُنشئوه.
- راجعوا السكربتات وسياسات الأتمتة وجلسات الوصول عن بُعد المنشأة منذ 8 نوفمبر لدى كل العملاء.
- رقّوا الخادم إلى 2026.4.1.26، ثم الوكلاء، ثم المجسّات.
- غيّروا بيانات الاعتماد بعد الاستعادة: حسابات المديرين والفنيين، وبيانات اكتشاف الأصول، ورموز تسجيل الوكلاء، ومفاتيح الوكلاء.
- إذا وجدتم شيئاً فاستدعوا فريق الاستجابة للحوادث وقيّموا كل شبكة عميل يديرها الخادم.
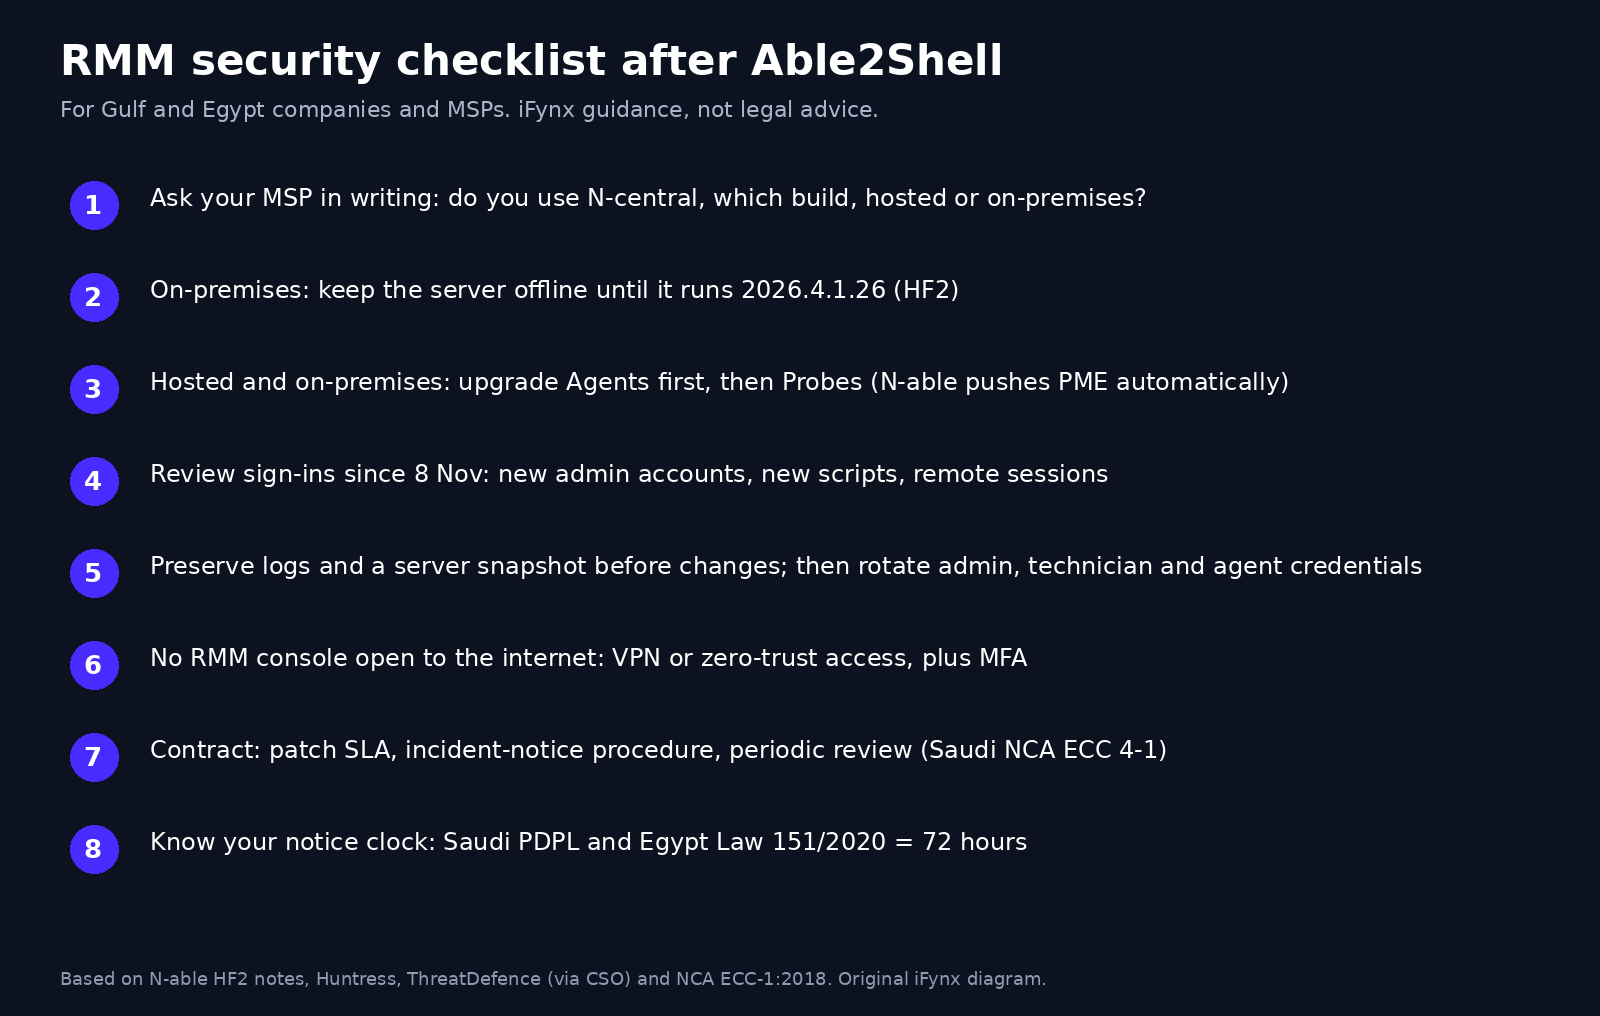
قائمة تأمين أدوات الإدارة عن بُعد للشركات في الخليج ومصر
سيُرقَّع Able2Shell، لكن نقطة الضعف التي كشفها، أي لوحة واحدة تتحكم في مئات الشبكات، باقية. قائمة قصيرة لهذا الأسبوع وما بعده:
- اعرف أداة الإدارة لديك: سجّل أي مزوّد وأي أداة RMM تصل إلى أجهزتك، مع رقم الإصدار.
- لا لوحات تحكم مكشوفة على الإنترنت: ضعها خلف VPN أو وصول «انعدام الثقة»؛ رقم 1,728 خادماً مكشوفاً يبيّن مدى شيوع المشكلة.
- تحقق متعدد العوامل وحسابات بأسماء أصحابها لكل فني، بلا حسابات مشتركة، مع مراجعة شهرية للمديرين.
- ضبط السكربتات والأتمتة: موافقة مسبقة على السكربتات الجديدة وتنبيه عند التشغيل الجماعي.
- اتفاقية مستوى خدمة للترقيع في العقد مع بند إخطار بالحوادث وجهات اتصال مسمّاة.
- الاحتفاظ بالسجلات مدة تكفي للرجوع أسبوعين على الأقل، كما احتاجت هذه الحادثة.
- نموذج إخطار بالحوادث بالعربية والإنجليزية جاهز، لتبلّغ العيادة أو المدرسة موظفيها وعملاءها بسرعة ووضوح.
- تدرّبوا على يوم بلا RMM: إيقاف N-able للخدمة يعني يوماً أو أكثر بلا دعم عن بُعد. اعرفوا كيف يعمل فريقكم عندها.
أدلة ترقيع أخرى من آيفينيكس
لبقية تحديثات هذا الشهر العاجلة، راجعوا دليل ثغرة أوتلوك وتحديثات نوفمبر 2026، ودليل ثغرة OpenSSH «SSHole»، ودليل QNAP وPlex2Shell، ولنفس درس «الصلاحيات المفوَّضة» في أدوات الذكاء الاصطناعي: أمان خوادم MCP بعد اختراق Mittwald.
خدمات آيفينيكس
كيف تساعدك آيفينيكس
تصمم آيفينيكس وتبني وتصون منتجات الويب والجوال للشركات في الخليج ومصر وفلسطين، بالعربية والإنجليزية. لسنا مزوّد أداة RMM ولا شركة خدمات مُدارة، ولن نتعامل مع لوحة N-central لديكم. ما نقدّمه هو إبقاء البرمجيات التي تملكونها محدّثة ومراقَبة وآمنة التشغيل.
- صيانة البرمجيات: مراقبة على مدار الساعة وتحديثات أمنية وتحديث المكتبات ودعم باتفاقية مستوى خدمة لتطبيقاتكم وواجهاتكم البرمجية وخوادمكم، حتى يصبح تحديث طارئ مثل HF2 مهمة مخططة لا حالة ذعر.
- ضمان الجودة: اختبارات انحدار بعد التحديثات الطارئة حتى لا يكسر التحديث الأمني الدفع أو الحجز أو تسجيل الدخول.
- هندسة الواجهات البرمجية والخوادم: لوحات إدارة بصلاحيات صحيحة وتحقق متعدد العوامل وسجلات تدقيق، بلا صفحات إدارة مكشوفة على الإنترنت.
أسئلة شائعة
هل أصبح استخدام N-able N-central آمناً من جديد؟
تقول N-able إن التحديث الثاني (الإصدار 2026.4.1.26) يعالج ثغرات Able2Shell، وإن الخوادم المستضافة رُقّيت وأُعيدت للعمل. يجب أن تبقى الخوادم المحلية مفصولة حتى تعمل على 2026.4.1.26، وعلى كل العملاء ترقية الوكلاء ثم المجسّات ومراجعة النشاط منذ 8 نوفمبر.
أي إصدار من N-central يصلح Able2Shell؟
N-central 2026.4 Hotfix 2، الإصدار 2026.4.1.26، الصادر في 10 نوفمبر 2026. يعالج سبع ثغرات مسجلة ويحل محل 2026.4 وHF1. الخوادم على 2025.4 أو أحدث تترقى مباشرة، والأقدم يحتاج ترقية وسيطة.
هل يحتاج عملاء N-central المستضاف إلى فعل شيء؟
نعم. N-able ترقّي الخوادم المستضافة، لكن العميل يرقّي الوكلاء والمجسّات بنفسه، والوكلاء أولاً لأن المجسّ المحدّث لا يتصل بالوكلاء القديمة. ويجب أيضاً مراجعة حسابات المديرين والسكربتات والجلسات المنشأة منذ 8 نوفمبر.
هل استُغلت ثغرة N-able فعلاً؟
تقول N-able إنها رصدت نشاط مسح مرتبطاً بالشيفرة المنشورة دون دليل على اختراق ناجح لأي عميل، وHuntress لم ترصد استغلالاً لدى شركائها. سجّلت Previdian 68 محاولة استكشاف وXXE من عنوان واحد ضد خادم مصيدة دون اكتمال أي سلسلة. قد يتغير ذلك، لذا رقّوا الآن.
شركتنا يديرها مزوّد خدمات، فماذا نفعل؟
راسلوا المزوّد كتابياً: هل يستخدم N-central؟ هل خادمه على 2026.4.1.26؟ هل رُقّيت الوكلاء والمجسّات على شبكتكم؟ هل راجع حسابات المديرين والسكربتات والجلسات منذ 8 نوفمبر؟ وفي السعودية راجعوا بنود الإخطار بالحوادث والخدمات المُدارة التي تتطلبها ضوابط ECC 4-1.
المصادر وسياسة التحديث
قُرئت في 11 نوفمبر 2026 (08:55–09:30 بتوقيت غزة): N-able، ملاحظات إصدار N-central 2026.4 HF2، 10 نوفمبر 2026 (وملاحظات HF1، 2 نوفمبر)؛ Huntress، تحليل Able2Shell، 9 نوفمبر مع تحديث 10 نوفمبر؛ BleepingComputer، تقرير 9 نوفمبر؛ CSO Online، تقرير 10 نوفمبر؛ Previdian، ما نعرفه حتى الآن؛ الهيئة الوطنية للأمن السيبراني، الضوابط الأساسية ECC-1:2018. النصوص القانونية: المرسوم بقانون اتحادي رقم 45 لسنة 2021، اللائحة التنفيذية لنظام حماية البيانات الشخصية - سدايا، القانون المصري رقم 151 لسنة 2020. لم تختبر آيفينيكس أي نظام N-central ولا تضع رابطاً لشيفرة الاستغلال. القائمة إرشادات من آيفينيكس وليست استشارة قانونية. سنحدّث المقال إذا أعلنت N-able استغلالاً مؤكداً أو أصدرت تحديثاً إضافياً أو نشرت نشرة أمنية كاملة.
قراءات ذات صلة
- ثغرة نواة لينكس CVE-2026-98432: أوبونتو بلا إصلاح حتى الآن، ما الذي تم إصلاحه، وكيف تحمي فرق السيرفرات في الخليج ومصر أنظمتها الآن
- ثغرة أوتلوك CVE-2026-124194: تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 وما يجب تحديثه أولاً في الخليج ومصر
- ثغرة OpenSSH «SSHole» (CVE-2026-123158): تُستغل الآن وCISA تمهل حتى 12 نوفمبر — من المتأثر (Alpine وDocker وOpenWrt) وكيف تُرقّع
- تحذير QNAP من Plex2Shell: حدّث Plex Media Server ثم قيّم حاجة جهاز NAS إلى الاستعادة
- سبب عطل Workday: كيف أصاب اختبار التعافي من الكوارث بيانات الإنتاج الحية، وما الذي تأثر، وقائمة لاختبارات التعافي واستمرارية الرواتب للشركات في الخليج ومصر
- اختراق 64 ألف جهاز تعدين بيتكوين: كيف حُوِّلت 13 إكساهاش إلى مجمع OCEAN، وهل برنامج Luxor Commander هو السبب، وكيف تحمي أجهزتك