
الجواب المباشر — 8 نوفمبر 2026: أوقف خادم LNbits وفق التحذير الرسمي. طلب إيقاف الخدمة كاملة حلّ محل التوصية السابقة بتعطيل إضافة Paywall وحدها. يقول الفريق إن لديه تحديثات أمنية يدفعها؛ ولم نجد في فحص الحساب الرسمي إعلانًا أحدث يسمح بإعادة التشغيل. هذا حادث في برمجيات LNbits، وليس دليلًا على اختراق بروتوكول بيتكوين أو شبكة Lightning نفسها.
حقائق أساسية وحدود المعرفة
- التحذير الأحدث يشمل جميع مشغلي خوادم LNbits، ولا يقتصر على من يعرف أنه يستخدم Paywall.
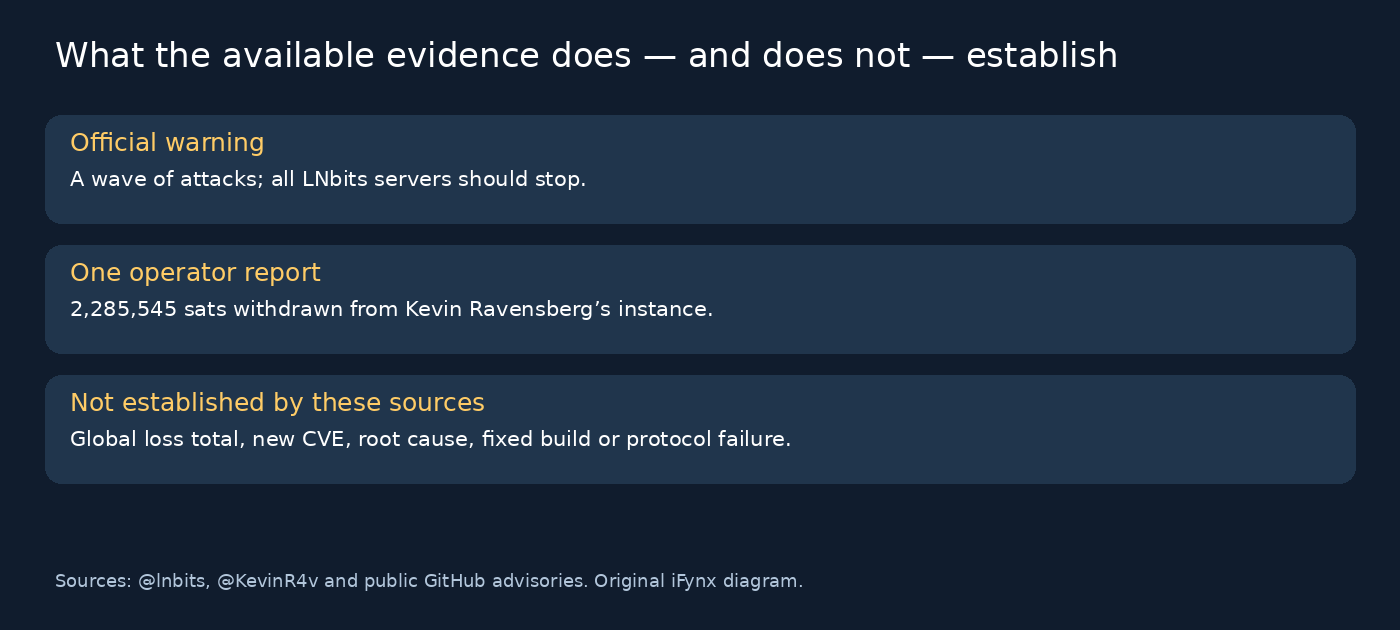
- أبلغ كيفن رافنسبرغ عن سحب 2,285,545 ساتوشي من نسخته. الرقم خسارة يرويها مشغّل واحد، وليس إجمالي خسائر عالميًا.
- توقع بن آرك توفر التصحيحات خلال 24–48 ساعة تقدير مشروط، لا إعلان إصدار ولا موعدًا مضمونًا لاستئناف الخدمة.
- صفحة التنبيهات الأمنية العامة في GitHub تعرض مواد أقدم من 2024 و2025؛ لا تثبت سبب هذا الحادث أو رقم CVE جديدًا أو إصدارًا مصححًا له.
- لا تتضمن المصادر الأولية التي فحصناها حصيلة عالمية رسمية أو قائمة ضحايا في الخليج أو مصر. لا نخترعها من تداول الخبر.
لماذا لم يعد تعطيل Paywall وحده جوابًا كافيًا؟
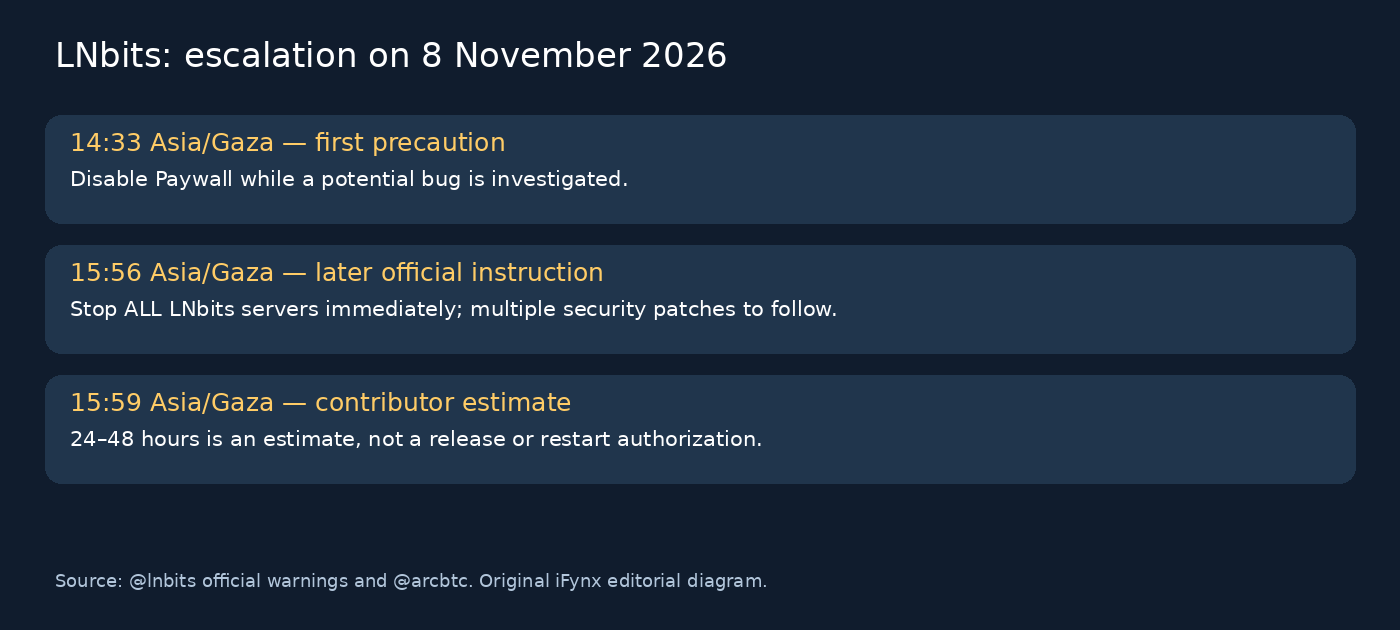
عند 14:33 بتوقيت آسيا/غزة يوم 8 نوفمبر، طلب حساب LNbits الرسمي تعطيل إضافة Paywall أثناء التحقيق في خطأ محتمل. كانت هذه خطوة احترازية أولى، وليست النطاق النهائي للاستجابة.
عند 15:56 بتوقيت آسيا/غزة صعّد الإعلان الرسمي التالي التعليمات إلى إيقاف خوادم LNbits فورًا لدى الجميع. تحدث عن موجة هجمات وعدة تصحيحات أمنية. لذلك لا تتبع التعليمات الأحدث إذا اكتفيت بإغلاق الإضافة وأبقيت الخادم يعمل. كما أن عرض صفحة صيانة في الواجهة لا يثبت وحده توقف الخدمة الموجودة خلفها.
يهم ذلك متجرًا يعتمد على الخادم للدفع، أو صانع محتوى يجمع الإكراميات، أو بوتًا يمنح أرصدة لمستخدمين. فصل إضافة واحدة يختلف عن وقف الاعتماد التشغيلي كاملًا. لا نستنتج من تسلسل التحذيرات السبب الجذري، ولا نسمي مسار استغلال أو صلاحية معيبة لم يعلنها المشروع.
ماذا تثبت رواية المشغّل المتضرر؟
عند 17:29 بتوقيت آسيا/غزة قال كيفن رافنسبرغ إن نسخته استُغلت قبل الإعلان، وإن حسابات جديدة سحبت 2,285,545 ساتوشي قبل تمكنه من إيقاف الخادم. حدد فترة الهجوم بين 11:22 و16:00 بتوقيت آسيا/غزة. تمتد الفترة بعد التحذير، لكنها لا تثبت متى تلقاه أو اكتمل الإيقاف لديه.
وأضاف أنه سيعوض مستخدمي BitTipBot من جانبه، لكنهم لن يستطيعوا الوصول إلى الأموال حتى تصحيح الثغرات. هذا تعهد المشغّل لمستخدميه، لا برنامج تعويض عالميًا من LNbits ولا ضمانًا لمستخدمي نسخ أخرى. كذلك ليس المنشور تدقيقًا مستقلًا لكل حركة مالية. لا حاجة لتحويل الرقم إلى تقدير دولاري متقلب لإيضاح أثر الحادث.
إذا كنت تحقق في خادمك فقارن سجلاتك أنت بدل نقل رقم خسارة نسخة أخرى. الحسابات الحديثة والسحوبات غير المألوفة تستحق المراجعة، لكن وصف المشغّل ليس قاعدة كشف رسمية شاملة. عدم ظهور النمط نفسه لا يثبت السلامة، ووجود حساب جديد وحده لا يثبت أنه مهاجم.
برمجية LNbits ليست بروتوكول بيتكوين
توفر LNbits طبقة حسابات وتطبيقات حول بنية المدفوعات. لا يثبت الخلل في هذه الطبقة كسر إجماع بيتكوين أو بروتوكول Lightning. وفي المقابل لا تعني عبارة «حادث برمجي» أن أرصدة العملاء أو التكاملات المرتبطة غير مهمة؛ يتحدد الأثر وفق إعداد النسخة والصلاحيات وترتيبات التمويل الفعلية.
وثّق الخدمات التي تعتمد على الخادم والجهة التي تدير الخلفية المالية وصاحب صلاحية التغيير. لا تفترض ضرورة إعادة بناء كل عقدة مرتبطة أو إصابة كل محفظة Lightning أو أن BTCPay منفصلًا يحمل الخلل نفسه. تقريرنا عن BTCPay Server يتناول حادثًا مختلفًا، ولا يحل محل توجيهات LNbits الحالية.
تقدير التصحيح ليس تصريحًا بإعادة التشغيل
قال بن آرك عند 15:59 بتوقيت آسيا/غزة إن التصحيحات يُفترض أن تُدمج وتتاح خلال 24–48 ساعة. الصياغة تقديرية. لا تضبط مهمة تعيد الخادم تلقائيًا عند انتهاء المهلة؛ دمج تغيير في المستودع وإصدار حزمة وتوجيه المورد باستئناف الخدمة مراحل مختلفة.
عرضت صفحة التنبيهات الأمنية العامة للمشروع أثناء الفحص تنبيه SSRF من أبريل 2025 وتنبيهًا لخلفية Eclair من يونيو 2024. لا يثبت أي منهما سبب حادث نوفمبر. لا نملك أساسًا لربطهما بالسرقة الحالية أو تسمية إصدار مصحح أو رقم CVE جديد. تابع الإعلان المنسوب للمشروع وتحقق من مسار التحديث المدعوم عندما ينشر.
قائمة عملية للتجار والفرق في الخليج ومصر
القائمة التالية تخطيط دفاعي أصلي من آيفينيكس، وليست إجراء استعادة سريًا من المورد. عيّن مسؤولًا تقنيًا واضحًا وشخصًا يعتمد رسالة العملاء حتى إن كان متعهد واحد يدير الموقع والخادم معًا.
- أوقف الخدمة الفعلية: اتبع طلب الإيقاف الكامل وتحقق من الحالة بأدوات الإدارة المصرح بها. امنع تدفق محاولات دفع جديدة إلى اعتماد متوقف. اعرض إشعار صيانة عربيًا وإنجليزيًا في صفحة الدفع دون كشف تفاصيل الخادم الداخلية.
- احفظ الأدلة قبل التنظيف: دوّن الإصدار والإضافات وتاريخ الإعداد ووقت الإيقاف. احفظ السجلات الموجودة للتطبيق والمصادقة والمدفوعات في مكان مقيد. لا تمحُ قاعدة البيانات أو تعِد التثبيت فوق نسخة الأدلة الوحيدة.
- طابق الأرصدة دون تخمين: قارن السحوبات والأرصدة الداخلية بسجلات الخلفية المالية. افصل التسويات المتوقعة عن النشاط غير المفسر ودوّن ما لم يُحسم. لا ترسل للمقاول سجلات مكشوفة تحمل رموز وصول أو تفاصيل عملاء غير لازمة.
- ارسم خريطة الاعتماد: حدد المتاجر والبوتات والواجهات التي تستخدم النسخة. لا تعلن بديل دفع قبل التأكد من استقلاله عن الخادم المتوقف. ولا تصف رصيدًا مجمد الوصول بأنه متاح للسحب فورًا.
- راجع الهوية ضمن خطة الاستعادة: احصر الاعتمادات والتكاملات التي قد تحتاج إلغاء أو تدويرًا وفق التحقيق. نسّق التغيير حتى لا تفقد الوصول للأدلة. تغيير كلمة مرور وحده ليس إثبات تصحيح برمجي.
- انتظر إصدارًا موثقًا: تحقق من الإعلان الرسمي ومصدر الحزمة واختبر مسار التحديث المعلن في بيئة معزولة ثم طابق الأرصدة قبل الإنتاج. هذه معايير قبول مقترحة، وليست إعلانًا بأن حزمة آمنة متاحة بالفعل.
- تواصل بدقة: اشرح الخدمة المتوقفة والحقائق المؤكدة وما يزال قيد المراجعة وموعد تحديث الحالة التالي. لا تعد بتعويض أو استعادة فورية أو انعدام خسارة دون دليل. استشر المختصين إذا استدعت الوقائع التزامات تعاقدية أو محلية؛ لا نقرر مهلة إخطار موحدة لكل المنطقة.
دقة العربية جزء من إدارة الحادث: «تعطل الدفع مؤقتًا» ليست «تأكد فقدان الأموال»، وتقدير المورد للتصحيح ليس التزام شركتك بساعة عودة. اعتمد نص حالة ثنائي اللغة حتى لا يقدم فريق الدعم ضمانات متناقضة للعملاء.
احذر روابط الاستعادة المزيفة
ارجع للحساب الرسمي والمستودع مباشرة بدل رسالة خاصة تعرض مثبتًا طارئًا. لا تشارك أسرار المحفظة أو كلمات مرور التطبيق أو دخول الخادم مع شخص يزعم عكس المدفوعات. الإعلان الصحيح لا يتطلب نشر هذه الاعتمادات. ناقشنا في قائمة أمان Keplr وWeb3Auth حادثًا مختلفًا، لكن ضرورة التحقق من ادعاءات الاستعادة تنطبق هنا أيضًا.
كيف تساعدك آيفينيكس؟
تشمل خدمات تطوير البرمجيات هندسة API والخلفيات ونماذج البيانات والتكاملات، وتعرض الصيانة والنمو المراقبة والتصحيحات الأمنية وتحديث الاعتماديات وضمان الجودة. إذا كشف الانقطاع فجوة في جرد اعتماديات منتجك أو اختبار الإصدارات أو ملكية الصيانة، يمكن لمكالمة استكشاف تحديد نطاق عملي. لا يعني ذلك أن آيفينيكس مستجيب LNbits الرسمي أو أنها تستطيع عكس المدفوعات أو تضمن استرجاع الأموال.
أسئلة شائعة
هل أوقف LNbits الآن؟
نعم، التعليمات الرسمية الأحدث تطلب إيقاف جميع الخوادم فورًا وتتجاوز الاحتياط السابق المتعلق بإضافة Paywall وحدها.
هل هذا اختراق بروتوكول بيتكوين أو Lightning؟
المصادر تثبت حادث برمجيات LNbits، لا كسر البروتوكولين. قيّم التطبيق واعتماديات نسختك بدل تعميم الإصابة على جميع المحافظ.
هل المشكلة محصورة في Paywall؟
لم يثبت ذلك. ذُكرت الإضافة في التحذير الأول، لكن الإعلان التالي شمل جميع الخوادم وتحدث عن عدة تصحيحات أمنية.
متى يمكن إعادة التشغيل بأمان؟
لا يوجد موعد عودة موثق في المصادر المفحوصة. اتبع إعلان الإصدار والاستعادة الرسمي؛ تقدير 24–48 ساعة ليس إذن تشغيل تلقائيًا.
ما إجمالي الأموال المسروقة؟
لا توجد حصيلة عالمية رسمية مثبتة هنا. رقم 2,285,545 ساتوشي رواية كيفن عن نسخته فقط، ولا يجوز عرضه بوصفه مجموع خسائر LNbits.
المصادر وسياسة التحديث
المصادر الأولية مرتبطة داخل النص: تحذيرا LNbits وتقدير بن آرك ورواية كيفن وصفحة GitHub الأمنية. نفصل أقوالها عن نصائح التخطيط الأصلية. نراجع التقرير عند إصدار تصحيح موثق أو تحليل فني أو تغيير تعليمات المورد. لا نحول التوقع إلى تصحيح مكتمل، ولا ننشر كود استغلال أو روابط إثبات مفهوم أو سببًا جذريًا أو CVE مختلقًا أو تقديرًا دولاريًا هشًا.
قراءات ذات صلة
قراءات ذات صلة
اختراق محفظة Keplr: حادث Web3Auth يطال بعض حسابات Google وApple — ماذا تفعل الآن؟
قراءات ذات صلة
إغلاق Galxe: موعدا 5 و15 ديسمبر، واستلام المكافآت بأمان، وماذا تفعل فرق Web3