
الإجابة المختصرة: في اختراق بينانس يوم 29 أكتوبر 2026 خرج نحو 6.3 مليار دولار (تقدير بينانس، وتحسبها Elliptic بـ6.43 مليار) من المحافظ الساخنة للمنصة على نحو عشر شبكات بلوكتشين، معظمها خلال قرابة 20 دقيقة بدءًا من الساعة 20:05 بالتوقيت العالمي. إنها أكبر سرقة عملات مشفرة مسجلة، وتعادل نحو أربعة أضعاف اختراق Bybit في 2025. تقول بينانس إن أموال المستخدمين آمنة وإنها ستغطي كل الخسائر، وقد جُمّد نحو 3 مليارات، والإيداع يعمل، وتستهدف عودة السحب تدريجيًا نحو الأحد 1 نوفمبر مع تقرير إثبات احتياطي بحلول الاثنين 2 نوفمبر. وتشتبه شركات التحليل في مجموعة TraderTraitor الكورية الشمالية دون تأكيد حكومي.
تحديث، 14 نوفمبر 2026، الساعة 13:21 بتوقيت غزة: الولايات المتحدة تتحرك لمصادرة أكثر من 1.2 مليار دولار من الأموال المسروقة
قالت وزارة العدل الأمريكية في 12 نوفمبر إن عناصر من الجيش الكوري الشمالي، يسميهم مكتب التحقيقات الفيدرالي FBI مجموعة «TraderTraitor»، سرقوا أصولاً رقمية تزيد قيمتها على 6 مليارات دولار من منصة بينانس في 29 أكتوبر تقريباً. وأدت جهود الحكومة الأمريكية والقطاع الخاص حتى الآن إلى تجميد أكثر من 2.7 مليار دولار، وحصلت الوزارة بالفعل على إذن قضائي بمصادرة أو تقييد أكثر من 1.2 مليار دولار من هذا المبلغ (بيان وزارة العدل الأمريكية رقم 26-1356). ويستمر العمل على تتبع بقية الأموال وتجميدها ومصادرتها، إذ يواصل المخترقون غسلها عبر جسور العملات الرقمية وخدمات الخلط والمنصات. ويضيف البيان أن FBI أصدر الأسبوع الماضي، مع جهاز الخدمة السرية ووحدة التحقيقات الجنائية في مصلحة الضرائب IRS-CI، تنبيهاً سيبرانياً ينسب السرقة ويحث مزوّدي خدمات الأصول الافتراضية على حظر المعاملات المرتبطة بعناوين الغسل. وهذا الإسناد الرسمي يحل محل العبارات السابقة في هذا المقال التي قالت إن أي حكومة لم تسمِّ المهاجم. والتجميد أو المصادرة ليس استرداداً: لا يذكر البيان متى أو كيف ستعود الأصول إلى بينانس. وفي البيان نفسه أعلن FBI أنه صادر بنية سحابية تقف وراء مخطط كوري شمالي منفصل يسميه «FaceStealer»: اجتماعات فيديو مزيفة تستخدم فيديو كاميرا مسجلاً ومقاطع مزيفة بالذكاء الاصطناعي لدفع الضحية إلى تثبيت «إصلاح» خبيث. ويقول FBI إن المخطط أدى إلى سرقة أكثر من 400 مليون دولار خلال آخر 18 شهراً، وإنه صادر بموجب مذكرة فيدرالية أكثر من 900 مقطع فيديو لضحايا (موارد FBI عن FaceStealer). إذا طلب منك اتصال فيديو غير متوقع تثبيت شيء لإصلاح الصوت أو الكاميرا، فاخرج من الاتصال.
تحديث، 9 نوفمبر 2026، الساعة 13:09 بتوقيت غزة
ادعاء منفصل وغير مؤكد ببيع بيانات 335 مليون مستخدم لبينانس ليس جزءًا من هذا الاختراق، وتقول بينانس إنه احتيال على الأرجح: التفاصيل في مقالنا عن ادعاء تسريب بيانات بينانس.
تحديث، 3 نوفمبر 2026، الساعة 07:10 بتوقيت غزة
قال مؤسس بينانس على X عند 17:07 بالتوقيت العالمي يوم 2 نوفمبر إن المنصة «لم تقترض أموالاً» ولم تبع أصولاً ولم تجمع تمويلاً، وإنها غطّت الخسارة من ميزانيتها (منشوره على X). وكان قد قال في منشور سابق إنها خصصت 100% من الأموال وبقي نحو 5% منها للتحويل. وعند 02:30 بالتوقيت العالمي يوم 3 نوفمبر نشرت بينانس «تحديث التعافي رقم 6» بعنوان «إعادة فتح السحب لأصول إضافية» (حساب بينانس على X). لم تحدد المنصة هذه الأصول بعد، وسنضيفها حين تعلنها. ويبقى التحديث رقم 3 آخر مرجع لإثبات الاحتياطيات: تغطية 90% بحسب لقطة 31 أكتوبر (إعلان بينانس). هذه تصريحات الشركة نفسها وليست تدقيقاً مستقلاً.
تحديث، 2 نوفمبر 2026، الساعة 19:10 بتوقيت غزة
أعلنت بينانس عودة السحب. بدأت استعادته على مراحل من الساعة 06:00 بالتوقيت العالمي يوم 1 نوفمبر، وعادت كل الشبكات الـ15 في المرحلة الأولى بحلول 12:36 (حساب بينانس على X). وفي 2 نوفمبر أضافت السحب بالعملات التقليدية: الدولار الأمريكي والدرهم الإماراتي والدونغ الفيتنامي والبيزو الفلبيني والروبية الإندونيسية (بينانس على X). وتقول إن لقطة إثبات الاحتياطيات صارت قابلة للتحقق (تحديث التعافي رقم 5). وحذّرت من محتالين ينتحلون صفة دعم بينانس أثناء التعافي (بينانس على X). دعم بينانس لا يطلب أبداً كلمة المرور أو رموز التحقق أو تحويل أموالك إلى محفظة "آمنة".
تحديث، 2 نوفمبر 2026، الساعة 16:25 بتوقيت غزة
عقدت هيئة الخدمات المالية في كوريا الجنوبية اجتماعاً طارئاً في 2 نوفمبر مع المنصات الكبرى، وطلبت منها رفع نسبة أصول العملاء في المحافظ الباردة، ومراقبة الإيداع والسحب على مدار الساعة، وتجنيب احتياطيات إضافية. القانون الكوري يلزم أصلاً بحفظ 80% على الأقل في التخزين البارد. وبشكل منفصل، قالت Lookonchain إن مخترق باينانس أودع نحو 250 ألف دولار في منصة Gate خلال 12 ساعة، وقالت Gate إنها جمّدت حسابين ربطتهما بالمهاجم، بحسب TokenPost وPANews. ولم تذكر Gate المبلغ المجمّد.
اختراق بينانس هو الخبر الذي يتابعه سوق العملات المشفرة كله منذ ليل الخميس. بينانس، التي تعمل منصتها العالمية Binance.com بتراخيص من سوق أبوظبي العالمي منذ يناير 2026، تقول إن المهاجم دخل أنظمتها عبر حاسوب محمول مخترَق لأحد المهندسين ثم عبر نقاط اختراق أخرى، وجعل بنيتها التحتية نفسها توقّع عمليات سحب من محافظها الساخنة. في هذا الدليل نعرض ما هو مؤكد وما هو محل خلاف، وما يجب أن يفعله المستخدمون في الإمارات والسعودية ومصر اليوم، والدروس الهندسية لكل منصة ومحفظة وشركة تقنية مالية في الخليج. وسنضيف تحديثات مؤرخة عند نشر تقرير بينانس الفني.
حقائق أساسية (حتى 31 أكتوبر 2026، الساعة 15:15 بتوقيت غزة)
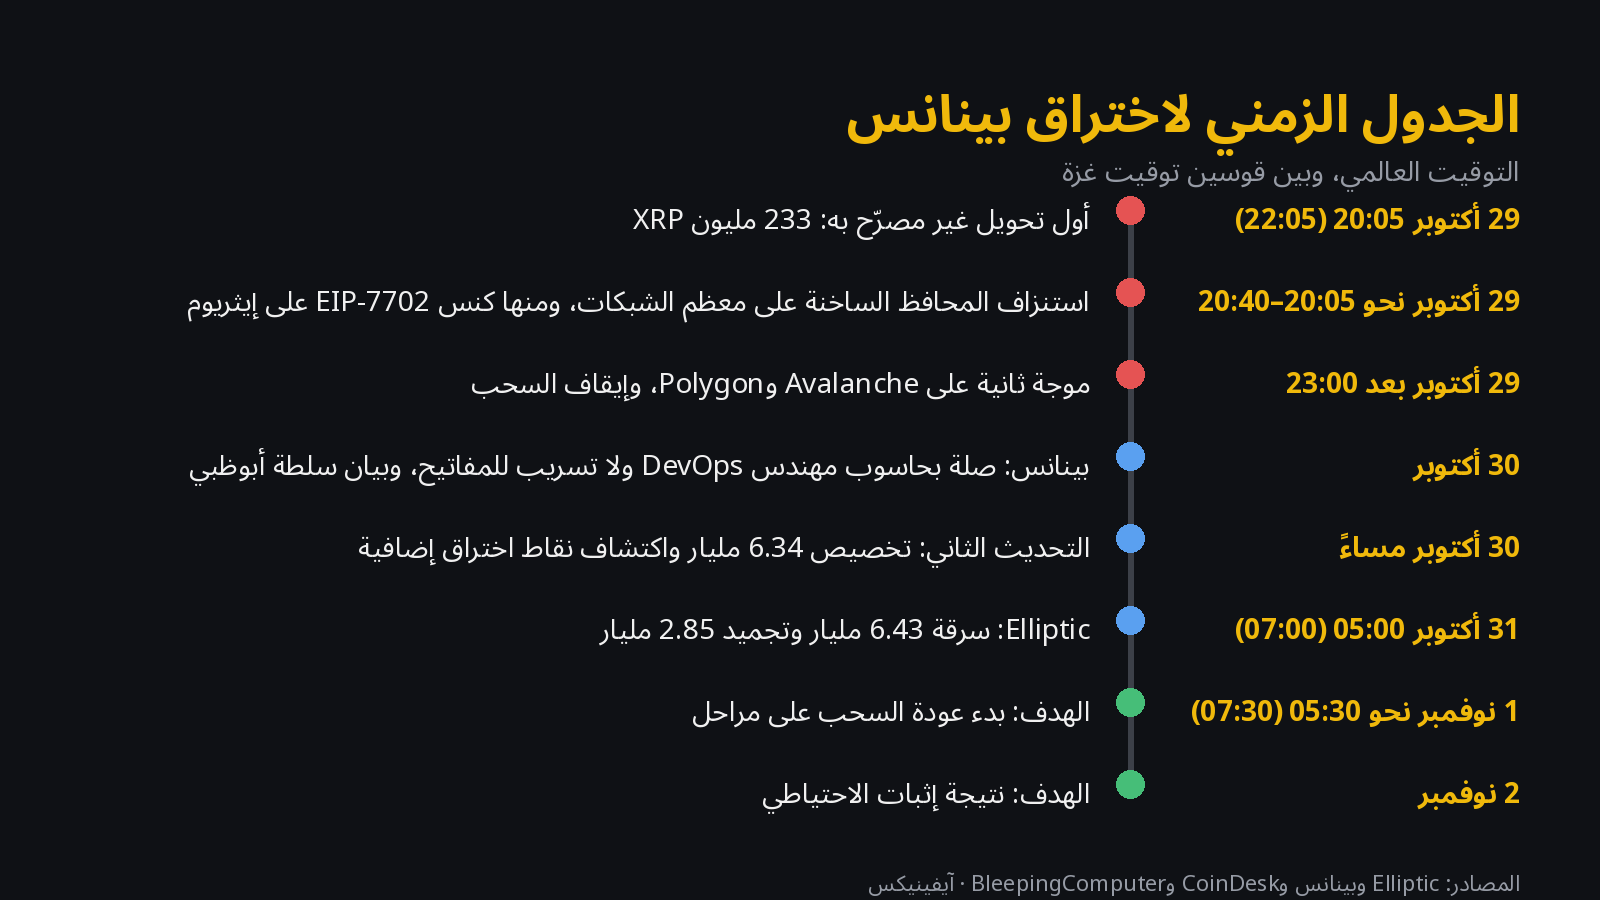
- التوقيت: أول تحويل غير مصرّح به نحو 20:05 بالتوقيت العالمي يوم 29 أكتوبر (22:05 بتوقيت غزة، و00:05 بتوقيت الإمارات يوم 30 أكتوبر)، واستُنزفت معظم الشبكات خلال نحو نصف ساعة، ثم موجة ثانية على Avalanche وPolygon بعد 23:00 (Elliptic).
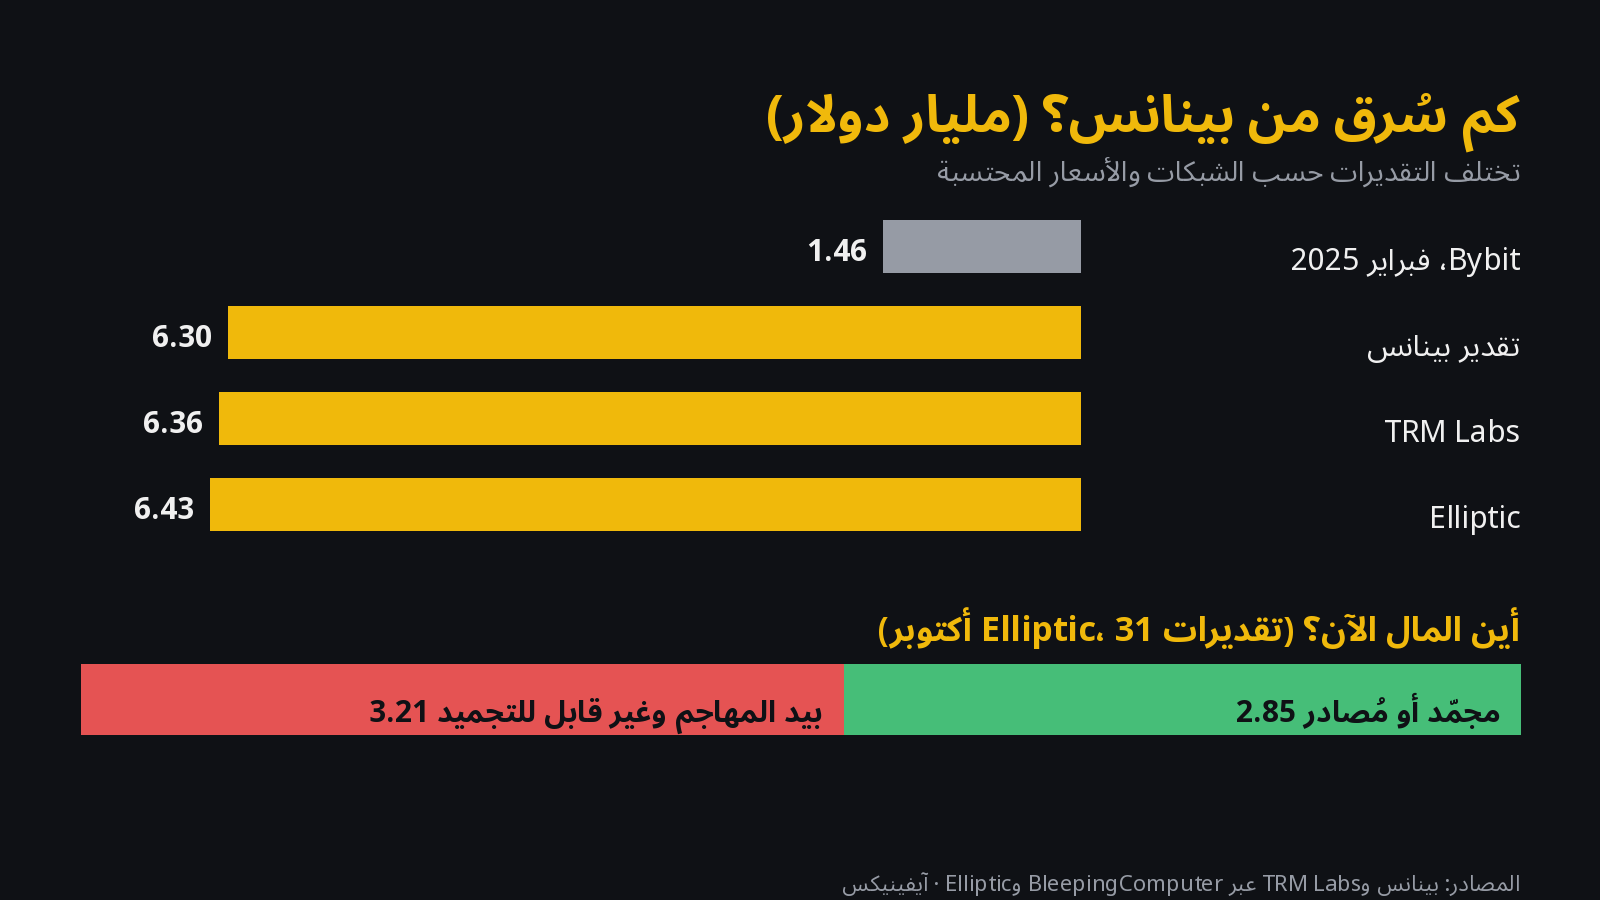
- المبلغ: نحو 6.3 مليار دولار بحسب بينانس (بينانس)، و6.36 مليار بحسب TRM Labs، و6.43 مليار بحسب Elliptic. ويعود الفرق إلى الشبكات والأسعار التي يعتمدها كل طرف.
- المجمّد: نحو 3 مليارات بحسب بينانس، وتحققت Elliptic من 2.85 مليار، 94% منها USDT وUSDC. ونحو 3.2 مليار في ETH وBTC وXRP وTRX لا يمكن لأي جهة إصدار تجميدها.
- السبب حتى الآن: حاسوب محمول مخترَق لمهندس DevOps منح وصولًا إلى حاوية خدمة، ثم نقاط اختراق إضافية، ولا دليل على تسريب المفاتيح الخاصة (التحديث الثاني).
- التغطية: خصصت بينانس أكثر من 6.34 مليار دولار، منها 5 مليارات في العملات المسروقة نفسها (نحو 80%)، وتشتري الباقي من السوق وخارج المنصة.
- المواعيد القادمة: بدء عودة السحب تدريجيًا بعد نحو 34 ساعة من التحديث الثاني (قرابة 07:30 بتوقيت غزة يوم 1 نوفمبر)، ونتيجة إثبات الاحتياطي بحلول الاثنين 2 نوفمبر، ثم تقرير فني كامل.
- الجهة التنظيمية في الإمارات: سلطة تنظيم الخدمات المالية في سوق أبوظبي العالمي تقول إنها على علم بالحادثة وتتواصل عن قرب مع بينانس وتتابعها (بيان السلطة).
- الجهة المنفذة: TRM Labs وChainalysis تنسبانها بثقة عالية إلى TraderTraitor، وElliptic تقول إنها مرجّحة وغير مؤكدة، ولا تأكيد حكوميًا.
ماذا حدث في اختراق بينانس دقيقة بدقيقة؟
بحسب إعادة البناء التي نشرتها Elliptic من بيانات السلسلة، بدأت العملية نحو 20:05 بالتوقيت العالمي يوم 29 أكتوبر، حين أرسلت محافظ لبينانس على شبكة XRP مبلغ 233 مليون XRP إلى عنوان للمهاجم. وخلال نصف الساعة التالي تقريبًا دفعت محافظ ساخنة على شبكات أخرى منها بيتكوين وترون وإيثريوم. أكبر الخسائر كانت على إيثريوم: نحو 3.8 مليار دولار في 186 رمزًا، وخرج 18,270 BTC (نحو 1.48 مليار دولار) و612.7 مليون USDT على ترون. ثم أوقفت بينانس السحب، وتقول إن ذلك أوقف التدفق.
على إيثريوم استخدم المهاجم ميزة EIP-7702 التي أُضيفت في 2025 وتسمح لمحفظة عادية بتفويض سلوكها لعقد ذكي. معاملة واحدة حملت 50 تفويضًا موقّعًا توقيعًا صحيحًا بمفتاح المحفظة الساخنة المعروفة باسم «Binance 14»، وبعد نحو ثلاث دقائق ونصف سحب عقد المهاجم 167,464 ETH و63 رمزًا آخر من تلك المحفظة. ومحفظة ساخنة أخرى وقّعت تحويلات عادية إلى المهاجم. المعنى المهم: لم يكسر أحد التشفير، بل جعل المهاجم طبقة التوقيع في بينانس توقّع ما يريد، وهذا ما تقوله بينانس نفسها الآن.
«بينانس ستتحمّل الأثر المالي لهذه الأموال المسروقة، وليس مستخدمونا».
بينانس، التحديث الثاني للحادثة الأمنية، 30 أكتوبر 2026 (ترجمة آيفينيكس)
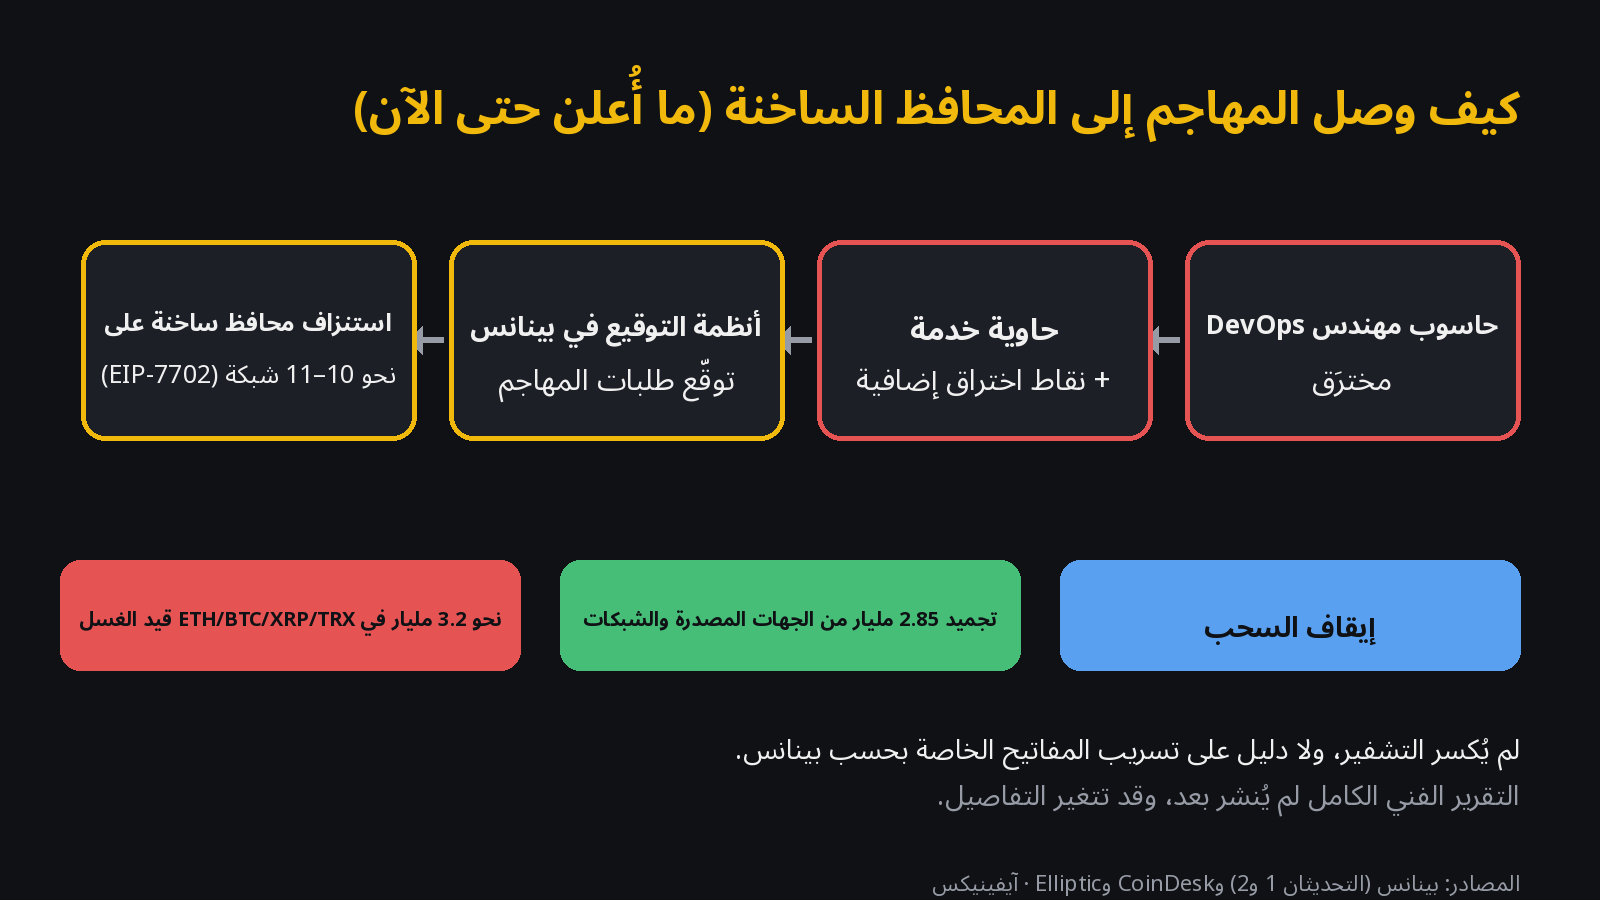
قالت بينانس في بيانها الأول إن الحادثة «قد تتعلق بحاسوب محمول مخترَق لمهندس DevOps سمح للمهاجم بالوصول إلى حاوية خدمة وإرسال طلبات سحب غير مصرّح بها». وفي فيديو يوم 30 أكتوبر قال الرئيس التنفيذي المشارك ريتشارد تنغ إن المحققين وجدوا نقاط اختراق إضافية، وإن المهاجم لم يستخدم صلاحيات مهندس واحد فقط ولم يكن الأمر «نقرة واحدة»، وإن آلية تدمير ذاتي محت الآثار، وإن تفويض EIP-7702 تجاوز ضوابط الموافقة المعتادة (CoinDesk).
هل بينانس آمنة الآن؟ ما المؤكد وما غير المؤكد
| الادعاء | الوضع في 31 أكتوبر | المصدر |
|---|---|---|
| المستخدمون لن يخسروا وبينانس تغطي كل الخسائر | التزام من بينانس، مع تخصيص أكثر من 6.34 مليار، نحو 80% منها في العملات المسروقة | التحديث الثاني |
| الإيداع والتداول يعملان والسحب متوقف | مؤكد من بينانس | التحديث الأول |
| لم تُسرَّب المفاتيح الخاصة | لا دليل حتى الآن بحسب بينانس، والتحقيق مستمر | التحديث الثاني |
| المحافظ المخترقة لبينانس فقط وليست أموال العملاء | محل خلاف: وجدت CoinDesk أن هذه المحافظ كانت مدرجة ضمن الأصول التي تغطي أرصدة العملاء | CoinDesk |
| كوريا الشمالية (TraderTraitor) هي المنفذة | غير مؤكد: ثقة عالية لدى TRM وChainalysis، و«مرجّح وغير مؤكد» لدى Elliptic، ولا بيان حكومي | BleepingComputer وElliptic |
| موظف واحد أو شخص من الداخل نفّذها | لا دليل: بينانس تقول إنها لم تنسب المسؤولية لأي شخص | BleepingComputer |
قراءتنا: لدى بينانس الملاءة لتحمّل الخسارة، وسرعة التجميد من Tether وCircle وRipple وWLFI ومجلس أمان Arbitrum تُظهر أن خطة الطوارئ في القطاع تعمل. لكن كلمة «آمنة» لن يكون لها معنى ملموس إلا بأمرين: تقرير إثبات احتياطي يغطي كل أرصدة المستخدمين، وعودة السحب دون قيود مفاجئة.
الخلاصة بشأن الأمان
تقول بينانس إن المستخدمين لن يخسروا وإن الإيداع يعمل. أما الفحص المستقل فيأتي لاحقًا: نتيجة إثبات الاحتياطي (المستهدفة الاثنين 2 نوفمبر) وعودة السحب فعليًا بعد الاستئناف التدريجي.
لماذا هي قصة إماراتية وليست قصة عملات مشفرة فقط؟
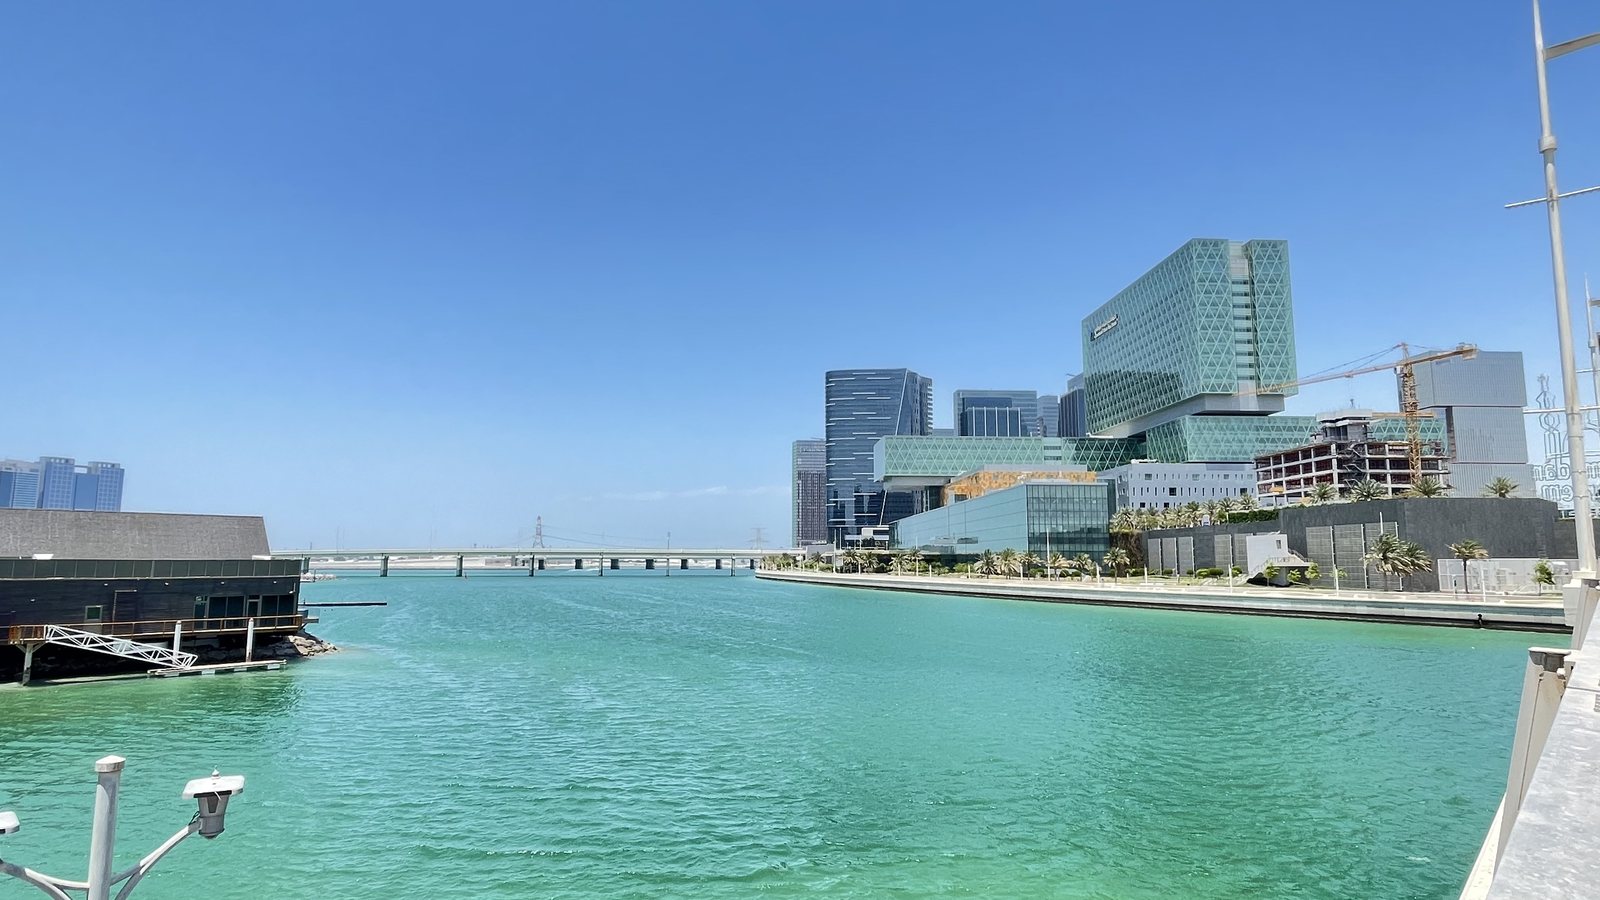
- الجهة التنظيمية العالمية لبينانس في أبوظبي: رخّصت سلطة تنظيم الخدمات المالية منصة Binance.com العالمية عبر ثلاث شركات (بورصة، وغرفة مقاصة وحفظ، ووسيط) بدأت العمل في 5 يناير 2026 (سوق أبوظبي العالمي)، وشركة الحفظ هي المسؤولة عن أصول المستخدمين، لذلك يهم بيان السلطة يوم 30 أكتوبر (خليج تايمز)، (غلف نيوز).
- أموال أبوظبي بين المساهمين: استثمرت MGX ملياري دولار في بينانس في مارس 2025 وأصبحت مساهمًا أقلية (رويترز).
- دبي شهدت السيناريو نفسه: خسرت Bybit التي يقع مقرها في دبي نحو 1.46 مليار دولار في فبراير 2025 بعد اختراق جهاز مطوّر لدى مزوّد محافظها، وتقول Elliptic إن اختراق بينانس «يشبهه كثيرًا»: الاختراق كان في البنية والأشخاص حول المحافظ وليس في التشفير.
- أسئلة أصعب لكل مزوّدي الأصول الافتراضية في المنطقة: ستسأل الجهات التنظيمية في أبوظبي ودبي (VARA) والبحرين المنصات المرخّصة كيف يمكن لاختراق حاسوب محمول أن يصل إلى خدمة التوقيع.
ماذا يفعل مستخدمو بينانس في الإمارات والسعودية ومصر اليوم؟
⚠️ تحذير من الاحتيال
تقول بينانس إن المستخدمين لا يحتاجون إلى طلب تعويض. أي شخص يطلب منك نقل أموالك إلى «محفظة آمنة» أو دفع «رسوم استرداد» أو مشاركة رمز أو كلمة مرور أو عبارة الاسترداد هو محتال، مهما كان الشعار الذي يستخدمه.
- لا تنقل أموالك إلى «محفظة آمنة» ولا تدفع «رسوم استرداد». بينانس تقول إن المستخدمين لا يحتاجون إلى طلب تعويض، وأي رسالة أو مكالمة أو موقع يعرض «مطالبة» هو احتيال.
- افتح التطبيق بنفسك: تابع التحديثات من تطبيق بينانس الرسمي أو بكتابة binance.com يدويًا، وليس من روابط الرسائل أو مجموعات تيليغرام أو واتساب.
- أمّن حسابك: مفتاح مرور أو مصادقة عبر تطبيق (وليس SMS)، وكود مكافحة التصيد لرسائل بينانس، وقائمة عناوين السحب المسموح بها، ومراجعة الأجهزة النشطة ومفاتيح API.
- التقط صورة لأرصدتك اليوم قبل تقرير إثبات الاحتياطي، ليكون لديك سجل خاص بك.
- عند عودة السحب لا تلجأ إلى بائعي P2P أو OTC غير الرسميين الذين يعرضون خروجًا «فوريًا» بخصم، وتوقّع مراحل وطوابير.
- الإمارات: مستخدمو Binance.com تخدمهم شركات مرخّصة في سوق أبوظبي العالمي، والشكوى تبدأ لدى بينانس ثم قنوات السلطة. السعودية: لا ترخيص سعوديًا لبينانس، وحذّرت الجهات المحلية مرارًا من منصات العملات الافتراضية غير المرخّصة. مصر: قانون البنوك يحظر تداول العملات المشفرة أو الترويج لها دون ترخيص من البنك المركزي، فلا يوجد طريق محلي للاسترداد، واحتفظ بالأدلة وتعامل مع دعم بينانس فقط.
دروس هندسية لمنصات ومحافظ وشركات التقنية المالية في الخليج
الدرس في سطر واحد
لم يكسر أحد التشفير، بل وصل المهاجم إلى الأنظمة التي توقّع. احمِ المسار من الأشخاص والحواسيب إلى خدمة التوقيع، واجعل خدمة التوقيع تفرض سياستها بنفسها.
اختراق بينانس فشل في سلسلة التوريد والتشغيل، من العائلة نفسها التي ينتمي إليها تسريب كوين بيس عبر Amplitude وحادثة سكربت الطرف الثالث في Polymarket هذا الأسبوع. هذه القائمة التي نراجعها مع أي فريق في الإمارات أو السعودية أو مصر يحتفظ بأموال العملاء أو يوقّع المعاملات:
- افصل من ينشر الأنظمة عن الأنظمة التي توقّع: يجب ألا يكون حاسوب مهندس DevOps على بُعد خطوة واحدة من خدمة تستطيع طلب السحب.
- اجعل خدمة التوقيع تفرض السياسة بنفسها: المبلغ والوجهة والسرعة ونوع المعاملة، وترفض أي شيء خارج السياسة أيًا كانت الخدمة الداخلية التي تطلبه.
- امنع أنواع المعاملات غير المعتادة افتراضيًا: مفتاح المحفظة الساخنة لا يجب أن يوقّع تفويض EIP-7702 أو أي تفويض لم يُصمَّم له.
- ضع سقفًا للمحافظ الساخنة وقواطع آلية: إذا قفز السحب على عدة شبكات خلال دقائق، أوقف السحب تلقائيًا ونبّه شخصًا مسؤولًا.
- افحص ما تستقبله: نشرت Elliptic قائمة حظر مجانية بأكثر من 1,000 عنوان مرتبط بالسرقة (Elliptic)، وعلى المنصات المرخّصة في الإمارات والبحرين إضافتها إلى فحص الإيداعات الآن.
- اعتبر اختبارات التوظيف وملفات «حل هذا الاختبار» سطح هجوم: لم تذكر بينانس كيف اختُرق الحاسوب، لكن عروض العمل والاختبارات البرمجية المزيفة المحمّلة ببرمجيات خبيثة أسلوب موثّق لدى TraderTraitor.
- جهّز تواصل الحوادث مسبقًا: شريط تنبيه داخل التطبيق، وصفحة حالة، وتحديثات بالعربية والإنجليزية بأوقات دقيقة، وتحذير دائم من الاحتيال، ولا تطلب من المستخدم «التحقق» من أي شيء أثناء الحادثة.
ما الذي ما زال غير واضح؟
- مسار الهجوم الكامل: لم تحدد بينانس بعد «نقاط الاختراق الإضافية»، والتقرير الفني موعود.
- هل يصمد موعد عودة السحب؟ نافذة الـ34 ساعة هدف، والتأخير ليس مستبعدًا بعد هجوم بهذا الحجم.
- الاسترداد: التجميد ليس استردادًا. إعادة العملات المستقرة المجمّدة تحتاج إجراءات من الجهات المصدرة والقضاء، والـ3.2 مليار غير القابلة للتجميد لا تُوقف إلا عند وصولها إلى منصة أو مكتب OTC.
- الجهة المنفذة: لم تسمّ أي حكومة المهاجم بعد.
كيف تساعد آيفينيكس فرق التقنية المالية في الخليج؟
تصمم آيفينيكس وتبني تطبيقات ثنائية اللغة بالعربية والإنجليزية لشركات التقنية المالية والمنصات والبنوك في الإمارات والسعودية ومصر. وبعد حادثة كهذه نجري عادة مراجعة قصيرة: من وما الذي يستطيع الوصول إلى خدمات التوقيع أو الدفع لديك، واختبار حدود السحب والقواطع الآلية، وإعادة كتابة شاشات الحوادث ومكافحة الاحتيال باللغتين.
الأسئلة الشائعة
هل أموالي آمنة على بينانس بعد الاختراق؟
تقول بينانس نعم: أموال المستخدمين آمنة، وستغطي كل الخسائر من صندوق SAFU وأموال الشركة، وقد خصصت أكثر من 6.34 مليار دولار، منها نحو 5 مليارات في العملات نفسها التي سُرقت. الإيداع والتداول استمرا، والسحب فقط متوقف. هذا تصريح بينانس وليس تدقيقًا مستقلًا. والتحقق الحقيقي يكون بتقرير إثبات الاحتياطي الذي تقول بينانس إنه سيصدر بحلول الاثنين 2 نوفمبر 2026، ثم بعودة السحب بشكل طبيعي.
متى يعود السحب في بينانس؟
في التحديث الثاني مساء 30 أكتوبر 2026 قالت بينانس إن فريقها يستهدف بدء استعادة السحب خلال نحو 34 ساعة، على مراحل وبعد اكتمال الفحوص الأمنية. أي قرابة الساعة 07:30 بتوقيت غزة (09:30 بتوقيت الإمارات) يوم الأحد 1 نوفمبر. هذا هدف وليس وعدًا نهائيًا، وتوقّع عودة تدريجية عملة بعد عملة مع طوابير وحدود أقل في البداية.
من اخترق بينانس؟
لم يُعلن ذلك رسميًا. شركتا TRM Labs وChainalysis نسبتا السرقة بثقة عالية إلى مجموعة TraderTraitor المرتبطة بكوريا الشمالية (وتُعرف أيضًا بلازاروس). أما Elliptic فتراه مرجّحًا لكنه غير مؤكد بعد، ولم تؤكده أي حكومة. وتقول بينانس إن تحقيقها لم ينسب المسؤولية إلى أي شخص.
كيف حدث اختراق بينانس؟
النتيجة الأولى لبينانس: حاسوب محمول مخترَق لمهندس DevOps منح المهاجم وصولًا إلى حاوية خدمة أُرسلت منها طلبات سحب غير مصرّح بها. ثم قالت إنها وجدت نقاط اختراق إضافية وإن الهجوم معقد واستخدم آلية تدمير ذاتي لمحو الآثار، وإنها لم تجد دليلًا على تسريب المفاتيح الخاصة. ويُظهر التحليل على السلسلة أن أنظمة التوقيع لدى بينانس وقّعت معاملات المهاجم على نحو عشر شبكات خلال نصف ساعة تقريبًا.
أستخدم بينانس في الإمارات أو السعودية أو مصر، فماذا أفعل الآن؟
لا تنقل أموالك إلى أي «محفظة آمنة»، ولا تدفع أي رسوم «استرداد» أو «تعويض»، وتجاهل الرسائل والمكالمات عن التعويضات، فبينانس تقول إن المستخدمين لا يحتاجون إلى تقديم أي طلب. افتح التطبيق الرسمي بنفسك، وراجع الرصيد والجلسات النشطة، وفعّل مفاتيح المرور أو المصادقة عبر تطبيق، وكود مكافحة التصيد، وقائمة عناوين السحب المسموح بها. في الإمارات، منصة Binance.com العالمية مرخّصة من سلطة تنظيم الخدمات المالية في سوق أبوظبي العالمي التي تتابع الحادثة. أما في السعودية ومصر فلا يوجد ترخيص محلي يغطي بينانس، فاحتفظ بلقطات شاشة لرصيدك وسجلاتك.
اقرأ أيضًا
قراءات ذات صلة
- اختراق كريدي ميتويل أركيا: ما نعرفه عن سرقة 133 مليون دولار من العملات الرقمية المنسوبة لبنك فرنسي، و10 ضوابط لحسابات المنصات لبنوك الخليج ومصر
- اختراق منصة Mercado Bitcoin: أكبر منصة عملات رقمية في البرازيل توقف السحب بعد تسريب مُبلغ عنه بقيمة 40 مليون دولار. هل أموالك آمنة على منصات التداول في الإمارات والسعودية ومصر؟
- سرقة 106 ملايين دولار من حسابات منصات العملات الرقمية: اختراق مشتبه لحسابات شركة أوروبية، وقائمة حماية الخزينة للشركات في الخليج ومصر
- ثغرة نواة لينكس CVE-2026-98432: أوبونتو بلا إصلاح حتى الآن، ما الذي تم إصلاحه، وكيف تحمي فرق السيرفرات في الخليج ومصر أنظمتها الآن
- اختراق BTCPay Server: الإصدارات 2.4.1 وما قبلها في مرمى الهجوم، وما يجب أن يفعله التجار الذين يستضيفون مدفوعات البيتكوين بأنفسهم في الإمارات والسعودية ومصر الآن
- تسريب بيانات كوين بيس عبر Amplitude: ما الذي تسرّب وقائمة فحص أدوات التحليلات
- الاحتيال الإلكتروني في الإمارات: ميزات مكافحة الاحتيال التي يجب أن تطلقها تطبيقات البنوك
- تداول العملات المشفرة في ستاندرد تشارترد الإمارات: بيتكوين وإيثر داخل الحساب البنكي
- روبن هود في الإمارات: ما يغطيه ترخيص سلطة دبي للخدمات المالية وقائمة تطبيقات التداول
- وصول وكلاء الذكاء الاصطناعي إلى الحسابات البنكية ومواصفات الموافقة في المصرفية المفتوحة
المصادر
- بينانس، تحديث الحادثة الأمنية (29 و30 أكتوبر 2026) والتحديث الثاني (30 أكتوبر 2026)
- سلطة تنظيم الخدمات المالية في سوق أبوظبي العالمي، بيان بشأن الحادثة الأمنية لدى بينانس (30 أكتوبر 2026)؛ ترخيص منصة بينانس العالمية
- Elliptic، أكبر سرقة في التاريخ (آخر تحديث 31 أكتوبر 2026، 05:00 بالتوقيت العالمي)؛ قائمة الحظر المجانية
- BleepingComputer، بينانس تربط السرقة بحاسوب مهندس DevOps (30 أكتوبر 2026)
- CoinDesk، بينانس تكتشف نقاط اختراق متعددة (30 أكتوبر 2026)؛ BBC، تغطية اختراق بينانس وتحذيرات الاحتيال
- خليج تايمز، بيان سلطة تنظيم الخدمات المالية؛ غلف نيوز، السلطة تتابع حادثة بينانس
- رويترز، MGX تستثمر ملياري دولار في بينانس (12 مارس 2025)
- صورة الغلاف: قميص وحقيبة تحملان شعار بينانس، تصوير Bretwa عبر [ويكيميديا كومنز](https://commons.wikimedia.org/wiki/File:Binance_t-shirt_and_bag_-_2022-07-09.jpg)، رخصة CC BY-SA 4.0، مقصوصة. الصورة داخل المقال: جزيرة المارية في أبوظبي، مقر سوق أبوظبي العالمي. منذ 5 يناير 2026 تعمل منصة Binance.com العالمية عبر ثلاث شركات مرخّصة في السوق، وتقول سلطة تنظيم الخدمات المالية إنها تتابع الحادثة. الصورة: MAVARIZ عبر ويكيميديا كومنز، رخصة CC BY-SA 4.0، مقصوصة. (المصدر)

قراءات ذات صلة
قراءات ذات صلة
اختراق LNbits: الفريق يطلب إيقاف جميع الخوادم بعد موجة هجمات
إغلاق Galxe: موعدا 5 و15 ديسمبر، واستلام المكافآت بأمان، وماذا تفعل فرق Web3