
تصحيح 17 نوفمبر 2026، 20:05 بتوقيت غزة: ذكرت نسخة سابقة أننا لم نجد إشعارًا من SBI للعملاء المتأثرين، وهذا غير صحيح. ففي بيان بتاريخ 23 أكتوبر 2026، نُشر أيضًا على حساب البنك الرسمي على X، قال SBI إنه أبلغ فرديًا كل العملاء الذين تبيّن أن بياناتهم ضمن التسريب، عبر البريد الإلكتروني وواتساب (تقرير). إن لم تصلك رسالة كهذه فالبنك لم يحدد سجلك، لكن نصائح الحماية من الانتحال أدناه تبقى سارية. صححنا المقال.

في آيفينيكس نبني ونصون برمجيات القروض وفتح الحسابات والتحقق من الهوية (KYC) لبنوك وشركات تقنية مالية في الإمارات والسعودية ومصر وفلسطين، وهذه القضية تبيّن حجم الضرر الذي يمكن أن يسببه مخزن واحد لنماذج الطلبات. في هذا المقال: ماذا تفعل الآن إن كان لديك حساب في SBI، بما في ذلك من الخليج، وماذا تعني الأرقام المختلفة، والتسلسل الزمني، وكيف تكشف مكالمات الانتحال، وقائمة فحص لحماية مخازن مستندات القروض والهوية. راجعنا إفصاح البنك وحسابه الرسمي على X وتقارير الصحافة الهندية يوم 15 نوفمبر 2026 نحو الساعة 19:05 بتوقيت غزة (17:05 UTC). ولا ننشر أي روابط للإنترنت المظلم أو بيانات مسربة.
ماذا تفعل الآن إن كان لديك حساب في SBI
- اعتبر أي اتصال أو رسالة أو واتساب أو بريد باسم SBI مشبوهًا، حتى لو عرف اسمك وتاريخ ميلادك وفرعك أو طلب قرضك. أغلق الخط واتصل بالبنك على رقم تبحث عنه بنفسك.
- لا تشارك أبدًا رمز التحقق (OTP) أو الرقم السري أو كلمة المرور أو رمز CVV، ولا تثبّت تطبيقًا أو تشارك شاشتك بطلب من متصل. ويقول البنك إنه لا يطلب هذه البيانات أبدًا عبر الهاتف أو الرسائل أو البريد.
- تحقق من المرسل. يقول البنك إن رسائله البريدية تأتي فقط من نطاق @sbi.co.in، وإن رسائله النصية تحمل أسماء المرسل SBIINB أو SBIPSG أو SBICRD، لا أرقام جوال من 10 خانات.
- فعّل تنبيهات العمليات في تطبيق YONO أو الخدمات المصرفية عبر الإنترنت، وراجع حركاتك الأخيرة، وأبلغ فورًا عن أي عملية لم تقم بها.
- أبلغ عن الاحتيال على البريد report.phishing@sbi.co.in وعلى بوابة الجرائم الإلكترونية الهندية cybercrime.gov.in، أو الخط 1930 من رقم هندي. وإن كنت في الإمارات فراجع دليلنا عن الاحتيال الإلكتروني في الإمارات وطرق الإبلاغ عنه.
- إن تقدمت مؤخرًا بطلب قرض أو فتحت حسابًا، فافترض أن نسخة من نموذجك قد تكون بيد مجرمين، وانتبه لأي قروض جديدة أو استبدال لشريحة جوالك باسمك.
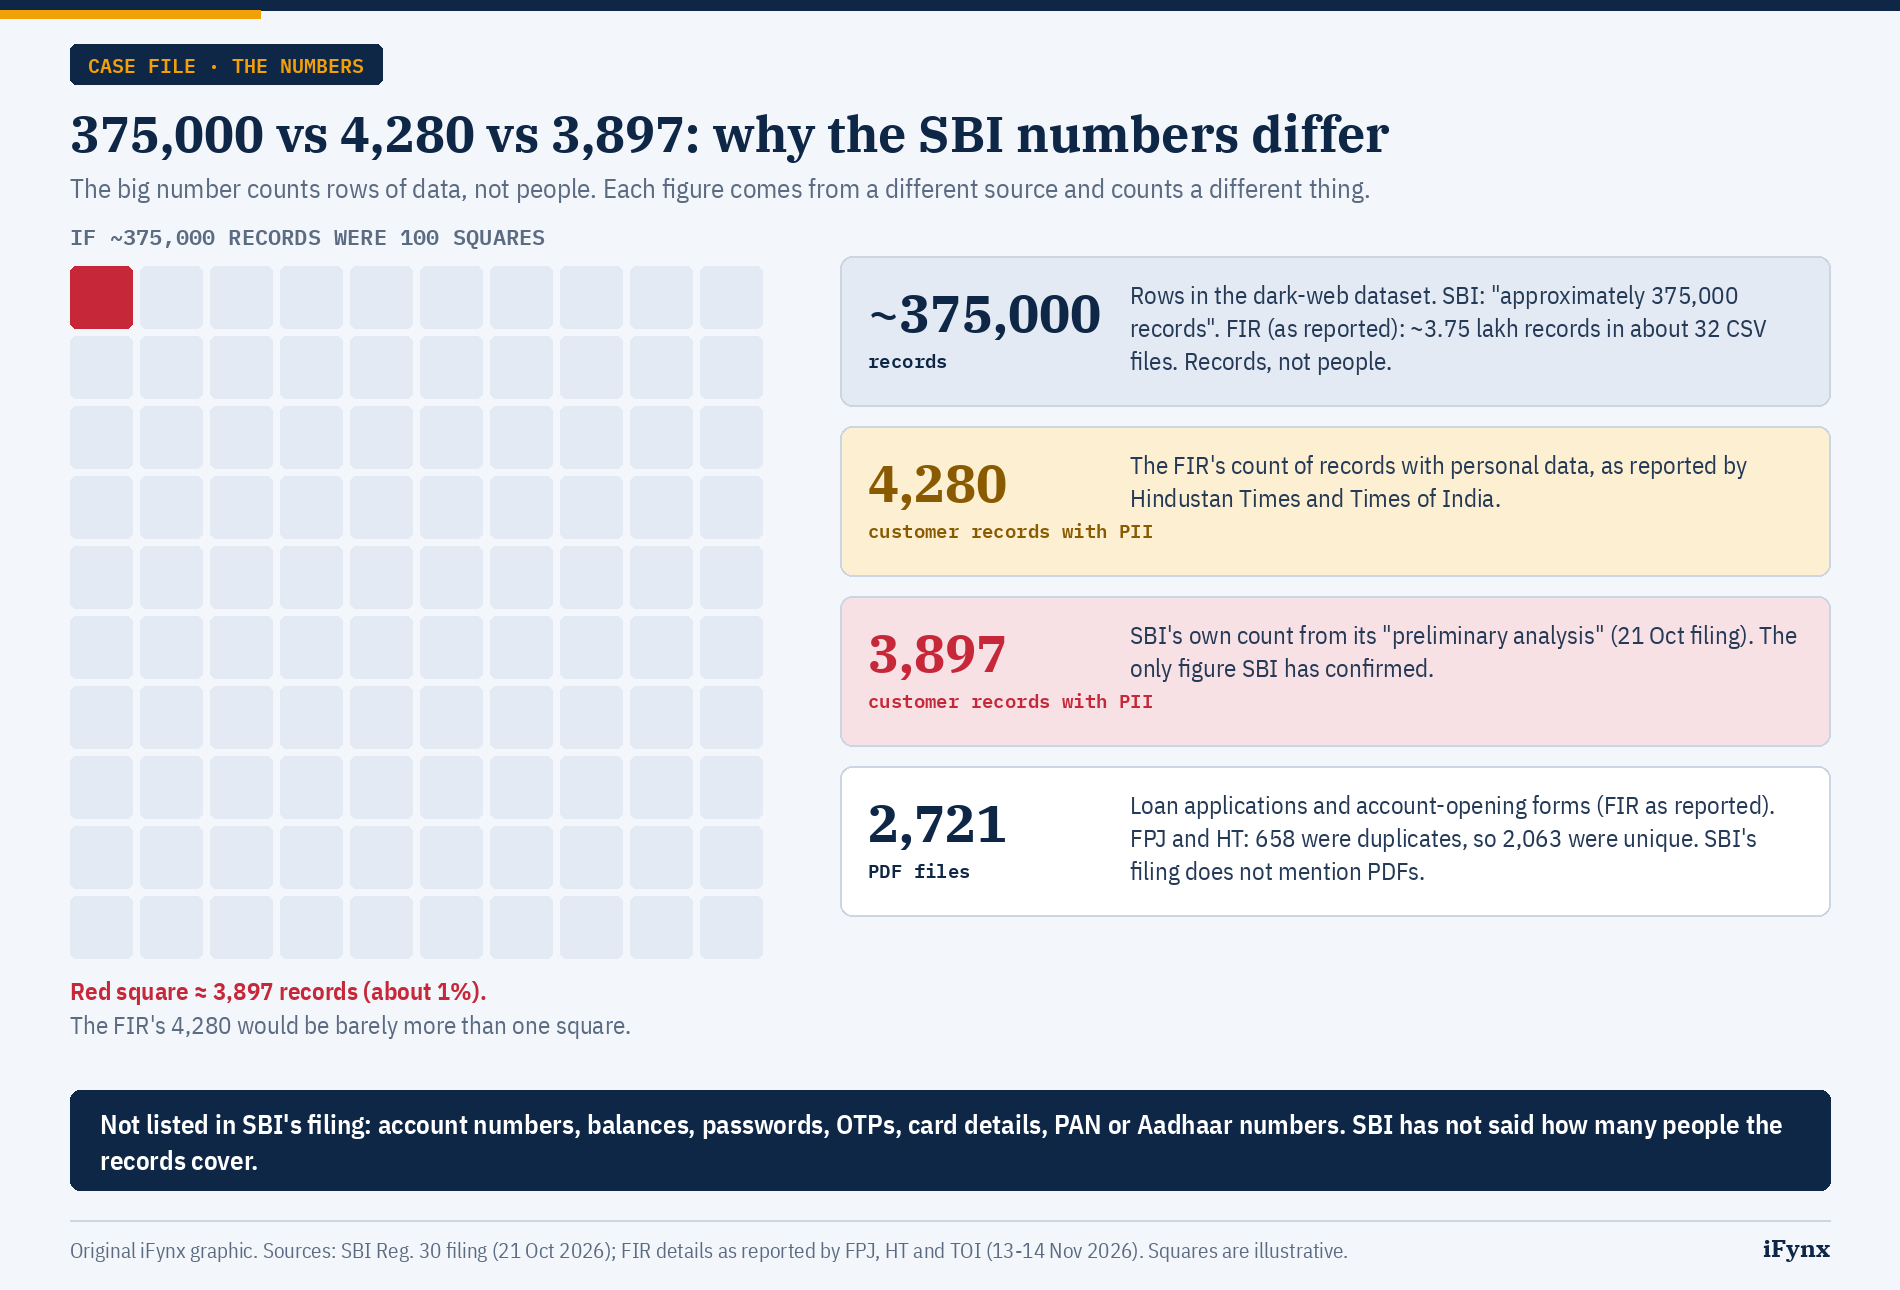
شرح الأرقام: 375 ألفًا و4,280 و3,897
تقول العناوين «3.75 لاك عميل»، لكن المصادر لا تقول ذلك. فكل رقم يعدّ شيئًا مختلفًا:
أهم الحقائق
| الرقم | المصدر | ماذا يعدّ |
|---|---|---|
| نحو 375,000 (3.75 لاك) | إفصاح البنك، والبلاغ كما نقلته الصحافة | سجلات (صفوف بيانات) في المجموعة المنشورة على الإنترنت المظلم، في نحو 32 ملف CSV. ليست أشخاصًا. |
| 4,280 | البلاغ الجنائي كما نقلته Hindustan Times وTimes of India | سجلات عملاء تتضمن بيانات شخصية تعريفية |
| 3,897 | إفصاح البنك وفق اللائحة 30، بتاريخ 21 أكتوبر 2026 | سجلات عملاء ببيانات شخصية وجدها البنك في «تحليله الأولي»، وهو الرقم الوحيد الذي أكده البنك |
| 2,721 | البلاغ كما نقلته FPJ وHT | ملفات PDF منها طلبات قروض ونماذج فتح حسابات، 658 منها مكررة. ولا يذكرها إفصاح البنك |
| غير معروف | لا يوجد | عدد الأشخاص المتأثرين، وهل أُبلغوا |
تمثل السجلات الـ3,897 نحو 1% من الـ375 ألفًا. ولم يوضح البنك إن كانت تخص 3,897 شخصًا مختلفًا، ولا ما الذي تحتويه بقية المجموعة.
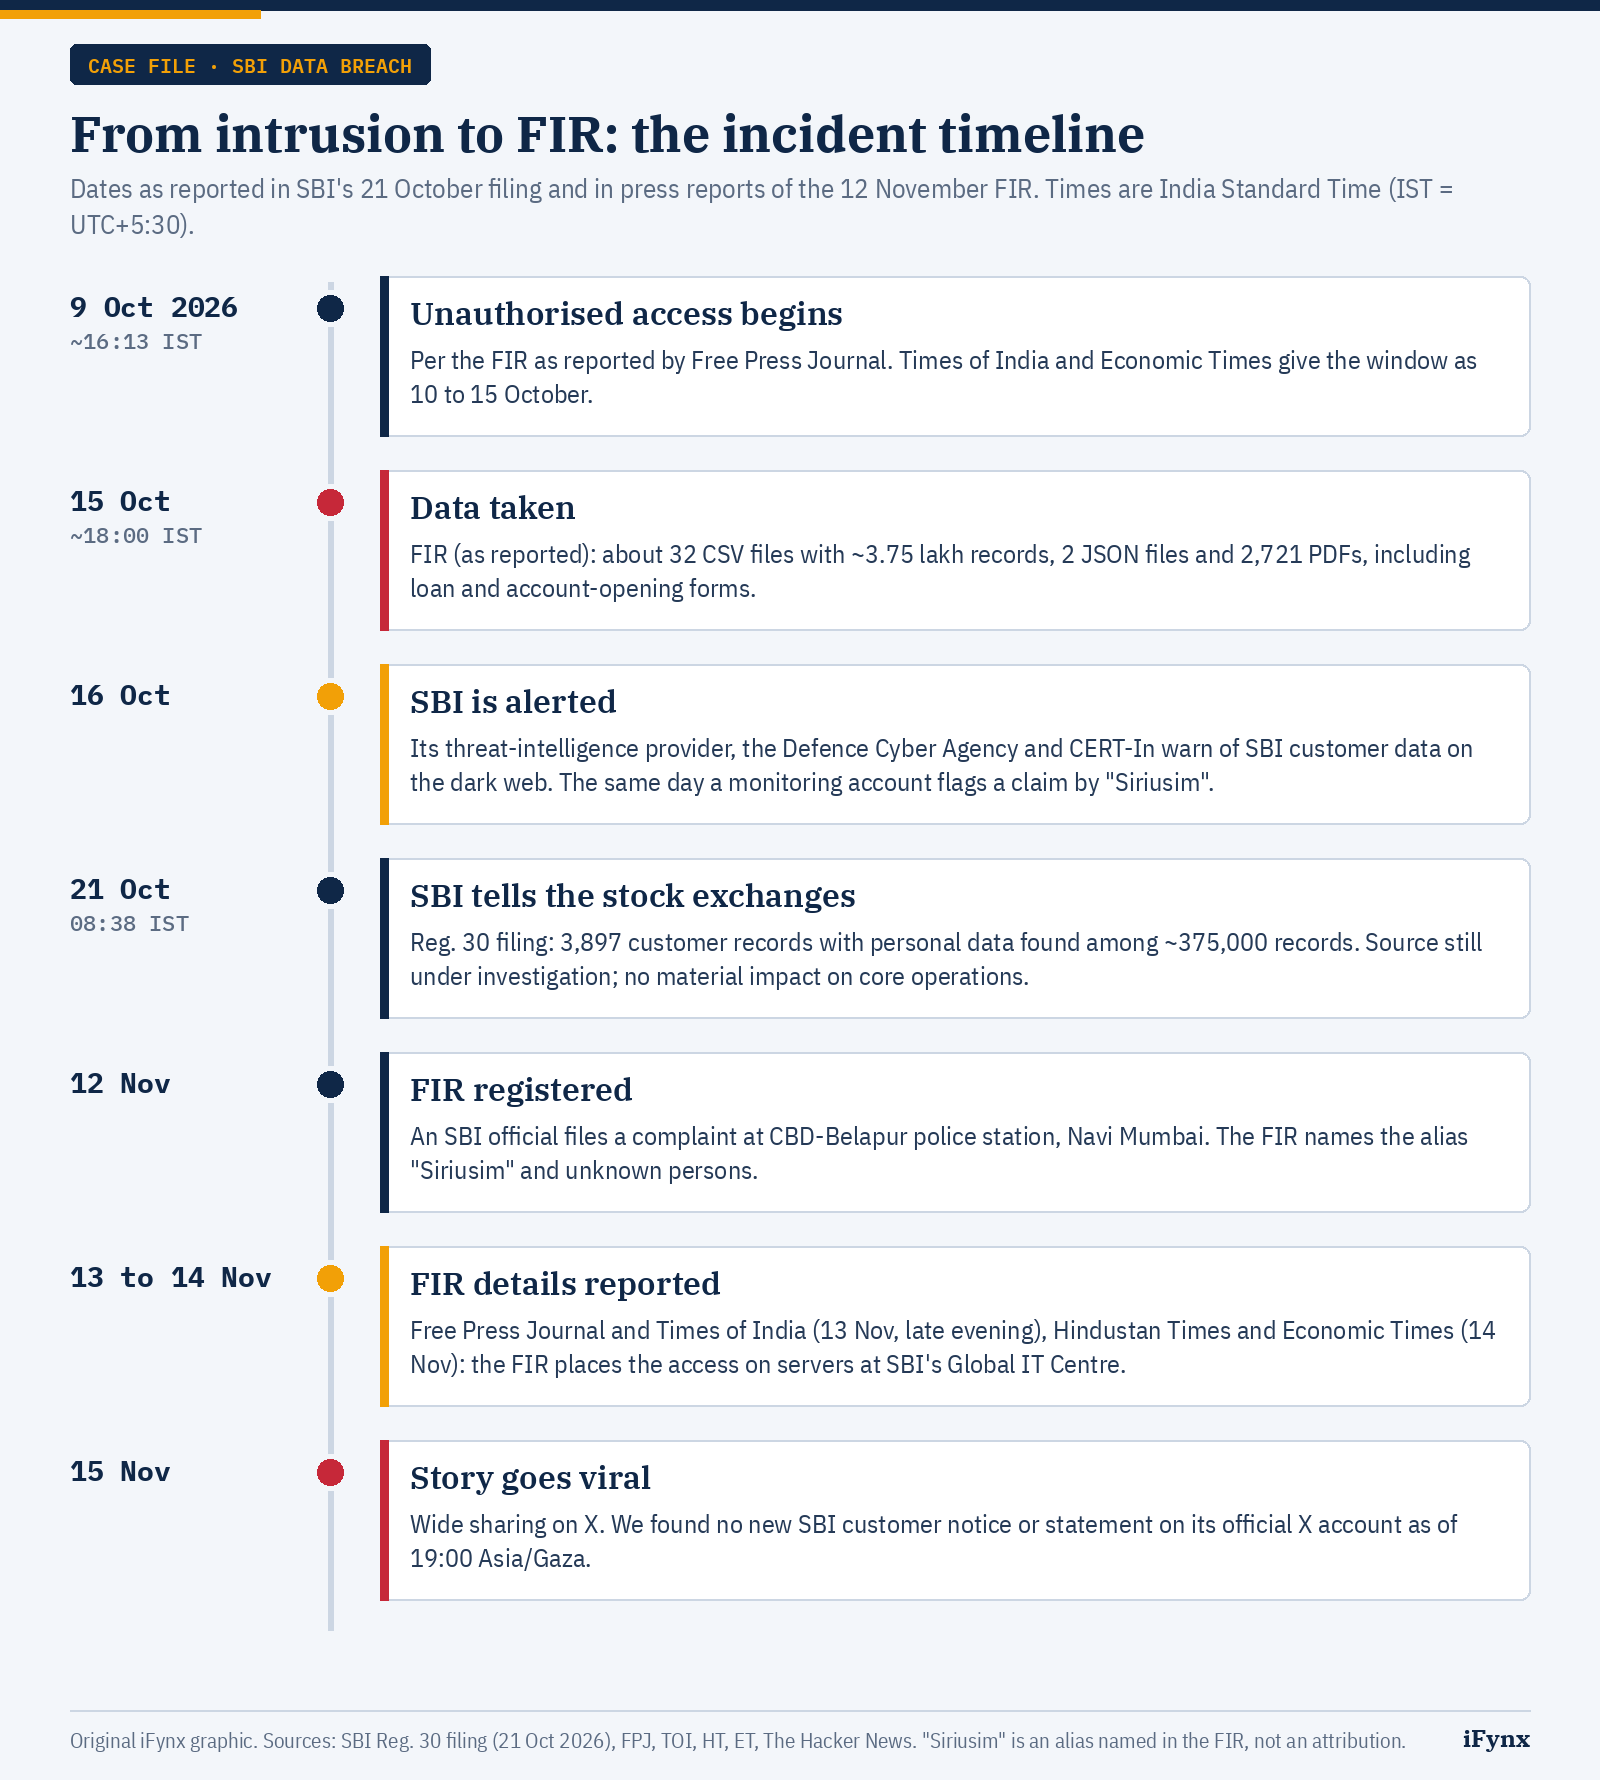
من الاختراق إلى البلاغ الجنائي: التسلسل الزمني
- 9 أكتوبر، نحو 16:13 بتوقيت الهند: يبدأ الدخول غير المصرح به إلى خادم مركز تقنية المعلومات، بحسب البلاغ كما نقلته Free Press Journal. وتذكر Times of India وEconomic Times أن الفترة كانت من 10 إلى 15 أكتوبر.
- 15 أكتوبر، نحو 18:00 بتوقيت الهند: تُسرق البيانات. وتقول FPJ إنها جاءت من تطبيقين هما UNO 2.0 وRAAS.
- 16 أكتوبر: يتلقى البنك تنبيهًا من مزوّد استخبارات التهديدات لديه ووكالة الدفاع السيبراني الهندية وفريق CERT-In. وفي اليوم نفسه يشير حساب رصد على X إلى ادعاء من مجموعة تسمي نفسها «Siriusim»، بحسب مؤسسة حرية الإنترنت (IFF) وThe Hacker News.
- 21 أكتوبر: يقدّم البنك إفصاحًا وفق اللائحة 30 إلى بورصتي BSE وNSE، ويقول إنه فعّل خطة الاستجابة للحوادث وكلّف جهة مستقلة معتمدة من CERT-In بالتحقيق.
- 12 نوفمبر: يسجّل مسؤول في البنك بلاغًا جنائيًا في مركز شرطة CBD-Belapur. واستندت الشرطة إلى مواد السرقة والتآمر في قانون العقوبات الهندي ومواد من قانون تقنية المعلومات.
- 13 و14 نوفمبر: تنشر FPJ وTimes of India (مساء 13 نوفمبر)، ثم Hindustan Times وEconomic Times يوم 14 نوفمبر، تفاصيل البلاغ الذي يحدد خوادم البنك نفسه مكانًا للاختراق، وهي نقطة تركها إفصاح أكتوبر مفتوحة.
- 15 نوفمبر: تنتشر القصة على نطاق واسع في X. ولم ينشر حساب البنك الرسمي على X شيئًا عنها حتى 19:05 بتوقيت غزة.
ما الذي كُشف، وما الذي لم يُذكر
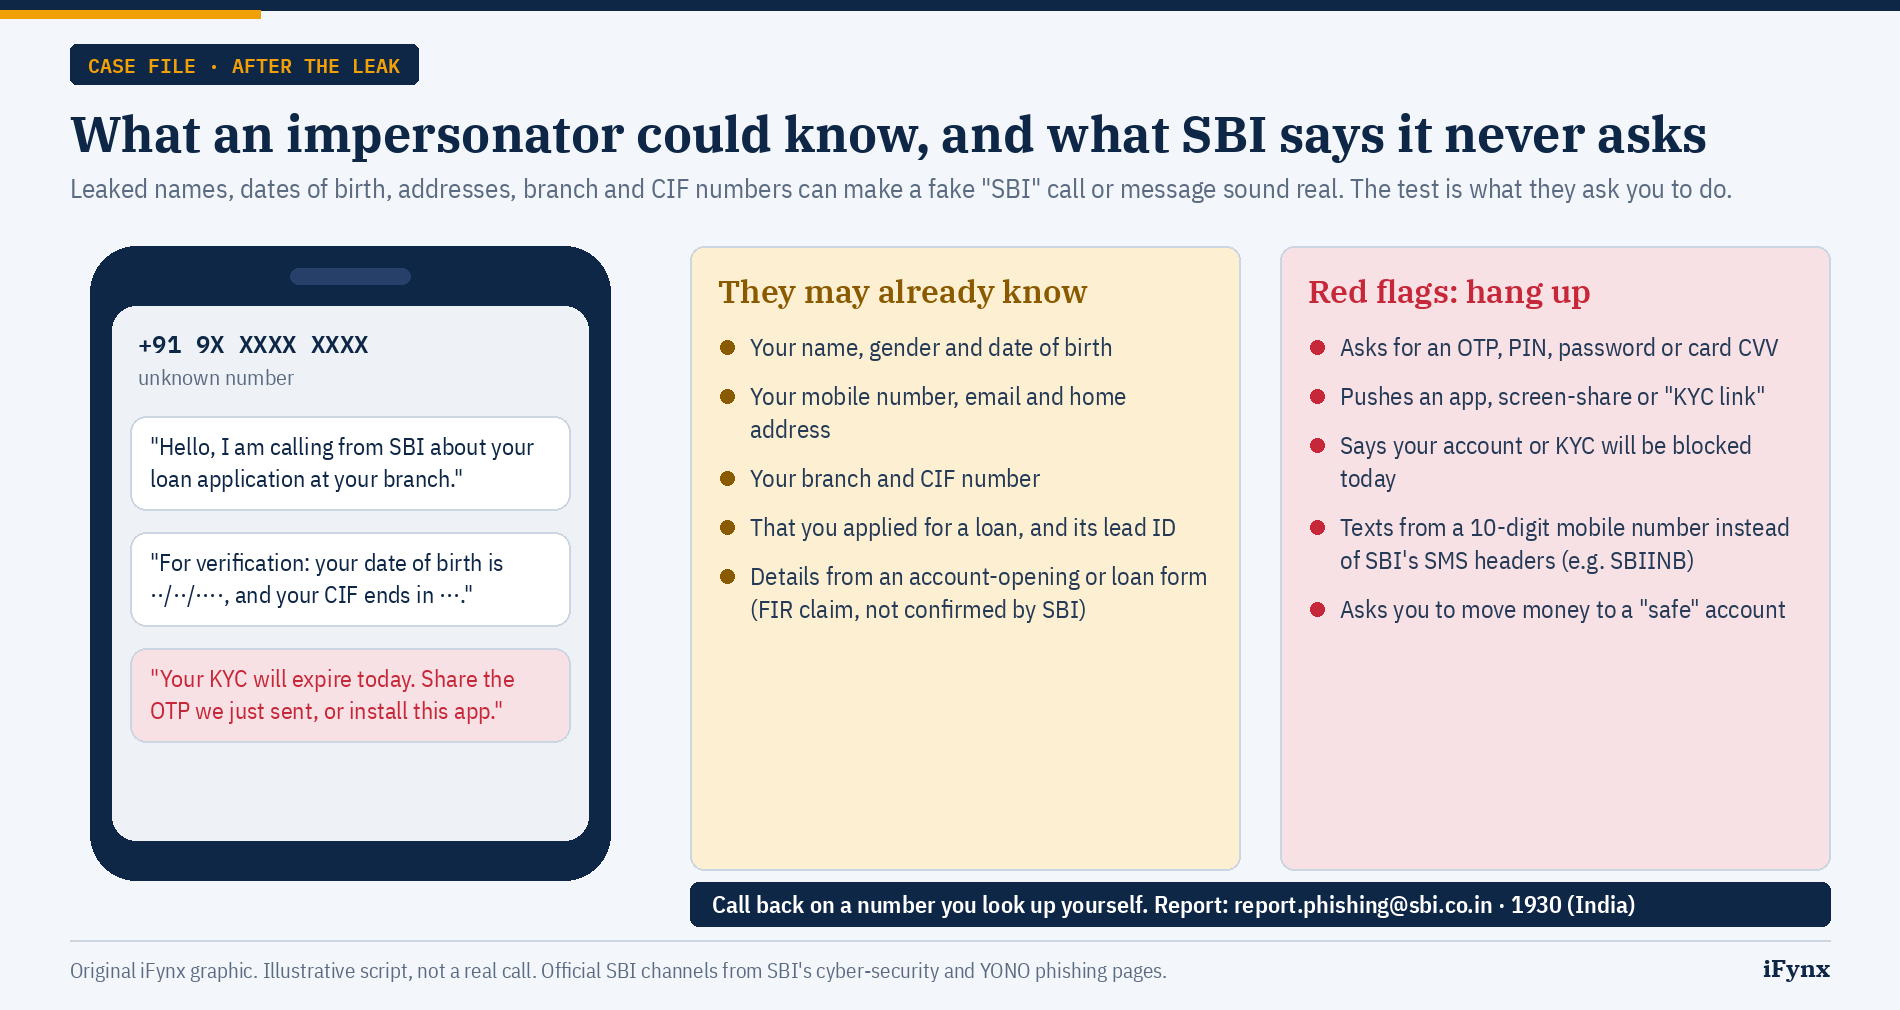
يقول إفصاح البنك إن البيانات المكشوفة «تضمنت بحسب ما أُفيد» أرقام الجوال المسجلة وتواريخ الميلاد والأسماء والجنس وعناوين البريد والسكن ومعرّفات الفرع والعميل (CIF) ومعرّفات العملاء المحتملين وبيانات وصفية لطلبات القروض.
ويضيف البلاغ، كما نقلته الصحافة، سجلات طلبات قروض ونماذج فتح حسابات في ملفات PDF. وذكرت Free Press Journal، التي فحصت عددًا قليلًا من العينات المنشورة مع الإعلان، أنها تضمنت حقول التحقق من الهوية. لكن ذلك يشمل بضعة سجلات فقط ولم يؤكده البنك.
ولا تشمل قائمة البنك أرقام الحسابات أو الأرصدة أو كلمات المرور أو رموز التحقق أو بيانات البطاقات أو أرقام PAN وAadhaar. لكن هذا لا يثبت خلو ملفات PDF منها، وقد طالبت مؤسسة IFF البنك بأن يوضح إن كانت نسخ مستندات الهوية مثل Aadhaar وPAN وجوازات السفر قد كُشفت.
من هي «Siriusim»؟ مجرد اسم مستعار. يذكر البلاغ «فردًا أو مجموعة اختراق تعمل باسم Siriusim» إلى جانب أشخاص مجهولين. ولم يُكشف علنًا عن هوية أحد، ولا ننسب الحادثة إلى أي جهة أبعد من ذلك.
كيف تكشف مكالمات ورسائل انتحال صفة SBI
باسمك وتاريخ ميلادك وفرعك ورقم CIF يستطيع المحتال أن يبدو تمامًا كموظف بنك. والعلامة الفارقة ليست ما يعرفه، بل ما يطلبه منك.
- أغلق الخط إذا طلب رمز التحقق أو الرقم السري أو كلمة المرور أو CVV، أو مشاركة الشاشة، أو تثبيت تطبيق، أو رابط «تحديث KYC».
- أغلق الخط إذا استعجلك: عبارة «سيُجمَّد حسابك اليوم» أسلوب ضغط معروف.
- أغلق الخط إذا طلب نقل أموالك إلى حساب «آمن» أو «للتحقق».
- اتصل بالبنك على رقم من موقعه الرسمي أو من ظهر بطاقتك، لا على رقم يعطيك إياه المتصل.
وإن كنت قد شاركت بياناتك أو ضغطت رابطًا، فإرشادات البنك نفسه هي الاتصال بخدمة العملاء، وإيقاف الدخول عبر YONO أو الخدمات المصرفية عبر الإنترنت، والإبلاغ فورًا. وتذكر صفحة التصيّد لدى البنك الرقم +91 80 2659 9990 ضمن أرقام المساعدة، ويمكن الاتصال به من خارج الهند.
المغتربون الهنود في الخليج: ماذا يعني هذا لك
يتعلق البلاغ بخوادم مركز تقنية المعلومات التابع للبنك في الهند، ولا يقول أي تقرير إن فروع SBI الخارجية أو أنظمتها تأثرت. والبيانات الموصوفة من النوع الذي يُجمع لطلبات القروض وفتح الحسابات في الهند، لذا فالأكثر عرضة هم عملاء البنك في الهند، ومنهم كثير من الهنود المقيمين في الخليج الذين يحتفظون بحسابات أو قروض لدى SBI في بلدهم.
وتُظهر صفحات البنك نفسه وجوده في الخليج: فرع في مركز دبي المالي العالمي (DIFC) تنظمه سلطة دبي للخدمات المالية ويركز على تمويل التجارة والشركات، ومصرف جملة وفرع للأفراد في البحرين، وفرع في مسقط بسلطنة عُمان مدرج في صفحة التحويلات للمغتربين. ويذكر التقرير السنوي للبنك لعام 2019-2020 أنه أغلق فرعه في جدة بالسعودية.
وأبرز المخاطر العملية على المغتربين:
- رسائل احتيال إلى رقم جوالك الهندي، غالبًا عبر واتساب، تذكر فرعك أو طلب قرضك أو رقم CIF.
- رسائل مزيفة عن «تحديث KYC للمغتربين» أو «تجميد حساب NRE» تدفعك إلى رابط أو تطبيق.
- احتيال باسمك داخل الهند، مثل طلبات قروض جديدة، إن كانت نسخ مستندات الهوية ضمن ملفات PDF.
والنصيحة هي نفسها أعلاه. وتذكّر أن 1930 خط هندي: من الخليج استخدم cybercrime.gov.in وreport.phishing@sbi.co.in ورقم البنك المتاح دوليًا، وأبلغ أيضًا شرطة بلد إقامتك عن مكالمات الاحتيال المحلية.
هل SBI آمن؟ ماذا يقول البنك والشرطة والخبراء
- البنك: الحادثة «لا تؤثر تأثيرًا جوهريًا» في عملياته الأساسية أو أدائه المالي أو استمرارية أعماله (إفصاح 21 أكتوبر). وهذا التصريح يخص أعمال البنك، لا المخاطر على العملاء.
- الشرطة: قال مفتش أول في الشرطة لـTimes of India إن مسؤولي البنك أفادوا بأنهم أزالوا البيانات من الإنترنت المظلم و«تأكدوا من عدم إساءة استخدامها».
- الخبراء: قال المحامي المتخصص في الأمن السيبراني Prashant Mali لـTimes of India إن المخترقين ربما باعوا البيانات رغم ذلك، وإن على عملاء البنك «توخي حذر إضافي» من التصيّد.
- إشعار العملاء: قال البنك في 23 أكتوبر إنه أبلغ فرديًا كل العملاء الذين تبيّن أن بياناتهم ضمن التسريب، عبر البريد الإلكتروني وواتساب. وبحسب IFF، تدخل واجبات الإبلاغ عن الاختراقات في قانون حماية البيانات الشخصية الرقمية الهندي حيز التنفيذ في 13 مايو 2027.
لا تقول التقارير إن ودائعك معرّضة للخطر بسبب هذه الحادثة، ولا يمكن «تصفير» البنوك ببساطة كما شرحنا في تفنيد شائعة 17 نوفمبر. الخطر الحقيقي هو الهندسة الاجتماعية.
قائمة فحص: حماية مخازن مستندات القروض والهوية في بنوك وشركات التقنية المالية في الخليج ومصر
تجمع تطبيقات منح القروض وإدارة العملاء المحتملين نسخ الهويات وكشوف الرواتب ونماذج الطلبات. وكثير من العملاء المحتملين لا يصبحون عملاء، لكن مستنداتهم تبقى. وهو الدرس نفسه في اختراق شركة خدمة عملاء Coinone وتسريب Coinbase عبر أداة التحليلات: البيانات الحساسة تتراكم حيث لا يراقب أحد.
| الإجراء | لماذا يهم | ماذا تفعل |
|---|---|---|
| تقليل البيانات | كل حقل إضافي انكشاف إضافي | اجمع ما يحتاجه المنتج فقط، ولا تحتفظ بصور الهوية كاملة حين يكفي مؤشر «تم التحقق» |
| مدة احتفاظ قصيرة للعملاء غير المكتملين | بيانات العملاء المحتملين معظم التسريبات | احذف تلقائيًا مستندات الطلبات التي لا تكتمل خلال مدة محددة |
| تشفير مخازن المستندات وترميز الأرقام | الملف المنسوخ يجب أن يكون بلا فائدة | شفّر ملفات PDF والصور بمفاتيح منفصلة، واستبدل أرقام الهوية برموز في قواعد البيانات |
| حسابات خدمة بأقل صلاحيات | لا ينبغي لحساب واحد قراءة كل شيء | قيّد حسابات التطبيقات والتكاملات بالسجلات التي تحتاجها، ولا حسابات إدارة مشتركة |
| تنبيهات التصدير الجماعي وخروج البيانات | السرقة تبدو كتصدير كبير | نبّه عند تنزيل ملفات CSV أو JSON أو PDF بكميات كبيرة أو عند حجم خروج غير معتاد من أنظمة القروض والهوية |
| عزل تطبيقات القروض والعملاء المحتملين | أدوات الواجهة الأمامية أسهل وصولًا | افصلها عن النظام المصرفي الأساسي، وقيّد دخول الإدارة بأجهزة مُدارة |
| رصد الإنترنت المظلم والعلامة التجارية | قد تعرف بالتسريب من الخارج أولًا | راقب اسم مؤسستك والعينات وبيانات دخول الموظفين، وتدرّب على ما تفعله في الساعة الأولى |
| مهل الإبلاغ عن الاختراق | تبدأ المهلة عند علمك بالحادثة | نظام حماية البيانات السعودي: إبلاغ سدايا خلال 72 ساعة. القانون المصري 151 لسنة 2020: إبلاغ مركز حماية البيانات خلال 72 ساعة والأشخاص المتأثرين خلال 3 أيام عمل. القانون الاتحادي الإماراتي: المهلة بانتظار اللائحة التنفيذية، ومركز دبي المالي العالمي يطلب الإبلاغ «في أقرب وقت ممكن عمليًا». راجع مستشارك القانوني |
| إشعارات العملاء بالعربية والإنجليزية | الصمت يغذي الاحتيال | جهّز رسائل SMS وبريد وإشعارات داخل التطبيق وصفحة «هل أنا متأثر؟» قبل أن تحتاجها |
| شريط تحذير من الانتحال | المحتالون يتحركون بسرعة بعد التسريب | اعرض في التطبيق ما لن تطلبه أبدًا، وزرًا للإبلاغ عن مكالمة بلمسة واحدة |
كيف تساعد آيفينيكس
ولمزيد عن الاختراقات في خدمات الدفع والعملات المشفرة، راجع شرحنا عن اختراق Gnosis Pay.
أسئلة شائعة
هل اختُرق بنك SBI فعلًا؟
أكد البنك «حادثة تتضمن فقدان بيانات معينة» في إفصاح للبورصة بتاريخ 21 أكتوبر 2026. ويقول بلاغ جنائي قدّمه مسؤول في البنك يوم 12 نوفمبر إن مجهولين دخلوا خوادم مركز SBI العالمي لتقنية المعلومات بين 9 و15 أكتوبر وسرقوا ملفات. ويقول البنك إن عملياته الأساسية لم تتأثر.
ما البيانات التي سُرقت في اختراق SBI؟
يذكر إفصاح البنك الأسماء وأرقام الجوال وتواريخ الميلاد والجنس وعناوين البريد والسكن ومعرّفات الفرع وCIF ومعرّفات العملاء المحتملين وبيانات طلبات القروض. ويضيف البلاغ، كما نقلته الصحافة، 2,721 ملف PDF منها طلبات قروض ونماذج فتح حسابات. ولا يذكر الإفصاح أرقام الحسابات أو كلمات المرور أو رموز التحقق أو البطاقات.
هل تأثر 3.75 لاك عميل من عملاء SBI؟
لا يقول أي مصدر ذلك. فنحو 375 ألفًا هو عدد السجلات في المجموعة المسربة لا عدد الأشخاص. ووجد البنك في تحليله الأولي 3,897 سجل عميل ببيانات شخصية، ويذكر البلاغ بحسب التقارير 4,280. ولم يعلن البنك عدد الأشخاص المتأثرين.
هل أموالي في SBI آمنة؟
لا تقول أي تقارير إن أموالًا سُحبت من الحسابات في هذه الحادثة، ويقول البنك إن عملياته الأساسية لم تتأثر. الخطر الأساسي هو الاحتيال: اتصالات أو رسائل تستخدم بياناتك الحقيقية للحصول على رمز تحقق أو رقم سري أو تحويل. لا تشارك هذه البيانات أبدًا، واتصل بالبنك على رقم تبحث عنه بنفسك.
كيف أعرف إن كانت بياناتي في SBI قد تسربت؟
لم يعلن البنك أداة للتحقق، لكنه قال في 23 أكتوبر إنه أبلغ فرديًا عبر البريد الإلكتروني وواتساب كل عميل تبيّن أن بياناته ضمن التسريب. إن تقدمت مؤخرًا بطلب قرض أو فتحت حسابًا لدى SBI فتصرّف كأن بياناتك قد تكون مكشوفة: انتبه للانتحال، وفعّل التنبيهات، وأبلغ عن أي تواصل مشبوه على report.phishing@sbi.co.in.
المصادر وسياسة التحديث
راجعنا المصادر يوم 15 نوفمبر 2026 نحو الساعة 19:05 بتوقيت غزة (17:05 UTC): إفصاح البنك وفق اللائحة 30 بتاريخ 21 أكتوبر 2026؛ وحساب البنك الرسمي على X (لم نجد منشورًا عن الاختراق منذ 16 أكتوبر)؛ وتقارير Times of India وEconomic Times وHindustan Times في 14 نوفمبر وFree Press Journal عن البلاغ؛ وHindustan Times في 21 أكتوبر (تعليقات مؤسسة IFF)؛ وThe Hacker News؛ وصفحة الأمن السيبراني ودليل التصيّد لدى البنك؛ وصفحات البنك في الخليج: DIFC والبحرين والفروع الخارجية، وتقرير العمليات الدولية 2019-2020؛ ومهل الإبلاغ من جدول Compliance Colleague لدول الخليج وترجمة إنجليزية لقانون حماية البيانات المصري. تفاصيل البلاغ الجنائي كما نقلتها الصحافة، ولم نطّلع على نص البلاغ نفسه. وحوّلت آيفينيكس الأوقات إلى توقيت غزة وUTC.
سنحدّث هذا المقال إذا نشر البنك إشعارًا للعملاء أو أداة للتحقق أو نتائج التحقيق، أو إذا كشفت الشرطة عن مشتبه به. ولا ننشر روابط لبيانات مسربة ولا نشرح أساليب الهجوم.
قراءات ذات صلة
- تسريب بيانات Coinone عبر شركة خدمة العملاء: ما الذي كُشف، وماذا يفعل المستخدمون الآن، وقائمة فحص بيانات الدعم الفني لمنصات الكريبتو والتقنية المالية في الخليج ومصر
- الاحتيال الإلكتروني في الإمارات: كيف استعادت شرطة دبي مليون درهم من محتال انتحل صفة جهة حكومية، وما ميزات مكافحة الاحتيال التي يجب أن تضيفها تطبيقات البنوك