
تُستغل فعلياً · ثغرة Apache CVE-2026-119618 · تم التحقق 07:00 بتوقيت غزة، 19 نوفمبر 2026
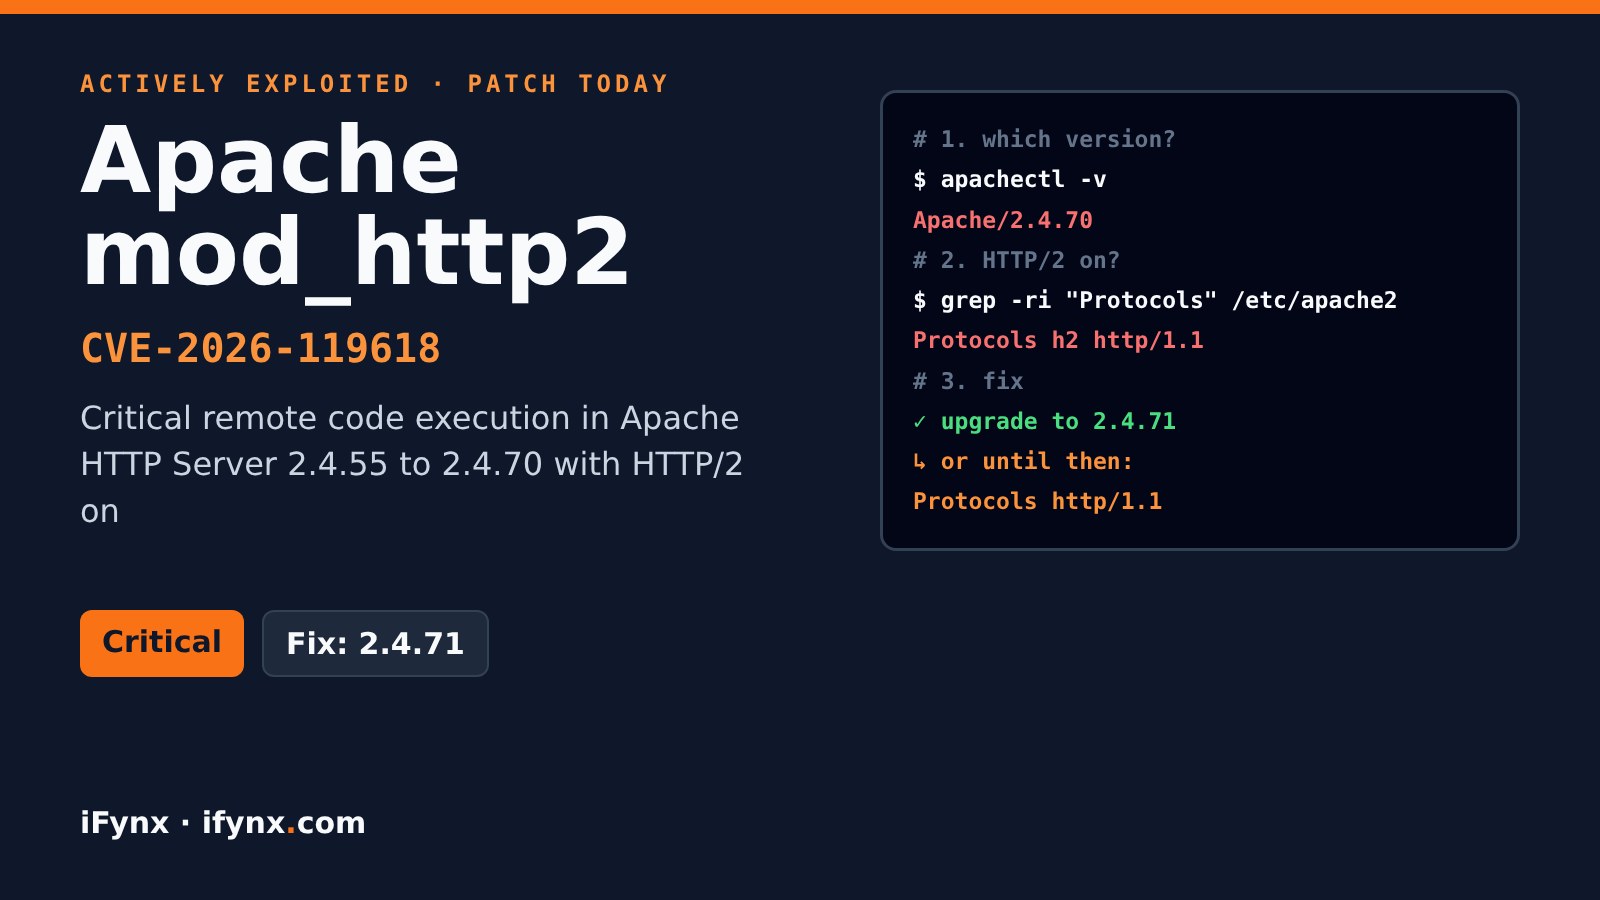
حدّث Apache الآن إن كان HTTP/2 مفعّلاً: ثغرة CVE-2026-119618 خلل حرج يتيح تنفيذ أوامر عن بعد في وحدة mod_http2 ضمن خادم Apache HTTP (الإصدارات 2.4.55 حتى 2.4.70). وتقول وكالة الأمن السيبراني في سنغافورة إنها تُستغل فعلياً بحسب التقارير وإن إثبات مفهوم متاح علناً. والإصلاح هو Apache 2.4.71 المتاح منذ 11 نوفمبر 2026.
المصادر الأساسية: تنبيه Apache الأمني وتنبيه وكالة سنغافورة AL-2026-164. وإن لم تستطع التحديث اليوم، أوقف HTTP/2 بالإعداد Protocols http/1.1.
في آيفينيكس نبني ونستضيف منصات ويب لبنوك وشركات تقنية مالية ومتاجر وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين، وجزء كبير من مواقع المنطقة ما زال يعمل على Apache، غالباً عبر cPanel أو Plesk. هذا هو تحديث خادم الويب الذي يجب البدء به هذا الأسبوع. في ما يلي: الحقائق، وطريقة فحص سريعة، وترتيب التحديث. لا ننشر تفاصيل الاستغلال.
ثغرة mod_http2 في Apache: الحقائق الأساسية
| النقطة | ما نعرفه |
|---|---|
| المعرّف | CVE-2026-119618، إفساد ذاكرة في mod_http2 يؤدي إلى تنفيذ أوامر عن بعد |
| الخطورة | Apache: حرجة. وكالة سنغافورة: CVSS 3.1 8.1 |
| المتأثر | خادم Apache HTTP من 2.4.55 إلى 2.4.70 مع تفعيل mod_http2، وmod_h2 من 2.0.8 إلى 2.0.42 |
| غير المتأثر | الخوادم التي تعمل بـ HTTP/1.1 فقط |
| الإصلاح | Apache 2.4.71 (11 نوفمبر 2026) أو حزمة نظام مصلحة |
| هل تُستغل؟ | نعم بحسب التقارير، وفق وكالة سنغافورة في 17 نوفمبر 2026، مع إثبات مفهوم علني |
| المكتشفون | ماسح Anthropic للمصادر المفتوحة (26 أكتوبر) وباحثو Google Cloud (3 نوفمبر)، بحسب Apache |
| الانتشار | تقول Wiz إن 64% من البيئات السحابية التي فحصتها فيها إصدارات متأثرة (دون فحص تفعيل HTTP/2) |
هل أنا متأثر؟ ثلاث فحوص
قائمة فحص (خمس دقائق لكل خادم)
httpd -v أو apache2 -v. الإصدارات من 2.4.55 إلى 2.4.70 ضمن النطاق. وعلى Debian وUbuntu وRHEL وما يشبهها راجع تنبيه المزوّد، لأن الحزمة المصلحة قد تحتفظ برقم إصدار أقدم.http2_module وعن سطر Protocols يحتوي h2 أو h2c في كل مضيف افتراضي.ترتيب التحديث لفرق الخليج ومصر
Protocols http/1.1 في كل مكان، وأعد التحميل، وتأكد من اختفاء h2الاستضافة ولوحات التحكم: إن كنت تستأجر استضافة مشتركة أو مُدارة، اسأل المزوّد كتابياً هل خوادم Apache لديه على 2.4.71 أو إصدار مصلح. لوحات cPanel وPlesk وما يشبهها تأتي بحزم Apache خاصة بها، لذا قد لا يكفي تحديث نظام التشغيل وحده.
لماذا يهم هذا في الإمارات والسعودية ومصر؟
البوابات الحكومية ومواقع الجامعات والمتاجر الإلكترونية وكثير من مواقع WordPress في المنطقة تعمل على Apache، وHTTP/2 مفعّل افتراضياً في كثير من إعدادات TLS. وثغرة تمنح تنفيذ أوامر على خادم الويب دون تسجيل دخول هي نوع الثغرات التي تبدأ بها عصابات الفدية وسارقو البيانات. وبموجب معايير ضمان المعلومات في الإمارات وضوابط الهيئة الوطنية للأمن السيبراني في السعودية وقانون 151 لسنة 2020 في مصر، يصعب الدفاع عن ثغرة معروفة ومستغلة ولها إصلاح تُركت مفتوحة بعد وقوع حادثة.
المزيد من هذا الأسبوع: ثغرة Java4Shell: ترتيب التحديث لفرق الخليج ومصر وهل اختُرقت Nvidia؟ ادعاء The Gentlemen وقائمة فحص الأجهزة الطرفية.
كيف تساعدك آيفينيكس
تبني آيفينيكس المواقع والمنصات وتستضيفها وتصونها بالعربية والإنجليزية للإمارات والسعودية ومصر وفلسطين. نستطيع:
- حصر كل خوادم Apache لديك وفحص إصدارها وإعداد HTTP/2
- التحديث أو تطبيق حل HTTP/1.1 المؤقت دون إيقاف موقعك
- مراجعة السجلات بحثاً عن علامات اختراق قبل التحديث
الأسئلة الشائعة
ما هي ثغرة CVE-2026-119618؟
ثغرة حرجة في mod_http2، الوحدة التي تمنح خادم Apache HTTP دعم HTTP/2. حالة تسابق في معالجة ترويسات الطلبات قد تُفسد الذاكرة وتؤدي إلى تنفيذ أوامر عن بعد دون تسجيل دخول. تصنّفها Apache حرجة، وتمنحها وكالة الأمن السيبراني في سنغافورة درجة CVSS 3.1 تبلغ 8.1.
ما إصدارات Apache المتأثرة؟
خادم Apache HTTP من 2.4.55 حتى 2.4.70 مع تفعيل mod_http2، ووحدة mod_h2 المستقلة من 2.0.8 حتى 2.0.42. الخوادم التي تعمل بـ HTTP/1.1 فقط غير مكشوفة. والإصلاح هو Apache 2.4.71 الصادر في 11 نوفمبر 2026، أو الحزمة المصلحة من مزوّد Linux لديك.
هل تُستغل الثغرة الآن؟
نعم، بحسب وكالة الأمن السيبراني في سنغافورة التي قالت في 17 نوفمبر 2026 إن الثغرة تُستغل فعلياً بحسب التقارير، وإن إثبات مفهوم للاستغلال متاح علناً. ولا ننشر تفاصيل الاستغلال.
كيف أعرف إن كان خادمي يستخدم HTTP/2؟
ابحث في إعدادات Apache عن LoadModule http2_module وعن سطر Protocols يحتوي h2 أو h2c، في الإعداد الرئيسي وكل مضيف افتراضي. كثير من لوحات التحكم وإعدادات TLS الافتراضية تفعّل HTTP/2 تلقائياً، فافحص ولا تفترض.
ماذا لو لم أستطع التحديث اليوم؟
أوقف HTTP/2: اضبط Protocols http/1.1 في الإعداد الرئيسي وكل مضيف افتراضي، وأعد تحميل Apache، وتأكد أن الخادم لم يعد يعرض h2. سيبقى موقعك يعمل عبر HTTP/1.1. ثم حدّث في أقرب وقت.
هل تتأثر مواقع WordPress وcPanel في الخليج ومصر؟
الثغرة في خادم الويب لا في WordPress نفسه. لكن كثيراً من خوادم WordPress وcPanel وPlesk في الإمارات والسعودية ومصر تعمل بـ Apache مع تفعيل HTTP/2، فافحصها. المواقع على Nginx وحده أو LiteSpeed لا تتأثر بهذه الثغرة تحديداً، لكن تأكد من عدم وجود Apache خلف الوكيل لديك.
المصادر
- Apache HTTP Server 2.4 vulnerabilities (official advisory, CVE-2026-119618)
- Singapore Cyber Security Agency alert AL-2026-164 (17 Nov 2026)
- Wiz Research: CVE-2026-119618 analysis
- Cyber Security News: Apache HTTP Server RCE actively exploited