
تحديث 19 نوفمبر 2026، 01:05 بتوقيت غزة: ما زال غير مؤكد، مع صلة بمورّد.
لم تؤكد Nvidia أي اختراق حتى الآن، ولم تنشر المجموعة أي عينات. ويشير موقع Ransomnews إلى أن The Gentlemen أدرجت في 6 أكتوبر 2026 شركة Jentech التايوانية المصنّعة لقطع التبريد، والتي تصف نفسها بأنها شريك في منظومة Nvidia MGX، مدّعية امتلاك 9 تيرابايت من البيانات (ادعاء غير موثّق أيضاً). وهذا يفتح احتمال أن تكون أي بيانات «لـ Nvidia» آتية من مورّد لا من أنظمة Nvidia نفسها، ولم يؤكد أحد ذلك. وينتهي العدّاد صباح 28 نوفمبر بالتوقيت العالمي.
ادعاء غير مؤكد · Nvidia · The Gentlemen · تم التحقق 19:00 بتوقيت غزة، 18 نوفمبر 2026
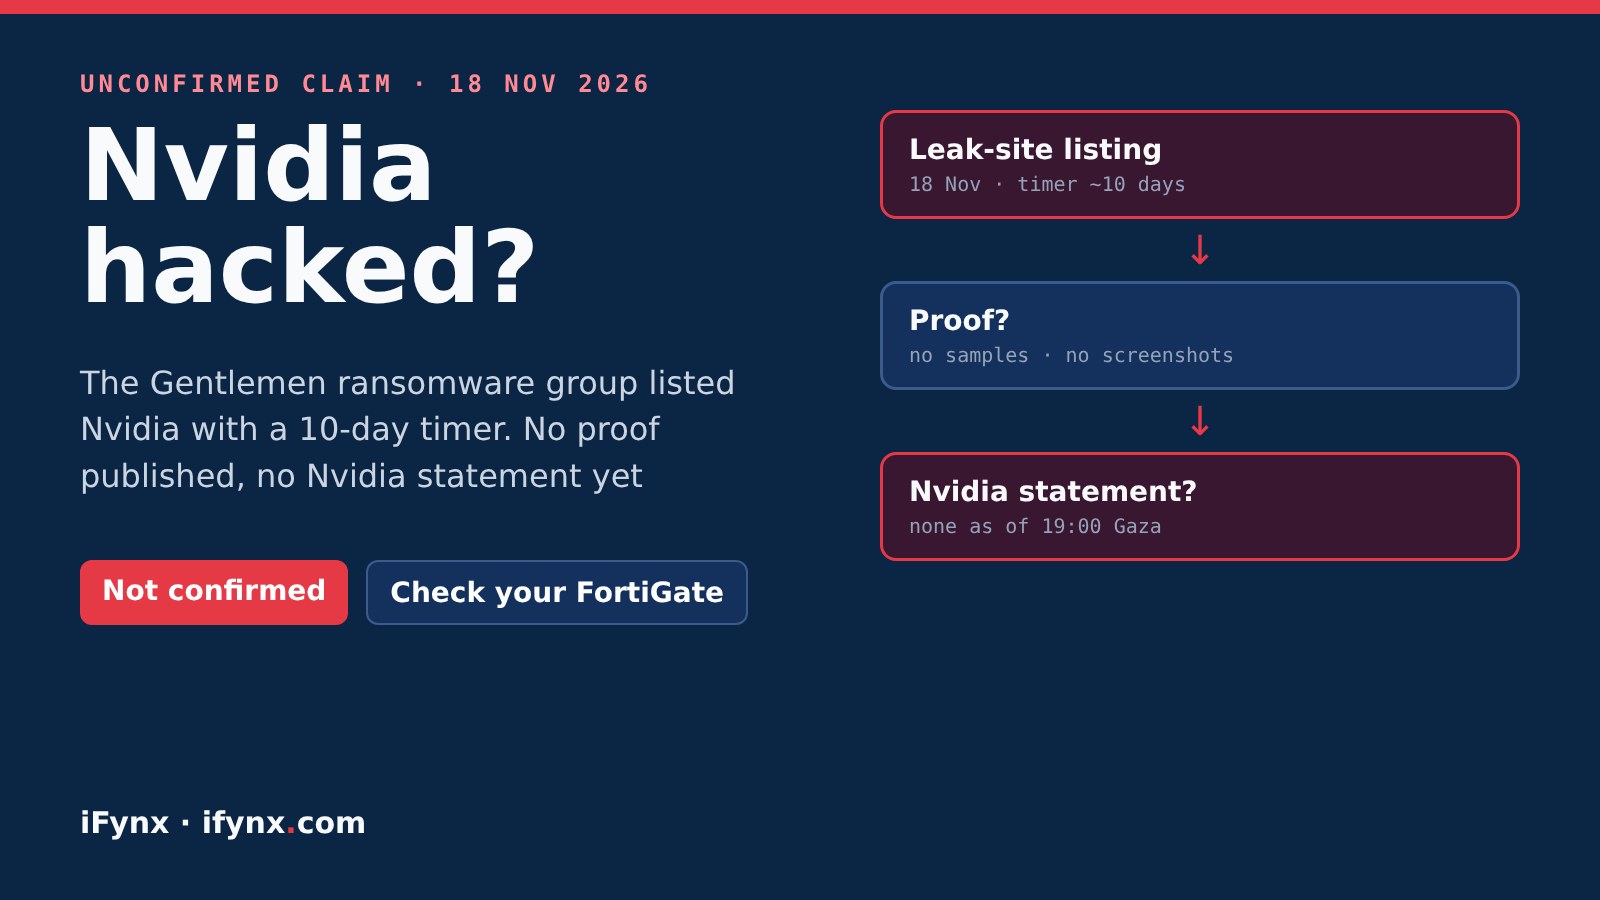
هل اختُرقت Nvidia؟ غير مؤكد. أدرجت مجموعة الفدية The Gentlemen شركة Nvidia على موقع الابتزاز الخاص بها في 18 نوفمبر 2026 مع عدّاد لنحو 10 أيام، لكنها لم تنشر أي ملفات مسروقة، ولم تؤكد Nvidia أي اختراق ولم تعلّق. تعامل معه كادعاء غير موثّق حتى الآن.
المصادر: Glitchwire وDigit وملف FortiGuard عن المجموعة. والدرس العملي لشركات الخليج ومصر في الأسفل: كيف تدخل هذه المجموعة عادة، وكيف تغلق تلك الأبواب.
في آيفينيكس نبني ونؤمّن منصات لبنوك وشركات تقنية مالية وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين. خبر «اختراق Nvidia» ينتشر بسرعة على مواقع التواصل اليوم، لذا إليك ما هو معروف فعلاً وما ليس معروفاً، ولماذا تهم المجموعة صاحبة الادعاء شركتك أكثر من قصة Nvidia نفسها.
ادعاء فدية Nvidia: ما نعرفه
| النقطة | ما نعرفه |
|---|---|
| الادعاء | مجموعة الفدية The Gentlemen أدرجت Nvidia على موقع الابتزاز في 18 نوفمبر 2026 |
| العدّاد | نحو 10 أيام (قرابة 28 نوفمبر 2026) قبل نشر مزعوم للبيانات |
| الدليل | لا شيء منشور حتى الآن: لا ملفات عينة ولا لقطات من الأنظمة الداخلية |
| Nvidia | لا تأكيد ولا تعليق علني حتى 19:00 بتوقيت غزة، 18 نوفمبر |
| المتتبعات | Ransomware.live وBreach House سجّلا الادعاء بحالة «معلّق» |
| المجموعة | فدية منذ منتصف 2025، ابتزاز مزدوج، تستهدف Windows وLinux وESXi |
| طرق الدخول | بيانات دخول مسروقة، وإساءة استخدام VPN وRDP، وأجهزة طرفية غير محدّثة منها FortiOS CVE-2024-55591 |
| الحالة | ادعاء غير مؤكد |
غير مؤكد: مجموعات الفدية تُدرج أحياناً شركات لم تخترقها أبداً، أو تعيد استخدام بيانات من حوادث قديمة أو من مورّد. وحتى تظهر عينات أو تصدر Nvidia بياناً، لا يستطيع أحد خارج المجموعة أن يقول هل أُصيبت أنظمة Nvidia. سنحدّث هذه الصفحة في الحالتين.
ماذا بعد؟
من هي مجموعة The Gentlemen؟
ظهرت المجموعة منتصف 2025 وتعمل بالابتزاز المزدوج: سرقة البيانات ثم تشفير الخوادم ثم التهديد بالنشر. وتذكر FortiGuard Labs التابعة لـ Fortinet أنها تستهدف Windows وLinux وVMware ESXi، في 22 قطاعاً منها الطاقة والمال والحكومة، والشرق الأوسط من بين مناطقها. وطرق دخولها المعتادة عادية: كلمات مرور مسروقة، وإساءة استخدام VPN وRDP، والتصيد، والأنظمة المكشوفة على الإنترنت غير المحدّثة، ومنها ثغرة تجاوز المصادقة في FortiOS CVE-2024-55591. ويحذّر باحثون نقلت عنهم Cybernews من أن المجموعة بالغت في ادعاءات سابقة وأعادت نشر بيانات مسروقة قديمة.
الجزء المفيد: افحص أجهزتك الطرفية هذا الأسبوع
أياً كانت الحقيقة بشأن Nvidia، فالمجموعة نفسها تضرب شركات من كل الأحجام، وجدران حماية FortiGate وشبكات VPN منتشرة في كل مكان في الإمارات والسعودية ومصر. استخدم هذه القائمة:
قائمة فحص الأجهزة الطرفية والفدية
وتستحق قصص الموردين والتحديثات الأخرى هذا الأسبوع الاهتمام نفسه: اختراق Infoblox عبر مورّد نقل SharePoint وثغرة Java4Shell: ترتيب التحديث لفرق الخليج ومصر.
كيف تساعدك آيفينيكس
تبني آيفينيكس المنصات وتؤمّنها بالعربية والإنجليزية للإمارات والسعودية ومصر وفلسطين. نستطيع:
- فحص جدران الحماية وVPN والوصول عن بعد بحثاً عن الثغرات التي تستغلها مجموعات الفدية
- إعداد تنبيهات للتحويلات الكبيرة للبيانات وأدوات الإدارة غير المعتادة على الخوادم
- مراجعة خطة النسخ الاحتياطي والاستعادة واختبارها، ومنها الأجهزة الافتراضية
الأسئلة الشائعة
هل اختُرقت Nvidia؟
غير مؤكد. في 18 نوفمبر 2026 أدرجت مجموعة الفدية The Gentlemen شركة Nvidia على موقع الابتزاز الخاص بها في الويب المظلم مع عدّاد يقارب 10 أيام. وحتى الساعة 19:00 بتوقيت غزة يوم 18 نوفمبر لم تُنشر أي ملفات أو لقطات شاشة مسروقة، ولم تؤكد Nvidia أي اختراق ولم تعلّق علناً.
من هي مجموعة The Gentlemen؟
مجموعة فدية ظهرت منتصف 2025 وتعتمد الابتزاز المزدوج: تسرق البيانات وتشفّر الأنظمة وتهدد بنشر البيانات. وتصنّفها FortiGuard التابعة لـ Fortinet على أنها تستهدف Windows وLinux وVMware ESXi في 22 قطاعاً وفي مناطق منها الشرق الأوسط. ويقول باحثون نقلت عنهم Cybernews إن المجموعة بالغت في ادعاءات سابقة وأعادت نشر بيانات قديمة.
متى ستُسرَّب البيانات؟
يظهر في الإدراج عدّاد لنحو 10 أيام من 18 نوفمبر، أي قرابة 28 نوفمبر 2026. وتستخدم مجموعات الفدية هذه العدادات للضغط على الضحية، والعدّاد ليس دليلاً على وجود أي بيانات.
هل يحتاج عملاء Nvidia أو اللاعبون لفعل شيء؟
لا يوجد شيء مؤكد يستدعي إجراءً بعد. لم يُبلَّغ عن تأثر بيانات العملاء أو التعريفات أو الحسابات. حدّث التعريفات فقط من موقع Nvidia الرسمي أو تطبيقها، واحذر من الرسائل والتنزيلات التي تستغل خبر الاختراق كطُعم.
لماذا يهم هذا الشركات في الخليج ومصر؟
طرق دخول The Gentlemen المعتادة ليست غريبة: كلمات مرور VPN مسروقة، وRDP مكشوف، وجدران حماية غير محدّثة، ومنها ثغرة FortiOS من Fortinet CVE-2024-55591. وجدران حماية FortiGate منتشرة جداً في الإمارات والسعودية ومصر، لذا الخطوة المفيدة هي فحص أجهزتك الطرفية هذا الأسبوع.
هل ستحدّث آيفينيكس هذه الصفحة؟
نعم. إن أصدرت Nvidia بياناً، أو نشرت المجموعة عينات أو بيانات، سنضيف تحديثاً مؤرخاً أعلى هذه الصفحة.
المصادر
- Glitchwire: The Gentlemen list Nvidia on extortion site, no proof of breach has emerged (18 Nov 2026)
- Digit: Nvidia ransomware claim, hackers threaten to leak data in 10 days (18 Nov 2026)
- Cybernews: Nvidia ransom demand by The Gentlemen
- FortiGuard Labs: The Gentlemen ransomware threat actor profile