
الإجابة المباشرة: اختراق كريدي ميتويل أركيا هو سرقة مزعومة لأكثر من 133 مليون دولار من العملات الرقمية نسبها المحقق ZachXBT يوم 4 نوفمبر 2026 إلى البنك الفرنسي كريدي ميتويل أركيا (Crédit Mutuel Arkéa). يؤكد تحليل Bitquery أن نحو 108.8 مليون دولار من USDC خرجت من حسابات على Kraken وCrypto.com وOKX يومي 1 و2 نوفمبر خلال قرابة 21 ساعة، لكنه يقول إن البلوكتشين وحده لا يثبت أن الضحية بنك. البنك لم يؤكد شيئًا، والمنصات تقول إن أنظمتها لم تُخترق. الدرس لبنوك وشركات التقنية المالية في الإمارات والسعودية ومصر: حدّ السحب الواحد ليس دفاعًا، والمطلوب حدود لسرعة السحب وموافقة عبر قناتين وخطة تجميد جاهزة.
حقائق أساسية (تم التحقق في 4 نوفمبر 2026، 09:17 بتوقيت غزة)
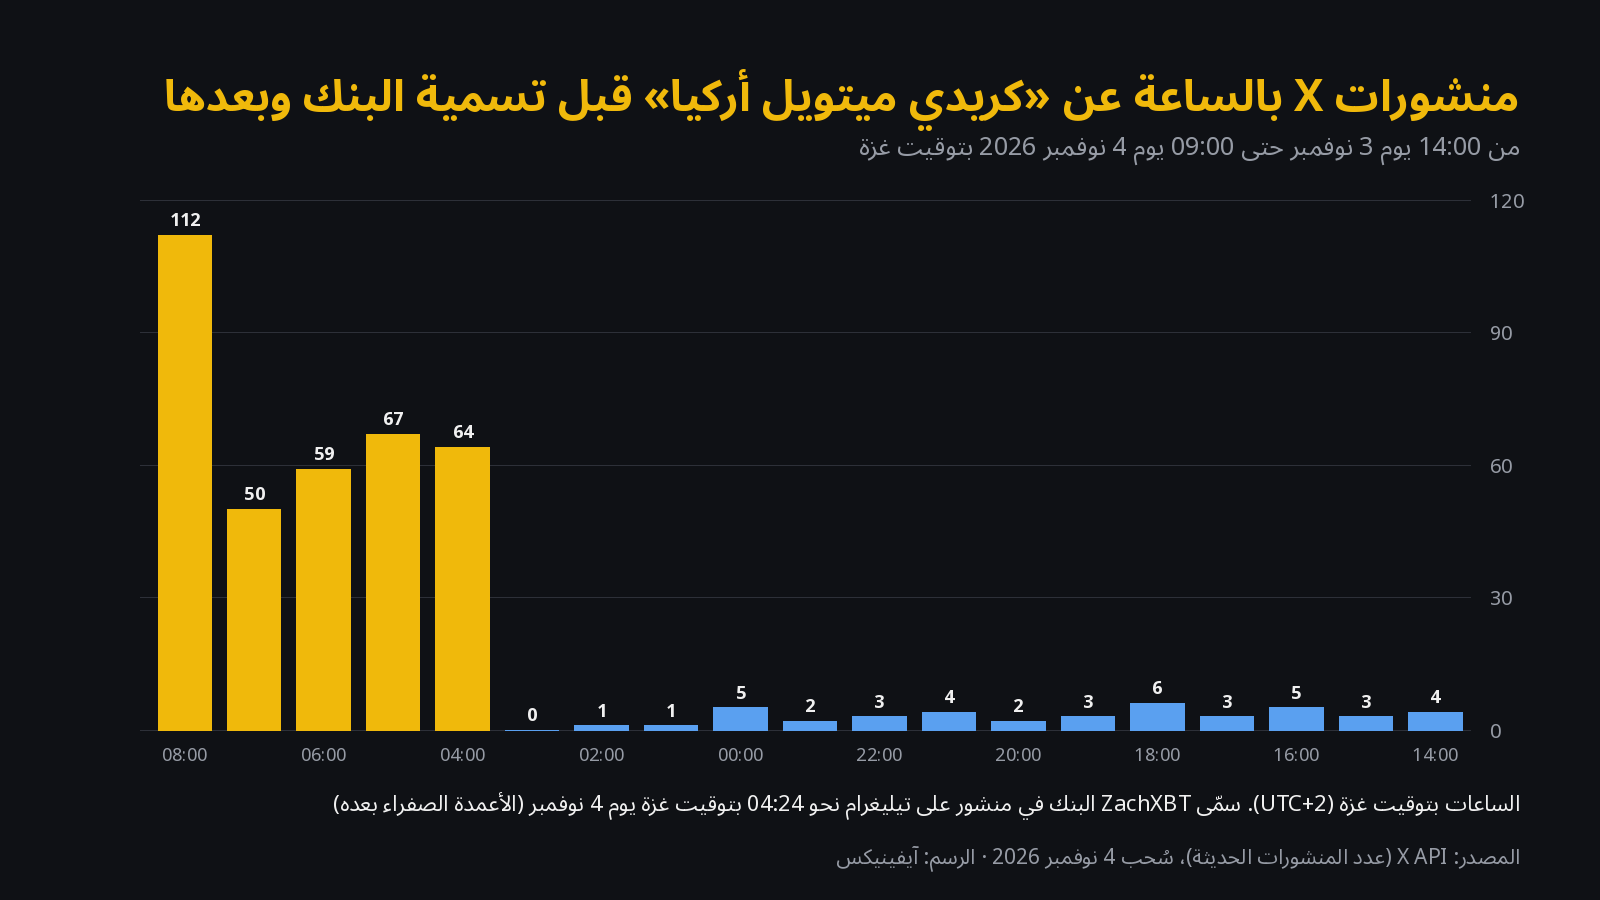
- الضحية المزعومة: كريدي ميتويل أركيا، بنك تعاوني فرنسي أصوله نحو 235 مليار دولار، سمّاه ZachXBT يوم 4 نوفمبر نحو 04:24 بتوقيت غزة (The Block، Cointelegraph). البنك لم يؤكد.
- المتتبَّع على البلوكتشين: 108.80 مليون دولار USDC سُحبت من Kraken وCrypto.com وOKX إلى 15 محفظة بين 14:25 يوم 1 نوفمبر و11:09 يوم 2 نوفمبر بتوقيت غزة، ودفعت Kraken 95% منها في 178 عملية سحب (Bitquery).
- الإجمالي المزعوم: أكثر من 133 مليون دولار بعد رصد 27 مليونًا إضافية يوم 3 نوفمبر، ويقول ZachXBT إن الرقم قد يكون أكبر مع صفقات OTC (Cointelegraph).
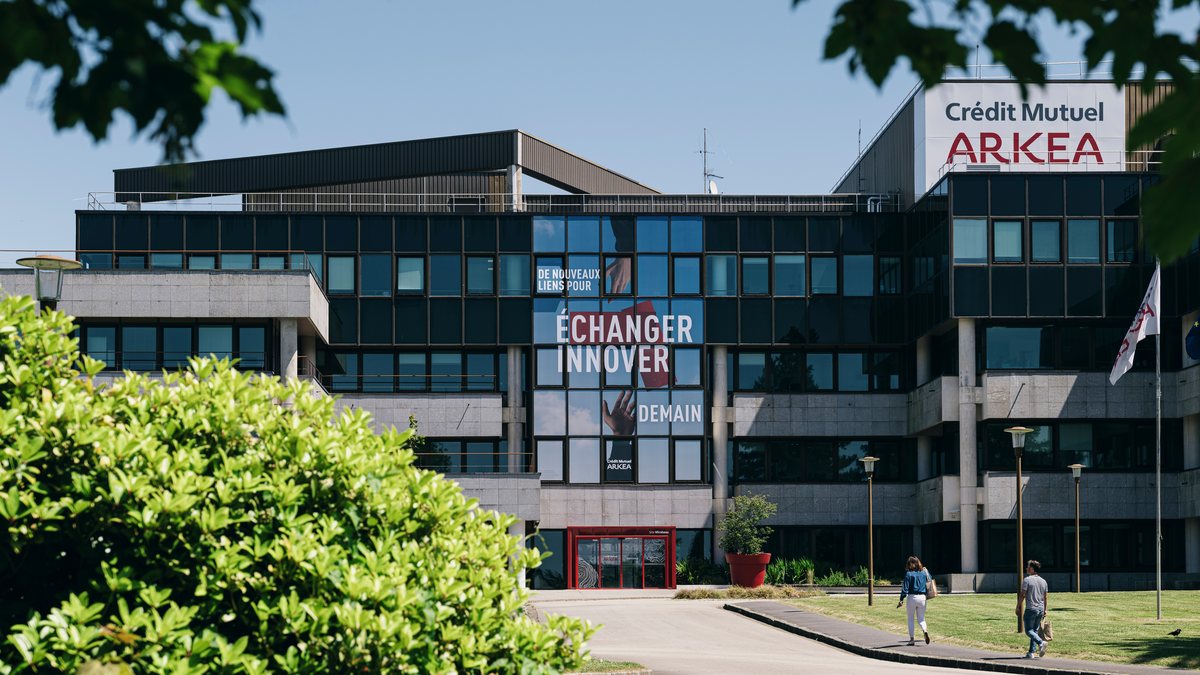
- السرعة: خرج 73.2 مليون دولار في ثلاث ساعات حتى 01:00 فجر 2 نوفمبر بتوقيت غزة، و98% من المبلغ خرج بحلول 01:10.
- غسل الأموال: بودل 62.98 مليون دولار إلى 27,553 ETH في نحو أربع ساعات، ثم انتقلت الأموال عبر جسور وخدمات مبادلة فورية وخدمة Wagyu إلى عملة مونيرو، وفق ZachXBT وBitquery.
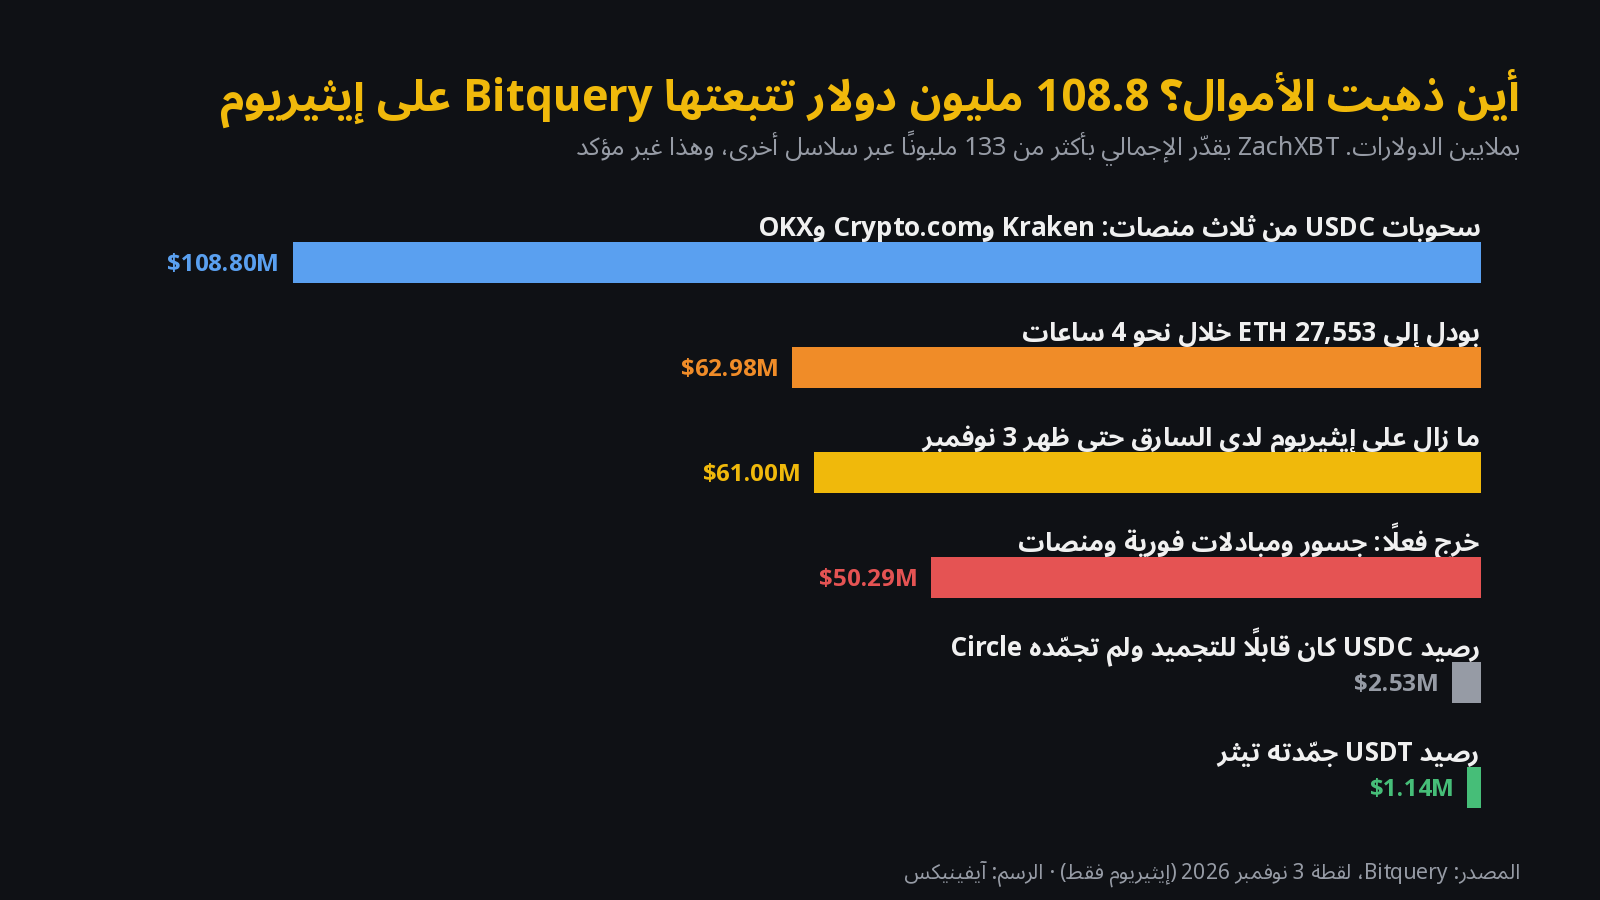
- ما جُمّد حتى الآن: جمّدت تيثر 1.14 مليون USDT، ولم تجمّد Circle شيئًا من 2.53 مليون USDC كانت قابلة للتجميد (لقطة Bitquery يوم 3 نوفمبر). وقيّدت Kraken وCrypto.com الحسابات المرتبطة.
- ليست لازاروس: يقول ZachXBT إنه واثق بدرجة عالية من أن مجموعة لازاروس الكورية الشمالية ليست وراء العملية.
- السياق الخليجي: يقدّم ستاندرد تشارترد تداول العملات الرقمية المرخّص من VARA لعملائه في الإمارات منذ 14 أكتوبر 2026 (تقريرنا).
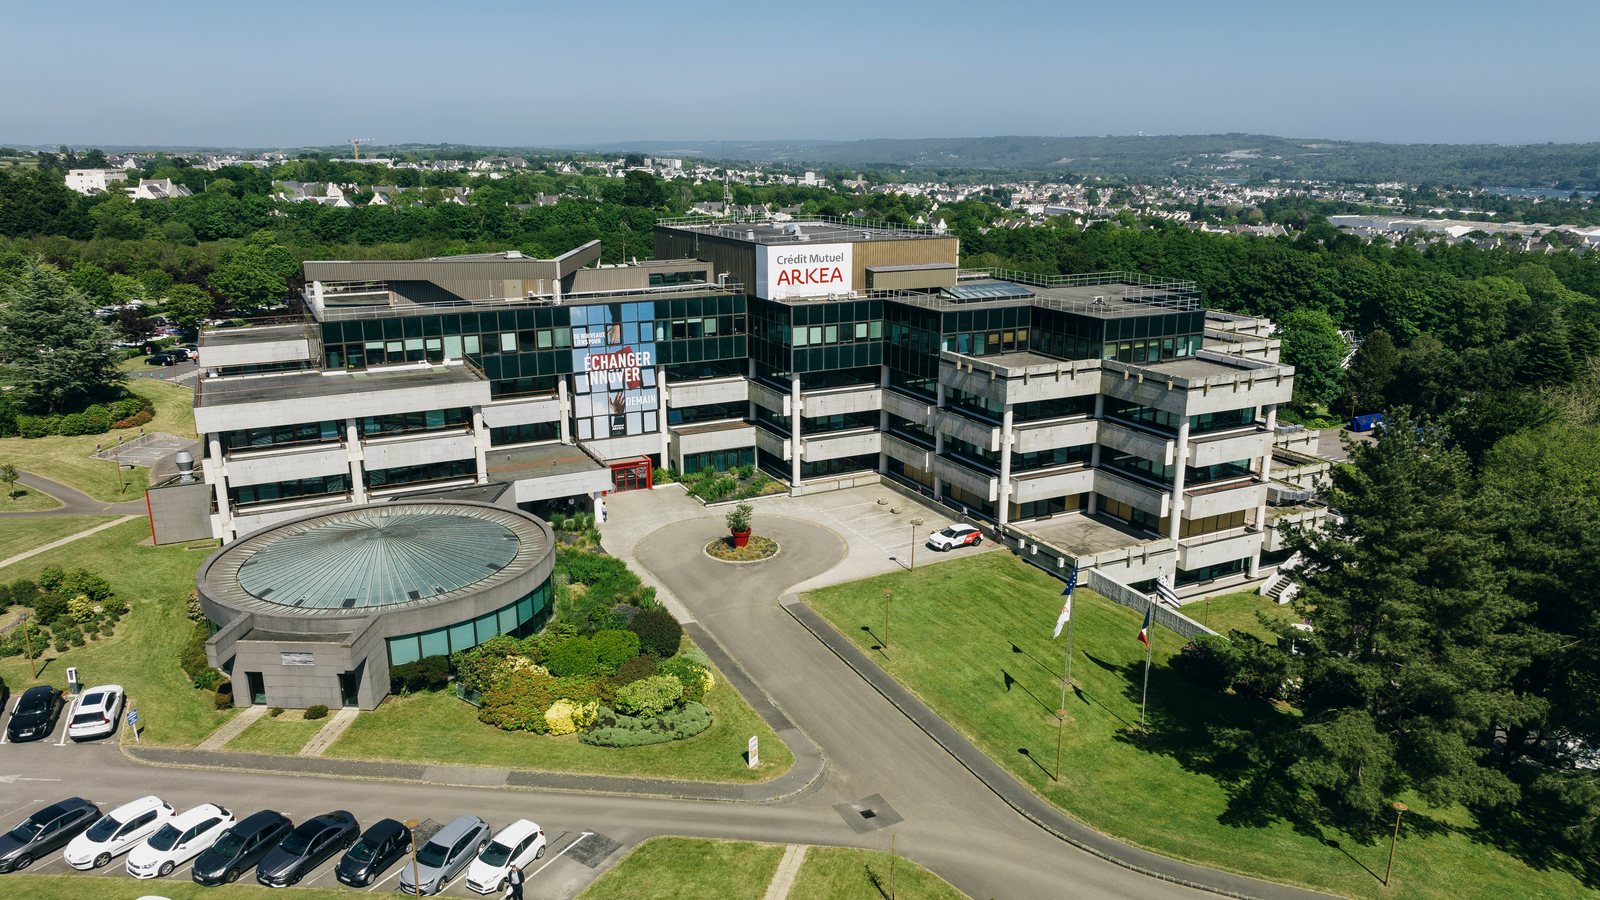

انتقل اختراق كريدي ميتويل أركيا من تنبيه مجهول إلى بنك مسمّى في أقل من ثلاثة أيام. يوم 2 نوفمبر حذّر ZachXBT من أن جهة أوروبية غير مسماة خسرت أكثر من 106 ملايين دولار من حسابات على منصات مركزية، وغطّينا تلك المرحلة في تقرير سرقة 106 ملايين دولار. يوم 3 نوفمبر رفع الرقم إلى أكثر من 133 مليونًا واتهم الضحية بالتكتم، وفي الساعات الأولى من 4 نوفمبر سمّى مجموعة كريدي ميتويل أركيا المصرفية ومقرها إقليم بريتاني الفرنسي.
في هذا التحليل من آيفينيكس نفصل بين ما يثبته البلوكتشين وما هو مجرد ادعاء، ونشرح لماذا يهم نمط السحب أكثر من اسم البنك، ثم نحوّل القضية إلى دليل عملي لبنوك وشركات التقنية المالية في الخليج ومصر التي تحتفظ اليوم بأرصدة على منصات العملات الرقمية. نكتب عن الهجمات لمساعدة المدافعين فقط، ولا يتضمن المقال أي طريقة للهجوم.
ما الذي نعرفه فعلًا عن اختراق كريدي ميتويل أركيا؟
أقوى دليل علني مصدره تحقيق Bitquery الذي تتبّع الأموال على شبكة إيثيريوم. يوم 1 نوفمبر الساعة 14:25 بتوقيت غزة خرج أول سحب USDC من OKX، ولحقته Kraken بعد 44 دقيقة لتدفع في النهاية 95% من الإجمالي في 178 عملية سحب، وكانت Crypto.com المصدر الثالث. وأحصت Scorechain بشكل مستقل 108.2 مليون دولار من USDC من محفظتين ساخنتين إلى 14 عنوانًا، وهو رقم قريب جدًا.
السرعة هي جوهر القصة: 73.2 مليون دولار خرجت في ثلاث ساعات فقط، وبحلول 01:10 فجر 2 نوفمبر بتوقيت غزة خرج 98% من المبلغ. وصلت آخر دفعة الساعة 11:09 صباحًا، بعد نحو 21 ساعة من الأولى. محفظة واحدة تلقت 43 سحبًا من Kraken خلال 91 دقيقة، كل منها أقل من 50 ألف دولار، وتقرأ Bitquery ذلك تحايلًا على حدّ السحب الواحد. وغالبًا ما كانت الأموال تنتقل مجددًا خلال ثلاث دقائق من وصولها.
| الادعاء | الحالة في 4 نوفمبر 2026 | المصدر |
|---|---|---|
| سحب نحو 108.8 مليون دولار USDC من Kraken وCrypto.com وOKX إلى 15 محفظة | مؤكد على البلوكتشين | Bitquery، Scorechain |
| إجمالي السرقة أكثر من 133 مليون دولار | ادعاء متتبَّع جزئيًا | ZachXBT عبر Cointelegraph |
| الضحية هي كريدي ميتويل أركيا | مزعوم وغير مؤكد | ZachXBT عبر The Block |
| التكتم على الحادث | رأي وادعاء | crypto.news |
| اختراق أنظمة Kraken أو OKX أو Crypto.com | لا دليل، وKraken تنفي | Cointelegraph |
| مجموعة لازاروس وراء العملية | ZachXBT ينفي بثقة عالية | قناة ZachXBT |
| ثغرة في Trust Wallet | لا دليل، و8 محافظ مستقبِلة كانت حسابات ذكية على Trust Wallet | Bitquery |
ما ليس مؤكدًا
لم يصدر عن كريدي ميتويل أركيا أي بيان علني، ولم يردّ على The Block أو Cointelegraph. تقول Bitquery إن البلوكتشين «لا يستطيع تأكيد» فرضية البنك، وإن حركة الأموال تشبه نشاط شركة تداول أو مدفوعات أكثر من صندوق محفوظ لدى أمين حفظ. رقم 133 مليونًا وادعاء التكتم وهوية الضحية كلها من ZachXBT. سنضيف تحديثًا مؤرخًا إذا تحدث البنك أو السلطات الفرنسية أو المنصات.
لماذا يقول ZachXBT إنه بنك، ولماذا تتحفظ Bitquery؟
فرضيتي أن مؤسسة مالية كبيرة في أوروبا الغربية تعرضت للاستغلال، وأن الأمر يُتكتَّم عليه حاليًا.
ZachXBT على تيليغرام، 3 نوفمبر 2026، نقلًا عن Cointelegraph (ترجمة آيفينيكس)
حجة ZachXBT تدور حول الصمت: بعض السحوبات جرت بعد تنبيهه العلني الأول، ويقول إن غياب الإفصاح سمح بغسل أكثر من 30 مليون دولار كان يمكن لجهات إنفاذ القانون الأوروبية تجميدها. وأضاف في منشور التسمية أنه يرجّح أن المبلغ «أكبر عند احتساب نشاط OTC» (The Block).
أما Bitquery فتقرأ البيانات نفسها بحذر أكبر: 11 من المحافظ الخمس عشرة المستقبِلة سبق أن تلقت أموالًا من قبل، واستقبلت 84% من المبلغ. هذا يرجّح أن السارق امتلك بيانات الدخول إلى الحسابات ومفاتيح محافظ الوجهة معًا، أي أن الاختراق أصاب عمليات الضحية نفسها لا منصة التداول. وتشير Bitquery إلى أن العناوين الأربعة الغائبة عن القوائم العلنية استقبلت 28.0 مليون دولار، وأن الإجمالي من دون محفظتين غير مباشرتين سيكون 95.71 مليونًا. والقراءتان تتفقان على أمر واحد: ضوابط الضحية سمحت لشخص واحد بإفراغ عدة حسابات على المنصات في ليلة واحدة.

أين ذهبت 133 مليون دولار؟ وهل يمكن تجميد شيء منها؟
بين 01:44 و06:02 بتوقيت غزة يوم 2 نوفمبر بودل 62.98 مليون دولار من العملات المستقرة إلى 27,553 ETH عبر UniswapX بسعر نحو 2,286 دولارًا للوحدة. هذه الخطوة حاسمة: العملات المستقرة يمكن أن يجمّدها مُصدرها، أما ETH فلا. بعدها تتبّع ZachXBT وBitquery الأموال إلى خدمات مبادلة فورية، وإلى خدمة Wagyu للتحويل إلى مونيرو، وعبر جسور مثل LI.FI (8.70 مليون دولار).
وفق لقطة Bitquery يوم 3 نوفمبر، بقي 61.0 مليون دولار على إيثيريوم في محافظ مرتبطة بالسارق، وخرج 50.29 مليونًا بالفعل. جمّدت تيثر 1.14 مليون USDT، ولم تجمّد Circle مبلغ 2.53 مليون USDC الذي كان قابلًا للتجميد. وقالت Kraken إنها «قيّدت الحسابات المعنية» وتتعاون مع جهات إنفاذ القانون، وقالت Crypto.com إنها حجبت الأموال المرتبطة بالحادث، وأُرسل 396 ETH إلى عنوان إيداع على Kraken يوم 3 نوفمبر (Cointelegraph).
قراءة آيفينيكس
هذه القضية ليست ثغرة في عقد ذكي ولا اختراقًا لمنصة، بل فشل تشغيلي: شخص واحد يملك بيانات الدخول والمفاتيح، ولا حدّ لسرعة السحب، ولا أحد أوقف السحوبات طوال 21 ساعة. وهذا يجعلها أكثر صلة بالبنوك لا أقل، لأن كل بنك يدخل سوق العملات الرقمية سيملك حسابات كهذه على المنصات.
لماذا يهم هذا بنوك الإمارات والسعودية ومصر؟
لم تعد بنوك الخليج تراقب العملات الرقمية من الخارج. في الإمارات يقدّم ستاندرد تشارترد تداول البيتكوين والإيثر منذ 14 أكتوبر 2026 بترخيص وسيط من VARA (VL/26/08/003)، وبحجم صفقة من 50 إلى 50 ألف دولار. حدّ كهذا يحمي صفقة العميل، لكن نمط أركيا يوضح لماذا تحتاج حسابات الخزينة والتسوية لدى البنك إلى نوع ثانٍ من الحدود: 43 سحبًا أقل من 50 ألف دولار خلال 91 دقيقة تعني نحو مليوني دولار من محفظة واحدة.
في السعودية يطلب إطار الأمن السيبراني من البنك المركزي السعودي (ساما) إبلاغه فورًا بالحوادث متوسطة وعالية الخطورة. وفي مصر تحظر المادة 206 من قانون البنك المركزي رقم 194 لسنة 2020 إصدار العملات المشفرة أو تداولها أو الترويج لها دون ترخيص من البنك المركزي، لذلك لا تحتفظ معظم البنوك المصرية بأرصدة على المنصات، ويقع الخطر على شركات التقنية المالية المرخّصة وعلى العملاء المصريين في المنصات الأجنبية. يقارن الجدول مهل الإفصاح، وهي أول ما ستنظر إليه الجهات الرقابية في قضية أركيا. وللمزيد عن حماية العملاء من الاحتيال راجع تحليلنا لعملية الاحتيال في الإمارات.
| الدولة | القاعدة | الإخطار الأول للجهة الرقابية | ماذا يعني لسحب مثل هذا |
|---|---|---|---|
| الاتحاد الأوروبي (فرنسا) | قانون DORA واللائحة المفوّضة 2025/301 | خلال 4 ساعات من تصنيف الحادث جسيمًا، وبحد أقصى 24 ساعة من العلم به، وتقرير وسيط خلال 72 ساعة | سحب استمر 21 ساعة كان يجب أن يطلق الإخطار |
| الإمارات (مزودو الأصول الافتراضية) | دليل VARA لأمن التقنية والمعلومات | إخطار VARA بالحوادث مطلوب، وراجع الدليل لمعرفة المهلة الحالية | البنوك تبلّغ المصرف المركزي الإماراتي وفق قواعده |
| السعودية | إطار ساما للأمن السيبراني | إبلاغ ساما فورًا بالحوادث متوسطة وعالية الخطورة | لا تراخيص تداول للأفراد، والتعرض عبر التقنية المالية ونشاط العملاء |
| مصر | قانون البنك المركزي 194/2020، المادة 206 | ترخيص البنك المركزي مطلوب لأي نشاط في العملات المشفرة، والحوادث تُبلَّغ وفق قواعده السيبرانية | الخطر الأساسي في التعرض غير المرخّص وعملاء المنصات الأجنبية |
هذا ملخص وليس استشارة قانونية، فراجع النص الحالي لكل قاعدة مع فريق الامتثال لديك.
10 ضوابط لحسابات المنصات لبنوك وشركات التقنية المالية في الخليج ومصر
كل ضابط أدناه يقابل خللًا محددًا ظهر في هذه القضية، ويمكن ضبط معظمها على المنصات الكبرى اليوم.
- حدّد سرعة السحب لا حجمه فقط. تلقت محفظة واحدة 43 سحبًا من Kraken خلال 91 دقيقة، كل منها أقل من 50 ألف دولار، وتقرأ Bitquery ذلك تحايلًا على حدّ السحب الواحد. ضع حدًّا متجددًا لكل ساعة ولكل يوم على مجموع السحوبات وعلى كل المنصات، لا على العملية الواحدة فقط.
- شخصان وقناتان لكل سحب كبير. أي سحب فوق حدّ معين يحتاج إلى موافقة شخص ثانٍ من جهاز وقناة مستقلين (مثل اتصال تحقق بمسؤول خزينة مسمّى). جلسة دخول مسروقة يجب ألا تكفي وحدها.
- مفاتيح أمان مادية لكل حساب على المنصات. استبدل رموز الرسائل النصية والتطبيقات بمفاتيح FIDO2 لحسابات الخزينة، واحذف مفاتيح API التي تملك صلاحية السحب ما لم يحتجها نظام فعلًا.
- افصل بيانات دخول المنصات عن مفاتيح المحافظ. 11 من المحافظ الخمس عشرة المستقبِلة سبق أن تلقت أموالًا، ما يعني أن المهاجم امتلك على الأرجح الدخول إلى المنصات ومفاتيح الوجهة معًا. احفظهما على أجهزة مختلفة ولدى أشخاص مختلفين.
- مهلة انتظار للعناوين الجديدة في القائمة البيضاء. أضف مهلة من 24 إلى 48 ساعة قبل أن يستقبل أي عنوان جديد الأموال. لم تكن هذه المهلة لتوقف هذه الحالة وحدها لأن معظم الأموال ذهب إلى عناوين معروفة، ولهذا يجب أن ترافق البندين 1 و2.
- نبّه على السلوك لا على المبالغ فقط. راقب أول سحب من حساب خامل منذ أسابيع، وتتابع مبالغ متطابقة، والنشاط الليلي، والسحب إلى عناوين تنقل الأموال خلال دقائق (كان الوسيط هنا 3 دقائق).
- اتفق مسبقًا على خطة تجميد مع المُصدرين والمنصات. احتفظ بجهات اتصال تعمل على مدار الساعة لدى تيثر وCircle وكل منصة تستخدمها. في هذه القضية جمّدت تيثر 1.14 مليون USDT، بينما بقي 2.53 مليون USDC قابلًا للتجميد ولم يُجمَّد، وفق Bitquery. السرعة تحدد حجم ما يُسترد.
- اعرف مهلة الإفصاح قبل وقوع الحادث. الشركات الأوروبية الخاضعة لقانون DORA لديها ساعات لا أيام للإخطار الأول، ولدى الجهات الرقابية في الخليج ومصر قواعدها الخاصة (الجدول أعلاه). اكتب هذه المهل في خطة الاستجابة.
- طابق أرصدة المنصات بشكل شبه فوري. فريق الخزينة الذي يطابق مرة يوميًا سيعلم بسحب استمر 21 ساعة بعد انتهائه. اسحب الأرصدة عبر API كل بضع دقائق ونبّه على أي انخفاض خارج الحركات المعتمدة.
- اختبر الخطة. نفّذ تمرين محاكاة هذا الربع: «جهاز موظف عليه جلسات مفتوحة على المنصات اختُرق بعد ظهر يوم سبت». قِس الوقت اللازم لتجميد الحسابات والاتصال بالمُصدرين وإخطار الجهة الرقابية.
ما الذي يجب متابعته؟
- بيان من كريدي ميتويل أركيا أو من السلطات الفرنسية (ACPR أو AMF) يؤكد الحادث أو ينفيه.
- هل تجمّد Circle ما تبقى من USDC، وهل تحجب منصات أخرى الإيداعات المرتبطة بالعناوين الخمسة عشر.
- أرقام محدثة من ZachXBT، خاصة تدفقات OTC التي قد ترفع الإجمالي فوق 133 مليون دولار.
- هل تصبح القضية أول اختبار علني لإخطار الحوادث الجسيمة وفق DORA لخسارة عملات رقمية لدى بنك.
الأسئلة الشائعة
ماذا حدث في اختراق كريدي ميتويل أركيا؟
يومي 1 و2 نوفمبر 2026 سُحب نحو 108.8 مليون دولار من USDC من حسابات على منصات Kraken وCrypto.com وOKX إلى 15 محفظة خلال قرابة 21 ساعة، وفق تحليل Bitquery للبيانات على البلوكتشين. نبّه المحقق ZachXBT أولًا إلى جهة أوروبية غير مسماة يوم 2 نوفمبر، ثم رفع تقديره إلى أكثر من 133 مليون دولار يوم 3 نوفمبر، وسمّى يوم 4 نوفمبر البنك الفرنسي كريدي ميتويل أركيا ضحيةً مشتبهًا بها. بودل معظم المال إلى ETH، وخرج جزء منه بالفعل عبر الجسور وخدمات المبادلة الفورية.
هل أكد بنك كريدي ميتويل أركيا تعرضه للاختراق؟
لا. حتى 4 نوفمبر 2026 لم يصدر البنك أي بيان علني، وذكرت The Block وCointelegraph أنه لم يردّ على طلبات التعليق. الربط بأركيا مصدره ZachXBT، بينما تقول Bitquery إن بيانات البلوكتشين وحدها لا تثبت فرضية البنك. لذلك تبقى هوية الضحية «مزعومة» حتى يؤكدها البنك أو جهة رقابية أو جهات إنفاذ القانون.
هل تعرضت منصات Kraken أو OKX أو Crypto.com للاختراق؟
لا يوجد دليل على ذلك. السحوبات خرجت من حسابات عملاء على هذه المنصات، لا من محافظ المنصات نفسها. قالت Kraken إن الحادث لم ينشأ على منصتها وإنها قيّدت الحسابات المعنية وتتعاون مع جهات إنفاذ القانون، وقالت Crypto.com إنها حجبت الأموال المرتبطة بالحادث، وقالت OKX إنها تتحقق من الأمر. أرصدتك على هذه المنصات لا تتأثر بهذه القضية، لكنها فرصة جيدة لمراجعة أمان السحب في حسابك.
هل محفظة تراست والت آمنة بعد سرقة 133 مليون دولار؟
وجدت Bitquery أن 8 من المحافظ الخمس عشرة المستقبِلة كانت حسابات ذكية على Trust Wallet، لكنها تقول إنه لا شيء يشير إلى ثغرة في التطبيق. استخدم السارق عناوين Trust Wallet لاستقبال الأموال فقط، كما يمكن استخدام أي تطبيق محفظة آخر. الدرس الحقيقي يخص ضوابط الضحية: 11 عنوانًا من أصل 15 سبق أن تلقت أموالًا من قبل، ما يرجّح أن المهاجم امتلك بيانات دخول المنصات ومفاتيح المحافظ معًا.
هل يمكن أن يصيب اختراق مشابه بنكًا في الإمارات أو السعودية أو مصر؟
أي بنك أو شركة تقنية مالية تحتفظ بأرصدة على منصات العملات الرقمية تواجه الخطر نفسه إذا كان حساب دخول واحد مخترَق قادرًا على سحب كل شيء. في الإمارات أطلق ستاندرد تشارترد تداول العملات الرقمية المرخّص من VARA يوم 14 أكتوبر 2026، أي أن بنوك الخليج دخلت هذا السوق فعلًا. الدفاع بسيط لكنه فعّال: حدود لسرعة السحب على مجموع العمليات، وموافقة عبر قناة مستقلة، ومفاتيح أمان مادية، وفصل بيانات دخول المنصات عن مفاتيح المحافظ، وخطة جاهزة للاتصال بمُصدري العملات المستقرة والمنصات خلال الساعة الأولى.
اقرأ أيضًا
- سرقة 106 ملايين دولار من العملات الرقمية: تقريرنا الأول عن هذه القضية ودليل القائمة البيضاء للسحب
- تداول العملات الرقمية لدى ستاندرد تشارترد في الإمارات: حساب بنكي للعملات الرقمية تحت رقابة VARA
- اختراق بينانس: ما نعرفه عن سرقة 6.3 مليار دولار
- اختراق ميركادو بيتكوين: أكبر منصة في البرازيل توقف السحب
- اختراق BTCPay Server: دروس المحافظ الساخنة لتجار الخليج ومصر
- تسريب بيانات Coinbase عبر Amplitude: قائمة فحص أدوات التحليلات
- الاحتيال الإلكتروني في الإمارات: عملية انتحال جهات حكومية بمليون درهم
المصادر
- Bitquery: تحقيق سرقة 106 ملايين دولار من جهة أوروبية
- The Block: ZachXBT يقول إن بنك كريدي ميتويل أركيا الفرنسي تعرض للاستغلال
- Cointelegraph: ZachXBT يسمّي بنكًا فرنسيًا في سرقة 133 مليون دولار
- Cointelegraph: السرقة تتجاوز 133 مليونًا واتهام بالتكتم
- Scorechain: تحليل سرقة الجهة الأوروبية
- قانون DORA الأوروبي 2022/2554
- الصور: ويكيميديا كومنز، المقر الرئيسي ومبنى ميرابو، رخصة CC BY-SA 4.0
*نُشر في 4 نوفمبر 2026، 09:17 بتوقيت غزة بواسطة فريق آيفينيكس. الأوقات بتوقيت غزة (UTC+2). يتناول المقال ادعاءات لم يؤكدها بنك كريدي ميتويل أركيا.*