
نُشر في 2 نوفمبر 2026، الساعة 16:14 بتوقيت غزة. القصة متطورة: الخسائر مشتبه بها وغير مؤكدة. سنضيف تحديثات مؤرخة إذا كُشف عن الضحية أو المنصات أو طريقة الهجوم.
الإجابة المختصرة: في 2 نوفمبر حذّر المحقق في سلاسل الكتل ZachXBT من أن جهة مقرها الاتحاد الأوروبي يُشتبه بأنها خسرت أكثر من 106 ملايين دولار من عدة حسابات لها على منصات تداول مركزية في 1 نوفمبر. سُحبت الأموال بعملتي USDC وUSDT، ثم حُوّلت بسرعة إلى ETH، ومرّت عبر منصات تبديل فوري ومونيرو وجسور بين الشبكات. لم يُكشف عن الضحية ولا المنصات ولا طريقة الهجوم، ولم تُؤكد الخسارة بشكل مستقل. والدرس العملي لأي شركة لديها أموال على منصة: احصر السحب في قائمة بيضاء، وانزع صلاحية السحب من مفاتيح API، واستخدم مفاتيح الأمان المادية اليوم.
تحديث، 4 نوفمبر 2026
رفع ZachXBT الإجمالي إلى أكثر من 133 مليون دولار، وسمّى البنك الفرنسي كريدي ميتويل أركيا ضحيةً مشتبهًا بها، ولم يؤكد البنك ذلك. اقرأ متابعتنا: اختراق كريدي ميتويل أركيا: ما نعرفه و10 ضوابط لحسابات المنصات.
أهم الحقائق
- المصدر: تنبيه مجتمعي من ZachXBT على قناته في تيليجرام، 2 نوفمبر 2026، الساعة 14:28 بتوقيت غزة، ويصفها بأنها سرقة مشتبه بها.
- الضحية: جهة مقرها الاتحاد الأوروبي، غير مسماة. المنصات: عدة منصات مركزية، غير مسماة. الطريقة: لم تُكشف.
- المبلغ: «أكثر من 106 ملايين دولار»، مشتبه به وغير مؤكد بشكل مستقل.
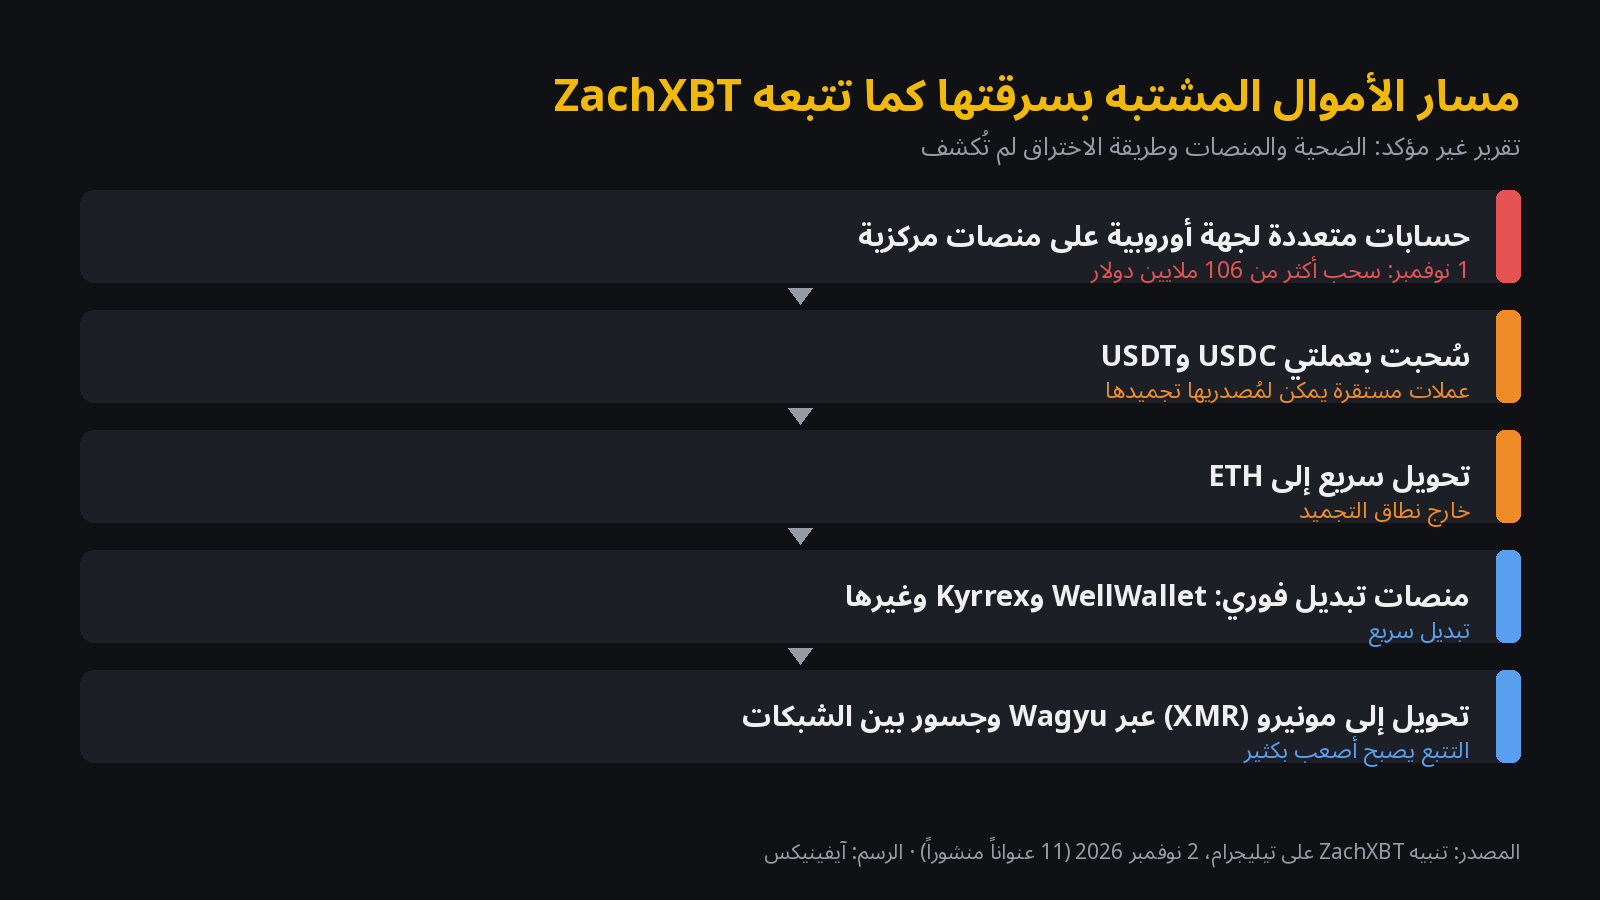
- المسار: USDC وUSDT، ثم ETH، ثم منصات تبديل فوري مثل WellWallet وKyrrex، ثم مونيرو عبر Wagyu، إضافة إلى جسور بين الشبكات. ونشر ZachXBT أحد عشر عنواناً مرتبطاً بالسرقة.
- الجهة المنفذة: غير معروفة؛ ويقول ZachXBT بثقة عالية إنها ليست مجموعة لازاروس.
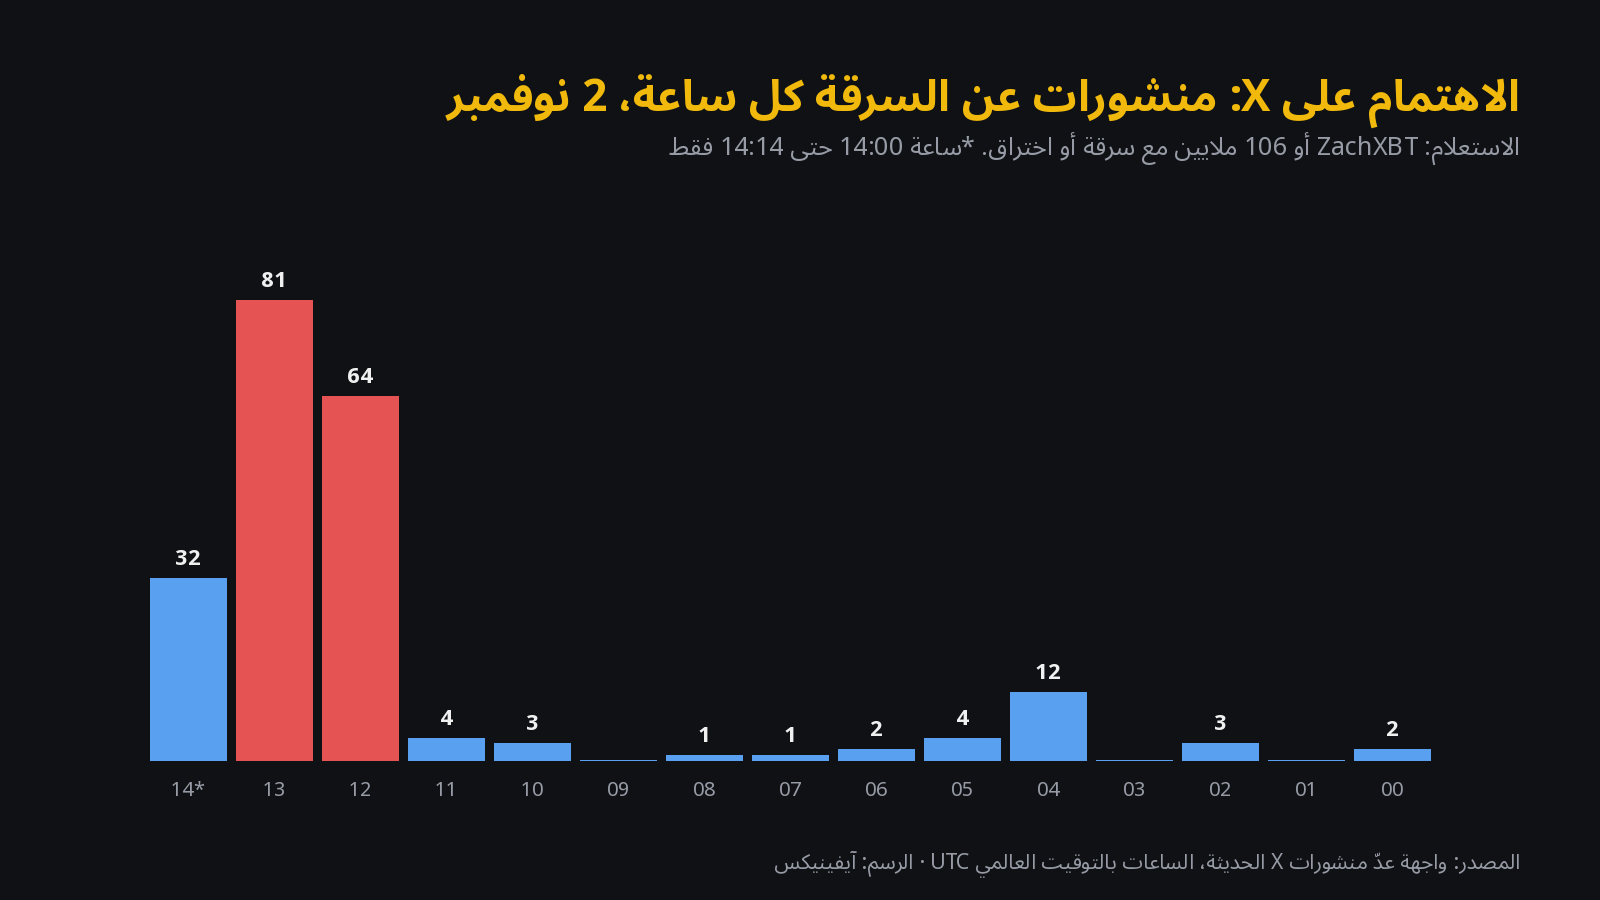
- الاهتمام: قفزت المنشورات عنها على X من أرقام فردية في الساعة إلى 64 ثم 81 منشوراً في الساعة بعد التنبيه.
ما نعرفه عن سرقة 106 ملايين دولار من حسابات منصات العملات الرقمية
يقول تنبيه ZachXBT إن الأموال المشتبه بسرقتها سُحبت بعملتي USDC وUSDT «على يد فاعل غير مشروع»، وإن هذا الفاعل خلال الساعات الأربع والعشرين التالية كان «يبدّل USDC إلى ETH بشكل محموم»، ويرسلها إلى منصات تبديل فوري، ويحوّلها إلى XMR عبر Wagyu، وينقلها بين الشبكات. ونقلت Crypto Briefing وThe Defiant وChainCatcher التفاصيل نفسها، ولم يسمِّ أي منها الضحية.
| البند | ما أُعلن | الحالة |
|---|---|---|
| الضحية | جهة غير مسماة مقرها الاتحاد الأوروبي | لم يُكشف عنها |
| المبلغ | أكثر من 106 ملايين دولار (مشتبه به) | غير مؤكد بشكل مستقل |
| التاريخ | 1 نوفمبر 2026 | نُشر التنبيه في 2 نوفمبر، 14:28 بتوقيت غزة |
| المنصات | عدة منصات مركزية | لم تُسمَّ |
| طريقة الهجوم | غير معروفة | لم تُكشف، ولا تفترض شيئاً |
| الأصول المسحوبة | USDC وUSDT | بحسب ZachXBT |
| مسار الغسل | ETH، منصات تبديل فوري (WellWallet وKyrrex)، XMR عبر Wagyu، جسور | بحسب ZachXBT |
| الجهة المنفذة | فاعل مجهول؛ «ليس مجموعة لازاروس» بحسب ZachXBT (بثقة عالية) | رأي المحقق |
مع أن الفاعل ما زال مجهولاً، أستطيع القول بدرجة عالية من الثقة إنه ليس مجموعة لازاروس، بناءً على عدة مؤشرات في غسل الأموال.
ZachXBT، 2 نوفمبر 2026
لماذا سارع السارق إلى الخروج من USDT وUSDC؟
العملات المستقرة هي الأسهل تجميداً. تستطيع Tether وCircle إدراج العناوين التي تحمل USDT أو USDC في القائمة السوداء، وتستطيع المنصات تجميد الإيداعات. فالسارق الذي يحمل عملات مستقرة يسابق الوقت، والتحويل السريع إلى ETH يوضح مدى أهمية الساعة الأولى. وبمجرد وصول الأموال إلى مونيرو، وهي عملة خصوصية، وتنقّلها عبر الجسور، يصبح التتبع العلني أصعب بكثير، وتشير Crypto Briefing إلى أن الاسترداد يبدو معقداً.
بالنسبة للشركات، يعني هذا أن الحماية يجب أن تحدث قبل خروج الأموال من الحساب، فبعد السحب تتقلص خياراتك كل دقيقة. وهو الدرس نفسه في خسائر المحافظ الساخنة في اختراق BTCPay Server والسرقة من جهة المنصة في اختراق بينانس.
اختراق حسابات منصات تداول العملات الرقمية: قائمة حماية الخزينة للشركات في الخليج ومصر
تنطبق هذه القائمة على الشركات الناشئة وشركات التقنية المالية ومكاتب التداول خارج المنصات وشركات الدفع والتجار في الإمارات والسعودية ومصر الذين يحتفظون بأرصدة على أي منصة. لا نعرف كيف اختُرقت هذه الضحية، لذا تغطي القائمة الطرق الشائعة لإفراغ حسابات الشركات: سرقة بيانات الدخول، وإساءة استخدام مفاتيح API، وتغيير إعدادات السحب.
- فعّل القائمة البيضاء لعناوين السحب على كل حساب منصة اليوم، مع أطول فترة قفل لتغيير العناوين تتيحها المنصة (غالباً من 24 إلى 48 ساعة). ويجب أن تحتاج إضافة عنوان إلى موافقة شخص ثانٍ.
- اجعل مفاتيح API للتداول فقط ومربوطة بعناوين IP. برامج التداول الآلي وأدوات المحاسبة لا تحتاج تقريباً صلاحية السحب. اربط كل مفتاح بعناوين IP الثابتة لسيرفرك واحذف المفاتيح غير المستخدمة.
- استخدم مفاتيح أمان مادية (FIDO2 أو مفاتيح المرور) للتحقق الثنائي بدلاً من SMS. واحمِ بالطريقة نفسها حسابات البريد التي تستطيع إعادة تعيين كلمات مرور المنصات.
- قسّم الأرصدة على حسابات فرعية بحدود سحب مستقلة، وأبقِ على المنصات رأس المال التشغيلي فقط. واحتفظ بالباقي في محفظة متعددة التوقيع أو لدى جهة حفظ مرخصة.
- اشترط الموافقة على السحب. استخدم ميزة الموافقة متعددة المستخدمين في المنصة إن وجدت، أو ضوابط السياسات في محفظة الحفظ، حتى لا يستطيع تسجيل دخول واحد تحريك الأموال.
- طابق الأرصدة يومياً وفعّل التنبيهات الفورية. نبّه على أي دخول من جهاز جديد أو مفتاح API جديد أو تغيير في القائمة البيضاء أو سحب فوق حد معين، ووجّه التنبيهات لأكثر من شخص.
- اكتب خطة الاستجابة للحوادث الآن: جهات الاتصال الأمنية في المنصات، وخطوات طلب التجميد من Tether وCircle، ومن يتصل بالشرطة، ومن يبلغ البنك والمدققين. في سرقة كهذه، الدقائق مهمة.
القائمة البيضاء للسحب في سطر واحد
إذا كان السحب لا يذهب إلا إلى عناوين وافقت عليها قبل أيام، فمن يسرق كلمة مرورك لن يستطيع إرسال أموالك إلى نفسه. فعّلها، واختر أطول فترة قفل، واشترط موافقة شخصين لإضافة أي عنوان.
إذا حدث لك ذلك: الساعة الأولى
- من الدقيقة 0 إلى 10: تواصل مع فريق الأمن في المنصة عبر قناة الدعم الرسمية واطلب تجميد الحساب وإلغاء كل مفاتيح API ووضع علامة على العناوين المستلمة.
- من الدقيقة 10 إلى 30: إذا تحركت USDT أو USDC، أرسل إلى Tether وCircle معرّفات المعاملات والعناوين المستلمة واطلب التجميد. واطلب من المنصات التي قد تستقبل الأموال مراقبة هذه العناوين.
- خلال الساعة: احفظ الأدلة (سجل الدخول، وسجلات API، والرسائل، ولقطات الشاشة، ومعرّفات المعاملات). وغيّر كلمات المرور والمفاتيح على كل حساب وبريد مرتبط.
- الإبلاغ: في السعودية عبر خدمة بلاغات الجرائم المعلوماتية في وزارة الداخلية أو تطبيق «كلنا أمن»؛ وفي الإمارات لدى الشرطة (لشرطة دبي منصة للجرائم الإلكترونية) ولدى VARA إذا كان مزودك مرخصاً منها؛ وفي مصر لدى وزارة الداخلية. وأبلغ بنكك ومدققيك والجهة الرقابية إن كنت خاضعاً للتنظيم.
الاهتمام على X
ما الذي نراقبه لاحقاً؟
- هل ستؤكد الضحية أو المنصات الخسارة وتشرح كيف جرى الوصول إلى الحسابات.
- تحركات العناوين الأحد عشر المنشورة وأي تجميد من Tether أو Circle أو المنصات.
- ردود منصات التبديل الفوري المذكورة في التتبع.
كيف تساعدك آيفينيكس؟
تبني آيفينيكس منتجات تقنية مالية وعملات رقمية ثنائية اللغة لفرق في الإمارات والسعودية ومصر، بما فيها لوحات إدارة بمسارات موافقة وصلاحيات حسب الدور وتنبيهات. اطّلع على خدماتنا. اقرأ أيضاً: تسريب بيانات كوين بيس وحساب بنكي يتعامل بالعملات الرقمية في الإمارات.
الأسئلة الشائعة
ما الشركة التي خسرت 106 ملايين دولار، وكيف؟
لم يُعلن أحد ذلك. يصف المحقق في سلاسل الكتل ZachXBT الضحية بأنها جهة مقرها الاتحاد الأوروبي يُشتبه بأنها خسرت أكثر من 106 ملايين دولار من عدة حسابات على منصات مركزية في 1 نوفمبر. لم يُكشف عن الشركة ولا المنصات ولا طريقة الوصول إلى الحسابات، ولم تُؤكد الخسارة بشكل مستقل. ولن نخمّن.
هل لهذه السرقة علاقة باختراق بينانس؟
لا يوجد دليل علني على أي صلة. يقول ZachXBT إنه واثق بدرجة عالية، استناداً إلى أنماط غسل الأموال، أن الفاعل ليس مجموعة لازاروس الكورية الشمالية المرتبطة بعدد من أكبر سرقات المنصات. اعتبر أي ربط بحوادث أخرى غير مثبت.
هل يمكن تجميد USDT أو USDC المسروقة؟
غالباً نعم إذا كنت سريعاً. تستطيع Tether وCircle إدراج العناوين التي تحمل عملاتها في القائمة السوداء، وتستطيع المنصات تجميد الإيداعات التي تصلها. ولهذا تشير التقارير إلى أن السارق حوّل العملات المستقرة بسرعة إلى ETH ثم نقل جزءاً منها إلى مونيرو: فبعد خروج الأموال من العملات المستقرة ومرورها بعملات الخصوصية والجسور يصبح التجميد أصعب بكثير.
ما القائمة البيضاء لعناوين السحب، وهل تفيد فعلاً؟
القائمة البيضاء للسحب تحصر السحب في عناوين وافقت عليها مسبقاً. توفرها معظم المنصات الكبرى، وعادة مع فترة قفل بعد إضافة عنوان جديد. فإذا دخل مهاجم إلى الحساب ولم يستطع إضافة عنوان جديد بسرعة، فلن يتمكن من إرسال الأموال مباشرة إلى محفظته. إنها أهم إعداد منفرد لحساب الشركة.
هل يجب أن تحتفظ الشركة بخزينتها على منصة تداول؟
أبقِ على المنصة فقط ما تحتاجه للتداول والتسوية. واحتفظ بالباقي في حفظ تتحكم به، مثل محفظة متعددة التوقيع تحتاج عدة موافقين، أو لدى جهة حفظ مرخصة. ووزّع الأرصدة على حسابات فرعية بحدود مستقلة حتى لا يستطيع تسجيل دخول واحد مخترق أن يفرغ كل شيء.
ماذا تفعل شركة في الإمارات أو السعودية أو مصر إذا أُفرغ حسابها على منصة؟
تواصل فوراً مع فريق الدعم والأمن في المنصة واطلب تجميد الحساب وأي إيداعات لاحقة. أرسل العناوين المستلمة إلى Tether أو Circle إذا كانت العملات المستقرة طرفاً. احتفظ بلقطات الشاشة ومعرّفات المعاملات وسجلات الدخول. أبلغ الشرطة: في السعودية عبر خدمة بلاغات الجرائم المعلوماتية في وزارة الداخلية أو تطبيق «كلنا أمن»، وفي الإمارات لدى الشرطة (لشرطة دبي منصة للجرائم الإلكترونية) ولدى VARA إذا كان مزودك مرخصاً منها، وفي مصر لدى وزارة الداخلية. وأبلغ بنكك ومدققي حساباتك.
المصادر
- تنبيه ZachXBT على تيليجرام، 2 نوفمبر 2026
- Crypto Briefing، 2 نوفمبر 2026
- The Defiant
- ChainCatcher
- CoinLaw
- بلاغات الجرائم المعلوماتية، وزارة الداخلية السعودية؛ VARA
- أعداد منشورات X: واجهة العدّ الحديثة في X، استُعلمت في 2 نوفمبر 2026
- صورة الغلاف: edwinchuen، ويكيميديا كومنز، رخصة CC BY 2.0، مقصوصة. الصورة داخل المقال: Daniel Aleksandersen، ويكيميديا كومنز، CC BY 4.0. الرسوم: آيفينيكس.


قراءات ذات صلة
- فيروس اندرويد بوكس: جوجل تُسقط بوت نت XCPE المزروع في 1.3 مليون جهاز. هل جهازك أو رسيفر اندرويد مخترق؟ دليل الفحص والاستبدال في مصر والعراق والخليج وفلسطين
- اختراق منصة Mercado Bitcoin: أكبر منصة عملات رقمية في البرازيل توقف السحب بعد تسريب مُبلغ عنه بقيمة 40 مليون دولار. هل أموالك آمنة على منصات التداول في الإمارات والسعودية ومصر؟
- اشتباه باختراق منصة Lighter: سحب 10.39 مليون دولار USDC وتعليق السحوبات، ماذا قالت المنصة، ودروس لمنصات التداول في الخليج ومصر