
الإجابة المباشرة — 11 نوفمبر 2026: انكشفت تطبيقات Grok Build لأن معظمها نُشر بإعداد وصول «أي شخص لديه الرابط» (Anyone with the link)، ولأن روابطها «العشوائية» كان من الممكن العثور عليها. في بحث نُشر يوم 10 نوفمبر، تقول شركة الأمن Claroc إنها جرّبت 43,551 عنوان تطبيق على النطاق grok.me. من بين 37,571 تطبيقاً كانت لا تزال تعمل، فُتح 35,578 تطبيقاً (94.7%) لأي زائر من دون تسجيل دخول، ولم يرد سوى 1,993 تطبيقاً (5.3%) بالخطأ HTTP 401، وهو رد التطبيق المضبوط على «أنت فقط» أو «المدعوون فقط». يحصل كل تطبيق في Grok على اسم نطاق فرعي خاص به، ويشرح كل من Claroc وArs Technica أن خدمات DNS السلبي (Passive DNS) تسجّل هذه الأسماء، فلم يبقَ الرابط الذي يصعب تخمينه مخفياً. ووجدت Claroc أيضاً 24 تطبيقاً مفتوحاً بناها موظفون في SpaceXSI وX، وقد أُزيلت بعد البلاغات. وتقول SpaceXSI إن تطبيقات Grok تبقى خاصة إلى أن يختار صاحبها مشاركتها، وإن حسابات موظفيها تبدأ مضبوطة على «أنت فقط». إن كنت تبني على Grok، فاضبط اليوم كل تطبيق يحوي بيانات داخلية على «أنت فقط» أو «المدعوون فقط».

هذا الدليل من آيفينيكس موجّه إلى الشركات في السعودية والإمارات ومصر والمنطقة التي يستخدم موظفوها أدوات بناء التطبيقات بالذكاء الاصطناعي مثل Grok Build وLovable وBolt وReplit لصنع لوحات متابعة داخلية وجداول مناوبات وقوائم عملاء. أعدنا قراءة تقرير Claroc ومقال Ars Technica قبل النشر مباشرة (بين 03:58 و04:30 بتوقيت غزة، 11 نوفمبر). كل رقم في هذا المقال هو رقم Claroc، كما نشرته Claroc أو نقلته Ars. لا نذكر اسم أي جهة متضررة، ولا أي عنوان تطبيق، ولا نشرح كيف يمكن العثور على تطبيقات الآخرين. هذا هو جوهر تسريب بيانات غروك الذي يتداوله الناس الآن، وهو درس مباشر في أمان تطبيقات الذكاء الاصطناعي.
الحقائق الأساسية (تحققنا منها في 11 نوفمبر 2026 قبل النشر)
- من اكتشف الأمر: فريق Claroc Research في تقرير بعنوان «GhostShares 2» بتاريخ 10 نوفمبر 2026، ونشر Dan Goodin في Ars Technica الخبر في اليوم نفسه.
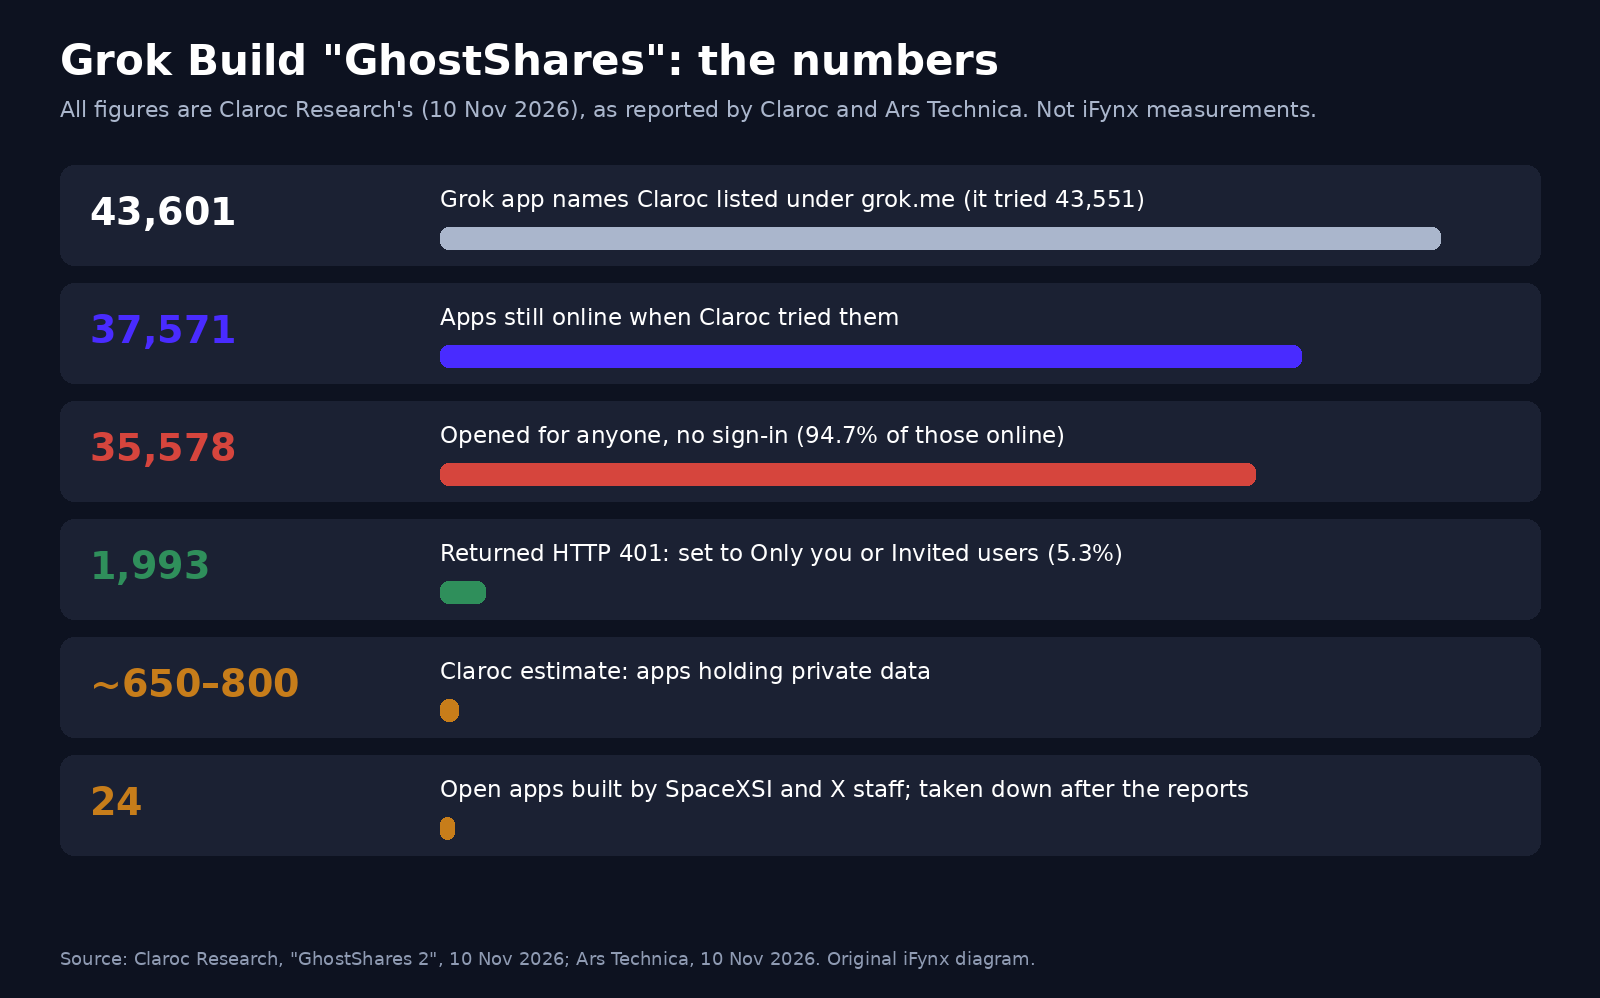
- الحجم بحسب Claroc: 43,601 اسم تطبيق تحت grok.me، جُرّب منها 43,551، وكان 37,571 منها يعمل، وفُتح 35,578 (94.7%) من دون تسجيل دخول، ورد 1,993 (5.3%) بالخطأ HTTP 401.
- الإعداد الافتراضي بحسب Claroc: في الحساب المدفوع الذي استخدمته Claroc، عرضت خطوة النشر ثلاثة خيارات: «أي شخص لديه الرابط» و«المدعوون فقط» و«أنت فقط»، وكان الخيار الأول محدداً مسبقاً.
- ثغرة تسجيل الدخول بحسب Claroc: في تطبيق فريق بناه Grok لـ Claroc، سمح زر «المتابعة عبر Google» لأي حساب Google بقراءة السجلات وتعديلها وحذفها. اختبرت Claroc ذلك على تطبيقها فقط.
- ماذا كان في التطبيقات: معظمها ألعاب وصفحات تعريفية وآلات حاسبة. وتقدّر Claroc أن نحو تطبيق من كل 10 كان يحوي مواد حساسة، وأن نحو 2% يحوي مواد تصنفها عالية الخطورة أو حرجة، أي ما بين 650 و800 تطبيق تقريباً فيها بيانات خاصة.
- تطبيقات SpaceXSI نفسها: 24 تطبيقاً مفتوحاً بناها موظفون في SpaceXSI وX، منها خطة تأهيل موظف جديد مصنفة سرية، وخريطة مناطق مبيعات تضم 594 حساباً، وعروض إعلانية. وتقول Ars إنها أُزيلت خلال ساعات من أسئلتها.
- جهات أخرى: تقول Claroc إن 30 جهة أخرى يمكن التعرف عليها كانت لها بيانات داخلية في تطبيقات مفتوحة: 26 منها يزيد عدد موظفيها على 1,000، وست منها ضمن قائمة Fortune 500، و18 في الولايات المتحدة و12 في 11 دولة أخرى. لا تذكر Claroc أسماءها، ولا نذكرها نحن.
- موقف SpaceXSI: تطبيقات Grok خاصة إلى أن يختار صاحبها مشاركتها، وحسابات الموظفين مضبوطة افتراضياً على «أنت فقط». وتقول Claroc إن اختباراتها أظهرت إعداداً افتراضياً مختلفاً للحسابات العادية.
- نمط متكرر: هذا ثاني انكشاف بيانات في أدوات بناء التطبيقات بالذكاء الاصطناعي خلال ثمانية أيام، بعد حالة Lovable التي غطيناها في 3 نوفمبر.
ماذا وجدت Claroc في تطبيقات Grok Build؟
Grok Build هو وضع في مساعد Grok من SpaceXSI (الشركة التي كانت تُعرف باسم xAI)، تصف فيه تطبيقاً في المحادثة فيكتب Grok الشيفرة. وعند النشر يظهر التطبيق على عنوان خاص به تحت grok.me. تقول Claroc إنها فتحت الصفحة الأولى من كل تطبيق مرة واحدة من الإنترنت العام ومن دون تسجيل دخول، «كما يفعل أي شخص في نافذة تصفح خفي». وتقول إنها لم تسجّل الدخول ولم ترسل نماذج ولم تستدعِ وظائف الخادم ولم تستخدم أي كلمة مرور أو مفتاح رأته.
من بين 37,571 تطبيقاً كانت تعمل، فُتح 35,578 لأي زائر. معظمها غير ضار، لكن Claroc تقدّر أن نحو تطبيق من كل عشرة يحوي بيانات عمل داخلية أو بيانات شخصية. ومن الحالات التي أكدتها يدوياً، وتصفها بنوعها فقط:
- تطبيق فعاليات لموظفي مجموعة مستشفيات فيه قائمة قابلة للبحث بأكثر من 3,500 موظف؛
- ملخص عناية مركزة لمريض واحد، فيه نتائج التحاليل والأشعة وحالة جهاز التنفس؛
- قائمة تفتيش مطبخ على متن سفينة سياحية بأسماء الطاقم الكاملة وأرقامهم الوظيفية؛
- لوحة مناوبات حيّة لإدارة إطفاء بالأسماء وأرقام الشارات وساعات العمل؛
- قائمة توظيف سائقين لشركة نقل بأكثر من ألف شخص بأسمائهم القانونية وبريدهم الشخصي؛
- جدول دوام لمقاول تحوي شيفرته التي يحمّلها المتصفح 18 حساباً بكلمات مرور غير مشفرة، بينها حسابات المشرفين.
ووجدت Claroc أيضاً 24 تطبيقاً مفتوحاً بناها موظفون في SpaceXSI وX، منها خطة تأهيل سرية لموظف مبيعات جديد، وخريطة مناطق مبيعات بـ 594 حساباً استراتيجياً، وثمانية عروض وخطط إعلانية (أحدها مصنف سرياً وموجّه إلى جهة اتحادية أمريكية)، ولوحات حسابات معلنين وتقارير حملات. وتقول Ars إن SpaceXSI بدأت إزالة الروابط الأربعة والعشرين خلال ساعات من أسئلتها، فصارت تعرض «التطبيق غير موجود». أما تطبيقات مستخدمي Grok الآخرين فبقيت متاحة بحسب Claroc.
أرقام Grok Build في رسم واحد
يعرض الرسم التالي أرقام Claroc جنباً إلى جنب. هي قياسات Claroc وليست قياساتنا.
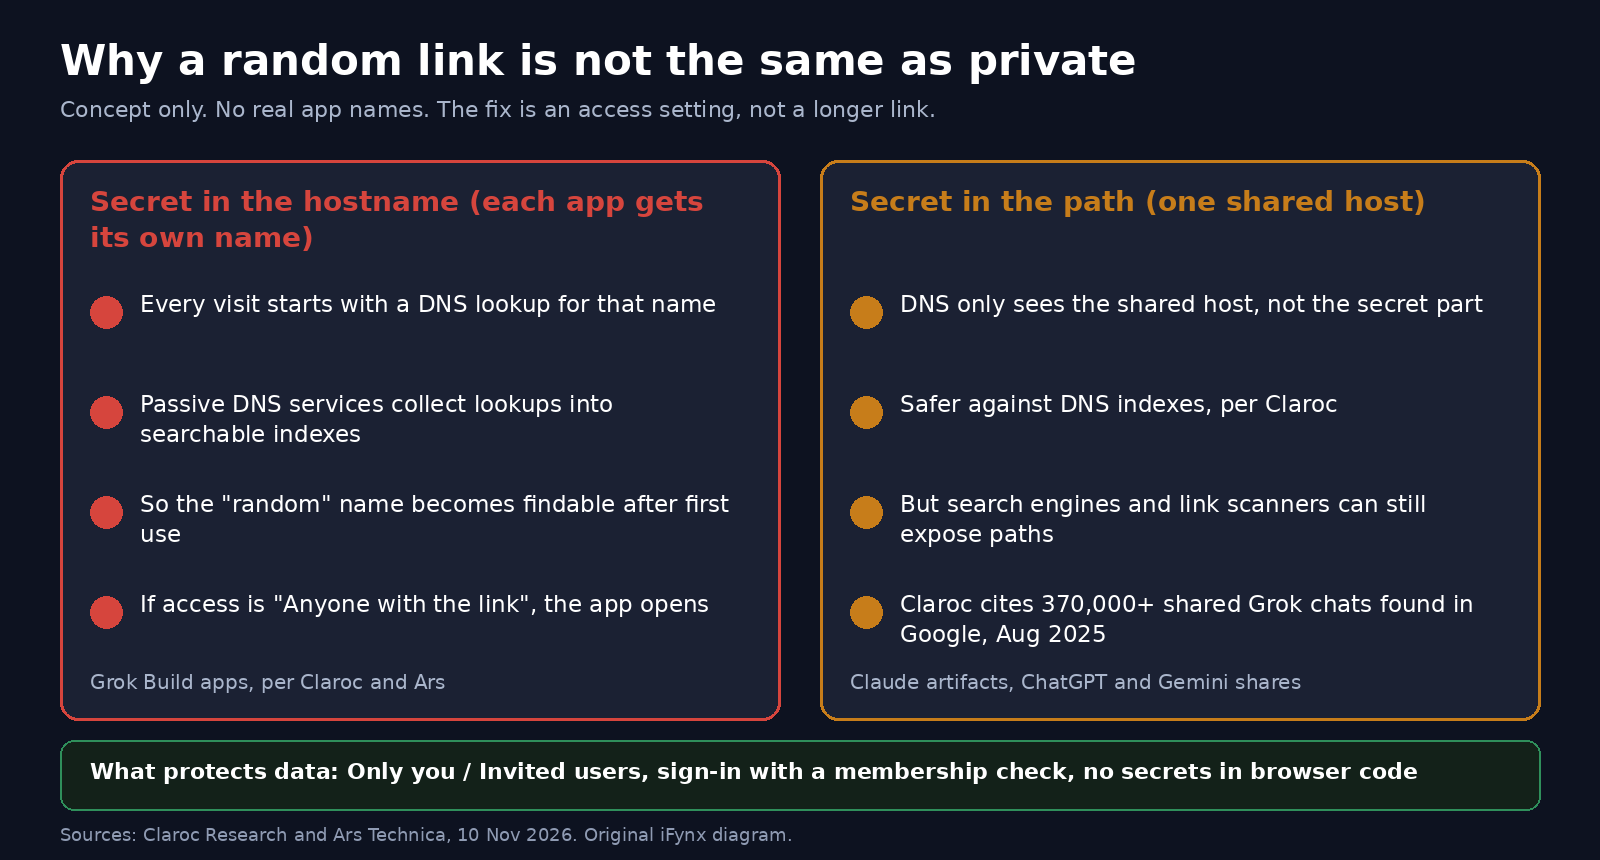
لماذا لم يكن الرابط الذي يصعب تخمينه خاصاً؟
يقترح Grok أسماء تطبيقات من كلمات عشوائية، وتذكر Ars أن عبارة من ثلاث كلمات تحمل نحو 38 بت من العشوائية، أي مليارات الاحتمالات، فالتخمين غير عملي. المشكلة، كما تصفها Claroc وArs، هي موضع العشوائية: في Grok يكون الجزء العشوائي هو اسم النطاق الفرعي نفسه. كلما فتح أحد التطبيق، يسأل جهازه خادم DNS عن مكان هذا الاسم، وتجمع خدمات DNS السلبي هذه الاستعلامات في فهارس تجارية. لذلك تقول Claroc إن الاسم «يدخل فهرساً تجارياً» من أول استخدام، ولا يحتاج أحد إلى تخمينه.
أما المحادثات المشتركة في Claude وChatGPT وGemini فتضع الجزء السري في المسار بعد نطاق مشترك واحد، فلا يراه DNS. لكن Claroc تنبّه إلى أن المسار ليس خاصاً أيضاً، وتذكّر بأن أكثر من 370,000 محادثة Grok مشتركة ظهرت في بحث Google في أغسطس 2025 لأن محركات البحث فهرستها. كما يمكن لأدوات فحص الروابط في البريد وتطبيقات الدردشة أن تكشف المسارات. وتذكر Claroc أن Grok وChatGPT وLovable وReplit وBase44 وGoogle AI Studio وMuse من Meta تعطي كل تطبيق منشور اسماً خاصاً به.
الدرس لأي فريق بسيط: الرابط الطويل ليس تحكماً في الوصول. ما يحمي البيانات فعلاً هو إعداد وصول يرفض الغرباء، وتسجيل دخول يتحقق ممن ينتمي إلى الفريق.
ماذا تقول SpaceXSI، وماذا أظهرت اختبارات Claroc
موقف SpaceXSI، كما تنقله Claroc من ردود الشركة على أسئلة صحفي، هو أن تطبيقات Grok تبقى خاصة إلى أن يختار صاحبها مشاركتها، وأن النشر يمر بعدة خطوات، وأن حسابات الموظفين مضبوطة افتراضياً على «أنت فقط». وتنقل Ars عن ممثل لشركة Cursor، التي تصفها Ars بأنها خدمة البرمجة بالذكاء الاصطناعي التي استحوذت عليها SpaceXSI مؤخراً، قوله إن تطبيقات Grok Build «خاصة افتراضياً ولا يصبح شيء عاماً ما لم يختر صاحبه مشاركته».
توافق Claroc على أن لا شيء يصبح عاماً قبل الضغط على «نشر». لكن ما وجدته يتعلق بخطوة الوصول التي تلي ذلك: في الحساب المدفوع الذي استخدمته كان خيار «أي شخص لديه الرابط» محدداً مسبقاً. وتكتب Ars أن اختبارات Claroc «تناقض تصريح الممثل». وتشير Claroc إلى أن الإعداد الافتراضي «أنت فقط» الذي تستخدمه SpaceXSI لموظفيها لم يمنع انكشاف بياناتها، إذ كان لموظفيها 24 تطبيقاً مفتوحاً.
وبنت Claroc تطبيقين تجريبيين ببيانات وهمية. حصل الأول، وهو قائمة جهات اتصال، على قاعدة بيانات بلا تسجيل دخول، فاستطاع غريب إضافة سطر. وحصل الثاني، وهو قائمة عملاء «لفريق مبيعات من 4 أشخاص»، على زري «المتابعة عبر Google» و«المتابعة عبر X»، لكن الشيفرة بحسب Claroc كانت تضيف من يسجّل الدخول إلى الفريق قبل التحقق من عضويته، فاستطاع حساب Google لم يُدعَ قط أن يرى السجلات ويعدّلها ويحذفها. وتؤكد Claroc أنها أثبتت ذلك على تطبيقيها فقط. وعندما فعّلت «أنت فقط» رد تطبيقها الأول على الغريب بالخطأ 401. أي أن الإعدادات الصحيحة موجودة في Grok، لكنها ليست الافتراضية للمستخدم العادي، ولا شيء ينبّه صاحب التطبيق لاستخدامها.
هل يشبه هذا ما حدث مع Lovable؟
إنه النمط نفسه بآلية مختلفة. في حالة انكشاف بيانات تطبيقات Lovable التي غطيناها في 3 نوفمبر، وجد الباحثون سجلات مقروءة لأن قواعد الوصول إلى قواعد البيانات كانت مضبوطة بشكل خاطئ. أما في Grok فالمشكلة الأساسية هي الإعداد الافتراضي للنشر مع أسماء نطاقات يمكن العثور عليها، وفوقها ثغرة في تسجيل الدخول. والحالتان تظهران أن هذه الأدوات تتيح لغير المهندسين وضع بيانات حقيقية خلف عنوان عام خلال دقائق، وأن إعداداتها الافتراضية هي التي تقرر هل يتحقق أحد ممن يقرأ. وهذه هي مخاطر البرمجة بالذكاء الاصطناعي في أبسط صورها.
وتقول Claroc: «حوّلت أدوات بناء التطبيقات بالذكاء الاصطناعي النشر إلى بضع نقرات، والإجابة الافتراضية عن سؤال من يرى التطبيق هي: الجميع». ولنظرة أوسع على كيف أصبحت وكلاء البرمجة سطح هجوم، راجع مقالينا عن أمان إضافات وكلاء البرمجة وأمان خوادم MCP، وعن الضوابط التي تحتاجها وكلاء الذكاء الاصطناعي في حالة وكلاء Railway. وإن كنت تقارن بين وكلاء البرمجة، فمقالنا عن Grok 4.7 للبرمجة يغطي جانب النموذج، أما هذه الحادثة فتتعلق بجانب النشر.
كيف تتحقق إن كان تطبيقك على Grok عاماً
افعل ذلك فقط للتطبيقات التي تملكها أنت أو شركتك. لا تفتح تطبيقات الآخرين ولا تختبرها ولا تسجّل الدخول إليها.
- افتح إعدادات النشر أو المشاركة لكل تطبيق في Grok وانظر إلى إعداد الوصول. أي تطبيق يحوي بيانات داخلية أو بيانات عملاء أو مرضى أو موظفين يجب أن يكون على «أنت فقط» أو «المدعوون فقط»، وليس «أي شخص لديه الرابط».
- اختبر رابطك من الخارج. افتحه في نافذة خاصة من دون تسجيل دخول، أو من هاتف شخصي. يجب أن يرى الغريب صفحة خطأ لا بياناتك. وتقول Claroc إن التطبيق المضبوط بشكل صحيح يرد بالخطأ HTTP 401.
- اختبر تسجيل الدخول من خارج الفريق. إن دخل حساب Google أو X لم يُدعَ قط، فالتطبيق يحتاج إلى قائمة حقيقية بمن يحق له استخدامه.
- ابحث عن الأسرار في الشيفرة التي يحمّلها المتصفح. ابحث في ملفات السكربت عن أسماء وعناوين بريد وكلمات مرور ومفاتيح API. إن وجدت شيئاً فاحذفه وغيّر كلمات المرور والمفاتيح من مصدرها.
- ألغِ نشر ما لا يملكه أحد. تقول Claroc إن إلغاء النشر يوقف تطبيق grok.me خلال ثوانٍ.
- افترض أن التطبيق المفتوح قد قُرئ. إن كان يحوي بيانات شخصية فتعامل معه كاختراق محتمل واتبع القسم التالي.
إن كانت بياناتك في تطبيق مكشوف: واجبات الإبلاغ في الإمارات والسعودية ومصر
تقول Claroc إنها تتواصل بنفسها مع الجهات المتضررة حيث تجد جهة اتصال أمنية. لا تنتظر هذا البريد. إن نشرت شركتك تطبيقاً مفتوحاً فيه بيانات شخصية، فأوقفه، وسجّل ما كان فيه ومنذ متى كان عاماً، وغيّر أي كلمات مرور أو مفاتيح مكشوفة، واطلب استشارة قانونية بشأن الإبلاغ. القواعد تختلف من بلد إلى آخر، والتزمنا بما تقوله نصوص القوانين:
- الإمارات (المرسوم بقانون اتحادي رقم 45 لسنة 2021، قانون حماية البيانات الشخصية): تلزم المادة 9 المتحكم، عند علمه باختراق يمس خصوصية البيانات الشخصية أو سريتها أو أمنها، بإبلاغ مكتب الإمارات للبيانات وإبلاغ الأشخاص المتأثرين، خلال المدة ووفق الإجراءات التي تحددها اللائحة التنفيذية. نص القانون. وتخضع الشركات في مركز دبي المالي العالمي وسوق أبوظبي العالمي لقواعد حماية البيانات الخاصة بكل منهما.
- السعودية (نظام حماية البيانات الشخصية ولائحته التنفيذية): تلزم المادة 24 المتحكم بإبلاغ سدايا (SDAIA) خلال 72 ساعة من علمه باختراق قد يضر بالبيانات أو بأصحابها، وإبلاغ الأشخاص المتأثرين من دون تأخير غير مبرر. اللائحة من سدايا.
- مصر (القانون رقم 151 لسنة 2020): تلزم المادة 7 المتحكم أو المعالج بإبلاغ مركز حماية البيانات الشخصية خلال 72 ساعة (وفوراً إن تعلق الأمر بالأمن القومي)، وإبلاغ صاحب البيانات خلال ثلاثة أيام من إبلاغ المركز. نص القانون (ILO NATLEX).
غالباً ما تخضع البيانات الصحية لقواعد قطاعية إضافية، وقد تكون على الجهات المرخّصة واجبات إبلاغ منفصلة لجهتها الرقابية. هذا ملخص وليس استشارة قانونية. المهلة في السعودية ومصر قصيرة، فقرر بسرعة هل يلزم الإبلاغ. وفي دليلنا عن تسريب بيانات كوين بيس ملاحظات عملية عن كتابة إشعار اختراق واضح للمستخدمين.
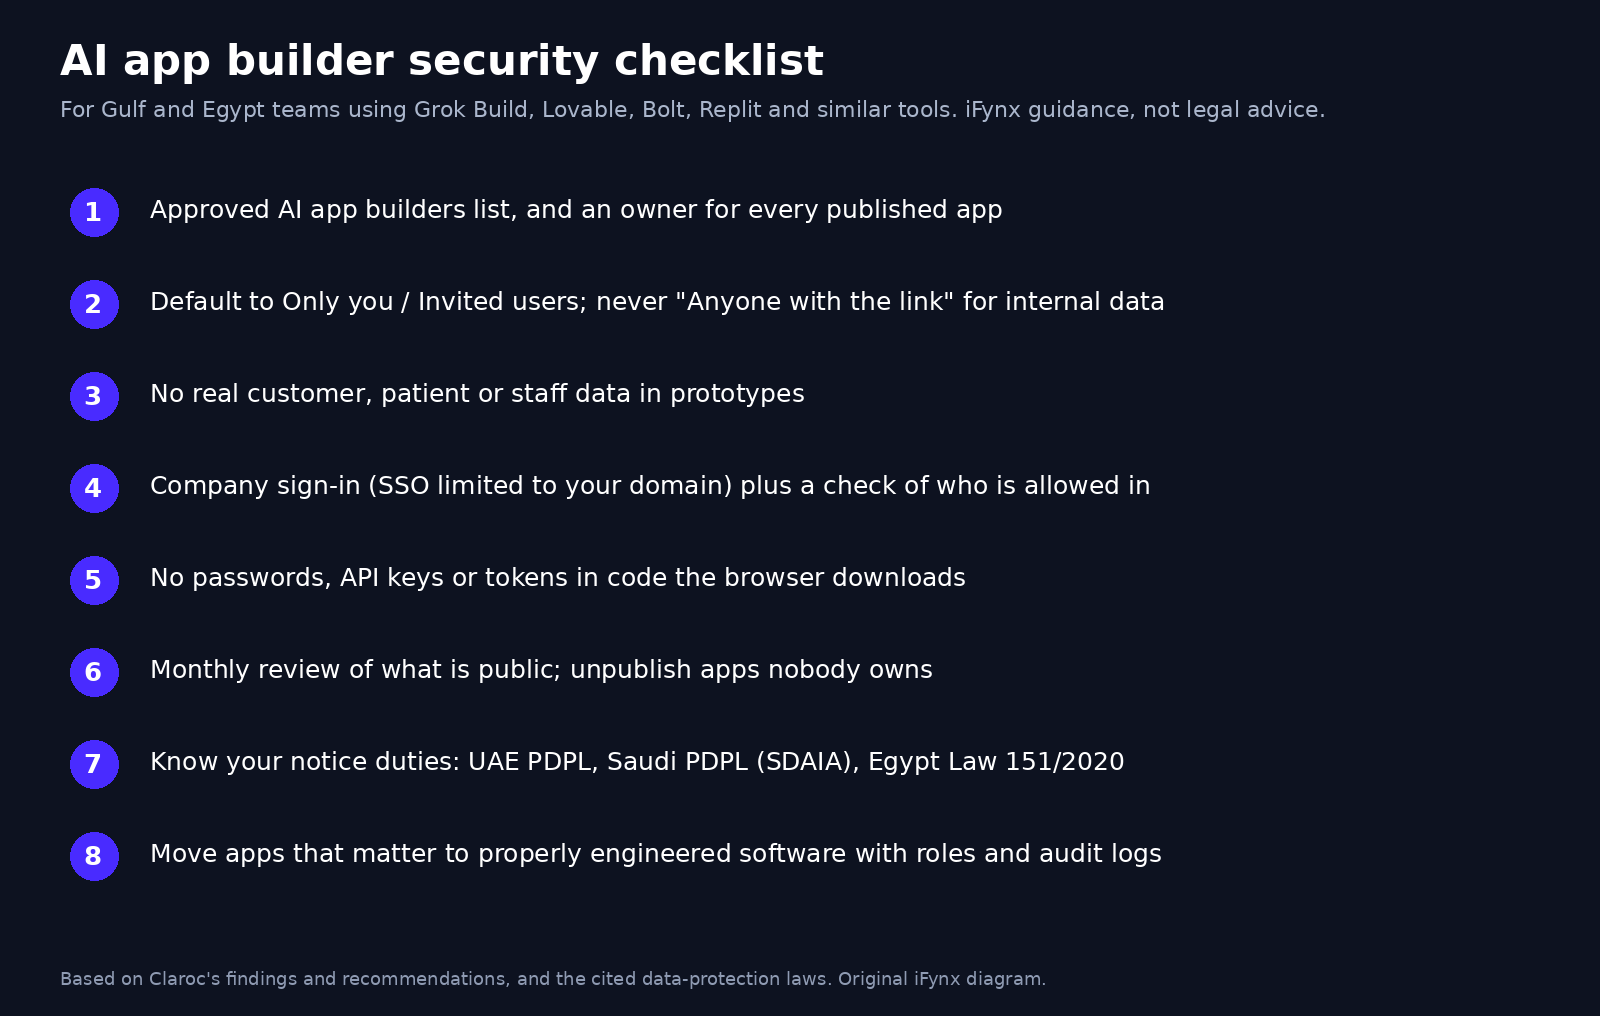
قائمة حماية أدوات بناء التطبيقات بالذكاء الاصطناعي
تسمح مستشفيات وشركات لوجستية ومقاولون حكوميون وشركات صغيرة ومتوسطة في الخليج ومصر لموظفيها اليوم ببناء أدوات داخلية بالذكاء الاصطناعي. وتلاحظ Claroc أن هذه الأدوات «لا تحتاج إلى تفعيل من الإدارة ولا إلى حساب شركة»، لذلك لا تعرف إدارة تقنية المعلومات غالباً بوجود هذه التطبيقات. قائمتنا، المبنية على نتائج Claroc وتوصياتها:
- ضع قائمة بالأدوات المعتمدة لبناء التطبيقات بالذكاء الاصطناعي، واشترط مالكاً محدداً لكل تطبيق منشور.
- اجعل الخصوصية هي الافتراض. استخدم «أنت فقط» أو «المدعوون فقط» لأي شيء داخلي، وتعامل مع «أي شخص لديه الرابط» كأنه نشر على الإنترنت.
- أبعد بيانات العملاء والمرضى والموظفين الحقيقية عن النماذج الأولية. استخدم بيانات وهمية حتى يجتاز التطبيق مراجعة.
- استخدم تسجيل دخول حقيقياً. دخول موحّد (SSO) للشركة مقصور على نطاقك، مع التحقق ممن هو في الفريق بعد الدخول، لا «أي حساب Google».
- لا تضع أسراراً في شيفرة المتصفح أبداً. كلمات المرور ومفاتيح API والرموز مكانها الخادم، لا ملفات السكربت التي يحمّلها كل زائر.
- فضّل روابط المشاركة القائمة على المسار تحت نطاق مشترك عندما تبني المشاركة بنفسك، وأضف انتهاء صلاحية للروابط. وتذكّر أن المسارات قد تُفهرس، فالتحكم في الوصول يأتي أولاً.
- راجع ما هو عام كل شهر، وألغِ نشر التطبيقات التي لا مالك لها. فالتطبيقات تتغير: تحذّر Claroc من أن تطبيقاً كان غير ضار بالأمس قد يحوي سجلات عملاء بعد الطلب التالي.
- اعرف واجبات الإبلاغ في قانون الإمارات ونظام السعودية وقانون مصر 151 لسنة 2020 قبل وقوع الحادث، وتحقق من مكان تخزين الأداة لبياناتك.
- اعرف متى تنتقل. عندما يتعامل التطبيق مع عملاء أو مرضى أو أموال أو سجلات موظفين حقيقية، انقله إلى برنامج مبني هندسياً بشكل صحيح فيه أدوار وسجلات تدقيق ومراقبة.
سياسة الشركة للتطبيقات الداخلية المبنية بالذكاء الاصطناعي
سياسة من صفحة واحدة تغطي معظم الخطر. يجب أن تحدد الأدوات المسموح بها وبأي حساب شركة، وأنواع البيانات الممنوعة في النماذج الأولية (الصحية وأرقام الهوية وبيانات الدفع وكلمات المرور)، ومن يوافق قبل النشر، وأن لكل تطبيق منشور مالكاً وتاريخ انتهاء وإعداد وصول خاصاً، وكيف يبلّغ الموظف عن تطبيق كان مفتوحاً بالخطأ من دون لوم على الإبلاغ السريع. وأرفق بها تدريباً قصيراً يعرض شاشات المشاركة في Grok وLovable وReplit، لأن الخيار الخطر غالباً نقرة واحدة.
كيف تساعد آيفينيكس
تصمم آيفينيكس منتجات الويب والجوال وتبنيها وتصونها لشركات في الخليج ومصر وفلسطين، بالعربية والإنجليزية. كثير من الفرق تأتينا اليوم بنموذج أولي يعمل بُني بالذكاء الاصطناعي. يحوّل فريقا تطوير المنتج الأولي (MVP) وهندسة الواجهات البرمجية والخوادم هذه النماذج إلى تطبيقات إنتاجية فيها تسجيل دخول الشركة وأدوار وأسرار على الخادم وسجلات تدقيق، من دون خسارة ما يعمل أصلاً. ويصمم فريق تصميم المنتجات شاشات مشاركة وصلاحيات تكون فيها الخصوصية هي الافتراض، ويرى فيها المستخدم من يملك الوصول قبل النشر. ومن خلال صيانة البرمجيات وضمان الجودة في خدمة الصيانة والنمو، نراجع إعدادات الوصول في تطبيقاتك الحالية، ونختبر تسجيل الدخول من الخارج، ونبحث عن الأسرار في شيفرة المتصفح، ونضبط المراقبة. تواصل معنا لمراجعة مجانية مدتها 30 دقيقة لتطبيقاتك المبنية بالذكاء الاصطناعي.
أسئلة شائعة
هل Grok Build آمن لبيانات الشركة؟
يمكن أن يكون كذلك، لكن ليس بالإعداد الذي وجدته Claroc محدداً مسبقاً. تقول Claroc إن خطوة النشر في حسابها المدفوع اقترحت «أي شخص لديه الرابط»، وإن 94.7% من التطبيقات العاملة التي جرّبتها فُتحت بلا تسجيل دخول. وتقول SpaceXSI إن التطبيقات خاصة حتى تُشارك وإن حسابات الموظفين تبدأ على «أنت فقط». استخدم «أنت فقط» أو «المدعوون فقط» وتسجيل دخول حقيقياً، ولا تضع بيانات شخصية حقيقية في النماذج الأولية.
كيف أعرف إن كان تطبيقي على Grok عاماً؟
افتح إعدادات النشر أو المشاركة في Grok وتحقق من إعداد الوصول، ويجب أن يكون «أنت فقط» أو «المدعوون فقط» لأي شيء داخلي. ثم افتح رابطك في نافذة خاصة من دون تسجيل دخول: يجب أن يرى الغريب صفحة خطأ. وجرّب الدخول بحساب لم يُدعَ. اختبر تطبيقاتك أنت فقط.
لماذا لا يكون الرابط الذي يصعب تخمينه خاصاً؟
لأن الجزء العشوائي في رابط تطبيق Grok هو اسم النطاق الفرعي، وكل زيارة تطلق استعلام DNS تسجله خدمات DNS السلبي في فهارس قابلة للبحث، بحسب Claroc وArs Technica. الروابط القائمة على المسار تتجنب DNS، لكن محركات البحث وأدوات فحص الروابط قد تكشفها. الخصوصية الحقيقية تأتي من إعداد وصول يرفض الغرباء.
ماذا تفعل شركتي إن كانت بياناتنا في تطبيق Grok مكشوف؟
أوقف التطبيق أو اضبطه على «أنت فقط»، وسجّل ما كان فيه ومدة انكشافه، وغيّر كلمات المرور والمفاتيح المكشوفة، وافترض أنه قُرئ. ثم راجع واجبات الإبلاغ: اللائحة السعودية تحدد 72 ساعة لإبلاغ سدايا، والقانون المصري 151 لسنة 2020 يحدد 72 ساعة لإبلاغ المركز، والقانون الإماراتي يلزم بإبلاغ مكتب البيانات. اطلب استشارة قانونية.
هل انكشاف Grok Build هو نفسه انكشاف Lovable؟
النمط نفسه وليس الخلل نفسه. في حالة Lovable كانت السجلات مقروءة لأن قواعد الوصول إلى قواعد البيانات مضبوطة بشكل خاطئ. وفي Grok تشير Claroc إلى إعداد نشر افتراضي «أي شخص لديه الرابط» وأسماء نطاقات لكل تطبيق جعلها DNS السلبي قابلة للعثور، وثغرة دخول في تطبيق فريق بنته. الحالتان تظهران حاجة هذه الأدوات إلى إعدادات خاصة افتراضياً.
المصادر وسياسة التحديث
قرأنا المصادر في 11 نوفمبر 2026 (بين 03:58 و04:30 بتوقيت غزة): تقرير Claroc Research «GhostShares 2» بتاريخ 10 نوفمبر 2026؛ ومقال Ars Technica بتاريخ 10 نوفمبر 2026؛ وتغطية Unite.AI وMLQ.ai. نصوص القوانين: المرسوم بقانون اتحادي رقم 45 لسنة 2021، واللائحة التنفيذية لنظام حماية البيانات الشخصية السعودي، والقانون المصري رقم 151 لسنة 2020. كل الأعداد والتقديرات من Claroc. لم تفتح آيفينيكس أي تطبيق على Grok. القائمة إرشادات من آيفينيكس وليست استشارة قانونية. سنحدّث المقال إن غيّرت SpaceXSI الإعداد الافتراضي للنشر، أو أعلنت أنها ستبلغ أصحاب التطبيقات، أو نشرت Claroc نتائج جديدة.
قراءات ذات صلة
- تطبيقات Lovable كشفت جوازات سفر وبيانات دفع و200 ألف رسالة: ماذا وجدت Crissy Field في 159,041 مشروعاً، ولماذا إعدادات RLS في Supabase هي نقطة الضعف، وقائمة فحص قبل الإطلاق لمطوّري الخليج ومصر
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر
- Plugin4Shell: وكلاء الترميز يحتاجون تجربة سلسلة توريد لا نماذج أذكى فقط
- Grok 4.7 بنفس السعر: وكلاء البرمجة يتنافسون على ملاءمة الحزام