
الإجابة المباشرة — 10 نوفمبر 2026: تقول شركة الاستضافة الألمانية Mittwald إن مهاجماً استغل ثغرة في خادم MCP (بروتوكول سياق النموذج) الخاص بها، وهو الواجهة التي يربط بها العملاء المساعدات الذكية بمنصة الاستضافة mStudio، فقرأ رموز الجلسات (session tokens) الخاصة بمستخدمي تلك الواجهة. وكان كل رمز يعمل بصلاحيات صاحبه. وفي منشور الحادثة بتاريخ 7 نوفمبر يقول المؤسس والمدير العام روبرت ماير إن المهاجم اختبر الثغرة أول مرة مساء 21 أكتوبر، واستغلها في الساعة 15:03 يوم 27 أكتوبر، ولم يُكتشف إلا صباح 4 نوفمبر، أي بعد نحو ثمانية أيام. وتقول Mittwald إنها فحصت جنائياً 56 مشروعاً مخترقاً، وإنه «لم تُقرأ كلمات مرور بل رموز جلسات»، وإن جميع الرموز أُلغيت، وإن خادم MCP سيبقى متوقفاً حتى إشعار آخر. وتقول الشركة أيضاً إن سرعة الخطوات في سجلاتها «تشير إلى استخدام أدوات ذكاء اصطناعي»، وهذا استنتاج منها لا دليل قاطع، لذلك نصف الهجوم بأنه مدعوم بالذكاء الاصطناعي بحسب ادعاء الشركة.

هذه أول حادثة واسعة التغطية يكون فيها مدخل المهاجم موصل MCP تابعاً لشركة استضافة نفسها، ولن تكون الأخيرة. فالوكالات وفرق البرمجيات كخدمة في الخليج ومصر التي تعمل معها آيفينيكس تربط Claude وChatGPT وCursor بلوحات الاستضافة وGit وأنظمة التذاكر وبيئات اختبار البنوك وأنظمة الفوترة الإلكترونية عبر MCP. يجمع هذا الدليل ما قالته Mittwald فعلاً، وحالة مرافقة عن صلاحيات المورّدين الموثوقة (أدوار Qubole في AWS كما نشرتها Wiz في 9 نوفمبر)، وقائمة عملية لأمان خوادم MCP يمكنك تطبيقها هذا الأسبوع. لا نشرح طريقة استغلال الثغرة، ولم تنشرها Mittwald أيضاً.
ماذا تقول Mittwald إنه حدث، يوماً بيوم
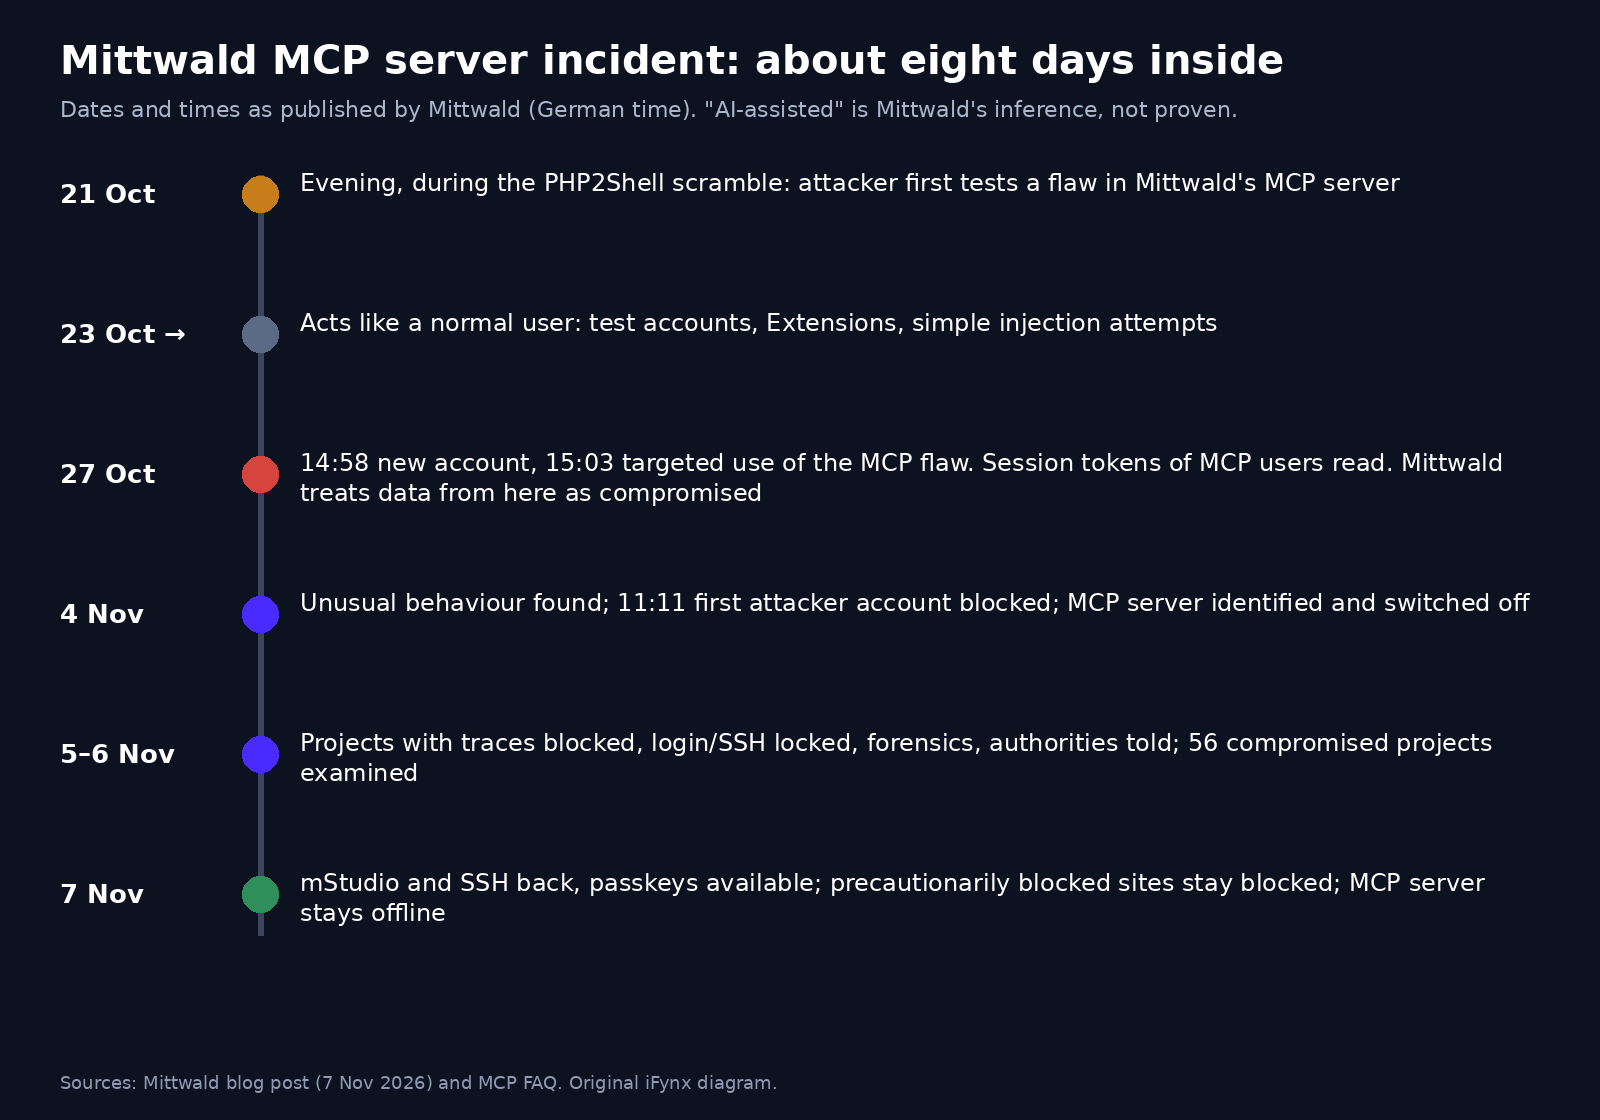
- مساء 21 أكتوبر: كان «عالم تقنية المعلومات كله منشغلاً بثغرة PHP2Shell»، وفي تلك اللحظة اختبر المهاجم الثغرة في خادم MCP أول مرة. (غطّت آيفينيكس PHP2Shell في دليل تحديث PHP2Shell.)
- من 23 أكتوبر: تحرك المهاجم على المنصة كمستخدم عادي، وسجّل حسابات تجريبية، واستخدم الإضافات، ونفّذ «محاولات حقن بسيطة».
- 27 أكتوبر، 14:58 ثم 15:03 بتوقيت ألمانيا: سُجّل حساب جديد، وبعد خمس دقائق استُخدم لاستغلال الثغرة بشكل موجّه. وتقول الشركة إنها تعامل كل البيانات منذ 27 أكتوبر على أنها مخترقة.
- 4 نوفمبر: رُصد سلوك غير معتاد صباحاً، وحُظر أول حساب للمهاجم في 11:11، وتحوّلت صفحة الحالة إلى «تحقيق» في 12:53، ثم حُدد خادم MCP بوصفه نقطة الدخول وأُوقف. وبقيت المواقع متاحة.
- 5 نوفمبر: حُظرت المشاريع التي فيها آثار للمهاجم بعد منتصف الليل بقليل، وأُوقف تسجيل الحسابات الجديدة، ثم أُغلق الدخول إلى mStudio والوصول عبر SSH. وانضم خبراء أدلة جنائية خارجيون، وأُبلغت الجهات المختصة.
- 6 نوفمبر: فُحص 56 مشروعاً مخترقاً وخادم MCP جنائياً، ولم تكشف عمليات المسح المتكررة عن مشاريع إضافية ولا عن نشاط حالي للمهاجم.
- 7 نوفمبر: أُعيد تفعيل mStudio وSSH وأصبح إعداد مفاتيح المرور (passkeys) ممكناً. أما المواقع التي حُظرت احتياطياً فتبقى محظورة مؤقتاً. وتقول الشركة إن مركز العملاء (Kundencenter) والمواقع المُدارة منه «لم تتأثر في أي وقت».
وعدت Mittwald بنشر عرض مفصل «الأسبوع المقبل». وعند مراجعتنا مدونتها وصفحة الحالة في الساعة 09:00 بتوقيت غزة يوم 10 نوفمبر، لم يكن ذلك العرض قد نُشر بعد.
ما الذي سُرق، وما الذي تقول الشركة إنه لم يُسرق
صفحة الأسئلة الشائعة لدى Mittwald حول MCP أكثر تحديداً من المنشور:
- ماذا حدث: «قُرئت بيانات دخول (رموز) لمستخدمي هذه الواجهة».
- كلمات المرور: «لا. لم تُقرأ كلمات مرور، بل رموز جلسات، وقد أُلغيت جميعها ولم تعد صالحة».
- ما الذي يتيحه الرمز: «كان الرمز يتيح الوصول إلى mStudio بصلاحياتك»، أي إلى المشاريع التي يملك المستخدم الوصول إليها.
- من المتأثر: فقط من استخدم خادم MCP، وسيصله بريد شخصي. وكل استخدام للخادم بعد 27 أكتوبر يُعدّ مخترقاً محتملاً.
- التسريب: تقول الشركة إنها لا تملك مؤشرات على ظهور البيانات على الإنترنت وتواصل المراقبة.
الخلاصة: المسروق كان جلسة مفوَّضة لا كلمة مرور. وهذا هو الدرس الأهم لكل من يشغّل خادم MCP: الموصل يحمل مفتاحاً يملك أصلاً قوة المستخدم.
«بمساعدة الذكاء الاصطناعي»: ما الدليل فعلاً؟
يكتب ماير أن السجلات تُظهر أن المهاجم «تنقّل في النظام بسرعة كبيرة جداً»، وأن «ثوانيَ فقط مرّت أحياناً بين خطوات كانت ستستغرق وقتاً أطول بكثير لدى مهاجم بشري». لكن موقع The Record أشار في 9 نوفمبر إلى أن الشركة «لم تقدّم دليلاً آخر على تدخل الذكاء الاصطناعي»، وأنه من غير الواضح هل كانت الثغرة في شيفرة Mittwald نفسها أم في مكتبات MCP مفتوحة المصدر. أما صفحة الأسئلة الشائعة فتقول إن «الثغرة كانت في خادم MCP الخاص بنا».
قراءتنا: سواء استخدم المهاجم وكيل ذكاء اصطناعي أو سكربتاً سريعاً، فالدفاع واحد. لقد اختبأ المهاجم أياماً خلف أفعال تبدو كسلوك مستخدم عادي، والرصد الذي ينتظر سلوكاً «خبيثاً بوضوح» سيتأخر في الحالتين.
لماذا يُعد خادم MCP هدفاً ثميناً؟
يتيح MCP للمساعد الذكي استدعاء «أدوات» على خادم: عرض المشاريع، وقراءة الملفات، وتعديل DNS، وفتح التذاكر، وإصدار الفواتير. ولكي يفعل ذلك يحتفظ الخادم ببيانات اعتماد كل مستخدم متصل أو يتوسط فيها. وتؤكد أفضل ممارسات الأمان الرسمية لـ MCP أنه يجب ألا يقبل خادم MCP رموزاً لم تُصدر له تحديداً، وأنه يجب ألا تُستخدم الجلسات للمصادقة، وأن الصلاحيات الواسعة تضخّم أثر سرقة الرمز. وقد رأينا النمط نفسه في اختراق GitBook ورموز وكلاء الذكاء الاصطناعي، وفي إطار هجمات الوكلاء في حادثة WorkOS، وفي الجانب المنتجي من خادم AWS MCP لـ Lambda. كل ما يستطيع المساعد فعله، يستطيعه سارق رمزه.
حالة مرافقة: أدوار Qubole الموثوقة في AWS
في 9 نوفمبر نشرت Wiz، بالتعاون مع Sentra وMandiant، أن جهة تهديد استخدمت بين 14 و26 أكتوبر 2026 بيانات اعتماد IAM من حساب AWS مرتبط بمنصة Qubole لتتقمص أدوار التكامل التي أنشأها العملاء للثقة بـ Qubole. حمل كل طلب المعرّف الخارجي (External ID) ونجح كل طلب. وكانت معظم تلك الأدوار غير مستخدمة، لكن سياسات الثقة بقيت قائمة. وبعد الدخول جمع المهاجم أسراراً من متغيرات Lambda وSecrets Manager وSSM ونسخ بيانات من S3. وتشير The Hacker News إلى أن طريقة حصول المهاجم على بيانات الاعتماد لم تُكشف، وأن Qubole ومالكتها Idera لم تنشرا بياناً عند مراجعتها.
لا رابط معلناً بين الحادثتين، لكن الدرس واحد: الوصول الذي تمنحه لموصل أو مورّد باب مفتوح دائم. وتنصح Wiz بمراجعة CloudTrail منذ 1 أكتوبر، وحذف الأدوار غير المستخدمة، وتضييق الجهة الموثوقة، وتقييد الطلبات بشبكة المصدر، وعدم اعتبار External ID سراً.
قائمة أمان خوادم MCP لفرق الخليج ومصر
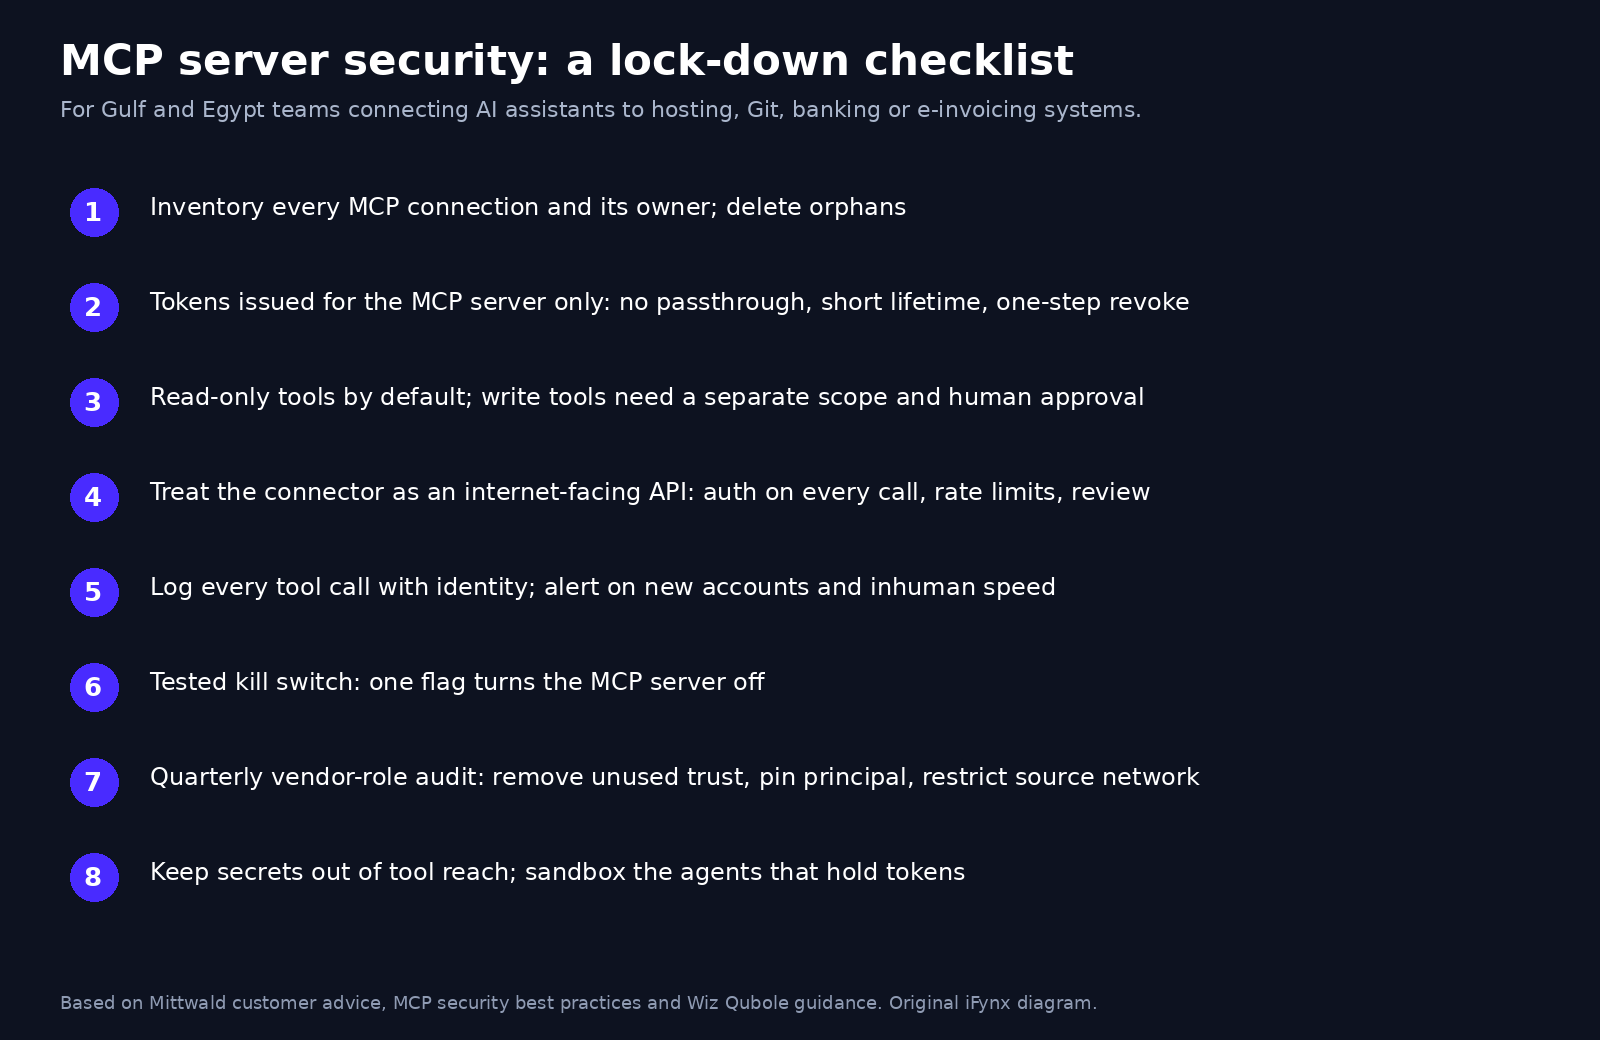
- جرد كل اتصالات MCP: أي مساعد متصل بأي لوحة استضافة أو مستودع أو نظام فوترة، ومن يملك كل اتصال؟ احذف ما لا مالك له.
- رموز مخصصة لخادم MCP فقط: لا تمرير لرموز الأنظمة الأخرى، وأعمار قصيرة، وإلغاء مركزي بخطوة واحدة.
- أقل صلاحية افتراضياً: أدوات القراءة أولاً، وأدوات الكتابة (النشر، الحذف، DNS، المدفوعات، إرسال الفواتير) بصلاحية منفصلة وموافقة بشرية.
- عامل الموصل كواجهة برمجية مكشوفة للإنترنت: مصادقة لكل طلب، وحدود معدل، وتحقق من المدخلات، ومراجعة أمنية قبل الإطلاق.
- سجّل استدعاءات الأدوات مع الهوية: من، وأي مساعد، وأي أداة، وأي مشروع، وبأي سرعة. ونبّه على الحسابات الجديدة التي تستدعي أدوات حساسة خلال دقائق.
- مفتاح إيقاف مجرَّب: إعداد واحد يوقف الخادم، وإلغاء رموز لكل مستخدم، مع تمرين دوري. راجع شرح Control Room من OpenAI.
- مراجعة أدوار المورّدين كل ربع سنة: احذف الثقة غير المستخدمة وقيّدها بالشبكة.
- أبعد الأسرار عن متناول الأدوات: راجع قائمة أسرار Claude Code.
- خطط للإخطار: اعرف مسبقاً واجبات الإخطار المحتملة في قوانين حماية البيانات في الإمارات والسعودية ومصر، ومن يتخذ القرار.
عزل الوكلاء الذين يستدعون خوادم MCP
النصف الآخر من الأمان هو جانب العميل: وكلاء البرمجة والمساعدات التي تحمل الرموز. الحاوية العادية تشارك نواة المضيف، فعبارة «يعمل داخل Docker» لا تعني «معزول». وتصف وثائق Docker Sandboxes عزلاً بالآلات الافتراضية المصغّرة مع سياسات مركزية للشبكة والملفات وMCP. القواعد واحدة أياً كانت الأداة: مساحة عمل مؤقتة، وتركيب المستودع المطلوب فقط، وحظر الاتصال الخارجي إلا لقائمة مسموحة، وتمرير MCP عبر بوابة تسجّل الاستدعاءات. وراجع دليل Plugin4Shell واختراق Fireworks AI الذي يُظهر أن البنية التحتية للذكاء الاصطناعي نفسها أصبحت هدفاً.
إذا كنت أنت أو عملاؤك على استضافة Mittwald
إذا لم تُعدّ خادم MCP يوماً ولم يصلك بريد شخصي، فأنت غير متأثر بحسب نتائج الشركة الحالية، مع توصية بتفعيل التحقق بخطوتين. أما من استخدم الخادم فتطلب منه الشركة: تغيير كلمة مرور mStudio، وتفعيل التحقق بخطوتين، ومراجعة مفاتيح API ورموز المشاريع ومفاتيح SSH وحذف المجهول منها، وتجديد بيانات اعتماد الخدمات الخارجية المخزنة في المشاريع، وإبلاغ مستخدمي المشروع.
كيف تساعد آيفينيكس
تبني خدمة الذكاء الاصطناعي والبيانات في آيفينيكس مشاريع وكلاء الذكاء الاصطناعي والأتمتة وتطوير الذكاء الاصطناعي بخوادم MCP تستخدم رموزاً محدودة الصلاحية، وموافقات بشرية لأفعال الكتابة، وسجلاً لاستدعاءات الأدوات، ومفتاح إيقاف مجرّباً. وتغطي الصيانة والنمو خدمة صيانة البرمجيات: تدوير الرموز ومراجعة أدوار المورّدين والمراقبة بعد الإطلاق. إذا كان فريقك في الخليج أو مصر يربط مساعدات ذكية بأنظمة إنتاجية، احجز مكالمة اكتشاف مجانية لثلاثين دقيقة. آيفينيكس غير مرتبطة بـ Mittwald أو Qubole أو Wiz.
أسئلة شائعة
ما هو خادم MCP ولماذا يُعد سطح هجوم؟
خادم MCP يعرض أدوات يستدعيها المساعد الذكي، مثل قراءة الملفات أو تعديل الإعدادات. ولأنه يتصرف نيابة عن المستخدمين فإنه يحمل بيانات اعتمادهم، فقد تكشف ثغرة واحدة جلسات كثيرين بصلاحيات حقيقية.
ماذا حدث في Mittwald وكم مشروعاً تأثر؟
تقول الشركة إن المهاجم اختبر الثغرة في 21 أكتوبر 2026 واستغلها في 27 أكتوبر واكتُشف في 4 نوفمبر. فحصت 56 مشروعاً مخترقاً، وألغت كل رموز MCP، وتقول إنه لم تُقرأ كلمات مرور.
هل نُفذ الهجوم فعلاً بالذكاء الاصطناعي؟
هذا استنتاج الشركة من سرعة الخطوات في السجلات. ولم تقدم دليلاً آخر بحسب The Record، لذلك يبقى عنصر الذكاء الاصطناعي ادعاءً لا حقيقة مثبتة.
هل كانت الثغرة في شيفرة Mittwald أم في مكتبة MCP؟
تقول الشركة إن الثغرة في خادمها، ولا يزال غير واضح هل المقصود شيفرتها أم مكتبات مفتوحة المصدر. افحص خادمك واعتمادياته في الحالتين.
كيف أؤمّن خادم MCP الخاص بي وأراجع أدوار المورّدين؟
رموز مخصصة للخادم، وصلاحيات قراءة افتراضياً، وموافقة بشرية للكتابة، وسجل لكل استدعاء، ومفتاح إيقاف مجرّب. وللمورّدين: احذف الثقة غير المستخدمة وقيّدها بالشبكة وراجع سجلات CloudTrail.
المصادر وسياسة التحديث
المصادر الأولية: منشور Mittwald «Sicherheitsvorfall am MCP-Server» بقلم روبرت ماير، 7 نوفمبر 2026؛ والأسئلة الشائعة حول MCP؛ وصفحة الحالة؛ وتقرير Wiz بتاريخ 9 نوفمبر 2026؛ وأفضل ممارسات أمان MCP. مصادر ثانوية: The Record وThe Hacker News ووثائق Docker Sandboxes. الاقتباسات من Mittwald ترجمة آيفينيكس من الألمانية. لا نشرح خطوات الاستغلال، وسنحدّث المقال مع ذكر الوقت عند نشر Mittwald عرضها المفصل.
قراءات ذات صلة
- اختراق GitBook بوكلاء الذكاء الاصطناعي: ما الذي ربما انكشف (أسرار Git Sync ومفاتيح API والتكاملات وأسئلة Assistant)، وما يجب تغييره الآن، وقائمة أمان لمنصات التوثيق لفرق الكريبتو والتقنية المالية والبرمجيات في الخليج ومصر
- تسريب أسرار Claude Code في GitHub: ماذا وجدت Apiiro في settings.local.json؟ وقائمة معالجة تبدأ بتدوير المفاتيح
- اختراق WorkOS بأداة ARTEX للهجوم بوكلاء الذكاء الاصطناعي: ما الذي سُرق، وما هي ARTEX، وقائمة دفاع بسرعة الآلة لبنوك وشركات التقنية المالية والبرمجيات في الخليج ومصر
- تسريب بيانات Fireworks AI: ما الذي انكشف (المفاتيح والبيانات وأوزان النماذج)، وما هو LLMjacking، وماذا يجب أن تغيّر فرق الذكاء الاصطناعي في الخليج ومصر الآن
- ثغرة كروم CVE-2026-125350 مستغلة فعليًا: حدّث جوجل كروم الآن
- ثغرة أوتلوك CVE-2026-124194: تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 وما يجب تحديثه أولاً في الخليج ومصر
- تسريب تطبيقات Grok Build: لماذا كانت 35 ألف تطبيق مبني بالذكاء الاصطناعي مفتوحة للجميع، وقائمة حماية أدوات بناء التطبيقات بالذكاء الاصطناعي للفرق في الخليج ومصر
- اختراق Cursor: كيف قاد مفتاح مكشوف لدى Fireworks AI إلى نسخة خبيثة من إضافة Claude Code، وما الذي يجب أن تفحصه فرق التطوير الآن
- تحذير FBI من أداة ARTEX (FLASH-20261113-001): ماذا قال مكتب التحقيقات الفيدرالي عن أداة الاختراق بوكلاء الذكاء الاصطناعي، وتوصياته، وقائمة من 10 خطوات لبنوك وشركات التقنية المالية والبرمجيات في الخليج ومصر