
تحديث، 11 نوفمبر 2026، الساعة 04:07 بتوقيت غزة
ذو صلة: انكشاف تطبيقات Grok Build (10 نوفمبر 2026)، ثاني انكشاف بيانات في أدوات بناء التطبيقات بالذكاء الاصطناعي خلال ثمانية أيام: انظر تسريب تطبيقات Grok Build: لماذا كانت 35 ألف تطبيق مبني بالذكاء الاصطناعي مفتوحة للجميع، وقائمة حماية أدوات بناء التطبيقات بالذكاء الاصطناعي للفرق في الخليج ومصر.
نُشر في 3 نوفمبر 2026، الساعة 12:49 بتوقيت غزة. يستند إلى التقرير البحثي لشركة Crissy Field والتغطية الصحفية، وسنضيف تحديثات مؤرخة.
الجواب السريع: تقول شركة الأمن الألمانية Crissy Field إنها حلّلت 159,041 مشروعاً مبنياً بمنصة Lovable لبناء التطبيقات بالذكاء الاصطناعي، ووجدت حالات كثيرة يمكن فيها قراءة بيانات شخصية وسرية دون تسجيل دخول. وفي 7,403 مواقع وجدت سجلات مقروءة تحتوي عناوين بريد إلكتروني، ومن أخطر الحالات أكثر من 1,000 سجل وثائق هوية بأرقام جوازات سفر، وأكثر من 80 ألف ملف شخصي في منتدى، وأكثر من 200 ألف رسالة دردشة، ومبيعات تذاكر ببيانات دفع. وتقول إن السبب أخطاء في إعدادات التحكم بالوصول في قواعد بيانات Supabase للتطبيقات، لا اختراق. ولم تستطع التحقق مما إذا كانت البيانات قد استُغلّت.
أهم الحقائق
- من اكتشفها: شركة Crissy Field لأمن التطبيقات في هامبورغ، بالتعاون مع صحيفة الأعمال الألمانية Handelsblatt التي نشرت القصة في 2 نوفمبر 2026.
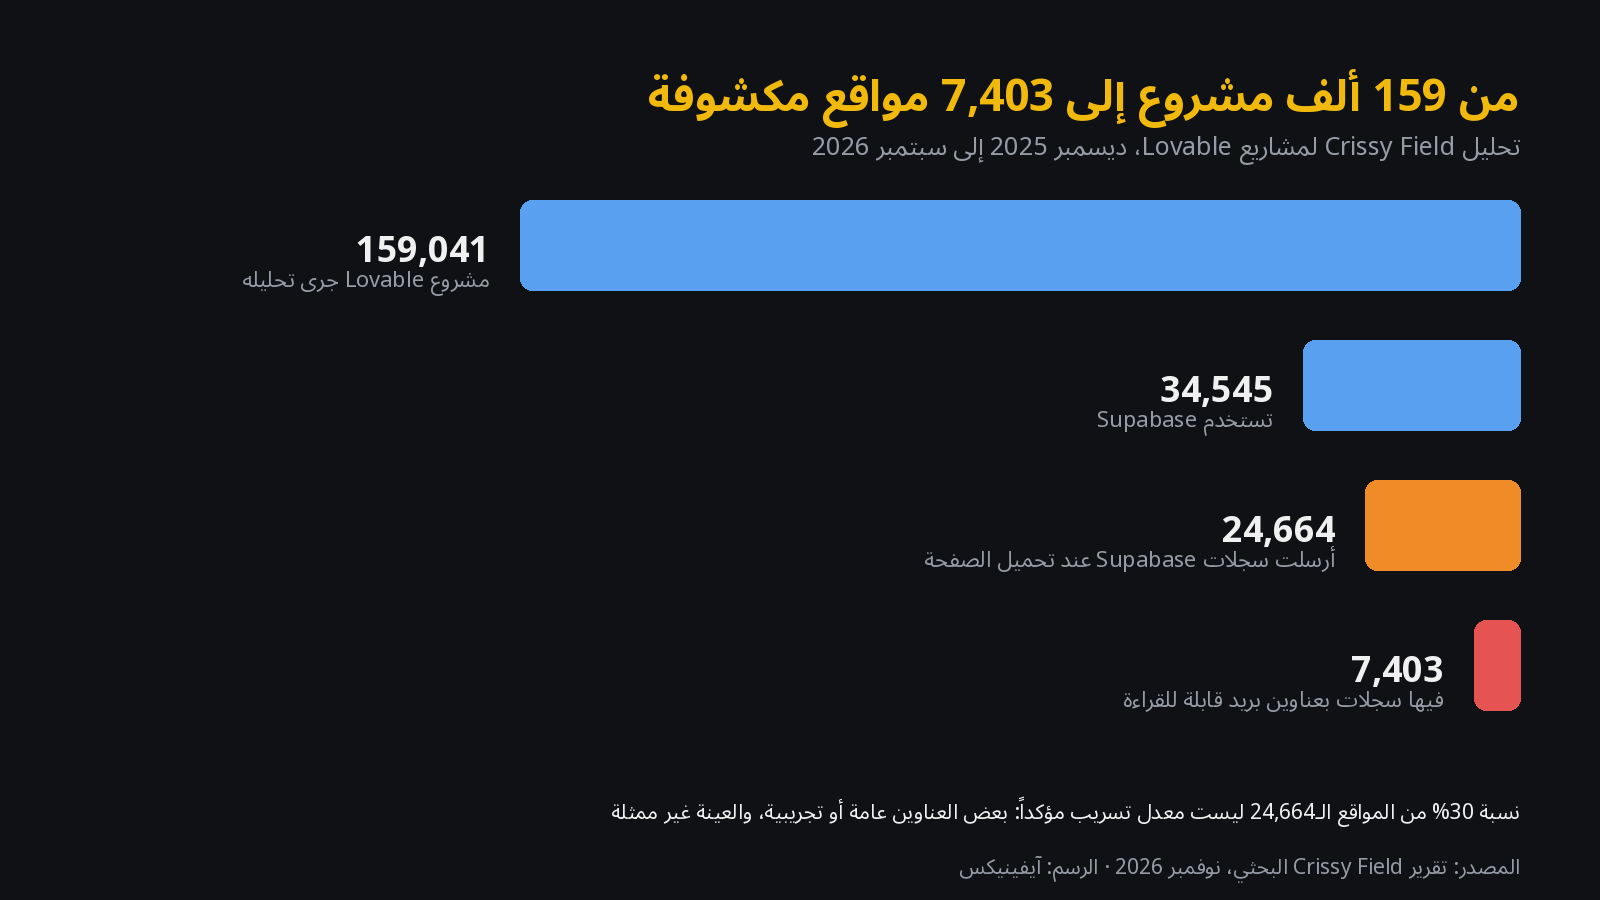
- العينة: 159,041 مشروعاً على Lovable من بيانات Common Crawl بين ديسمبر 2025 وسبتمبر 2026، استخدم 34,545 منها Supabase.
- الانكشاف: 24,664 موقعاً أرسلت سجلات Supabase عند تحميل الصفحة، ومع طلبات قراءة إضافية ظهرت سجلات ببريد إلكتروني في 10,560 جدولاً عبر 7,403 منها (30%).
- التحفظ: تقول Crissy Field إن 30% ليست معدل تسريب مؤكداً، وإن عينتها لا تمثل كل تطبيقات Lovable.
- رد Lovable: بحسب India Today نقلاً عن Handelsblatt، قالت Lovable إن المشكلة منتشرة في القطاع كله، وإن شروطها تجعل العملاء مسؤولين عن تطبيقاتهم وبياناتهم.
- ما لم يُنشر: لا تنشر Crissy Field طريقة الوصول إلى البيانات ولم تسمِّ التطبيقات المتأثرة، ونحن كذلك.
ما الذي انكشف
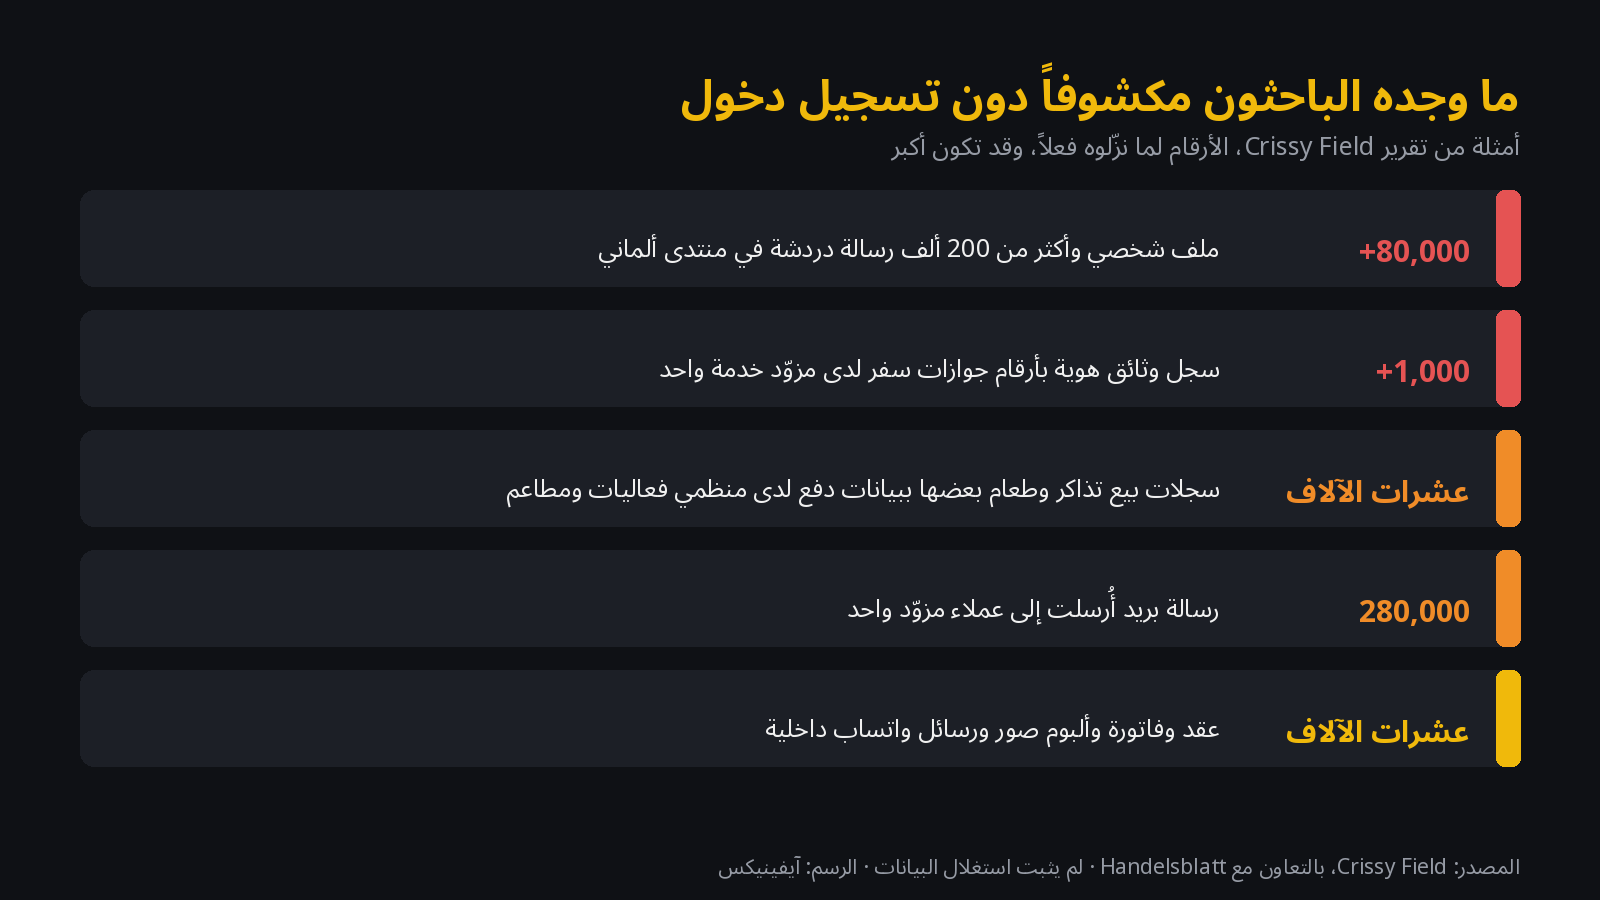
تقول Crissy Field إنها نزّلت أجزاء من البيانات فقط، فقد تكون الأرقام الفعلية أكبر. ومن الأمثلة في تقريرها:
- منتدى ألماني لأسلوب الحياة فيه أكثر من 80 ألف ملف شخصي (أسماء كاملة وعناوين بريد وتواريخ ميلاد وجنس) وأكثر من 200 ألف رسالة دردشة.
- منظمو فعاليات ومطاعم بعشرات الآلاف من سجلات بيع التذاكر والطعام، فيها عناوين بريد وأرقام هواتف وعناوين بريدية وبيانات دفع ورموز تذاكر.
- شركة إدارة عقارات كشفت ملخصات مولّدة بالذكاء الاصطناعي لرسائل بريد داخلية عن مستأجرين وملّاك وشركاء.
- مزوّد خدمة كشف أكثر من 1,000 سجل وثائق هوية، بأرقام جوازات سفر وتواريخ انتهاء وجنسيات.
- عشرات الآلاف من العقود والفواتير وألبومات الصور الشخصية ورسائل واتساب الداخلية، وفي حالة واحدة 280 ألف رسالة بريد أُرسلت إلى عملاء مزوّد.
منصة التطوير السهلة لا تلغي الحاجة إلى مراجعة خبير لصلاحيات الوصول قبل أن يتعامل التطبيق مع بيانات سرية.
التقرير البحثي لـCrissy Field، نوفمبر 2026 (ترجمة آيفينيكس)
لماذا إعدادات RLS في Supabase هي نقطة الضعف
تتصل تطبيقات Lovable عادة بقاعدة بيانات Supabase مباشرة من المتصفح، بمفتاح عام مدمج في الصفحة عن قصد. وهذا آمن فقط إذا كان أمان مستوى الصف (RLS) مفعّلاً لكل جدول، مع سياسة تحدد من يقرأ أي صفوف. ويقول دليل Supabase بوضوح: «فعّلوا RLS على كل جدول في مخطط مكشوف». وحين يغيب أو يكون متساهلاً، يستطيع أي زائر للموقع قراءة أكثر مما تعرضه الصفحة.
وتضيف Crissy Field نقطة أخرى: لأن تطبيقات Lovable تتبع أنماطاً متكررة، فإن أسلوباً ينجح ضد تطبيق واحد قد ينجح ضد غيره بجهد إضافي قليل. كما يصعب على غير التقنيين رصد هذه الأخطاء. وهذا درس البرمجة بالذكاء الاصطناعي عموماً: الأداة تكتب الشيفرة بسرعة، لكن أحداً لم يراجع الصلاحيات.
للفرق في الخليج ومصر التي تستخدم منصات البناء بالذكاء الاصطناعي لإطلاق خدمات مالية أو سفر أو فعاليات أو خدمات حكومية بسرعة، الأمر مهم: وثائق الهوية وبيانات الدفع هي بالضبط ما تجمعه هذه التطبيقات. والبنوك بدأت تضع حدوداً لأدوات البرمجة بالذكاء الاصطناعي، كما في سياسة غولدمان ساكس، والبيانات التي تتسرب عبر مزوّد تضر العملاء بالقدر نفسه، كما أظهرت قضية Coinbase وAmplitude.
قائمة فحص قبل إطلاق تطبيقات Lovable وSupabase
- فعّلوا أمان مستوى الصف (RLS) لكل جدول يحتوي أي معلومات عن شخص أو شركة، واكتبوا سياسة لكل جدول. يقول دليل RLS في Supabase إن الجدول في مخطط مكشوف دون RLS «قابل للقراءة والكتابة من أي دور لديه صلاحية عليه».
- تعاملوا مع المفتاح العام (anon أو publishable) على أنه عام فعلاً. هو موجود داخل صفحتكم عن قصد، وليس كلمة مرور. ويوضّح دليل مفاتيح API في Supabase أي المفاتيح آمنة في المتصفح وأيها يجب أن يبقى على الخادم.
- لا تضعوا مفتاح service-role أو المفتاح السري أبداً في شيفرة الواجهة أو في أمر نصي لـLovable أو في مستودع عام. وإن انكشف يوماً فغيّروه الآن.
- اختبروا كأنكم غرباء. افتحوا تطبيقكم المنشور في نافذة خاصة دون تسجيل دخول وانظروا ماذا يُحمَّل. ثم أنشئوا حسابين تجريبيين وتأكدوا أن الحساب الثاني لا يرى سجلات الأول.
- شغّلوا الفحوصات المدمجة قبل النشر. تصف وثائق الأمان في Lovable فحوصات أمنية تعمل قبل النشر وعند الطلب، تراجع قواعد الوصول إلى قاعدة البيانات، ولدى Supabase مستشار أمان. أصلحوا كل ملاحظة حرجة. وتقول Crissy Field إن الفحوصات الآلية لا تغني عن مراجعة مهنية.
- أبعدوا الملفات الحساسة عن الجداول والمخازن العامة. جوازات السفر والهويات والعقود والفواتير مكانها تخزين خاص بصلاحيات لكل مستخدم.
- اجمعوا أقل. إن كانت قائمة الانتظار تحتاج بريداً فقط، فلا تطلبوا رقم جواز سفر أو تاريخ ميلاد.
- أعيدوا الفحص بعد كل تغيير كبير. جدول جديد أو ميزة جديدة قد تعيد فتح الوصول بصمت. وتوصي Crissy Field بتكرار المراجعة بعد التغييرات المهمة.
- اعرفوا قانون حماية البيانات. الإمارات (المرسوم بقانون اتحادي رقم 45 لسنة 2021) والسعودية (نظام حماية البيانات الشخصية) ومصر (القانون 151 لسنة 2020) كلها تفرض واجبات لحماية البيانات الشخصية، و«الذكاء الاصطناعي هو من بناه» ليس دفاعاً. استشيروا محاميكم.
- اطلبوا مراجعة خبير قبل إدخال بيانات عملاء حقيقية، خصوصاً في التقنية المالية والصحة والسفر وكل ما فيه وثائق هوية.
إن كنت تظن أن تطبيقك متأثر
فعّل RLS وأضف السياسات الآن، وغيّر أي مفتاح سري كان يوماً في الواجهة، وراجع سجلات Supabase بحثاً عن قراءات غير معتادة، واستشر محامياً بشأن واجب إبلاغ المستخدمين أو الجهة التنظيمية. ولا تحاول اختبار تطبيقات الآخرين؛ استخدم جهة الاتصال الأمنية المنشورة لديهم أو برنامج المكافآت.
اهتمام البحث
انتشرت القصة على X خلال الليل. تجاوز منشور International Cyber Digest عنها 100 ألف مشاهدة بحلول 10:45 بالتوقيت العالمي يوم 3 نوفمبر، وظهرت منشورات بالإنجليزية والألمانية والصينية والتركية، بينما لم نجد تقريباً أي تغطية عربية.
مواضيع ذات صلة: وكلاء Railway وPrimcloud، وأمن إضافات وكلاء البرمجة، واختراق WorkOS وARTEX، وقائمة فحص اختراق Coinbase وAmplitude.
الحالة حتى 3 نوفمبر 2026، الساعة 12:49 بتوقيت غزة.
كيف يمكن لآيفينيكس المساعدة
تبني آيفينيكس وتراجع تطبيقات بنكية وتقنية مالية وبرمجيات بالعربية والإنجليزية للإمارات والسعودية ومصر، بما في ذلك سياسات الوصول لقواعد البيانات والمصادقة ومراجعات الأمان قبل الإطلاق للتطبيقات المبنية أولاً بأدوات الذكاء الاصطناعي. راجع خدماتنا.
الأسئلة الشائعة
ماذا وجدت Crissy Field في تطبيقات Lovable؟
حلّلت شركة الأمن الألمانية Crissy Field نحو 159,041 مشروعاً على Lovable من بيانات Common Crawl بين ديسمبر 2025 وسبتمبر 2026. استخدم 34,545 منها Supabase، وأرسل 24,664 موقعاً سجلات Supabase عند تحميل الصفحة، ومع طلبات قراءة إضافية وجد الباحثون سجلات تحتوي عناوين بريد إلكتروني في 10,560 جدولاً عبر 7,403 من تلك المواقع (30%).
هل تعرّضت Lovable نفسها للاختراق؟
لم يُعلن عن اختراق لأنظمة Lovable نفسها. يصف الباحثون أخطاء في إعدادات التحكم بالوصول في تطبيقات مبنية على المنصة، خاصة حول قاعدة بيانات Supabase، سمحت بقراءة البيانات دون تسجيل دخول.
هل استُغلّت البيانات المكشوفة؟
تقول Crissy Field إنها لم تستطع التحقق من ذلك. وتقول أيضاً إن نسبة 30% ليست معدل تسريب مؤكداً، لأن بعض العناوين عامة أو تجريبية، والعينة لا تمثل كل تطبيقات Lovable.
ماذا قالت Lovable؟
بحسب India Today نقلاً عن Handelsblatt، قالت Lovable إن المشكلة لا تقتصر على منصتها وإنها منتشرة في القطاع كله، وتضع شروطها مسؤولية التطبيقات والتعامل مع البيانات على العملاء.
ما هو أمان مستوى الصف (RLS) في Supabase؟
هو ميزة في PostgreSQL تستخدمها Supabase لتحديد الصفوف التي يحق لكل مستخدم قراءتها أو تعديلها. ودون RLS وسياسة على الجدول، قد يكفي المفتاح العام المرفق بالتطبيق لقراءته.
كيف أفحص تطبيقي على Lovable؟
شغّل فحص الأمان في Lovable ومستشار الأمان في Supabase، وتأكد أن RLS مفعّل لكل جدول فيه بيانات شخصية، وافتح التطبيق المنشور دون تسجيل دخول، واختبر بحسابين أن أحدهما لا يرى بيانات الآخر. وقبل إدخال بيانات عملاء حقيقية اطلب مراجعة مهنية.
المصادر
- Crissy Field: التقرير البحثي عن Lovable، نوفمبر 2026
- Handelsblatt، لينا كنيس، 2 نوفمبر 2026 (بالألمانية)
- India Today، 3 نوفمبر 2026
- International Cyber Digest على X، 23:21 بالتوقيت العالمي، 2 نوفمبر 2026
- وثائق Supabase: أمان مستوى الصف، مفاتيح API، مستشار الأمان؛ نظرة عامة على الأمان في Lovable
- صورة الغلاف: Marc Mueller، ويكيميديا كومنز.jpg)، CC0، مقصوصة. الرسوم: آيفينيكس.
قراءات ذات صلة
- اختراق GitBook بوكلاء الذكاء الاصطناعي: ما الذي ربما انكشف (أسرار Git Sync ومفاتيح API والتكاملات وأسئلة Assistant)، وما يجب تغييره الآن، وقائمة أمان لمنصات التوثيق لفرق الكريبتو والتقنية المالية والبرمجيات في الخليج ومصر
- Coinbase تفتح صفحة تسجيل لوكلاء التداول بالذكاء الاصطناعي مع انطلاق مسابقة Champions Cup بجوائز حتى 2 مليون دولار في 4 نوفمبر: كيف تعمل Coinbase for Agents، وماذا تقول القواعد، وقائمة أمان الوكلاء للمتداولين وشركات التقنية المالية في الخليج ومصر