
ثغرة يوم صفر · VMware vCenter · CVE-2026-123890 · تم التحقق 09:00 بتوقيت غزة، 20 نوفمبر 2026
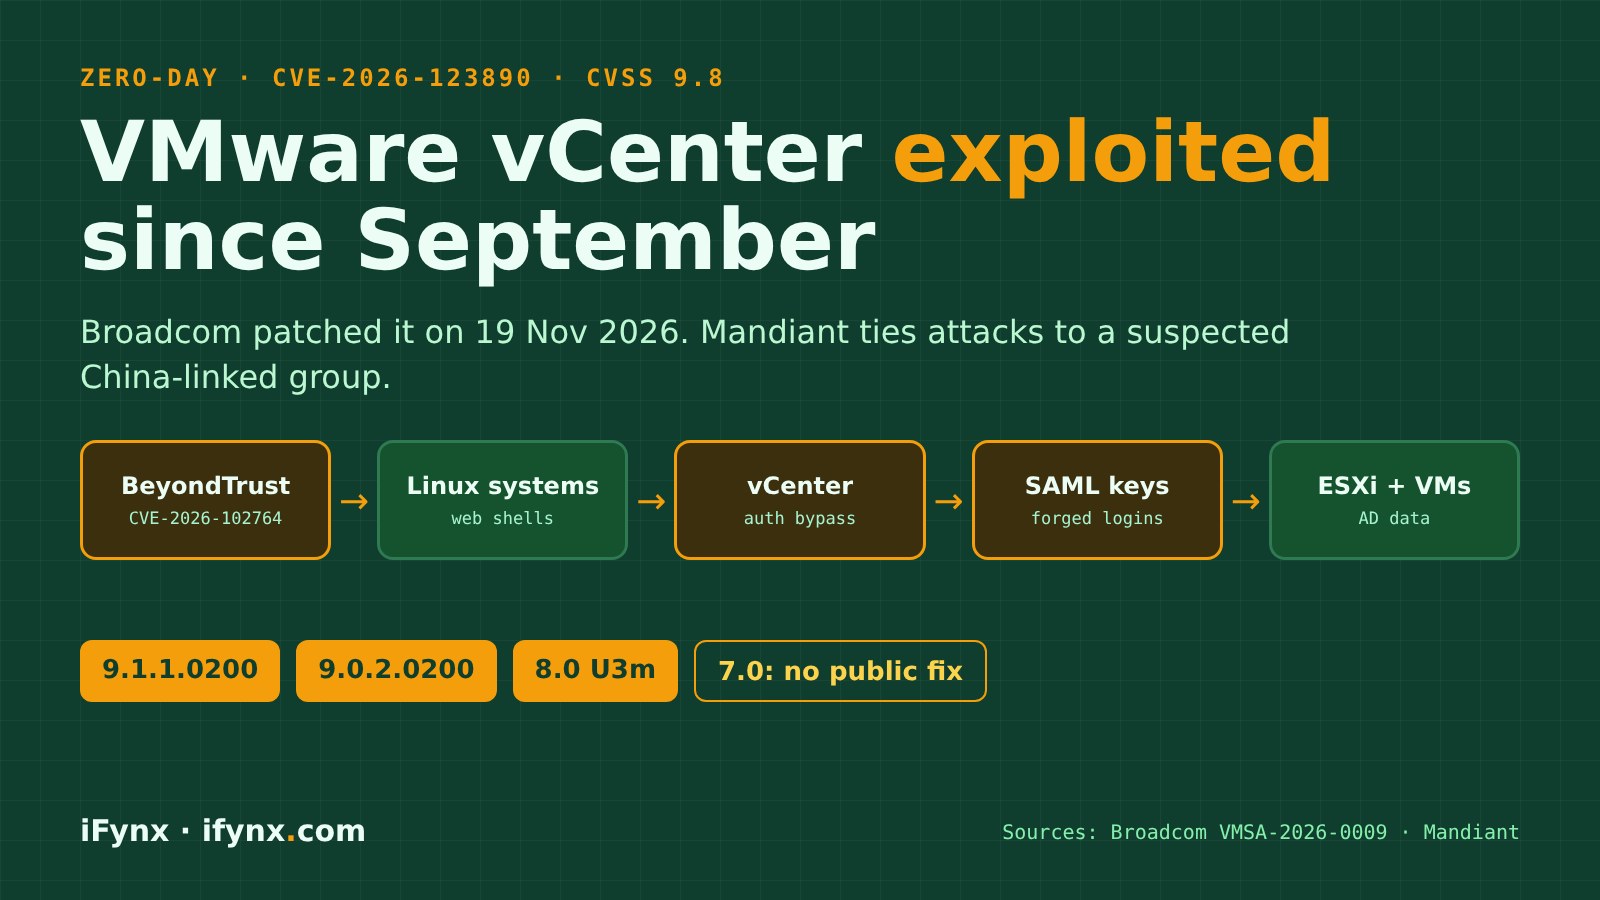
نعم، حدّث vCenter الآن. أصلحت Broadcom في 19 نوفمبر 2026 الثغرة CVE-2026-123890، وهي ثغرة حرجة (9.8) لتجاوز المصادقة في vCenter، وتقول Mandiant إن مجموعة يُشتبه في ارتباطها بالصين كانت تستغلها منذ أوائل سبتمبر. لا يوجد حل مؤقت، ولا إصلاح عاماً للإصدار 7.0.
المصادر: نشرة Broadcom VMSA-2026-0009 وتقارير SecurityWeek وBleepingComputer عن نتائج Mandiant. التحديث يسد الثغرة لكنه لا يُخرج مهاجماً دخل بالفعل، لذا ابحث عن آثار الاختراق أيضاً.
في آيفينيكس نبني ونشغّل منصات لبنوك وشركات تقنية مالية وشركات اتصالات وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين، ومعظمها يعمل فوق VMware في مكان ما. وvCenter هو غرفة التحكم في هذه البنية: من يسيطر عليه يصل إلى كل جهاز افتراضي. يشرح هذا الدليل ما أكدته Broadcom، وما أبلغت عنه Mandiant، والإصدارات التي تصلح الثغرة، والفحوص المطلوبة اليوم.
ما هي الثغرة CVE-2026-123890 وما إصدارات vCenter المتأثرة؟
الثغرة CVE-2026-123890 خلل في خدمة VMware Directory Service، وهي مكوّن الهوية داخل vCenter. تصنفها Broadcom حرجة بدرجة 9.8 (عبر الشبكة، ودون صلاحيات، ودون تفاعل من المستخدم). وبعبارة Broadcom، قد يتمكن مهاجم لديه وصول شبكي إلى vCenter من تجاوز المصادقة والحصول على وصول غير مصرح به إلى النظام. وتقول Broadcom إنها مشكلة جديدة منفصلة عن ثغرة vCenter السابقة CVE-2026-59309 التي كُشفت في يوليو، ولا تقتصر على إعدادات Enhanced Linked Mode.
| المنتج | المشكلة | الإصلاح (نشرة Broadcom VMSA-2026-0009) |
|---|---|---|
| vCenter 9.1.x (VCF / vSphere Foundation) | CVE-2026-123890، 9.8 | مُصلح في 9.1.1.0200 |
| vCenter 9.0.x | CVE-2026-123890، 9.8 | مُصلح في 9.0.2.0200 |
| vCenter 8.0 | CVE-2026-123890، 9.8 | مُصلح في 8.0 U3m |
| VCF 5.x | vCenter مع SDDC Manager | vCenter 8.0 U3m (KB 88287) مع SDDC Manager 5.2.5 |
| vCenter 7.0 | انتهى الدعم العام في 2 أكتوبر 2025 | لا إصلاح عام: لعملاء الدعم الممتد التواصل مع Broadcom |
| Telco Cloud Platform / Infrastructure | المشكلة نفسها في vCenter | اتبع مقال Broadcom KB463116 |
| حل مؤقت | كل الإصدارات | لا يوجد حل مؤقت بحسب Broadcom |
هل استُغلت ثغرة vCenter كثغرة يوم صفر؟
نعم، بحسب Mandiant التي أبلغت Broadcom عن الثغرة، وGoogle. ووفق ما نقلته SecurityWeek وBleepingComputer، تنسبان الهجمات إلى مجموعة تجسس يُشتبه في ارتباطها بالصين تسميانها Armory Castle، وكانت تُتتبع سابقاً باسم UNC5221. أما نشرة Broadcom فلا تذكر استغلالاً فعلياً، لذا فإن معلومة الاستغلال مصدرها Mandiant وGoogle. ولم نتمكن بعد من قراءة تقرير Mandiant نفسه مباشرة، والتفاصيل أدناه كما نقلتها تلك المواقع.
| أواخر أغسطس 2026 | استغلال ثغرة يوم صفر في BeyondTrust Remote Support (CVE-2026-102764) للدخول الأول | Mandiant عبر BleepingComputer |
| أوائل سبتمبر 2026 | استهداف vCenter بالثغرة CVE-2026-123890 قبل أن تكون معروفة | Mandiant عبر BleepingComputer |
| 29 يوليو 2026 | كُشفت ثغرة vCenter سابقة CVE-2026-59309، وتقول Google إن المجموعة كانت تعرف CVE-2026-123890 قبل ذلك | Google عبر SecurityWeek |
| 19 نوفمبر 2026 | Broadcom تنشر النشرة VMSA-2026-0009 مع الإصلاحات، وMandiant وGoogle تنشران الإسناد | Broadcom؛ SecurityWeek 19:21 UTC |
| 20 نوفمبر 2026 | تحديث النشرة إلى 0009.1 لتوضيح إصدارات VMware Tools | Broadcom |
كيف جرى الهجوم؟ السلسلة كما أُبلغ عنها
هذا هو الشكل العام الذي وصفته Mandiant، وليس دليلاً للتنفيذ. لم يبدأ المهاجمون من vCenter، بل دخلوا عبر جهاز للدعم عن بُعد، ثم انتقلوا إلى أنظمة Linux داخلية، ثم استغلوا ثغرة vCenter ليصبحوا مديرين، وأخيراً سرقوا المفاتيح التي تتيح لهم الدخول باسم أي مستخدم.
1 · الدخول
BeyondTrust Remote Support
ثغرة يوم صفر CVE-2026-102764 في جهاز مكشوف للإنترنت
2 · التنقل
أنظمة Linux داخلية
أصداف ويب وصلاحيات root على الأجهزة
3 · vCenter
CVE-2026-123890
تجاوز المصادقة وحساب مدير SSO جديد وسرقة قاعدة الدليل
4 · الهوية
رموز SAML مزوّرة
سرقة مفاتيح التوقيع وتجاوز المصادقة متعددة العوامل
5 · الوصول
مضيفات ESXi والأجهزة الافتراضية
سرقة ملفات قاعدة بيانات Active Directory من الأجهزة
أسماء الأدوات المُبلغ عنها هي BONESAW (المستخدمة ضد vCenter) وSAWSNAKE (لتزوير رموز SAML)، وأصداف الويب أو الأبواب الخلفية SLIMSAVAGE وCAGEMATCH وBEARBONES وLAZYBONES. وتضيف SecurityWeek أن المهاجمين أخذوا مفتاح التشفير الرئيسي في vCenter وبيانات اعتماد قاعدة البيانات. والجزء الأخطر هو SAML: فبعد سرقة مفاتيح التوقيع يستطيع المهاجم إنشاء تسجيلات دخول تبدو صحيحة، حتى مع المصادقة متعددة العوامل، إلى أن تُستبدل تلك المفاتيح.
التحديث وحده لا يطرد متسللاً. إن استغل أحد هذه الثغرة قبل الترقية فقد يملك مفاتيح توقيع أو بيانات دخول مسروقة أو صدفة ويب. حدّث أولاً، ثم ابحث عن الآثار، واستبدل مواد توقيع SSO إن وجدت أي أثر.
قائمة التحديث والبحث لفرق تقنية المعلومات في الخليج ومصر
نفّذها بالترتيب
- الجرد: اجمع قائمة بكل خوادم vCenter، بما فيها بيئات الاختبار والتعافي من الكوارث ونطاقات إدارة VCF، مع رقم البناء الدقيق لكل منها. أي إصدار أقدم من 9.1.1.0200 أو 9.0.2.0200 أو 8.0 U3m مكشوف.
- الترقية: رقِّ إلى البناء المُصلح بحسب جدول Broadcom. وانتبه لتحذير Broadcom من أن 8.0 U3m و9.0.2.0200 تمنعان الترقية إلى VCF 9.1.1، وأن هذه الإصلاحات لا تدعم Quick Patch، فخطط لنافذة الصيانة جيداً.
- تقليل الانكشاف: تأكد أن واجهة إدارة vCenter لا يُوصل إليها إلا من شبكة إدارية مخصصة، وأبداً من الإنترنت أو من شبكات المستخدمين العامة.
- فحص الباب الأمامي: إن كنت تستخدم BeyondTrust Remote Support فتأكد من تثبيت إصلاح CVE-2026-102764، وهي نقطة الدخول المُبلغ عنها في هذه الحملة.
- البحث عن آثار: راجع حسابات المدير في SSO داخل vCenter بحثاً عن حسابات لم ينشئها أحد من فريقك، وتسجيلات دخول SSO غير المعتادة منذ سبتمبر، والملفات أو أصداف الويب غير المتوقعة على أجهزة Linux، والوصول إلى مضيفات ESXi خارج نوافذ التغيير.
- إن بدا شيء مريباً: تعامل معه كحادث هوية. استبدل شهادات ومفاتيح توقيع SSO في vCenter، وأعد تعيين بيانات الدخول المخزنة في vCenter، وراجع Active Directory، لأن المهاجمين سرقوا ملفات قاعدة بيانات AD من الأجهزة الافتراضية.
- إصلاحات أخرى في النشرة نفسها: النشرة تصلح أيضاً SDDC Manager (CVE-2026-123891 إلى 123893) وVMware Tools لنظام Windows (CVE-2026-123894). ثبّتها في النافذة نفسها.
لماذا يهم هذا في الإمارات والسعودية ومصر؟
البنوك وشركات التقنية المالية
أنظمة البنوك الأساسية والبطاقات والمدفوعات تعمل كثيراً كأجهزة افتراضية على vSphere. والسيطرة على vCenter تعني السيطرة على تلك الأجهزة ونسخها الاحتياطية.
الاتصالات ومراكز البيانات
البيئات المشتركة الكبيرة وسحابات VCF تضع عملاء كثيرين خلف vCenter واحد. واختراق واحد قد يصل إلى أنظمة كثيرة.
الجهات الحكومية والمنظمة
بيئات 7.0 القديمة شائعة حيث تحتاج الترقيات إلى دورات موافقة طويلة. ولا إصلاح عاماً لها، لذا يهم العزل وخطة انتقال بتاريخ محدد.
لا تذكر التقارير العامة دولاً مستهدفة، ولم نجد تحذيراً خليجياً خاصاً وقت الكتابة. تحقق مما إذا كان فريق الاستجابة الوطني لديك، مثل aeCERT في الإمارات أو الهيئة الوطنية للأمن السيبراني في السعودية أو EG-CERT في مصر، قد أصدر إرشادات. وهذه ثالث ثغرة خوادم مستغلة فعلياً نغطيها هذا الأسبوع بعد ثغرة Apache HTTP Server CVE-2026-119618 المستغلة، والنمط واحد: بنية مكشوفة للإنترنت، وتحديث متأخر، واستخدامها كباب للدخول.
كيف تساعدك آيفينيكس
تبني آيفينيكس وتؤمّن منصات ثنائية اللغة (العربية والإنجليزية) للإمارات والسعودية ومصر وفلسطين. نستطيع:
- فحص أي إصدارات vCenter وVCF وBeyondTrust لديك مكشوفة
- تخطيط نافذة الترقية مع مراعاة قيد الترقية إلى VCF 9.1.1
- مراجعة SSO وSAML وActive Directory بحثاً عن إساءة استخدام وتخطيط تغيير المفاتيح
أسئلة شائعة
ما هي الثغرة CVE-2026-123890؟
ثغرة حرجة (درجة 9.8) في خدمة VMware Directory Service داخل vCenter. تقول Broadcom إن مهاجماً لديه وصول شبكي إلى vCenter قد يستغلها لتجاوز المصادقة والحصول على وصول غير مصرح به. وقد أُصلحت في vCenter 9.1.1.0200 و9.0.2.0200 و8.0 U3m (النشرة VMSA-2026-0009، 19 نوفمبر 2026).
هل استُغلت قبل الإصلاح؟
تقول Mandiant، التي أبلغت عن الثغرة، وGoogle إن مجموعة تجسس يُشتبه في ارتباطها بالصين تسميانها Armory Castle (UNC5221 سابقاً) استغلتها كثغرة يوم صفر منذ أوائل سبتمبر 2026. أما نشرة Broadcom نفسها فلا تذكر استغلالاً فعلياً.
هل يوجد حل مؤقت؟
لا. لا تذكر Broadcom أي حل مؤقت للثغرة CVE-2026-123890، والحل الوحيد هو ترقية vCenter.
ما زلنا نشغّل vCenter 7.0. ماذا نفعل؟
لم تنشر Broadcom إصلاحاً عاماً للإصدار 7.0، الذي انتهى دعمه العام في 2 أكتوبر 2025. على أصحاب عقود الدعم الممتد التواصل مع Broadcom. وعلى البقية التخطيط للانتقال إلى 8.0 U3m أو 9.x، وإبقاء vCenter حتى ذلك الحين بعيداً عن أي شبكة يصل إليها مهاجم ومراقبته عن قرب.
هل يكفي تثبيت التحديث؟
لا، إن كان المهاجمون قد دخلوا فعلاً. قال Charles Carmakal من Mandiant إن على المؤسسات أن تثبّت التحديثات وأن تبحث عن آثار الاختراق معاً. ففي هذه الحملة سُرقت مفاتيح توقيع SAML، لذا قد تبقى تسجيلات الدخول المزوّرة صالحة بعد التحديث إلى أن تُستبدل المفاتيح.
هل استُهدفت جهات في الخليج أو مصر؟
لا تذكر التقارير العامة أي دولة أو قطاع مستهدف في الشرق الأوسط، ولم نجد تحذيراً خليجياً خاصاً حتى الآن. لكن vCenter منتشر في البنوك وشركات الاتصالات ومراكز البيانات الحكومية في المنطقة، لذا على كل فريق يشغّله التعامل مع الأمر كأولوية عاجلة. وتستطيع آيفينيكس المساعدة في مراجعة الانكشاف.
المصادر
- Broadcom security advisory VMSA-2026-0009 (Notification 39495), first published 19 Nov 2026, updated 20 Nov 2026
- Broadcom VMSA-2026-0009 questions and answers (GitHub)
- SecurityWeek: newly patched VMware vCenter flaw exploited as zero-day by Chinese APT (19 Nov 2026)
- BleepingComputer: VMware patches vCenter zero-day exploited in attacks since September (19 Nov 2026)
اقرأ أيضاً
كل يوم أحد: أخطر الثغرات والاختراقات المؤكدة، ومن المتأثر في السعودية والإمارات ومصر، وما الذي يجب تحديثه أولاً. مجانية، بالعربية والإنجليزية، ويمكنك إلغاء الاشتراك بنقرة.
✓ تم الاشتراك. ستصلك رسالة ترحيب الآن، وأول عدد يوم الأحد.