
نُشر في 2 نوفمبر 2026، الساعة 22:04 بتوقيت غزة. سنضيف تحديثات مؤرخة كلما نشرت جوجل وشركاؤها المزيد.
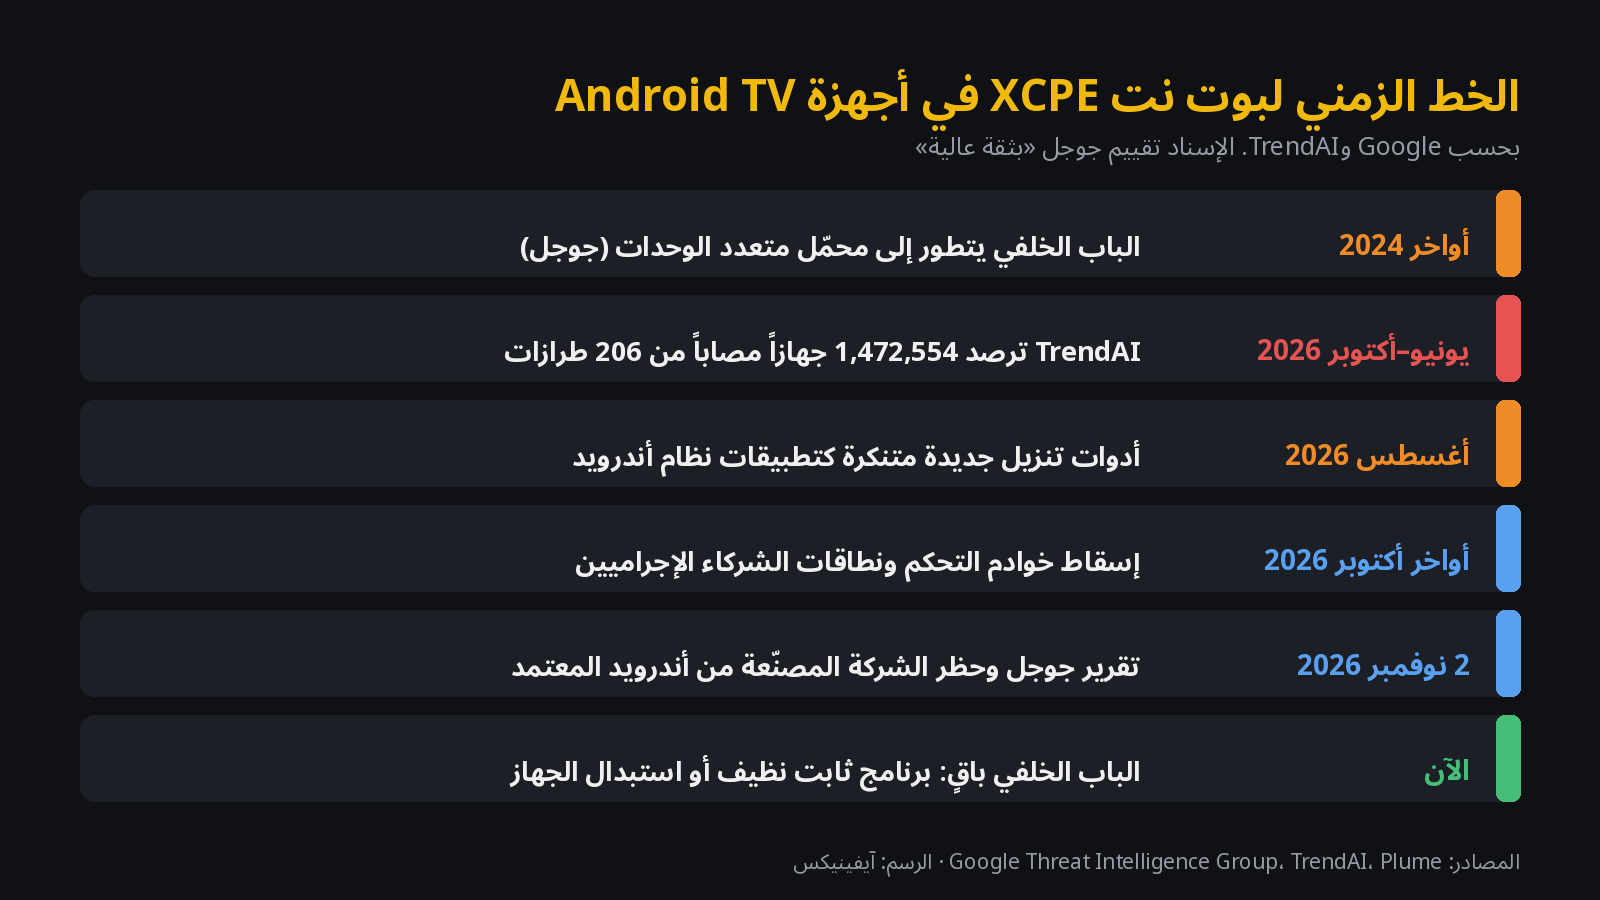
الإجابة المختصرة: أسقطت جوجل وشركاؤها خوادم التحكم في بوت نت XCPE، وهو برنامج خبيث مثبت مسبقاً في أكثر من 1.3 مليون جهاز Android TV. وفي تقريرها تقول جوجل إنها تقيّم بثقة عالية أن الشركة المصنعة Videostrong Technology في شنتشن بنت الباب الخلفي وشغّلته وباعت الوصول إليه لمجرمين لأغراض احتيال الإعلانات و«البروكسي السكني». أحصت TrendAI نحو 1,472,554 جهازاً مصاباً من 206 طرازات، والعراق ضمن أكثر خمس دول إصابة. قطع الإسقاط اتصال المشغلين، لكن البرنامج الخبيث ما زال على الأجهزة ولا يستطيع أصحابها حذفه. إذا لم يكن جهازك معتمداً من Play Protect، فانقله إلى شبكة واي فاي منفصلة، ولا تستخدمه للبنك أبداً، وخطط لاستبداله.
أهم الحقائق
- الإعلان: 2 نوفمبر 2026 من مجموعة استخبارات التهديدات في جوجل، مع Plume وTrendAI وLumen وHUMAN Security وSynthient ووكالة الشرطة الوطنية اليابانية (بيان Plume).
- الحجم: 1,472,554 جهازاً مصاباً، 206 طرازات، أكثر من 170 دولة؛ نحو 1.33 مليون منها حُمّلت بوحدات البروكسي والاحتيال الإعلاني (TrendAI، من 3 يونيو إلى 1 أكتوبر).
- الاستغلال: 3,849,226 عنوان IP منزلياً ومحمولاً استُخدمت كبروكسي سكني خلال أربعة أشهر.
- قدراته: تثبيت تطبيقات بصمت، وتعطيل فحص التطبيقات في Google Play Protect، وتنفيذ أوامر، والتقاط صور للشاشة، وجمع معلومات الحسابات والواي فاي.
- الإسقاط: صودرت خوادم التحكم الأسبوع الماضي، وضُربت نطاقات الشركاء الإجراميين أيضاً، ما قطع الوصول إلى 10 ملايين جهاز إضافي على الأقل بحسب جوجل.
- الشركة المصنعة: حظرت جوجل Videostrong وأي شركات تابعة مستقبلاً من صنع أجهزة أندرويد معتمدة أو تزويد البائعين المعتمدين ببرمجيات.
ما هو بوت نت XCPE؟
XCPE تطبيق باب خلفي اسمه x.cpe أو com.oemservice، وُضع في البرنامج الثابت للأجهزة قبل بيعها، ويعمل بصلاحيات النظام. تقول جوجل إنه أفلت من اختبارات ما قبل الإطلاق لأنه لا يحمّل الكود الخبيث إلا بعد أول تشغيل، وقد غيّرت جوجل عملية المراجعة منذ ذلك. وبمجرد اتصال الجهاز بالإنترنت، يتلقى الأوامر من المشغلين ويحمّل «وحدات ربح» لمجموعات إجرامية أخرى: برامج بروكسي سكني، ونقرات إعلانية مزيفة، وأبواب خلفية إضافية. وكتبت جوجل: «أن تصيب شركة مصنعة مستخدميها بالبرمجيات الخبيثة عمداً خيانة للثقة لا يمكن قبولها».
الإسناد هو تقييم جوجل نفسها «بثقة عالية». وربط باحثو Synthient الخوادم وتوقيع الكود بـVideostrong، بحسب BleepingComputer. تصنع Videostrong أجهزة لعلامات تجارية كثيرة تبيع باسمها، لذلك قد لا يظهر اسم Videostrong على جهازك. ولم نرَ رداً علنياً من الشركة.
| البند | ما يُبلغ عنه | الحالة | المصدر |
|---|---|---|---|
| الأجهزة المصابة | 1,472,554 جهازاً من 206 طرازات في أكثر من 170 دولة (3 يونيو إلى 1 أكتوبر) | قياسات TrendAI؛ الرقم المشترك أكثر من 1.3 مليون | TrendAI |
| أكثر الدول إصابة | ماليزيا، البرازيل، العراق، المكسيك، تايوان | TrendAI | TrendAI |
| عناوين منزلية استُغلت كبروكسي | 3,849,226 خلال أربعة أشهر | TrendAI | TrendAI |
| خوادم التحكم | أُسقطت الأسبوع الماضي مع نطاقات الشركاء | تم؛ وتقول جوجل إن أكثر من 10 ملايين جهاز إضافي قُطعت عنها | جوجل |
| الجهة المسؤولة | Videostrong Technology بحسب تقييم جوجل «بثقة عالية» | تقييم جوجل | جوجل |
| وضع الشركة المصنعة | محظورة من أندرويد المعتمد وتطبيقات جوجل المثبتة مسبقاً | تم | جوجل |
| البرنامج الخبيث على جهازك | ما زال موجوداً ويعيد تثبيت نفسه ويعطّل Play Protect | برنامج ثابت نظيف أو استبدال | TrendAI |
الحالة حتى 2 نوفمبر 2026، الساعة 22:04 بتوقيت غزة.
لماذا يهمك هذا في مصر والعراق والخليج وفلسطين
العراق من بين أكثر خمس دول إصابة في بيانات TrendAI، بعد ماليزيا والبرازيل. وأجهزة اندرويد بوكس الرخيصة غير المعتمدة و«رسيفرات اندرويد» التي تُباع مع اشتراكات IPTV منتشرة على نطاق واسع في مصر والعراق والأردن وفلسطين والخليج، ويختارها المشترون حسب السعر وباقة القنوات لا حسب الاعتماد. وتلاحظ TrendAI أن أصحاب الأجهزة «لا يستطيعون إزالة البرنامج المزروع بأنفسهم» لأنه موقّع بمفتاح الشركة المصنعة.
هل جهاز اندرويد بوكس عندك مخترق؟ قائمة من ست خطوات
- تحقق من شهادة Play Protect. متجر Play > صورة الحساب > الإعدادات > لمحة. عبارة «الجهاز غير معتمد» أو غياب متجر Play يعني أن الجهاز غير موثوق (دليل جوجل).
- ابحث عن تطبيقات لم تثبتها. تطبيقات نظام بأسماء غريبة أو تطبيق «مشاركة الإنترنت» علامة تحذير. لن تستطيع حذف الباب الخلفي، لكنها تخبرك أن الجهاز مخترق.
- افحص الراوتر. في تطبيق الراوتر، ابحث عن جهاز تلفاز يرفع بيانات باستمرار ولا أحد يشاهد.
- ضع أجهزة التلفاز على شبكة واي فاي للضيوف. أبعدها عن الهواتف والحواسيب التي تستخدمها للبنك والعمل. تقول جوجل وTrendAI إن الأجهزة المصابة جمعت تفاصيل الواي فاي وكان بإمكانها الوصول إلى أجهزة أخرى على الشبكة.
- لا تسجل الدخول إلى البنك أو البريد أو واتساب ويب على الجهاز. إذا فعلت، فسجّل الخروج من كل الجلسات من جهاز آخر وغيّر كلمات المرور.
- استبدل الأجهزة غير المعتمدة أو افصلها. ضبط المصنع لا يفيد. اشترِ جهازاً معتمداً من Play Protect من علامة مدرجة في صفحة شركاء Android TV.
لا يمكنك تنظيف هذا الفيروس بنفسك
يعيد XCPE تثبيت نفسه من قسم محمي بعد كل إعادة تشغيل، وضبط المصنع يعيده. لا تحمّل تطبيقات «تنظيف» أو برامج ثابتة معدلة من المنتديات. استخدم فقط البرنامج الثابت الرسمي من الشركة المصنعة، أو استبدل الجهاز.
للبنوك وشركات التقنية المالية في الخليج ومصر: البروكسي السكني يكسر فحوص IP
تقول TrendAI إن البروكسي السكني «يجعل المجرمين يبدون كعملاء محليين عاديين»، فتمر حركتهم من فحوص سمعة IP والموقع الجغرافي. وأفادت HUMAN بأن مشتري خدمة بروكسي مرتبطة استخدموا هذا الوصول للاستيلاء على حسابات وإنشاء حسابات مزيفة. على فرق مكافحة الاحتيال تغيير طريقة استخدامها لبيانات IP:
- الموقع الجغرافي لعنوان IP لم يعد دليلاً على الثقة. دخول من عنوان منزلي في القاهرة أو بغداد أو الرياض قد يكون بروكسي مؤجراً. وتقول TrendAI إن قوائم حظر مراكز البيانات لم تلتقط هذه الحركة.
- اربط الجلسات بالأجهزة. استخدم التحقق من سلامة التطبيق ومفاتيح مرتبطة بالجهاز، حتى تستدعي كلمة مرور مسروقة من جهاز جديد فحوصاً إضافية.
- ارفع مستوى التحقق حسب المخاطر لا حسب الموقع. اطلب موافقة داخل التطبيق أو مفتاح مرور عند ظهور جهاز جديد أو مستفيد جديد أو تحويل كبير.
- اجمع بصمات الشبكة مع السلوك. توصي TrendAI بتسجيل بصمات الشبكة مثل JA4T وربطها بإشارات مثل تكرار محاولات الدخول الفاشلة قبل اتخاذ إجراء.
- لا تعاقب الضحية. العميل الذي استُخدم جهازه كبروكسي ضحية. اشرح سبب الحظر ووجّهه إلى قائمة الفحص بدلاً من إغلاق الحساب.
للجانب المتعلق بالعملاء، راجع دليل الاحتيال الإلكتروني في الإمارات وقائمة تأمين حسابات المنصات.
لمزودي الإنترنت وشركات الاتصالات
- راقب حركة التحكم عبر MQTT. تقول جوجل إن الأجهزة المصابة كانت تحتفظ باتصال MQTT دائم بالمشغلين على منافذ غير قياسية. استخدم مصادر التهديدات لديك والمؤشرات المنشورة في تقرير جوجل.
- أبلغ المشتركين بلغة بسيطة. حدّد الجهاز المشتبه به، وأوضح أن الخطأ ليس خطأهم، وأن ضبط المصنع لا يصلحه، وما العمل: الفصل أو النقل إلى شبكة الضيوف أو الاستبدال.
- دقّق الأجهزة التي توزعها. إذا كنت تقدم أجهزة اندرويد مع باقات IPTV أو الإنترنت، فاشترط برنامجاً ثابتاً معتمداً من الموردين، كما توصي TrendAI وجوجل.
هذه ثاني قصة عن الأجهزة المتصلة اليوم، بعد هجمات ثلاجات السوبرماركت في أوروبا. وإذا كنت تشغّل خوادم لينكس، فراجع أيضاً دليل تحديث نواة لينكس اليوم.
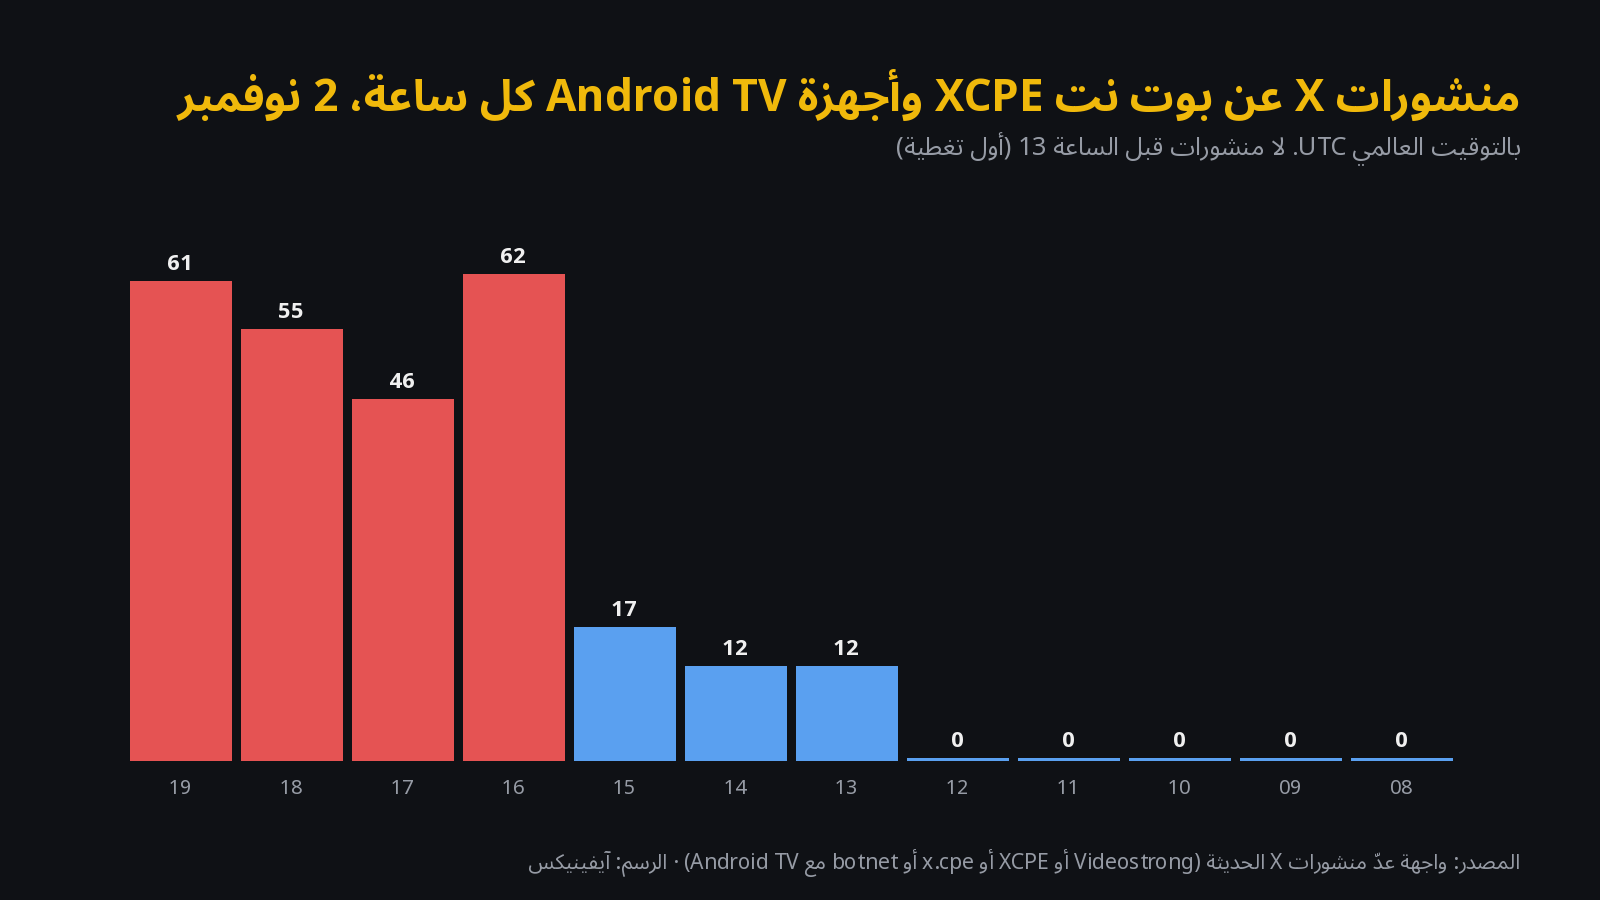
الاهتمام على X
ما الذي نراقبه بعد ذلك
- هل ترد Videostrong، وهل تُنشر قائمة بالعلامات والطرازات المتأثرة.
- هل يصدر المصنعون تحديثات برنامج ثابت نظيفة، أم سيضطر أصحاب الأجهزة إلى استبدالها.
- هل تصدر هيئات الاتصالات أو مزودو الإنترنت في المنطقة تحذيرات للمشتركين.
كيف يمكن لآيفينيكس المساعدة
تبني آيفينيكس تطبيقات بنكية وتقنية مالية بالعربية والإنجليزية للإمارات والسعودية ومصر، تشمل ربط الأجهزة والتحقق الإضافي حسب المخاطر وتنبيهات أمنية واضحة داخل التطبيق. راجع خدماتنا.
الأسئلة الشائعة
ما أجهزة اندرويد بوكس المصابة ببوت نت XCPE؟
تقول جوجل إن الباب الخلفي زُرع في طرازات وعلامات تجارية كثيرة صنعتها شركة واحدة في شنتشن هي Videostrong Technology على مدى سنوات. وأحصت TrendAI أنه موجود في 206 طرازات. لا توجد قائمة علنية كاملة بالعلامات التجارية. وبحسب BleepingComputer، قال باحثو Synthient إنهم عثروا عليه أول مرة في جهاز MECOOL KM9PRO Max اشتُري أواخر 2025.
كيف أعرف إذا كان جهاز اندرويد بوكس عندي آمناً؟
افتح متجر Google Play على الجهاز، واضغط على صورة الحساب، ثم الإعدادات، ثم «لمحة»، وانظر إلى «شهادة Play Protect». إذا ظهر أن الجهاز غير معتمد، أو لم يكن فيه متجر Play أصلاً، فلا تثق بالجهاز. وراقب الراوتر: الجهاز الذي يرفع بيانات كثيرة وأنت لا تشاهد شيئاً علامة خطر.
هل أستطيع حذف فيروس XCPE بنفسي؟
لا. هو مدمج في البرنامج الثابت كتطبيق نظام، ويعيد تثبيت نفسه بعد إعادة التشغيل إذا حذفته. ضبط المصنع لا يزيله. الحل الوحيد برنامج ثابت نظيف من الشركة المصنعة أو استبدال الجهاز، وحتى ذلك الحين افصله عن الإنترنت.
هل حساب البنك أو واتساب في خطر إذا استخدمته على الجهاز؟
تقول جوجل إن المشغلين كانوا قادرين على التقاط صور للشاشة وإدخال ضغطات أزرار وجمع معلومات الحسابات على الأجهزة المصابة. إذا سجلت الدخول يوماً إلى البنك أو البريد أو واتساب ويب على الجهاز، فسجّل الخروج من كل الجلسات من جهاز آخر وغيّر كلمات المرور.
لماذا قد يشكّ البنك في اتصال الإنترنت في بيتي؟
الأجهزة المصابة كانت تُؤجَّر كـ«بروكسي سكني»: غرباء يمررون حركتهم عبر إنترنت بيوت أصحابها. رصدت TrendAI نحو 3.85 مليون عنوان IP منزلي ومحمول خلال أربعة أشهر. وقد تربط أنظمة كشف الاحتيال عنوان بيتك بعمليات دخول لم تقم بها.
هل رسيفرات اندرويد الرخيصة وأجهزة IPTV في مصر والعراق والخليج آمنة؟
ليست كلها خطرة، لكن الأجهزة غير المعتمدة أخطر. اشترِ جهازاً معتمداً من Play Protect ومن علامة مدرجة في صفحة شركاء Android TV لدى جوجل، وتجنب التطبيقات التي تدفع لك مقابل مشاركة الإنترنت.
المصادر
- تقرير مجموعة استخبارات التهديدات في جوجل عن بوت نت XCPE، 2 نوفمبر 2026
- أبحاث TrendAI، 2 نوفمبر 2026
- البيان المشترك من Plume
- BleepingComputer؛ The Hacker News
- مساعدة Google Play: شهادة Play Protect؛ شركاء Android TV
- عدد منشورات X: واجهة العدّ الحديث في X، 2 نوفمبر 2026
- صورة الغلاف: Justin Ormont، ويكيميديا كومنز، CC BY-SA 3.0، مقصوصة. الصورة داخل المقال: Syced، ويكيميديا كومنز، CC0، مقصوصة. الرسوم: آيفينيكس.

