
تحديث، 11 نوفمبر 2026، الساعة 09:15 بتوقيت غزة
ذو صلة: حمل تحديث N-central 2026.4 HF1 إصلاح ثغرة النواة هذه، ثم أصدرت N-able في 10 نوفمبر تحديثاً طارئاً ثانياً لثغرات Able2Shell: انظر ثغرات N-able N-central (Able2Shell): 33 استغلالاً منشوراً وتحديث طارئ 2026.4.1.26، وقائمة تأمين أدوات الإدارة عن بُعد للشركات في الخليج ومصر.
تحديث 9 نوفمبر 2026 (20:40 بتوقيت غزة): يُظهر متتبع الثغرات في أوبونتو الآن نواة مُصلحة لإصدار Ubuntu 26.10 (linux 7.3.0-10.10). أما كل إصدارات LTS (26.04 و24.04 و22.04 و20.04 و18.04 و16.04) فما زالت بحالة «Vulnerable, work in progress»، لذلك تبقى الحلول المؤقتة أدناه لازمة لخوادم LTS.
نُشر في 2 نوفمبر 2026، الساعة 14:21 بتوقيت غزة. القصة متطورة: سنضيف تحديثات مؤرخة عندما تصدر أوبونتو نواة مُصلحة أو يغيّر المورّدون إرشاداتهم.
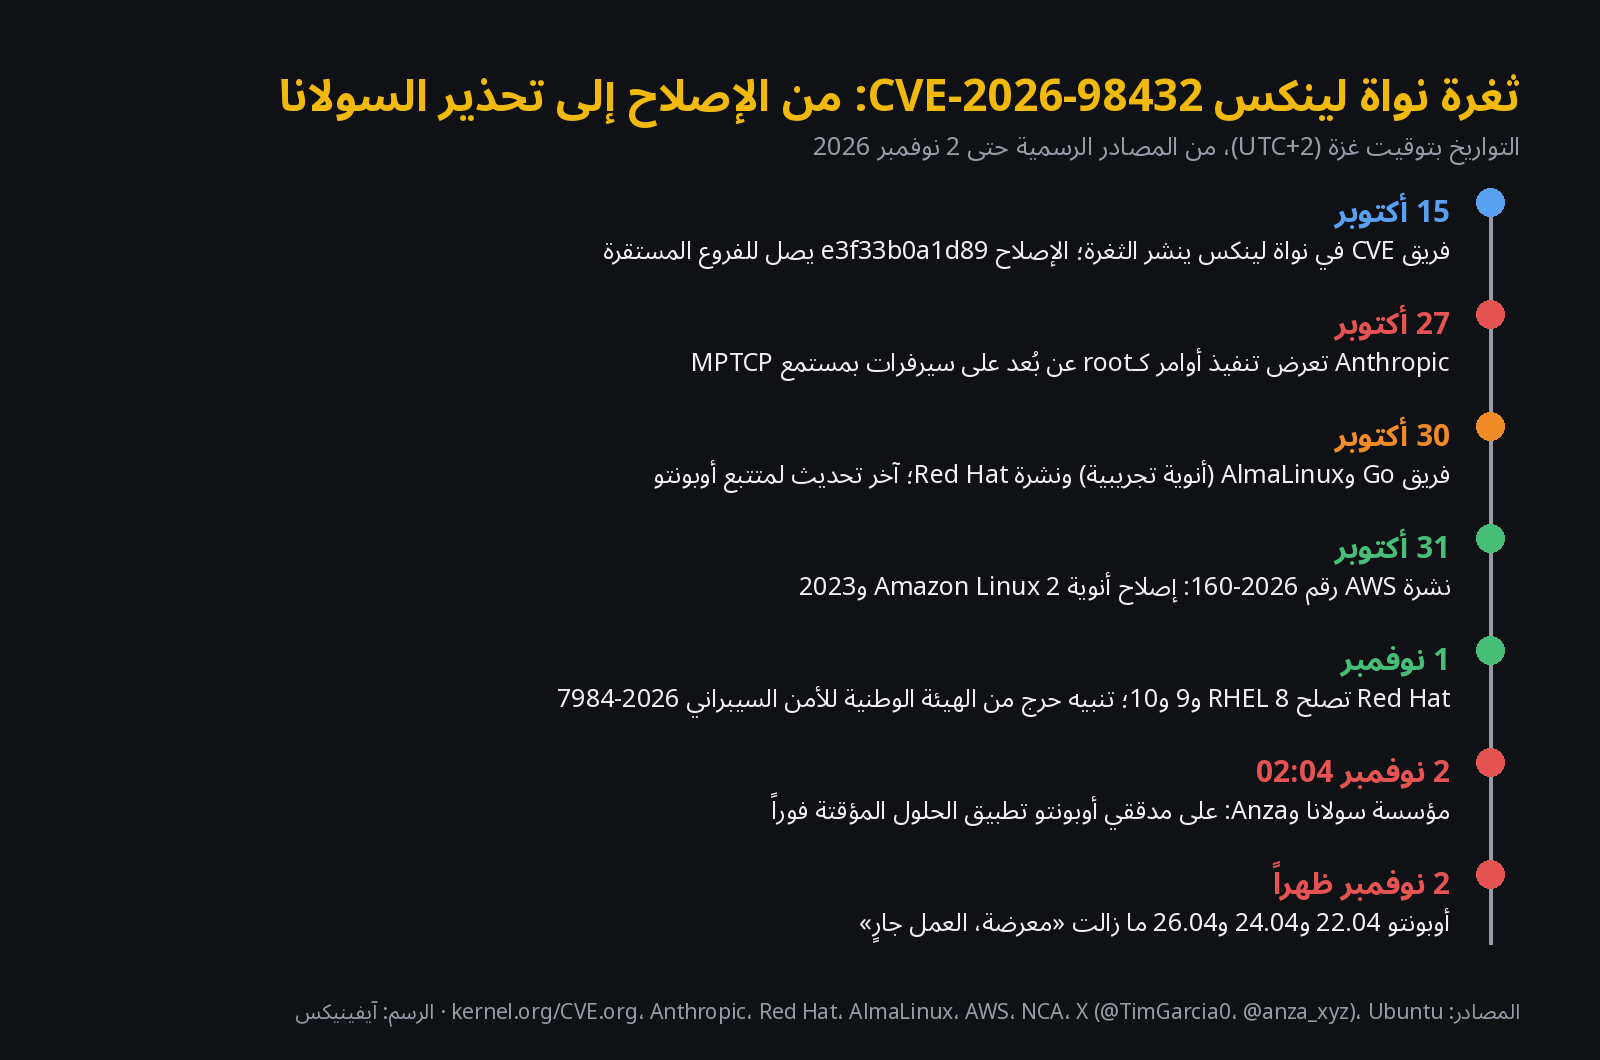
الإجابة المختصرة: CVE-2026-98432 هي ثغرة نواة لينكس حرجة (درجة 9.8) في الكود الذي يستقبل اتصالات IPv4 TCP الجديدة. تشمل الأنوية من 4.4 فما فوق، ويمكن تفعيلها عبر الشبكة بلا تسجيل دخول. أثبت باحثون إمكانية الحصول على صلاحية root عن بُعد على سيرفرات فيها مستمع Multipath TCP. لدى ديبيان وRed Hat وAmazon Linux أنوية مُصلحة، أما أوبونتو فلا إصلاح لديها بعد، لذلك تحتاج سيرفرات أوبونتو إلى حلول مؤقتة اليوم، ثم تحديث وإعادة تشغيل فور صدور الإصلاح.
أهم الحقائق
- رقم الثغرة: CVE-2026-98432، نشرها فريق CVE في نواة لينكس يوم 15 أكتوبر 2026. الإصلاح بعنوان «ipv4: free inet_opt and ireq_opt after an RCU grace period» (الالتزام e3f33b0a1d89) وكتبه Eric Dumazet.
- الخطورة: درجة CVSS 3.1 هي 9.8 (حرجة)، عبر الشبكة، بتعقيد منخفض، بلا صلاحيات وبلا تفاعل. Red Hat تصنفها حرجة، وأوبونتو تمنحها أولوية عالية.
- النطاق: لينكس 4.4 وما بعده. أُصلحت رسمياً في 5.10.272 و5.15.223 و6.1.190 و6.6.159 و6.12.113 و6.18.56 و7.2.10 و7.3. اتصالات IPv6 غير متأثرة بالمشكلة الرئيسية.
- الأثر: انهيار النواة أو كشف ذاكرتها أو إفسادها (بحسب AWS). وإثبات المفهوم من Anthropic ينفذ أوامر بصلاحية root على سيرفرات فيها مستمع MPTCP.
- أوبونتو: لا نواة مُصلحة حتى 2 نوفمبر 2026، الساعة 14:21 بتوقيت غزة، وآخر تحديث للمتتبع في 30 أكتوبر.
- زاوية الكريبتو: مسؤول علاقات المدققين في مؤسسة سولانا وفريق Anza طلبا من مدققي أوبونتو تطبيق الحلول المؤقتة فوراً (2 نوفمبر، 02:04 بتوقيت غزة).
- الاستغلال: تقول AWS إنها لا تعلم بأي استغلال فعلي حتى الآن.
ما هي ثغرة نواة لينكس CVE-2026-98432 ببساطة؟
في كل مرة يفتح فيها عميل اتصال TCP، تحتفظ نواة السيرفر لفترة قصيرة بـ«مقبس طلب» للاتصال نصف المفتوح. وإذا حملت حزمة SYN من العميل خيارات IPv4، تخزّن النواة نسخة منها لتعيدها في رد SYN-ACK. وبحسب سجل CVE الرسمي وشرح AlmaLinux، كانت النواة عند اكتمال المصافحة تسلّم هذه النسخة إلى المقبس الجديد دون أن تنسخها. فإذا أعاد العميل إرسال SYN، قد يكون معالج آخر يبني SYN-ACK من الخيارات نفسها بينما أُغلق المقبس الجديد وحُرّرت ذاكرته، فيقرأ الكود ذاكرة محررة.
وتوجد مشكلة مشابهة عند تفعيل ترحيل طلبات TCP (إعداد net.ipv4.tcp_migrate_req أو برنامج BPF يرحّل الطلبات)، وهو معطل افتراضياً. الإصلاح ينتظر انقضاء فترة RCU قبل تحرير الخيارات، كما تفعل النواة في أماكن أخرى. ويعود الخلل إلى لينكس 4.4، ولهذا قائمة الأنظمة المتأثرة طويلة جداً.
أي نظام AlmaLinux يستقبل اتصالات IPv4 TCP من شبكات غير موثوقة يجب اعتباره مكشوفاً.
AlmaLinux، 30 أكتوبر 2026
لماذا حصلت ثغرة نواة لينكس هذه على 9.8؟
الكود المعيب يعمل داخل النواة قبل أن ترى أي خدمة الاتصال، فلا يهم ما الذي يستمع على المنفذ: SSH أو خادم ويب أو قاعدة بيانات أو مدقق. المهاجم لا يحتاج حساباً ولا تفاعلاً من أحد. وتقول Red Hat إن تنفيذ كود بشكل موثوق يتطلب تحكماً دقيقاً بالذاكرة، لكن غياب أي شروط مسبقة على الشبكة وخطر انهيار الأنظمة يرفعانها إلى «حرجة».
وفي منشورها البحثي بتاريخ 27 أكتوبر، يقول فريق Frontier Red Team في Anthropic إن نموذجاً بحثياً كتب استغلالاً يتيح لمهاجم عن بُعد تنفيذ أوامر كـroot على سيرفرات لينكس فيها مستمع Multipath TCP، بلا أي بيانات دخول. المحاولة الفاشلة تُفشل المصافحة فقط، فيمكن للمهاجم التكرار؛ واستغرق إثبات المفهوم نحو 53 دقيقة كاملة. لا ننشر تفاصيل الاستغلال ولا روابطه. ويضيف فريق أمان Go أن الخلل ليس محصوراً في MPTCP، وأن أنظمة بلا مستمع MPTCP قد تكون عرضة لهجمات مشابهة.
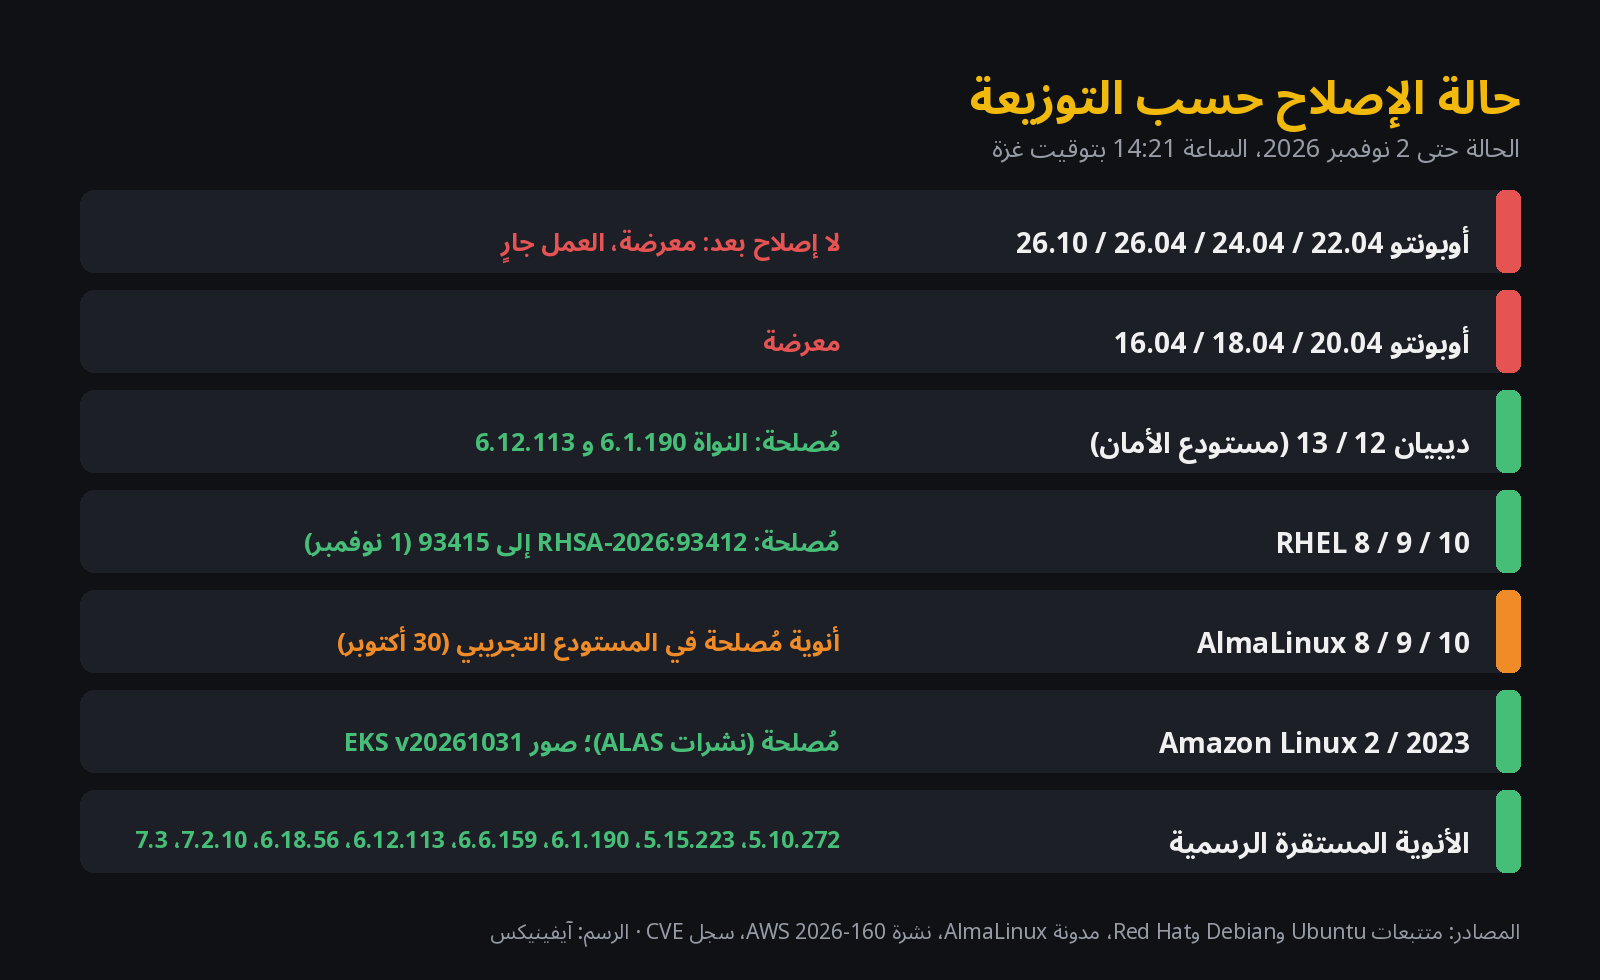
جدول حالة التوزيعات: من لديه إصلاح؟ (الحالة حتى 2 نوفمبر 2026، الساعة 14:21 بتوقيت غزة)
التوزيعات تنقل الإصلاح إلى أرقام أنويتها الخاصة، لذا راجع دائماً متتبع توزيعتك بدل مقارنة الأرقام مع kernel.org. بوضوح: أوبونتو لم تصدر نواة مُصلحة حتى الآن.
| التوزيعة | الحالة | ماذا تفعل | المصدر |
|---|---|---|---|
| أوبونتو 22.04 / 24.04 / 26.04 / 26.10 | لا إصلاح بعد. معرضة، العمل جارٍ | طبّق الحلول المؤقتة الآن، ثم حدّث وأعد التشغيل عند صدور الإصلاح | أوبونتو |
| أوبونتو 20.04 / 18.04 / 16.04 | معرضة | طبّق الحلول المؤقتة وراجع حالة ESM / Pro | أوبونتو |
| ديبيان 12 bookworm | مُصلحة في مستودع الأمان: 6.1.190-1 (وكذلك linux-6.12 بنسخة 6.12.113-1~deb12u1) | حدّث وأعد التشغيل | ديبيان |
| ديبيان 13 trixie | مُصلحة في مستودع الأمان: 6.12.113-1 (DSA-6568-1) | حدّث وأعد التشغيل | ديبيان |
| RHEL 8 / 9 / 10 | مُصلحة: RHSA-2026:93412 و93413 و93414 و93415 (بتاريخ 1 نوفمبر). RHEL 6 و7 غير متأثرة | حدّث وأعد التشغيل؛ RHCOS في OpenShift مُدرجة كمتأثرة | Red Hat |
| AlmaLinux 8 / 9 / 10 | أنوية مُصلحة في المستودع التجريبي منذ 30 أكتوبر | راجع نشرات AlmaLinux لموعد الإصدار الإنتاجي | AlmaLinux |
| Amazon Linux 2 / 2023 | مُصلحة (ALAS2-2026-4065 وALAS2023-2026-3365 وغيرها) | حدّث وأعد التشغيل؛ صور EKS بإصدار v20261031 أو أحدث | AWS |
| الأنوية المستقرة الرسمية | 5.10.272 و5.15.223 و6.1.190 و6.6.159 و6.12.113 و6.18.56 و7.2.10 و7.3 | الأنوية المخصصة: أعد البناء على هذه النسخ | سجل CVE |
حلول مؤقتة لسيرفرات أوبونتو (كما نشرها المورّدون)
هذه هي الخطوات المؤقتة التي نشرتها Red Hat وAlmaLinux وAWS، وللمدققين تيم غارسيا من مؤسسة سولانا. تقلل الخطر ريثما تصل النواة المُصلحة، لكنها ليست إصلاحاً. جرّبها على سيرفر واحد أولاً.
1) إسقاط حزم IPv4 TCP الواردة التي تحمل خيارات IP
الحركة العادية لا تكاد تستخدم خيارات IPv4 (خيارات TCP المعتادة موجودة في ترويسة TCP وتمر طبيعياً)، لذلك تمنع هذه القاعدة المُحفِّز دون التأثير على الاتصالات العادية. هذا جدول Red Hat، وتنشر AlmaLinux نسخة مكافئة على مرحلة prerouting، وتقدم AWS قاعدة iptables مكافئة. القاعدة لا تبقى بعد إعادة التشغيل ما لم تحفظها بأدوات توزيعتك.
sudo nft -f - <<'EOF'
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}
EOF
2) تعطيل Multipath TCP وإعادة تشغيل مستمعات MPTCP القائمة
ضبط net.mptcp.enabled=0 يمنع إنشاء مقابس MPTCP جديدة لكنه لا يغلق المستمعات الموجودة، لذا تنصح AlmaLinux بعرضها عبر ss -lnMp وإعادة تشغيل الخدمات المالكة لها. برامج Go المبنية بإصدار 1.24 أو أحدث تفعّل MPTCP افتراضياً على مقابس الاستماع في لينكس، ويقول فريق Go إن GODEBUG=multipathtcp=0 يعطّل ذلك لكل برنامج.
# تعطيل Multipath TCP على مستوى النظام، ثم معرفة الخدمات التي ما زالت تملك مستمعات MPTCP
sudo sysctl -w net.mptcp.enabled=0
sudo ss -lnMp
# إبقاء ترحيل طلبات TCP معطلاً (معطل افتراضياً)
sudo sysctl -w net.ipv4.tcp_migrate_req=0
اعرف حدود هذه الحلول
تقول Red Hat إن التصفية تقلل التعرض لكنها لا تمنع الاستغلال بالكامل. ويشير مساهم في قائمة oss-security إلى أن مرشح الحزم على المضيف يمكن تجاوزه بحركة بين حاويات على المضيف نفسه، ويقترح معامل الإقلاع init_on_free=1 كتقوية إضافية (المنشور). هذا اقتراح مجتمعي وليس إصلاحاً من مورّد. العلاج الكامل الوحيد هو نواة مُصلحة ثم إعادة تشغيل (بحسب AWS).
خطة التحديث وإعادة التشغيل لفرق الاستضافة والسحابة في الخليج ومصر
- الجرد اليوم: اكتب قائمة بكل سيرفر لينكس له عنوان IPv4 عام أو يقع خلف موازن أحمال يمرر TCP كما هو. تشير AWS إلى أن مستمعات TCP في Network Load Balancer وGlobal Accelerator تمرر خيارات IP إلى الأهداف، بينما ALB وCloudFront وAPI Gateway لا تستقبل TCP خاماً من الإنترنت.
- حدّث ما يمكن تحديثه: سيرفرات ديبيان وRHEL وAmazon Linux يمكن تحديثها وإعادة تشغيلها الآن. اعمل على دفعات خلف موازن الأحمال، وابدأ بالأكثر انكشافاً.
- احمِ أوبونتو: طبّق قاعدة nftables وإعدادات MPTCP على سيرفرات أوبونتو، ثم تابع متتبع أوبونتو وثبّت النواة يوم صدورها. إذا كنت تستخدم Livepatch، فتأكد أن Canonical تُدرج تحديثاً حياً لهذه الثغرة قبل الاعتماد عليه.
- Kubernetes والحاويات: مجموعات العُقد تحتاج صور عقد جديدة أو تحديث النواة وإعادة التشغيل. إعادة بناء صور الحاويات لا تفيد. في AWS: صور EKS بإصدار v20261031 أو أحدث، وصور Bottlerocket من 2 نوفمبر.
- الخدمات المُدارة: اقرأ نشرة مزوّدك. تقول AWS إن Lambda غير متأثرة وإن RDS وRedshift وغيرها تحصل على حلول مؤقتة؛ تحقق من الأمر نفسه لدى منطقتك السحابية المحلية ومزوّد الاستضافة في الإمارات أو السعودية أو مصر.
- وثّق كل شيء: سجّل السيرفرات ونسخ النواة قبل وبعد وتواريخ الحلول المؤقتة وأوقات إعادة التشغيل. هذا هو الدليل الذي تطلبه ضوابط إدارة التحديثات لدى الجهة الرقابية.
uname -r                                   # النواة التي تعمل الآن
sudo dnf update kernel && sudo reboot      # RHEL / Alma / Amazon Linux 2023 (AL2: yum)
sudo apt update && sudo apt full-upgrade && sudo reboot   # Debian (security repo)
زاوية الكريبتو: مدققو سولانا وسيرفرات المحافظ الساخنة
في الساعة 02:04 بتوقيت غزة يوم 2 نوفمبر، كتب تيم غارسيا، مسؤول علاقات المدققين في مؤسسة سولانا، أن الثغرة «أُصلحت في نواة لينكس لكنها لم تُصلح بعد في أوبونتو»، وذكر ثلاث خطوات: قاعدة nftables، وnet.mptcp.enabled=0، وnet.ipv4.tcp_migrate_req=0. وبعد دقائق اقتبسته Anza، الفريق المطوّر لبرنامج المدقق Agave، بعنوان «عاجل: ثغرة حرجة في نواة لينكس، الإجراء مطلوب» لمدققي الشبكة الرئيسية.
السبب بسيط: مفتاح هوية المدقق موجود على السيرفر، والسيطرة على السيرفر بصلاحية root تكشفه. وتحديث برنامج المدقق لا يصلح النواة تحته. والأمر نفسه ينطبق على أي سيرفر يحمل مفاتيح ساخنة، ومنها سيرفرات الدفع المستضافة ذاتياً مثل حالات BTCPay التي غطيناها صباح اليوم في اختراق BTCPay Server، وبنية المنصات في أسبوع اختراق بينانس. أبقِ مفاتيح السحب والمفاتيح الباردة بعيداً عن السيرفرات المكشوفة على الإنترنت.
زاوية الخليج ومصر: الجهات الرقابية وما يجب توثيقه
نشرت الهيئة الوطنية للأمن السيبراني في السعودية تنبيهاً حرجاً برقم 2026-7984 في 1 نوفمبر، تدعو فيه الجهات في القطاعات الحكومية والمالية والطاقة والصحة وغيرها إلى مراجعة نشرة نواة لينكس وتطبيق التحديثات. وعلى الجهات الخاضعة للضوابط الأساسية للأمن السيبراني (ECC) في السعودية، والجهات الإماراتية التي تتبع إرشادات مجلس الأمن السيبراني ومعايير ضمان المعلومات، والشركات المصرية التي تتعامل مع EG-CERT، أن تعامل الأمر كتحديث حرج خارج الدورة المعتادة وأن توثّق الحل المؤقت والتحديث النهائي للنواة.
وبالنسبة للبنوك وشركات الدفع ومزودي الأصول الافتراضية المرخصين، سيكون سؤال المدققين العملي: ما السيرفرات المكشوفة التي كانت معرضة، ومتى طُبّق الحل المؤقت، ومتى تم التحديث؟ أجب عنه الآن والبيانات حاضرة.
ما الذي نراقبه لاحقاً؟
- صدور أنوية مُصلحة من Canonical (وأي تحديث حي) لأوبونتو 22.04 و24.04 و26.04.
- نقل AlmaLinux أنويتها من الاختبار إلى الإنتاج، وحالة Rocky Linux وSUSE وغيرها.
- أي استغلال فعلي مؤكد أو إدراج في قائمة CISA KEV.
- إصلاح منفصل لمشكلة ترحيل IPv6 الخاصة بـCALIPSO قال مطورو النواة إنه سيأتي في تصحيح آخر.
سنضيف تحديثاً مؤرخاً عند تغيّر أي من ذلك.
كيف تساعدك آيفينيكس؟
تبني آيفينيكس منتجات ويب وتطبيقات جوال ثنائية اللغة وتصونها لفرق في الإمارات والسعودية ومصر، بما فيها السيرفرات وخطوط CI وعمليات التحديث خلفها. اطّلع على خدماتنا أو اقرأ ما هي آيفينيكس؟. ومن أدلة التحديث لدينا: ثغرة Brotli المعروفة بـNode2Shell، وثغرة PHP php2shell، وتحديث ووردبريس 7.1.4.
الأسئلة الشائعة
ما هي ثغرة نواة لينكس CVE-2026-98432؟
خلل من نوع «استخدام بعد التحرير» (use-after-free) في الكود الذي يجهّز اتصالات IPv4 TCP الواردة. عندما يحمل طلب الاتصال خيارات IPv4، قد تحرر النواة هذه الخيارات من الذاكرة بينما معالج آخر ما زال يستخدمها لبناء الرد. يمنحها فريق CVE في نواة لينكس درجة 9.8 (حرجة): هجوم عبر الشبكة، بلا تسجيل دخول، وبلا تفاعل من المستخدم. وتصنفها Red Hat أيضاً حرجة.
هل السيرفر الخاص بي متأثر؟
على الأرجح، إذا كان يعمل بنواة لينكس 4.4 أو أحدث ويستقبل اتصالات IPv4 TCP من شبكات غير موثوقة. تحقق من نسخة النواة بالأمر uname -r وقارنها بمتتبع توزيعتك. الأنوية الرسمية المُصلحة هي 5.10.272 و5.15.223 و6.1.190 و6.6.159 و6.12.113 و6.18.56 و7.2.10 و7.3، لكن التوزيعات تنقل الإصلاح إلى أرقام نسخها الخاصة، فالمرجع هو متتبع التوزيعة.
هل أصدرت أوبونتو إصلاحاً؟
لا. حتى 2 نوفمبر 2026، الساعة 14:21 بتوقيت غزة، تُظهر صفحة الثغرة لدى أوبونتو حزمة linux الرئيسية على الإصدارات 22.04 و24.04 و26.04 و26.10 بحالة «معرضة، العمل جارٍ»، والإصدارات 20.04 و18.04 و16.04 بحالة «معرضة». آخر تحديث للصفحة كان في 30 أكتوبر. وإلى أن تصدر نواة مُصلحة، تحتاج سيرفرات أوبونتو إلى الحلول المؤقتة أدناه. تحديث 9 نوفمبر 2026: أصبح لإصدار Ubuntu 26.10 نواة مُصلحة (7.3.0-10.10)، وما زالت كل إصدارات LTS معرّضة والعمل جارٍ عليها.
ما الحلول المؤقتة الآمنة؟
الخطوات المؤقتة التي نشرها المورّدون: إسقاط حزم IPv4 TCP الواردة التي تحمل خيارات IP (قاعدة nftables نشرتها Red Hat وAlmaLinux)، وتعطيل Multipath TCP عبر net.mptcp.enabled=0 ثم إعادة تشغيل الخدمات التي تملك مستمعات MPTCP قائمة، وإبقاء net.ipv4.tcp_migrate_req على 0. هذه الخطوات تقلل التعرض لكنها لا تصلح الثغرة، وتقول Red Hat إن التصفية لا تمنع الاستغلال بالكامل.
هل تحتاج الحاويات وعُقد Kubernetes إلى إعادة تشغيل؟
نعم. الحاويات تشترك في نواة المضيف، فتحديث صور الحاويات لا يفيد في هذه الثغرة. كل عقدة تحتاج نواة مُصلحة وإعادة تشغيل، أو استبدالها بصورة عقدة مُحدثة. مثلاً تطلب AWS نقل عُقد EKS إلى صورة AMI الإصدار v20261031 أو أحدث. وتحديث برنامج مدقق سولانا لا يصلح نواة المضيف أيضاً.
هل يوجد استغلال فعلي؟
تقول AWS إنها لا تعلم بأي استغلال فعلي حتى الآن. لكن باحثي Anthropic بنوا إثبات مفهوم يعمل وينفذ أوامر بصلاحية root على سيرفرات فيها مستمع MPTCP، ويقول فريق GovCERT في هونغ كونغ إن كود إثبات المفهوم متاح بحسب التقارير. تعامل معها كأولوية عاجلة.
ماذا تفعل البنوك وشركات التقنية المالية وفرق الكريبتو في الخليج ومصر هذا الأسبوع؟
اجرد كل سيرفر لينكس مكشوف على الإنترنت، وحدّث وأعد تشغيل التوزيعات التي لها إصلاح اليوم، وطبّق التصفية المؤقتة على سيرفرات أوبونتو، ووثّق ما فعلته لضوابط إدارة التحديثات لدى الجهة الرقابية. أصدرت الهيئة الوطنية للأمن السيبراني في السعودية تنبيهاً حرجاً برقم 2026-7984 في 1 نوفمبر. وعلى فرق الكريبتو التي تشغّل مدققين أو سيرفرات محافظ ساخنة على أوبونتو أن تعامل الأمر كخطر تسريب مفاتيح.
المصادر
- سجل CVE، NVD، إعلان فريق CVE في النواة، الإصلاح الرسمي
- صفحة الثغرة لدى أوبونتو (فُحصت 2 نوفمبر 2026، الساعة 14:21 بتوقيت غزة)
- متتبع أمان ديبيان
- صفحة Red Hat والنشرة RHSB-2026-016
- AlmaLinux، 30 أكتوبر 2026
- نشرة AWS الأمنية 2026-160، آخر تحديث 1 نوفمبر 2026
- فريق Frontier Red Team في Anthropic، 27 أكتوبر 2026
- فريق أمان Go عبر oss-security؛ ملاحظة init_on_free على oss-security
- تيم غارسيا على X وAnza على X، 2 نوفمبر 2026
- تنبيه الهيئة الوطنية للأمن السيبراني 2026-7984؛ تنبيه GovCERT.HK رقم A26-10-64
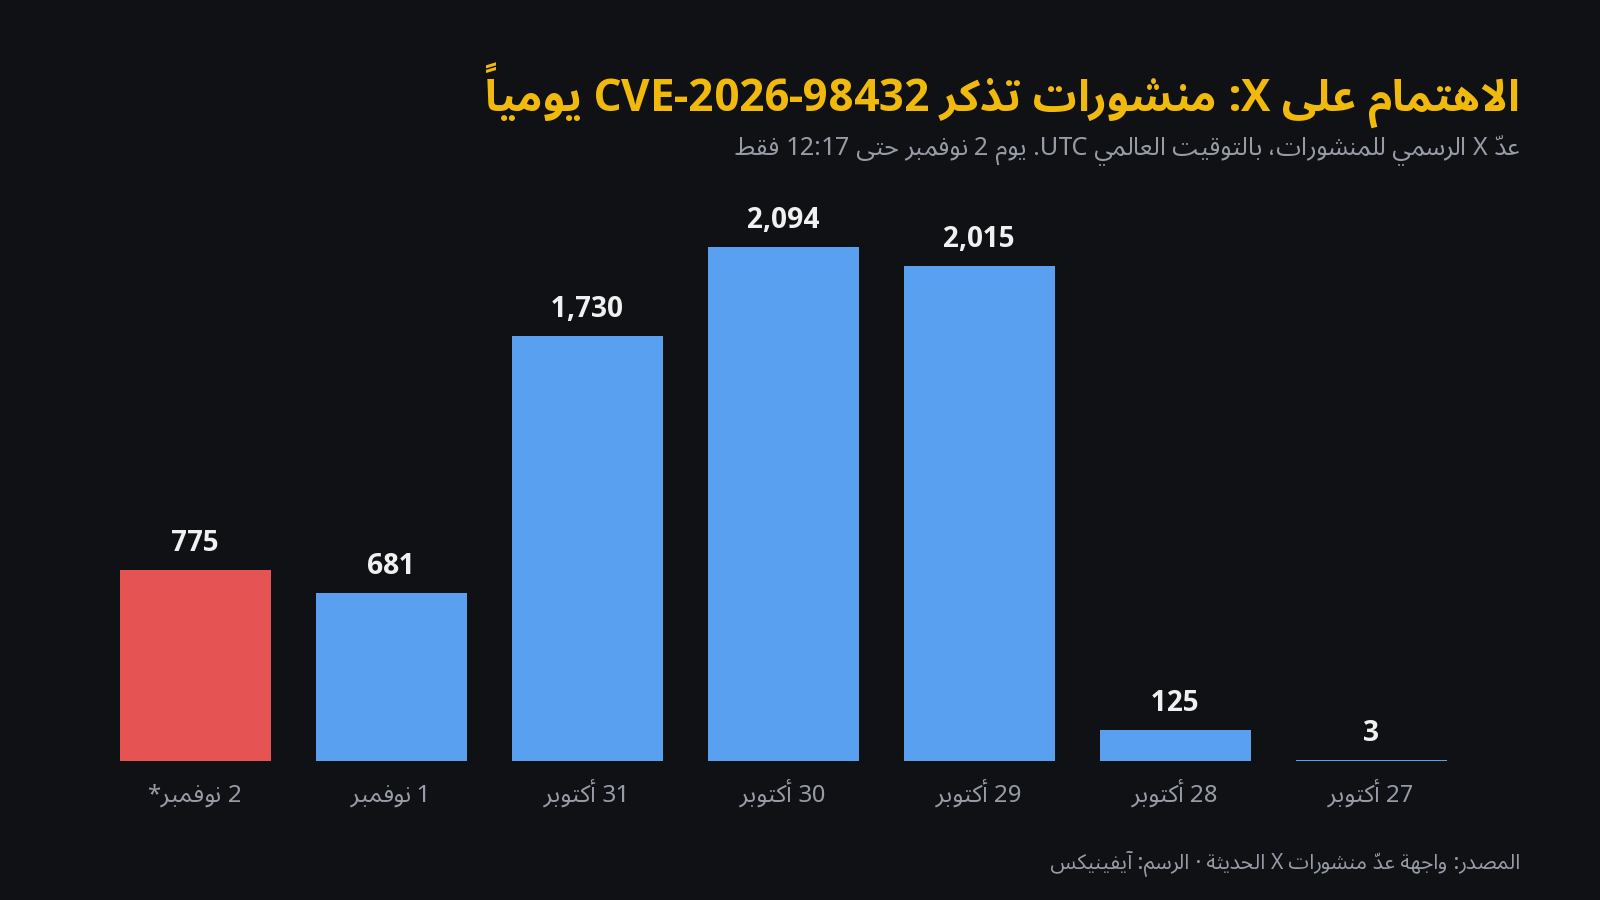
- أعداد منشورات X: واجهة العدّ الحديثة في X، استُعلمت في 2 نوفمبر 2026
- صورة الغلاف: Carl Lender، ويكيميديا كومنز.jpg)، رخصة CC BY 2.0، مقصوصة. الصورة داخل المقال: Derrick Coetzee، ويكيميديا كومنز، CC0. الرسوم: آيفينيكس.

قراءات ذات صلة
- ثغرة APT في ديبيان وأوبونتو CVE-2026-109518: إصدارات apt المصححة، وكيف تحدّث apt أولًا، وقائمة فحص للمرايا والبروكسي لخوادم الخليج ومصر
- برنامج مكافآت الثغرات من OpenAI يدفع الآن حتى 172 ألف دولار: جدول المكافآت الجديد، وكيف تعمل المضاعفات، وماذا يفعل صائدو الثغرات العرب وشركات الخليج ومصر
- اختراق WorkOS بأداة ARTEX للهجوم بوكلاء الذكاء الاصطناعي: ما الذي سُرق، وما هي ARTEX، وقائمة دفاع بسرعة الآلة لبنوك وشركات التقنية المالية والبرمجيات في الخليج ومصر
- فيروس اندرويد بوكس: جوجل تُسقط بوت نت XCPE المزروع في 1.3 مليون جهاز. هل جهازك أو رسيفر اندرويد مخترق؟ دليل الفحص والاستبدال في مصر والعراق والخليج وفلسطين