
نُشر في 3 نوفمبر 2026، الساعة 01:07 بتوقيت غزة. سنضيف تحديثات مؤرخة كلما نشر BSI أو آبل أو الحكومة الألمانية المزيد.
الإجابة المختصرة: منذ 29 أكتوبر، تلقى عدد من نواب البوندستاغ الألماني وأعضاء في الحكومة الاتحادية وشخصيات عامة أخرى تنبيه تهديد من آبل يحذّر من هجوم ببرنامج تجسس على الآيفون من نوع «المرتزقة». ويقول المكتب الاتحادي لأمن المعلومات BSI في صفحة إرشاداته إنه لا يعرف هل اختُرقت الهواتف فعلاً أم كانت محاولات فقط. ولم يُكشف من يقف وراء الهجوم ولا عدد من تلقوا التنبيه ولا أسماؤهم. وينصح BSI المستلمين بافتراض الاختراق، وتحديث iOS، وتفعيل وضع القفل في الآيفون، والتفكير في هاتف ورقم جديدين. التنبيه الحقيقي يظهر على شاشة القفل وفي الإعدادات وبالبريد وفي account.apple.com، ولا يطلب منك أبداً الضغط على رابط أو مشاركة رمز.
أهم الحقائق
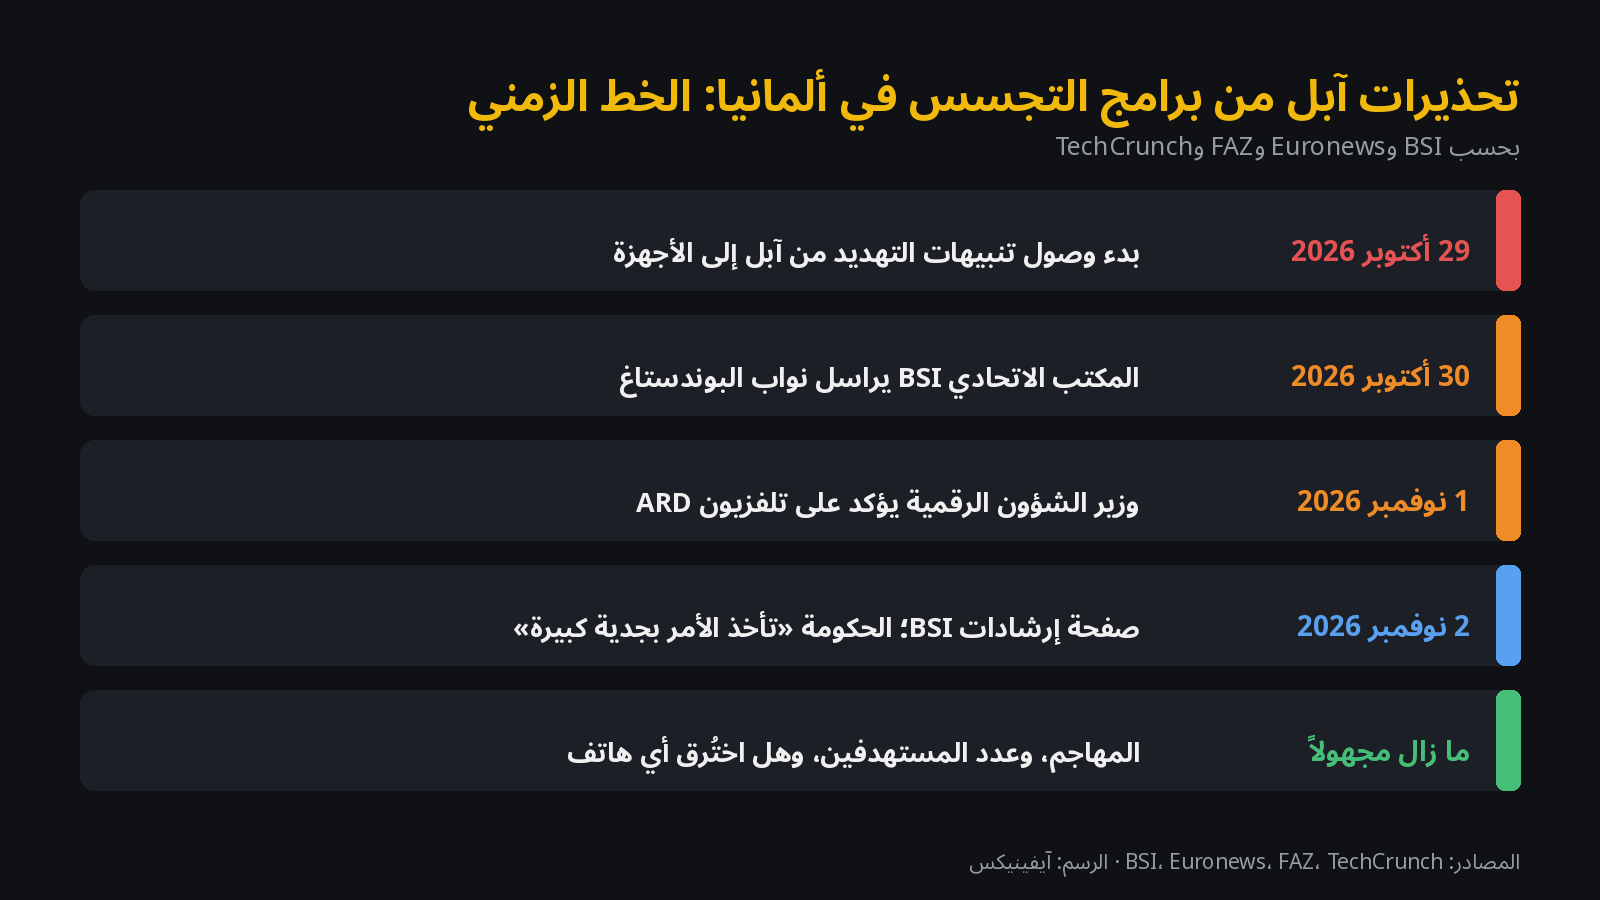
- متى: التنبيهات منذ 29 أكتوبر 2026؛ رسالة BSI إلى النواب في 30 أكتوبر؛ أول تقرير علني على قناة ARD في 1 نوفمبر، حيث أكد وزير الشؤون الرقمية كارستن فيلدبيرغر التحذيرات (FAZ، يورونيوز).
- ماذا يعني التنبيه بحسب آبل: تحذير «عالي الثقة» بأن شخصاً استُهدف بشكل فردي. لا يقول هل نجح الهجوم.
- قدرات هذه البرامج بحسب BSI: قراءة الرسائل حتى في التطبيقات المشفرة، والوصول إلى المكالمات وجهات الاتصال والتقويم والموقع، وتشغيل الكاميرا والميكروفون. والإصابة غالباً «بلا نقرة» (Zero-Click).
- رد الحكومة: قال المتحدث شتيفان كورنيليوس إن برلين «تأخذ الحادثة والتحذير بجدية كبيرة»، بحسب فايننشال تايمز عبر TechCrunch.
- غير معلن: المهاجم، والبرنامج المستخدم، وعدد المستلمين، وأسماؤهم.
ماذا حدث في ألمانيا
يقول BSI إنه علم بأن عدداً من نواب البوندستاغ وشخصيات عامة أخرى تلقوا تنبيهات تهديد من آبل على أجهزتهم منذ 29 أكتوبر. وفي رسالة بتاريخ 30 أكتوبر نبّه كل أعضاء البوندستاغ وطلب من المستلمين التواصل معه مباشرة، ثم نشر إرشادات علنية في 2 نوفمبر. وقال فيلدبيرغر لقناة ARD، بحسب FAZ: «ما يدور الحديث عنه بالتحديد مجرد تكهنات الآن، علينا أن ننتظر».
ولم تقتصر التنبيهات على ألمانيا. فبحسب TechCrunch، نشر صانع أفلام مقيم في بيروت على X أنه تلقى تنبيهاً جديداً، وأن التنبيه ذكر أن الدفعة الأخيرة وصلت إلى مستخدمين في 99 دولة. وتقول آبل إنها أبلغت مستخدمين في أكثر من 150 دولة منذ 2021، ولا تنسب الهجمات إلى أي مهاجم أو منطقة. تبيع شركات خاصة برامج التجسس هذه للحكومات، وأشهر مثال تاريخي هو Pegasus الذي تذكره آبل وBSI. ولا نعرف أي أداة استُخدمت هذه المرة، إن استُخدمت.
| البند | ما يُبلغ عنه | الحالة | المصدر |
|---|---|---|---|
| بدء التنبيهات | 29 أكتوبر 2026 | أكده BSI | BSI |
| من تلقاها | عدد من نواب البوندستاغ وأعضاء في الحكومة الاتحادية وشخصيات عامة أخرى | لم تُكشف الأسماء ولا العدد | BSI؛ يورونيوز |
| هل اختُرقت الهواتف فعلاً؟ | BSI لا يعرف: اختراق حقيقي أم محاولات فقط | غير معروف | BSI |
| من يقف وراءه | لم يُكشف؛ آبل لا تنسب الهجمات لأحد | غير معروف | آبل؛ TechCrunch |
| نصيحة BSI | افترض الاختراق، حدّث iOS، فعّل وضع القفل، وفكّر في جهاز ورقم جديدين | منشورة | BSI |
| خارج ألمانيا | الدفعة الأخيرة وصلت إلى مستخدمين في 99 دولة بحسب تنبيه أحد المستلمين | كما نُقل | TechCrunch |
الحالة حتى 3 نوفمبر 2026، الساعة 01:07 بتوقيت غزة.
ما هو تنبيه التهديد من آبل، وكيف تميّز الحقيقي من الاحتيال
ترسل آبل هذه التنبيهات عندما ترصد استخباراتها الداخلية نشاطاً يتوافق مع هجوم ببرنامج تجسس تجاري على شخص بعينه. وتصفها بأنها «تنبيهات عالية الثقة» و«يجب أخذها بجدية كبيرة»، وتقول إن الغالبية العظمى من المستخدمين لن يُستهدفوا أبداً (آبل). ولأن هذه التنبيهات أصبحت خبراً، يقلدها المحتالون. أربع قواعد:
- التنبيه الحقيقي يظهر داخل الآيفون. على شاشة القفل وفي الإعدادات، مع بريد إلى عناوين حساب Apple، وشريط في account.apple.com.
- آبل لا تطلب منك أبداً التصرف عبر رابط. لا روابط ولا ملفات ولا تطبيقات أو ملفات تعريف للتثبيت، ولا كلمات مرور أو رموز تحقق، لا بالبريد ولا بالهاتف.
- تحقق بنفسك. اكتب account.apple.com في المتصفح وسجّل الدخول. إذا أرسلت آبل تنبيهاً فستراه أعلى الصفحة.
- تجاهل من يتصل باسم «أمن آبل». لن يتصل بك أحد من آبل بخصوص تنبيه تهديد.
تحذير من رسائل الاحتيال بالعربية
توقّع رسائل SMS وواتساب مزيفة مثل «تنبيه أمني من آبل: تم اكتشاف برنامج تجسس على جهازك، اضغط هنا». آبل لا ترسل تنبيهات التهديد عبر SMS أو واتساب، ولا ترفق بها روابط أبداً. احذف الرسالة وتحقق بنفسك من account.apple.com.
إذا وصلك تنبيه: ماذا تفعل وماذا لا تفعل
- قرّر أولاً بشأن الفحص الجنائي. يقول BSI: حدّث النظام فوراً ما لم يكن هناك فحص جنائي مخطط. إذا أردت فحصاً، فتواصل مع خط مساعدة Access Now، الذي توصي به آبل، قبل التحديث أو ضبط المصنع.
- حدّث iOS، ثم فعّل وضع القفل وأبقه مفعّلاً، وعلى أي جهاز جديد أيضاً. ويشير BSI إلى أن وضع القفل يصعّب الهجمات الجديدة لكنه لا يزيل إصابة موجودة.
- إذا كان الخطر مرتفعاً، غيّر الهاتف والرقم، وأعد ضبط كل الحسابات المستخدمة على الهاتف القديم.
- ضع رمز قفل جديداً مختلفاً عن القديم، وغيّر كلمات مرور حساب Apple والبريد، وأعد إعداد تطبيقات المصادقة بدلاً من نقلها.
- أغلق تطبيقات المراسلة: قفل التسجيل في Signal والتحقق بخطوتين في واتساب برمز جديد؛ واحذف الأجهزة المرتبطة المجهولة هناك وفي حساب Apple.
- لا تثبّت تطبيقات «مكافحة التجسس»، ولا ترد على من يتصل بك بخصوص التنبيه، ولا تنشر لقطات شاشة تظهر بريدك أو رقمك.
وضع القفل في الآيفون: ماذا يمنع وكيف تفعّله
بحسب آبل، يمنع وضع القفل (اسمه في الواجهة العربية «نمط المنع») معظم أنواع مرفقات الرسائل ومعاينات الروابط، وبعض تقنيات الويب المعقدة (وقد لا تظهر خطوط الويب)، ومكالمات FaceTime ممن لم تتصل بهم خلال 30 يوماً، والألبومات المشتركة، وتثبيت ملفات التعريف الجديدة والتسجيل في MDM، والانضمام التلقائي لشبكات Wi-Fi غير الآمنة، وشبكات 2G و3G. المكالمات والرسائل النصية العادية ونداء الطوارئ SOS تبقى تعمل. ويمكنك استثناء تطبيق أو موقع أو (في iOS 27) جهة اتصال تثق بها، مع أن ذلك يقلل الحماية.
- افتح «الإعدادات» ثم «الخصوصية والأمان».
- مرّر لأسفل واضغط «نمط المنع»، ثم «تشغيل نمط المنع».
- اضغط التأكيد مرة أخرى.
- اضغط «تشغيل وإعادة التشغيل»، ثم أدخل رمز الجهاز.
وفي أندرويد، أقرب بديل هو الحماية المتقدمة من جوجل (أندرويد 16 وما بعده): الإعدادات > الأمان والخصوصية > إعدادات أخرى > الحماية المتقدمة > حماية الجهاز.
لماذا يهمك هذا في الخليج ومصر وفلسطين
للمنطقة تاريخ موثق في استخدام برامج التجسس التجارية ضد الصحفيين والناشطين. فقد وجدت Citizen Lab أن مشغلين نسبتهم إلى السعودية والإمارات اخترقوا 36 هاتفاً لصحفيين وموظفين في الجزيرة عام 2020 عبر ثغرة «بلا نقرة» في iMessage (Citizen Lab)، ورصدت في 2018 إصابات مشتبهة بـPegasus في دول منها مصر وفلسطين والسعودية والإمارات وقطر والبحرين والأردن والعراق (Citizen Lab)، ووثّقت اختراق مصريَّين ببرنامج Predator (Citizen Lab). كما يعمل مختبر الأمن في منظمة العفو الدولية على قضايا التجسس. موجة التنبيهات في ألمانيا تذكير لكل من يجعله عمله هدفاً في المنطقة.
قائمة حماية للصحفيين والمديرين التنفيذيين وموظفي المنظمات
- حدّث فوراً، كل مرة. ثبّت تحديثات iOS في يوم صدورها. معظم هذه الهجمات تستغل ثغرات تغلقها التحديثات.
- فعّل وضع القفل في الآيفون إذا كان عملك يجعلك هدفاً. الإعدادات > الخصوصية والأمان > نمط المنع > تشغيل نمط المنع > تشغيل وإعادة التشغيل، ثم أدخل رمز الجهاز. (تسمّي آبل «وضع القفل» في الواجهة العربية «نمط المنع».) (دليل آبل). فعّله بشكل منفصل على الآيباد والماك.
- استخدم هاتفاً ورقماً منفصلين للعمل الحساس. أبعد الرقم عن الحسابات العامة، وأبعد التطبيقات الشخصية عن هاتف العمل.
- أغلق حساباتك. رمز قفل طويل للجهاز، والتحقق بخطوتين لحساب Apple، والتحقق بخطوتين في واتساب وقفل التسجيل في Signal، كل منها برمز جديد.
- راجع الأجهزة المرتبطة شهرياً. قائمة أجهزة حساب Apple، والأجهزة المرتبطة في واتساب وSignal، والجلسات النشطة في تيليغرام. احذف أي شيء لا تعرفه.
- لا تفتح روابط أو مرفقات من مرسلين مجهولين، كما تنصح آبل كل المستخدمين، وثبّت التطبيقات من App Store فقط.
- اعرف بمن تتصل. يمكن للصحفيين والناشطين وموظفي المنظمات التواصل مع خط المساعدة للأمن الرقمي من Access Now على مدار الساعة، وبالعربية أيضاً.
للبنوك والوزارات والشركات الكبرى في الخليج: إدارة الأجهزة MDM وسياسة «أحضر جهازك»
- وضع القفل على أجهزة الإدارة العليا ومجالس الإدارة. تقول آبل إن الجهاز المسجل مسبقاً في إدارة الأجهزة MDM يبقى مُداراً بعد تفعيل وضع القفل، لكن لا يمكن تسجيل جهاز جديد وهو في وضع القفل. لذلك سجّل الجهاز أولاً ثم فعّله. ولا يستطيع المسؤولون تفعيله عن بُعد؛ على المستخدم أن يفعّله بنفسه.
- أرقام منفصلة للقيادات. امنح الوزراء والمديرين التنفيذيين وموظفي الخزينة أرقام عمل غير منشورة، وأبعد واتساب الشخصي عن هذه الهواتف.
- مهلة لتحديث iOS. ضع سياسة مثل 48 ساعة لتحديثات iOS الحرجة على الأجهزة المُدارة، وامنع الوصول من الأجهزة المتأخرة.
- «أحضر جهازك» لا يكفي للأدوار عالية الخطورة. الهاتف الشخصي بتطبيقات مجهولة ونسخة iOS قديمة لا يجب أن يحمل أوراق مجلس الإدارة أو موافقات الدفع.
- خطة عمل عند وصول تنبيه. بمن يتصل الشخص أولاً، ومتى يُحفظ الهاتف للفحص الجنائي، وكيف يُسلَّم جهاز ورقم نظيفان، وأي الحسابات يُعاد ضبطها.
أين تجد المساعدة
- خط المساعدة للأمن الرقمي من Access Now: مجاني، على مدار الساعة، وبالعربية ضمن 10 لغات، للمجتمع المدني والصحفيين والمدافعين عن حقوق الإنسان. وتوصي به آبل للمستلمين.
- Citizen Lab ومختبر الأمن في منظمة العفو الدولية: مجموعات بحثية تحقق في قضايا التجسس.
- السعودية: تستقبل الهيئة الوطنية للأمن السيبراني بلاغات الحوادث المتعلقة بالجهات الوطنية على الرقم 936 أو is@nca.gov.sa (الهيئة)، وبلاغات الأفراد عبر خدمة الإبلاغ عن مخالفة للأمن السيبراني.
- مصر: المركز المصري للاستجابة لطوارئ الحاسب EG-CERT، الذي أنشأه الجهاز القومي لتنظيم الاتصالات، يتولى الاستجابة للحوادث.
- لم نتمكن الليلة من التحقق من صفحة إبلاغ على الموقع الرسمي لمجلس الأمن السيبراني في الإمارات أو لمركز PalCERT الفلسطيني، لذلك لا نذكر بيانات تواصل لهما.
اقرأ أيضاً على آيفينيكس: بوت نت XCPE في أجهزة Android TV، والاحتيال الإلكتروني في الإمارات وطرق الإبلاغ، وتسريب بيانات كوين بيس، والدفع بالآيفون في السعودية، وقائمة تطبيقات iPhone Duo.
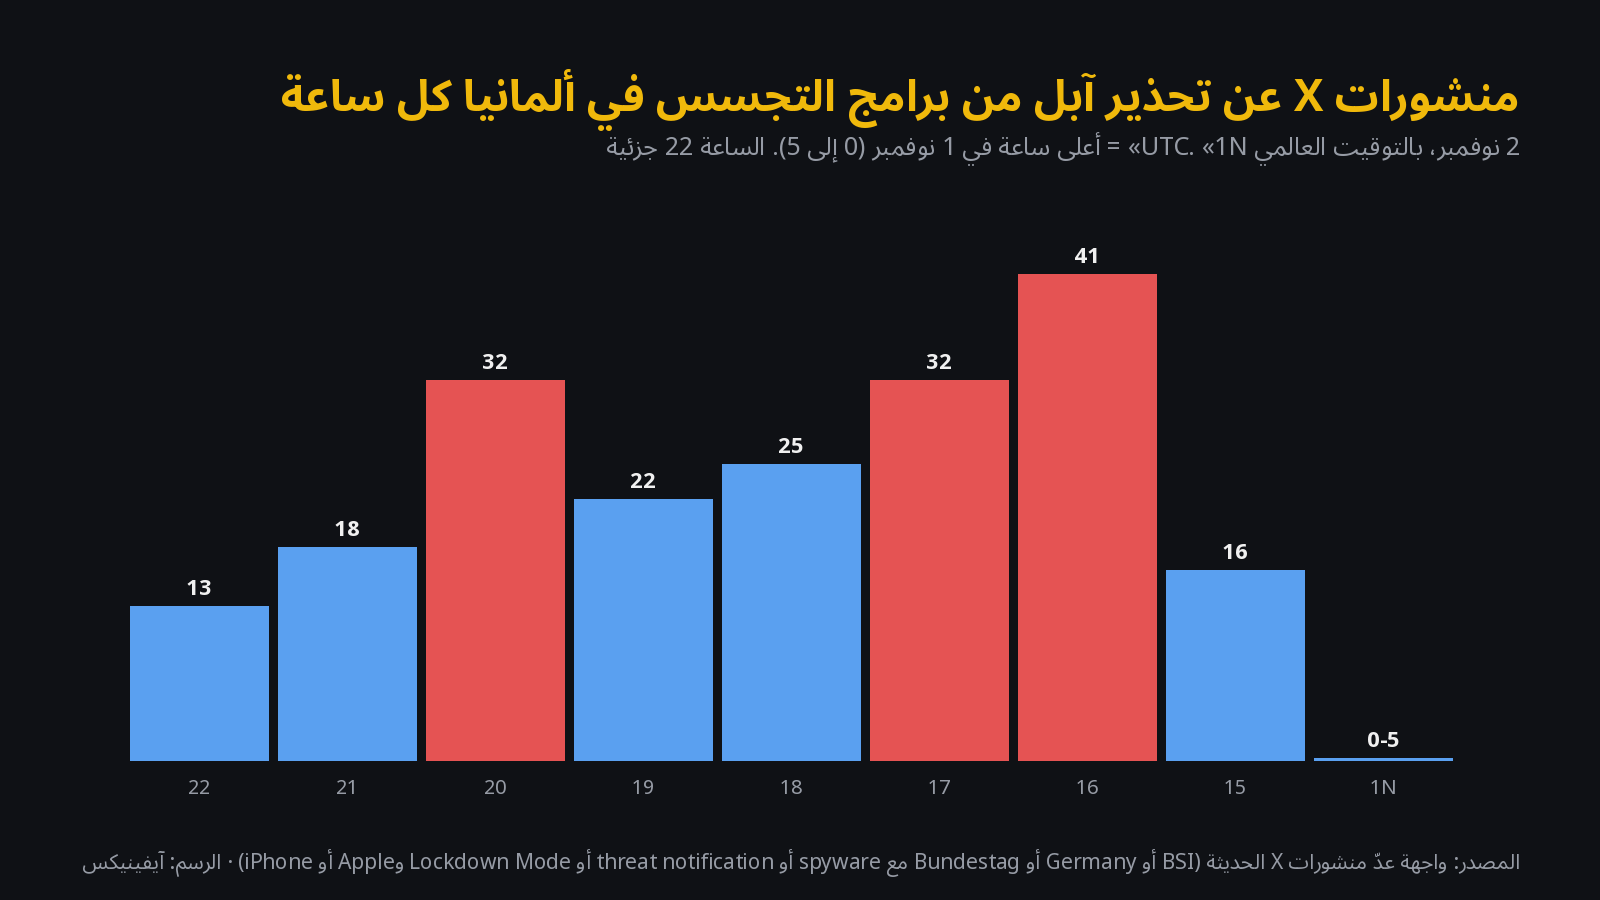
الاهتمام على X
ما الذي نراقبه بعد ذلك
- هل يكشف BSI أو الحكومة عدد من تلقوا التنبيه، وهل تأكد اختراق أي هاتف.
- هل تصدر آبل تحديث أمان لنظام iOS مرتبطاً بهذه الموجة.
- هل تعلن دول أخرى، منها دول في الشرق الأوسط، عن مستلمين.
كيف يمكن لآيفينيكس المساعدة
تبني آيفينيكس تطبيقات بنكية وتقنية مالية وحكومية بالعربية والإنجليزية للإمارات والسعودية ومصر، تشمل تنبيهات أمنية واضحة داخل التطبيق ومسارات للثقة بالأجهزة. راجع خدماتنا.
الأسئلة الشائعة
ما هو تنبيه التهديد من آبل؟ وهل هو حقيقي أم رسالة احتيال؟
هو تحذير ترسله آبل عندما تعتقد أن شخصاً استُهدف بشكل فردي ببرنامج تجسس تجاري (مرتزق). التنبيه الحقيقي يظهر على شاشة القفل في الآيفون وفي الإعدادات، ويصل بالبريد إلى عناوين حساب Apple (تقول آبل إنه يأتي من threat-notifications@email.apple.com)، ويظهر شريطاً أعلى صفحة account.apple.com بعد تسجيل الدخول. وتقول آبل إنها لا تطلب أبداً الضغط على روابط أو فتح ملفات أو تثبيت تطبيقات أو ملفات تعريف أو إعطاء كلمة مرور أو رمز. رسالة SMS أو واتساب فيها رابط ليست الطريقة التي ترسل بها آبل هذه التنبيهات.
ماذا أفعل إذا وصلني تنبيه تهديد من آبل؟
افترض أن الهاتف قد يكون مخترقاً، كما ينصح المكتب الاتحادي الألماني لأمن المعلومات BSI. إذا أردت فحصاً جنائياً من خبراء، فتواصل مع خط مساعدة مثل Access Now قبل التحديث أو ضبط المصنع حتى لا تضيع الأدلة. وإلا فحدّث iOS فوراً، وفعّل وضع القفل وأبقه مفعّلاً، وغيّر كلمات مرور حساب Apple والبريد من جهاز نظيف، وراجع الأجهزة المرتبطة في واتساب وSignal وحساب Apple. لا ترد على أي شخص يتواصل معك بخصوص التنبيه، ولا تثبّت أي تطبيق «حماية».
ماذا يمنع وضع القفل في الآيفون؟ وهل يعطّل واتساب أو تطبيقات البنوك أو المواقع العربية؟
تقول آبل إنه يمنع معظم أنواع مرفقات الرسائل ومعاينات الروابط، وبعض تقنيات الويب المعقدة، ومكالمات FaceTime ممن لم تتصل بهم خلال 30 يوماً، وتثبيت ملفات التعريف الجديدة والتسجيل في إدارة الأجهزة MDM، وشبكات 2G و3G. المكالمات والرسائل النصية العادية تبقى تعمل. التطبيقات تعمل، لكن محتوى الويب داخلها قد يُقيَّد، ويمكنك استثناء تطبيق أو موقع تثق به. وقد لا تظهر خطوط الويب، فتبدو بعض المواقع العربية مختلفة.
هل يبقى برنامج التجسس بعد ضبط المصنع؟ وهل أغيّر الهاتف؟
لا تقول آبل ولا BSI إن ضبط المصنع كافٍ. ويقول BSI إن وضع القفل يصعّب الهجمات الجديدة لكنه لا يزيل إصابة موجودة، وإن من يرى أن الخطر مرتفع عليه أن يفكر في جهاز جديد ورقم هاتف جديد، وإعادة ضبط كل الحسابات المستخدمة على الجهاز القديم.
هل يوجد بديل في أندرويد؟
نعم. «الحماية المتقدمة» من جوجل لأندرويد (أندرويد 16 وما بعده) تفعّل أقوى إعدادات الأمان بزر واحد: الإعدادات > الأمان والخصوصية > إعدادات أخرى > الحماية المتقدمة > حماية الجهاز.
كيف اعرف هل جوالي مخترق؟
لا يوجد فحص ذاتي موثوق لبرامج التجسس التجارية، فهي مصممة لتبقى غير مرئية. أقوى علامة هي تنبيه تهديد حقيقي من آبل. ويقول BSI إن السلوك غير المعتاد مقارنة بالأشهر الماضية، مثل الأعطال المتكررة أو نفاد البطارية بسرعة، سبب لمزيد من الحذر. للفحص الحقيقي اطلب تحليلاً جنائياً من خط مساعدة متخصص.
ما الدول التي وصلتها تنبيهات آبل؟
تقول آبل إنها أبلغت مستخدمين في أكثر من 150 دولة منذ 2021، ولا تنسب الهجمات إلى أي مهاجم أو منطقة. وبحسب TechCrunch، قال التنبيه الذي تلقاه أحد المستلمين في بيروت إن الدفعة الأخيرة وصلت إلى مستخدمين في 99 دولة.
المصادر
- BSI: تنبيهات التهديد من آبل وبرامج التجسس التجارية، نوفمبر 2026
- آبل: حول تنبيهات التهديد؛ آبل: حول نمط المنع
- TechCrunch، 2 نوفمبر 2026؛ يورونيوز، 2 نوفمبر 2026؛ FAZ، 1 نوفمبر 2026
- جوجل: الحماية المتقدمة في أندرويد
- Citizen Lab؛ Citizen Lab؛ Citizen Lab؛ مختبر الأمن في العفو الدولية؛ Access Now؛ الهيئة الوطنية للأمن السيبراني؛ EG-CERT
- عدد منشورات X: واجهة العدّ الحديث في X، نحو الساعة 23:00 بالتوقيت العالمي، 2 نوفمبر 2026
- صورة الغلاف: Jürgen Matern، ويكيميديا كومنز، CC BY-SA 3.0، مقصوصة. الصورة داخل المقال: Dennis Cortés، ويكيميديا كومنز.jpg)، CC0، مقصوصة. الرسوم: آيفينيكس.
