
تحديث 15 نوفمبر 2026 · الساعة 21:56 بتوقيت غزة
أكدت Luxor أن الاختراق تم عبر أداة إدارة الأساطيل Commander التابعة لها، وتلقى عنوان المهاجم الآن مبلغًا.
- بيان Luxor: في منشور الساعة 17:25 UTC (19:25 بتوقيت غزة) قالت Luxor إن أنظمة المراقبة لديها رصدت «إعادة توجيه غير مصرح بها لقدرة التعدين عبر Commander» أثّرت في «ما يزيد قليلًا على اثني عشر حساب عميل»، وإن الأجهزة وُجّهت إلى مجمع آخر لفترة محدودة.
- ما تقول Luxor إنها فعلته: أصلحت Commander خلال ساعتين وبدأت إعادة الأجهزة إلى إعدادات مجمعاتها الأصلية. وتقول إنه لم تُسرَّب أي بيانات من أنظمتها، وإن كل عميل متأثر «سيُعوَّض بالكامل عن القدرة المحوَّلة كأنها عدّنت بشكل طبيعي»، ولا يلزم المستخدمين أي إجراء، وستنشر تحليلًا كاملًا للحادثة.
- النطاق: في منشور لاحق الساعة 17:32 UTC قالت Luxor إن المشكلة اقتصرت على Commander، وإن مجمع Luxor Pool ونظام LuxOS لم يتأثرا.
- المكافآت: وجد مجمع OCEAN الكتلة 975,995 الساعة 17:22 UTC (19:22 بتوقيت غزة)، ودفعت معاملة المكافأة فيها 0.08088977 بيتكوين إلى عنوان المهاجم، وهو التحفّظ الخاص بنظام TIDES الذي أشرنا إليه أدناه. وحتى الساعة 19:56 UTC لم تُنفق هذه العملات. ولا يمكن نقل العملات المعدّنة حديثًا قبل الكتلة 976,095، أي بعد 100 كتلة من الكتلة التي أنشأتها.
ما زال غير مؤكد: كيف دخل المهاجم إلى Commander، ودور OCEAN بخلاف استقبال القدرة المحوَّلة (لم يصدر OCEAN أي بيان)، وادعاء Hiveon. وأرقام 64 ألف جهاز و13 إكساهاش مصدرها المشغّلون وBitcoin News وCoreX Hosting لا Luxor، التي أحصت حسابات العملاء لا الأجهزة.
الحالة · 15 نوفمبر 2026 · حُدِّث الساعة 21:56 بتوقيت غزة
خلال الليل تغيّرت إعدادات التعدين في نحو 64 ألف جهاز بيتكوين، بقدرة تقارب 13 إكساهاش في الثانية (EH/s)، دون إذن أصحابها. وُجِّه عمل هذه الأجهزة إلى مجمع OCEAN، مع تحويل المكافآت إلى عنوان بيتكوين يملكه المهاجم.
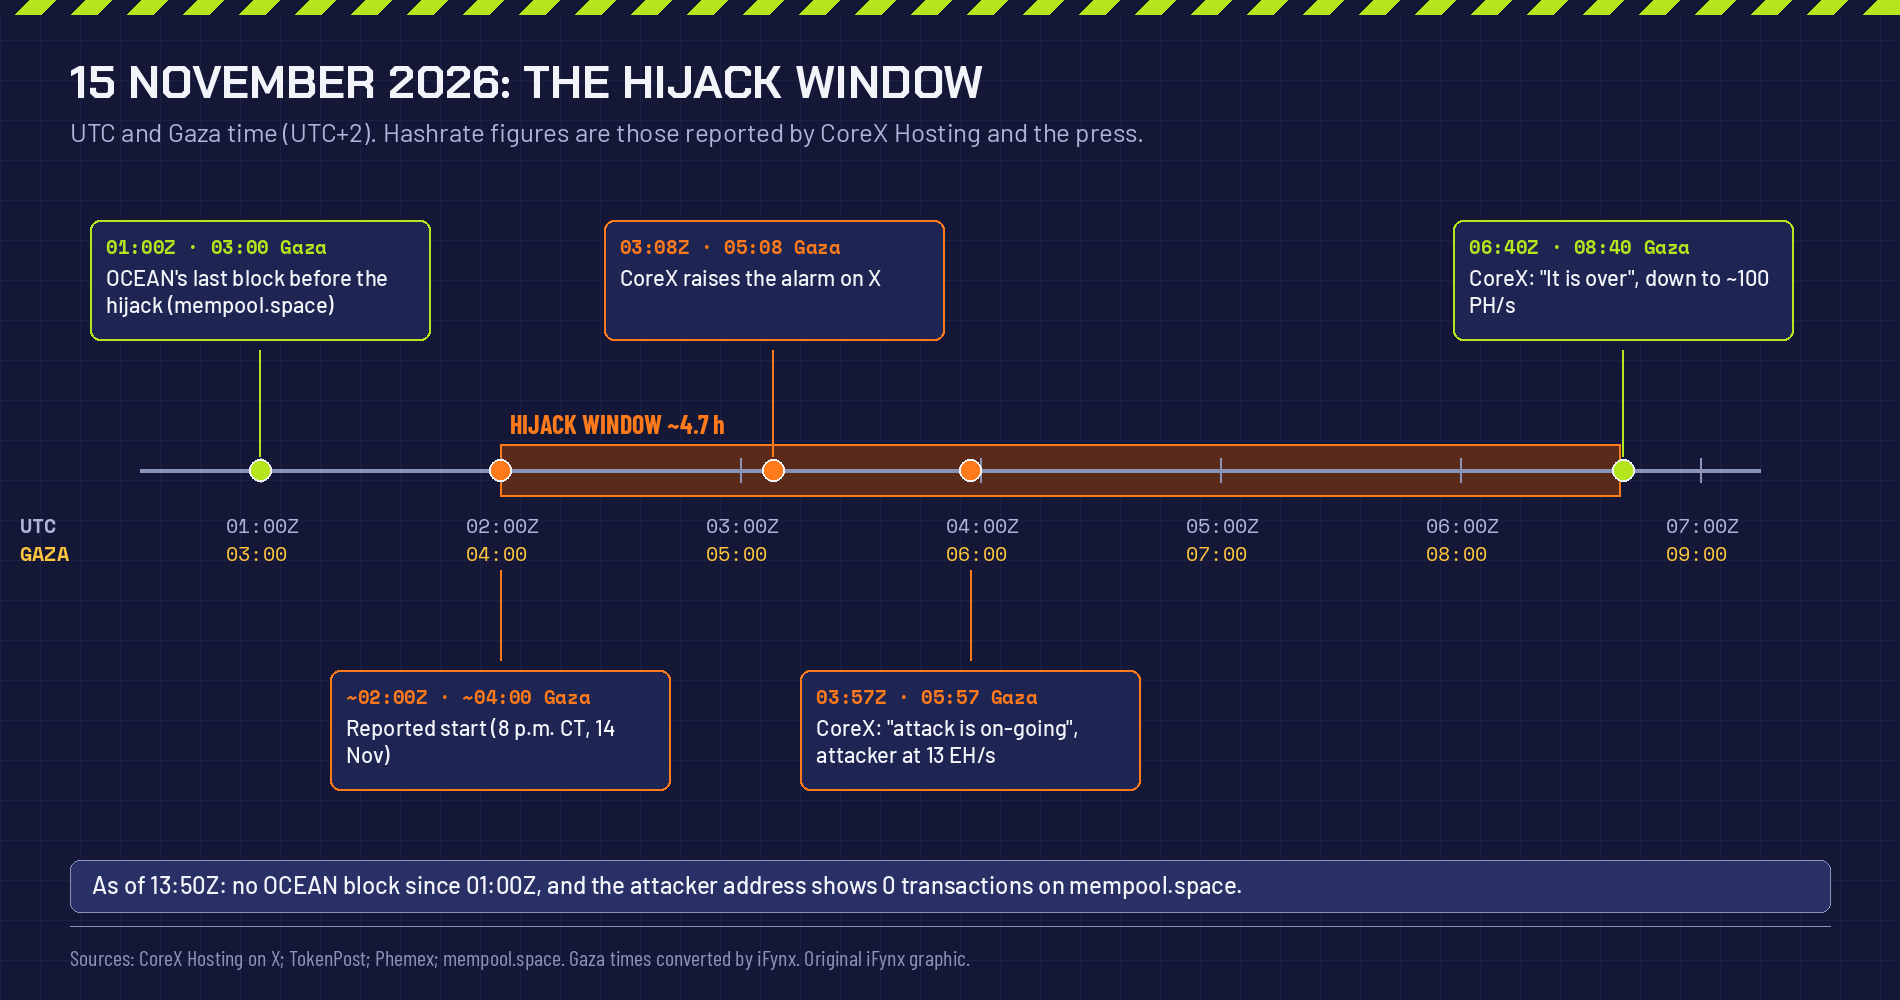
بدأ الأمر نحو الساعة 02:00 بتوقيت UTC يوم 15 نوفمبر (04:00 بتوقيت غزة، و05:00 بتوقيت الرياض، و06:00 بتوقيت دبي). أطلقت شركة الاستضافة CoreX Hosting أول تحذير علني الساعة 03:08 UTC، وقالت الساعة 06:40 UTC إن الهجوم انتهى. لم تُخترق شبكة البيتكوين نفسها، ولم تُسحب عملات من المحافظ، لكن أصحاب الأجهزة خسروا الساعات التي عملت فيها أجهزتهم لحساب غيرهم. وقد أكدت Luxor لاحقًا أن قدرة التعدين حُوِّلت عبر أداة إدارة الأساطيل Commander التابعة لها، ودفعت كتلة وجدها OCEAN الساعة 17:22 UTC مبلغ 0.08088977 بيتكوين إلى عنوان المهاجم (راجع التحديث أعلاه). أما كيف دخل المهاجم فما زال غير مؤكد.

في آيفينيكس نبني ونصون لوحات التحكم وواجهات البرمجة وأنظمة المراقبة التي تستخدمها الشركات لإدارة أساطيل من الأجهزة المتصلة، من أجهزة الدفع إلى المعدات الصناعية، لعملاء في الإمارات والسعودية ومصر وفلسطين. وهذه الحادثة مثال واضح على ما يحدث حين تتحكم لوحة إدارة واحدة في آلاف الأجهزة. في هذا المقال: ما المؤكد وما هو مجرد ادعاء، وهل يمكن أن يحصل المهاجم على مكافأة لاحقًا، وكيف تفحص أجهزة ASIC لديك الآن، وقائمة فحص لأمان إدارة الأساطيل لمستضيفي التعدين في الخليج ولكل من يستخدم أدوات إدارة الأجهزة عن بُعد. راجعنا منشورات CoreX Hosting وحسابَي Luxor وOCEAN على منصة X وعنوان المهاجم على mempool.space يوم 15 نوفمبر 2026 نحو الساعة 15:50 بتوقيت غزة (13:50 UTC). ولا نشرح أي أسلوب هجوم.
أهم الحقائق: المؤكد والمُبلَّغ عنه والادعاءات
| الحالة | ما نعرفه |
|---|---|
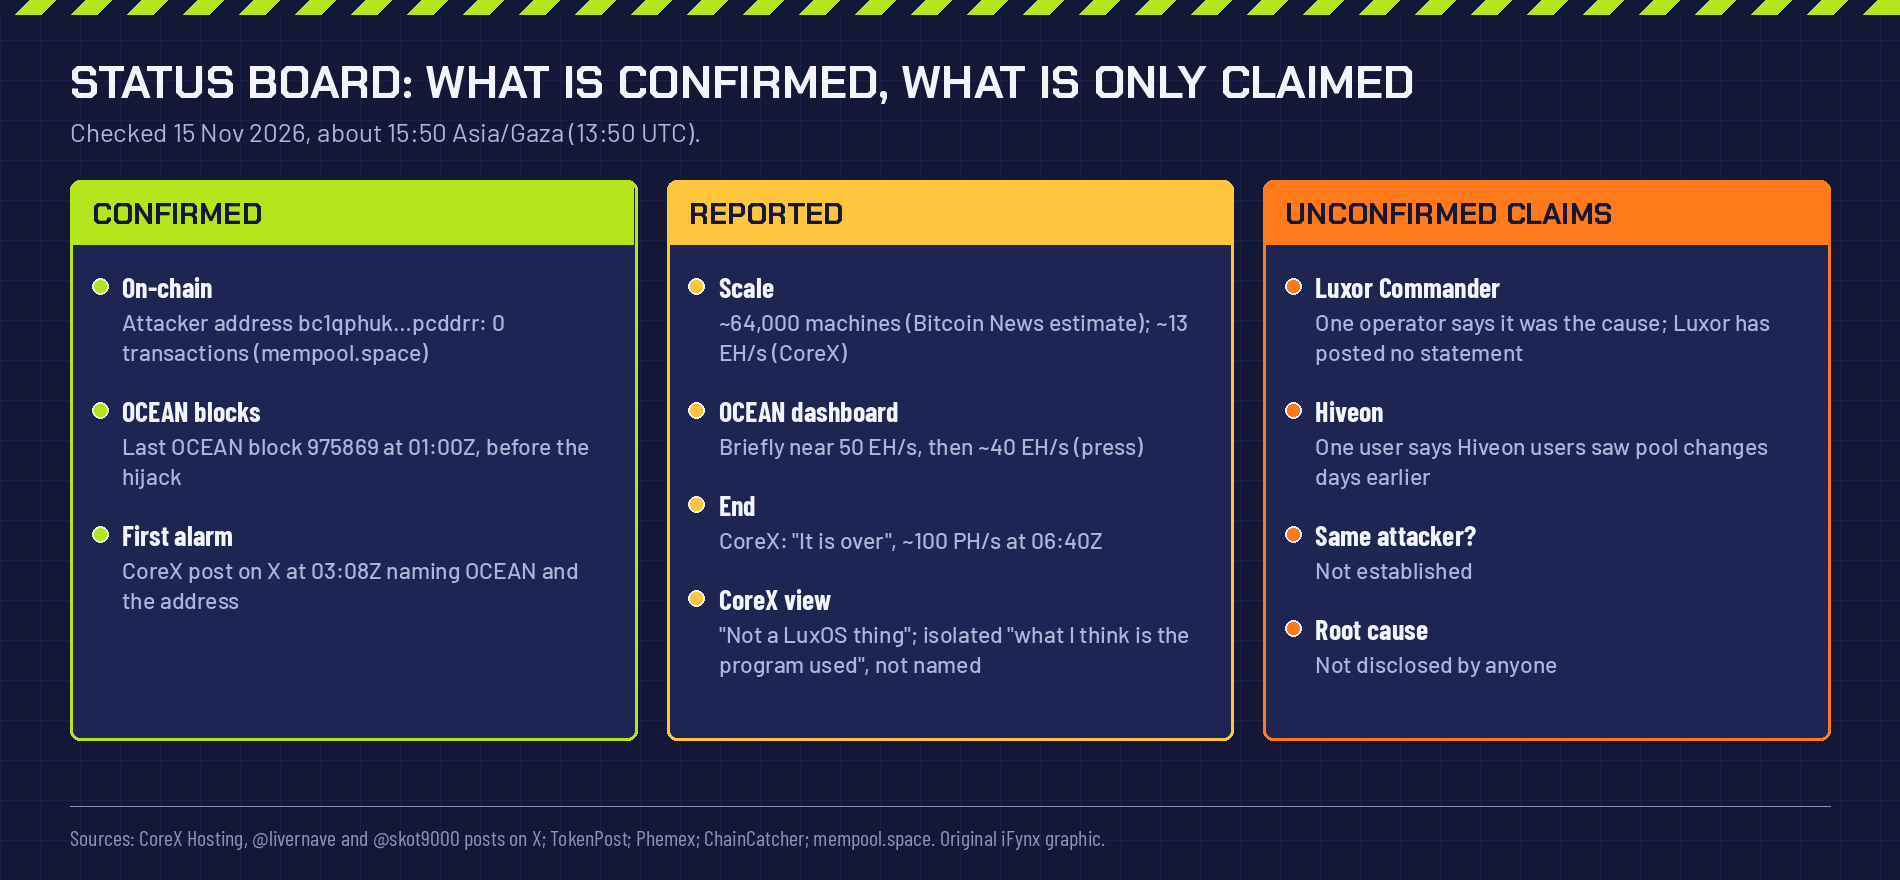
| مؤكد | تلقى عنوان المهاجم bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr مبلغ 0.08088977 بيتكوين من معاملة المكافأة في كتلة OCEAN رقم 975,995 الساعة 17:22 UTC يوم 15 نوفمبر، ولم يُنفَق حتى 19:56 UTC (بحسب mempool.space). وكانت كتلة OCEAN السابقة، 975,869 الساعة 01:00 UTC، قبل الاختراق. |
| مؤكد | منشور CoreX Hosting الأول الساعة 03:08 UTC قال إن الأجهزة تُوجَّه إلى OCEAN بهذا العنوان. |
| مُبلَّغ عنه | نحو 64 ألف جهاز (تقدير Bitcoin News) ونحو 13 إكساهاش (CoreX). وأظهرت لوحة OCEAN لفترة قصيرة نحو 50 إكساهاش ثم نحو 40 (بحسب التقارير الصحفية). |
| مُبلَّغ عنه | قالت CoreX الساعة 06:40 UTC: «انتهى الأمر، وانخفض المخترق إلى 100 بيتاهاش». |
| أكدته Luxor | تقول Luxor إن قدرة التعدين حُوِّلت عبر أداة Commander، وإن ذلك أثّر في ما يزيد قليلًا على اثني عشر حساب عميل. وتقول إنها أصلحت Commander خلال ساعتين، ولم تُسرَّب أي بيانات، وسيُعوَّض العملاء المتأثرون بالكامل، ولم يتأثر Luxor Pool ولا LuxOS (منشورا Luxor على X الساعة 17:25 و17:32 UTC). |
| ادعاء غير مؤكد | مستخدم آخر يقول إن مستخدمي Hiveon رأوا تغيير مجمعاتهم إلى OCEAN قبل يومين تقريبًا، ولم يُتحقق من ذلك. |
| غير معروف | كيف دخل المهاجم إلى Commander (تحليل Luxor للحادثة لم يُنشر بعد)، والعدد الإجمالي للمشغّلين والأجهزة المتضررة، ودور OCEAN بخلاف استقبال القدرة، وهل سيتخذ OCEAN أي إجراء بشأن العمل المسروق. |
نافذة الاختراق ساعة بساعة
- 01:00 UTC (03:00 بتوقيت غزة): مجمع OCEAN يجد الكتلة 975,869، آخر كتلة له قبل الحادثة، بحسب mempool.space.
- نحو 02:00 UTC (04:00 بتوقيت غزة): وقت البداية المُبلَّغ عنه، أي الثامنة مساءً بتوقيت وسط أمريكا يوم 14 نوفمبر، وتبدأ الأجهزة بالتحول إلى OCEAN.
- 03:08 UTC (05:08 بتوقيت غزة): CoreX Hosting تنشر أول تحذير علني: «هناك اختراق كبير لأجهزة التعدين يجري الآن»، وتذكر OCEAN وعنوان المكافآت.
- 03:49 UTC: ردًا على سؤال عن علاقة الأمر بنظام LuxOS، تقول CoreX: «ليس أمرًا يخص LuxOS، الاختراق يستهدف كل أنواع أجهزة التعدين، حتى غير المخصصة للبيتكوين».
- 03:57 UTC (05:57 بتوقيت غزة): تقول CoreX إنها تعيد أجهزتها إلى إعداداتها، وإنها «شبه متأكدة» من أنها عزلت «ما تعتقد أنه البرنامج المستخدم»، وإن عنوان المهاجم «ما زال عند 13 إكساهاش».
- 06:40 UTC (08:40 بتوقيت غزة): CoreX تكتب «انتهى الأمر»، وقد انخفضت قدرة المهاجم إلى نحو 100 بيتاهاش.
- من 11:20 UTC: تنتشر القصة عبر Bitcoin News وTokenPost وPhemex وChainCatcher.
- 17:22 UTC (19:22 بتوقيت غزة): مجمع OCEAN يجد الكتلة 975,995، وتدفع معاملة المكافأة فيها 0.08088977 بيتكوين إلى عنوان المهاجم.
- 17:25 UTC (19:25 بتوقيت غزة): Luxor تؤكد إعادة توجيه غير مصرح بها لقدرة التعدين عبر Commander وتتعهد بتعويض كامل. وفي 17:32 UTC تقول إن Luxor Pool وLuxOS لم يتأثرا.
هل حصل المهاجم على أي بيتكوين؟
نعم، 0.08088977 بيتكوين حتى الآن. ففي الساعة 17:22 UTC (19:22 بتوقيت غزة) وجد OCEAN الكتلة 975,995، ودفعت معاملة المكافأة فيها هذا المبلغ إلى عنوان المهاجم بحسب mempool.space، ولم يُنفَق حتى 19:56 UTC. وكانت تقارير سابقة قد قالت إن المهاجم «لم يربح شيئًا» لأنه لم تُكتشف أي كتلة خلال الاختراق، وهذا هو التحفّظ الذي أشرنا إليه عند النشر.
يدفع OCEAN للمعدّنين عبر نظام يسميه TIDES. وبحسب توثيق OCEAN، يُحفظ العمل المقدَّم للمجمع في سجل حصص، ويُكافأ كلما وجد المجمع كتلة ما دام داخل نافذة تعادل صعوبة ثماني كتل. لهذا أمكن أن يُكافأ العمل المنجز خلال الاختراق عندما وجد OCEAN كتلته التالية. ووفق قراءتنا للتوثيق، قد تدفع كتل OCEAN اللاحقة لهذا العنوان مجددًا ما دامت الحصص المسروقة داخل تلك النافذة، ما لم يستبعدها المجمع. ولم يصدر OCEAN أي بيان. ولا يمكن نقل العملات المعدّنة حديثًا قبل الكتلة 976,095، أي بعد 100 كتلة من الكتلة التي أنشأتها.
أما أصحاب الأجهزة فخسارتهم وقعت بالفعل: ساعات من الكهرباء ووقت الأجهزة ذهبت لحساب شخص آخر. وتقول Luxor إنها ستعوّض عملاءها المتأثرين بالكامل عن القدرة المحوَّلة، وهذا التعويض منفصل عن المبلغ الذي تلقاه المهاجم، إذ لا يمكن إلغاء معاملة بيتكوين.
كيف يعمل اختراق المجمعات على مستوى الأسطول
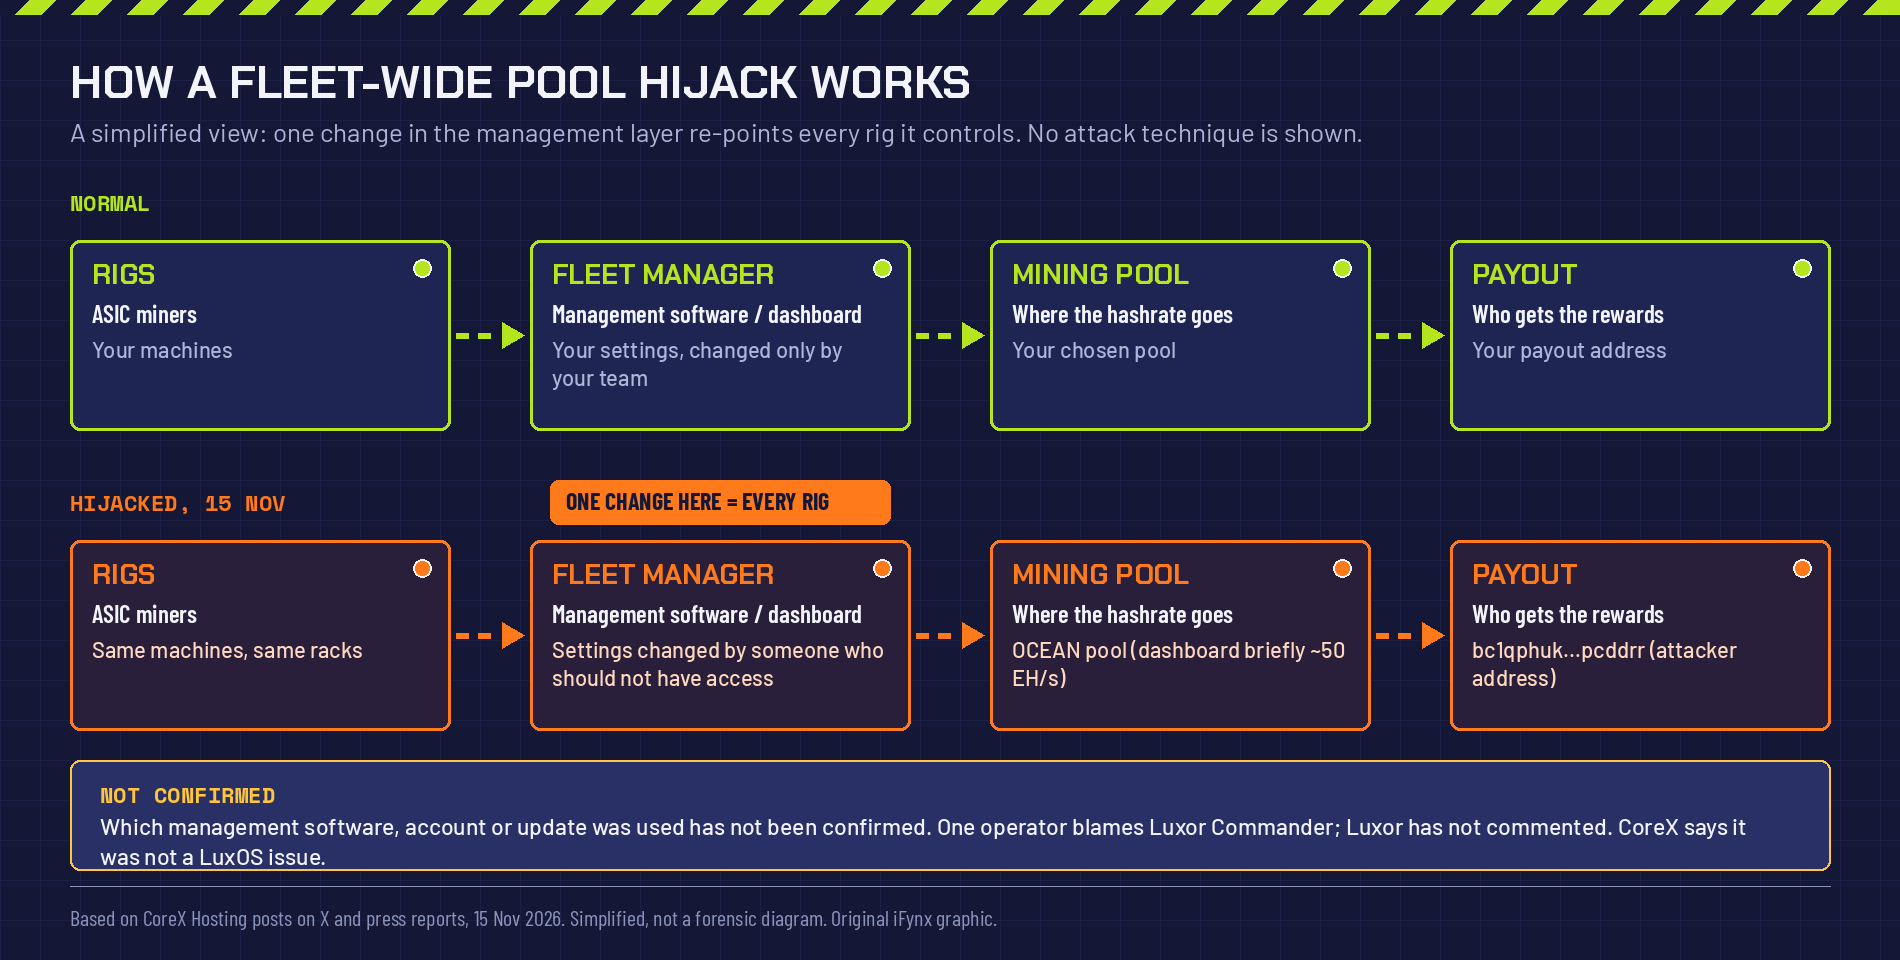
لكل جهاز تعدين ASIC ثلاثة إعدادات تحدد من يحصل على المكافأة: عنوان المجمع، واسم العامل، وبحسب المجمع عنوان أو حساب استلام المكافآت. ونادرًا ما تغيّر المزارع الكبيرة هذه الإعدادات يدويًا، بل تستخدم برامج إدارة الأساطيل: لوحة تحكم تدفع الإعدادات نفسها إلى آلاف الأجهزة دفعة واحدة. هذا فعّال، لكنه يعني أن لوحة أو حسابًا أو تحديثًا واحدًا مخترَقًا يمكنه إعادة توجيه أسطول كامل خلال دقائق.
وهذا هو النمط الذي يصفه المشغّلون هنا: أجهزة في مزارع مختلفة تحولت إلى المجمع نفسه والعنوان نفسه في الوقت نفسه. ولم يتأكد بعد أي أداة أو حساب أو تحديث استُخدم. وقالت CoreX إنها تستخدم «ثلاثة برامج إدارة مختلفة بحسب الحاجة»، ورفضت تسمية البرنامج الذي تشك فيه: «لست مؤهلًا بما يكفي لتوجيه الاتهام».
هل برنامج Luxor Commander هو السبب؟
نعم، بتأكيد من Luxor. تبيع Luxor برنامج Commander لإدارة الأساطيل إلى جانب نظام LuxOS ومجمع التعدين الخاص بها. وفي منشور الساعة 17:25 UTC يوم 15 نوفمبر، قالت Luxor إن أنظمة المراقبة لديها رصدت «إعادة توجيه غير مصرح بها لقدرة التعدين عبر Commander» أثّرت في «ما يزيد قليلًا على اثني عشر حساب عميل». وقالت إنها أصلحت Commander خلال ساعتين، ولم تُسرَّب أي بيانات من أنظمتها، وسيُعوَّض كل عميل متأثر بالكامل. وفي منشور لاحق قالت إن المشكلة اقتصرت على Commander، وإن Luxor Pool وLuxOS لم يتأثرا. وكان أحد المشغّلين قد كتب على X أن «السبب هو Luxor Commander»، وقالت CoreX إن الأمر «ليس في LuxOS»، والروايتان تتفقان مع ما أعلنته Luxor.
أحصت Luxor حسابات العملاء لا الأجهزة، وقد يتحكم حساب واحد في أجهزة كثيرة. أما رقما 64 ألف جهاز و13 إكساهاش فمصدرهما Bitcoin News وCoreX، ولم تؤكدهما Luxor. وكيف دخل المهاجم إلى Commander ما زال غير مؤكد، وقد وعدت Luxor بتحليل كامل للحادثة. وقال مستخدم آخر إن مستخدمي Hiveon رأوا تغيير مجمعاتهم إلى OCEAN قبل يومين تقريبًا، وما زال ذلك غير مُتحقق منه. وإن كنت تستخدم أي أداة إدارة عن بُعد، فطبّق الفحوصات التالية.
افحص أجهزة ASIC لديك الآن
- افتح إعدادات المجمع في كل جهاز، أو صدّرها من أداة الإدارة، وقارن الثلاثة: عنوان المجمع، واسم العامل، وعنوان أو حساب المكافآت. أي مجمع أو عنوان لا تعرفه علامة خطر.
- راجع لوحة المجمع، لا الأجهزة فقط. انخفاض مفاجئ في قدرة الحوسبة ليلة 15 نوفمبر بين نحو 02:00 و07:00 UTC يعني على الأرجح أن أجهزتك كانت تعدّن في مكان آخر.
- إن وجدت عنوان OCEAN المذكور أعلاه، أعد الإعدادات وسجّل متى وأين، وأبلغ مزود الاستضافة ومورّد برنامج الإدارة ومجمعك.
- غيّر كل بيانات الدخول التي تستخدمها أداة الإدارة: كلمات مرور اللوحة، ومفاتيح API، وحسابات بوابة المورّد، وكلمات مرور واجهات الأجهزة، وفعّل التحقق متعدد العوامل حيثما أمكن.
- تحقق مما تغيّر غير المجمع: إصدارات البرامج الثابتة، وحسابات المسؤولين، وإعدادات الوصول عن بُعد.
- إن كانت أجهزتك مستضافة لدى مزود، فاسأله مباشرة: أي برنامج إدارة تستخدمون، ومن يستطيع تغيير إعدادات مجمعي، وهل سأتلقى تنبيهًا عند تغييرها؟
هل يهدد هذا شبكة البيتكوين نفسها؟
لا. 13 إكساهاش تعادل نحو 1.4% من قدرة الشبكة التي قدّرها mempool.space بنحو 930 إكساهاش خلال ثلاثة أيام. وحتى ذروة OCEAN القصيرة قرب 50 إكساهاش كانت أقلية صغيرة. لم تتأثر قواعد البيتكوين ولا كتله، ولم تُمس مفاتيح المحافظ. الضرر وقع على إيرادات مشغّلين أفراد، وعلى الثقة في البرامج التي يديرون بها أجهزتهم.
لماذا يهم هذا مستضيفي التعدين في الخليج
الخليج جزء من هذه الصناعة. ففي أبوظبي أعلنت MARA وZero Two عام 2023 عن مشروع مشترك لتشغيل موقعين للتعدين بالتبريد الغمري بقدرة 250 ميغاواط. وفي عُمان يذكر موقع Blockspace مشغّلَين مرخّصَين لبنية التعدين التحتية هما Exahertz وGreen Data City. ومثل هؤلاء المستضيفين، وكل من يدير أجهزة ASIC مستضافة لعملائه، يعتمدون على النوع نفسه من أدوات إدارة الأساطيل عن بُعد.
والدرس أوسع من التعدين. فمدير الأسطول أداة إدارة عن بُعد، تمامًا مثل برامج RMM التي تتحكم بها فرق تقنية المعلومات في الحواسيب والخوادم، وقد شرحنا ما يحدث حين تنكشف إحداها في مقالنا عن ثغرة Able2Shell في N-able N-central وأمان أدوات RMM. وهو أيضًا اعتماد على طرف ثالث، مثل مسجّل النطاقات في اختطاف نطاق Across Protocol أو شركة الدعم في تسريب بيانات Coinone اليوم: ترث أمانه سواء دققته أم لا. ولمزيد من حوادث الكريبتو هذا الأسبوع، راجع استغلال Kava Lend ودليلنا عن شراء محفظة أجهزة بأمان.
قائمة فحص أمان إدارة الأساطيل
| الإجراء | لماذا يهم هنا | كيف |
|---|---|---|
| إعدادات مرجعية سليمة | لا يمكنك اكتشاف الاختطاف ما لم تعرف شكل الإعداد الصحيح | احتفظ بقائمة موقّعة لعنوان المجمع واسم العامل وعنوان المكافآت لكل جهاز، وقارن الأسطول بها يوميًا |
| تنبيهات تغيير المجمع | استمر هذا الهجوم ساعات قبل أول تحذير علني | نبّه عند أي تغيير في المجمع أو المكافآت، وعند أي انخفاض مفاجئ في القدرة لدى مجمعك |
| قائمة سماح للاتصالات الصادرة | يجب ألا تصل الأجهزة إلا إلى المجمعات التي اخترتها | اسمح باتصالات التعدين الصادرة إلى مجمعات معتمدة فقط، واحجب الباقي |
| تقسيم الشبكة | يجب ألا تُعرض الأجهزة وواجهات إدارتها على الإنترنت أبدًا | شبكة VLAN منفصلة للتعدين، ولا واجهات ويب عامة، والإدارة عبر VPN فقط |
| تحقق متعدد العوامل وقوائم IP | يجب ألا تكفي كلمة مرور مسروقة للتحكم في أسطول | تحقق متعدد العوامل على اللوحات وبوابات المورّدين، وحصر الدخول في عناوين معروفة |
| أقل الصلاحيات وموافقة شخصين | تغيير المجمع نادر وعالي الأثر | افصل صلاحيات القراءة عن التغيير، واشترط موافقة شخص ثانٍ على تغيير المجمع أو المكافآت |
| تدوير بيانات الدخول والمفاتيح | المفاتيح القديمة وحسابات الدخول المشتركة أهداف سهلة | دوّرها وفق جدول وبعد أي حادثة لدى مورّد، واحذف الحسابات غير المستخدمة |
| كلمات مرور البرامج الثابتة | كلمات المرور الافتراضية تسهّل إعادة توجيه الأجهزة | كلمات مرور فريدة لكل موقع، وتحديث البرامج الثابتة باستمرار |
| سجلات التدقيق | تحتاج إلى معرفة من غيّر ماذا ومتى | سجلات مركزية لكل إعداد يُدفع إلى الأجهزة، محفوظة خارج أداة الإدارة |
| خطة لحوادث المورّدين | قد تحتاج إلى فصل أداة المورّد خلال دقائق | اعرف كيف تعطل التكامل وتستعيد الإعدادات من نسخة احتياطية وتتواصل مع المورّد |
كيف تساعد آيفينيكس
أسئلة شائعة
هل اختُرقت أجهزتي، وكيف أتحقق؟
قارن عنوان المجمع واسم العامل وعنوان المكافآت في كل جهاز بما ضبطته أنت، وراجع لوحة مجمعك بحثًا عن انخفاض في القدرة بين نحو 02:00 و07:00 UTC يوم 15 نوفمبر. الأجهزة التي وُجِّهت إلى OCEAN بالعنوان bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr تأثرت. أعد الإعدادات ثم غيّر كل بيانات دخول أدوات الإدارة.
هل اختُرقت Luxor؟
تقول Luxor إن مهاجمًا حوّل قدرة التعدين عبر أداة إدارة الأساطيل Commander التابعة لها، ما أثّر في ما يزيد قليلًا على اثني عشر حساب عميل. وتقول إنها أصلحت Commander خلال ساعتين، ولم تُسرَّب أي بيانات، ولم يتأثر Luxor Pool ولا LuxOS، وسيُعوَّض العملاء المتأثرون بالكامل. أما كيف دخل المهاجم فما زال غير مؤكد، وقد وعدت Luxor بتحليل للحادثة.
هل حصل المهاجم على أي بيتكوين؟
نعم: دفعت كتلة OCEAN رقم 975,995، التي وُجدت الساعة 17:22 UTC يوم 15 نوفمبر، مبلغ 0.08088977 بيتكوين إلى عنوان المهاجم، ولم تُنفق العملات حين راجعنا. وفي نظام TIDES الخاص بـOCEAN قد يستمر العمل المسروق في الحصول على مكافآت من كتل لاحقة ما لم يستبعده OCEAN، الذي لم يصدر أي بيان.
ما اختطاف قدرة التعدين، وكيف يختلف عن سرقة العملات؟
اختطاف قدرة التعدين يعني السيطرة على أجهزة تعدين شخص آخر لتعمل لصالح المهاجم. لا تُفرغ أي محفظة، لكن الضحية يخسر الدخل الذي كانت أجهزته ستكسبه إضافة إلى الكهرباء، بينما يأمل المهاجم في الحصول على مكافآت المجمع.
هل يهدد هذا أمان شبكة البيتكوين؟
لا. 13 إكساهاش تعادل نحو 1.4% من قدرة شبكة البيتكوين، وهي أبعد ما تكون عن القدرة على إعادة كتابة الكتل. لم تتأثر قواعد البيتكوين ولا المحافظ. الخطر يقع على مشغّلي التعدين أفرادًا وعلى الثقة في أدوات الإدارة عن بُعد.
المصادر وسياسة التحديث
راجعنا المصادر يوم 15 نوفمبر 2026 نحو الساعة 15:50 بتوقيت غزة (13:50 UTC): CoreX Hosting على X، التحذير الأول، و«ليس أمرًا يخص LuxOS»، و«الهجوم مستمر»، و«انتهى الأمر»؛ ادعاء أحد المشغّلين بشأن Luxor Commander؛ رواية مستخدم عن Hiveon؛ Bitcoin News على X؛ TokenPost؛ Phemex؛ ChainCatcher؛ mempool.space، عنوان المهاجم وصفحة مجمع OCEAN؛ OCEAN، توثيق نظام TIDES؛ سياق الخليج: MARA وZero Two وBlockspace. ولم يكن حسابا Luxor وOCEAN الرسميان على X قد نشرا شيئًا عن الحادثة وقت تلك المراجعة. تحديث 15 نوفمبر الساعة 21:56 بتوقيت غزة: منشورا Luxor على X الساعة 17:25 UTC و17:32 UTC؛ والكتلة 975,995 لمجمع OCEAN ومعاملة المكافأة فيها على mempool.space. ولم يكن OCEAN قد نشر أي بيان. حوّلت آيفينيكس الأوقات إلى توقيت غزة. (الاقتباسات من منشورات CoreX مترجمة من الإنجليزية.)
سنحدّث هذا المقال عندما تنشر Luxor تحليلها للحادثة، أو إذا علّق OCEAN أو Hiveon، أو إذا نقل عنوان المهاجم أمواله أو تلقى المزيد. ولا ننشر أساليب الهجوم.
قراءات ذات صلة
- ثغرات N-able N-central (Able2Shell): 33 استغلالاً منشوراً وتحديث طارئ 2026.4.1.26، وقائمة تأمين أدوات الإدارة عن بُعد للشركات في الخليج ومصر
- تسريب بيانات Coinone عبر شركة خدمة العملاء: ما الذي كُشف، وماذا يفعل المستخدمون الآن، وقائمة فحص بيانات الدعم الفني لمنصات الكريبتو والتقنية المالية في الخليج ومصر