
الإجابة المباشرة — 15 نوفمبر 2026: أكدت شركة Trezor أن ثلاث محافظ أجهزة من طراز Trezor Safe 5 باعها CryptoBilis، الموزع السابق لـTrezor في جنوب شرق آسيا، كانت تحتوي على لوحة إلكترونية إضافية مخفية تنسخ كلمات الاسترداد التي تظهر على الشاشة أو تُكتب عليها، وترسلها إلى المهاجمين عبر شبكة الهاتف المحمول. اشتُريت الأجهزة الثلاثة بين 20 أغسطس و23 سبتمبر 2026. وأصدرت Trezor تحديث البرنامج الثابت 2.13.1 في 11 نوفمبر، وتقول إنه يمنع اللوحات المكتشفة حتى الآن من التقاط أي شيء، لكنه لا يحمي عبارة استرداد التُقطت قبل التحديث. إذا اشتريت محفظة تريزور من CryptoBilis منذ مارس 2026، فانقل أموالك إلى محفظة جديدة بعبارة استرداد جديدة وتواصل مع دعم Trezor للحصول على بديل. ولم تجد Trezor أي لوحات مزروعة في أجهزة من موزعين آخرين أو في طرازات أخرى، ولم يبلّغ أي مالك عن خسارة أموال.

هذا ملخص آيفينيكس لمستخدمي العملات الرقمية والمنصات وفرق المحافظ في الإمارات والسعودية ومصر وفلسطين. معظم المشترين في منطقتنا لن يقتربوا من علبة باعها CryptoBilis، لكن كثيرين يشترون محافظ الأجهزة بالطريقة نفسها: من بائع في متجر إلكتروني، أو من سلسلة إلكترونيات كبيرة، أو من صديق عائد من آسيا، أو من متجر على تيليجرام يعرض سعرًا أقل. لذلك يفعل هذا المقال ثلاثة أشياء: يعرض ما أكدته Trezor فعلًا، ويشرح ما يفعله التحديث 2.13.1 وما لا يفعله، ويقدم قائمة فحص لمصدر الجهاز لكل من يشتري محفظة باردة في الخليج أو مصر. راجعنا إشعاري Trezor قبل النشر (09:05 بتوقيت غزة، 15 نوفمبر). لا ننشر مخططات اللوحة المزروعة، ولا نخمّن من يقف وراء الهجوم.
حقائق أساسية في ستة أرقام
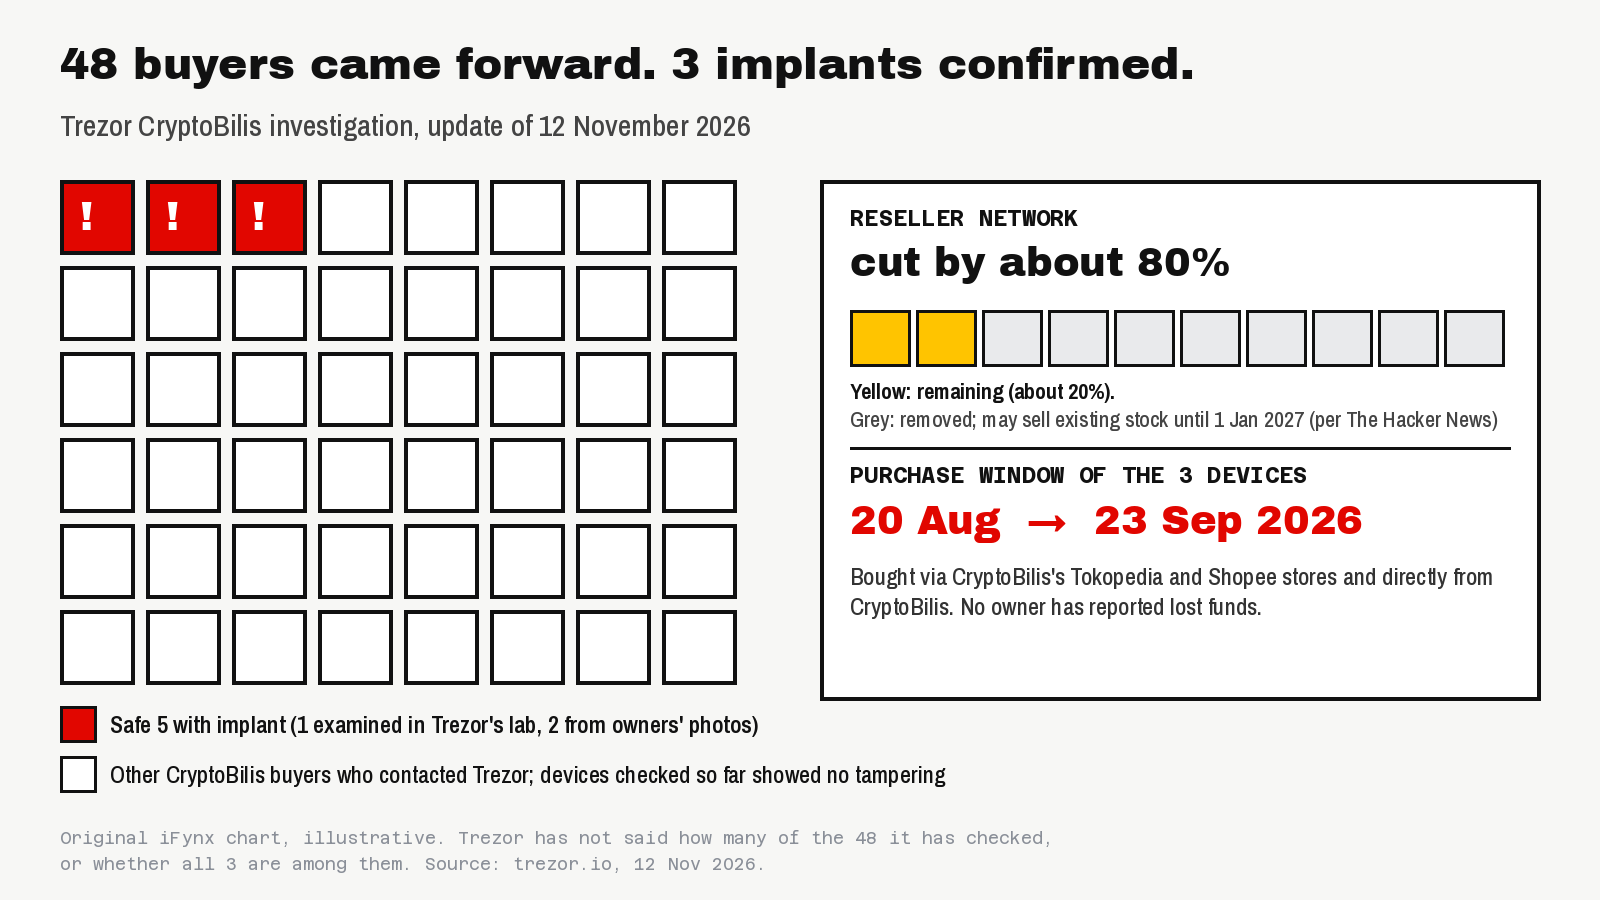
3
أجهزة Trezor Safe 5 من CryptoBilis ثبت وجود لوحة مزروعة فيها (فُحص واحد في مختبر Trezor، واثنان من صور أرسلها أصحابها).
48
مشتريًا من CryptoBilis تواصلوا مع Trezor حتى 12 نوفمبر. الأجهزة التي فُحصت حتى الآن لم تُظهر تلاعبًا آخر.
20 أغسطس – 23 سبتمبر
فترة شراء الأجهزة الثلاثة، عبر متجري CryptoBilis على Tokopedia وShopee ومباشرة منه.
2.13.1
تحديث البرنامج الثابت الصادر في 11 نوفمبر. تقول Trezor إنه يمنع اللوحات المعروفة من التقاط أي شيء.
~80%
نسبة تقليص شبكة موزعي Trezor، مع قواعد أشد بكثير للموزعين الباقين.
0
خسائر أموال مُبلّغ عنها من مالكي Trezor حتى الآن. حالة Ledger مع CryptoBilis كانت مختلفة: أُفرغت محافظ فعلًا.
هل أنا متأثر؟ ابحث عن حالتك
تختلف إرشادات Trezor بحسب مصدر جهازك. هذه هي الخلاصة بصياغة Trezor نفسها.
| من أين اشتريت الجهاز | الخطر اليوم | ماذا تفعل |
|---|---|---|
| من CryptoBilis (متجره على Tokopedia أو Shopee أو مباشرة) في أي وقت منذ مارس 2026 | اعتبره مخترقًا حتى لو لم يُفحص جهازك | انقل الأموال إلى محفظة جديدة بعبارة استرداد جديدة. احتفظ بالجهاز وتواصل مع دعم Trezor للحصول على بديل. |
| من CryptoBilis ولم تُعدّه بعد | لا تستخدمه | لا تُعدّه، ولا تكتب عليه أبدًا عبارة استرداد موجودة. تواصل مع دعم Trezor. |
| لا تعرف (هدية، مستعمل، متجر إلكتروني، رحلة صديق) | غير معروف | تواصل مع دعم Trezor بما تعرفه. عند الشك، المسار الآمن محفظة جديدة من مصدر موثوق وعبارة استرداد جديدة. |
| مباشرة من trezor.io أو من موزع معتمد مدرج | لا حالات مؤكدة خارج CryptoBilis | حدّث إلى 2.13.1 واحفظ عبارة الاسترداد بعيدًا عن الإنترنت. لا حاجة لنقل الأموال بسبب هذه الحادثة. |
تفصيل واحد أهم من كل ما سبق: استعادة عبارة الاسترداد القديمة على جهاز جديد لا تحل المشكلة. إذا التقطت اللوحة العبارة، يستطيع المهاجم إعادة بناء المحفظة في أي مكان. وحدها عبارة استرداد جديدة تمامًا، مع نقل الأموال إليها، تزيل الخطر.
ماذا وجدت Trezor في تحديث 12 نوفمبر
نشرت Trezor أول إشعار في 30 أكتوبر، بعد أن أبلغها عميل في إندونيسيا في 28 أكتوبر، عبر برنامج الإفصاح المسؤول، عن لوحة إضافية داخل جهاز Trezor Safe 5 اشتراه من CryptoBilis في أغسطس عبر Tokopedia. لم تكن Trezor قد رأت الجهاز بعد، لكنها اعتبرت البلاغ موثوقًا وحذّرت المشترين مبكرًا. وكان CryptoBilis موزعًا رسميًا لـTrezor في جنوب شرق آسيا حتى 9 أكتوبر، وهو اليوم الذي بدأت فيه Ledger التحقيق في خسائر أموال لدى عملاء الموزع نفسه، فأزالته Trezor في اليوم ذاته.
ينتقل تحديث 12 نوفمبر من «مُبلّغ عنه» إلى «مؤكد». فحص مختبر Trezor الجهاز الأول، وحُدد جهازان آخران من صور أرسلها أصحابهما. اشتُريت الأجهزة الثلاثة بين 20 أغسطس و23 سبتمبر 2026. وبعد تحذيرات أكتوبر تواصل 48 مشتريًا من CryptoBilis مع Trezor، وتفحص الشركة أجهزتهم في مختبرها أو من صور مكوناتها الداخلية، ولم تذكر كم فحصت حتى الآن. كما فحصت أجهزة من موزعيها الآخرين في المنطقة ولم تجد دليلًا على تلاعب، ولم تجد لوحة مزروعة في أي طراز غير Safe 5.
كيف تعمل اللوحة المزروعة، من دون التفاصيل الخطرة
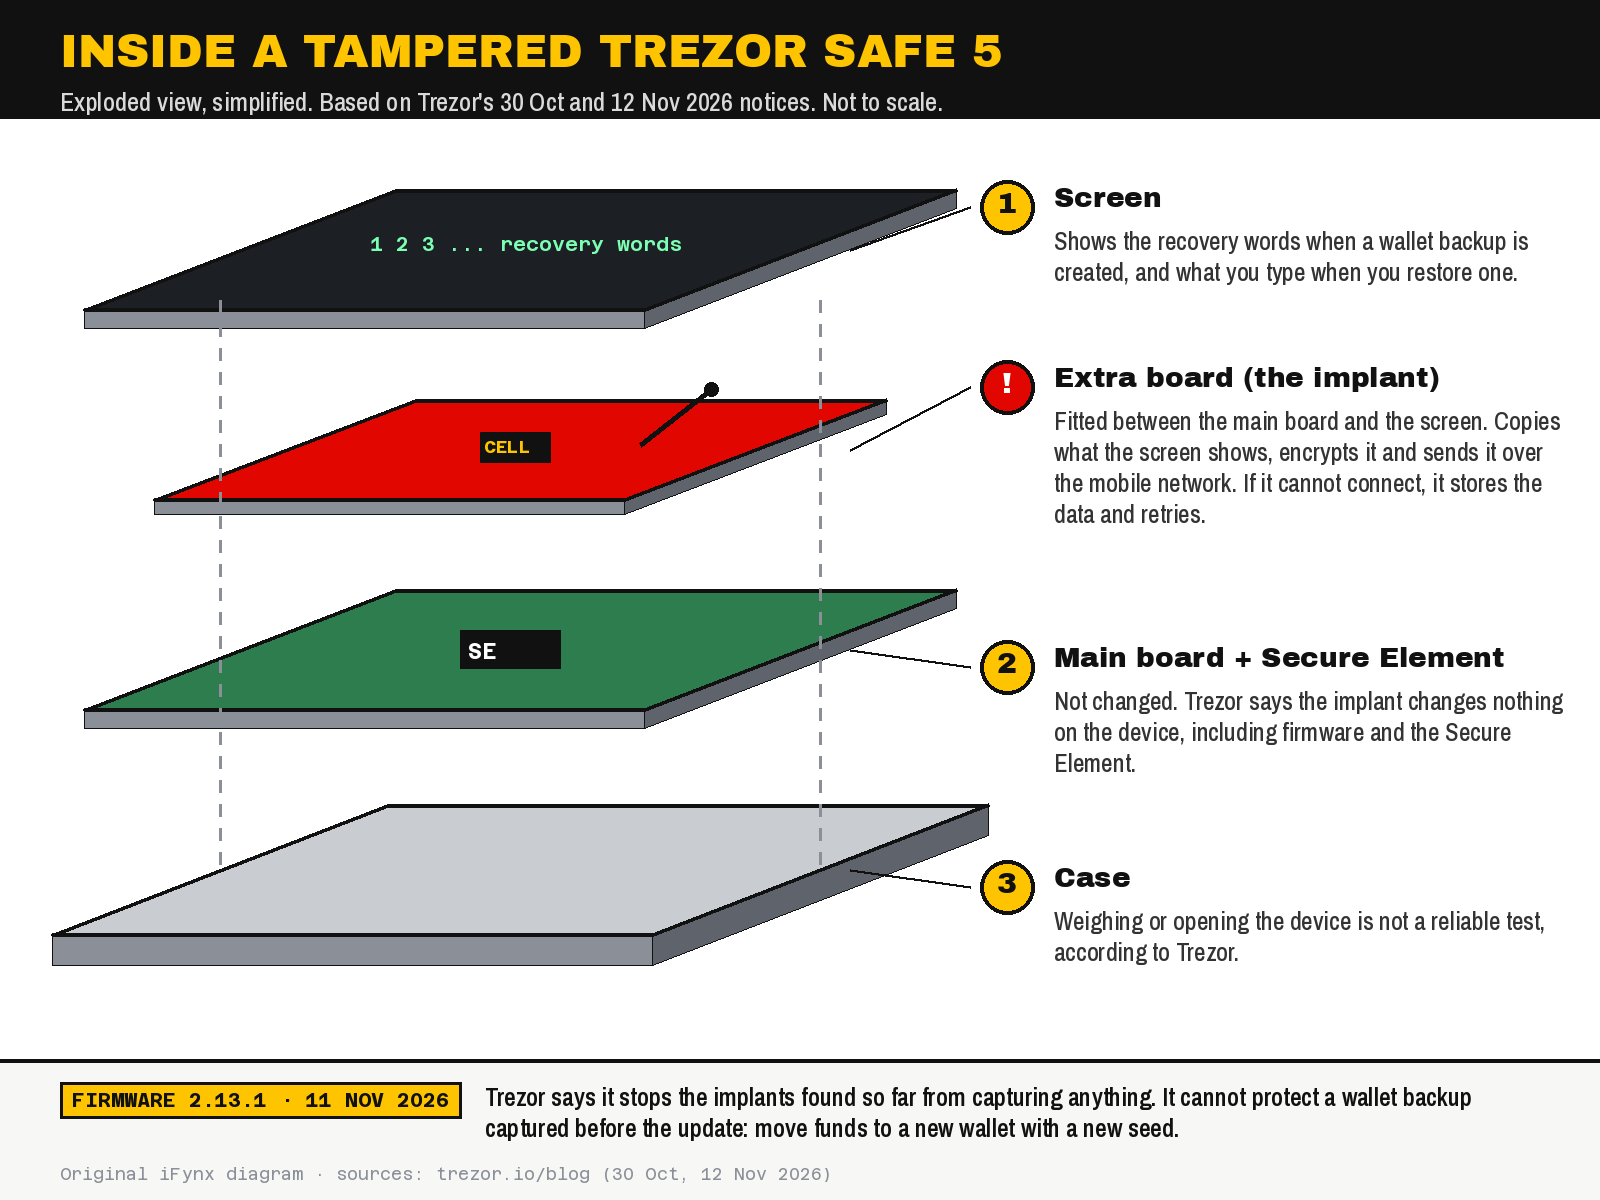
استخرج فريق Trezor البرنامج الثابت للوحة المزروعة في الجهاز الأول وحلّله. وباختصار:
- مكانها: لوحة إلكترونية إضافية بين اللوحة الرئيسية لجهاز Safe 5 وشاشته.
- ماذا تفعل: تستمع فقط. تنسخ كل ما تعرضه الشاشة، بما في ذلك ما تكتبه على الجهاز، وتتعرف على كلمات الاسترداد عند ظهورها: الكلمات التي تظهر عند إنشاء نسخة احتياطية للمحفظة، والكلمات التي تكتبها عند استعادة محفظة موجودة. وتفعل الشيء نفسه مع عبارة المرور إن ظهرت على الشاشة.
- كيف تخرج البيانات: تشفّر ما التقطته وترسله عبر شبكة الهاتف المحمول إلى خادم يسيطر عليه المهاجمون، وإن لم تتمكن من الاتصال تحتفظ بالبيانات وتعيد المحاولة حتى تنجح.
- ما لا تلمسه: البرنامج الثابت للجهاز والعنصر الآمن (Secure Element). وتقول Trezor إنها تعمل بالطريقة نفسها التي عملت بها اللوحات المكتشفة في أجهزة Ledger، مع تكييفها لشاشة Safe 5.
لهذا السبب تحديدًا يُقلق هذا الهجوم: بما أن شيئًا داخل الجهاز لا يتغير، فإن البرامج التي تتحقق من أصالة البرنامج الثابت أو الشريحة ليست مصممة لاكتشافه، وقد قالت Ledger الشيء نفسه عن فحوصها. وتؤكد Trezor أن الاختبارات المنزلية لا تنفع أيضًا: وزن الجهاز أو فتحه ليس طريقة موثوقة لاستبعاد التلاعب.
Ledger وTrezor: موزع واحد ونتيجتان مختلفتان
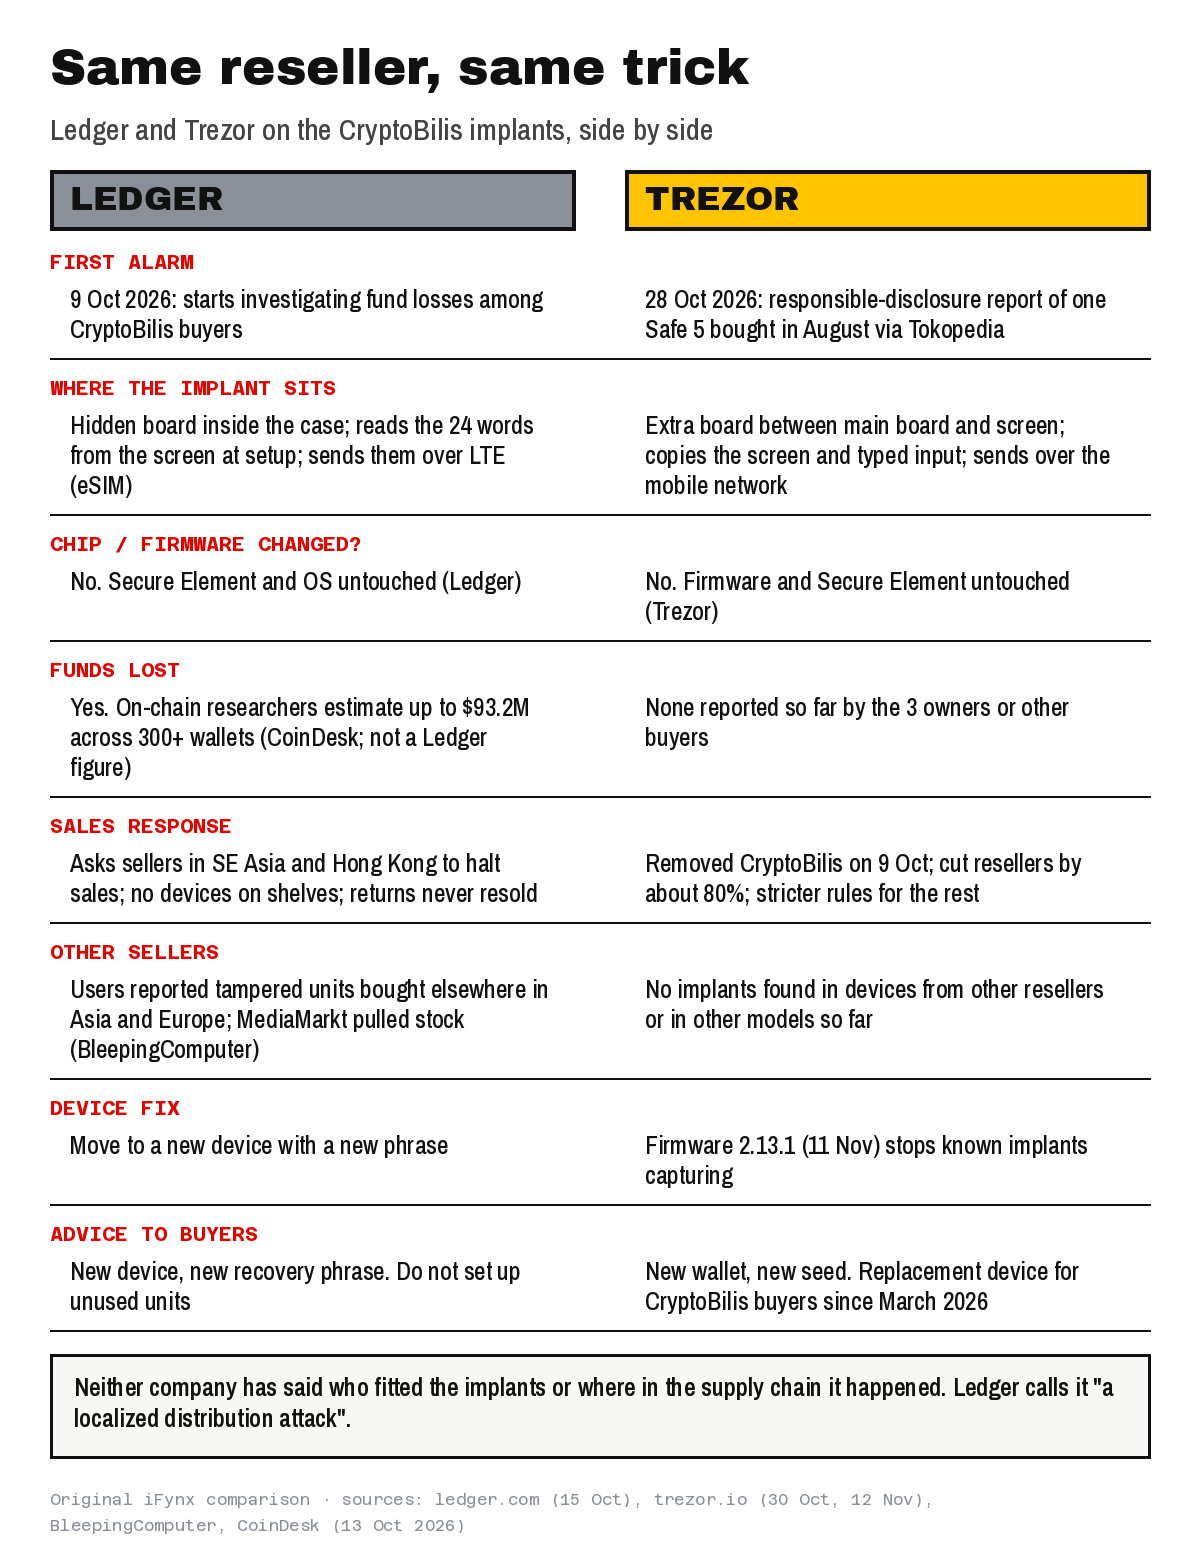
بدأت قضية CryptoBilis مع Ledger لا مع Trezor. تقول Ledger إن مجموعة إجرامية منظمة اشترت أجهزة Ledger أصلية، وزرعت فيها مكونات مخفية لالتقاط عبارة الاسترداد أثناء الإعداد، ثم أعادتها إلى التوزيع عبر موزعين في جنوب شرق آسيا، وأفرغت المحافظ في عملية منسقة واحدة. وتصف Ledger ما حدث بأنه «هجوم توزيع محلي»، وتؤكد أن شريحتها ونظام تشغيلها وخوادمها لم تُخترق، وطلبت من البائعين المعتمدين في جنوب شرق آسيا وهونغ كونغ وقف المبيعات. وقدّر باحثون يتتبعون السرقات على السلسلة الخسائر بما يصل إلى 93.2 مليون دولار عبر أكثر من 300 محفظة، بحسب CoinDesk، وهو تقدير لأطراف ثالثة وليس رقمًا من Ledger.
في المقابل، لم يخسر المالكون الثلاثة المؤكدون لأجهزة Trezor أي أموال، وتقول الشركة إن أي عميل لم يبلّغ عن خسارة. ولم تذكر أي من الشركتين من زرع اللوحات أو في أي مرحلة من سلسلة التوريد حدث ذلك.
ماذا يفعل التحديث 2.13.1 وما الذي لا يستطيعه
أصدرت Trezor البرنامج الثابت 2.13.1 في 11 نوفمبر 2026، ويدرجه سجل التغييرات لأجهزة Safe 7 وSafe 5 وSafe 3 وغيرها. لكن الحماية من اللوحة المزروعة أمر مختلف: قالت Trezor على X في 13 نوفمبر إن Safe 5 وحده تأثر، وإن معالجة هذا الهجوم تنطبق على Trezor Safe 5 فقط لأن لكل طراز بنية مختلفة. وتقول الشركة إن التحديث يتضمن حماية تمنع اللوحات المكتشفة من التقاط أي شيء على الأجهزة التي تعمل به، ما يجعل الدفعة الحالية منها عديمة الفائدة. ولم تنشر تفاصيل تقنية حتى لا تساعد المهاجمين. وهناك ثلاثة حدود:
- ليس بأثر رجعي. بحسب Trezor، لا يستطيع التحديث حماية نسخة احتياطية التُقطت قبله. إذا كان جهازك من CryptoBilis وأنشأت أو استعدت محفظة عليه قبل التحديث، فافترض أن العبارة ربما تسربت.
- يغطي اللوحات المكتشفة حتى الآن على Safe 5. قد تُصمم لوحة مستقبلية بشكل مختلف، وتقول Trezor إنها تبحث خيارات أخرى لأجهزتها الأخرى، ولهذا شددت قواعد الموزعين بدل الاعتماد على البرنامج الثابت وحده.
- حدّث عبر تطبيق Trezor Suite فقط. لا تثبّت برنامجًا ثابتًا من رابط في بريد أو رسالة أو محادثة «دعم»، فالمحتالون يستغلون هذه الحادثة بالفعل.
شراء محفظة باردة في الخليج أو مصر: قائمة فحص المصدر
تُظهر عمليات بحث عربية مثل «شراء محفظة باردة» و«محفظة باردة جرير» أن كثيرين في منطقتنا يبحثون عن المحافظ الباردة في المتاجر الإلكترونية وسلاسل الإلكترونيات الكبرى. المتجر بحد ذاته ليس المشكلة، بل سلسلة انتقال الجهاز من المصنع إليك. قبل الشراء، وقبل وضع أي مال على الجهاز، راجع هذه النقاط:
- راجع قائمة الموزعين المعتمدين لدى الشركة المصنعة يوم الشراء. تنشر Trezor قائمتها على trezor.io/resellers، وهي تتقلص بعد خفض 80%. إذا لم تجد بلدك أو متجرك، فاشترِ مباشرة من الشركة.
- فضّل الشراء المباشر. توصي Trezor نفسها بشراء جهازك التالي من trezor.io. وقالت على X إنها تشحن إلى كل العالم، لكن مدونتها تذكر أن قواعد الشحن لا تسمح بتوصيل كل طراز إلى كل بلد، فتحقق من التوصيل إلى الإمارات أو السعودية أو مصر قبل الطلب.
- في المتاجر الإلكترونية افحص البائع لا صفحة المنتج. على أمازون ونون وغيرهما قد يبيع عدة بائعين المنتج نفسه، والمهم اسم البائع ومطابقته لقائمة الموزعين المعتمدين. وقد أوضحت Trezor على X أن متجرها الرسمي على أمازون تديره وتشحن منه بنفسها، والبائع الخارجي على الصفحة نفسها ليس مثله.
- لا تشترِ جهازًا مستعملًا أو مفتوح العلبة أو «مرتجعًا». تمنع Ledger الآن موزعيها من إعادة بيع الأجهزة المرتجعة بأي شكل حتى لو بدت جديدة ومغلقة.
- احذر الخصم الكبير. محفظة أجهزة تُباع بسعر أقل بكثير من السعر الرسمي لدى بائع غير رسمي سبب للانسحاب.
- لا تقبل الجهاز هدية أو عبر شحن لا تتحكم فيه إذا كنت ستحفظ عليه مبالغ كبيرة. اشترِه بنفسك.
- لا تعتمد على الوزن أو الأختام أو فتح الجهاز. تقول Trezor إنها ليست اختبارات موثوقة؛ المصدر هو الضمان.
- أنشئ عبارة استرداد جديدة على الجهاز، ولا تستخدم أبدًا عبارة جاءت معه. المحفظة الحقيقية لا تأتي بعبارة مطبوعة مسبقًا.
- حدّث البرنامج الثابت عبر التطبيق الرسمي فقط: على Trezor يعني ذلك 2.13.1 أو أحدث عبر Trezor Suite.
- احتفظ بالفاتورة وعليها اسم البائع، فستحتاجها لأي طلب استبدال.
- جرّب بمبلغ صغير أولًا قبل نقل مدخراتك، وتحقق من العنوان على شاشة الجهاز.
- اعتبر رسائل «الاستبدال» أو «الاسترداد» احتيالًا حتى يثبت العكس. دعم Trezor وLedger لن يطلب منك عبارة الاسترداد أبدًا.
إذا كنت قد أعددت جهازًا مشكوكًا فيه: ترتيب الانتقال الآمن
- توقف عن استخدام الجهاز المشكوك فيه لأي شيء جديد، ولا تكتب عليه أي عبارة استرداد أخرى.
- جهّز محفظة نظيفة: جهاز جديد من مصدر موثوق، أو كما تقترح Trezor عند عدم توفره، محفظة برمجية أو حساب في منصة تعرفها.
- أنشئ عبارة استرداد جديدة تمامًا على المحفظة النظيفة واكتبها بعيدًا عن الإنترنت.
- انقل كل الأموال من المحفظة القديمة إلى عناوين العبارة الجديدة، مع التحقق من العنوان كاملًا قبل كل تحويل.
- احتفظ بالجهاز المشكوك فيه ولا تتخلص منه، وتواصل مع دعم Trezor عبر trezor.io/support لترتيب البديل.
للمنصات وتطبيقات المحافظ في المنطقة
ستصل المنصات والوسطاء وتطبيقات المحافظ في الإمارات والسعودية ومصر تذاكر دعم عن هذه الحادثة، وكذلك البنوك التي تقدم خدمات العملات الرقمية. خطوات عملية لفرق المنتج والدعم:
- أضف تنبيهًا قصيرًا داخل التطبيق في شاشات السحب إلى محفظة ذاتية: «تشتري محفظة أجهزة؟ اشترِ مباشرة أو من القائمة المعتمدة، ولا تستخدم عبارة استرداد جاءت مع الجهاز».
- جهّز نص دعم ثنائي اللغة لا يطلب عبارة الاسترداد ولا يقبلها، ويحيل فقط إلى صفحات الدعم الرسمية.
- راقب التصيد الذي يستغل القصة، فرسائل الاستبدال والاسترداد المزيفة هي الاحتيال المتوقع التالي.
للمزيد، اقرأ ملخص اختراق محفظة Keplr، وأسئلة السحب في تغطية اختراق بينانس، وشرح اختراق Kava Lend، وتحذير ثغرة iOS لمستخدمي الكريبتو، واختراق BTCPay Server، وادعاء تسريب بيانات بينانس.
كيف تساعد آيفينيكس
آيفينيكس · لفرق العملات الرقمية والمنصات والمحافظ
سيسألك مستخدموك «هل محفظتي آمنة؟». اجعل تطبيقك يجيب أولًا.
تصمم آيفينيكس وتبني منتجات التقنية المالية والمحافظ لشركات في الخليج ومصر وفلسطين. بعد حادثة CryptoBilis نساعدك على تحويل الدروس إلى منتج:
- التصميم: تصميم الواجهات وتجربة المستخدم: مخططات ومسارات أكثر أمانًا للحفظ الذاتي: تنبيهات السحب إلى محفظة أجهزة، وسؤال «من أين اشتريت جهازك؟»، وشاشات لا تطلب من المستخدم أبدًا كتابة عبارة الاسترداد داخل تطبيقك.
- تطوير البرمجيات: تطوير تطبيقات الجوال: تنفيذ هذه المسارات في تطبيقات iOS وAndroid من قاعدة كود واحدة بالعربية والإنجليزية.
- الصيانة والنمو: ضمان الجودة: اختبار مسارات التحذير والدعم وإشعارات الاحتيال قبل أن تختبرها حادثة حقيقية.
أسئلة شائعة
ماذا أكدت Trezor بشأن CryptoBilis؟
أكدت Trezor في 12 نوفمبر 2026 أن ثلاثة أجهزة Trezor Safe 5 اشتُريت من CryptoBilis بين 20 أغسطس و23 سبتمبر 2026 تحتوي على لوحة إضافية مخفية تنسخ كلمات الاسترداد من الشاشة وترسلها عبر شبكة الجوال. ولم تجد لوحات في أجهزة موزعين آخرين أو طرازات أخرى، ولم يبلّغ أحد عن خسارة أموال.
هل يصلح تحديث تريزور 2.13.1 المشكلة؟
جزئيًا. تقول Trezor إن التحديث الصادر في 11 نوفمبر 2026 يمنع اللوحات المكتشفة حتى الآن من التقاط أي شيء على أجهزة Trezor Safe 5، لكنه لا يحمي عبارة استرداد التُقطت قبله، لذا يجب على مشتري CryptoBilis نقل أموالهم إلى محفظة جديدة بعبارة جديدة.
اشتريت محفظة تريزور من CryptoBilis، ماذا أفعل؟
إذا اشتريتها منذ مارس 2026 وتستخدمها، فانقل أموالك إلى محفظة جديدة بعبارة استرداد جديدة؛ استعادة العبارة القديمة على جهاز آخر لا تفيد. وإذا لم تُعدّها بعد فلا تستخدمها. احتفظ بالجهاز وتواصل مع دعم Trezor للحصول على بديل.
هل أستطيع فحص محفظتي بنفسي؟
لا يوجد اختبار منزلي موثوق بحسب Trezor. الوزن أو فتح الجهاز لا يؤكد التلاعب ولا ينفيه، واللوحة لا تغيّر البرنامج الثابت أو العنصر الآمن. المهم هو مصدر الجهاز، وعند الشك تواصل مع دعم Trezor.
هل شراء محفظة باردة آمن في الإمارات أو السعودية أو مصر؟
نعم إذا تحكمت في مصدر الجهاز: اشترِ مباشرة من الشركة المصنعة أو من بائع مدرج في قائمتها المعتمدة، وتجنب المستعمل والمفتوح والمخفّض بشدة، وأنشئ عبارة استرداد جديدة على الجهاز، وحدّث عبر التطبيق الرسمي فقط.
المصادر وسياسة التحديث
راجعنا في 15 نوفمبر 2026 (09:05 بتوقيت غزة): Trezor، تحقيقنا في CryptoBilis: ما وجدناه وما غيّرناه، 12 نوفمبر 2026 (دون تحديثات مؤرخة جديدة وقت المراجعة)؛ Trezor، بلاغ عن لوحة مزروعة في جهاز باعه CryptoBilis، 30 أكتوبر 2026؛ سجل تغييرات البرنامج الثابت؛ رد Trezor على X في 13 نوفمبر بشأن الطرازات المشمولة (دون تحديث أحدث عن CryptoBilis وقت المراجعة)؛ قائمة موزعي Trezor المعتمدين؛ Ledger، رد Ledger على هجوم اللوحات المزروعة، 15 أكتوبر 2026؛ BleepingComputer، تقرير 13 نوفمبر؛ The Hacker News، تقرير 13 نوفمبر؛ CoinDesk، تقرير 13 أكتوبر عن Ledger. تقديرات خسائر Ledger أرقام لأطراف ثالثة. هذا المقال ليس نصيحة مالية. سنحدّثه إذا أكدت Trezor وجود لوحات خارج CryptoBilis أو Safe 5، أو أبلغت عن خسائر، أو أصدرت حماية جديدة.
قراءات ذات صلة
- اختراق محفظة Keplr: حادث Web3Auth يطال بعض حسابات Google وApple — ماذا تفعل الآن؟
- اختراق بينانس: ما نعرفه عن سرقة 6.3 مليار دولار، وموعد عودة السحب، وما يجب أن يفعله المستخدمون وفرق التقنية المالية في الإمارات والسعودية ومصر
- اختراق Kava Lend: كيف سمح سوق BUSD المهجور بسحب 55.2 مليون KAVA، وماذا أكدت Kava، وقائمة فحص الأسواق الخاملة لفرق DeFi والتقنية المالية