
تحديث 17 نوفمبر 2026، 19:15 بتوقيت غزة: عاد السحب، وأُعيد نحو 5 ملايين دولار، والتسريب سببه إعادة استخدام الـ nonce.
قالت Lighter على X عند 18:21 بتوقيت UTC يوم 16 نوفمبر إن الإيداع والسحب عادا لطبيعتهما بعد إيقاف وضع الحارس. وفي تقرير ما بعد الحادثة، كما نقله موقع Tech Times، تقول Lighter إن الحسابات المتأثرة استخدمت شيفرة توقيع خاصة بها خارج حزم SDK الرسمية، وكانت تعيد استخدام قيم nonce التشفيرية، ما سمح للمهاجم بحساب مفاتيح API الخاصة من التواقيع العلنية. وأعاد مجلس الأمن في Lighter نحو 5 ملايين USDC لمتداول متأثر. ويحصي باحثو السلسلة نحو 15.5 مليون دولار خرجت من حسابين لصانعي سوق (نحو 10.39 و5.09 مليون)، ولم تؤكد Lighter إجمالياً. وجعلت Lighter تواقيع مفاتيح API غير علنية، وصارت تشترط توقيع المحفظة للتحويل إلى المجمّعات العامة، وتخطط لقوائم IP مسموحة وصلاحيات لكل مفتاح. إذا كنت تتداول على Lighter بمفتاح API: غيّره الآن وانتقل إلى SDK الرسمي.
تحديث 16 نوفمبر 2026، 14:49 بتوقيت غزة: تؤكد Lighter أن السبب مفتاح API مسرّب لحساب متداول بعينه، وليس ثغرة في البروتوكول. وتقول إن بروتوكولها وعقودها الذكية لم تتأثر، وإن وضع الحارس مفعّل، وإن ترقية يجريها مجلس الأمن في Lighter ستستعيد أموالًا من محاولة سحب إضافية للمهاجم، وإن السحب يبقى متوقفًا مع هدف استئنافه بنهاية اليوم. المصدر: حساب Lighter على X. حُدّث المقال بالكامل.
السبب: تسريب مفاتيح API عبر إعادة استخدام الـ nonce · عاد السحب · آخر تحديث 19:15 بتوقيت غزة، 17 نوفمبر 2026
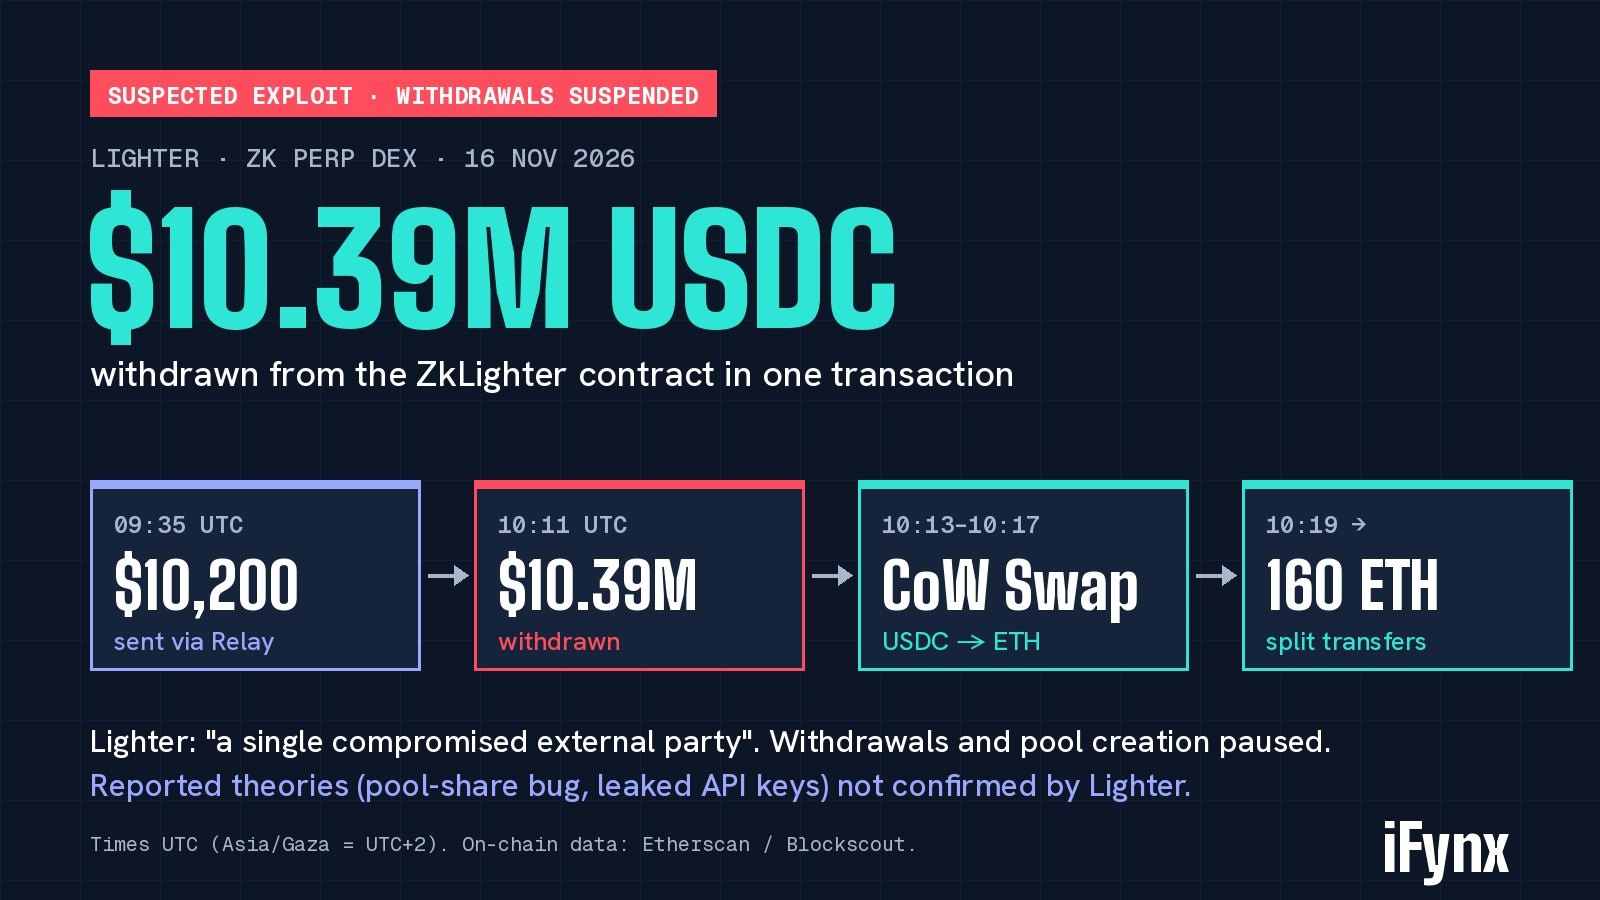
نقلت معاملة واحدة على شبكة إيثريوم يوم الاثنين 16 نوفمبر 2026 مبلغ 10,393,056.79 USDC من عقد ZkLighter التابع لمنصة Lighter إلى محفظة لم يمضِ على تمويلها سوى ساعات. وتقول Lighter إن السبب «مفتاح API مسرّب لحساب متداول بعينه»، وإن «بروتوكول Lighter وعقوده الذكية لم تتأثر». وتوقف السحب ثم عاد عند 18:21 بتوقيت UTC في اليوم نفسه.
المعاملة موجودة على Etherscan الساعة 10:11:47 بالتوقيت العالمي (12:11 بتوقيت غزة). وخلال ست دقائق أرسلت المحفظة 10.36 مليون USDC إلى CoW Protocol لمبادلتها بعملة ETH، ثم بدأت تحويل ETH على دفعات من 160 ETH. وقالت شركة الأمن Hacken إنها تحقق في «اختراق مشتبه به».
يستبعد تحديث Lighter على X الساعة 12:49 بالتوقيت العالمي (14:49 بتوقيت غزة) وجود ثغرة في البروتوكول، ويؤكد تفسير مفتاح API المسرّب الذي طرحه المحللون. وقد فعّلت المنصة «وضع الحارس» (Guardian mode) على عقدها الذكي، وتقول إن ترقية يجريها مجلس الأمن في Lighter ستستعيد أموالًا من محاولة سحب إضافية للمهاجم، وتستهدف استئناف السحب بنهاية اليوم. وتفيد شركة الأمن PeckShield بأن المهاجم نقل 640 ETH إلى Hyperliquid واشترى نحو 2,240 XMR.
في آيفينيكس نبني الأنظمة الخلفية لمنصات التداول والمدفوعات والتقنية المالية لشركات في الخليج ومصر، ولذلك نتابع حوادث كهذه لما تعلّمه لمن يدير منصات التداول. يلتزم هذا المقال بما يمكن التحقق منه: السجل على السلسلة، ووثائق Lighter نفسها، وما قاله محللون مسمّون مع توضيح أنها روايات. لا يشرح خطوات أي اختراق، ولا يسمّي الحسابات المتضررة، ولا يقدّم نصائح أسعار أو تداول. قرأنا سجل المحفظة كاملًا على Etherscan وBlockscout، وراجعنا حسابي Lighter ومؤسسها على X وحسابات شركات الأمن الرئيسية نحو الساعة 13:05 بتوقيت غزة (11:05 بالتوقيت العالمي).
دقيقة بدقيقة: مسار الأموال على السلسلة
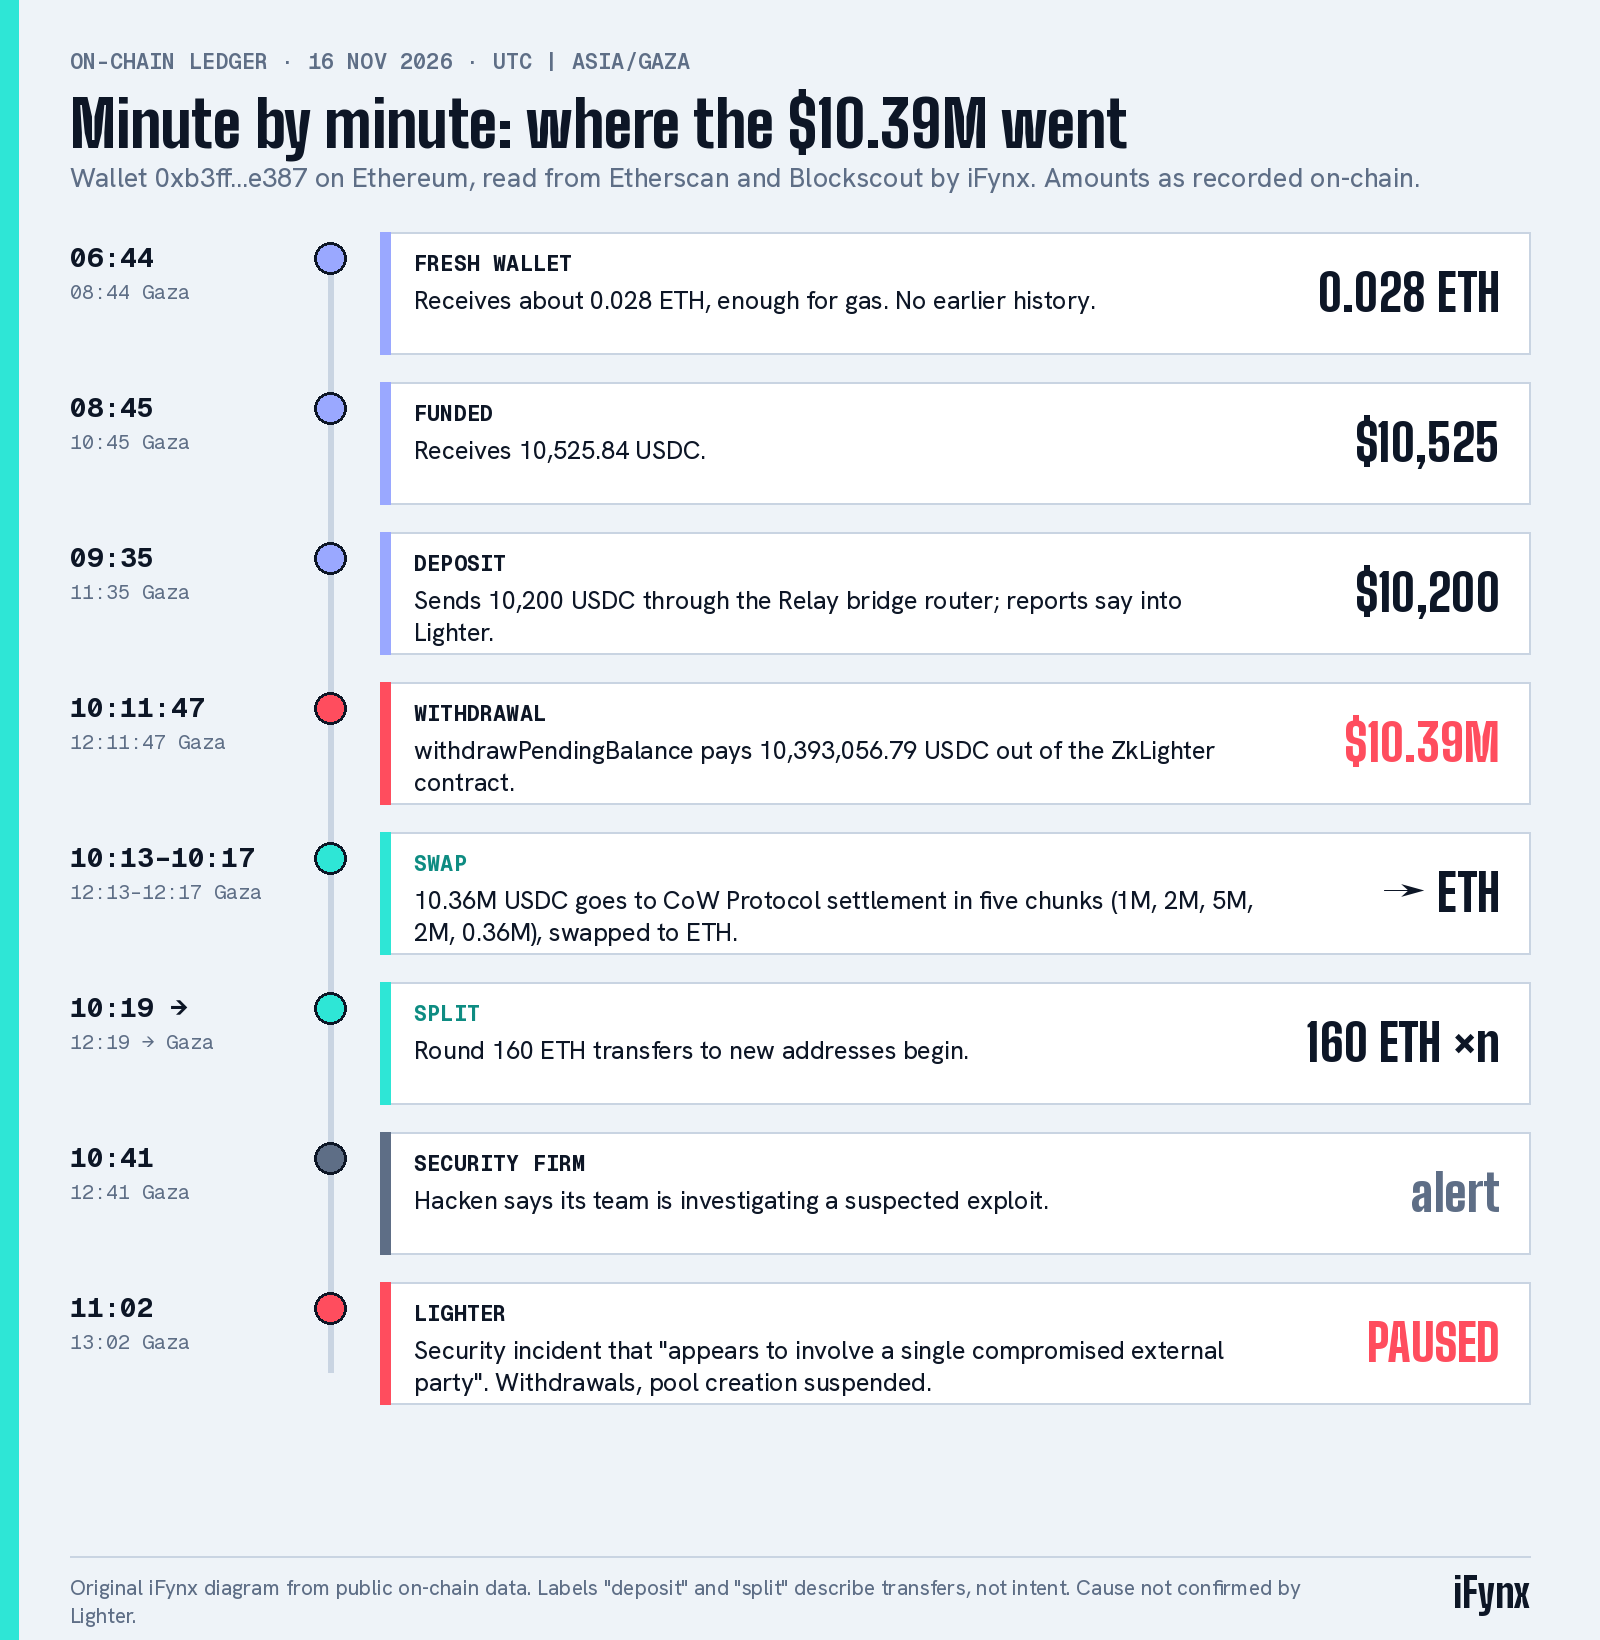
المحفظة التي تدور حولها التقارير 0xb3ff…e387 لها سجل قصير ومكشوف. والعقد الذي دفع المبلغ موسوم باسم «Lighter: ZkLighter» على Etherscan، وتصفه وثائق Lighter بأنه العقد الذي يحتفظ بضمانات المنصة.
| التوقيت العالمي (غزة) | ما تُظهره السلسلة |
|---|---|
| 06:44 (08:44) | تتلقى المحفظة نحو 0.028 ETH تكفي لدفع الرسوم. لا شيء قبل ذلك. |
| 08:45 (10:45) | تتلقى 10,525.84 USDC. |
| 09:35 (11:35) | ترسل 10,200 USDC عبر موجّه الجسر Relay. يقول محللون إنه إيداع في Lighter. |
| 10:11:47 (12:11:47) | استدعاء withdrawPendingBalance يدفع 10,393,056.79 USDC من عقد ZkLighter إلى المحفظة. |
| من 10:13 إلى 10:17 (12:13 إلى 12:17) | تذهب 10.36 مليون USDC إلى عقد التسوية في CoW Protocol على خمس دفعات (1 و2 و5 و2 و0.36 مليون) وتعود على شكل ETH. |
| من 10:19 (12:19) | تبدأ تحويلات بقيمة 160 ETH إلى عناوين جديدة. |
| 10:41 (12:41) | تنشر Hacken أنها تحقق في اختراق مشتبه به، وتنشر ChainCatcher تحذير محلل على السلسلة في الدقيقة نفسها. |
| 11:02 (13:02) | تؤكد Lighter أنها تحقق في حادث أمني «يبدو أنه يتعلق بطرف خارجي واحد تعرّض للاختراق»، وتعلّق جميع عمليات السحب وإنشاء المجمّعات. |
| 11:58 (13:58) | تفيد PeckShield بأن المهاجم نقل 640 ETH (نحو 1.12 مليون دولار) إلى Hyperliquid واشترى نحو 2,240 XMR. |
| 12:49 (14:49) | تقول Lighter إن السبب مفتاح API مسرّب لحساب متداول بعينه، وإن البروتوكول والعقود الذكية لم تتأثر، وإنها فعّلت وضع الحارس، والسحب ما زال متوقفًا مع هدف استئنافه بنهاية اليوم. |
رقمان مهمان هنا: الإيداع الذي يشير إليه المحللون نحو 10,200 دولار، والسحب نحو 10.39 مليون دولار، أي أكبر بنحو 1,000 مرة، وبعد 37 دقيقة فقط. وهذه النسبة بالضبط هي ما يجب أن يلتقطه محرك المخاطر في أي منصة، أيًّا كان السبب. قدّرت Hacken كمية ETH المشتراة بنحو 5.4 ألف، وأظهر Blockscout أن المحفظة ما زالت تحتفظ بنحو 4,805 ETH الساعة 13:04 بتوقيت غزة بعد ستة تحويلات مباشرة على الأقل بقيمة 160 ETH.
تفسيران: Lighter أكدت تفسير مفاتيح API
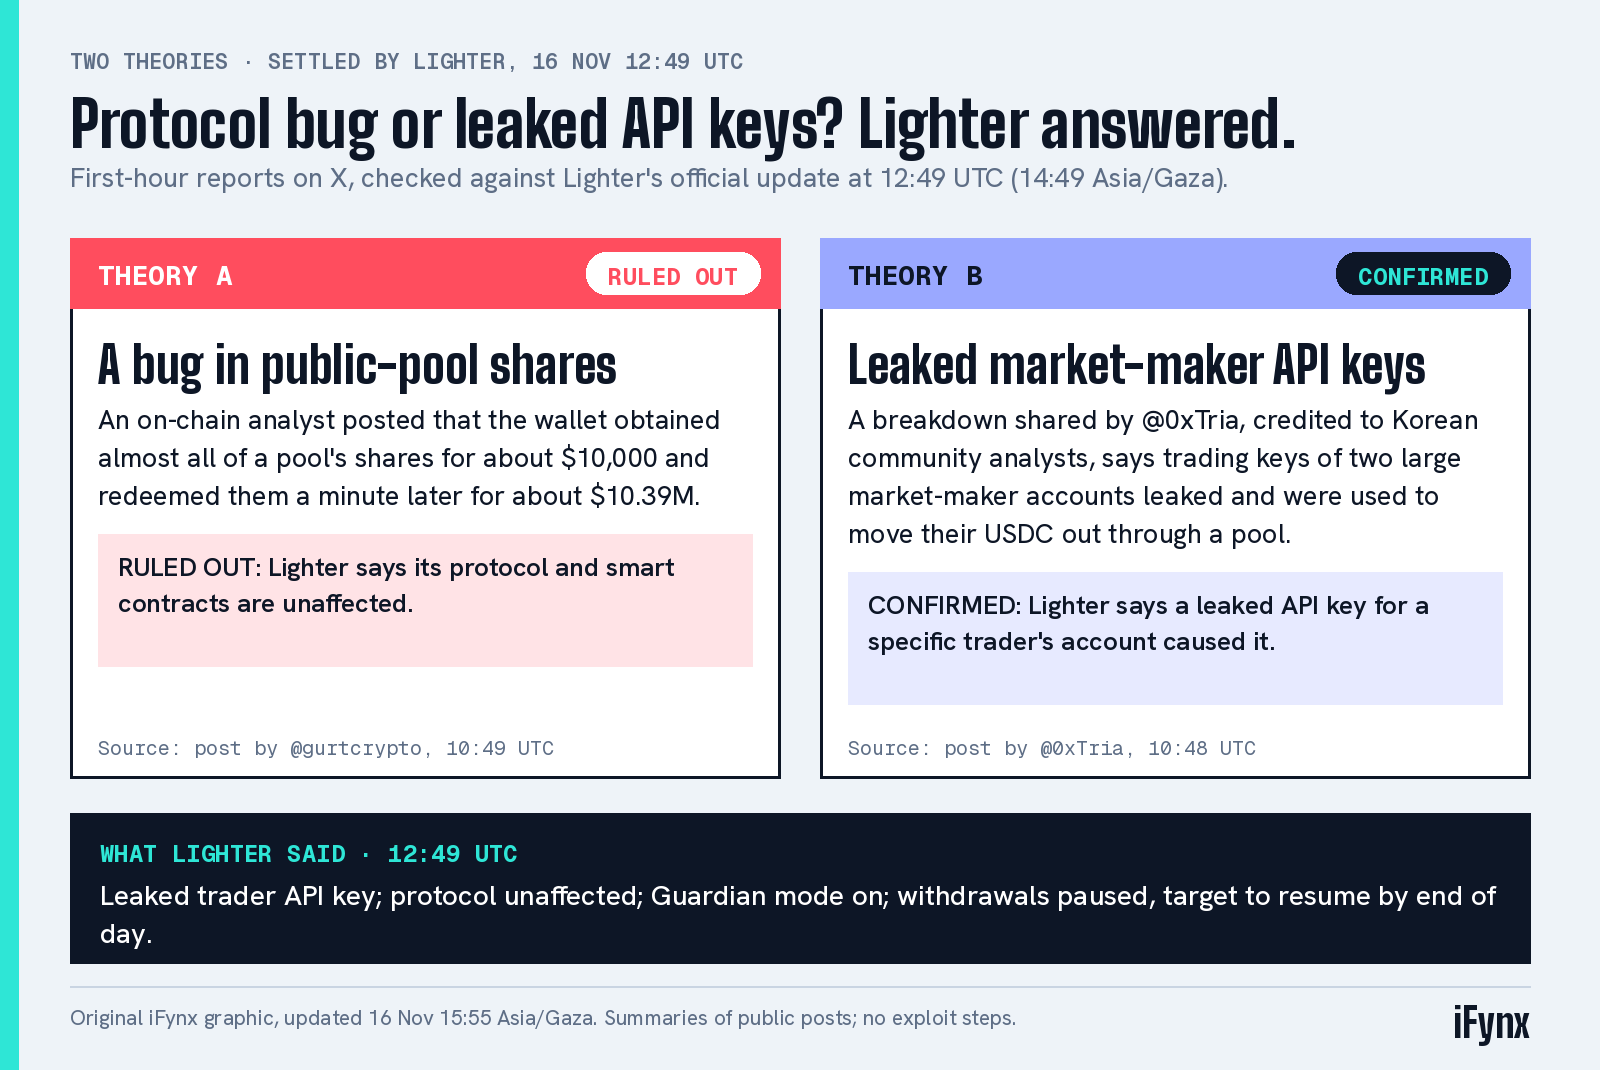
خلال ساعة من أول التنبيهات انتشر على X تفسيران مختلفان تمامًا. وقد حسم تحديث Lighter الساعة 12:49 بالتوقيت العالمي السؤال الأساسي: أكد تفسير مفتاح API المسرّب واستبعد وجود ثغرة في البروتوكول.
التفسير الأول: ثغرة في البروتوكول (استبعدته Lighter). كتب محلل ينشر باسم @gurtcrypto أن المحفظة حصلت على 9,999,000 حصة في مجمّع مقابل 9,999.99 USDC، ثم استردّت العدد نفسه من الحصص بعد نحو دقيقة مقابل 10,392,825.88 USDC. لكن Lighter قالت لاحقًا إن «بروتوكول Lighter وعقوده الذكية لم تتأثر»، ما يستبعد وجود خلل في شيفرتها.
التفسير الثاني: مفاتيح API مسرّبة لصانعي سوق (أكدته Lighter). يقول تحليل نشره @0xTria ونسبه إلى محللين من المجتمع الكوري إن ما حدث «ليس اختراقًا للبروتوكول» بل تسريب مفاتيح API لحسابين كبيرين من صانعي السوق، استُخدمت لإغلاق مراكز الضحيتين ونقل أرصدتهما من USDC عبر مجمّع يسيطر عليه المهاجم. ويقدّر المنشور نفسه الخسائر الإجمالية بنحو 15.5 مليون دولار من حسابين، وهو رقم متداول لم تؤكده Lighter التي تتحدث عن «حساب متداول بعينه».
يقول تحديث Lighter: «تشير تحقيقاتنا إلى أن حادث اليوم سببه مفتاح API مسرّب لحساب متداول بعينه. بروتوكول Lighter وعقوده الذكية لم تتأثر» (ترجمة آيفينيكس). ولم توضح المنصة كيف تسرّب المفتاح، ولم تسمِّ المتداول، ولن نسمّيه نحن أيضًا.
ماذا قالت Lighter، وما الذي يجب أن يعرفه المستخدمون الآن
موقف Lighter. الساعة 11:02 بالتوقيت العالمي (13:02 بتوقيت غزة)، أي بعد نحو 51 دقيقة من السحب، نشرت Lighter: «نحقق بنشاط في حادث أمني يبدو أنه يتعلق بطرف خارجي واحد تعرّض للاختراق. وكإجراء احترازي، علّقنا مؤقتًا جميع عمليات السحب وإنشاء المجمّعات بينما نحقق في الملابسات ونقيّم الأثر الكامل» (ترجمة آيفينيكس). ولم تحدد هوية الطرف الخارجي ولا حجم الخسارة الإجمالي ولا موعد استئناف السحب. وكان Crypto Banter قد ذكر توقف السحب قبل ذلك بدقائق.
تحديث، 12:49 بالتوقيت العالمي (14:49 بتوقيت غزة). في منشور لاحق قالت Lighter إن الحادث «سببه مفتاح API مسرّب لحساب متداول بعينه»، وإن «بروتوكول Lighter وعقوده الذكية لم تتأثر». وكإجراء احترازي فعّلت وضع الحارس (Guardian mode) على عقدها الذكي، وقالت إن «أولويتها الرئيسية استعادة الأموال المتعلقة بمحاولة سحب إضافية من المهاجم» عبر ترقية يجريها مجلس الأمن في Lighter. و«ما زال السحب متوقفًا مؤقتًا»، مع هدف إكمال ترقيات العقد واستئناف السحب بنهاية اليوم. وسمّت Lighter المحفظة 0xb3ff…e387 بوصفها المحفظة التي يُعتقد أنها للمهاجم (ترجمة آيفينيكس). وحتى مراجعتنا الساعة 15:50 بتوقيت غزة لم تعلن المنصة استئناف السحب أو استعادة الأموال.
أين ذهبت الأموال. بحسب PeckShield، نقل المهاجم 640 ETH (نحو 1.12 مليون دولار) إلى Hyperliquid واستخدمها لشراء نحو 2,240 XMR (مونيرو). ولم نتتبع هذا الجزء على السلسلة بأنفسنا.
مخرج الطوارئ، بشرح محايد. توثّق Lighter طريقة تتيح للمستخدمين التصرف مباشرة على إيثريوم حتى لو تعطلت أنظمتها. فـالمعاملات ذات الأولوية تسمح للحساب بطلب سحب أو إلغاء أوامر عبر عقد ZkLighter، وتقول صفحة البنية التقنية إنه إذا لم تُعالج هذه الطلبات في الوقت المحدد يُفعَّل وضع «مخرج الطوارئ» الذي يجمّد العقد ويتيح للمستخدمين إثبات أرصدتهم وسحبها على إيثريوم. وتحدد الوثائق المهلة بـ14 يومًا. هذا وصف لتصميم النظام، وليس نصيحة باستخدامه الآن.
هل اختُرقت Lighter من قبل؟ لم تُظهر قاعدة بيانات الاختراقات في DeFiLlama أي اختراق سابق لمنصة Lighter عند مراجعتنا اليوم. وأشهر حوادثها انهيار السوق في 10 أكتوبر 2025، حين عوّضت المنصة المتداولين عن تباطؤ وانقطاع في قاعدة البيانات دام 4.5 ساعات، بحسب PANews.
العملة. أظهر CoinGecko سعر LIT عند نحو 2.65 دولار، منخفضًا نحو 12.6% خلال 24 ساعة، الساعة 13:04 بتوقيت غزة، بعد قراءة قرب 2.53 دولار (انخفاض نحو 16%) الساعة 12:54. وذكرت التقارير انخفاضات بين 7% و17% بحسب التوقيت والمصدر. هذا ليس توقعًا للسعر.
توقّع عمليات احتيال خلال ساعات
- تجلب حوادث كهذه مواقع مزيفة لـ«الاسترداد» و«المطالبة» و«التعويض»، ومنتحلين يردّون باسم موظفي Lighter. إعلانات Lighter الحقيقية تأتي من حساباتها الموثقة ونطاقها الرسمي.
- لا يطلب أي استرداد حقيقي منك توقيع موافقة على محفظتك أو مشاركة عبارة الاسترداد أو إرسال أموال أولًا.
- إذا كنت تستخدم Lighter عبر بوت أو تطبيق طرف ثالث، فراجع مفاتيح API الموجودة على حسابك واحذف أي مفتاح لا تعرفه.
دروس لمنصات التداول وشركات التقنية المالية في الخليج ومصر
تقول Lighter إن مفتاح API مسرّبًا لحساب متداول واحد كان كافيًا، والحادثة تشير إلى ضوابط يمكن لأي منصة تداول أو وسيط أو تطبيق تداول مراجعتها هذا الأسبوع، بما في ذلك المنصات المرخّصة في دبي وأبوظبي والسعودية ومصر، وشركات التقنية المالية التي تتيح لعملائها ربط البوتات. وتغطيتنا السابقة لـحسابات منصات استُنزفت رغم قوائم السحب المعتمدة وتوقف السحب في Mercado Bitcoin واستغلال سوق خامل في Kava Lend تشير إلى الاتجاه نفسه: الضرر يقع في دقائق، فيجب أن تعمل الضوابط تلقائيًا.
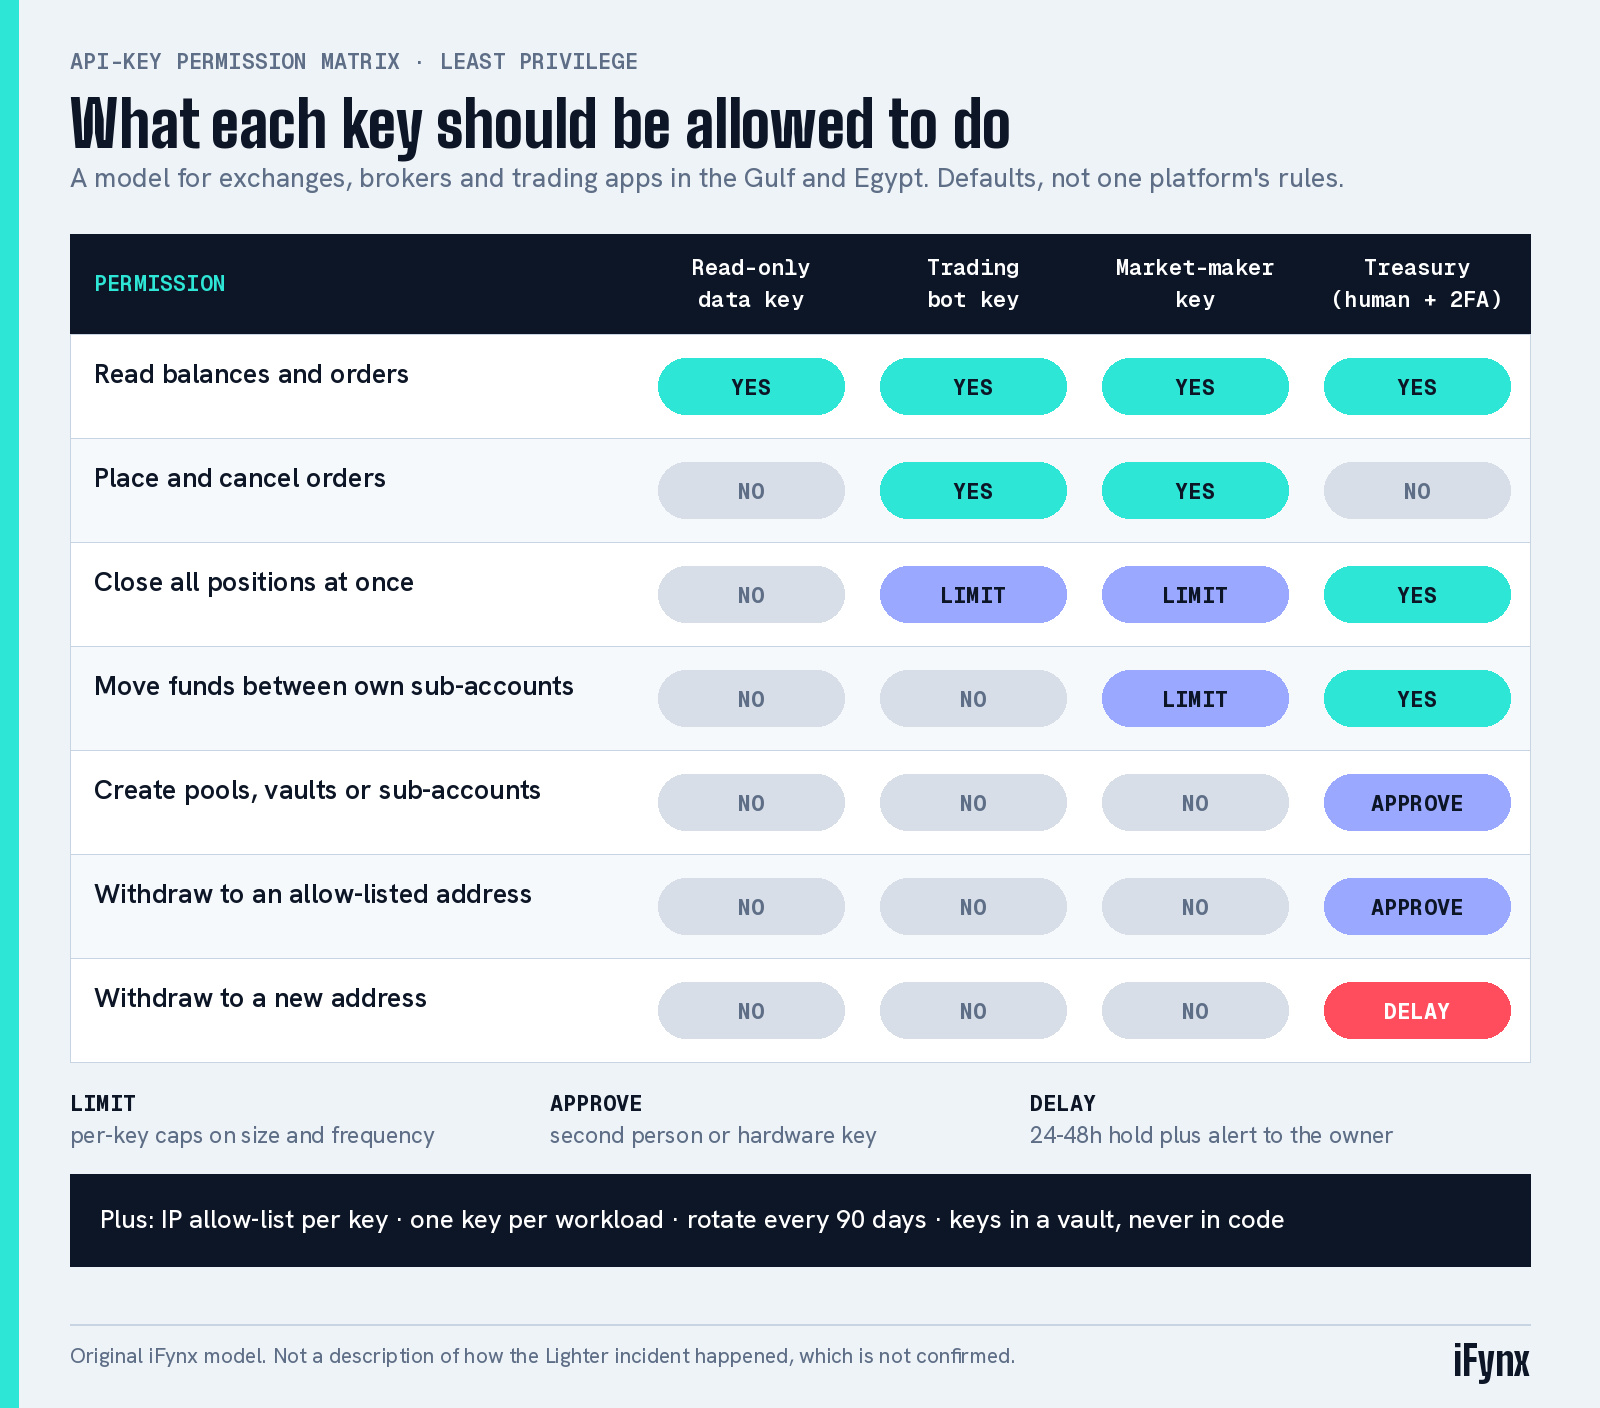
1. صلاحيات مفاتيح API: أقل صلاحية ممكنة افتراضيًا. تُظهر وثائق مفاتيح API في Lighter حجم ما يستطيع المفتاح فعله في بعض المنصات: التداول، وإدارة الحسابات الفرعية، والسحب الآمن، والتحويل بين حسابات المالك نفسه، بينما يحتاج التحويل إلى مالك آخر توقيع المحفظة. وتوثّق Lighter أيضًا رموز قراءة فقط ومفاتيح لصانعي السوق تقتصر على أوامر الصانع. وهنا، بحسب Lighter، كان مفتاح مسرّب واحد كافيًا. والقاعدة العامة: المفتاح الذي يتداول لا يجب أن يستطيع نقل الأموال أو إنشاء مجمّعات أو خزائن أو تغيير بنية الحساب.
2. قواعد مخاطر السحب. تعامل مع أي سحب يفوق إيداعات الحساب أضعافًا كثيرة، من محفظة مموّلة حديثًا، خلال ساعة، على أنه حدث يستوجب التعليق والمراجعة. وأضف حدودًا لكل مفتاح ولكل حساب، ومهلة انتظار لعناوين السحب الجديدة، وموافقة ثانية لأي عملية تنشئ مجمّعًا أو خزينة أو حسابًا فرعيًا جديدًا.
3. مراقبة تنطلق خلال دقائق. أطلق تنبيهات عند إغلاق جماعي للمراكز في حساب واحد، وعند تحويلات مفاجئة بين حسابات مرتبطة، وعند تدفقات كبيرة خارجة من العقد الرئيسي أو المحفظة الساخنة، ووجّهها إلى شخص يستطيع إيقاف التدفق. في هذه الحادثة جاء إشعار Lighter نفسها بعد نحو 51 دقيقة من السحب، وجاء أول تحذير علني على X بعد نحو 24 دقيقة من السحب.
4. صفحة حالة صادقة للحوادث. عندما يبدو أن شيئًا ما خطأ، يحتاج المستخدمون إلى إشعار أول من المنصة خلال دقائق حتى لو كان السبب مجهولًا: ما المتأثر، وهل توقف السحب، وما الذي يجب ألا يفعلوه، وموعد التحديث التالي. وللمنصات في المنطقة: انشروه بالعربية والإنجليزية على نطاقكم الخاص، وثبّتوا النص نفسه على حساباتكم الرسمية حتى لا يملأ المحتالون الفراغ.
للمتداولين ومطوري البوتات: أحكموا مفاتيحكم
إذا كنت تشغّل بوت تداول على أي منصة، فالأساسيات واحدة: مفتاح منفصل لكل بوت، وإيقاف صلاحيات السحب والتحويل ما لم يحتجها البوت فعلًا، وصلاحية قراءة فقط للوحات المتابعة، وتقييد المفاتيح بعناوين IP معروفة حيث تسمح المنصة، وحفظ المفاتيح في مدير أسرار لا في الشيفرة أو المحادثات، وتدويرها بانتظام. ويغطي شرحنا لاختراق Binance وقضية Crédit Mutuel Arkéa جانب الاستيلاء على الحسابات بتفصيل أكبر.
كيف تساعد آيفينيكس
نصمم ونبني الضوابط التي تمنع ساعة سيئة من أن تتحول إلى يوم بخسارة 10 ملايين دولار، لمنصات التداول والوسطاء وشركات التقنية المالية في الخليج ومصر.
- نماذج صلاحيات مفاتيح API. يبني فريق هندسة الواجهات البرمجية والخوادم مفاتيح محددة الصلاحيات (قراءة فقط، تداول فقط، أوامر صانع فقط)، وقوائم IP معتمدة، وحدودًا لكل مفتاح، وتخزينًا آمنًا للمفاتيح.
- قواعد مخاطر السحب والمراقبة. ضمن خدمات تطوير البرمجيات نضيف فحوص الإيداع مقابل السحب، ومهل العناوين الجديدة، والموافقة الثانية، وتنبيهات فورية تصل إلى شخص خلال دقائق.
- صفحات حالة للحوادث وإعدادات أمان يفهمها الناس. يصمم فريق التصميم صفحات حالة وتنبيهات وشاشات مفاتيح API بالعربية والإنجليزية، حتى يعرف المستخدم ما الآمن وما الخطوة التالية.
تريد مراجعة لضوابط مفاتيح API والسحب لديك؟ تحدث مع آيفينيكس.
أسئلة شائعة
هل اختُرقت منصة Lighter؟
اختُرق حساب أحد المتداولين، لا بروتوكول المنصة. في 16 نوفمبر 2026 سُحب 10,393,056.79 USDC من عقد ZkLighter إلى محفظة مموّلة حديثًا وبودلت إلى ETH. وتقول Lighter إن السبب مفتاح API مسرّب لحساب متداول بعينه، وإن بروتوكولها وعقودها الذكية لم تتأثر.
هل السبب ثغرة في البروتوكول أم مفاتيح API مسرّبة؟
مفاتيح API مسرّبة. قالت Lighter في تحديثها الساعة 12:49 بالتوقيت العالمي إن الحادث سببه مفتاح API مسرّب لحساب متداول بعينه، وإن البروتوكول والعقود الذكية لم تتأثر، ما يستبعد تفسير ثغرة حصص المجمّعات. ولم توضح المنصة كيف تسرّب المفتاح.
هل أموال المستخدمين على Lighter آمنة، وهل أسحب أموالي؟
لا نقدّم نصائح مالية. تقول Lighter إن بروتوكولها وعقودها الذكية لم تتأثر. وعاد السحب مساء 16 نوفمبر بعد أن أجرى مجلس الأمن في Lighter ترقية للعقد لاستعادة أموال من محاولة سحب إضافية للمهاجم، مع هدف الاستئناف بنهاية 16 نوفمبر. تابع قنوات Lighter الموثقة وتجاهل روابط «الاسترداد».
لماذا انخفضت عملة LIT؟
انتشرت تقارير الاختراق المشتبه به على X من نحو الساعة 12:36 بتوقيت غزة. وأظهر CoinGecko سعر LIT عند نحو 2.53 دولار، منخفضًا نحو 16% خلال 24 ساعة، الساعة 12:54 بتوقيت غزة، ونحو 2.65 دولار، منخفضًا نحو 12.6%، الساعة 13:04. هذا وصف للسوق وليس توقعًا.
كيف تحمي منصات وتطبيقات التداول مفاتيح API؟
بمبدأ أقل صلاحية: مفاتيح منفصلة للقراءة والتداول وعمليات الخزينة، ولا صلاحيات سحب أو تحويل لمفاتيح التداول، وقوائم IP معتمدة، وحفظ المفاتيح في مدير أسرار وتدويرها، وحدود لكل مفتاح، ومهل انتظار لعناوين السحب الجديدة، وتنبيهات فورية عند التدفقات غير المعتادة.
المصادر وسياسة التحديث
على السلسلة: معاملة السحب، والمحفظة المستلمة (وعلى Blockscout)، وعقد ZkLighter. التقارير: أول تحذير علني على X، وHacken، وأول رصد للمعاملة، والتفسيران من @0xTria و@gurtcrypto، وCrypto Banter عن توقف السحب، وChainCatcher، وقصة أخبار X. وثائق Lighter: المعاملات ذات الأولوية، والبنية ومخرج الطوارئ، ومفاتيح API. السجل: اختراقات DeFiLlama، وPANews عن تعويضات أكتوبر 2025. السعر: CoinGecko. وبيان Lighter عن الحادث على X (11:02 بالتوقيت العالمي، 13:02 بتوقيت غزة) وتحديثها الذي يؤكد تسريب مفتاح API (12:49 بالتوقيت العالمي، 14:49 بتوقيت غزة)، وPeckShield عن التحويلات إلى Hyperliquid وشراء XMR. حوّلت آيفينيكس جميع الأوقات إلى توقيت غزة.
سنحدّث هذا المقال عندما تنشر Lighter بيانًا أو تقريرًا تفصيليًا، أو إذا أكدت شركة أمنية السبب. هذه معلومات عامة وليست نصيحة مالية أو قانونية.
قراءات ذات صلة
- سرقة 106 ملايين دولار من حسابات منصات العملات الرقمية: اختراق مشتبه لحسابات شركة أوروبية، وقائمة حماية الخزينة للشركات في الخليج ومصر
- اختراق منصة Mercado Bitcoin: أكبر منصة عملات رقمية في البرازيل توقف السحب بعد تسريب مُبلغ عنه بقيمة 40 مليون دولار. هل أموالك آمنة على منصات التداول في الإمارات والسعودية ومصر؟
- سحب مشتبه به من محفظة Gnosis Safe: نحو 6.45 مليون دولار عبر وحدة Zodiac Roles بحسب التقارير، ما المؤكد، وكيف تراجع صلاحيات وحدات محفظتك متعددة التوقيع في الخليج ومصر