
هجوم سلسلة توريد · حزمة agent-framework من Microsoft · تم التحقق 09:00 بتوقيت غزة، 19 نوفمبر 2026
إن كان فريقك يبني وكلاء ذكاء اصطناعي بلغة Python فافحص الآن: حزمة agent-framework من Microsoft على PyPI نشرت إصدارين خبيثين، 1.26.1 و1.26.2، في 17 نوفمبر 2026. سرقا أسرار Azure وAzure DevOps وGitHub وغيرها لحظة تشغيل Python، وبقيا متاحين نحو ساعة. والإصدار الآمن هو 1.26.0.
المصادر: Wiz Research وSocket. إن ثُبّت أي من الإصدارين في أي مكان، أعد البناء وغيّر كل سر كان ذلك الجهاز يصل إليه.
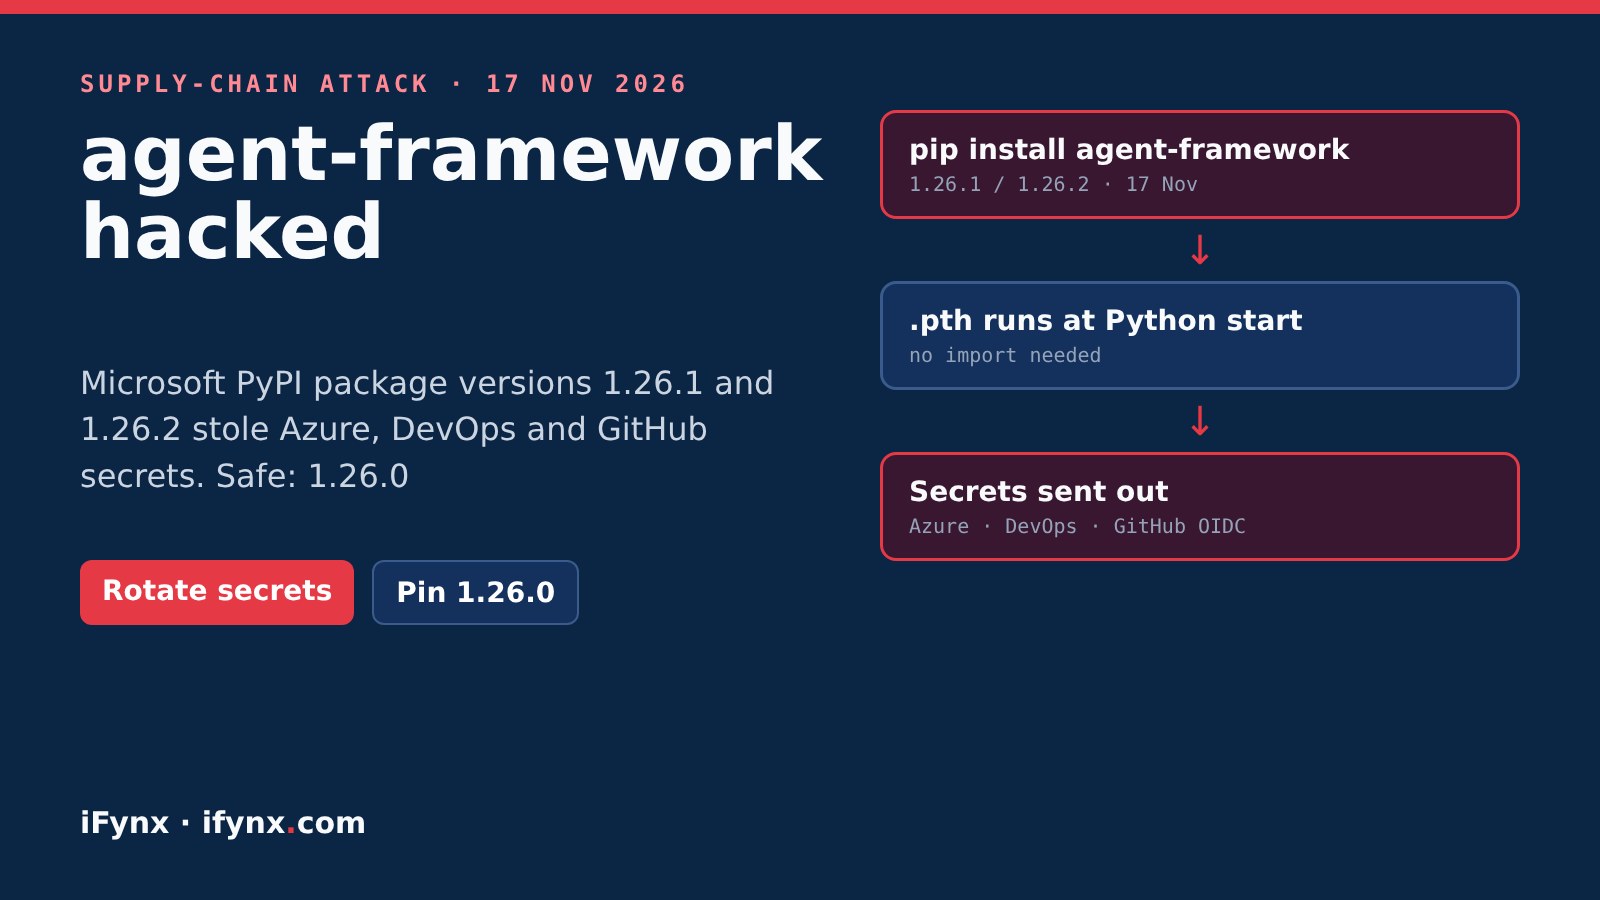
في آيفينيكس نبني منصات ذكاء اصطناعي وويب لبنوك وشركات تقنية مالية وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين، وكثير من هذه الفرق يبني على Azure وأدوات Microsoft للذكاء الاصطناعي. وهذا الهجوم أصاب هذه البيئة تحديداً، عبر حزمة تحمل اسم Microsoft نفسها. في ما يلي: ما حدث، وكيف تعرف إن كنت مكشوفاً، وما الذي يجب تغييره.
اختراق agent-framework: الحقائق الأساسية
| النقطة | ما نعرفه |
|---|---|
| الحزمة | agent-framework على PyPI (Microsoft Agent Framework بلغة Python) |
| الإصدارات الخبيثة | 1.26.1 (نحو 20:35 UTC) و1.26.2 (نحو 21:08 UTC)، 17 نوفمبر 2026 |
| الحذف | حُذف الإصداران من PyPI بحلول 21:30 UTC |
| الإصدار الآمن | 1.26.0 (12 نوفمبر 2026) |
| طريقة التشغيل | ملف .pth يشغّله Python عند كل تشغيل حتى دون استيراد الحزمة |
| ما يُسرق | أسرار البيئة، وأسرار العمليات الأخرى، وملفات pip/npm/git/Docker/Hugging Face/Azure، ورموز Azure وAzure DevOps، وOIDC في GitHub (1.26.2) |
| طريقة النشر | يبدو أن المهاجم امتلك مفتاحاً لخدمة النشر ESRP لدى Microsoft (Wiz) |
| الضحايا المرصودون | ثلاث سرقات ناجحة فريدة أحصتها Wiz على نقطة الجمع المحدودة |
هل كنت مكشوفاً؟ فحوص سريعة
قائمة فحص الانكشاف
pip show agent-framework في كل بيئة، وابحث في ملفات القفل وسجلات CI عن agent-framework==1.26.1 أو 1.26.2.agent_framework_meta.pth أو af_runtime_diag.pth.webhook.site من خوادم البناء أو أجهزة المطورين يومي 17 و18 نوفمبر.pip install agent-framework دون تحديد إصدار بين 20:35 و21:30 بالتوقيت العالمي يوم 17 نوفمبر ربما سحبت إصداراً خبيثاً.ماذا تفعل إن وجدتها؟
حذف الحزمة لا يكفي. الأسرار أُرسلت لحظة تشغيل Python، وإلغاء التثبيت أو الترقية لا يستعيدها، لذا تغيير الأسرار هو الإصلاح الحقيقي. نفّذ التغيير من جهاز نظيف لا من الجهاز المصاب.
لماذا يهم هذا في الإمارات والسعودية ومصر؟
البنوك وشركات الاتصالات والفرق الحكومية في المنطقة تبني وكلاء ذكاء اصطناعي بسرعة، غالباً على Azure وبأدوات Microsoft نفسها، ومشغّلات CI تحمل عادة مفاتيح الاشتراكات السحابية. وهذا ثاني هجوم كبير لسرقة أسرار CI نغطيه هذا الأسبوع بعد برمجية wfx-loot: سرقة أسرار CI من GitHub Actions. والنمط واحد: ثقة بناشر معروف، وتثبيت تلقائي، وأسرار متروكة في متغيرات البيئة. وكانت بيانات الدخول قصيرة العمر وتثبيت الاعتماديات ومهلة قصيرة قبل وصول الإصدارات الجديدة إلى الإنتاج ستخفف أثر هذا الهجوم.
كيف تساعدك آيفينيكس
تبني آيفينيكس منصات الذكاء الاصطناعي والويب بالعربية والإنجليزية للإمارات والسعودية ومصر وفلسطين. نستطيع:
- البحث في مستودعاتك وCI والصور عن الإصدارات الخبيثة
- تخطيط وتنفيذ تغيير الأسرار في Azure وAzure DevOps وGitHub
- تقوية سلسلة توريد Python وNode بالتثبيت والبصمات ومهل الإصدار
الأسئلة الشائعة
ماذا حدث لحزمة agent-framework من Microsoft؟
في 17 نوفمبر 2026 نُشر إصداران خبيثان من agent-framework، حزمة Python من Microsoft لبناء وكلاء الذكاء الاصطناعي، على PyPI: 1.26.1 نحو الساعة 20:35 بالتوقيت العالمي و1.26.2 نحو 21:08، وحُذفا بحلول 21:30. وكانا يحملان برنامجاً لسرقة بيانات الدخول. وآخر إصدار آمن هو 1.26.0.
كيف نشر المهاجمون باسم Microsoft؟
بحسب Wiz، يبدو أن المهاجم حصل على شهادة ومفتاح خاص لخدمة التوقيع والنشر الداخلية لدى Microsoft (ESRP). ولم يُعرف بعد كيف حصل عليهما، ولم نجد بياناً منشوراً من Microsoft.
ماذا تسرق البرمجية الخبيثة؟
الأسرار في متغيرات البيئة (الرموز والمفاتيح وبيانات AWS وAzure وGitHub وOpenAI وما يشبهها)، وأسرار العمليات الأخرى العاملة، وملفات بيانات الدخول لـ pip وnpm وgit وDocker وHugging Face وAzure، ورموز الهوية المُدارة في Azure ورموز Azure DevOps، وفي الإصدار 1.26.2 رموز OIDC في GitHub Actions. وترسلها إلى عنوان على webhook.site.
لم أستورد الحزمة في الكود. هل أنا آمن؟
ليس بالضرورة. الإصداران الخبيثان يضعان ملف .pth يشغّله Python عند كل تشغيل، لذا كان مجرد تثبيت 1.26.1 أو 1.26.2 في البيئة كافياً لتشغيل برنامج السرقة.
كم عدد الضحايا؟
فحصت Wiz نقطة الجمع لدى المهاجم، وكانت على خطة مجانية بحد 100 طلب، ووجدت ثلاث سرقات ناجحة فريدة لبيانات ضحايا من بين 50 طلباً. هذا حد أدنى لما التقطته تلك النقطة، لا عدد كامل لكل من ثبّت الحزمة.
ماذا تفعل الفرق في الخليج ومصر الآن؟
ابحث في ملفات القفل وسجلات CI والبيئات الافتراضية وصور الحاويات عن agent-framework 1.26.1 أو 1.26.2. وإن وجدتها، أعد البناء من صورة نظيفة مثبتة على 1.26.0، وغيّر كل سر كانت تلك البيئة تصل إليه، خصوصاً Azure وAzure DevOps وGitHub. وتستطيع آيفينيكس المساعدة في البحث والتغيير.
المصادر
- Wiz Research: malicious version of Microsoft's Agent Framework published to PyPI (17 Nov 2026)
- Socket: agent-framework PyPI package compromised with credential stealer (17 Nov 2026)
- Cyber Security News: Microsoft's Agent Framework PyPI package hacked