
ملاحظة ميدانية · 16 نوفمبر 2026 · راجعنا المصادر الساعة 08:50 بتوقيت غزة
wfx-loot برنامج يسرق أسرار خطوط CI، دفعه مهاجم إلى مستودعات على GitHub منذ 10 نوفمبر 2026 باستخدام بيانات دخول مسروقة لـ4,837 حساباً حقيقياً. لم تكن ثغرة في GitHub: هذه الحسابات كانت تملك صلاحية الكتابة أصلاً.
يقول باحثو Aikido إن 61,764 مستودعاً تعرضت للفحص، وإن البرنامج اشتغل وأرسل الأسرار إلى الخارج في 1,835 مستودعاً على الأقل. يأخذ كل أسرار GitHub Actions ومفاتيح السحابة ومفاتيح مزودي الذكاء الاصطناعي التي يصل إليها، ويحاول ترك أبواب خلفية في AWS وAzure، ثم يتراجع عن الإيداع ويحذف سجل التشغيل. إذا اشتغل في مستودعك، فاعتبر كل سر كانت تلك المهمة تصل إليه مسروقاً. ولم تكن GitHub قد نشرت أي بيان عن الحملة عند مراجعتنا.

في آيفينيكس نبني منتجات الويب والجوال والخوادم ونصونها لبنوك وشركات تقنية مالية ومتاجر وخدمات عامة في الإمارات والسعودية ومصر وفلسطين، وكلها تقريباً تمر عبر خطوط CI تحمل مفاتيح بيئة الإنتاج. هذا مقال يبدأ بقائمة الفحص: ابدأ بفحص العشر دقائق أدناه، ثم اقرأ كيف تعمل سلسلة الهجوم، وكيف تقرر إن كنت متأثراً، وقائمة حماية أسرار CI/CD التي نوصي بها لفرق الخليج ومصر. راجعنا تقارير Aikido وGitGuardian وOX Security وStepSecurity وBleepingComputer يوم 16 نوفمبر 2026 قرابة الساعة 08:50 بتوقيت غزة. لا ننشر شيفرة البرنامج الخبيث ولا روابط إليها.
فحص العشر دقائق (لكل مستودع تملك صلاحية الكتابة فيه)
- ابحث في مؤسستك عن طلبات سحب بعنوان
docs: dependency audit notesوفروع باسمwfx-docs. طلب فحص واحد يعني أن الحساب الذي فتحه مخترق، حتى لو لم يتبعه شيء. - ابحث في الإيداعات منذ 10 نوفمبر عن
ci: refresh build cacheوchore: add ci helperوchore: add dependency audit workflowوci: restoreوci: cleanup. - ابحث عن ملف في جذر المستودع يبدأ بـ
.ci-وينتهي بـ.sh، أو سطرpostinstallجديد فيpackage.json. - افتح تبويب Actions لكل سير عمل وابحث عن رقم تشغيل مفقود بعد أحد تلك الإيداعات مباشرة. التشغيل المحذوف غالباً هو الأثر الوحيد.
- إذا وجدت أياً من ذلك فانتقل إلى شجرة القرار وخطوات التبديل أدناه. لا تكتفِ بإغلاق طلب السحب.
الوقائع الأساسية ومن قاسها
تختلف الأرقام لأن كل فريق قاس شيئاً مختلفاً في وقت مختلف، لذلك نذكر من قال ماذا بدلاً من حساب متوسط.
وقائع أساسية · تحقق منها يوم 16 نوفمبر 2026
| الرقم | ماذا يقيس | المصدر |
|---|---|---|
| 12:45 UTC يوم 10 نوفمبر (14:45 بتوقيت غزة) | بداية الموجة الواسعة | Aikido وGitGuardian |
| 24 إلى 29 أكتوبر | موجة تمهيدية صغيرة: 80 تعديلاً خبيثاً و7 حسابات و12 مستودعاً | GitGuardian |
| 4,837 | حسابات GitHub مخترقة فتحت طلبات فحص | Aikido وOX Security |
| 61,764 | مستودعات تعرضت للفحص حتى 11 نوفمبر | Aikido |
| 66,001 | طلب فحص ظهرت في بحث GitHub يوم 12 نوفمبر | GitGuardian |
| 8,093 | مستودعاً عاماً وصلها إيداع خبيث على الفرع الرئيسي | OX Security |
| 1,835 على الأقل | مستودعات اشتغل فيها البرنامج وأُرسلت أسرارها (تحسبها OX Security بـ1,806 على الأقل) | Aikido وBleepingComputer |
| 10,431 | طلب فحص إلى مستودعات لا يملكها الحساب، عبر صلاحية متعاون أو مؤسسة | Aikido وOX Security |
| نحو 50 | حساباً مخترقاً يملك صلاحية نشر حزم | Aikido |
| مسار واحد اتضح | بعض التوكنات كانت توكنات تطبيق GitHub تُركت في ملف .git/config كانت تطبيقات منشورة عبر Fly.io تعرضه للعموم، وتأثر عدد صغير من حسابات Fly.io | إشعار Fly.io، 12 نوفمبر 22:00 UTC |
| غير مؤكد | كيف سُرقت بيانات معظم الحسابات، وهل أصيبت مستودعات خاصة، ومن يقف وراء الحملة، وأي بيان من GitHub | لم يُنشر شيء حتى مراجعتنا |
ذكرت BleepingComputer أن بعض الحسابات المخترقة تعود لمؤسسات من قائمة Fortune 100 وللإدارة العامة للخدمات الأمريكية وللحكومة الفرنسية ولمشروعَي Nextcloud وWebdriverIO. لم تذكر المصادر أي جهة في الخليج أو مصر، ولا نخمّن أسماء ضحايا.
وقد اتضح مصدر واحد للتوكنات المسروقة: في إشعار نُشر الساعة 22:00 UTC يوم 12 نوفمبر قالت Fly.io إن أنظمتها لم تُخترق، لكن عملية النشر من GitHub تركت توكن دخول إلى GitHub في ملف .git/config داخل مجلد البناء، وبعض تطبيقات العملاء نشرت المجلد كله وعرضته على الإنترنت، فجمع طرف غير مصرح له التوكنات واستخدمها في حملة wfx. بدأت Fly.io إلغاء كل التوكنات الصادرة لتطبيقها، وأضافت يوم 13 نوفمبر أن دعم GitHub أقر بأن الإلغاء بدأ ثم توقف في منتصف الطريق. هذا يفسر عدداً صغيراً من الحسابات، لا الـ4,837 كلها.
كيف تعمل سلسلة الهجوم
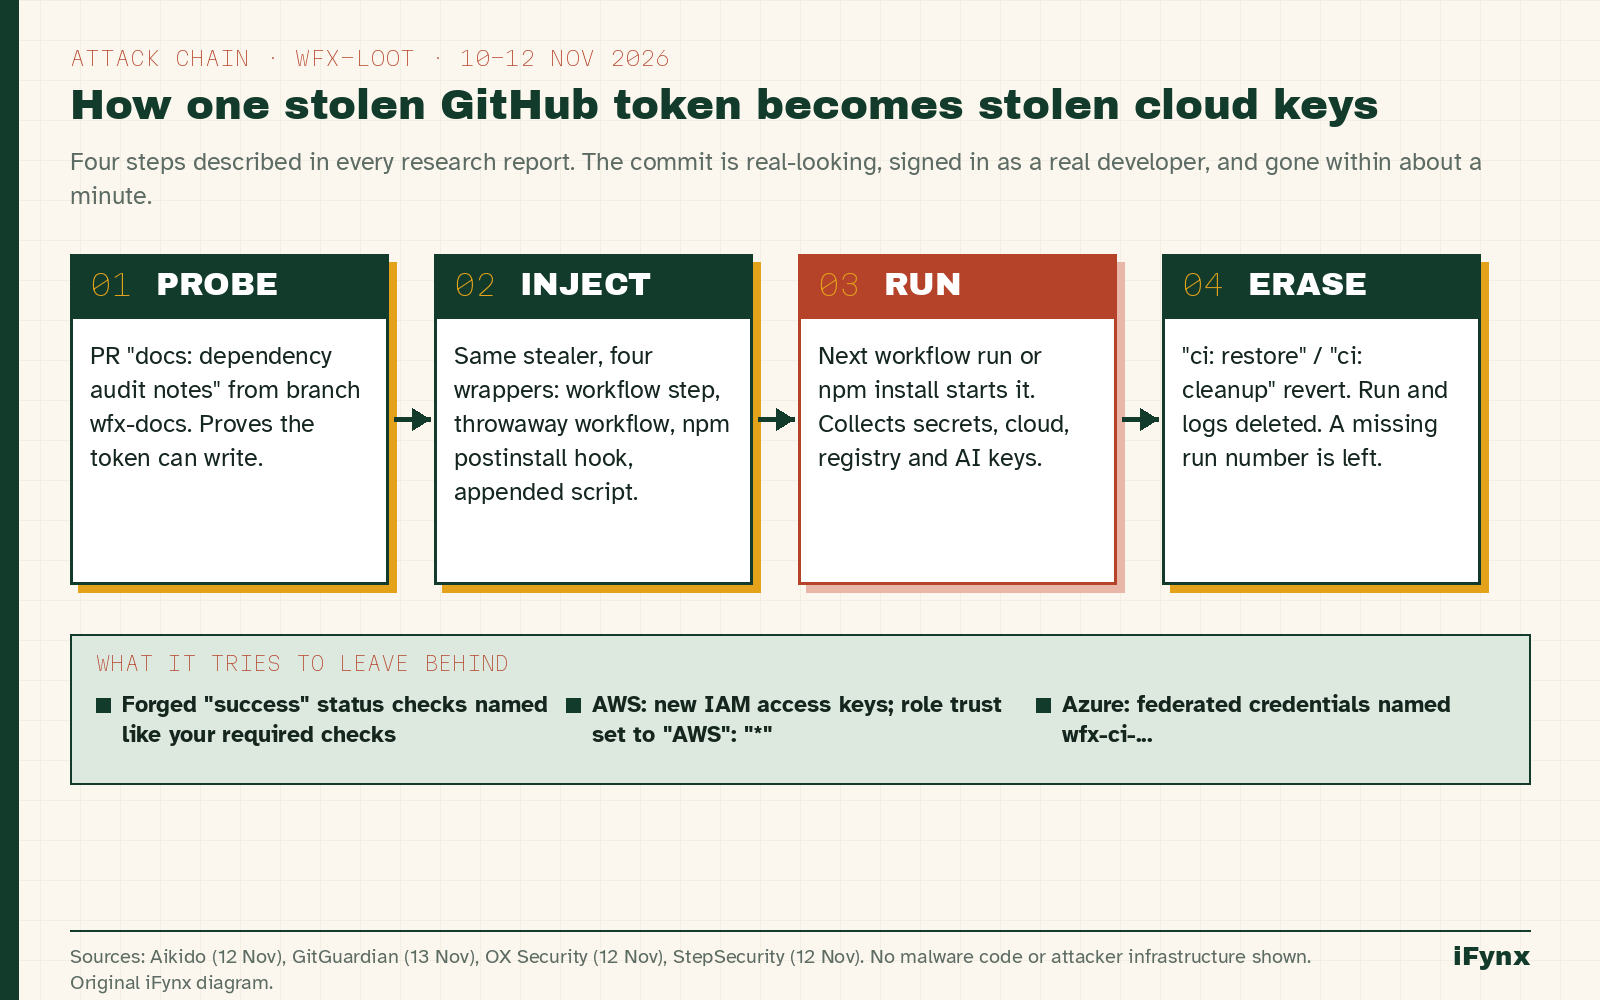
كل التقارير تصف الخطوات الأربع نفسها. يدخل المهاجم بتوكن مسروق، فيظهر كل إيداع باسم مطوّر حقيقي.
- الفحص: طلب سحب يبدو بريئاً بعنوان
docs: dependency audit notesمن فرعwfx-docsيضيف ملف Markdown واحداً، وهدفه فقط إثبات أن التوكن يستطيع الكتابة. - الحقن: السكربت نفسه، وهو سكربت shell عادي من نحو 1,300 إلى 1,500 سطر حسب النسخة، يصل بأحد أربعة أغلفة: خطوة مضافة إلى سير عمل موجود باسم «Restore cache»، أو سير عمل مؤقت على فرع
chore/، أو سكربت مخفي.ci-يشغّله خطّافpostinstallفي npm، أو إضافة إلى سكربت موجود مثلdeploy.sh. - التشغيل: أول تشغيل لسير العمل، أو أول
npm install، يطلق البرنامج. - المحو: يُتراجع عن الإيداع غالباً خلال دقيقة بـ
ci: restoreأوci: cleanup، ويُحذف التشغيل وسجلاته.
السكربت غير مموّه أصلاً. وكما تقول OX Security: إخفاء الأثر أهم عند المهاجم من إخفاء الشيفرة. مراجعة الفرع صباح اليوم التالي لن تجد شيئاً في الغالب.
لماذا كان خطّاف npm هو الأخطر
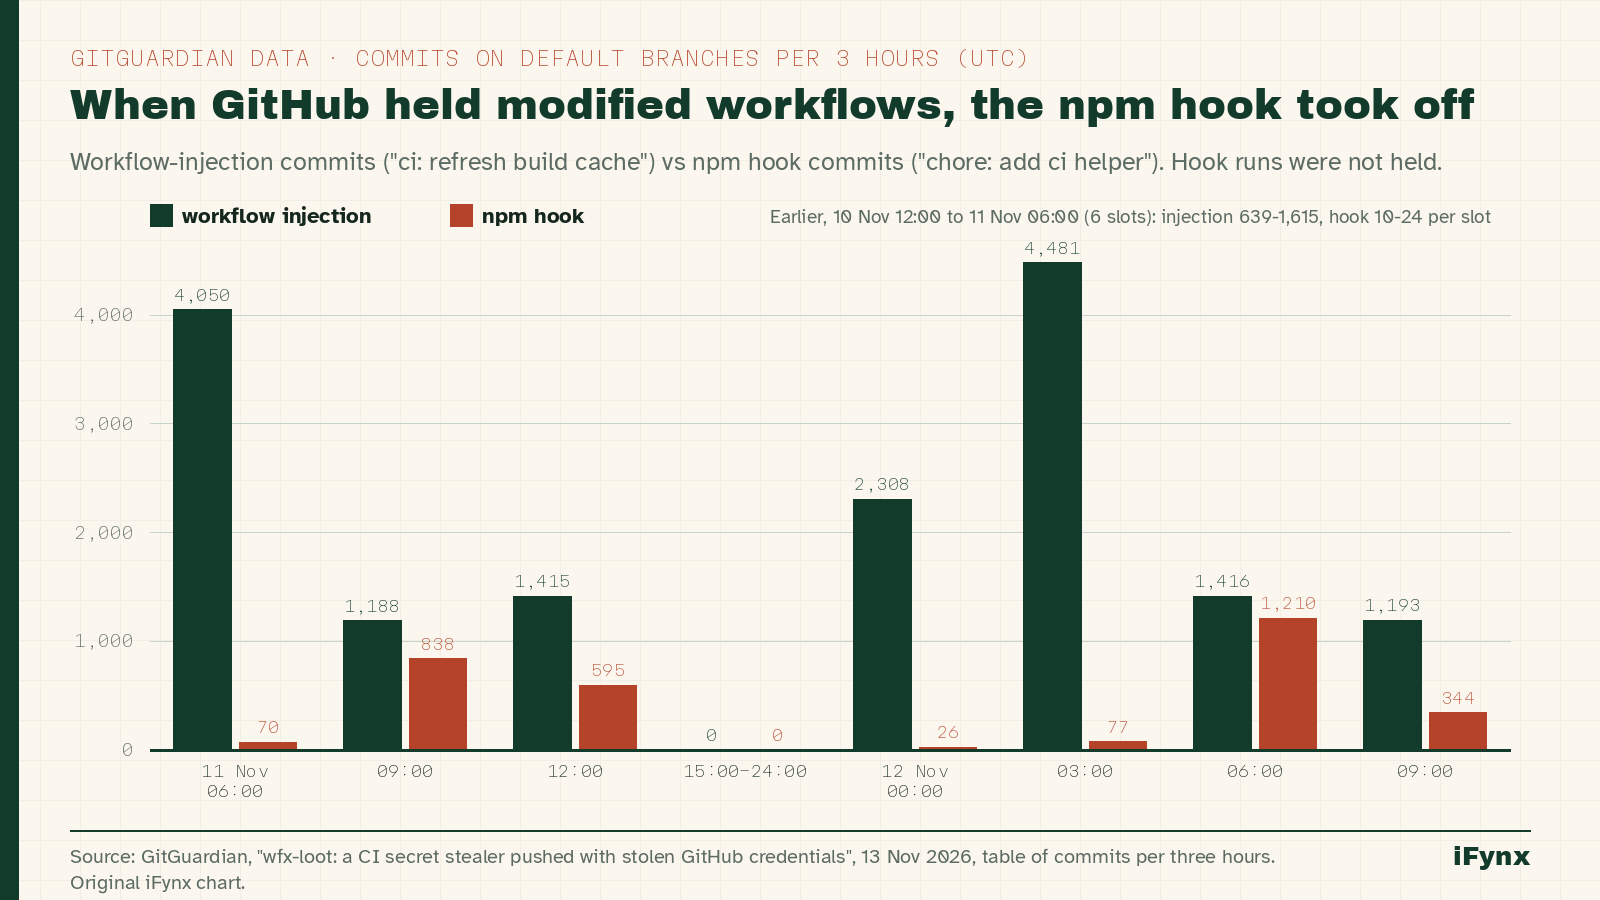
أهم تفصيل لفرق الهندسة جاء في تحليل GitGuardian. عندما كان البرنامج داخل ملف سير عمل، أوقفت GitHub التشغيل: كل تشغيل خبيث في نوفمبر استطاعت GitGuardian رؤيته انتهى بحالة action_required ولم يبدأ. أما شكل خطّاف npm فلا يغيّر أي ملف سير عمل؛ سير العمل الموثوق نفسه يشغّل npm install أو npm ci كالمعتاد، فيشغّل npm السكربت المخفي. في عينة من 30 مستودعاً شغّلت مهام على إيداع الخطّاف لم يُوقف أي منها، وسجلات عامة من 19 مستودعاً تُظهر السكربت يعمل، وفي 18 منها أبلغ عن نجاح الإرسال.
انتبه المهاجم لذلك: ارتفعت إيداعات الخطّاف من 10 إلى 24 في كل ثلاث ساعات يوم 10 نوفمبر إلى 838 صباح 11 نوفمبر ثم 1,210 صباح 12 نوفمبر. ولأن الخطّاف يعمل خارج CI أيضاً، فأي مطوّر شغّل npm install على مستودع متأثر في تلك النافذة القصيرة ربما شغّل البرنامج على حاسوبه.
ماذا يسرق البرنامج وماذا يترك خلفه
باختصار، يجمع كل ما تستطيع مهمة CI لمسه: كل أسرار ومتغيرات المستودع والمؤسسة وليس فقط ما يستخدمه سير العمل، وتوكن GITHUB_TOKEN وتوكنات OIDC، ومفاتيح AWS وAzure وGoogle Cloud، ومفاتيح npm وPyPI وDocker وKubernetes وVault وSSH، وملفات .env، ومفاتيح مزودي الذكاء الاصطناعي وأدوات البرمجة مثل OpenAI وAnthropic وGemini وCursor وGitHub Copilot.
ولا يكفي تبديل الأسرار وحده، لأن السكربت يحاول البقاء: ينشر حالات فحص «ناجحة» مزوّرة بأسماء الفحوص المطلوبة لتجاوز حماية الفروع، وفي AWS قد ينشئ مفاتيح دخول طويلة الأمد ويعدّل سياسة الثقة لدور ما لتقبل أي حساب "AWS": "*"، وفي Azure قد يضيف بيانات هوية موحّدة باسم wfx-ci-… تسمح للمستودع بالدخول لاحقاً دون أي سر مخزّن. ومنذ 12 نوفمبر صارت نسخ أحدث ترسل البيانات عبر بوتات Telegram بدل خوادم ثابتة، فلم يعد حظر العناوين المعروفة كافياً كما تحذّر OX Security. وكما شرحنا في تقريرنا عن Fireworks AI وسرقة مفاتيح النماذج، كثيراً ما تظهر المفاتيح المسروقة أولاً على شكل فاتورة غير متوقعة.
هل أصابنا الهجوم؟ شجرة قرار
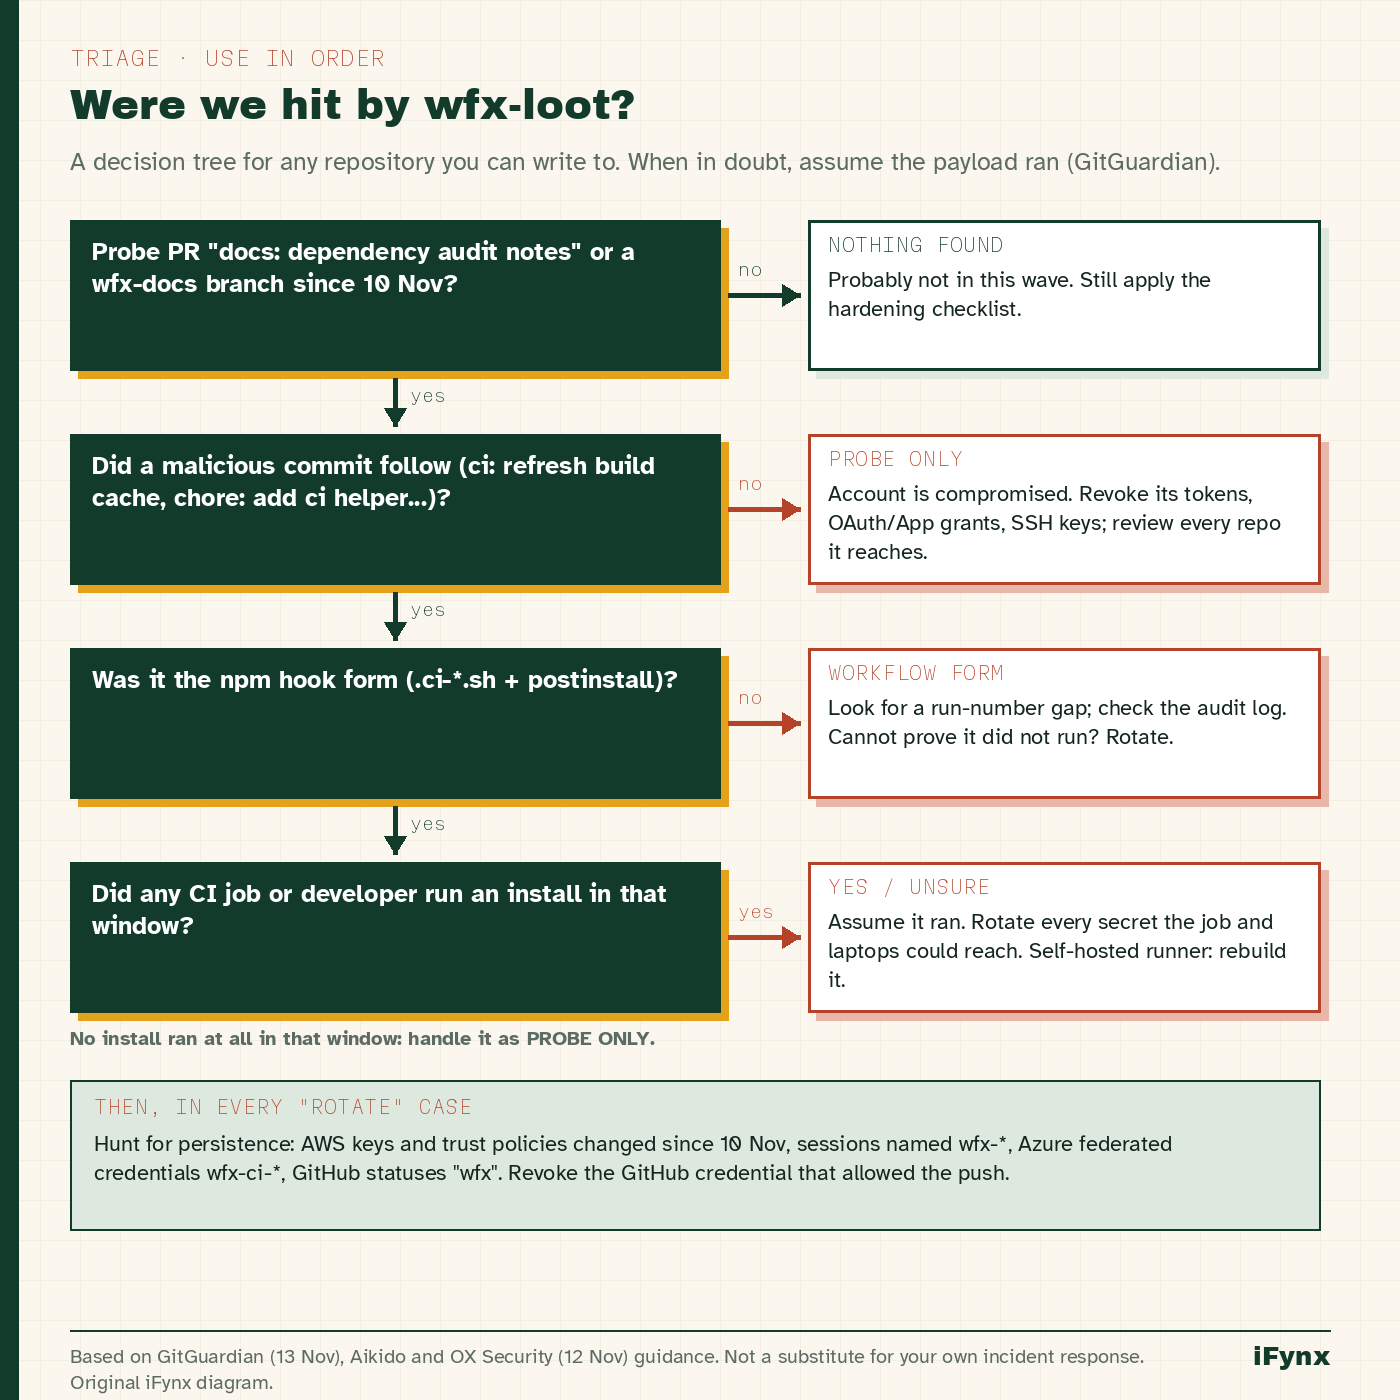
- لا طلب فحص ولا إيداعات مريبة ولا أرقام تشغيل مفقودة منذ 10 نوفمبر: على الأرجح لست ضمن هذه الموجة، لكن طبّق قائمة التحصين أدناه.
- طلب فحص فقط: الحساب الذي فتحه مخترق. ألغِ توكناته الشخصية وصلاحيات OAuth وتطبيقات GitHub ومفاتيح SSH وجلساته، وراجع كل مستودع آخر يصل إليه.
- إيداع خبيث مع رقم تشغيل مفقود: أُنشئ تشغيل. راجع سجل التدقيق في المؤسسة لترى إن كان قد اعتُمد ونُفذ، وإن لم تستطع إثبات العكس فبدّل الأسرار.
- إيداع خطّاف npm مع أي مهمة تثبيت أو تثبيت على حاسوب مطوّر في تلك النافذة: افترض أنه اشتغل، وبدّل كل ما كانت المهمة والحواسيب تصل إليه.
- مشغّل ذاتي الاستضافة: اعتبر الجهاز مخترقاً، وأعد بناءه، وبدّل بياناته وأي دور سحابي مرتبط به.
بعد التبديل ابحث عن آثار البقاء: مفاتيح AWS وسياسات الثقة التي تغيّرت منذ 10 نوفمبر، وجلسات باسم wfx-*، وبيانات هوية موحّدة في Azure باسم wfx-ci-*. ثم ألغِ بيانات GitHub التي سمحت بالدفع أصلاً، وإلا سيستخدمها مهاجم آخر.
قائمة حماية أسرار CI/CD لفرق الخليج ومصر
كثير من الفرق في المنطقة تعمل بطريقة خاصة: وكالات ومطوّرون متعاقدون، غالباً في مصر، يُضافون كمتعاونين إلى مستودعات عملاء في الرياض ودبي والقاهرة، وقد يملك حساب بوت أو مستقل واحد صلاحية الكتابة في عشرات المؤسسات. وهذا بالضبط هو المسار الذي رصدته Aikido في 10,431 طلب فحص. ورأينا النمط نفسه في تقريرنا عن اختراق Cursor الذي بدأ بمفتاح مكشوف لدى Fireworks AI: مفتاح واحد يعبر حدود الشركات.
- تخلّص من التوكنات الشخصية طويلة الأمد: استخدم توكنات دقيقة الصلاحيات بتاريخ انتهاء ولمستودعات محددة، واطلب موافقة على التوكنات التي تصل إلى مؤسستك حيث تسمح خطتك.
- استبدل حسابات البوت بتطبيقات GitHub: توكنات التطبيقات قصيرة العمر ومحدودة النطاق. وتذكر OX Security أن حساب بوت WebdriverIO دفع إيداعين خبيثين تجاوزا حماية الفروع.
- حدّد مدة صلاحية المتعاونين: امنح الوكالات والمتعاقدين صلاحية لكل مشروع، وراجعها شهرياً، واسحبها عند التسليم.
- اربط الفحوص المطلوبة بمصدرها: زوّر البرنامج حالات «ناجحة» بالاسم، فحدد التطبيق المتوقع لكل فحص مطلوب حيث تسمح GitHub، ولا تسمح لأي حساب بتجاوز حماية الفروع.
- ثبّت الحزم دون سكربتات دورة الحياة: استخدم
npm ci --ignore-scriptsفي CI حيث لا يحتاج البناء إلى سكربتات التثبيت. - امنح
id-token: writeلمهام النشر فقط، واكتبpermissions:صراحة في أعلى كل سير عمل ليبقى التوكن الافتراضي للقراءة فقط. - لا تنشر مجلد
.gitداخل أي بناء أو صورة: أضف.gitإلى.dockerignore، وتأكد أن موقعك لا يعرض/.git/config، واعتبر أي توكن مرّ بمجلد بناء مكشوفاً. هذا هو المسار الذي وصفته Fly.io. - استخدم مشغّلات مؤقتة: المشغّل الذي يُعاد استخدامه يحتفظ بالبيانات للمهمة التالية، وللمهاجم التالي.
- قيّد ثقة OIDC بإحكام: في AWS وAzure وGoogle Cloud اسمح فقط للمستودع والفرع أو البيئة التي تنشر، لا لمؤسسة كاملة ولا برمز عام.
- أبعد أسرار الإنتاج عن نطاق المستودع كله: استخدم بيئات محمية تتطلب مراجعاً لنشر الإنتاج.
- ضع ميزانية لمفاتيح الذكاء الاصطناعي: مفتاح منفصل لكل مشروع، وسقف إنفاق وتنبيهات، وطريقة سريعة للإلغاء.
- نبّه على التشغيلات المحذوفة وعلى الدفع غير المعتاد إلى الفروع الرئيسية من توكنات شخصية.
- اكتب دليل التبديل قبل أن تحتاجه: كل سر، ومن يملكه، وأين يُستخدم، وكيف يُبدَّل في أقل من ساعة. ويوضح تقريرنا عن تحذير FBI بشأن ARTEX لماذا صارت السرعة مهمة.
إذا كانت بيانات شخصية في متناول مفتاح مسروق، مثل بيانات دخول قاعدة بيانات الإنتاج، فراجع مع مستشارك القانوني واجبات الإبلاغ عن الاختراق المطبقة عليك في الإمارات أو السعودية أو مصر. وتسريب الأسرار على GitHub ليس جديداً: راجع تقريرنا عن أسرار Claude Code وقائمة أمان خوادم MCP.
ما الذي لا يزال مجهولاً
تتفق المصادر على الطريقة وتختلف في الأعداد التي ما زالت ترتفع. لم يثبت بعد كيف سُرقت بيانات معظم الحسابات الأصلية (شرحت Fly.io حصتها الصغيرة فقط)، ولا إن كان البرنامج نُشر في مستودعات خاصة (في شيفرته إعدادات لها)، ولا من يدير الحملة. وتشير Aikido إلى تعليقات بالإندونيسية في نسخ أحدث دون أن تنسب الحملة لأحد. ولم تنشر GitHub أي بيان أو تنبيه عن wfx-loot عند مراجعتنا يوم 16 نوفمبر.
كيف تساعدك آيفينيكس
نساعد فرق المنتجات في الخليج ومصر على ألا يتحول توكن مسروق إلى شركة مسروقة.
- تدقيق أسرار CI/CD ودليل تبديل: يراجع فريق صيانة البرمجيات مؤسستكم على GitHub والتوكنات والمتعاونين وسير العمل، ويفحص مؤشرات wfx-loot، ويكتب دليل تبديل يستطيع فريقكم تنفيذه في أقل من ساعة.
- خطوط نشر محصّنة: عبر هندسة الواجهات البرمجية والخوادم ننقل النشر إلى أدوار OIDC محددة وبيئات محمية ومشغّلات مؤقتة وتثبيت بلا سكربتات، دون كسر مسار الإصدار.
- فحوص تبقى شغّالة: يضيف فريق ضمان الجودة فحوصاً وتنبيهات للتشغيلات المحذوفة وخطّافات التثبيت الجديدة وتغييرات سير العمل.
تخشى أن طلب فحص وصل إلى مستودعاتكم؟ تواصلوا مع آيفينيكس ضمن خدمات الصيانة والنمو وتطوير البرمجيات.
أسئلة شائعة
ما هو wfx-loot؟
wfx-loot هو الاسم الذي أطلقته Aikido على برنامج يسرق أسرار CI، دفعه مهاجم إلى مستودعات GitHub منذ 10 نوفمبر 2026 ببيانات دخول مسروقة لـ4,837 حساباً. وتسمي StepSecurity الحملة نفسها WFX Phantom. يسرق أسرار GitHub Actions ومفاتيح السحابة والذكاء الاصطناعي ثم يمحو أثره.
هل اختُرقت GitHub نفسها؟
لم يُبلّغ عن ثغرة في GitHub. يقول الباحثون إن المهاجم استخدم توكنات مسروقة صالحة تملك صلاحية الكتابة، وتظهر الإيداعات بأسماء مستخدمين حقيقيين. وشرحت Fly.io مساراً واحداً هو توكنات تُركت في ملف .git/config عرضته بعض التطبيقات للعموم، لكن مصدر معظم التوكنات لم يُعرف بعد، ولم تنشر GitHub بياناً حتى 16 نوفمبر 2026.
كيف أعرف إن كان مستودعي متأثراً؟
ابحث عن طلبات سحب بعنوان docs: dependency audit notes وفروع باسم wfx-docs وإيداعات مثل ci: refresh build cache أو chore: add ci helper منذ 10 نوفمبر، ثم ابحث عن رقم تشغيل مفقود بعدها أو سكربت .ci- مخفي يشغّله خطّاف postinstall. طلب الفحص وحده يعني أن الحساب مخترق.
ما الأسرار التي يجب تبديلها؟
إذا اشتغل البرنامج فبدّل كل أسرار ومتغيرات المستودع والمؤسسة، وأدوار السحابة، وتوكنات سجلات الحزم، ومفاتيح الذكاء الاصطناعي التي كانت المهمة تصل إليها، ثم ابحث في AWS وAzure عن مفاتيح وسياسات ثقة جديدة، وألغِ توكن GitHub الذي سمح بالدفع.
هل يحمي npm ci --ignore-scripts من هذا الهجوم؟
يمنع شكل خطّاف npm من العمل في تلك المهمة، وهو الشكل الذي تجاوز إيقاف GitHub لسير العمل المعدّل، لكنه لا يوقف حقن ملفات سير العمل ولا التوكن المسروق نفسه. اجمعه مع توكنات قصيرة العمر وتطبيقات GitHub وفحوص مرتبطة بمصدرها وأدوار OIDC محددة.
المصادر وسياسة التحديث
Aikido (12 نوفمبر 2026)؛ GitGuardian (13 نوفمبر 2026: الخط الزمني وتجاوز خطّاف npm وأعداد الإيداعات كل ثلاث ساعات)؛ OX Security (12 نوفمبر 2026)؛ StepSecurity (12 نوفمبر 2026)؛ BleepingComputer (12 نوفمبر 2026)؛ إشعار Fly.io الأمني (12 نوفمبر 2026 مع إضافة يوم 13 نوفمبر). حوّلت آيفينيكس الأوقات إلى توقيت غزة (UTC+2). الأرقام كما نشرها كل باحث وقد تستمر في الارتفاع.
سنحدّث هذا المقال إذا نشرت GitHub بياناً، أو أكد الباحثون كيف سُرقت بيانات الدخول، أو تأكدت إصابات في المنطقة. لا ننشر شيفرة خبيثة ولا بنية المهاجم التحتية ولا خطوات استغلال.
قراءات ذات صلة
- اختراق Cursor: كيف قاد مفتاح مكشوف لدى Fireworks AI إلى نسخة خبيثة من إضافة Claude Code، وما الذي يجب أن تفحصه فرق التطوير الآن
- تسريب أسرار Claude Code في GitHub: ماذا وجدت Apiiro في settings.local.json؟ وقائمة معالجة تبدأ بتدوير المفاتيح
- تسريب بيانات Fireworks AI: ما الذي انكشف (المفاتيح والبيانات وأوزان النماذج)، وما هو LLMjacking، وماذا يجب أن تغيّر فرق الذكاء الاصطناعي في الخليج ومصر الآن