
الإجابة المباشرة — 14 نوفمبر 2026: تقول شركة Cursor في تحديثها المنشور في 13 نوفمبر إن حادثها الأمني في أكتوبر بدأ لدى Fireworks AI: مفتاح وصول أصدرته Cursor لشركة Fireworks «كشفته Fireworks» بحسب تعبير Cursor، واستخدمه مهاجم لنسخ بيانات من حاوية تخزين للقراءة فقط كانت Cursor تشارك عبرها البيانات مع Fireworks. احتوت الحاوية على سجلات محدودة لجلسات وكيل البرمجة (agent traces)، معظمها من عام 2025، ومن جلسات لم يكن فيها وضع الخصوصية (Privacy Mode) مفعّلاً. وكان في عدد قليل منها مفاتيح واعتمادات لم تُحجب، فانكشفت مفاتيح API لأقل من 0.01% من العملاء. ومن هذه الاعتمادات وصل المهاجم إلى بعض أدوات SaaS التي تستخدمها Cursor، ثم وضع في 29 أكتوبر نسخاً خبيثة من إضافة Claude Code التابعة لـAnthropic (Anthropic.claude-code الإصداران 2.1.312 و2.1.313) في ذاكرة التخزين المؤقت التي يُخدَّم منها متجر إضافات VS Code في Cursor. وتقول Cursor إن 5,000 مستخدم كحد أقصى ربما تلقّوا النسخة الخبيثة، التي بقيت متاحة نحو 11 ساعة. وتؤكد أن مطالبات المستخدمين وشيفرتهم في وضع الخصوصية، ومستودعات شيفرة العملاء، وأنظمة الإنتاج، وتطبيق Cursor نفسه لم تتأثر، وأن آخر نشاط رصدته للمهاجم كان في 1 نوفمبر، وأنها نقلت كل عمليات الاستدلال بعيداً عن Fireworks. وإذا ثبّتَّ أحد هذين الإصدارين، فإن حذف الإضافة وحده قد لا يكفي.


يستخدم كثير من فرق التطوير والوكالات والشركات الناشئة التي تعمل معها آيفينيكس في الإمارات والسعودية ومصر وفلسطين أداتَي Cursor وClaude Code يومياً. يشرح هذا الملخص من آيفينيكس ما تقوله Cursor الآن عمّا حدث، وما انكشف وما لم ينكشف بحسب روايتها، وما الذي يجب أن يفحصه قائد الفريق التقني هذا الأسبوع. أعدنا قراءة تحديث Cursor المنشور في 13 نوفمبر وإشعارها الأمني المنشور في 29 أكتوبر قرابة الساعة 13:05 بتوقيت غزة يوم 14 نوفمبر، ونعتمد فقط على ما تذكره هاتان الصفحتان، وحين نستند إلى مصدر آخر نسمّيه. وهناك نقطة إسناد مهمة: عبارة أن المفتاح «كشفته Fireworks» هي رواية Cursor. أما صفحة النشرات الأمنية لدى Fireworks، المحدَّثة آخر مرة في 9 نوفمبر، فلا تذكر Cursor. ولا ننشر في هذا المقال أي شيفرة هجومية أو بيانات بنية المهاجم التحتية.
أهم الحقائق (تحققنا منها في 14 نوفمبر 2026 قبل النشر)
- نقطة البداية: تقول Cursor: «حصل مهاجم على مفتاح وصول كنا قد أصدرناه لـFireworks، وقد كشفته Fireworks». وكان المفتاح يتيح القراءة من حاوية تخزين تشارك عبرها Cursor بيانات مع Fireworks.
- ما كان في الحاوية: سجلات محدودة لجلسات وكيل البرمجة، معظمها من 2025، من جلسات خارج وضع الخصوصية، وكان مسموحاً لـCursor استخدامها في تدريب النماذج.
- الاعتمادات: عدد قليل من السجلات احتوى على اعتمادات غير محجوبة، وانكشفت مفاتيح API لأقل من 0.01% من العملاء.
- سجلات الوكيل: انكشفت سجلات جلسات الوكيل لأقل من 0.05% من المستخدمين الذين لم يستخدموا وضع الخصوصية. وتقول Cursor إنها أبلغت كلاً منهم مباشرة، و«إذا لم يصلك إشعار، فبياناتك لم تكن في هذه السجلات».
- ما وصل إليه المهاجم عبر أدوات SaaS: مستودعات شيفرة مؤرشفة لغير بيئة الإنتاج (بعضها فيه بيانات تواصل تجارية)، وبيانات محدودة من الدعم الفني ومراسلات بريدية، ومقاييس استخدام المنتج وبيانات تواصل، وملخصات لبعض محادثات وكيل البرمجة، وبعض الاعتمادات التي أرسلها مستخدمون إلى فريق دعم Cursor.
- الإضافة الخبيثة: في 29 أكتوبر، وباستخدام اعتماد مسروق، وضع المهاجم نسخاً خبيثة غير مصرّح بها من
Anthropic.claude-codeبالإصدارين 2.1.312 و2.1.313 (لنظامَي ويندوز وماك بحسب إشعار 29 أكتوبر) مباشرة في الذاكرة المؤقتة لمتجر الإضافات. لم تنشرها Anthropic، ولم تكن ثغرة في منتجها، ولم يصل البرنامج الخبيث أبداً إلى المصدر الأصلي للمتجر Open VSX. - النطاق والمدة: 5,000 مستخدم كحد أقصى ربما تلقّوا النسخة الخبيثة، وبقيت متاحة قرابة 11 ساعة (من 2:27 صباحاً حتى 1:35 ظهراً بتوقيت المحيط الهادئ يوم 29 أكتوبر، أي من 09:27 حتى 20:35 بالتوقيت العالمي).
- الاحتواء: تعتقد Cursor أن الحادث تحت السيطرة. آخر نشاط للمهاجم رصدته كان في 1 نوفمبر، وقد حُجب. ونقلت كل حركة الاستدلال بعيداً عن Fireworks وعطّلت المفتاح.
- ما لم يتأثر بحسب Cursor: المطالبات والشيفرة في وضع الخصوصية، والبيانات التي ترسلها الآن إلى Cursor، وأنظمة الإنتاج، وتطبيق Cursor وتحديثاته الرسمية (لم تنكشف مفاتيح توقيع الإصدارات)، وبقية إضافات المتجر، وطلبات الاستدلال الجارية، والإضافات المنزَّلة من Cursor Marketplace، ومستودعات شيفرة العملاء.
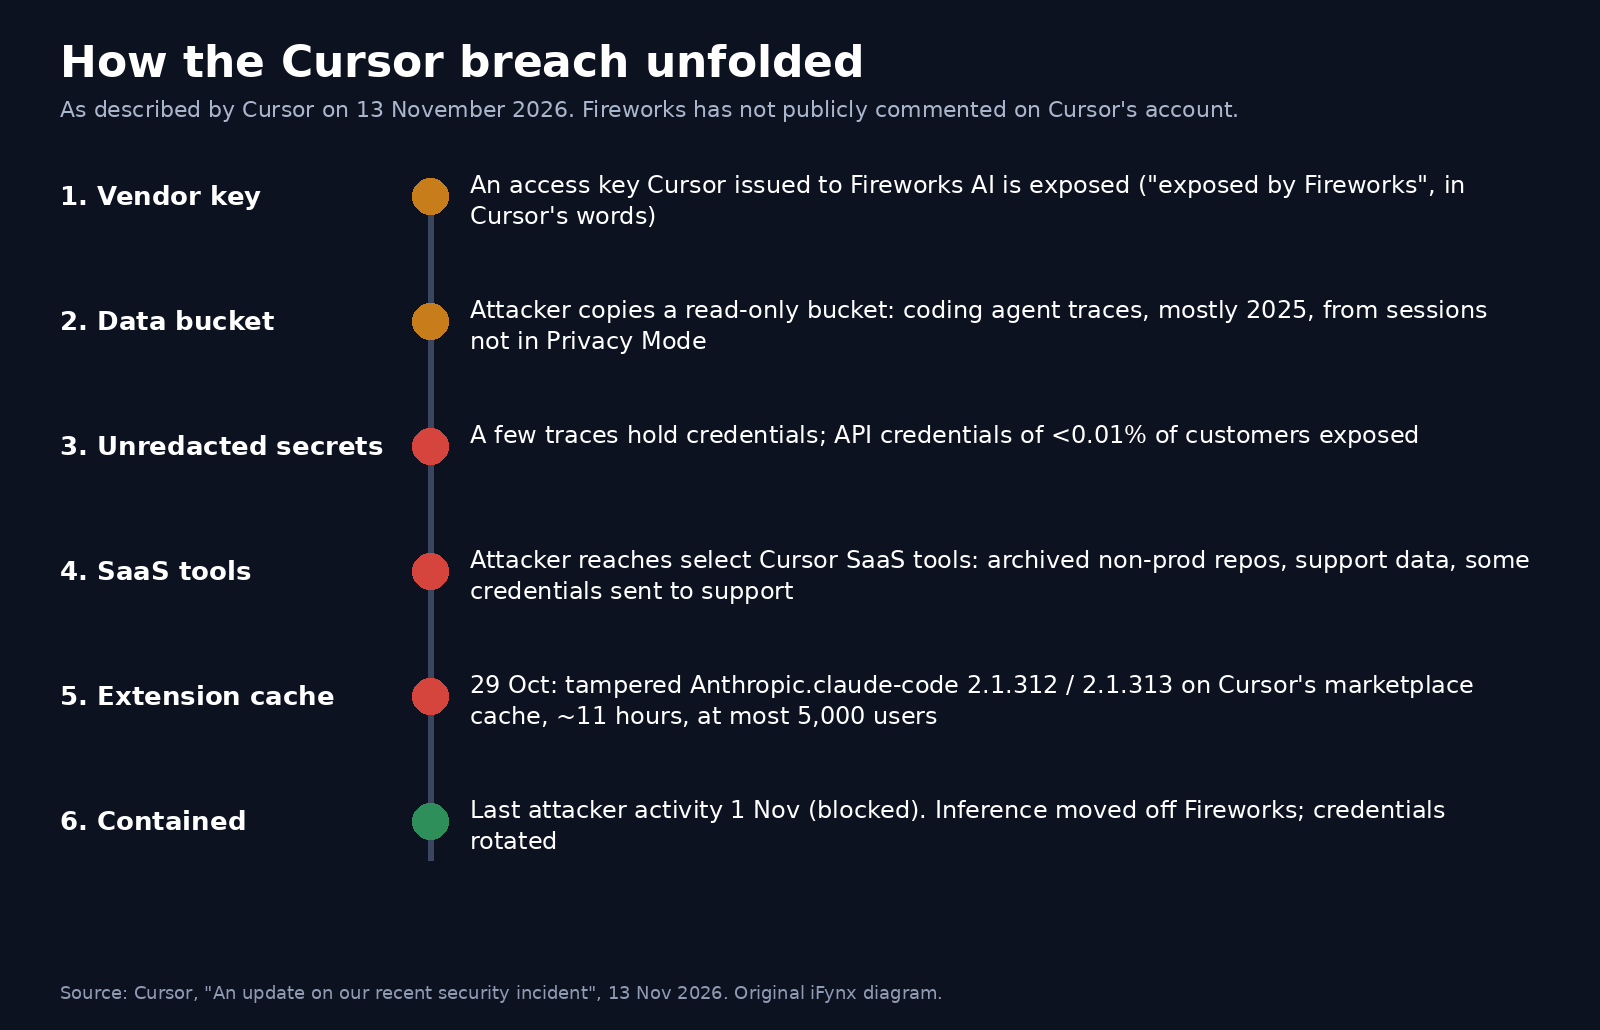
كيف تطوّر اختراق Cursor خطوة بخطوة
منشور Cursor في 13 نوفمبر هو أول مرة تربط فيها الشركة الخيوط علناً. ففي 29 أكتوبر أعلنت عن الإضافة الخبيثة، وبعد أسبوعين شرحت كيف وصل المهاجم إليها. السلسلة من خمس حلقات، وكل حلقة منها درس للفرق التي تستخدم أدوات الذكاء الاصطناعي.
1. مفتاح لدى مورّد. كانت Cursor تشارك بعض البيانات مع Fireworks AI، مزوّد خدمات الاستدلال والتدريب، عبر حاوية تخزين للقراءة فقط، وأصدرت لها مفتاح وصول. وتقول Cursor إن Fireworks كشفت المفتاح، فاستخدمه المهاجم لنسخ محتوى الحاوية. وقد وصفت Fireworks حادثها في أكتوبر بنشرتين (9 أكتوبر و9 نوفمبر)، وغطّيناهما في مقالنا عن تسريب بيانات Fireworks AI. ولا تذكر أيٌّ من النشرتين Cursor.
2. سجلات وكيل فيها أسرار. احتوت الحاوية على سجلات جلسات وكيل البرمجة، معظمها من 2025، من جلسات خارج وضع الخصوصية كان مسموحاً لـCursor استخدامها في التدريب. وفي بعضها اعتمادات لم تُحجب. وهنا قلب القصة: المطورون يلصقون مفاتيح API ورموز الوصول وسلاسل الاتصال بقواعد البيانات داخل جلسات الوكيل، وقد تنتهي هذه الجلسات في مجموعات بيانات تنتقل بين الشركات.
3. من الاعتمادات إلى أدوات SaaS. انطلاقاً من هذه الاعتمادات، وصل المهاجم إلى أدوات SaaS مختارة تستخدمها Cursor، ومنها إلى مستودعات مؤرشفة لغير الإنتاج، وبيانات الدعم ومراسلاته، ومقاييس الاستخدام، وملخصات بعض محادثات الوكيل، وبعض الاعتمادات التي أرسلها المستخدمون إلى الدعم.
4. من أدوات SaaS إلى ذاكرة المتجر المؤقتة. في 29 أكتوبر، وباعتماد مسروق من تلك البيانات المكشوفة، وضع المهاجم نسخاً معدَّلة من إضافة Claude Code في الذاكرة المؤقتة التي يُخدَّم منها متجر إضافات VS Code في Cursor. أما المتجر الأصلي Open VSX فلم يُمَس.
5. الرصد والاحتواء. تقول Cursor إن أنظمة المراقبة لديها رصدت النشاط غير المصرّح به. أزالت النسخة بعد نحو 11 ساعة، وأوقفت المتجر مؤقتاً، وتعاونت مع مزوّد السحابة الذي يستضيف خادم المهاجم لإيقافه، وعطّلت مفتاح المورّد، وغيّرت الاعتمادات، وأوقفت احتياطاً خدمات داخلية وخدمات في المنتج «بما يتجاوز بكثير ما تتطلبه الأدلة»، ما عطّل بعض ميزات Cursor مؤقتاً.
ماذا فعلت إضافة Claude Code الخبيثة؟
يصف الإشعار الأمني الذي نشرته Cursor في 29 أكتوبر الإضافة المعدَّلة بالتفصيل. باختصار، حاولت تثبيت باب خلفي دائم عبر SSH. جمعت معلومات الجهاز والمستخدم (اسم الجهاز، واسم المستخدم، ونظام التشغيل، والمعمارية، ومسار المجلد الرئيسي، وأسماء متغيرات البيئة، ومجلدات العمل، وبريد Git المضبوط، وعنوان IP العام) وأرسلتها إلى المهاجم. وحاولت إضافة مفتاح SSH يتحكم فيه المهاجم، يحمل الوسم svc-telemetry، إلى ملف المفاتيح المصرّح بها لدى المستخدم، وتشغيل خدمة SSH المحلية، وفتح نفق SSH عكسي، وثبّتت آلية استمرار تعيد محاولة فتح النفق في الخلفية.
وتضيف Cursor قيدين مهمين. الأول أن تشغيل خدمة SSH المحلية يحتاج صلاحيات المدير، وهي صلاحيات لم تكن لدى الإضافة على معظم أجهزة ماك وويندوز، لذلك فشلت هذه الخطوة عليها «إلا في ظروف غير معتادة إطلاقاً شُغِّل فيها Cursor بصلاحيات المدير». والثاني أن خادم المهاجم لم يعد يعمل بعد أن أوقفته Cursor مع مزوّد الاستضافة. ومع ذلك تطلب Cursor من المتأثرين اتباع خطوات المعالجة في كل الأحوال، لأن الإضافة أضافت فعلاً مفتاح المهاجم، وثبّتت آلية الاستمرار، وأرسلت بيانات الجهاز، ولأن «جمع أسماء متغيرات البيئة المحدود لا يستبعد الوصول لاحقاً إلى الاعتمادات عبر الباب الخلفي».
هل تأثرتَ؟ فحص ذاتي سريع
معظم مستخدمي Cursor لم يتأثروا. تقول Cursor إن «الغالبية العظمى من العملاء لم يتأثروا»، وإنها تواصلت مباشرة مع كل عميل متأثر. استخدم هذا الجدول لتعرف ما ينطبق عليك.
| السؤال | إذا كانت الإجابة نعم | المصدر |
|---|---|---|
هل ثبّتَّ أو حدّثتَ إلى Anthropic.claude-code بالإصدار 2.1.312 أو 2.1.313 من متجر إضافات VS Code في Cursor على ماك أو ويندوز يوم 29 أكتوبر، بين 13:27 و00:35 بتوقيت الإمارات (12:27 و23:35 بتوقيت السعودية)؟ | اتبع كل خطوات الإشعار الأمني من Cursor. حذف الإضافة وحده قد لا يكفي. | إشعار Cursor، 29 أكتوبر |
| هل وصلك بريد أو إشعار داخل التطبيق من Cursor بخصوص الحادث؟ | نفّذ ما يطلبه. مديرو الفرق الذين انكشفت اعتماداتهم تلقّوا قائمة بالمفاتيح المحددة التي يجب تغييرها. | تحديث Cursor، 13 نوفمبر |
| هل استخدمت Cursor دون وضع الخصوصية، خصوصاً خلال 2025؟ | لا تكون ضمن السجلات المكشوفة إلا إذا أبلغتك Cursor. عدم وصول إشعار يعني أن بياناتك لم تكن فيها بحسب Cursor. | تحديث Cursor، 13 نوفمبر |
| هل أرسلت يوماً كلمة مرور أو رمز وصول أو مفتاح API إلى فريق دعم Cursor؟ | غيّره الآن حتى لو لم يصلك إشعار. تقول Cursor إن بعض الاعتمادات التي أرسلها المستخدمون إلى الدعم تعرّضت للوصول. | تحديث Cursor، 13 نوفمبر |
هل يكفي حذف الإضافة؟ ما تطلبه Cursor من المتأثرين
لا. تقول Cursor صراحة إن «حذف الإضافة وحده قد لا يكفي»، لأن الحمولة الخبيثة زرعت سكربتات استمرار مستقلة تواصل العمل. ولكل من ثبّت أحد الإصدارين المعدَّلين خلال تلك الساعات، يضع إشعار Cursor خمس خطوات نلخّصها هنا (ارجع إلى الإشعار نفسه للأوامر والسكربتات الدقيقة):
- شغّل فحص Cursor لمعرفة ما إذا أُضيف المفتاح الموسوم
svc-telemetryإلى ملف مفاتيح SSH المصرّح بها. إذا وُجد، فالجهاز متأثر. - ابحث في بيانات حماية الأجهزة والشبكة وسجلات تثبيت الإضافات عن مؤشرات الاختراق التي نشرتها Cursor.
- اعزل أي جهاز تظهر عليه أدلة على تشغيل الحمولة أو تثبيت الباب الخلفي.
- أزل مفتاح SSH غير المصرّح به وآليات الاستمرار وعمليات النفق الجارية باستخدام سكربت المعالجة من Cursor لماك أو ويندوز، وقرّر ما إذا كان يجب إعادة بناء الجهاز.
- من جهاز موثوق، غيّر الاعتمادات والجلسات التي كان يمكن الوصول إليها من الجهاز المتأثر: مفاتيح السحابة، ورموز Git، ورموز مستودعات الحزم، وكلمات مرور قواعد البيانات، وجلسات الدخول الموحّد SSO.
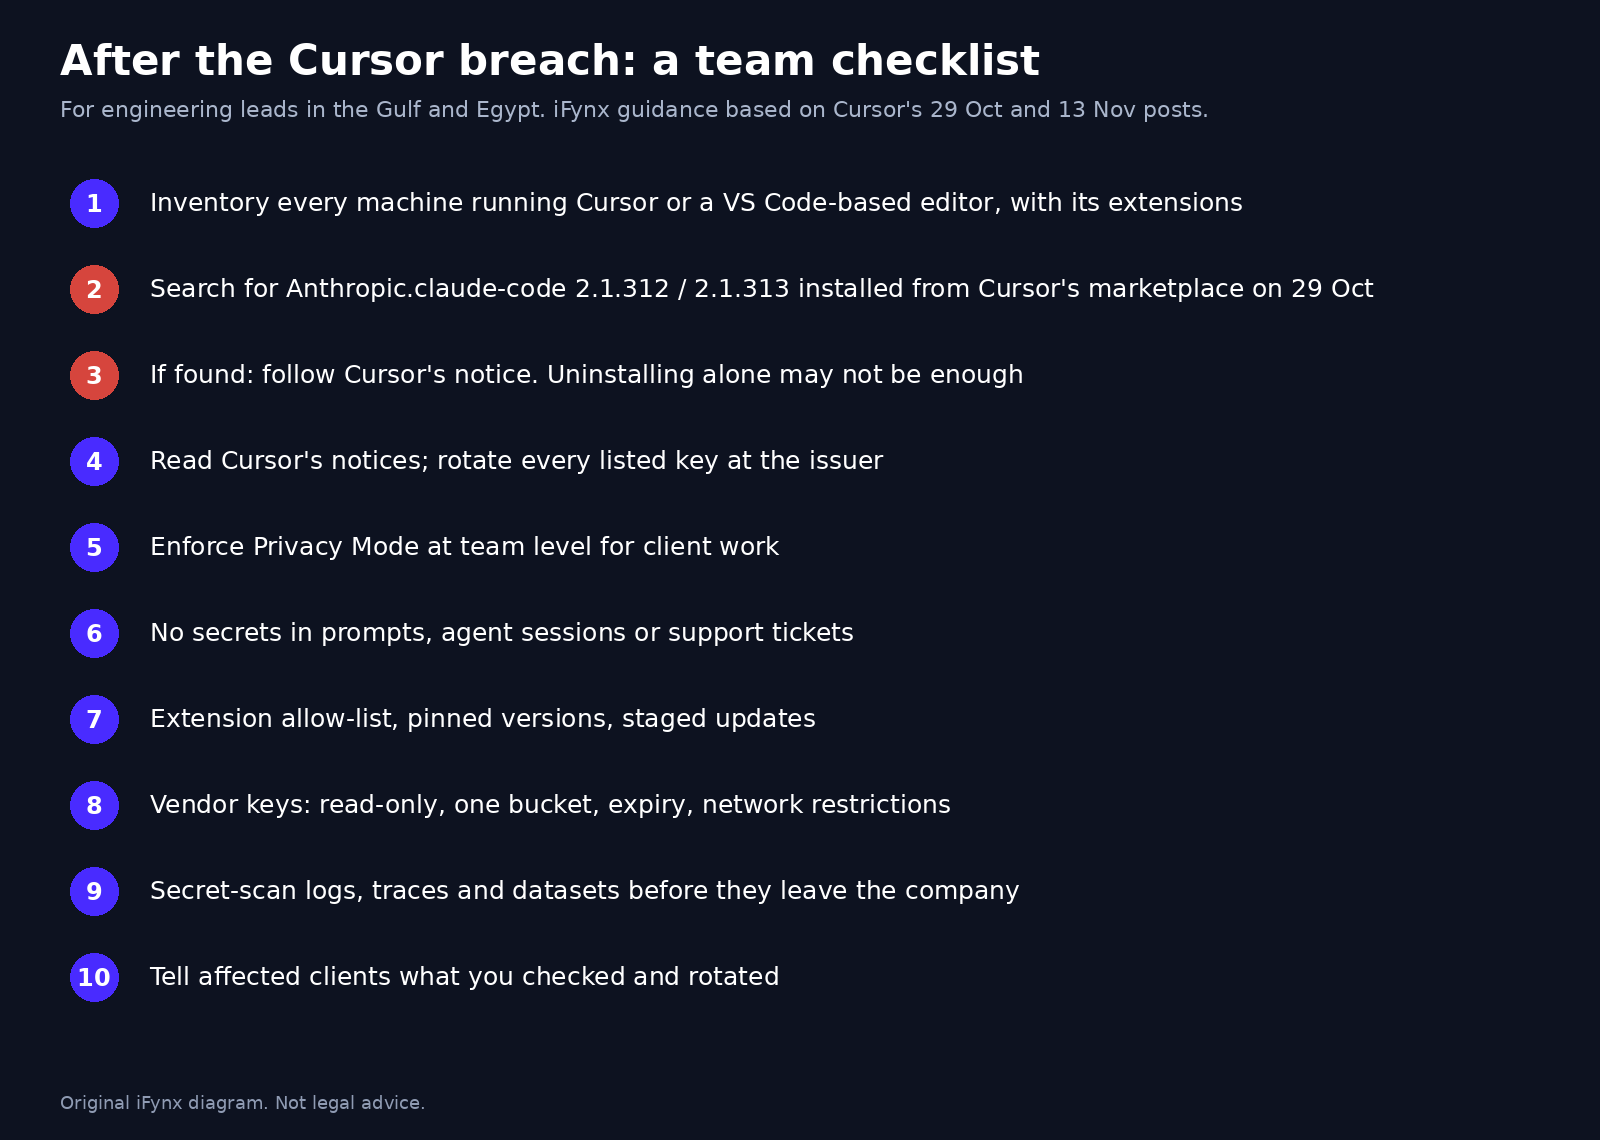
قائمة فحص لقادة الفرق التقنية في الخليج ومصر
حتى لو لم يثبّت أحد في فريقك الإصدارين المعدَّلين، فهذا الحادث سبب وجيه لإحكام طريقة استخدام فريقك لأدوات البرمجة بالذكاء الاصطناعي. هذه القائمة التي تنفذها آيفينيكس مع فريق عميل هذا الأسبوع:
- الجرد. اكتب قائمة بكل جهاز مطوّر يعمل عليه Cursor أو VS Code أو أي محرر مبني على VS Code، والإضافات المثبتة على كل منها. لا يمكنك فحص ما لا تراه.
- ابحث عن الإصدارين. ابحث في بيانات إدارة الأجهزة MDM أو حماية الأجهزة عن
Anthropic.claude-codeبالإصدار 2.1.312 أو 2.1.313 المثبّت من متجر Cursor يوم 29 أكتوبر. وإن وجدت أحدهما فاتبع خطوات Cursor الخمس أعلاه. - اقرأ إشعارات Cursor. تأكد أن بريد مدير الفريق مراقَب. وإذا أرسلت Cursor قائمة مفاتيح يجب تغييرها، فغيّرها لدى الجهة التي أصدرتها، لا بحذفها من ملف الإعدادات فقط.
- فعّل وضع الخصوصية لأعمال العملاء. تقول Cursor إن المطالبات والشيفرة في وضع الخصوصية لم تتأثر. وفي مشاريع الوكالات والعملاء، اجعله إلزامياً على مستوى الفريق بدل تركه لكل مطوّر.
- لا أسرار داخل جلسات الوكيل. تعامل مع كل مطالبة وسجل جلسة وتذكرة دعم على أنها قد تُخزَّن وتُشارَك. استخدم متغيرات البيئة ومدير أسرار ورموز وصول قصيرة العمر. ويغطي دليلنا عن أسرار Claude Code الخطأ نفسه في ملفات الإعدادات.
- لا ترسل الاعتمادات إلى الدعم الفني أبداً. لا إلى Cursor ولا إلى أي مورّد. وإن فعلت ذلك سابقاً فغيّرها.
- تحكّم في الإضافات. احتفظ بقائمة معتمدة بالإضافات والناشرين، وثبّت الإصدارات في المشاريع الحساسة، وطبّق التحديثات على مجموعة صغيرة أولاً. اسم الناشر الموثوق لا يثبت أن الحزمة التي وصلتك هي نفسها التي أصدرها.
- قيّد مفاتيح المورّدين. كل مفتاح تعطيه لمورّد يجب أن يكون للقراءة فقط حيث أمكن، ومحصوراً في حاوية أو مجموعة بيانات واحدة، وله تاريخ انتهاء، ومقيّداً بموقع شبكي. وتقول Cursor إنها وسّعت الآن «قيود الوصول الشبكي» حتى لا تُستخدم الاعتمادات المخترقة خارج موقعها المقصود، وهذه ممارسة تستحق التقليد.
- افحص البيانات التي تشاركها. شغّل فحص الأسرار على السجلات وسجلات الجلسات ومجموعات البيانات قبل أن تغادر شركتك، لا على مستودعات الشيفرة فقط. وتقول Cursor إنها أضافت ذلك أيضاً.
- جهّز الحديث مع العميل. إذا كان يمكن أن تكون اعتمادات عميل أو شيفرته على جهاز متأثر، فأخبر العميل بما فحصته وما غيّرته، وراجع العقد والتزامات حماية البيانات.
لماذا الدرس الحقيقي هو مفاتيح المورّدين وسجلات الوكلاء؟
من السهل قراءة هذه القصة على أنها قصة متجر إضافات، فالإضافة المعدَّلة هي الجزء الذي وصل إلى أجهزة المطورين. لكن السبب الجذري كما تصفه Cursor أبسط من ذلك: مفتاح أُعطي لمورّد، وحاوية فيها سجلات قديمة لجلسات الوكيل، واعتمادات غير محجوبة داخل تلك السجلات. كل واحد من هذه قرار هندسي عادي، لكنها مجتمعة فتحت للمهاجم طريقاً من بيئة طرف ثالث إلى أدوات Cursor نفسها.
رأينا النمط نفسه في حوادث حديثة. في اختراق GitBook كانت الغنيمة رموز API والتكاملات المخزنة لدى منصة توثيق. وفي حادثة خوادم MCP لدى Mittwald أصبحت موصلات المساعدات الذكية سطح هجوم. وفي تسريب تطبيقات Grok Build تُركت تطبيقات مبنية بالذكاء الاصطناعي مفتوحة لأي أحد. والخيط المشترك أن أدوات الذكاء الاصطناعي تخلق أماكن جديدة تعيش فيها الأسرار والشيفرة: المطالبات، وسجلات الجلسات، والموصلات، ومجموعات بيانات التدريب، وحاويات المورّدين. ومعظم برامج الأمن ما زالت تفحص مستودع Git فقط.
وبالنسبة للفرق في الخليج ومصر، حيث تستخدم شركات كثيرة أدوات البرمجة بالذكاء الاصطناعي عبر عدد قليل من المورّدين العالميين، السؤال العملي بسيط: إذا سرّب مورّدُ مورّدك مفتاحاً، فماذا سيجد المهاجم؟ إذا كانت الإجابة الصادقة تتضمن اعتمادات بيئة الإنتاج أو بيانات العملاء، فابدأ بإصلاح ذلك.
ما الذي غيّرته Cursor بعد الحادث؟
تذكر Cursor هذه الإجراءات في تحديث 13 نوفمبر:
- نقلت كل حركة الاستدلال بعيداً عن Fireworks، وعطّلت المفتاح الذي أصدرته لها، وقطعت وصولها إلى كل مجموعات البيانات التي شاركتها معها.
- غيّرت كل اعتماد مكشوف وجدته، بدءاً بالأعلى خطورة، وغيّرت احتياطاً كل الاعتمادات المستخدمة في أنظمتها الداخلية.
- تحققت من أصالة كل الإضافات الأخرى في المتجر، وراجعت متجر إضافات VS Code وأعادت بناءه.
- وسّعت قيود الوصول الشبكي لدى مزوّدي الخدمات حيث أمكن.
- أضافت فحص الأسرار والحماية إلى كل مستودعات الشيفرة، ووسّعت الفحص ليشمل مصادر بيانات داخلية أخرى.
- أعادت نشر كل البنية التحتية وخدمات الإنتاج احتياطاً، وراجعت كل خدمة داخلية قبل إعادتها.
- استعانت بخبراء تحقيق جنائي رقمي من خارجها، وتواصلت مع كل المتأثرين.
وتقول Cursor إنها تصدر تطبيق Cursor من نظام استضافة شيفرة منفصل لم يصل إليه المهاجم أبداً، وإن مفاتيح توقيع الإصدارات لم تنكشف، وإن الحادث لم يؤثر في منتجاتها الأخرى، ومنها Cloud Agents لفرق العملاء.
ماذا يعني ذلك لبيانات العملاء في الإمارات والسعودية ومصر؟
إذا كان فريقك يبني برمجيات لعملاء، فقد يتحول حادث لدى مورّد أداة إلى مشكلتك أنت. اطرح ثلاثة أسئلة: هل كانت أي اعتمادات أو شيفرة أو بيانات شخصية لعميل على جهاز شغّل الإضافة المعدَّلة؟ هل لُصق أي سرّ لعميل يوماً في جلسة Cursor خارج وضع الخصوصية، أو أُرسل إلى دعم Cursor؟ هل أبلغتك Cursor بشيء؟ إذا كانت الإجابات الثلاث «لا»، فوثّق أنك فحصت، وانتقل إلى القائمة أعلاه. وإذا كانت أي إجابة «نعم»، فابدأ بتغيير الاعتمادات، ثم راجع التزاماتك بموجب قانون حماية البيانات الذي ينطبق على البيانات (المرسوم بقانون اتحادي رقم 45 لسنة 2021 في الإمارات، أو نظام حماية البيانات الشخصية في السعودية، أو القانون رقم 151 لسنة 2020 في مصر) وبموجب عقودك مع العملاء. هذه إرشادات من آيفينيكس وليست استشارة قانونية.
كيف تساعد آيفينيكس
طوّر بسرعة الذكاء الاصطناعي دون أن تفتح باباً للمهاجمين.
تصمم آيفينيكس وتبني وتصون منتجات الويب والجوال للشركات في الخليج ومصر وفلسطين. وبعد حوادث مثل هذه، نساعد الفرق على إحكام أدواتها دون إبطاء العمل:
- الصيانة والنمو: صيانة البرمجيات وضمان الجودة: تغيير الاعتمادات، وفحص الأسرار في المستودعات والسجلات، وتدقيق الإضافات والاعتماديات، ومراقبة الأنظمة التي نصونها لك.
- تطوير البرمجيات: هندسة الواجهات البرمجية والأنظمة الخلفية وتطوير الويب: مسارات CI/CD آمنة، ومفاتيح قصيرة العمر ومحدودة النطاق لكل مورّد، وسياسة مكتوبة لاستخدام أدوات الذكاء الاصطناعي في مشاريعك.
تواصل معنا لمراجعة مجانية مدتها 30 دقيقة لإعدادات أدوات البرمجة بالذكاء الاصطناعي في فريقك وطريقة إدارة الأسرار.
أسئلة شائعة
هل تأثرتُ باختراق Cursor؟
على الأرجح لا. تقول Cursor إن الغالبية العظمى من العملاء لم يتأثروا، وإنها تواصلت مباشرة مع كل عميل متأثر. عليك التحرك إذا ثبّتَّ أو حدّثتَ إلى Anthropic.claude-code بالإصدار 2.1.312 أو 2.1.313 من متجر إضافات VS Code في Cursor على ماك أو ويندوز يوم 29 أكتوبر، أو إذا وصلك إشعار من Cursor، أو إذا أرسلت يوماً اعتمادات إلى فريق دعم Cursor.
هل يكفي حذف إضافة Claude Code الخبيثة؟
لا. تقول Cursor إن حذف الإضافة وحده قد لا يكفي، لأن الحمولة ثبّتت سكربتات استمرار تواصل العمل. اتبع الإشعار الأمني من Cursor: ابحث عن مفتاح SSH الموسوم svc-telemetry، واعزل الجهاز إن كان متأثراً، وأزل المفتاح وآليات الاستمرار وعمليات النفق بسكربت Cursor، وفكّر في إعادة بناء الجهاز، وغيّر الاعتمادات من جهاز موثوق.
هل انكشفت شيفرتي أو بياناتي في وضع الخصوصية؟
بحسب Cursor، لا. لم تتأثر المطالبات والشيفرة في وضع الخصوصية، ولا مستودعات شيفرة العملاء، ولا البيانات التي ترسلها الآن، ولا أنظمة الإنتاج. انكشفت سجلات جلسات الوكيل لأقل من 0.05% من المستخدمين الذين لم يستخدموا وضع الخصوصية، وتقول Cursor إنها أبلغت كلاً منهم. وإن لم يصلك إشعار فبياناتك لم تكن في تلك السجلات.
هل في Claude Code نفسه ثغرة؟
لا. تقول Cursor إن Anthropic لم تنشر النسخة الخبيثة، وإن ما حدث ليس ثغرة في منتج Anthropic، وإن المصدر الأصلي للمتجر Open VSX لم يحتوِ على البرنامج الخبيث أبداً. وضع المهاجم النسخ المعدَّلة في الذاكرة المؤقتة لمتجر إضافات Cursor نفسه، وتحققت Cursor من أصالة بقية الإضافات في المتجر.
ما علاقة Fireworks AI بالأمر؟
تقول Cursor إن الهجوم بدأ بمفتاح وصول أصدرته لـFireworks، وتقول إن Fireworks هي التي كشفته. استخدمه المهاجم لنسخ حاوية بيانات للقراءة فقط مشتركة مع Fireworks. هذه رواية Cursor، أما نشرات Fireworks العلنية عن حادثها في أكتوبر فلا تذكر Cursor. وقد نقلت Cursor منذ ذلك الحين كل عمليات الاستدلال بعيداً عن Fireworks.
المصادر وسياسة التحديث
قرأنا المصادر يوم 14 نوفمبر 2026 (قرابة الساعة 13:05 بتوقيت غزة): Cursor، «An update on our recent security incident»، 13 نوفمبر 2026؛ وCursor، الإشعار الأمني عن النسخة الخبيثة من Anthropic.claude-code بالإصدارين 2.1.312 و2.1.313، 29 أكتوبر 2026، المحدَّث في 30 أكتوبر؛ وFireworks AI، النشرات الأمنية، المحدَّثة آخر مرة في 9 نوفمبر 2026. تغطية سابقة من آيفينيكس: تسريب بيانات Fireworks AI. كل الأرقام في هذا المقال من Cursor نفسها ولم يتحقق منها طرف مستقل. لم تحلّل آيفينيكس الإضافة الخبيثة بنفسها. قوائم الفحص إرشادات من آيفينيكس وليست استشارة قانونية. سنحدّث المقال إذا نشرت Cursor أو Fireworks أو Anthropic معلومات جديدة.
قراءات ذات صلة
- تسريب أسرار Claude Code في GitHub: ماذا وجدت Apiiro في settings.local.json؟ وقائمة معالجة تبدأ بتدوير المفاتيح
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر
- اختراق GitBook بوكلاء الذكاء الاصطناعي: ما الذي ربما انكشف (أسرار Git Sync ومفاتيح API والتكاملات وأسئلة Assistant)، وما يجب تغييره الآن، وقائمة أمان لمنصات التوثيق لفرق الكريبتو والتقنية المالية والبرمجيات في الخليج ومصر
- تحذير FBI من أداة ARTEX (FLASH-20261113-001): ماذا قال مكتب التحقيقات الفيدرالي عن أداة الاختراق بوكلاء الذكاء الاصطناعي، وتوصياته، وقائمة من 10 خطوات لبنوك وشركات التقنية المالية والبرمجيات في الخليج ومصر
- اختراق GitHub عبر wfx-loot: كيف سرق مهاجم أسرار CI من آلاف المستودعات بحسابات مخترقة، وقائمة حماية أسرار CI/CD لفرق الخليج ومصر