
تحديث حرج · NGINX · NGINX2ROOT · تم التحقق 09:00 بتوقيت غزة، 21 نوفمبر 2026
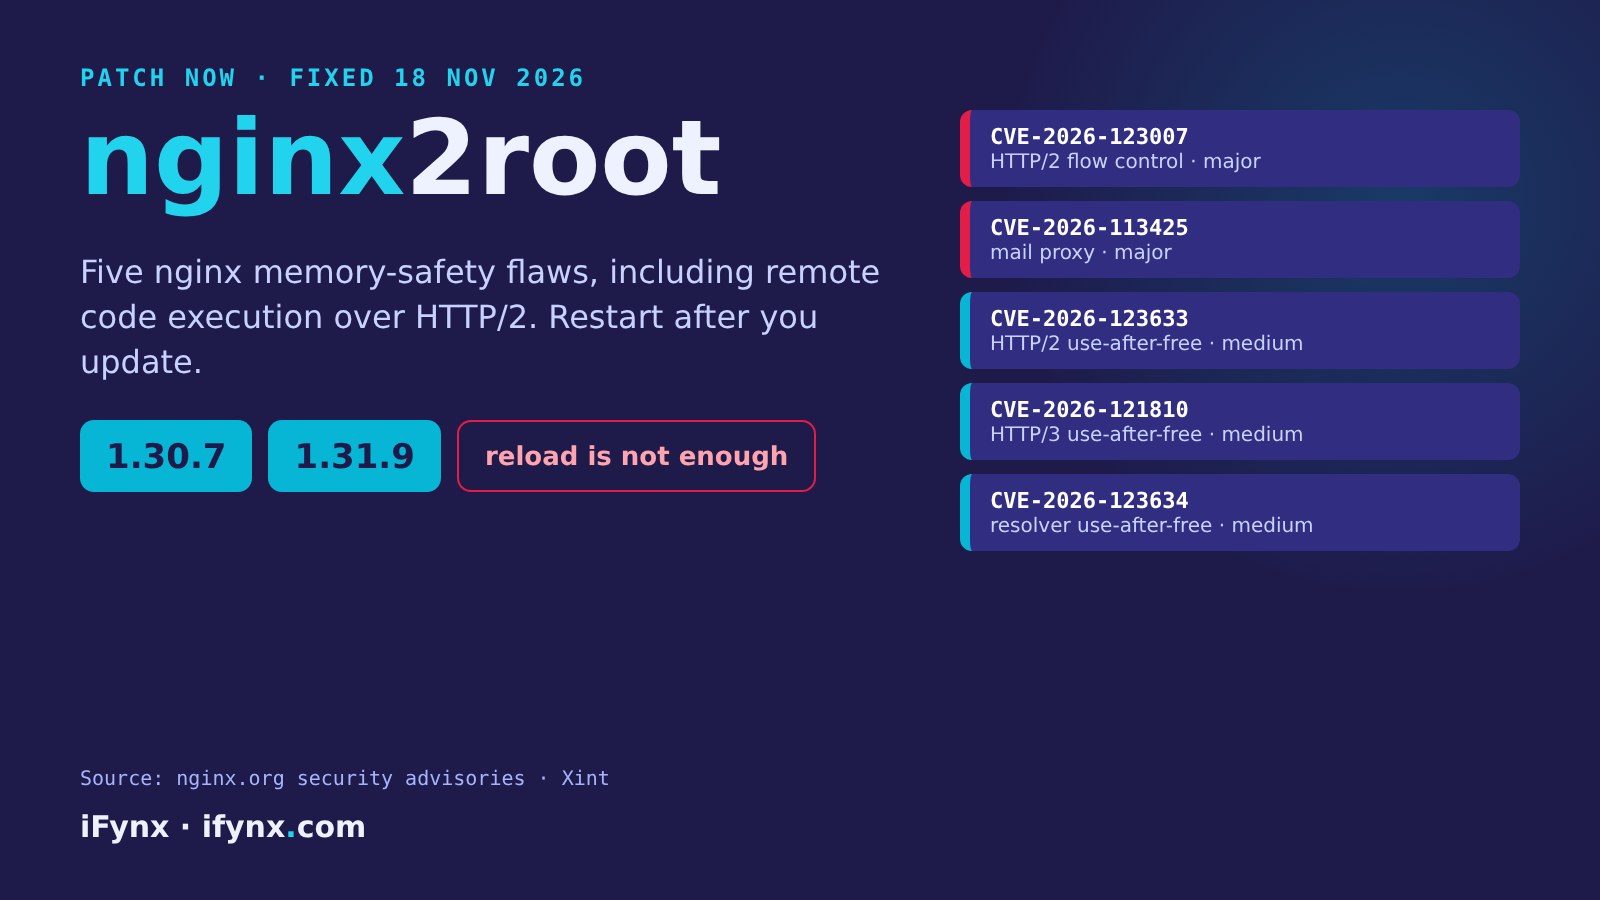
حدّث nginx إلى 1.30.7 أو 1.31.9 الآن. في 18 نوفمبر 2026 أصلحت nginx خمس ثغرات في سلامة الذاكرة أُطلق عليها اسم nginx2root، أخطرها CVE-2026-123007 التي قد تسمح لمهاجم عن بُعد بتشغيل كود على الخوادم التي فعّلت HTTP/2. لا توجد هجمات مُبلغ عنها بعد، لكن الباحثين يقولون إن لديهم استغلالاً يعمل.
المصادر الأساسية: نشرات nginx.org الأمنية وتقرير باحثي Xint. إعادة التحميل لا تكفي: أعد تشغيل nginx كاملاً بعد التحديث.
في آيفينيكس نبني ونشغّل مواقع وواجهات API ومنصات لبنوك وشركات تقنية مالية ومتاجر وفرق تخدم جهات حكومية في الإمارات والسعودية ومصر وفلسطين، وnginx يقف أمام معظمها. والأرجح أنه موجود في بنيتك أيضاً حتى لو لم يثبّته أحد في فريقك عمداً: في Ingress الخاص بـ Kubernetes وبوابات API وصور الحاويات. في ما يلي: ما الذي أُصلح، وأي الإعدادات تهم، وبأي ترتيب تعالج الأمر.
ما إصدارات nginx المتأثرة بثغرات nginx2root؟
الثغرات الخمس مُصلحة في nginx 1.30.7 (المستقر) و1.31.9 (الرئيسي)، وكلاهما صدر في 18 نوفمبر 2026 بحسب nginx.org. وكل ثغرة لا تهم إلا إذا كانت ميزة معينة مفعّلة، والجدول التالي يوضح ما تحتاجه كل واحدة.
| الثغرة | ما هي | خطورتها لدى nginx | تحتاج إلى | الإصدارات المعرّضة |
|---|---|---|---|---|
| CVE-2026-123007 | تلف ذاكرة في التحكم بالتدفق في HTTP/2 | عالية | تفعيل HTTP/2 | من 1.9.5 إلى 1.31.8 |
| CVE-2026-113425 | استخدام بعد التحرير في وحدة وكيل البريد | عالية | وكيل البريد مع auth_http | من 0.5.33 إلى 1.31.8 |
| CVE-2026-123633 | استخدام بعد التحرير في HTTP/2 | متوسطة | HTTP/2 مع تمرير الطلبات إلى خادم خلفي | من 1.19.7 إلى 1.31.8 |
| CVE-2026-121810 | استخدام بعد التحرير في HTTP/3 | متوسطة | HTTP/3 (QUIC) مع خادم خلفي | من 1.25.0 إلى 1.31.8 |
| CVE-2026-123634 | استخدام بعد التحرير في محلّل DNS | متوسطة | resolver مع proxy_pass متغيّر وmirror | من 0.6.18 إلى 1.31.8 |
المستقر
1.30.7
صدر 18 نوفمبر 2026
الرئيسي
1.31.9
صدر 18 نوفمبر 2026
حزم التوزيعات
راجع النشرة
قد يُنقل الإصلاح برقم إصدار أقدم
ويذكر موقع Security Affairs أن الثغرات الخمس حصلت على درجة 9.2 في CVSS 4.0، وأن NGINX Plus أُصلح في 37.3.0.1 و37.0.8.1. لم نتمكن من قراءة صفحات نشرات F5 لتأكيد هاتين النقطتين، لذا اعتبرهما معلومة منقولة غير مؤكدة. والأهم من رقم الخطورة أن الإصلاح متاح.
ما خطورة CVE-2026-123007، وماذا تعني «إلى root»؟
الثغرة CVE-2026-123007 خلل في تلف الذاكرة في طريقة تتبّع nginx للتحكم بالتدفق في HTTP/2. وتقول Xint إنه يمكن تحفيزها عن بُعد دون تسجيل دخول على الخوادم التي فعّلت HTTP/2، وقد تؤدي إلى تشغيل كود بصلاحيات عملية nginx العاملة، وهي صلاحيات محدودة عادة. أما جزء «root» فجاء من ربطها بثغرة منفصلة في نواة Linux، وفي عروض الباحثين تمكنت أيضاً من الخروج من حاوية Docker. نشرح هذا بشكل عام فقط ودون أي خطوات هجوم.
طلب عن بُعد
حركة HTTP/2 تصل إلى nginx معرّض
عملية nginx
تشغيل كود بصلاحيات العملية (CVE-2026-123007)
ثغرة النواة
ثغرة Linux منفصلة تحوّلها إلى root
المصدر: Xint. ثغرة النواة منفصلة عن nginx، وإصلاح أي منهما يكسر هذه السلسلة، والهدف إصلاح الاثنتين.
هل يستغلها أحد؟ حتى 21 نوفمبر 2026 لم نجد تقريراً عن هجمات، ولم تكن CVE-2026-123007 في قائمة CISA وقت مراجعة Security Affairs. لكن الباحثين نشروا مقاطع لاستغلال يعمل على AWS وGoogle Cloud وAzure والخوادم المادية، وnginx يشغّل حصة ضخمة من الويب. توقع أن يحاول المهاجمون.
قائمة إصلاح nginx2root لفرق الخليج ومصر
نفّذها بالترتيب
nginx -v.http2 off; في 1.25.1 وما بعده، أو حذف http2 من listen). لكن هذا لا يغطي ثغرات HTTP/3 ومحلّل DNS ووكيل البريد: أوقف منافذ QUIC غير الضرورية، وتجنب استعلامات DNS وقت الطلب في proxy_pass، وقصر وكيل البريد على الشبكات الموثوقة.لماذا يهم هذا في الإمارات والسعودية ومصر؟
بوابات البنوك وبوابات الدفع والمتاجر الإلكترونية والخدمات الحكومية الإلكترونية في المنطقة تُقدَّم عادة عبر nginx، وكثيراً داخل Ingress في Kubernetes أو أجهزة الموردين التي ينسى الفريق تحديثها. وهناك فخّان نراهما كثيراً: المواقع خلف Cloudflare أو CDN آخر تظن أنها محمية، بينما nginx في الخادم الأصلي ما زال يشغّل الكود المعرّض؛ وصور الحاويات تحتفظ بإصدار nginx قديم بعد تحديث الخادم بوقت طويل. وهذه ثاني ثغرة HTTP/2 في خوادم الويب هذا الأسبوع بعد ثغرة Apache HTTP Server CVE-2026-119618 المستغلة، فافحص خادمي الويب معاً.
كيف تساعدك آيفينيكس
تبني آيفينيكس وتشغّل منصات ويب ثنائية اللغة (العربية والإنجليزية) للإمارات والسعودية ومصر وفلسطين. نستطيع:
- حصر كل nginx في خوادمك وحاوياتك وIngress في Kubernetes
- تخطيط التحديث وإعادة التشغيل الكاملة بأقل توقف
- تقوية إعدادات nginx والنواة وضبط تنبيهات لانهيار العمليات
أسئلة شائعة
ما هي ثغرات nginx2root؟
nginx2root اسم أطلقه باحثو Xint على خمس ثغرات في سلامة الذاكرة في nginx أُصلحت في 18 نوفمبر 2026: CVE-2026-123007 وCVE-2026-113425 وCVE-2026-123633 وCVE-2026-121810 وCVE-2026-123634. وتصنف nginx اثنتين منها عالية الخطورة وثلاثاً متوسطة. ويأتي الاسم من عرض الباحثين الذي ربط إحداها بثغرة في نواة Linux للوصول إلى صلاحيات root.
أي إصدار من nginx يصلح nginx2root؟
الإصداران nginx 1.30.7 (المستقر) و1.31.9 (الرئيسي)، الصادران في 18 نوفمبر 2026، يصلحان الثغرات الخمس. وقد تحمل حزم التوزيعات الإصلاح برقم إصدار أقدم، لذا راجع النشرة الأمنية لتوزيعتك.
هل خادمي معرّض إن لم أستخدم HTTP/2؟
ربما لا للثغرة الأخطر CVE-2026-123007 التي تحتاج HTTP/2. لكن الثغرات الأربع الأخرى تعتمد على HTTP/3 أو وكيل البريد أو إعدادات معينة لمحلّل DNS وmirror، لذا قارن كل واحدة بإعداداتك، أو حدّث ببساطة.
هل تُستغل هذه الثغرات فعلياً؟
حتى 21 نوفمبر 2026 لم نجد تقريراً عن هجمات، وذكر موقع Security Affairs أن CVE-2026-123007 لم تكن في قائمة CISA للثغرات المستغلة وقت كتابة خبره. ويقول الباحثون إن لديهم استغلالاً يعمل لكنهم حذفوا الخطوات الأخيرة عمداً. ومع نشر الإصلاح قد يتغير ذلك بسرعة.
هل تحتاج المواقع خلف Cloudflare أو شبكة CDN إلى التحديث؟
نعم. وجود CDN أمام الخادم يغيّر نوع الحركة التي تصل إليه، لكن nginx في الخادم الأصلي ما زال يشغّل الكود المعرّض، وكثير من الخدمات الداخلية ووحدات Ingress يمكن الوصول إليها دون المرور بالـ CDN. حدّث الخادم الأصلي.
كيف تساعد آيفينيكس؟
تبني آيفينيكس وتشغّل منصات ويب لفرق في الإمارات والسعودية ومصر وفلسطين. نستطيع حصر كل نسخ nginx لديك، وتخطيط تحديث وإعادة تشغيل آمنين، وتقوية الإعدادات.
المصادر
- nginx.org security advisories (lists all five CVEs, severity and versions)
- nginx.org CHANGES: nginx 1.31.9, 18 Nov 2026
- Xint: nginx2root remote code execution write-up (18 Nov 2026)
- Security Affairs: nginx2root (19 Nov 2026)
- BleepingComputer: critical nginx2root bugs
اقرأ أيضاً
كل يوم أحد: أخطر الثغرات والاختراقات المؤكدة، ومن المتأثر في السعودية والإمارات ومصر، وما الذي يجب تحديثه أولاً. مجانية، بالعربية والإنجليزية، ويمكنك إلغاء الاشتراك بنقرة.
✓ تم الاشتراك. ستصلك رسالة ترحيب الآن، وأول عدد يوم الأحد.