
نُشر في 3 نوفمبر 2026، الساعة 07:00 بتوقيت غزة. بناءً على إعلان OpenAI وصفحة برنامجها على Bugcrowd.
الجواب السريع: في 2 نوفمبر 2026 رفعت OpenAI مكافآت برنامجها لاكتشاف الثغرات الأمنية. الثغرة الحرجة في منتج أساسي (ChatGPT أو Codex أو منصة API) تدفع الآن حتى 30 ألف دولار. والثغرات الحرجة الاستثنائية تبقى مؤهلة لما يصل إلى 100 ألف دولار، وحتى 172 ألف دولار مع المكافآت الإضافية. وتكافئ مضاعفات جديدة جودة التقرير (حتى 1.15) والحملات ذات الأولوية (حتى 1.30) والباحثين المتكررين (من 5% إلى 15%). تُرسل التقارير عبر Bugcrowd، ويبقى كسر حماية النموذج وتجاوز الضوابط بالأوامر خارج النطاق. وأعلنت OpenAI أيضاً جولة أمنية مع شركة Cathedral الخارجية.
أهم الحقائق
- نطاقات أكبر: تقول OpenAI إن منتصف نطاقات المكافآت للثغرات المتوسطة والعالية والحرجة تضاعف أكثر من أربع مرات في المتوسط.
- التراكم: مضاعفات الجودة والحملة والولاء تُضرب معاً في المكافأة الأساسية.
- بأثر رجعي: التقارير غير المصروفة تحصل على النطاقات الجديدة، والمكافآت المصروفة خلال 30 يوماً قبل الإعلان يُدفع فرقها إن كانت تستحق أكثر.
- حضورياً: سيكون فريق الأمن في OpenAI في فعالية PROMPT2PWN في أوكلاند يومي 20 و21 نوفمبر.
- الجولة الأمنية: تقول OpenAI إن جولتها الداخلية الأخيرة خصصت 25% من مهندسي المنتجات لاكتشاف نقاط الضعف وإصلاحها باستخدام Codex.
دليل المكافآت الجديد بالعربية، بأمثلة OpenAI نفسها
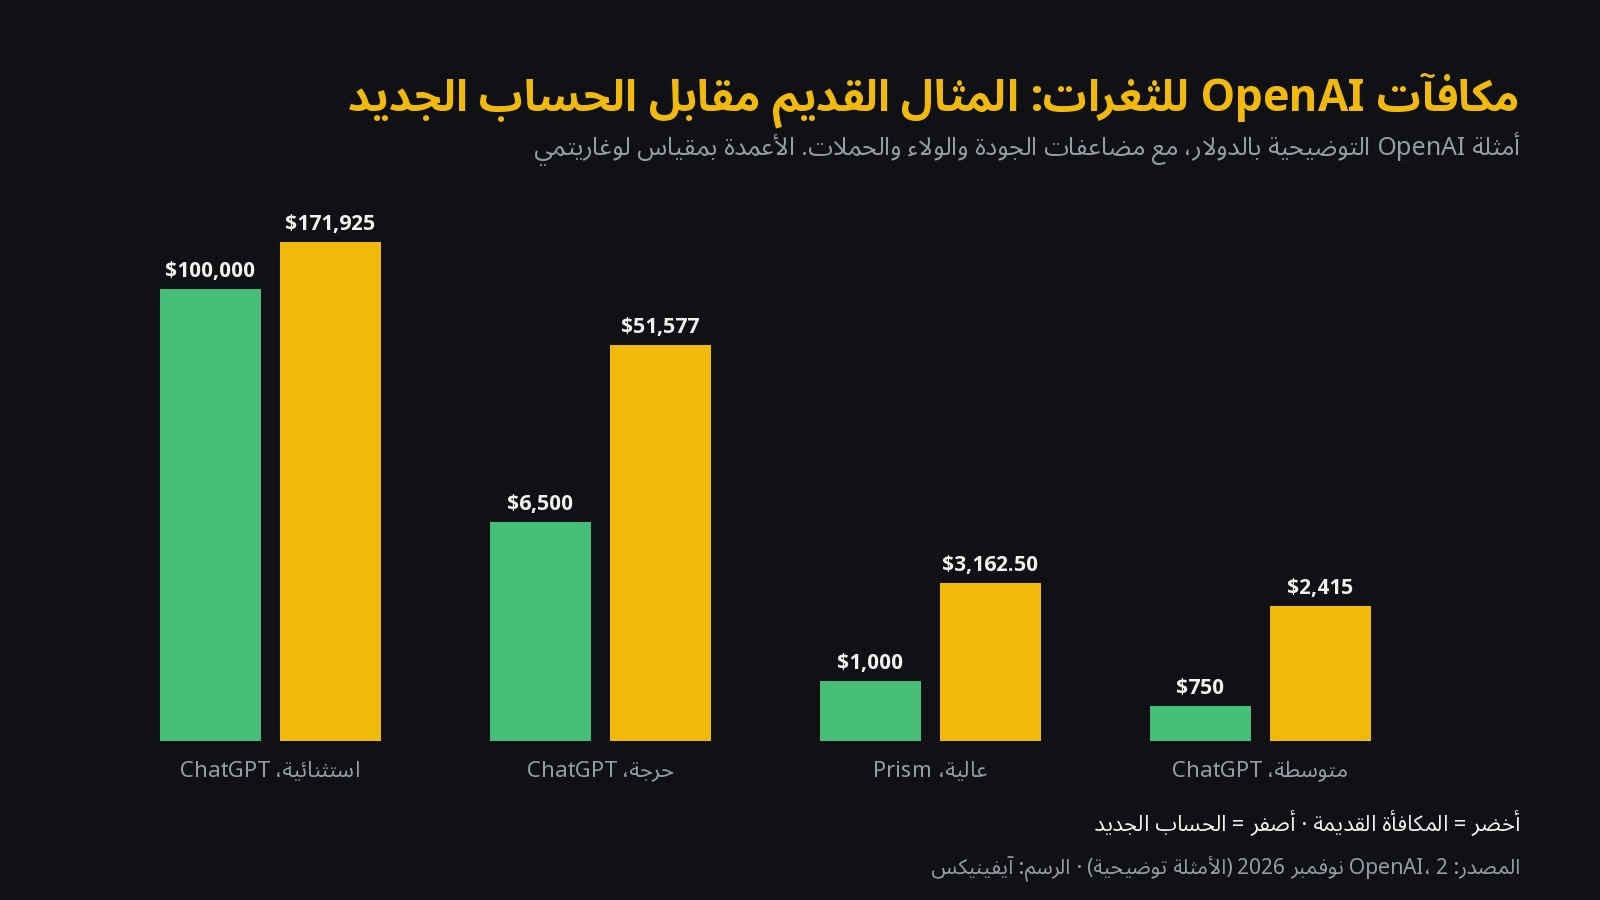
| مثال الثغرة | المكافأة السابقة | الحساب الجديد | المكافأة الجديدة |
|---|---|---|---|
| متوسطة، ChatGPT (أساسي): عضو بصلاحية قراءة فقط يرفع ملفات إلى مشروع | 750$ | 2,000$ × 1.15 جودة × 1.05 برونزي | 2,415$ |
| عالية، Prism (غير أساسي): ثغرة IDOR تكشف ملفاً في مشروع مستخدم | 1,000$ | 2,500$ × 1.15 جودة × 1.10 ذهبي | 3,162.50$ |
| حرجة، ChatGPT (أساسي): الاستيلاء على الحساب بنقرة واحدة | 6,500$ | 30,000$ × 1.15 × 1.30 حملة × 1.15 مستوى 31337 | 51,577$ |
| استثنائية، ChatGPT (أساسي): اختراق كبير لحدود الأمان | 100,000$ | 100,000$ × 1.15 × 1.30 × 1.15 | 171,925$ |
تقول OpenAI إن كل السيناريوهات والمكافآت السابقة توضيحية. ولاحظ فرقاً واحداً: المثال المحسوب في صفحة Bugcrowd يستخدم أساساً قدره 20 ألف دولار للاستيلاء على الحساب بنقرة واحدة، فيصل إلى 34,385 دولاراً مقابل 6,000 دولار سابقاً، بينما تستخدم المدونة 30 ألفاً و51,577 دولاراً. الأساس يعتمد على الهدف والخطورة، فراجع الجدول الحالي قبل أي تقدير.
كيف تعمل المضاعفات
تحدد صفحة البرنامج على Bugcrowd ثلاث مكافآت فوق المكافأة الأساسية: التقرير عالي الجودة يحصل على ما يصل إلى 1.15 ضعفاً، والثغرة ضمن حملة ذات أولوية على ما يصل إلى 1.30 إضافية، ومكافأة الولاء تضيف نسبة من المكافأة الأساسية. وتُضرب كلها معاً.
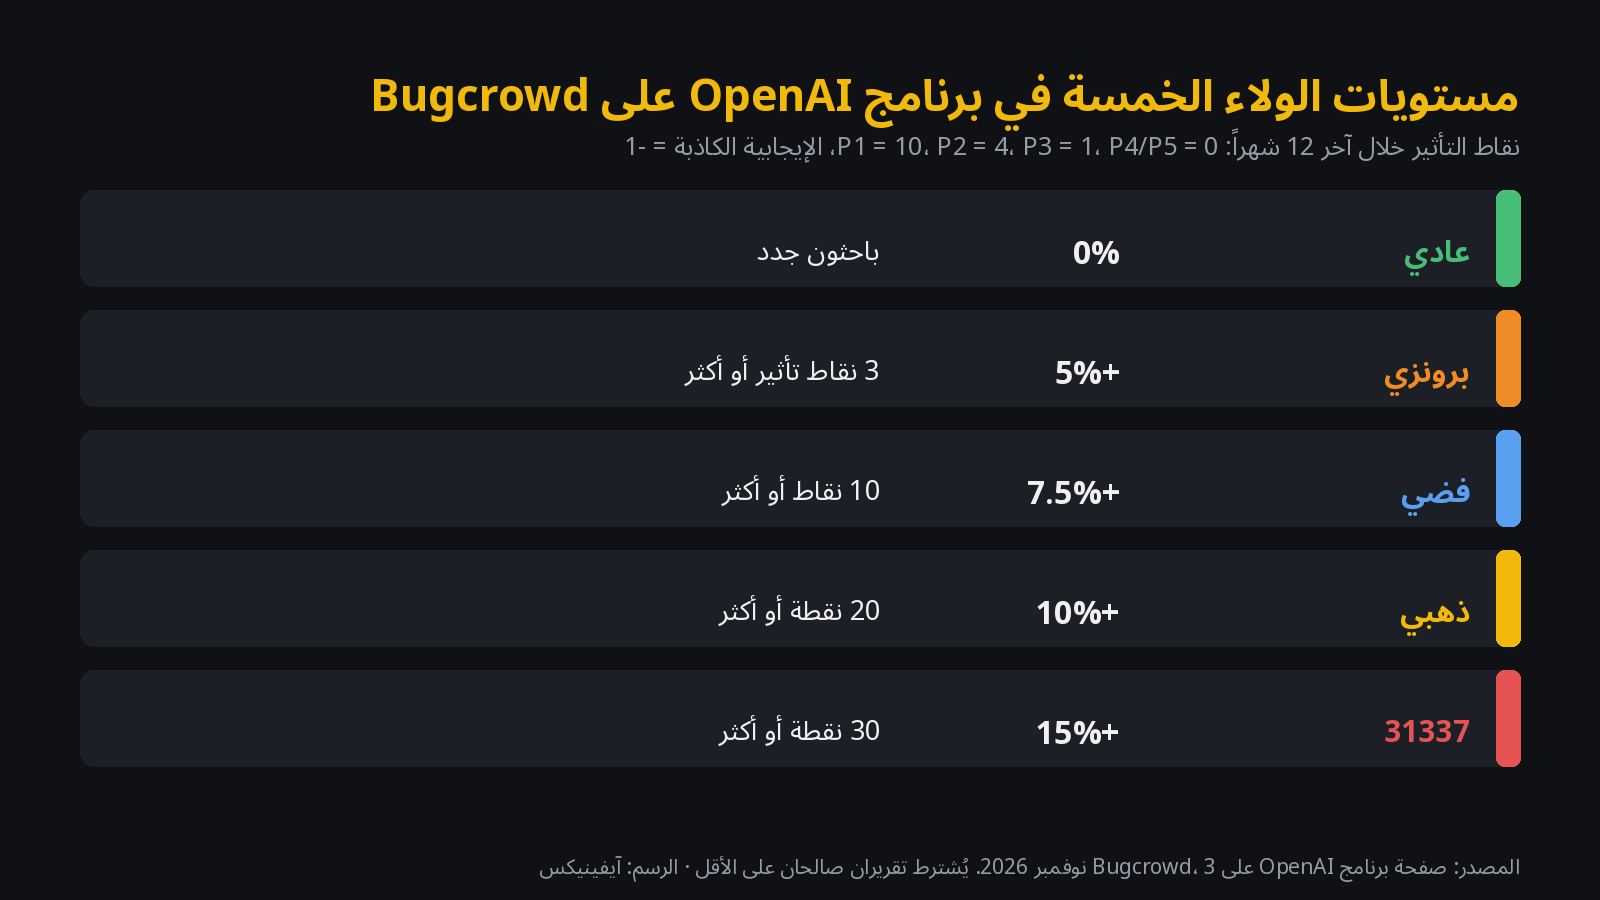
يصبح الباحث مؤهلاً لبرنامج الولاء بعد تقريرين صالحين في مسيرته. وتُحسب المستويات بنقاط التأثير خلال آخر 12 شهراً: P1 = 10، وP2 = 4، وP3 = 1، وP4 أو P5 = 0، والإيجابية الكاذبة تخصم نقطة.
ما هو خارج النطاق
تبدأ صفحة البرنامج بتحذير: النتائج المحصورة في سلوك النموذج، بما فيها كسر الحماية والهلوسة وتجاوز ضوابط الأمان بالأوامر، خارج نطاق برنامج المكافآت الأمنية. لكن الهجوم المدعوم بالنموذج قد يُقبل إذا استغل ثغرة منفصلة في منتج أو تكامل تابع لـOpenAI ضمن النطاق. وتقول الصفحة أيضاً إن الإفصاح يجب أن يكون غير مشروط، وإن الابتزاز أو التهديد يُسقط «الملاذ الآمن».
Cathedral والجولة الأمنية
في منشور منفصل تقول OpenAI إن جولتها الأمنية الداخلية القادمة ستضم شركة Cathedral، التي سيستخدم باحثوها نماذج OpenAI إلى جانب فرقها لاختبار دفاعاتها. وتقول إن جولتها الأخيرة خصصت 25% من مهندسي المنتجات لاكتشاف نقاط الضعف وإصلاحها، مع استخدام Codex للتحقيق في النتائج وإعادة إنتاج الثغرات في بيئات معزولة وإعداد الإصلاحات للمراجعة. وتقول أيضاً إنها خصصت مليار دولار من الوصول المدعوم على مدى ستة أشهر للمدافعين في الخطوط الأمامية.
وتقول India Today إن Cathedral أسسها موظفون سابقون في DOGE، وإن وكلاءها الآليين وجدوا ثغرات في أنظمة أعمال طرف ثالث لدى Anthropic في أقل من 12 ساعة. هذه ادعاءات India Today؛ منشور OpenAI لا يذكرها، ولم نتحقق منها.
نريد أن تكون OpenAI الفريق الذي تعود إليه عندما تجد شيئاً فاتنا.
OpenAI، 2 نوفمبر 2026
قائمة لصائدي الثغرات العرب
في مصر والسعودية والأردن وفلسطين مجتمعات نشطة لصيد الثغرات. والجدول الجديد يكافئ أهم مهارتين: إعادة الإنتاج النظيفة والأثر الواضح.
- اقرأ النطاق أولاً. كسر حماية النموذج وتجاوز الضوابط بالأوامر فقط خارج النطاق. اختبر الأهداف المدرجة فقط، وبحساباتك أنت.
- اعزل الثغرة. تقول OpenAI إن مكافأة الجودة تُمنح لإثبات مفهوم موثوق يعزل الثغرة، ويبيّن متى يمكن استغلالها، ويُظهر أثرها.
- أظهر الأثر لا الحمولة فقط. اشرح ما الذي يستطيع المهاجم قراءته أو تغييره، ولأي مستخدمين، وتحت أي شروط.
- لا تلمس بيانات المستخدمين الآخرين. استخدم حسابات اختبار، وتوقف فور حصولك على الإثبات.
- أفصح دون شروط. تقول صفحة البرنامج إن الإفصاح يجب أن يكون غير مشروط، وإن الابتزاز أو الضغط يُسقط حماية «الملاذ الآمن».
- ابنِ مستوى الولاء. المستويات تُحسب بنقاط التأثير خلال آخر 12 شهراً (P1 = 10، P2 = 4، P3 = 1)، والإيجابية الكاذبة تخصم نقطة.
- راقب الحملات ذات الأولوية على الميزات الجديدة، حيث يصل المضاعف إلى 1.30.
- رتّب الدفع مبكراً. أكمل ملفك وبيانات الهوية والضرائب على Bugcrowd قبل أن تنتظر مكافأة كبيرة.
قائمة لشركات الخليج ومصر
لست بحاجة إلى سقف 172 ألف دولار لتتعلم من هذا. ما تدفع OpenAI مقابله هو تقارير سريعة وواضحة وباحثون يعودون.
- انشر ملف security.txt وسياسة للإفصاح عن الثغرات (VDP). يحدد المعيار RFC 9116 ملف security.txt، الذي يخبر الباحثين أين يبلّغون وما هو ضمن النطاق.
- امنح الباحثين «ملاذاً آمناً» مكتوباً، وحدّد من يفرز التقارير وخلال كم من الوقت تردّ.
- ابدأ بسياسة إفصاح ثم برنامج مكافآت. ادفع فقط حين تستطيع الفرز والإصلاح في مدد متفق عليها؛ تراكم التقارير غير المدفوعة يضر بالثقة.
- انسخ فكرة المضاعفات. كافئ التقارير النظيفة القابلة لإعادة الإنتاج والباحثين المتكررين؛ هذا يختصر وقت الفرز.
- نفّذ جولة داخلية لاكتشاف الثغرات وإصلاحها. تقول OpenAI إن جولتها الأخيرة خصصت 25% من مهندسي المنتجات لاكتشاف نقاط الضعف وإصلاحها، باستخدام Codex للتحقيق وإعادة إنتاج الثغرات في بيئات معزولة وإعداد الإصلاحات للمراجعة.
- استعد لمهاجمين بسرعة الوكلاء الآليين. كما تُظهر حالة WorkOS وARTEX، يستخدم المهاجمون الآن وكلاء ذكاء اصطناعي؛ يجب أن يشمل نطاق برنامجك أدوات المبيعات والدعم والأدوات الداخلية، لا التطبيق الرئيسي فقط.
- استخدم قناة فريق الاستجابة الوطني (CERT) أيضاً، واعرف ما تتوقعه الجهة الرقابية عندما تكشف ثغرة مُبلّغ عنها بيانات العملاء.
اقرأ أيضاً: اختراق WorkOS وإطار ARTEX للهجوم بالذكاء الاصطناعي، وثغرة نواة لينكس CVE-2026-98432، وأمان إضافات وكلاء البرمجة، وGPT-6.1 Terra للفرق العربية، وتحديث ووردبريس 7.1.4 الأمني.
حجم الاهتمام
كانت منشورات X التي تذكر OpenAI مع «bug bounty» أو Cathedral صفراً في الساعة حتى 02:00 بالتوقيت العالمي يوم 3 نوفمبر، ثم نحو 40 في كل من الساعتين التاليتين. والبحث بالعربية عن الموضوع شبه معدوم حتى الآن.
الحالة حتى 3 نوفمبر 2026، الساعة 07:00 بتوقيت غزة.
كيف يمكن لآيفينيكس المساعدة
تبني آيفينيكس تطبيقات بنكية وتقنية مالية وبرمجيات بالعربية والإنجليزية للإمارات والسعودية ومصر، ويمكنها مساعدتك في إعداد security.txt وسياسة إفصاح وآلية فرز. راجع خدماتنا.
الأسئلة الشائعة
كم يدفع برنامج مكافآت الثغرات من OpenAI الآن؟
تقول OpenAI إن الثغرة الحرجة في منتج أساسي مثل ChatGPT أو Codex أو منصة API تحصل الآن على ما يصل إلى 30 ألف دولار. وتبقى الثغرات الحرجة الاستثنائية في هذه الأهداف مؤهلة لما يصل إلى 100 ألف دولار، وحتى 172 ألفاً مع المكافآت الإضافية. وتقول إن منتصف نطاقات المكافآت للثغرات المتوسطة والعالية والحرجة تضاعف أكثر من أربع مرات في المتوسط.
أين أرسل التقرير؟
عبر برنامج OpenAI لمكافآت الثغرات الأمنية على منصة Bugcrowd (bugcrowd.com/engagements/openai). اقرأ السياسة والنطاق هناك قبل أي اختبار.
هل يشمل البرنامج كسر حماية النموذج (Jailbreak)؟
لا. تقول صفحة البرنامج إن النتائج المحصورة في سلوك النموذج، مثل كسر الحماية والهلوسة وتجاوز ضوابط الأمان عبر الأوامر، خارج النطاق. لكن الهجوم المدعوم بالنموذج قد يُقبل إذا استغل ثغرة منفصلة في منتج أو تكامل تابع لـOpenAI ضمن النطاق.
كيف تُحسب المضاعفات؟
تُضرب في المكافأة الأساسية: حتى 1.15 للتقرير عالي الجودة، وحتى 1.30 لحملة ذات أولوية، ومكافأة ولاء من 5% (برونزي) إلى 15% (31337). مثال OpenAI: 100,000 × 1.15 × 1.30 × 1.15 = 171,925 دولاراً. وكل أمثلتها توضيحية.
هل تُطبق الأسعار الجديدة على التقارير القديمة؟
تقول OpenAI إن التقارير المرسلة التي لم تُصرف مكافأتها بعد ستحصل على النطاقات الجديدة، وإنها ستدفع الفرق (المكافأة الأساسية ومكافآت الولاء) عن المكافآت التي صُرفت خلال 30 يوماً قبل الإعلان إن كانت الثغرة تستحق أكثر.
ما هي Cathedral؟
شركة أمنية سيستخدم باحثوها نماذج OpenAI إلى جانب فرقها في جولتها الأمنية الداخلية القادمة، بحسب OpenAI. وتقول India Today إن Cathedral أسسها موظفون سابقون في DOGE، وإن وكلاءها الآليين وجدوا ثغرات في أنظمة أعمال طرف ثالث لدى Anthropic في أقل من 12 ساعة؛ وهذا لا تقوله OpenAI.
هل يمكن للباحثين في مصر والسعودية والإمارات وفلسطين المشاركة؟
تحقق من الأهلية وطرق الدفع ونماذج الضرائب لبلدك على Bugcrowd قبل البدء. صفحات OpenAI لا تذكر قيوداً على الدول، ولم نتحقق من خيارات الدفع لكل بلد.
المصادر
- OpenAI: مكافآت أكبر للمدافعين، 2 نوفمبر 2026
- OpenAI: التحضير لجولتنا الأمنية القادمة، 2 نوفمبر 2026
- برنامج OpenAI على Bugcrowd، قُرئ في 3 نوفمبر 2026
- India Today، 3 نوفمبر 2026
- RFC 9116: security.txt
- عدد منشورات X: واجهة العدّ الحديث في X، نحو الساعة 05:00 بالتوقيت العالمي، 3 نوفمبر 2026
- صورة الغلاف: Tirza van Dijk، ويكيميديا كومنز.jpg)، CC0، مقصوصة. الرسوم: آيفينيكس.