
تحديث 14 نوفمبر 2026 (الساعة 19:01 بتوقيت غزة): أصدر FBI في 13 نوفمبر التنبيه FLASH-20261113-001 عن ARTEX
يقول تنبيه FBI رقم FLASH-20261113-001 (TLP:CLEAR، بتاريخ 13 نوفمبر 2026) إن جهات خبيثة تستخدم ARTEX منذ أغسطس 2026 على الأقل ضد مؤسسات في الخدمات المالية والحكومة والتقنية وقطاعات أخرى، وإن بعض الاختراقات انتقلت من الاستهداف الأول إلى صلاحيات مميزة في أقل من ثلاث ساعات. ويذكر اختراق سلسلة توريد طال عملاء ConnectWise Cloud Backup ومنح وصولاً إلى أكثر من 2,250 مستأجراً تابعاً، وهجمات على مؤسسات مالية في كوريا الجنوبية كشفت بيانات شخصية لنحو 67,000 شخص. وجعل المطوّر مستودع GitHub غير متاح في 8 أكتوبر، لكن النسخ المشتقة والأرشيفية ونسخة تجارية باسم «ARTEX PRO» ما زالت متداولة، ورُصدت أكثر من 1,600 لوحة تحكم لـARTEX مكشوفة مطلع نوفمبر. وينبّه FBI إلى أن بعض المؤشرات، مثل عناوين IP، قد لا تعني اختراقاً وحدها. ولا يذكر التنبيه WorkOS. ملخصنا الكامل مع قائمة من 10 خطوات وشجرة قرار لـMicrosoft 365: تحذير FBI من أداة ARTEX: ماذا يقول التنبيه وماذا تفعل فرق الخليج ومصر.
نُشر في 3 نوفمبر 2026، الساعة 04:07 بتوقيت غزة. تقول WorkOS إن التحقيق مستمر، وسنضيف تحديثات مؤرخة كلما نشرت المزيد.
الجواب السريع: في 30 أكتوبر 2026 اكتشفت شركة الهوية الرقمية WorkOS وصولاً غير مصرّح به إلى تطبيق داخلي يستخدمه فريق المبيعات. تقول في نشرتها الأمنية بتاريخ 2 نوفمبر إن بيانات اتصال تجارية وملخصات ومقتطفات من مكالمات المبيعات ونقاشات الدعم ومحادثات Slack مع العملاء كُشفت، وإن المهاجم استخدم إطار هجوم أمني بمساعدة الذكاء الاصطناعي. وكتب الرئيس التنفيذي لـWorkOS على Hacker News أن الهجوم استخدم ARTEX، وهو إطار وكلاء ذكاء اصطناعي ذاتي للهجوم، وأن أنظمة الإنتاج آمنة ولم يُوصل إلى بيانات منصة العملاء. وقد وثّقت مايكروسوفت وجوجل وZscaler استخدام الإطار نفسه في هجمات على بنوك وبيئات سحابية ومئات الجهات.
أهم الحقائق
- متى: يقول إشعار WorkOS للعملاء، كما نُشر على Hacker News، إن حركة غير طبيعية نحو نظام أعمال داخلي رُصدت في 30 أكتوبر 2026 الساعة 16:39 بالتوقيت العالمي. والنشرة العامة مؤرخة في 2 نوفمبر.
- ما الذي وصل إليه المهاجم: بحسب الإشعار، واجهة برمجية داخلية تستخدمها أدوات المبيعات والتسويق، ومن خلالها بيانات من نظامي Salesforce وSnowflake لدى الشركة: جهات اتصال تجارية، ومعلومات الحسابات والتعاملات، ومقاييس استخدام مجمّعة، وجهات اتصال تسويقية، وتذاكر الدعم.
- ما تقول WorkOS إنه لم يُمسّ: خدمات الإنتاج وبيانات تطبيقات العملاء، وتقول إنه لا دليل على الوصول إلى أي منهما.
- الاستجابة: إيقاف الوصول الخارجي إلى الأداة، ومراجعة أوسع لصلاحيات الأدوات الداخلية، والاستعانة بشركة مستقلة للتحقيق الجنائي الرقمي والاستجابة للحوادث.
- المصدر: يذكر الإشعار عناوين IP في هونغ كونغ والصين. موقع العنوان لا يحدد من يقف وراء الهجوم، وWorkOS لا تسمّي أي جهة.
ماذا حدث في WorkOS
تبيع WorkOS خدمات تسجيل الدخول الموحّد ومزامنة الأدلة وسجلات التدقيق لشركات البرمجيات. تذكر نشرتها أربعة أنواع من البيانات المكشوفة: بيانات الاتصال التجارية في نظام إدارة العملاء؛ وتاريخ الحسابات ومعلومات العلاقة؛ وملخصات ومقتطفات من مكالمات المبيعات ونقاشات الدعم ومحادثات Slack مع العملاء؛ وبيانات تشغيلية مثل استخدام المنتج وحالة الاتصالات والأدلة. وتقول إنها تراجع السجلات لتحديد الأثر على كل جهة وستتواصل مع المتضررين مباشرة.
النشرة نفسها تصف «إطار هجوم أمني بمساعدة الذكاء الاصطناعي» استُخدم لأتمتة الاستطلاع ومحاولات الاستغلال. أما اسم ARTEX فجاء في إشعار العملاء وفي تعليق الرئيس التنفيذي للشركة على Hacker News: «الهجوم استخدم ARTEX، وهو إطار وكلاء ذكاء اصطناعي ذاتي يُستخدم لتنفيذ عمليات أمنية هجومية». ونشر موقع RuntimeWire الخبر مساء 2 نوفمبر بتوقيت وسط أمريكا. ولم تكشف WorkOS بعد كيف دخل المهاجم أول مرة.
بيانات الاتصال التجارية وتفاصيل المحادثات السابقة قد تساعد المهاجم على جعل الطلبات الاحتيالية تبدو مشروعة.
نشرة WorkOS الأمنية، 2 نوفمبر 2026
ما هي ARTEX؟
بحسب مجموعة استخبارات التهديدات في جوجل GTIG، فإن ARTEX منصة ذاتية متعددة الوكلاء تعمل بنماذج اللغة الكبيرة لاختبار الاختراق والتحكم الهجومي عن بُعد، مكتوبة بلغة Go ولها واجهة ويب بـNext.js. نشرها على GitHub مستخدم باسم Autumn-27. وتقول جوجل إن صاحبها حذف المستودع الأصلي في أكتوبر 2026 بسبب إساءة الاستخدام الواسعة، لكن النسخ المتفرعة ما زالت تنتشر، منها ScopeWeaver ونسخة تجارية باسم ARTEX PRO. وتصفها مايكروسوفت بأنها منظومة وكلاء تنفذ اختبار اختراق كاملاً من الاستطلاع إلى سحب البيانات بتدخل بشري قليل، ويمكنها استخدام أي نموذج ذكاء اصطناعي.
مثل Cobalt Strike وMetasploit من قبل، صُممت ARTEX للاختبار الأمني ثم أسيء استخدامها. الفرق هو السرعة: الوكلاء يختارون الخطوة التالية بناءً على ردود الهدف ويعيدون المحاولة عند الفشل. لا نضع رابطاً للشيفرة ولا نشرح طريقة تشغيلها.
ARTEX في هجمات حقيقية: ماذا تقول المصادر الأولية
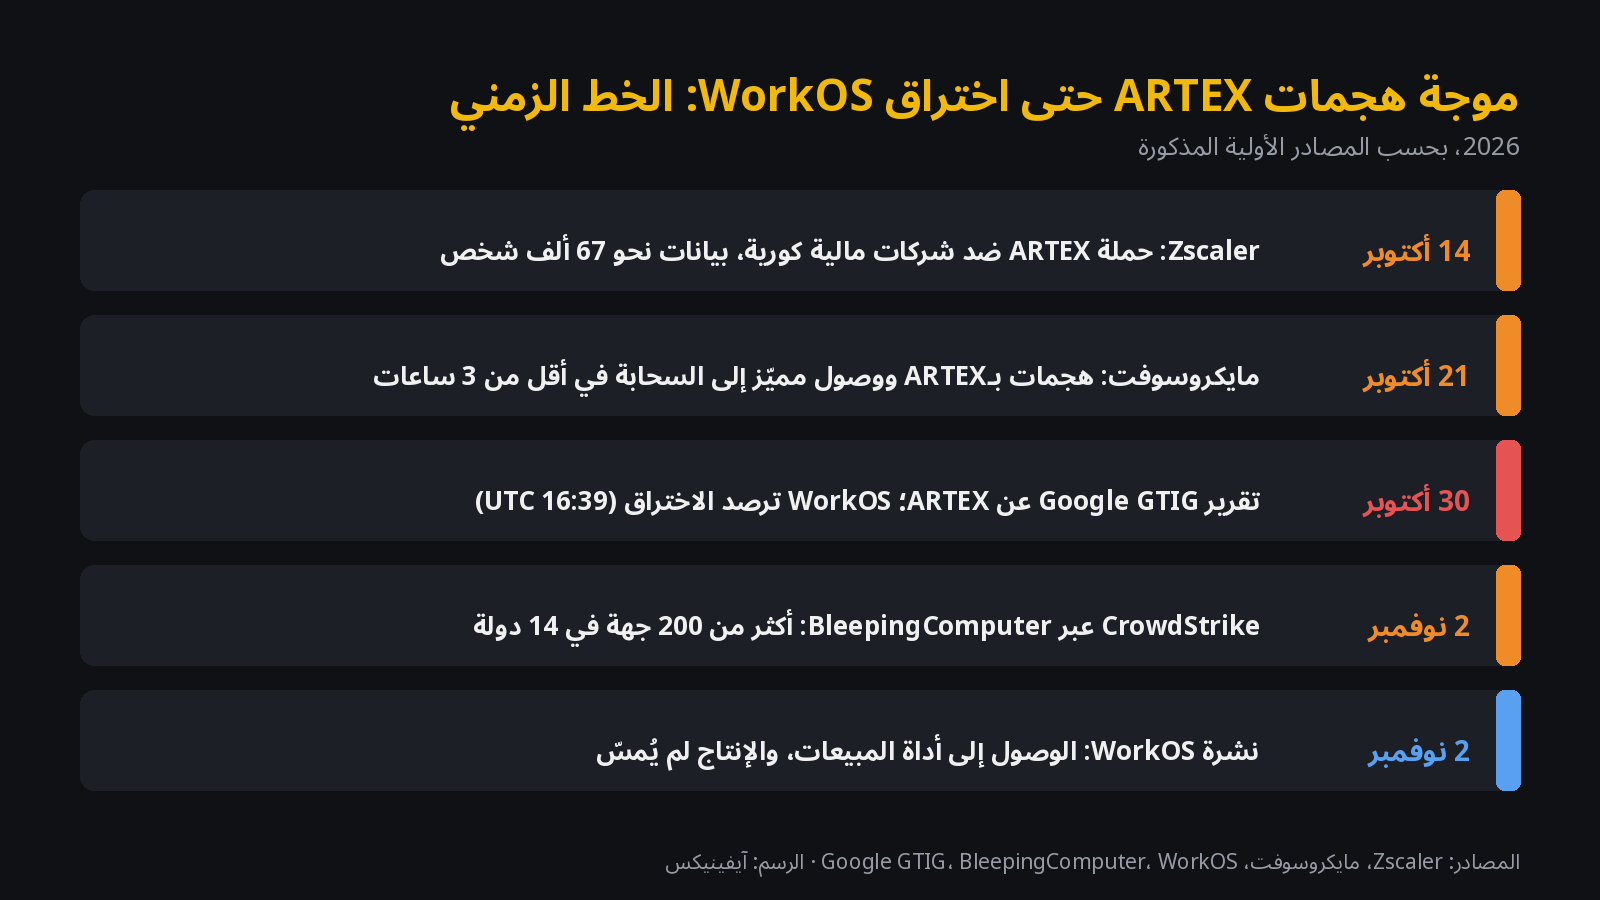
| المصدر | التاريخ | ما ورد فيه |
|---|---|---|
| Zscaler ThreatLabz | 14 أكتوبر 2026 | استخدام ARTEX ضد شركات مالية في كوريا الجنوبية؛ سرقة بيانات نحو 67 ألف شخص عبر بوابات استفسارات العملاء وخوادم تطبيقات الموظفين |
| مايكروسوفت | 21 أكتوبر 2026 | هجمات بـARTEX على مئات الجهات؛ عدة هجمات وصلت إلى صلاحيات مميّزة في السحابة خلال أقل من 3 ساعات؛ مرتبطة باختراق سلسلة التوريد في ConnectWise |
| Google GTIG | 30 أكتوبر 2026 | عدة جهات تستخدم ARTEX منذ أواخر أغسطس 2026؛ دفعات نشاط من 2 إلى 25 ثانية؛ حملة انتقلت من أول حساب إلى وصول عميق في نحو 4 ساعات، ومرة خلال 15 دقيقة |
| BleepingComputer | 2 نوفمبر 2026 | CrowdStrike: استخدام ARTEX ضد أكثر من 200 جهة في 14 دولة، واختراق تسع منها على الأقل |
| WorkOS | 2 نوفمبر 2026 | الوصول إلى أداة مبيعات داخلية؛ كشف بيانات العملاء والدعم والمحادثات؛ الإنتاج لم يتأثر بحسب الشركة |
وينقل BleepingComputer أن المعهد الهولندي للإفصاح عن الثغرات DIVD قال إن وكيل ARTEX انتقل من الدخول الأول إلى صلاحيات الجذر في شبكته خلال 12 دقيقة، بأكثر من 450 ألف طلب، ووصف النشاط بأنه «صاخب وفوضوي جداً». وتقول جوجل الشيء نفسه: هذه الأدوات تضحي بالتخفي مقابل السرعة، فيمكن كشفها، لكن الكشف وحده لا يكفي إن لم يتحرك أحد خلال دقائق.
لماذا تُستهدف أدوات المبيعات والدعم
تحظى أنظمة الإنتاج عادة بأفضل الضوابط، أما أنظمة إدارة العملاء ومكاتب الدعم وملخصات المكالمات وموصلات التحليلات فغالباً لا، مع أنها تحوي ما يحتاجه المحتال تماماً: الأسماء والمناصب وأرقام الهواتف والتاريخ الحقيقي للعلاقة مع العميل. تحذير WorkOS هو الدرس الأهم للعملاء: توقّع رسائل ومكالمات تقتبس تذكرة أو زميلاً حقيقياً. وقد رأينا النمط نفسه حين قاد مورّد تحليلات إلى اختراق بيانات Coinbase.
إن كنت من عملاء WorkOS
اعتبر أي طلب غير متوقع يذكر حسابك أو تذكرتك أو مكالمتك مع WorkOS مشبوهاً حتى تتحقق منه عبر قناة معروفة. غيّر أي سر سبق أن لصقته في تذكرة دعم أو قناة Slack مشتركة مع WorkOS. وبحسب تعليق الرئيس التنفيذي، يمكن للعملاء طلب مكالمة مع فريق الأمن عبر security@workos.com.
قائمة دفاع بسرعة الآلة لبنوك وشركات التقنية المالية والبرمجيات في الخليج ومصر
أهم ما في تقرير Zscaler للمنطقة أن الحملة على كوريا الجنوبية لم تخترق الأنظمة المصرفية الأساسية، بل دخلت عبر تطبيقات طرفية، من النوع نفسه الذي تشغّله البنوك وشركات التقنية المالية في الإمارات والسعودية ومصر بجانب أنظمتها الأساسية: بوابات الاستفسارات وتطبيقات الموظفين وخوادم الشركاء. اربط هذه القائمة بالتزاماتك أمام البنك المركزي السعودي والهيئة الوطنية للأمن السيبراني ومصرف الإمارات المركزي والبنك المركزي المصري.
- جرد التطبيقات الطرفية. تقول Zscaler إن الحملة على كوريا الجنوبية أصابت بوابات استفسارات العملاء وخوادم تطبيقات الموظفين، لا الأنظمة المصرفية الأساسية. اجمع قائمة بكل تطبيق ولوحة إدارة وواجهة برمجية داخلية تلمس بيانات العملاء، بما فيها ما يملكه فريقا التسويق والمبيعات.
- SSO وقيود الشبكة على موصلات أنظمة العملاء والدعم والتحليلات ومستودعات البيانات. لا يجوز أن تكون أي أداة داخلية تقرأ بيانات العملاء متاحة من الإنترنت دون SSO وفحص للجهاز وقائمة عناوين مسموحة.
- ألغِ الرموز طويلة العمر. يوصي فريق Mandiant في جوجل ببيانات اعتماد قصيرة العمر مرتبطة بالخدمة بدل المفاتيح الثابتة. لكل تكامل مالك ونطاق وتاريخ انتهاء.
- اكشف سرعة الآلة. نبّه على عمليات البحث المتتابعة، والعدد غير المعتاد من السجلات في الجلسة الواحدة، ودفعات الطلبات من هوية واحدة، كما تنصح Zscaler وجوجل. وحدّد معدل الطلبات على نقاط البحث والتصدير.
- نظّف التذاكر والمحادثات من الأسرار. مفاتيح API وكلمات المرور ورموز الاسترداد الملصقة في تذاكر الدعم أو Slack تصبح غنيمة عند اختراق أداة الدعم أو إدارة العملاء. افحصها وغيّرها.
- تمرين تصيّد بالعربية مبني على اختراق مورّد. تحذّر WorkOS من أن تفاصيل المحادثات المسروقة تجعل الاحتيال يبدو مشروعاً. درّب الموظفين على التحقق من أي طلب يقتبس تذكرة أو زميلاً أو مكالمة حقيقية، خصوصاً تغييرات الدفع وبيانات الدخول.
- احتفظ بالسجلات مدة كافية. تقول مايكروسوفت وجوجل إن الهجمات الآلية صاخبة، لكنك لن ترى النمط إلا إذا جمعت سجلات الهوية والواجهات البرمجية والوصول إلى البيانات واحتفظت بها.
- اعرف واجبات الإبلاغ. راجع ما يفرضه قانون حماية البيانات في بلدك والجهة الرقابية عند كشف بيانات العملاء في أداة داخلية أو لدى مورّد، ومن يعتمد الإشعار.
إن كنت تمنح وكلاء الذكاء الاصطناعي وصولاً إلى حسابات العملاء بنفسك، فاقرأ دليلنا عن وكلاء الذكاء الاصطناعي في الحسابات البنكية والتمويل المفتوح وملاحظتنا عن أمان إضافات وكلاء البرمجة. ولأمثلة على سرعة الترقيع راجع دليل ثغرة نواة لينكس CVE-2026-98432 وقائمة ثغرة Brotli.
حجم الاهتمام
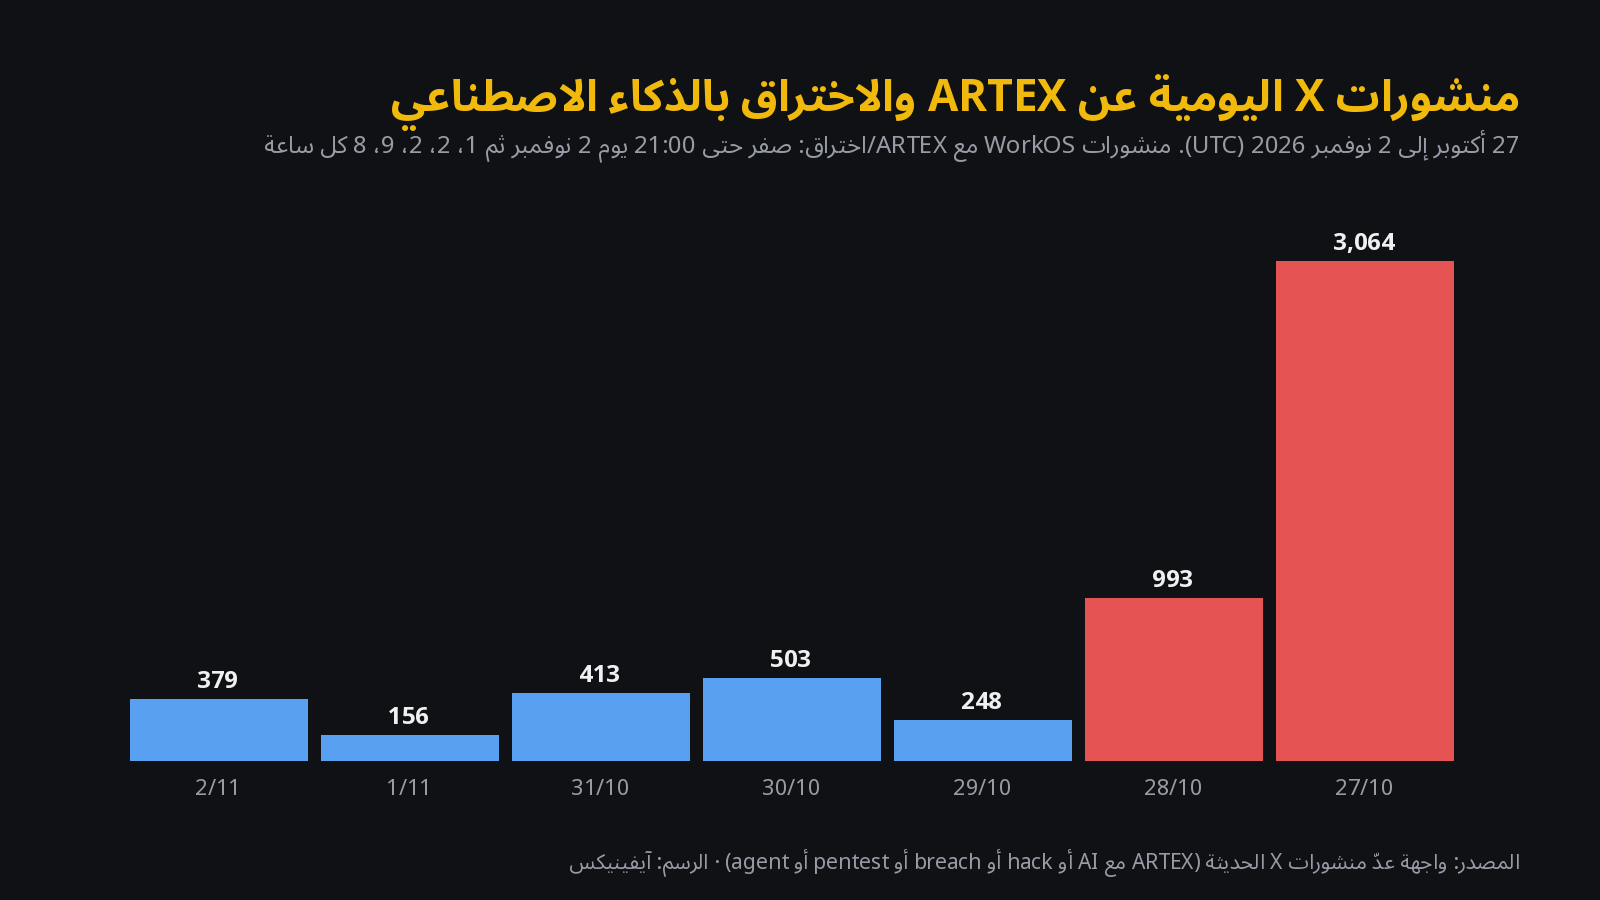
بلغت المنشورات عن ARTEX ذروتها عند 3,064 منشوراً في 27 أكتوبر، وبقيت عند بضع مئات يومياً بعد ذلك. أما المنشورات التي تجمع WorkOS مع الاختراق أو ARTEX فكانت صفراً حتى الساعة 21:00 بالتوقيت العالمي يوم 2 نوفمبر، ثم ارتفعت إلى 9 في الساعة 00:00 يوم 3 نوفمبر. والبحث بالعربية عن «اختراق بالذكاء الاصطناعي» ما زال محدوداً، وهذا الدليل من أوائل ما كُتب بالعربية عن الموضوع.
ما لا نعرفه بعد
- كيف دخل المهاجم أول مرة، وهل استُخدمت ثغرة أو بيانات دخول مسروقة.
- كم عدد عملاء WorkOS الذين لهم سجلات في الأنظمة المتأثرة.
- من يقف وراء الهجوم. عناوين IP في هونغ كونغ والصين ليست دليلاً على الفاعل، ولا نتكهن.
الحالة حتى 3 نوفمبر 2026، الساعة 04:07 بتوقيت غزة.
كيف يمكن لآيفينيكس المساعدة
تبني آيفينيكس تطبيقات بنكية وتقنية مالية وبرمجيات بالعربية والإنجليزية للإمارات والسعودية ومصر، مع تسجيل دخول موحّد وبيانات اعتماد قصيرة العمر وتحديد لمعدل الطلبات وسجلات تدقيق مدمجة. راجع خدماتنا.
الأسئلة الشائعة
ماذا حدث في اختراق WorkOS؟
في 30 أكتوبر 2026 اكتشفت WorkOS وصولاً غير مصرّح به إلى تطبيق داخلي يستخدمه فريق المبيعات. كُشفت بيانات اتصال تجارية، ومعلومات الحسابات والعلاقات، وملخصات ومقتطفات من مكالمات المبيعات ونقاشات الدعم ومحادثات Slack مع العملاء، وبيانات استخدام المنتج. أوقفت الشركة الوصول الخارجي إلى الأداة واستعانت بشركة تحقيق جنائي مستقلة، والتحقيق مستمر.
هل تسجيل الدخول الموحّد SSO عبر WorkOS آمن؟
تقول WorkOS إن أنظمة الإنتاج آمنة ولم يُوصل إلى بيانات منصة العملاء، ويقول إشعارها للعملاء إنه لا دليل على الوصول إلى بيانات التطبيقات أو خدمات الإنتاج. الخطر الأكبر الآن هو رسائل تصيّد تقتبس محادثات حقيقية. وإذا شاركت أي سر في تذكرة دعم أو محادثة Slack مع WorkOS فغيّره.
ما هي ARTEX وهل ما زالت متاحة؟
ARTEX إطار مفتوح المصدر لاختبار الاختراق والتحكم عن بُعد، متعدد الوكلاء ويعمل بنماذج اللغة الكبيرة، مكتوب بلغة Go وله واجهة Next.js. تقول جوجل إن مطوّره حذف المستودع الأصلي على GitHub في أكتوبر 2026 بسبب إساءة الاستخدام، لكن نسخاً متفرعة منه ما زالت منتشرة، منها ScopeWeaver ونسخة تجارية باسم ARTEX PRO. لا نضع رابطاً له ولا نشرح تشغيله.
ما سرعة هجمات وكلاء الذكاء الاصطناعي؟
رصدت مايكروسوفت هجمات بـARTEX وصلت إلى صلاحيات مميّزة في السحابة خلال أقل من ثلاث ساعات من بدء الاستهداف. ورصدت جوجل دفعات نشاط لـARTEX مدة كل منها بين 2 و25 ثانية، وحملة مرتبطة انتقلت من أول حساب مخترق إلى وصول عميق في نحو أربع ساعات، وفي حالة واحدة خلال 15 دقيقة.
لماذا استهدف المهاجم أدوات المبيعات والدعم؟
لأنها خارج الضوابط التي تحمي بيئة الإنتاج، وتحتوي جهات اتصال وتاريخ محادثات حقيقياً يجعل التصيّد مقنعاً، وغالباً ما تتصل بأنظمة إدارة العملاء ومستودعات البيانات عبر واجهات برمجية داخلية ورموز وصول طويلة العمر.
ما أول ما يجب أن تفعله البنوك وشركات التقنية المالية في الخليج ومصر؟
جرد التطبيقات الطرفية المكشوفة على الإنترنت والواجهات البرمجية الداخلية، وفرض SSO وقيود الشبكة على موصلات أنظمة العملاء والدعم والتحليلات، واستبدال الرموز طويلة العمر بأخرى قصيرة العمر، وتحديد معدل الطلبات والتنبيه على التعداد بسرعة الآلة، وإزالة الأسرار من التذاكر والمحادثات، وتنفيذ تمرين تصيّد بالعربية مبني على اختراق مورّد.
المصادر
- WorkOS: حادثة أمن البيانات في 30 أكتوبر 2026، 2 نوفمبر 2026
- Hacker News: WorkOS تعلن اختراقاً (إشعار العملاء وتعليق الرئيس التنفيذي)
- RuntimeWire، 2 نوفمبر 2026
- مدونة مايكروسوفت للأمن، 21 أكتوبر 2026
- Google Cloud: ARTEX and Friends، 30 أكتوبر 2026
- Zscaler ThreatLabz، 14 أكتوبر 2026
- BleepingComputer، 2 نوفمبر 2026
- عدد منشورات X: واجهة العدّ الحديث في X، نحو الساعة 02:00 بالتوقيت العالمي، 3 نوفمبر 2026
- صورة الغلاف: Derrick Coetzee، ويكيميديا كومنز، CC0، مقصوصة. الصورة داخل المقال: Carl Lender، ويكيميديا كومنز.jpg)، CC BY 2.0، مقصوصة. الرسوم: آيفينيكس.

قراءات ذات صلة
- اختراق GitBook بوكلاء الذكاء الاصطناعي: ما الذي ربما انكشف (أسرار Git Sync ومفاتيح API والتكاملات وأسئلة Assistant)، وما يجب تغييره الآن، وقائمة أمان لمنصات التوثيق لفرق الكريبتو والتقنية المالية والبرمجيات في الخليج ومصر
- تطبيقات Lovable كشفت جوازات سفر وبيانات دفع و200 ألف رسالة: ماذا وجدت Crissy Field في 159,041 مشروعاً، ولماذا إعدادات RLS في Supabase هي نقطة الضعف، وقائمة فحص قبل الإطلاق لمطوّري الخليج ومصر
- وكلاء ذكاء اصطناعي لموظف في Railway استهدفوا منصة Primcloud المنافسة: ماذا يقول كل طرف، ولماذا يتجاوز اختبار المنافسين بالوكلاء الخط الأحمر، وقائمة ضوابط لوكلاء الذكاء الاصطناعي لفرق الخليج ومصر
- حظر أدوات الذكاء الاصطناعي في غولدمان ساكس: Claude Code وGitHub للمهندسين فقط، وما الذي يجب أن تتعلمه البنوك في الإمارات والسعودية ومصر
- برنامج مكافآت الثغرات من OpenAI يدفع الآن حتى 172 ألف دولار: جدول المكافآت الجديد، وكيف تعمل المضاعفات، وماذا يفعل صائدو الثغرات العرب وشركات الخليج ومصر
قراءات ذات صلة
- تسريب أسرار Claude Code في GitHub: ماذا وجدت Apiiro في settings.local.json؟ وقائمة معالجة تبدأ بتدوير المفاتيح
- ما هو Control Room من OpenAI؟ مفتاح إيقاف للذكاء الاصطناعي خلال 35 ثانية، وكيف تبني فرق الخليج ومصر مفتاح إيقاف لوكلائها
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر