
الإجابة المباشرة — 9 نوفمبر 2026: لم يتأكد حتى الآن أي تسريب لبيانات بينانس. يزعم إعلان يحمل توقيع «ShinyHunters» أنه يبيع 335,900,000 «سطر» من بيانات مستخدمي بينانس، بينها وثائق التحقق من الهوية (KYC) وكلمات مرور ومفاتيح خاصة، مقابل 900 ألف دولار. وتنفي بينانس ذلك. ففي بيان نشره حساب دعم العملاء الرسمي لبينانس على X عند الساعة 23:39 بالتوقيت العالمي يوم 8 نوفمبر 2026، قالت المنصة إن الإعلان «يبدو على الأرجح احتيالًا وليس دليلًا على اختراق أنظمة بينانس»، وإنها لم تجد أي دليل على تعرّض أنظمتها أو بيانات KYC للعملاء أو بيانات الدخول أو المفاتيح الخاصة للمحافظ أو معلومات بنيتها الداخلية للاختراق، مؤكدة أن التحقيق مستمر. وهذا الادعاء منفصل عن اختراق المحافظ الساخنة المؤكد في 29 أكتوبر. لا داعي للذعر، لكن توقّع موجة رسائل تصيّد تستغل خبر «التسريب»، وابدأ بتقوية حسابك اليوم.

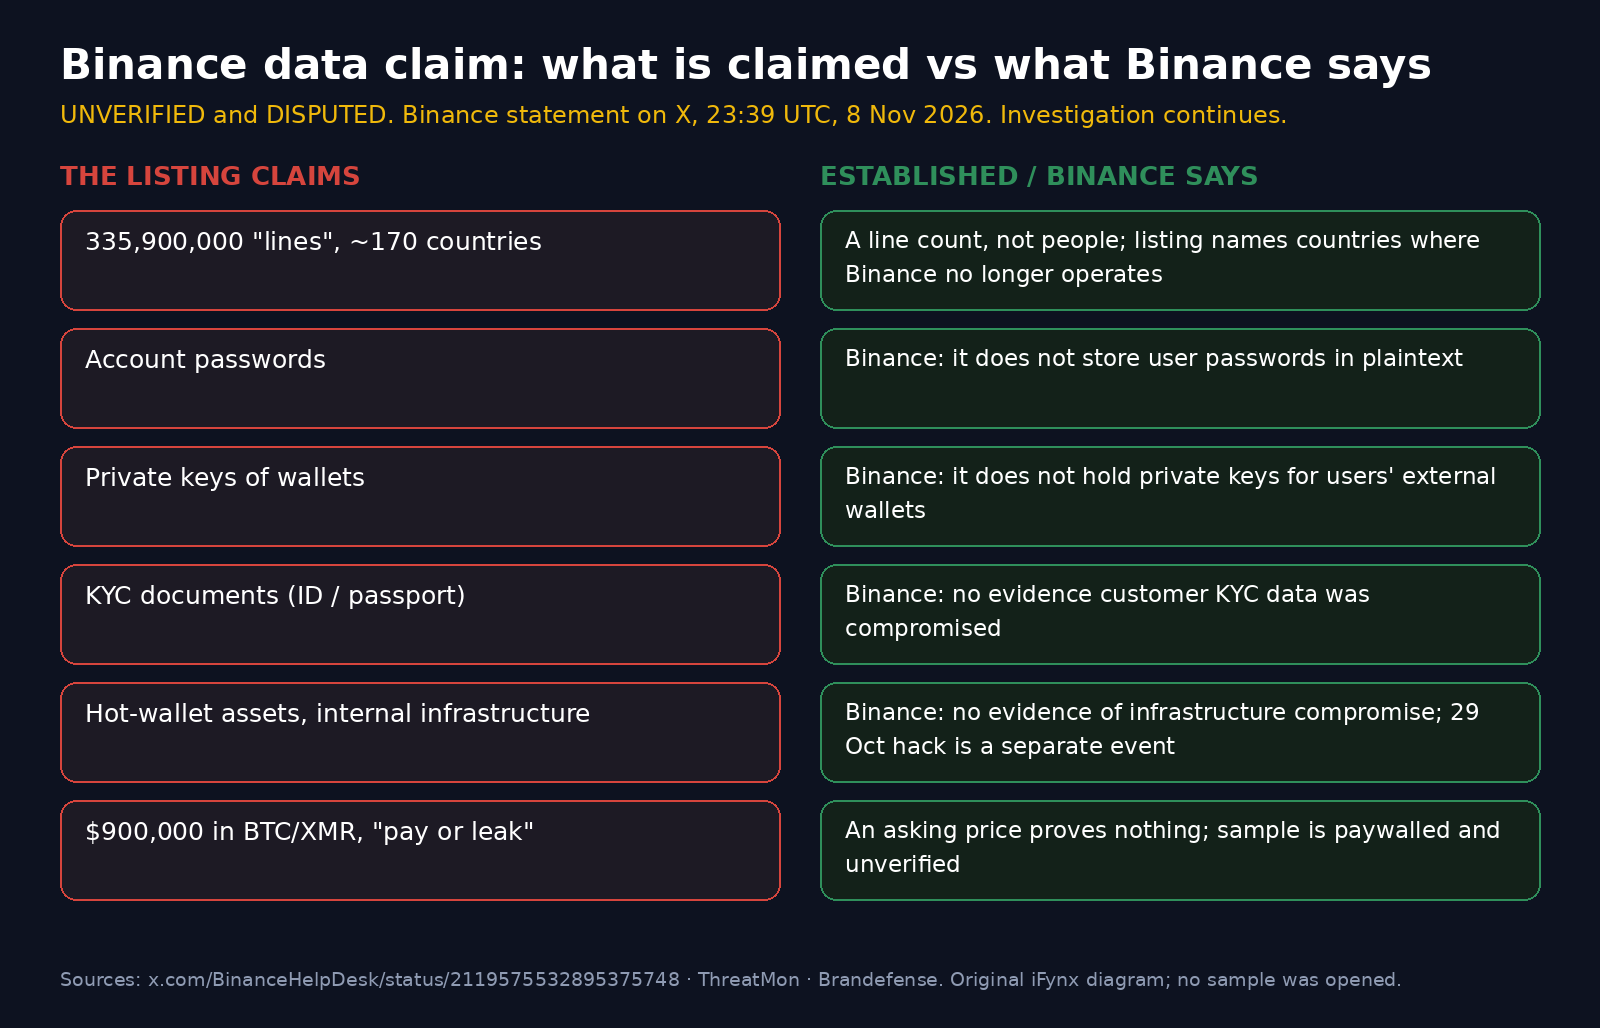
الادعاء مقابل المؤكد: ادعاء تسريب بيانات بينانس باختصار
كل ما في العمود الأيمن مصدره إعلان البائع كما وصفته ThreatMon وBrandefense، ولم يتحقق منه أي طرف مستقل. لم تطّلع آيفينيكس على أي عيّنة ولم تفتحها أو تختبرها، ولا نضع رابطًا للإعلان.
| ما يزعمه الإعلان | ما هو ثابت فعلًا (9 نوفمبر 2026) |
|---|---|
| 335,900,000 سطر من بيانات مستخدمي بينانس من نحو 170 دولة | هذا عدد أسطر وليس عدد أشخاص. تقول Brandefense إن التكرار وخلط الدول والقوائم القديمة قد تضخّم رقمًا كهذا، وتقول بينانس إن الإعلان يذكر دولًا لم تعد تعمل فيها. |
| كلمات مرور الحسابات | تقول بينانس إنها لا تخزّن كلمات مرور المستخدمين كنص مقروء. وكلمات المرور المقروءة في أي «تسريب» تأتي عادة من أجهزة المستخدمين أنفسهم أو من كلمات مرور مكررة سُرّبت من مواقع أخرى. |
| المفاتيح الخاصة للمحافظ | تقول بينانس إنها لا تحتفظ بالمفاتيح الخاصة لمحافظ المستخدمين الخارجية، وتعدّ Brandefense عرض المفاتيح الخاصة أضعف ما في الإعلان. |
| وثائق KYC (بطاقات الهوية وجوازات السفر) | تقول بينانس إنها لم تجد دليلًا على تعرّض بيانات KYC للعملاء في ما يتصل بهذا الإعلان، ولم يُعرض أي دليل علني. |
| أصول المحافظ الساخنة وتفاصيل البنية الداخلية | تقول بينانس إنها لم تجد دليلًا على اختراق معلومات بنيتها الداخلية. أما سرقة المحافظ الساخنة المؤكدة في 29 أكتوبر فهي حادثة أخرى. |
| السعر: 900 ألف دولار بعملة BTC أو XMR مع عبارة «ادفع أو نسرّب» | تنقل ThreatMon وBrandefense السعر المطلوب (وطلبت نسخ سابقة 500 ألف دولار)، والسعر المطلوب لا يثبت شيئًا عن صحة البيانات. |
ماذا قالت بينانس بالضبط، ومتى؟
المصدر الأساسي ردّ من الحساب الموثّق لدعم عملاء بينانس @BinanceHelpDesk، نُشر عند الساعة 23:39 بالتوقيت العالمي يوم 8 نوفمبر 2026 تحت سؤال أحد المستخدمين عن الادعاء. كتبت بينانس أنها «على علم بالادعاءات المنشورة في منتدى قرصنة وعلى X بشأن مجموعة بيانات مزعومة لمستخدمي بينانس»، وأنها «تحقق فيها بنشاط». وذكرت ثلاثة أسباب تجعل الادعاء غير متسق مع طريقة تعاملها مع البيانات: فهي لا تخزّن كلمات المرور كنص مقروء، ولا تحتفظ بالمفاتيح الخاصة لمحافظ المستخدمين الخارجية، والإعلان يشير إلى دول لم تعد تعمل فيها. وأضافت أن «إعلانات مشابهة في الماضي كثيرًا ما تضمنت بيانات برمجيات سرقة المعلومات جُمعت من أجهزة المستخدمين أنفسهم، لا من اختراق لأنظمة بينانس»، وطلبت من المستخدمين ألا يشاركوا أبدًا كلمات المرور أو رموز المصادقة الثنائية أو عبارات الاسترداد أو المفاتيح الخاصة.
وقدّم متحدث باسم بينانس البيان نفسه إلى موقع crypto.news في تقرير نُشر عند 08:34 بالتوقيت العالمي يوم 9 نوفمبر، ونقلت النقاط ذاتها PANews وThe Cryptonomist. أما الادعاء نفسه فانتشر على نطاق واسع بعد منشور حساب استخبارات التهديدات ThreatMon عند 09:20 بالتوقيت العالمي يوم 8 نوفمبر، الذي قال إن الإعلان لم يُتحقق منه بعد وإن العيّنة موضوعة خلف حاجز دفع. وقبل ذلك، في 3 نوفمبر، وثّقت Brandefense أربع نسخ من الإعلان نفسه على تيليغرام بين 30 أكتوبر و2 نوفمبر نُشرت بأسماء حسابات مختلفة، ورأت أن الخلط بين وثائق الهوية ومفاتيح المحافظ وتفاصيل الخوادم أقرب إلى بيانات معاد تدويرها أو عملية احتيال منه إلى سحب واحد نظيف من نظام واحد.
ننبّه هنا إلى أمرين. الأول أن «ShinyHunters» هو الاسم الذي يستخدمه البائع، ولم يثبت أحد أن هذا الإعلان صادر عن المجموعة التي استخدمت الاسم في حوادث سابقة مؤكدة. والثاني أن وصف «احتيال على الأرجح» هو تقييم أولي من بينانس بينما يستمر تحقيقها. وإذا أكدت بينانس أو جهة بحثية مستقلة أي تعرّض حقيقي للبيانات، فسنحدّث هذا المقال مع ذكر الوقت والمصدر.
هذا ليس اختراق المحافظ الساخنة في 29 أكتوبر
الحادثة المؤكدة في بينانس هذا الخريف هي سرقة نحو 6.3 مليار دولار من محافظها الساخنة في 29 أكتوبر 2026، وقد ربطها تقرير بينانس الصادر في 3 نوفمبر بأجهزة موظفين مخترقة وبيانات دخول مسروقة، وتقول بينانس إنها غطّت خسائر العملاء من أموالها الخاصة. غطّينا تلك الحادثة مع تحديثات مؤرخة في مقالنا عن اختراق بينانس. أما ادعاء الـ335 مليونًا فأمر مختلف: بيع مزعوم لسجلات العملاء تنفيه بينانس. وسيحاول المحتالون الخلط بين الحادثتين، كأن يقولوا لك إن «التسريب» هو سبب ضرورة «إعادة التحقق» من حسابك أو المطالبة بـ«تعويض». ولم تعلن بينانس أي برنامج تعويض يتعلق بهذا الادعاء.
كيف تصنع برمجيات سرقة المعلومات «تسريبات منصات» وهمية؟
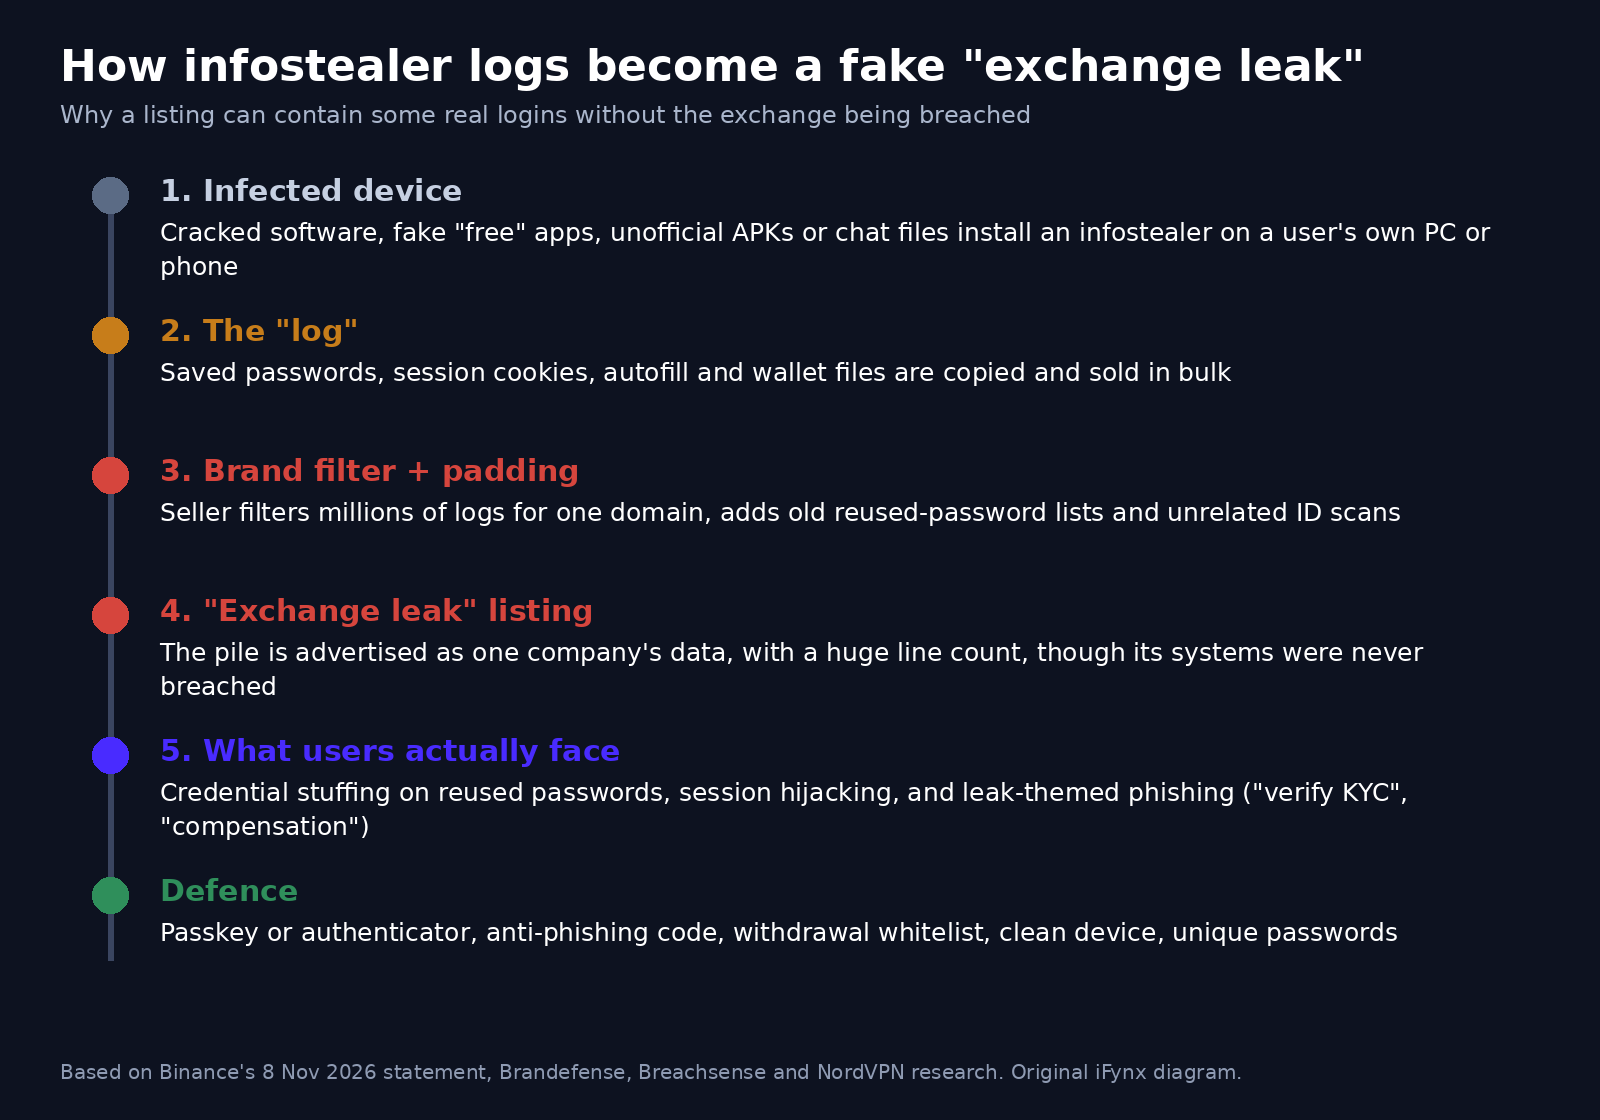
برمجية سرقة المعلومات (Infostealer) هي برنامج خبيث يعمل على حاسوب الشخص أو هاتفه، وينسخ ما حفظه المتصفح والتطبيقات: أسماء الدخول وكلمات المرور، وملفات تعريف الارتباط الخاصة بالجلسات (الكوكيز)، وبيانات الملء التلقائي، وملفات محافظ العملات المشفرة، وأحيانًا لقطات الشاشة. وتصل غالبًا مخبأة في البرامج المقرصنة، وأدوات الغش في الألعاب، والنسخ «المجانية» المزيفة من التطبيقات المدفوعة، وملفات APK غير الرسمية، أو الملفات المرسلة في المحادثات. وتُسمّى الحزمة المسروقة من جهاز واحد «سجلًا» (log)، وتُباع هذه السجلات بالجملة.
والحجم كبير: تقول Breachsense إن سجلات سرقة المعلومات التي فهرستها في سبتمبر 2026 جاءت من 1,176,466 جهازًا مصابًا، بمتوسط 19 بيانات دخول محفوظة لكل جهاز. وأحصى باحثو NordVPN أكثر من 52.4 مليار سجل كوكيز مسروق في عام واحد من بيانات هذه البرمجيات.
وهكذا يتحول ذلك إلى عنوان صحفي: يفرز البائع ملايين السجلات بحثًا عن أي سطر يذكر binance.com، ثم يضيف قوائم قديمة من البريد وكلمات المرور المكررة، ويخلطها بصور هويات لا علاقة لها تُتداول في أماكن أخرى، ويطلق على الكومة اسم «بيانات بينانس». قد تحتوي النتيجة على بعض بيانات دخول حقيقية لحسابات بينانس من دون أن تُخترق أنظمة بينانس نفسها، لأن كلمات المرور أُخذت من أجهزة المستخدمين. ولهذا تركّز النصائح أدناه على جهازك وحسابك، لا على المنصة وحدها.
موجة التصيّد بالعربية التي يجب أن تتوقعها
عنوان «تسريب ضخم» مفيد للمحتالين حتى لو كانت البيانات مزيفة. تتوقع Brandefense رسائل تصيّد تستغل التسريب، وحذّرت بينانس منها في البيان نفسه. ومن الرسائل التي نتوقع انتشارها بالعربية عبر الرسائل النصية وواتساب وتيليغرام والبريد في الإمارات والسعودية ومصر:
- «ظهر حسابك في بينانس ضمن التسريب. أكّد بيانات KYC خلال 24 ساعة وإلا سيُجمَّد الحساب».
- «تعويض تسريب بينانس: احصل على حصتك عبر ربط محفظتك».
- متصل يدّعي أنه من «أمن بينانس» ويطلب منك قراءة رمز المصادقة الثنائية أو نقل أموالك إلى «محفظة آمنة».
- رابط لصفحة دخول مقلّدة، أو ملف تطبيق «رسمي» يُطلب منك تثبيته من خارج متجر التطبيقات.
بينانس لا تحتاج منك أيًّا من ذلك. تحقّق من أي مرسل أو رابط أو رقم هاتف عبر أداة Binance Verify، وافتح بينانس فقط من التطبيق الرسمي أو بكتابة العنوان بنفسك، ولا تثبّت أبدًا ملف تطبيق أُرسل إليك في محادثة.
قائمة من 8 خطوات لتقوية حسابك
- استخدم مفتاح المرور (Passkey) أو تطبيق مصادقة بدل الرسائل النصية. تدعم بينانس مفاتيح المرور لتسجيل الدخول والمصادقة الثنائية، وهي تقاوم صفحات التصيّد لأنها لا تعمل إلا على الموقع الحقيقي.
- فعّل رمز مكافحة التصيّد. بعد ضبطه يظهر رمز مكافحة التصيّد في كل بريد ورسالة نصية حقيقية من بينانس، وأي رسالة بلا رمزك ليست من بينانس.
- فعّل القائمة البيضاء لعناوين السحب ومهلة السحب للعناوين الجديدة. مع القائمة البيضاء للسحب لا تخرج الأموال إلا إلى عناوين حفظتها أنت، والمهلة تؤخر السحب إلى العناوين المضافة حديثًا فتمنحك وقتًا إذا دخل أحد إلى حسابك.
- راجع الأجهزة والجلسات النشطة. احذف من إعدادات الأمان أي جهاز لا تعرفه، وسجّل الخروج من كل الأجهزة إذا ساورك الشك، فبعض الخدمات تُبقي الكوكيز المسروقة صالحة حتى بعد تغيير كلمة المرور.
- احذف مفاتيح API أو قيّدها. أزل المفاتيح التي لا تستخدمها، ولا تفعّل صلاحية السحب أبدًا لمفتاح روبوت تداول، وقيّد المفاتيح بعناوين IP ثابتة.
- غيّر كلمات المرور المكررة. إذا كانت كلمة مرور بينانس أو بريدك الإلكتروني مستخدمة في أي مكان آخر، فغيّرها في كل مكان واستخدم مدير كلمات مرور. وابدأ بتأمين البريد، لأنه طريق استعادة كل حساباتك.
- نظّف جهازك. إذا ثبّتّ برامج مقرصنة أو ملفات APK غير رسمية أو تطبيقات مدفوعة «مجانية» على الحاسوب أو الهاتف الذي تتداول منه، فافترض أنه قد يكون مصابًا: حدّث النظام، وافحصه ببرنامج موثوق، وفكّر في إعادة ضبطه قبل تسجيل الدخول مجددًا.
- راقب إساءة استخدام هويتك. إذا سبق أن شاركت وثيقة هوية عبر الإنترنت، فانتبه لأي حسابات أو محاولات نقل شريحة الهاتف (SIM swap) أو طلبات قروض غير متوقعة باسمك. هذا إجراء احترازي، وليس دليلًا على أن بينانس فقدت بيانات KYC الخاصة بك.
لفرق التقنية المالية في الإمارات والسعودية ومصر: حين يذكر تسريب وهمي علامتك التجارية
تحمل شركة Binance FZE ترخيصًا ساريًا لمزوّدي خدمات الأصول الافتراضية من سلطة تنظيم الأصول الافتراضية في دبي (سجل VARA، الترخيص VL/24/04/001، اطّلعنا عليه في 9 نوفمبر 2026)، وكثير من المحافظ والمنصات والبنوك الرقمية في المنطقة تتعامل مع بينانس كطريق لتمويل الحسابات. وادعاء اختراق صاخب ضد علامة كبيرة هو أيضًا تمرين على اليوم الذي يذكر فيه بائع ما اسم شركتك. والمهم أمران: ماذا تقول، وماذا يلتقط نظام تسجيل الدخول لديك.
انشر إشعارًا هادئًا بأنك «لم تُخترق» خلال ساعات لا أيام. ينجح ردّ بينانس لأنه يذكر ما فحصته، ويعدّد أسبابًا ملموسة لعدم اتساق الادعاء، ويفصله عن الحادثة الحقيقية السابقة، ويقدّم إجراء أمان واحدًا. والإشعار الجيد لمستخدميك بالعربية والإنجليزية يتبع الشكل نفسه:
- ما نعرفه: «نحن على علم بادعاء أن بيانات عملاء [اسم العلامة] معروضة للبيع، ونحقق في ذلك. لم نجد حتى الآن أي دليل على الوصول إلى أنظمتنا أو بيانات عملائنا».
- لماذا لا يتسق الادعاء، بحقائق واضحة ودون الإساءة إلى من نقل الخبر أو إلى المستخدمين.
- ما الذي يفعله المستخدم: إجراء أو إجراءان، مثل تفعيل مفتاح المرور، مع عبارة «لن نطلب منك أبدًا رمزًا أو نقل أموالك».
- أين تُنشر التحديثات: صفحة رسمية واحدة، مع وقت واضح على كل تحديث. ولا تضع أبدًا نموذج «تحقق إن كنت متأثرًا» خلف رابط في رسالة نصية.
يتناول مقالنا عن تسريب بيانات كوين بيس الحالة الأصعب، أي حادثة حقيقية لدى مورّد، وقواعد إشعار الاختراق في الإمارات والسعودية ومصر. وتوضح حادثة Keplr وWeb3Auth لماذا يجب أن يذكر الإشعار مزوّدي تسجيل الدخول الخارجيين عندما يكونون طرفًا في الحادثة.
اكتشف حشو بيانات الدخول (Credential Stuffing) القادم من سجلات سرقة المعلومات. عندما تُباع سجلات تتضمن نطاقك، فالهجوم الذي ستراه فعلًا هو محاولات دخول آلية بأزواج حقيقية من البريد وكلمة المرور. ومن الإشارات التي تستحق التنبيه:
- ارتفاع في محاولات الدخول الفاشلة موزّع على حسابات كثيرة، كل حساب يُجرَّب مرة أو مرتين، غالبًا من نطاقات IP سكنية أو تابعة لمراكز بيانات تتبدّل باستمرار.
- دخول ناجح بكلمة المرور الصحيحة من جهاز جديد، يتبعه خلال دقائق تغيير المصادقة الثنائية أو إضافة عنوان سحب جديد أو تغيير البريد أو إنشاء مفتاح API.
- جلسات تظهر فجأة من دولة أو شبكة جديدة دون تسجيل دخول جديد، وهي علامة على إعادة استخدام كوكيز جلسة مسروقة.
- عمليات دخول كثيرة ببصمة جهاز أو وكيل مستخدم متطابق عبر حسابات لا رابط بينها.
ومن وسائل الحماية التي لا تزعج المستخدمين الحقيقيين: فحص كلمات المرور الجديدة والمعدّلة مقابل قوائم كلمات المرور المسرّبة عبر استعلام يحفظ الخصوصية، وتحديد معدل المحاولات لكل حساب ولكل شبكة لا لكل عنوان IP فقط، وطلب تحقق إضافي عند الدخول من جهاز جديد، وتعليق السحب إلى العناوين المضافة حديثًا لمدة 24 إلى 48 ساعة، وربط الجلسات بإشارات الجهاز وإلغاؤها عند أي تغيير أمني، وجعل مفاتيح المرور الخيار الافتراضي للتسجيلات الجديدة.
كيف تساعدك آيفينيكس؟
تبني خدمات تطوير البرمجيات لدى آيفينيكس منتجات ويب وتطبيقات جوّال آمنة، بما فيها مسارات تسجيل الدخول ومفاتيح المرور والمصادقة الثنائية، والتحقق الإضافي، وضوابط عناوين السحب لتطبيقات التقنية المالية والعملات المشفرة. وتحافظ خدمات الصيانة والنمو على مراقبة هذه المنتجات وتحديثها بعد الإطلاق، بما في ذلك تنبيهات الدخول غير المعتاد وصفحة جاهزة للنشر لإشعار حادثة أو إشعار «لم نُخترق» بالعربية والإنجليزية. إذا كان ادعاء اختراق، حقيقيًا أو مزيفًا، سيفاجئ فريقك دون استعداد، احجز مكالمة استكشافية مجانية مدتها 30 دقيقة. آيفينيكس غير تابعة لبينانس ولا تستطيع فحص حسابات بينانس أو استعادتها.
أسئلة شائعة
هل اختُرقت بينانس مجددًا، وهل تسريب الـ335 مليونًا حقيقي؟
لم يتأكد أي اختراق جديد لبينانس. يزعم بائع يستخدم اسم ShinyHunters أنه يملك 335.9 مليون سطر من بيانات مستخدمي بينانس، وقالت بينانس في 8 نوفمبر 2026 إن الإعلان يبدو احتيالًا على الأرجح وإنها لم تجد دليلًا على تعرّض أنظمتها أو بيانات عملائها للاختراق، ولا يزال التحقيق مستمرًا. تعامل مع الادعاء على أنه غير مؤكد ومتنازع عليه.
هل تسرّبت بيانات KYC الخاصة بي في بينانس مثل جواز السفر أو الهوية؟
لا يوجد دليل علني على ذلك. تقول بينانس إنها لم تجد دليلًا على تعرّض بيانات KYC للعملاء في ما يتصل بهذا الإعلان، ولم يؤكد أي باحث مستقل صحة العيّنة. وكإجراء احترازي، راقب أي إساءة لاستخدام هويتك وتجاهل أي رسالة تطلب منك إعادة إرسال وثائق KYC عبر رابط.
هل لهذا علاقة باختراق المحافظ الساخنة لبينانس في 29 أكتوبر؟
لا. سرقة نحو 6.3 مليار دولار من المحافظ الساخنة لبينانس في 29 أكتوبر حادثة مؤكدة ومنفصلة ربطتها بينانس بأجهزة موظفين مخترقة. أما ادعاء الـ335 مليونًا فهو بيع مزعوم لسجلات العملاء تنفيه بينانس.
ما برمجيات سرقة المعلومات، وكيف تصنع «تسريبات منصات»؟
هي برامج خبيثة تعمل على جهاز المستخدم نفسه وتنسخ كلمات المرور المحفوظة وكوكيز الجلسات وملفات المحافظ. يفرز البائعون ملايين هذه السجلات بحثًا عن علامة تجارية واحدة، ويضيفون قوائم كلمات مرور قديمة مسرّبة، ثم يعلنون النتيجة على أنها تسريب من تلك الشركة رغم أن أنظمتها لم تُخترق.
هل أغيّر كلمة مرور بينانس والمصادقة الثنائية، وكيف أكشف رسائل «تعويض التسريب» الاحتيالية؟
غيّر كلمة المرور إذا كنت تستخدمها في أي مكان آخر، وانتقل إلى مفتاح مرور أو تطبيق مصادقة، وفعّل رمز مكافحة التصيّد والقائمة البيضاء للسحب. لم تعلن بينانس أي تعويض يتعلق بهذا الادعاء، لذا فأي رسالة تعرض «تعويض تسريب» أو تطلب رمز المصادقة أو ربط محفظتك هي رسالة تصيّد.
المصادر وسياسة التحديث
المصدر الأساسي: بيان دعم عملاء بينانس على X، المنشور عند 23:39 بالتوقيت العالمي يوم 8 نوفمبر 2026. تفاصيل الادعاء: ThreatMon على X (09:20 بالتوقيت العالمي، 8 نوفمبر) وBrandefense (3 نوفمبر). التغطية: crypto.news وPANews وThe Cryptonomist (9 نوفمبر). إعدادات الأمان: صفحات دعم بينانس المرتبطة أعلاه. الترخيص: السجل العام لسلطة VARA. أرقام برمجيات سرقة المعلومات: Breachsense وNordVPN. لا نضع روابط للمنتدى أو لإعلانات تيليغرام أو لأي عيّنة. وسنحدّث هذا المقال مع ذكر الوقت إذا أنهت بينانس تحقيقها أو أكدت جهة مستقلة وجود بيانات حقيقية أو نفته.
قراءات ذات صلة
- اختراق بينانس: ما نعرفه عن سرقة 6.3 مليار دولار، وموعد عودة السحب، وما يجب أن يفعله المستخدمون وفرق التقنية المالية في الإمارات والسعودية ومصر
- تسريب بيانات كوين بيس عبر Amplitude: ما الذي تسرّب وما لم يتسرّب، وقائمة فحص أدوات التحليلات لتطبيقات الخليج ومصر
- اختراق محفظة Keplr: حادث Web3Auth يطال بعض حسابات Google وApple — ماذا تفعل الآن؟
- Coinbase تفتح صفحة تسجيل لوكلاء التداول بالذكاء الاصطناعي مع انطلاق مسابقة Champions Cup بجوائز حتى 2 مليون دولار في 4 نوفمبر: كيف تعمل Coinbase for Agents، وماذا تقول القواعد، وقائمة أمان الوكلاء للمتداولين وشركات التقنية المالية في الخليج ومصر
- اختراق كريدي ميتويل أركيا: ما نعرفه عن سرقة 133 مليون دولار من العملات الرقمية المنسوبة لبنك فرنسي، و10 ضوابط لحسابات المنصات لبنوك الخليج ومصر
- نظام حماية البيانات الشخصية السعودي في 2026: قائمة تحقق لفرق المنتج، ومسودة قواعد التوطين والإبلاغ عن التسرب (التعليقات حتى 5 نوفمبر)، والبيئة التنظيمية التجريبية من سدايا
- تسريب بيانات Fireworks AI: ما الذي انكشف (المفاتيح والبيانات وأوزان النماذج)، وما هو LLMjacking، وماذا يجب أن تغيّر فرق الذكاء الاصطناعي في الخليج ومصر الآن
- ثغرة ايفون worse_query: تحذير من بينانس لمستخدمي الكريبتو، حدّث آيفونك إلى iOS 27.2.1 واحمِ عبارة الاسترداد