
الإجابة المباشرة — 10 نوفمبر 2026: ثغرة ايفون الجديدة اسمها worse_query، وهي ثغرة «هروب من العزل» (Sandbox Escape) في نظام iOS. نُشر لها إثبات مفهوم علني في 8 نوفمبر، ويُظهر أن تطبيقاً خبيثاً يمكنه قراءة ملفات تطبيقات أخرى على الجهاز نفسه. وحذّرت بينانس وSlowMist في 10 نوفمبر من أن عبارات الاسترداد والمفاتيح الخاصة وبيانات الدخول التي تحفظها تطبيقات المحافظ قد تكون معرّضة. الخطوة الأولى هي تحديث iOS 27.2.1 (أو iOS 26.7.3 إن بقيت على iOS 26) اليوم، ثم حذف أي تطبيق لم تثبّته من App Store. أصدرت آبل التحديث في 9 نوفمبر، لكن ملاحظاتها الأمنية لا تذكر worse_query بالاسم، لذا لم تقل آبل حتى الآن هل يصلح iOS 27.2.1 هذه الثغرة أم لا. الهجوم يحتاج تطبيقاً خبيثاً مثبّتاً مسبقاً على هاتفك، ولم نجد حتى وقت النشر أي تقرير علني عن سرقة أموال أو عن تطبيق في App Store يستغلها.

أعدّت آيفينيكس هذا الملخص لمستخدمي آيفون وفرق تطوير التطبيقات في الخليج ومصر، واعتمدت فيه فقط على مصادر أولية قرأناها في 10 نوفمبر 2026: ملاحظات آبل الأمنية لتحديث iOS 27.2.1 وصفحة الإصدارات الأمنية، ومنشورا بينانس وSlowMist الرسميان على X، ووصف الباحث لمشروعه. لا نضع رابطاً لشيفرة الاستغلال ولا نشرح طريقة عمل الثغرة خطوة بخطوة. وحين تختلف المصادر، كما في الإصدارات المتأثرة، نعرض كل رواية مع مصدرها.
حقائق أساسية (تحققنا منها في 10 نوفمبر 2026 قبل النشر مباشرة)
- ما هي: worse_query ثغرة هروب من العزل في iOS تسمح لتطبيق خبيث بقراءة ملفات تطبيقات أخرى (وتعديلها بحسب SlowMist). وهي ليست جيلبريك.
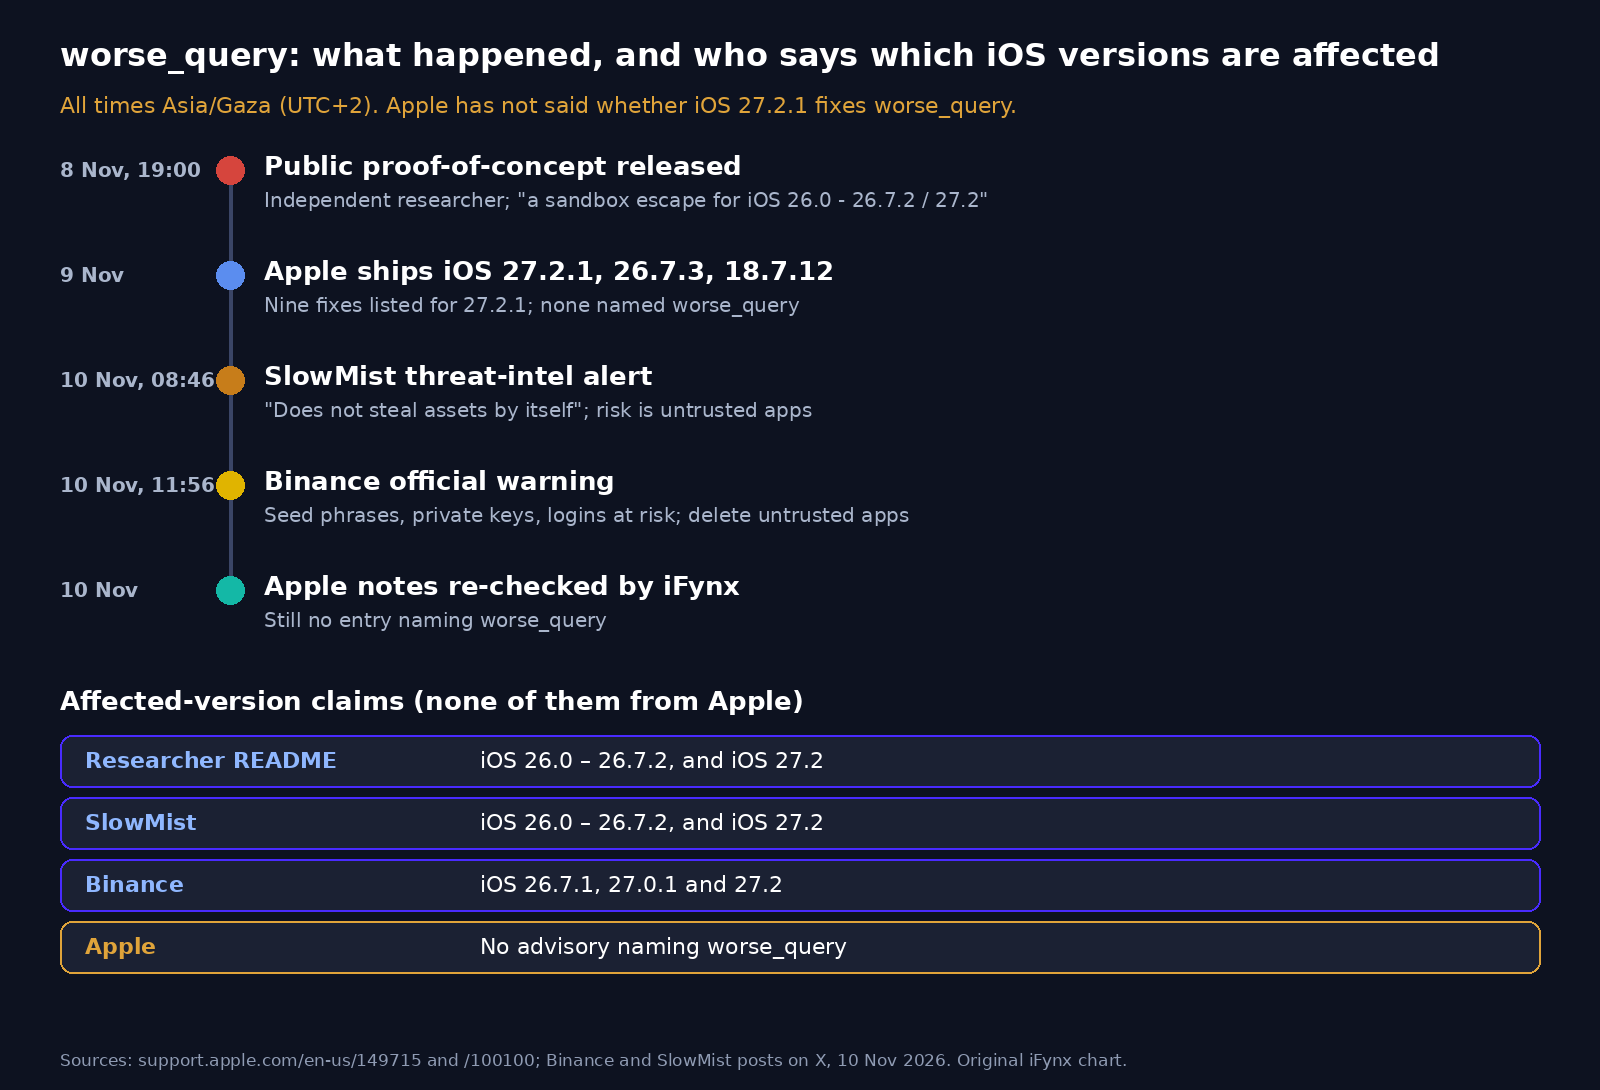
- الكشف: نشر باحث مستقل إثبات مفهوم علنياً في 8 نوفمبر 2026 (19:00 بتوقيت غزة).
- الإصدارات المتأثرة بحسب صفحة المشروع: من iOS 26.0 إلى 26.7.2، وiOS 27.2. وبحسب بينانس: iOS 26.7.1 و27.0.1 و27.2.
- آبل: أصدرت iOS 27.2.1 وiOS 26.7.3 وiOS 18.7.12 في 9 نوفمبر، وتذكر ملاحظات 27.2.1 تسعة إصلاحات ليس بينها اسم worse_query.
- التحذيرات: SlowMist (10 نوفمبر، 08:46 بتوقيت غزة) وبينانس (10 نوفمبر، 11:56 بتوقيت غزة) دعتا إلى حذف التطبيقات غير الموثوقة والتحديث.
- الشرط: يجب أن يكون تطبيق خبيث مثبّتاً ويعمل على الجهاز، وغالباً ما يكون تطبيقاً مثبّتاً جانبياً أو موقّعاً بشهادة مؤسسية أو بشهادة مطوّر.
- الاستغلال الفعلي: لا سرقة مؤكدة ولا استغلال عبر App Store معلن حتى وقت النشر.
ما هي ثغرة worse_query وماذا تستطيع أن تفعل؟
يعمل كل تطبيق على آيفون داخل «صندوق عزل» خاص به، أي حاوية ملفات لا يُفترض أن تراها التطبيقات الأخرى، ولهذا لا تستطيع لعبة عادية قراءة بيانات تطبيق البنك. ثغرة worse_query تكسر هذا الافتراض. يصفها الباحث في صفحة مشروعه بأنها «هروب من العزل لإصدارات iOS 26.0 إلى 26.7.2 و27.2»، ويقول إنها خليفة مباشرة لثغرة سابقة اسمها bad_query. ويذكر أنها تصل إلى حاويات بيانات التطبيقات الأخرى وحاويات App Group المشتركة وبعض مجلدات النظام. وتقول الصفحة أيضاً إنها «إثبات مفهوم للمطورين»، وإن استخدامها يتطلب تطبيقاً مُعدّاً بحاوية App Group، وإنها «لا علاقة لها بالجيلبريك».
ببساطة: إذا وصل تطبيق خبيث إلى هاتفك واشتغل، فقد يتمكن من قراءة الملفات التي حفظتها تطبيقات أخرى محلياً. ويضيف تنبيه SlowMist أن الاستغلال الناجح يمكنه «قراءة بيانات التطبيقات الأخرى أو تعديلها»، ويؤكد أن «الثغرة لا تسرق الأصول بحد ذاتها». الخطر الحقيقي يتوقف على أمرين: أن تثبّت تطبيقاً غير موثوق، وأن يحفظ تطبيق المحفظة أو المنصة بيانات حساسة، مثل عبارة الاسترداد أو ملف المفاتيح أو ذاكرة WebView المؤقتة، في ملفات محلية قابلة للقراءة.
قال الباحث على X إنه يعرف الثغرة منذ أغسطس، وإن آخرين اكتشفوها بشكل مستقل، وإنه نشرها بعدما تأخرت آبل في الرد عليه. وخلال يوم واحد بدأت أدوات «تعديل» هاوية لإعدادات الجهاز المخفية باستخدامها، وهذا يبيّن سهولة إعادة استخدام الشيفرة العلنية، ولذلك جاءت التحذيرات الأمنية بسرعة.
ما الإصدارات المتأثرة؟ روايتان مع مصدر كل منهما
المصادر لا تتفق على النطاق الدقيق، وليس بينها آبل:
| المصدر | الإصدارات التي يذكرها | تاريخ النشر |
|---|---|---|
| صفحة مشروع الباحث (README) | من iOS 26.0 إلى 26.7.2، وiOS 27.2 | 8 نوفمبر 2026 |
| تنبيه SlowMist | من iOS 26.0 إلى 26.7.2، وiOS 27.2 | 10 نوفمبر 2026، 08:46 بتوقيت غزة |
| تحذير بينانس الرسمي | iOS 26.7.1 و27.0.1 و27.2 | 10 نوفمبر 2026، 11:56 بتوقيت غزة |
| آبل | لم تنشر نشرة تذكر worse_query | — |
الروايتان تشملان iOS 27.2 وخط iOS 26.7، وهي الإصدارات التي كانت عليها معظم أجهزة آيفون 11 وأحدث قبل تحديثات هذا الأسبوع. والنصيحة العملية واحدة في الحالتين: انتقل إلى أحدث إصدار تقدّمه آبل لجهازك واحذف التطبيقات غير الموثوقة.
هل يصلح تحديث iOS 27.2.1 ثغرة worse_query؟ ماذا تقول ملاحظات آبل فعلاً
أصدرت آبل iOS 27.2.1 وiPadOS 27.2.1 في 9 نوفمبر 2026 لأجهزة آيفون 11 وأحدث. وأصدرت معه iOS 26.7.3 لمن يبقى على iOS 26، وiOS 18.7.12 لأجهزة آيفون XS وXR. أعدنا قراءة ملاحظات iOS 27.2.1 الأمنية قبل النشر مباشرة، وهي تذكر تسعة إصلاحات:
| المكوّن | ما تقول آبل إن الخلل قد يسببه | رقم CVE |
|---|---|---|
| AirPlay وCoreUtils (اثنان) وrapportd | تجاوز حد محاولات رمز الاقتران، أو اقتران جهاز بلوتوث دون تفاعل المستخدم | CVE-2026-113968 و-113965 و-113964 و-113969 |
| App Intents | «قد يتمكن تطبيق من الوصول إلى بيانات المستخدم الحساسة» | CVE-2026-113963 |
| Bluetooth | إفساد ذاكرة عملية من مسافة البلوتوث | CVE-2026-113970 |
| Messages (اثنان) | الانضمام إلى مجموعة iMessage أو قراءة رسائل سابقة للانضمام | CVE-2026-113961 و-113960 |
| brotli | إفساد الذاكرة عبر مدخلات مصممة بشكل خبيث | CVE-2026-111497 |
لا يحمل أي من هذه البنود اسم worse_query. صحيح أن إصلاح App Intents يتعلق أيضاً بوصول تطبيق إلى بيانات حساسة، لكن آبل تصفه بأنه خلل في التفويض داخل App Intents ولا تربطه بثغرة worse_query، لذا لا يمكن اعتباره الثغرة نفسها. وتقول بعض المواقع وملخصات الأخبار الآلية إن iOS 27.2.1 «يرقّع» worse_query، لكننا لم نجد تأكيداً لذلك من آبل أو من الباحث. لذلك لم تقل آبل هل يصلح iOS 27.2.1 ثغرة worse_query أم لا، وسنحدّث المقال إن أضافت آبل بنداً أو أكد الباحث حالة الإصلاح.
ومع ذلك حدّث جهازك. فالتحديث يصلح تسع ثغرات مؤكدة أخرى، منها خللان في اقتران البلوتوث يهمّان في الأماكن المزدحمة مثل المولات ومحطات المترو والمطارات، وهو أيضاً الأساس الذي سيُبنى عليه أي إصلاح لاحق. وتذكّر أن آبل تقول إنه لا يمكن الرجوع إلى إصدار أقدم بعد تثبيت التحديث. أما إصلاح brotli فهو الخلل نفسه في المكتبة الذي غطّيناه للخوادم في دليل ثغرة Brotli، وتُظهر ملاحظات آبل أنه وصل إلى آيفون وماك وApple Watch وVision Pro في إصدار 9 نوفمبر نفسه.
لماذا تحذّر بينانس وSlowMist مستخدمي الكريبتو الآن؟
المحافظ الرقمية هدف واضح لأي ثغرة تقرأ ملفات التطبيقات الأخرى، فمن يملك عبارة الاسترداد أو المفتاح الخاص يملك الأموال. يقول تحذير بينانس، المنشور في 10 نوفمبر الساعة 11:56 بتوقيت غزة، إن worse_query «تسمح للتطبيقات الخبيثة بقراءة الملفات المحلية لتطبيقات أخرى، ما يعرّض عبارات الاسترداد والمفاتيح الخاصة وبيانات الدخول للخطر في المنظومة كلها»، ويضيف أنها «مشكلة على مستوى iOS وليست خاصة ببينانس». وتدعو بينانس إلى حذف التطبيقات من مصادر غير موثوقة، وتحديث iOS وكل التطبيقات. وتنصح من يشك في اختراق بنقل أمواله إلى محفظة جديدة تُنشأ على جهاز نظيف، وبإنهاء كل جلسات الدخول النشطة.
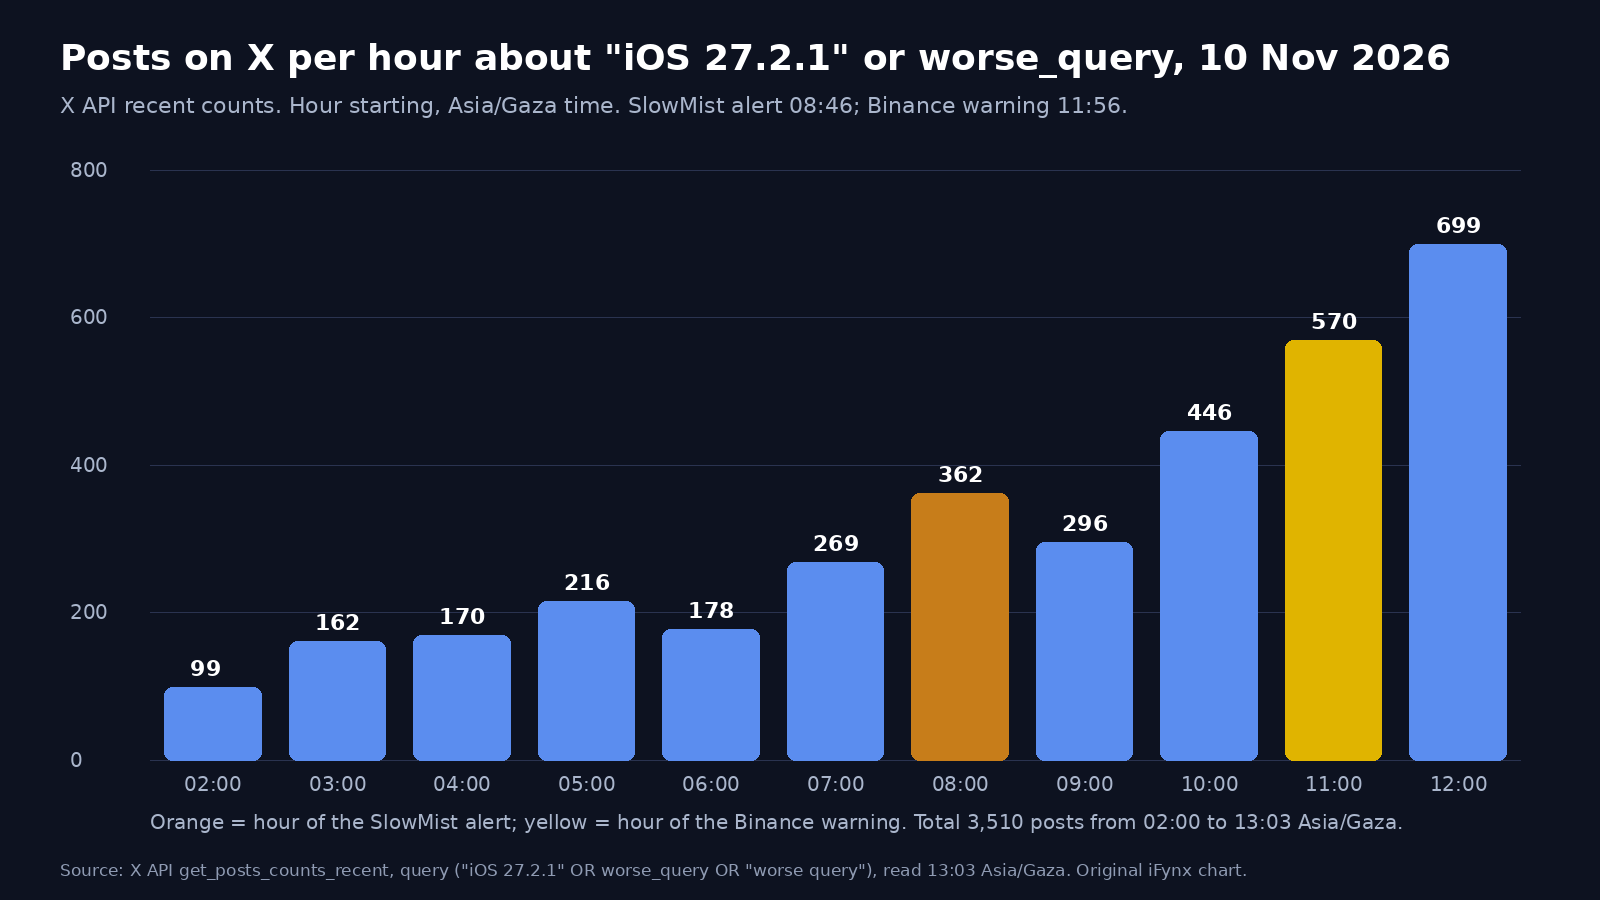
وقبل ذلك بثلاث ساعات قالت SlowMist الشيء نفسه من جهة المطورين: «إذا كانت المحفظة تحفظ عبارة الاسترداد أو ملف المفاتيح أو ذاكرة WebView كنص واضح محلياً، فقد يقرؤها تطبيق خبيث». والاهتمام يتصاعد بسرعة. فقد ارتفع عدد المنشورات على X التي تذكر iOS 27.2.1 أو worse_query من 99 في الساعة الأولى من 10 نوفمبر (بتوقيت UTC) إلى 699 بين 12:00 و13:00 بتوقيت غزة، وتجاوز منشور بينانس 220 ألف مشاهدة خلال نحو ساعة. وارتفعت المنشورات العربية عن ثغرة ايفون من 6 إلى 17 يومياً في بداية الأسبوع إلى 81 في 9 نوفمبر.
وإن كان لديك حساب على منصة تداول، فهذه فرصة لمراجعة الحمايات التي شرحناها بعد اختراق بينانس وادعاء تسريب بيانات بينانس: قائمة عناوين سحب موثوقة، ومفاتيح المرور (Passkeys) أو مصادقة ثنائية عبر تطبيق بدلاً من الرسائل النصية، ورمز مكافحة التصيّد.
خطوات تحديث iOS 27.2.1 بالعربي لمستخدمي آيفون في الخليج ومصر
بحسب دليل آبل للتحديث، تستغرق العملية دقائق:
- خذ نسخة احتياطية عبر iCloud أو الكمبيوتر، ثم صِل الهاتف بالشاحن وبشبكة Wi-Fi.
- افتح الإعدادات > عام > تحديث البرنامج، وسيظهر الإصدار الحالي وأي تحديث متاح.
- اضغط تنزيل وتثبيت لتحديث iOS 27.2.1. وإن أردت البقاء على iOS 26 فاختر iOS 26.7.3، أما أجهزة آيفون XS وXR فتحصل على iOS 18.7.12.
- بعد إعادة التشغيل تأكد من الإصدار من الإعدادات > عام > حول > إصدار iOS.
- فعّل التحديثات التلقائية (الإعدادات > عام > تحديث البرنامج > التحديثات التلقائية)، بما فيها الاستجابات الأمنية.
- حدّث أيضاً كل تطبيقات المحافظ والمنصات والبنوك من App Store.
إذا لم يظهر التحديث فأوقف أي VPN أو بروكسي، إذ تقول آبل إنها قد تمنع الوصول إلى خوادم التحديث، ثم أعد المحاولة.
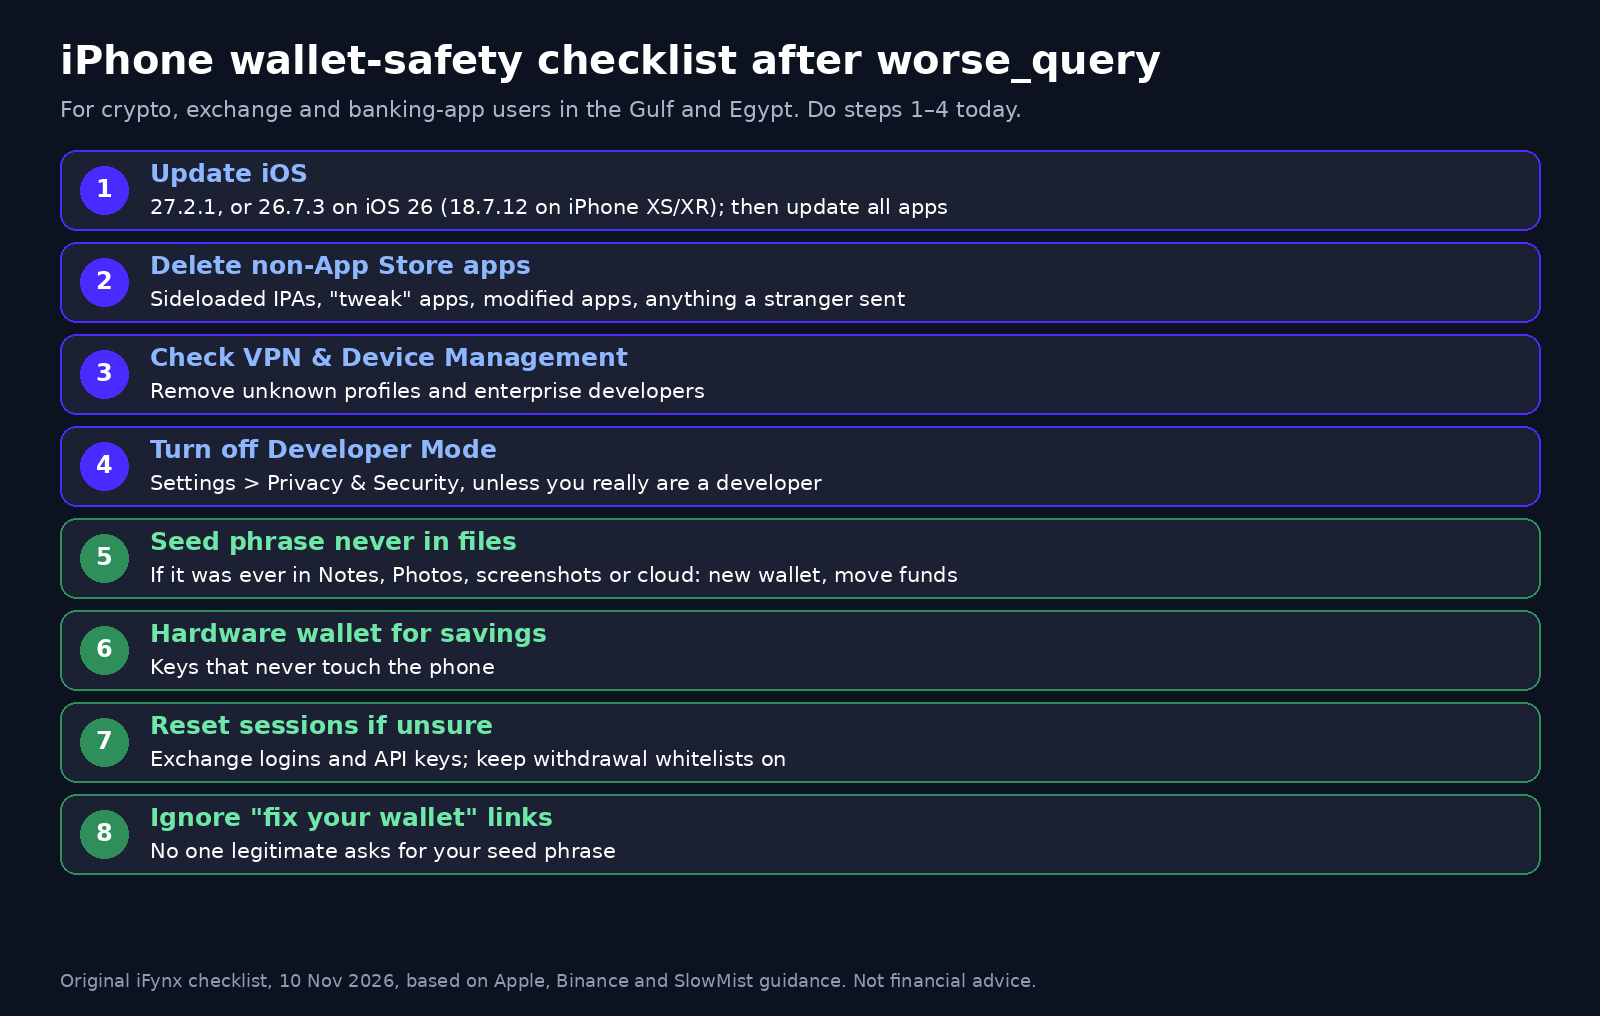
قائمة أمان المحفظة لمستخدمي آيفون في الخليج ومصر
هذه القائمة لكل من يحتفظ بعملات رقمية أو حسابات تداول أو تطبيقات بنكية على آيفون، في الإمارات والسعودية وقطر والكويت والبحرين وعُمان ومصر وغيرها:
- حدّث أولاً: iOS 27.2.1 أو iOS 26.7.3 (أو iOS 18.7.12 للأجهزة الأقدم)، ثم حدّث تطبيقاتك.
- احذف كل ما لم تحصل عليه من App Store: ملفات IPA المثبّتة جانبياً، وتطبيقات «التعديل» و«التخصيص»، والنسخ المعدّلة من التطبيقات الشهيرة، وأي تطبيق أرسله لك شخص لا تعرفه.
- افحص الملفات الشخصية والتطبيقات المؤسسية: افتح الإعدادات > عام > إدارة VPN والجهاز، واحذف أي ملف تعريف أو مطوّر مؤسسي لا تعرفه. أما هاتف العمل فيجب ألا يظهر فيه إلا ملف جهة عملك.
- أوقف وضع المطوّر إن لم تكن مطوراً (الإعدادات > الخصوصية والأمن > وضع المطوّر)، فآبل تشترطه لتشغيل التطبيقات الموقّعة بشهادة مطوّر.
- عبارة الاسترداد لا تُحفظ في ملفات: إن سبق أن حفظتها في الملاحظات أو الصور أو لقطة شاشة أو ملف نصي أو تخزين سحابي، فاعتبرها مكشوفة. أنشئ محفظة جديدة وانقل الأموال إليها، بغض النظر عن worse_query.
- الأرصدة الكبيرة مكانها محفظة أجهزة (Hardware Wallet)، لأن مفاتيحها لا تلمس الهاتف أبداً.
- لا تتعجل نقل الأموال في غير ذلك: إن كنت تستخدم تطبيقات App Store فقط وعبارتك ليست في ملف، فالتحديث والتنظيف يكفيان الآن. وإن ثبّتّ تطبيقاً غير موثوق، فاتبع نصيحة بينانس: محفظة جديدة على جهاز نظيف، ثم نقل الأموال، ثم تسجيل الخروج من كل الجلسات.
- أعد ضبط جلسات المنصات ومفاتيح API إن كنت غير متأكد، وأبقِ قوائم السحب الموثوقة مفعّلة.
- تجاهل روابط «أصلح محفظتك»: المحتالون يلحقون بكل تحذير كبير، ولن تطلب منك بينانس أو آبل عبارة الاسترداد أبداً.
وتنطبق هنا أيضاً نصيحتنا بعد اختراق محفظة Keplr: افصل محفظة «الإنفاق» عن محفظة المدخرات، ولا تستورد عبارة المدخرات إلى تطبيق على الهاتف. ومن يواجه تهديدات موجّهة فليقرأ دليلنا عن إشعارات التهديد من آبل ووضع القفل.
لفرق المنتجات: App Groups والتطبيقات المؤسسية وتخزين المفاتيح
إن كنت تبني تطبيقات محافظ أو تقنية مالية أو بنوك أو تطبيقات شاملة للخليج ومصر، فثغرة worse_query تستدعي مراجعة للتصميم لا مجرد ملاحظة تحديث. وهذه خطوات لا تحتاج انتظار تأكيد آبل:
- راجع صلاحيات App Group: اجرد كل App Group يتشاركها تطبيقك وإضافاته وما يُحفظ في كل حاوية مشتركة، فالودجت وإضافات المشاركة كثيراً ما تحمل رموز دخول أو بيانات حساب مؤقتة أو سجلات.
- لا أسرار في الملفات: عبارات الاسترداد والمفاتيح الخاصة ورموز التحديث وملفات تعريف الجلسة لا مكان لها في ملفات عادية أو قواعد SQLite أو UserDefaults أو السجلات أو تخزين WebView، سواء في حاويتك أو في حاوية مشتركة.
- استخدم Keychain وSecure Enclave: احفظ الأسرار في Keychain Services بفئة وصول «هذا الجهاز فقط». وولّد مفاتيح التوقيع داخل Secure Enclave حيثما أمكن، فلا يمكن تصدير المفتاح الخاص أصلاً. والمجلدات التي تذكرها صفحة مشروع worse_query هي حاويات التطبيقات والمجموعات، وليس بينها Keychain.
- شفّر قواعد البيانات المحلية بمفتاح محفوظ في Keychain، واجعل عمر الرموز المؤقتة قصيراً.
- اربط العمليات الحساسة بإصدار النظام: اعرض شريطاً داخل التطبيق بالعربية والإنجليزية يطلب من المستخدمين على إصدارات أقدم من iOS 27.2.1 أو 26.7.3 التحديث، وفكّر في تحقق إضافي قبل السحوبات الكبيرة من الأجهزة غير المحدّثة.
- اجرد التطبيقات المؤسسية والموقّعة بشهادة مطوّر: الأدوات الداخلية ونسخ الاختبار والتجارب الموقّعة خارج App Store هي بالضبط نوع البرمجيات الذي تحتاجه هذه الثغرة. أوقف النسخ القديمة، وقيّد من يستطيع تثبيتها، ولا ترسلها للعملاء أبداً.
- ادفع التحديث عبر MDM: في هواتف الشركة، استخدم نظام إدارة الأجهزة لفرض iOS 27.2.1 أو 26.7.3 بموعد نهائي، وامنع الملفات المؤسسية المجهولة.
- لا تعتمد على كشف الجيلبريك: هذه ليست جيلبريك، وفحوص ملفات الجيلبريك لن تكتشفها.
واجعل ذلك جزءاً من إيقاع تحديث أوسع، فقد شهد هذا الأسبوع أيضاً ثغرة يوم صفر في كروم مستغلة فعلياً. وإن كنت تجهّز نسخاً لأجهزة جديدة، فإن قائمة آيفون Duo تغطي جانب العربية والاتجاه من اليمين إلى اليسار في دورة الإصدار نفسها.
كيف تساعد آيفينيكس
تبني آيفينيكس تطبيقات iOS وأندرويد وتصونها لمنتجات التقنية المالية والمحافظ والمستهلكين، بالعربية والإنجليزية من اليوم الأول. يستطيع فريق تطوير تطبيقات الجوال مراجعة طريقة حفظ تطبيقك للمفاتيح والرموز، ونقل الأسرار إلى Keychain وSecure Enclave، وتدقيق بيانات App Group والإضافات. ومن خلال صيانة البرمجيات نتولى التحديثات الأمنية وتحديث المكتبات والجاهزية لإصدارات النظام، ليُختبر تطبيقك ويُطلب من مستخدميك التحديث فور إصدار آبل أي إصلاح. والخطوة الأولى مكالمة استكشافية مجانية مدتها 30 دقيقة: تواصل معنا وأخبرنا عن تطبيقك وإصدارات iOS التي يستخدمها عملاؤك.
أسئلة شائعة
هل يصلح تحديث iOS 27.2.1 ثغرة worse_query؟
لم تقل آبل ذلك. ملاحظات iOS 27.2.1 الأمنية المنشورة في 9 نوفمبر 2026 تذكر تسعة إصلاحات، منها AirPlay والبلوتوث والرسائل وbrotli، ولا يحمل أي منها اسم worse_query. بعض المواقع تقول إن الثغرة رُقّعت، لكننا لم نجد تأكيداً من آبل أو من الباحث. ثبّت التحديث على أي حال، فهو يصلح ثغرات مؤكدة أخرى وهو أساس أي إصلاح لاحق.
ما إصدارات iOS المتأثرة بثغرة worse_query؟
تقول صفحة مشروع الباحث وSlowMist إنها من iOS 26.0 إلى 26.7.2 بالإضافة إلى iOS 27.2، بينما يذكر تحذير بينانس iOS 26.7.1 و27.0.1 و27.2. ولم تنشر آبل قائمتها الخاصة. والخطوة الآمنة واحدة: ثبّت iOS 27.2.1، أو iOS 26.7.3 إن بقيت على iOS 26.
هل محفظتي الرقمية على آيفون آمنة من هذه الثغرة؟
تحتاج الثغرة تطبيقاً خبيثاً مثبّتاً ويعمل على هاتفك، وغالباً ما يكون مثبّتاً جانبياً أو موقّعاً بشهادة مؤسسية أو بشهادة مطوّر. وحتى 10 نوفمبر 2026 لم نجد تقريراً علنياً عن سرقة أموال أو عن تطبيق في App Store يستغلها. إن كنت تستخدم تطبيقات App Store فقط، وتحدّث النظام، ولا تحفظ عبارة الاسترداد في ملفات، فالخطر عليك منخفض.
هل يجب أن أنقل أموالي أو أغيّر عبارة الاسترداد؟
فقط إن ثبّتّ تطبيقاً من خارج App Store، أو رأيت ملف تعريف مجهولاً، أو سبق أن حفظت عبارتك في الملاحظات أو الصور أو لقطات الشاشة أو التخزين السحابي. في هذه الحالات اتبع نصيحة بينانس: أنشئ محفظة جديدة على جهاز نظيف ومحدّث، وانقل الأموال، وأعد ضبط جلسات المنصات. وفي غير ذلك ابدأ بتحديث النظام والتطبيقات.
ماذا تفعل الشركات التي لديها تطبيقات iOS مؤسسية أو App Groups؟
راجع كل App Group وكل إضافة بحثاً عن أسرار محفوظة، وانقل المفاتيح والرموز إلى Keychain أو Secure Enclave، وشفّر قواعد البيانات المحلية، وأوقف النسخ المؤسسية أو الموقّعة بشهادة مطوّر القديمة. واستخدم نظام إدارة الأجهزة لفرض iOS 27.2.1 أو 26.7.3 على هواتف الشركة، واعرض تنبيه تحديث داخل التطبيق لعملائك على الإصدارات الأقدم.
المصادر وسياسة التحديث
قرأنا هذه المصادر في 10 نوفمبر 2026: آبل، المحتوى الأمني لتحديث iOS 27.2.1 وiPadOS 27.2.1 (منشور في 9 نوفمبر 2026، وأعدنا التحقق منه قبل النشر)؛ وملاحظات iOS 26.7.3؛ وملاحظات iOS 18.7.12؛ وصفحة إصدارات آبل الأمنية؛ ودليل آبل لتحديث آيفون؛ ومنشور بينانس على X؛ ومنشور SlowMist على X؛ ووثائق آبل للمطورين عن App Groups وKeychain وSecure Enclave ووضع المطوّر. قرأنا وصف مشروع الباحث لمعرفة نطاق الإصدارات فقط، ولا نضع رابطاً لشيفرة الاستغلال عمداً. أعداد المنشورات من واجهة X البرمجية (10 نوفمبر 2026). سنحدّث المقال إن نشرت آبل نشرة تذكر worse_query، أو أكد الباحث حالة الإصلاح، أو تأكدت سرقة باستخدام هذه الثغرة.
قراءات ذات صلة
- تنبيه تهديد من آبل: ألمانيا تحذّر نوابها ووزراءها من برنامج تجسس على الآيفون. كيف تميّز التنبيه الحقيقي من الاحتيال، ودليل وضع القفل في الآيفون للخليج ومصر وفلسطين
- اختراق محفظة Keplr: حادث Web3Auth يطال بعض حسابات Google وApple — ماذا تفعل الآن؟
- ادعاء تسريب بيانات بينانس: ماذا يقول ShinyHunters، ولماذا تراه بينانس احتيالًا، وماذا يفعل مستخدمو الخليج ومصر الآن
- اختراق Across: كيف حوّل هجوم هندسة اجتماعية على مسجّل النطاق موقع across.to إلى فخ لسرقة المحافظ، وقائمة حماية النطاقات لتطبيقات الكريبتو في الخليج ومصر