
الإجابة المباشرة — 10 نوفمبر 2026: نشرت Fireworks AI تحديثاً عن حادثها الأمني في أكتوبر 2026 بتاريخ 9 نوفمبر 2026. وهذا استكمال لـنشرة 9 أكتوبر، لا قضية منفصلة بلا صلة: تكشف Fireworks مساراً ثانياً داخل التحقيق نفسه في أكتوبر. ويقول تحديث 9 نوفمبر إنه بعد النتيجة الأولى — استخدام غير مصرّح به لاعتمادات داخلية والوصول إلى أسرار مخزَّنة في مهام التقييم — اكتشفت الشركة لاحقاً أثراً على معلومات الحسابات والفوترة، وعلى مجموعة محدودة من الحسابات أيضاً أثراً على الأسرار ومجموعات البيانات وأوزان نماذج غير مكتملة. أما أرقام بطاقات الدفع، فتقول Fireworks إنها غير مخزَّنة ولم تتأثر. ولم ترصد أثراً على Inference أو Training SDK أو Nexus، وهي خدمات بعدم احتفاظ بالبيانات افتراضياً؛ وهذه النتائج «مبنية على تحقيقنا حتى اليوم»، والتحقيق مستمر. ولا تقول Fireworks إن مطالبات العملاء أو حركة الاستدلال تسربت. وإذا لم يصلك إشعار، فقد قالت النشرة الأولى إن حسابك لم يُحدَّد حتى ذلك الحين على أنه متأثر.
تحديث، 14 نوفمبر 2026، الساعة 13:22 بتوقيت غزة: Cursor تقول إن اختراقها بدأ بمفتاح مكشوف لدى Fireworks
قالت Cursor في تحديث منشور في 13 نوفمبر إن حادثها الأمني في أكتوبر بدأ حين حصل مهاجم على مفتاح وصول أصدرته Cursor لـFireworks، وتقول Cursor إن المفتاح «كشفته Fireworks». واستخدمه المهاجم لنسخ حاوية للقراءة فقط فيها سجلات جلسات وكيل البرمجة لدى Cursor (معظمها من 2025، من جلسات خارج وضع الخصوصية). واحتوت بعض السجلات على اعتمادات غير محجوبة (انكشفت مفاتيح API لأقل من 0.01% من عملاء Cursor)، فوصل المهاجم إلى بعض أدوات SaaS لدى Cursor، ثم وضع في 29 أكتوبر نسخاً معدَّلة من إضافة Claude Code التابعة لـAnthropic (الإصداران 2.1.312 و2.1.313) في الذاكرة المؤقتة لمتجر إضافات Cursor، وربما تلقّاها 5,000 مستخدم كحد أقصى. ونقلت Cursor كل عمليات الاستدلال بعيداً عن Fireworks. هذه رواية Cursor، أما نشرات Fireworks المحدَّثة آخر مرة في 9 نوفمبر فلا تذكر Cursor. التفاصيل الكاملة وقائمة فحص لفرق التطوير: اختراق Cursor: كيف قاد مفتاح مكشوف لدى Fireworks AI إلى نسخة خبيثة من إضافة Claude Code.
وبشكل منفصل، أبلغت Uber مكاتب المدعين العامين في ولايات أمريكية يوم 10 نوفمبر أن اعتمادات داخلية مخترقة لدى مزوّد خدمة استُخدمت في 7 أكتوبر للوصول إلى بيانات سائقين لدى Uber، منها صور رخص القيادة والاسم والعنوان وتاريخ الميلاد ورقم الرخصة (إشعار Uber إلى المدعي العام في ولاية آيوا، ويشمل نحو 2,999 من سكان الولاية). ولا يسمّي الإشعار المزوّد، لكن متحدثاً باسم Uber قال لموقع TechCrunch إنه Fireworks. ولم تنشر Uber عدداً إجمالياً للسائقين المتأثرين.

وينبغي للشركات الناشئة والوكالات في الخليج ومصر التي ترى آيفينيكس أنها تبني روبوتات محادثة عربية وأنظمة RAG وضبطاً دقيقاً على استدلال مستضاف أن تعامل هذا كحادث يبدأ بتدوير المفاتيح. فالنوع نفسه من الخطأ — أسرار موضوعة في مهام تقييم — ظهر في قائمة تحقق أسرار Claude Code. دُر مفاتيح واجهة Fireworks وأي اعتمادات طرف ثالث مخزَّنة كأسرار لدى الجهة المُصدِرة، لا بحذف النسخة المخزَّنة وحدها.
مساران في تحقيق واحد خلال أكتوبر
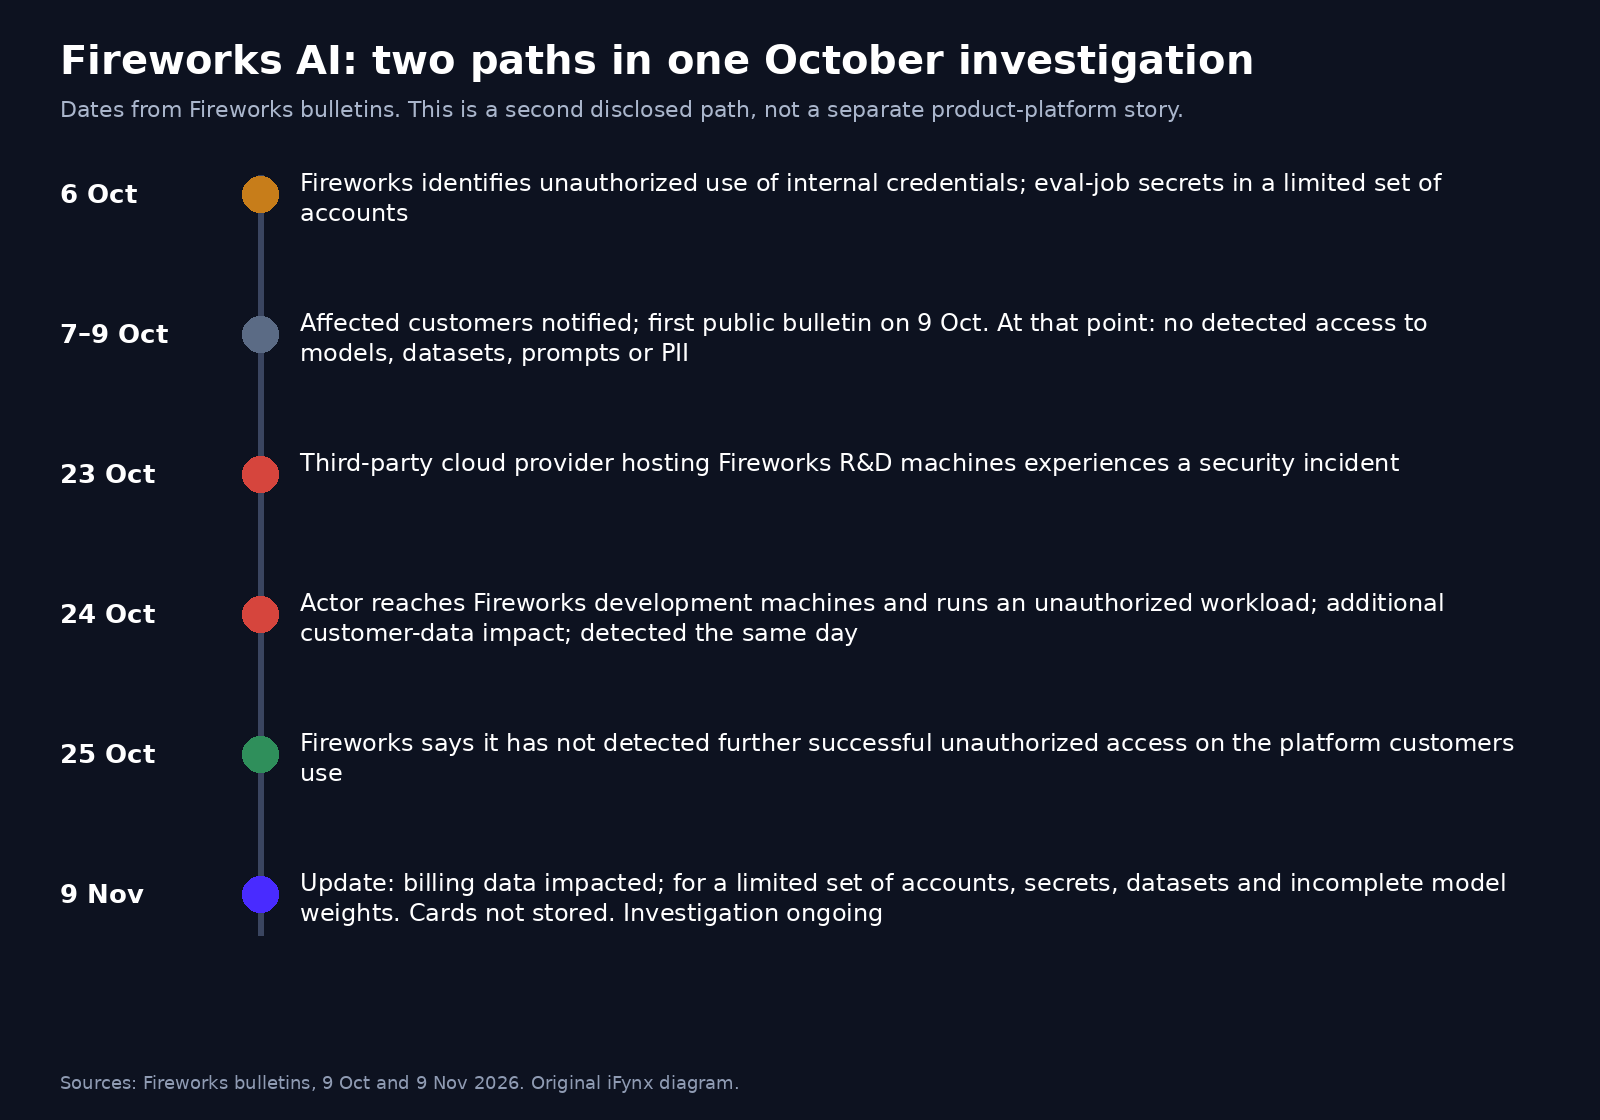
في 6 أكتوبر 2026، بحسب النشرة الأولى (آخر تحديث 10 أكتوبر 2026 الساعة 11:16 بتوقيت المحيط الهادئ)، «حددت Fireworks حادثاً أمنياً يتضمن استخداماً غير مصرّح به لاعتمادات Fireworks الداخلية». ووصل طرف ثالث غير مصرّح له إلى «متغيرات بيئة مستخدمة في مهام التقييم في عدد محدود من حسابات العملاء». وفي ذلك الوقت قالت الشركة إنها لم ترصد دليلاً على وصول غير مصرّح به إلى نماذج العملاء أو مجموعات البيانات أو بيانات التدريب أو المعلومات الشخصية أو حركة الاستدلال (بما فيها المطالبات والمخرجات) داخل نطاقها الأمني. وبدأت إشعار العملاء المتأثرين في 7 أكتوبر، ونشرت النشرة في 9 أكتوبر.
ويضيف تحديث 9 نوفمبر مساراً إضافياً. «تعرّض مزوّد سحابة طرف ثالث يستضيف أجهزة البحث والتطوير لدى Fireworks لحادث أمني في 23 أكتوبر. وفي 24 أكتوبر استخدمه الطرف الثالث غير المصرّح له للوصول إلى أجهزة التطوير لدى Fireworks ثم تشغيل حمل غير مصرّح به أدى إلى أثر إضافي على بيانات العملاء. ورصدنا هذا النشاط في اليوم نفسه، واتبعنا إجراءات الاستجابة لاتخاذ تدابير معالجة فورية وإغلاق ثغرات حرجة معروفة. وحتى 25 أكتوبر لم نرصد دليلاً إضافياً على وصول غير مصرّح به ناجح من جهة التهديد على منصة Fireworks التي يستخدمها العملاء».
ولهذا تحتاج العناوين التي تسمّيه «اختراقاً ثانياً في أسابيع» إلى حرص. فهو مسار حادث ثانٍ مُفصح عنه داخل التحقيق نفسه في أكتوبر، بعد اختراق مزوّد سحابة طرف ثالث، لا اختراقاً ثانياً منفصلاً تماماً لمنصة المنتج كما اكتمل وصفه في النشرة الأولى. وتقول Fireworks إنها أبلغت جهات إنفاذ القانون واستعانت بـ Palo Alto Networks Unit 42 في التحليل الجنائي.
ما تقول Fireworks إنه تأثر — وما لا تقوله
يعدّد تحديث 9 نوفمبر فئات المعلومات التالية في التطبيق الداخلي المتأثر:
- بيانات وصفية للموارد، مثل معرّفات Fireworks وأسماء العرض والأوصاف ووقت الإنشاء.
- معلومات الفوترة، مثل عناوين الفوترة والشحن وسجل الفواتير والمدفوعات ورصيد الحساب واستخدام الأرصدة. «أرقام بطاقات الدفع غير مخزَّنة لدى Fireworks ولم تتأثر».
- «أوزان النماذج ومجموعات البيانات: بالنسبة لبعض العملاء، تم الوصول إلى مجموعة فرعية من أوزان نماذج غير مكتملة ومجموعات بيانات».
ويقول التحديث نفسه أيضاً إنه بعد النشرة الأولى «اكتشفنا آثاراً على معلومات الحسابات والفوترة. وبالنسبة لمجموعة محدودة من الحسابات، اكتشفنا أيضاً أثراً على الأسرار ومجموعات البيانات والنماذج غير المكتملة». وهي تُخطر العملاء الذين تأثرت بياناتهم، مع التفاصيل والإجراءات الموصى بها. والتواصل عبر رسالة الإشعار أو security-notice@fireworks.ai.
وتصرّح Fireworks بما لم تجده حتى الآن: «لم نرصد أي أثر على Inference وTraining SDK وNexus، وهي جميعاً بعدم احتفاظ بالبيانات افتراضياً. وهذه النتائج مبنية على تحقيقنا حتى اليوم. وتحقيقنا مستمر وقد يكشف معلومات إضافية». وهذا ليس إثباتاً بأن المطالبات لم تُكشف قط، وهو أيضاً ليس قولاً بأنها تسربت. ونحن لا نقول إنها تسربت.
وكخطوة احتواء، «عطّلت Fireworks رفع مجموعات البيانات وتنزيلها ذاتياً المستخدمة في Batch Inference والتدريب القائم على مجموعات البيانات أثناء التحقيق في هذا الحادث. ويظل Training SDK متاحاً مع عدم الاحتفاظ بالبيانات، أي بلا بيانات تدريب مخزَّنة في حالة السكون، ويعمل التدريب عبر Fireworks Lab في بيئة معزولة بحماية إضافية للشبكات والتخزين».
ما هو LLMjacking، كما تصفه Fireworks وGoogle؟
تكتب Fireworks: «تشير الأدلة إلى صلات بمجموعة تهديد إجرامية سيبرانية، ذات دافع مالي، تهدف إلى بيع الرموز الناتجة عن وصول غير مصرّح به إلى نماذج لغوية كبيرة إلى بوابات توجيه غير مشروعة، وهو ما يُعرف بـ LLMJacking». وتشير إلى مقالة مجموعة استخبارات التهديدات في Google وMandiant في 2 نوفمبر 2026 عن صعود LLMJacking.
وتصف تلك المقالة حوادث لـ Mandiant في 2026 اختطف فيها مهاجمون وصول مؤسسات إلى نماذج لغوية عبر مزوّدي سحابة ونماذج. وبخلاف اختطاف الموارد للتعمية، تقول إن LLMJacking «يمكن أن يولّد قفزات كبيرة في رسوم سحابية احتيالية خلال ساعات»، مع حوادث تجاوزت 100 ألف دولار في يوم واحد، ورسوم تراكمية وصلت في بعض المؤسسات إلى مليون دولار قبل إلغاء الوصول. وتصف GTIG أيضاً «LLM Mixers» — بوابات توجيه غير مشروعة تعيد بيع الوصول غير المصرّح به. والدفاع العملي للعميل هو ما قالته Fireworks أصلاً للحسابات المتأثرة في أكتوبر: دُر المفاتيح لدى الجهة المُصدِرة، راقب الفاتورة، ولا تترك اعتمادات سحابة إنتاجية كأسرار لدى المزوّد. ويغطي تقرير WorkOS / ARTEX درساً قريباً عن أدوات الوكلاء والمفاتيح.
شائعات تراجع العملاء، ومن تقول Fireworks إنها تساعدهم
ذكرت مادة Benzinga بتاريخ 9 نوفمبر 2026، والمنسوبة إلى The Information، «وفقاً لشخصين مطّلعين على الاختراق»، أن Fireworks أخبرت في الأسبوع السابق بعض كبار عملائها، ومنهم Harvey، بـ«اختراق أحدث وأكثر خطورة». ثم قالت، وفقاً لأحد هذين الشخصين، إن «بعض عملاء Fireworks، الذين ينفقون ملايين الدولارات سنوياً على خدماتها، يفكرون في الانتقال إلى مزوّدين آخرين». وادّعاء الانتقال هذا مصدره مجهول. وهو ليس بياناً من Fireworks، ونحن لا ننقله كحقيقة.
أما Bloomberg Law، في مادة 9 نوفمبر 2026، فينقل عن متحدث باسم Fireworks أن الشركة «تعمل بنشاط مع عملائنا لإدارة الحادث، بما في ذلك Notion وCursor وآخرين». هنا يُذكر Notion وCursor كعملاء تُقدَّم لهم المساعدة، لا كعملاء غادروا. ويلاحظ Bloomberg أيضاً أن Fireworks تدرج Harvey وNotion وCursor ضمن العملاء على موقعها. وكما في أي ادّعاء تسريب متنازع عليه، تبقى القاعدة في مقالنا عن ادّعاء تسريب 335 مليون سجل في بينانس: انسب المصدر، ولا ترقِّ الشائعة إلى نتيجة مؤكدة.
ونمط الطرف الثالث مألوف من اختراق Coinbase عبر Amplitude: يمكن لاختراق لدى مورّد أو مورّد المورّد أن يكشف بيانات عملاء حتى عندما يُوصف المنتج الذي يلمسه المستخدمون بأنه غير متأثر حتى الآن.
صندوق جانبي — 10 نوفمبر 2026: NEAR AI أبلغت أيضاً عن وصول غير مصرّح به
ملاحظة مؤرخة، 10 نوفمبر 2026 بتوقيت غزة: قالت تقارير ثانوية (منها CryptoBriefing وPANews وTechFlow) إن NEAR AI نشرت أنها رصدت وصولاً غير مصرّح به إلى أنظمتها الداخلية، وأوقفت استدلال NEAR AI Cloud احترازياً، وذكرت أن مطالبات العملاء والاستدلال يعملان داخل بيئات تنفيذ موثوقة معزولة عتادياً (TEE). وقالت تلك التقارير أيضاً إن NEAR Protocol وخدمات NEAR الأخرى لم تتأثر، وإن تقريراً كاملاً عن الحادث سيصدر لاحقاً. وفي وقت لاحق من 10 نوفمبر قالت بعض الوسائل نفسها إن NEAR AI نشرت أن Cloud عاد للعمل بعد ترقيع الثغرات وتدوير الاعتمادات المتأثرة. وعندما راجعنا مدونة NEAR AI نفسها في 10 نوفمبر 2026 لم نجد تقريراً رسمياً مخصصاً للحادث. فتعامل مع الإيقاف وادّعاء TEE وأي عودة للخدمة كبيانات منسوبة إلى NEAR AI عبر تلك الوسائل، لا كتحقق مستقل، وترقّب التقرير الموعود. وهذا سياق لـ«مزوّدي استدلال الذكاء الاصطناعي تحت الهجوم»، لا حادثاً ثانياً لدى Fireworks.
ماذا ينبغي أن تفعل فرق الذكاء الاصطناعي في الخليج ومصر الآن؟
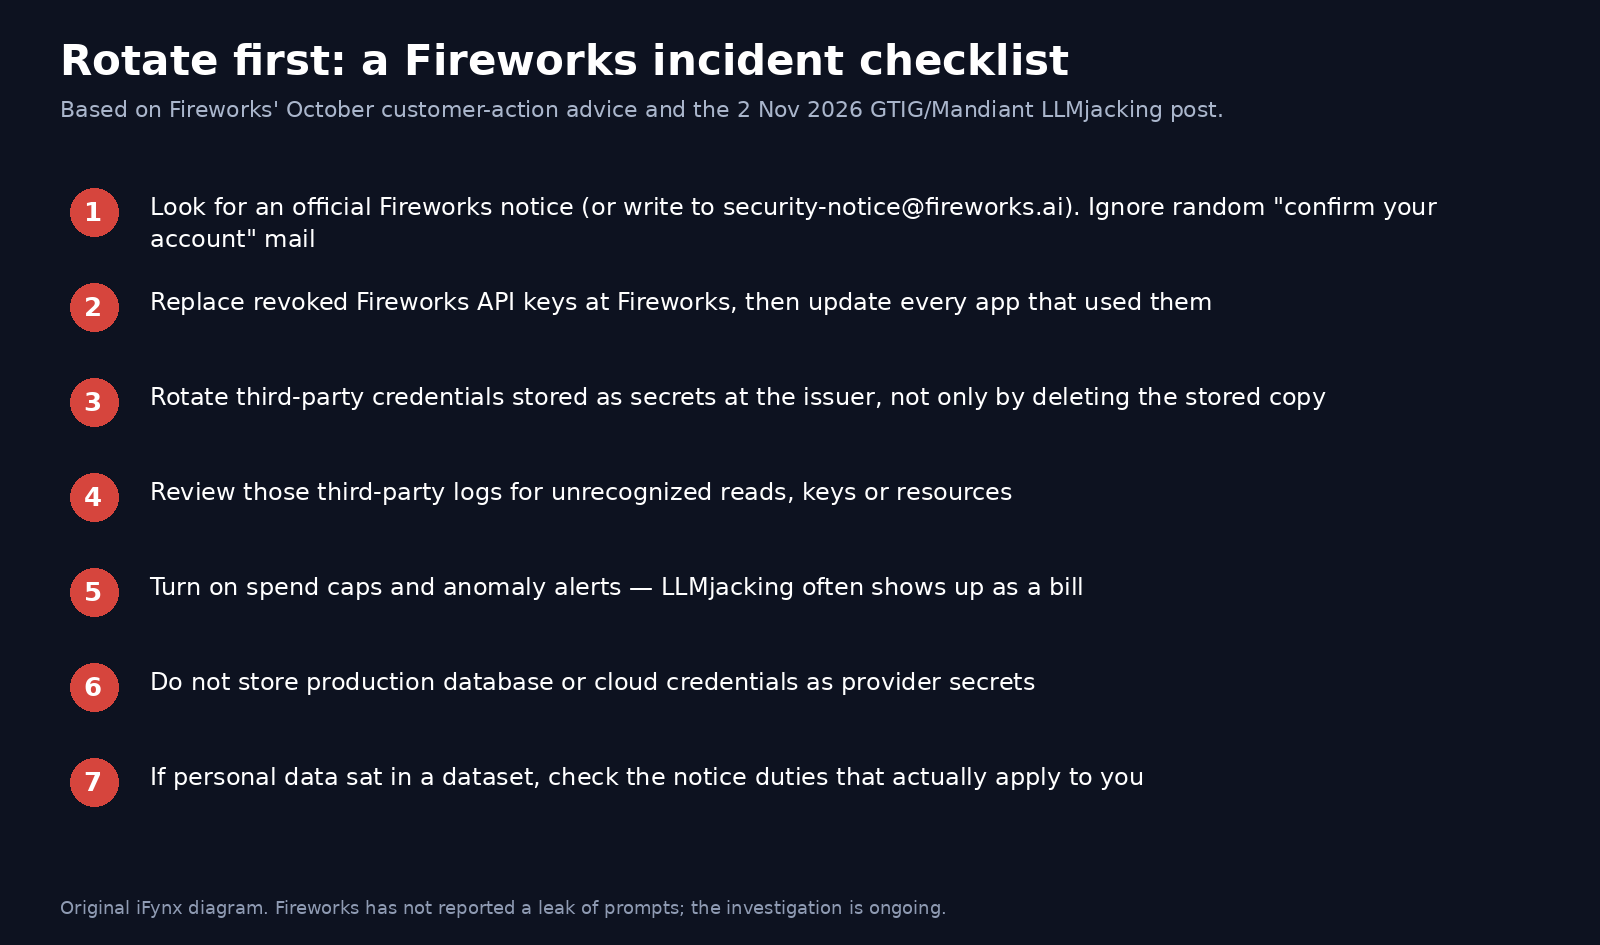
- ابحث عن رسالة إشعار من Fireworks. إذا لم تصلك، فقد قالت نشرة أكتوبر إن حسابك لم يُحدَّد على أنه متأثر بناءً على التحقيق حينها؛ وقد يتغيّر ذلك، فتابع القنوات الرسمية. ولا تثق برسالة عشوائية «أكّد حسابك»؛ جهة الاتصال الرسمية هي سلسلة الإشعار أو security-notice@fireworks.ai.
- إذا أُشعرت، فاستبدل مفاتيح واجهة Fireworks الملغاة لدى Fireworks، ثم حدّث كل تطبيق كان يستخدمها.
- دُر اعتمادات الطرف الثالث التي خُزنت كأسرار لدى Fireworks *عند الجهة المُصدِرة* (السحابة، قاعدة البيانات، Git، Slack، الدفع، وغيرها). وحذف السر المخزَّن لا يكفي. وهذه قاعدة التدوير أولاً نفسها في دليل أسرار Claude Code.
- راجع النشاط لدى مزوّدي الطرف الثالث بحثاً عن قراءات أو مفاتيح أو موارد غير معروفة، وأرسل إلى Fireworks أي أسماء أو معرّفات لا تتعرّف عليها.
- فعّل سقوف إنفاق وتنبيهات شذوذ على كل مفتاح لمزوّد ذكاء اصطناعي. وغالباً ما يظهر LLMjacking كفاتورة مفاجئة.
- لا تخزّن اعتمادات قاعدة بيانات أو سحابة إنتاجية كأسرار على منصة استدلال أو تقييم.
- اسأل المزوّدين الحاليين والمستقبليين أسئلة قصيرة: أي سحب طرف ثالث تستضيف أجهزة البحث والتطوير، وهل الاستدلال بعدم احتفاظ افتراضي، وما مدة الإشعار عند الحوادث؟
- إذا وُجدت بيانات شخصية في مجموعة ضبط دقيق أو تقييم، فتحقق مما إذا كان واجب إشعار ينطبق بموجب قوانين الخصوصية التي تغطيك فعلاً. وقائمة تحقق نظام حماية البيانات الشخصية السعودي نقطة بداية للنظام السعودي؛ وهذا المقال لا يقدّم استشارة قانونية ولا يقتبس نصوصاً نظامية لم نُعد التحقق منها اليوم.
وبشكل منفصل، نشرت OpenAI في 9 نوفمبر 2026 مفتاح إيقاف لبنية البحث التحتية. ويغطي شرحنا لـ Control Room ذلك النظام؛ وهو ليس ChatGPT ولا واجهة البرمجة العامة، ولا علاقة له بحادث Fireworks هذا. وكلا الموضوعين مفيد لفرق تشغّل وكلاء واستدلالاً مستضافاً.
كيف تساعد آيفينيكس
يغطي الذكاء الاصطناعي والبيانات في آيفينيكس خدمتي تطوير الذكاء الاصطناعي ووكلاء الذكاء الاصطناعي والأتمتة: التكامل الآمن مع النماذج المستضافة، وإدارة المفاتيح، وقائمة تحقق للمورّدين. وتغطي الصيانة والنمو تدوير الاعتمادات والمراقبة بعد الإطلاق. إذا وصل إشعار من Fireworks أو من مزوّد استدلال آخر إلى مكتبك في الخليج أو مصر، احجز مكالمة اكتشاف مجانية لثلاثين دقيقة. آيفينيكس غير مرتبطة بـ Fireworks AI ولا تستطيع التحقق مما إذا كان حسابك متأثراً.
أسئلة شائعة
هل تأثر حسابي في Fireworks، وكيف أعرف؟
تقول Fireworks إنها تُخطر العملاء الذين تأثرت بياناتهم. وقالت نشرة أكتوبر إنه إذا لم يصلك إشعار، فإن Fireworks لم تحدّد حسابك على أنه متأثر بناءً على التحقيق حتى ذلك الحين، وإن ذلك قد يتغيّر. استخدم رسالة الإشعار الرسمية أو security-notice@fireworks.ai، لا نموذجاً من طرف ثالث.
أي المفاتيح يجب أن أدورها؟
كانت نصيحة Fireworks في أكتوبر للعملاء المتأثرين هي استبدال مفاتيح واجهة Fireworks الملغاة، وتدوير اعتمادات الطرف الثالث المذكورة في الإشعار لدى الجهات التي أصدرتها، ثم تحديث التطبيقات والأسرار المخزَّنة. وحذف سر مخزَّن وحده لا يُبطل الاعتماد الأساسي.
هل انكشفت المطالبات أو حركة الاستدلال؟
تقول Fireworks إنها لم ترصد أثراً على Inference أو Training SDK أو Nexus، وهي بعدم احتفاظ بالبيانات افتراضياً، بناءً على التحقيق حتى الآن، وهو ما زال مستمراً. وهي لا تقول إن المطالبات تسربت، ونحن لا نقول ذلك.
ما هو LLMjacking، وكيف أمنع إعادة بيع المفاتيح المسروقة؟
تربط Fireworks الجهة المهدِّدة بمجموعة ذات دافع مالي تبيع وصولاً غير مصرّح به إلى نماذج لغوية عبر بوابات توجيه غير مشروعة، وهو نمط وصفته GTIG وMandiant في 2 نوفمبر 2026. والضوابط العملية: جرد المفاتيح، وتدويرها لدى الجهة المُصدِرة، وتخصيص مفتاح لكل بيئة، ووضع سقوف إنفاق وتنبيهات، وعدم تخزين اعتمادات الإنتاج كأسرار لدى المزوّد.
هل ينبغي أن أغيّر مزوّد الاستدلال، وهل انكشفت بطاقات الدفع؟
قرار التغيير قرار مخاطر مورّد، لا حقيقة يمكن حسمها من مصادر مجهولة. وذكرت Benzinga، نقلاً عن شخص واحد غير مسمّى، أن بعض كبار العملاء يفكرون في التغيير؛ بينما سمّى متحدث Fireworks، كما نقل Bloomberg، شركتي Notion وCursor كعملاء تساعدهم الشركة في إدارة الحادث. وتقول Fireworks إن أرقام بطاقات الدفع غير مخزَّنة ولم تتأثر.
المصادر وسياسة التحديث
المصادر الأساسية: Fireworks، «Update on October 2026 security incident»، آخر تحديث 9 نوفمبر 2026، والنشرة السابقة «Fireworks October 2026 security incident»، آخر تحديث 10 أكتوبر 2026. ومصادر ثانوية: GTIG/Mandiant عن LLMJacking في 2 نوفمبر 2026؛ وBenzinga / The Information وBloomberg Law في 9 نوفمبر 2026. وادّعاءات تراجع العملاء منسوبة إلى مصادر مجهولة. ولا نصف خطوات استغلال. سنحدّث هذا المقال، مع الوقت، إذا ضيّقت Fireworks فئات البيانات أو وسّعتها، أو إذا أبلغت عن أثر على الاستدلال أو المطالبات.
قراءات ذات صلة
- تسريب أسرار Claude Code في GitHub: ماذا وجدت Apiiro في settings.local.json؟ وقائمة معالجة تبدأ بتدوير المفاتيح
- تسريب بيانات كوين بيس عبر Amplitude: ما الذي تسرّب وما لم يتسرّب، وقائمة فحص أدوات التحليلات لتطبيقات الخليج ومصر
- ادعاء تسريب بيانات بينانس: ماذا يقول ShinyHunters، ولماذا تراه بينانس احتيالًا، وماذا يفعل مستخدمو الخليج ومصر الآن
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر
- اختراق GitHub عبر wfx-loot: كيف سرق مهاجم أسرار CI من آلاف المستودعات بحسابات مخترقة، وقائمة حماية أسرار CI/CD لفرق الخليج ومصر