
الإجابة المباشرة — 11 نوفمبر 2026: اختراق Across كان اختطافاً للنطاق، وليس استغلالاً لعقد ذكي. تقول Across في منشورها على منصة X إنه في نحو الساعة 18:45 بالتوقيت العالمي يوم 10 نوفمبر «منح هجوم هندسة اجتماعية على Namecheap (مسجّل نطاقنا) جهةً خبيثة السيطرة على نطاق Across». ولفترة قصيرة عرض نطاق across.to موقع تصيّد. وتقول Across إنها تلقّت تنبيهاً خلال 15 دقيقة، وإن SEAL911 وسم الموقع كموقع تصيّد لدى المحافظ الكبرى، وإن Cloudflare سحبت سجلات DNS للنطاق، فلم يعد الموقع المزيّف متاحاً. وبحسب Across، لم يتأثر مستخدمو الواجهة البرمجية (API) ولا التكاملات الخارجية، ومن استخدم الواجهة الحقيقية قبل الهجوم في أمان. أما من زار across.to خلال تلك الفترة، فعليه إلغاء الموافقات التي منحها في ذلك اليوم عبر revoke.cash ومراسلة Across على X. وتقول Across إن «جميع المستخدمين المتضررين سيُعوَّضون بالكامل». وقد عادت هذه الخدمات لاحقاً: قالت Across في الساعة 01:16 بالتوقيت العالمي يوم 11 نوفمبر إنها «استُعيدت بالكامل، وإن كل الأنظمة تعمل».
تحديث، 11 نوفمبر 2026، الساعة 03:16 بتوقيت غزة
قالت Across في منشور على منصة X الساعة 01:16 بالتوقيت العالمي (03:16 بتوقيت غزة) إنها «استُعيدت بالكامل، وإن كل الأنظمة تعمل»: وإن across.to عاد تحت سيطرتها، وإن كل أنظمة Across تعمل بصورة طبيعية. وشكرت مؤسّس Namecheap @synth على الرد على X، والمساعدة في تأمين الحساب، وفتح تحقيق. وفي متابعة الساعة 02:26 بالتوقيت العالمي قالت Across إن أدوات التكامل لم تتأثر وإن كل الخدمات استُعيدت بالكامل. وما زال على المتضررين أن يراسلوا Across على X؛ وتقول Across إنهم سيُعوَّضون بالكامل. ومن زار across.to خلال نافذة الهجوم ما زال عليه أن يلغي الموافقات التي منحها في ذلك اليوم عبر revoke.cash. وقالت Across أيضاً إن أي تحذير تصيّد ما زال يظهر في المحفظة أو المتصفح يفترض أن يزول قريباً.

هذا الدليل من آيفينيكس موجّه لمنصات تداول العملات الرقمية والمحافظ والجسور وشركات التقنية المالية والبنوك في السعودية والإمارات ومصر والمنطقة. كل هذه الجهات تعتمد على اسم نطاق وحساب واحد لدى مسجّل نطاقات، وهذا الحساب هو ما استهدفه المهاجمون هنا. قرأنا منشورات Across على X قبيل النشر (بين 01:00 و01:30 بتوقيت غزة في 11 نوفمبر)، وتغطية Cointelegraph وTechFlow وPANews، والتقارير العلنية عن حوادث Name.com الشهر الماضي. ننسب كل معلومة إلى مصدرها. أرقام الخسائر التي نشرها مستخدمون أفراد غير مؤكدة، ونشير إليها على هذا الأساس. ولا نقدّم أي خطوات للهجوم.
أهم الحقائق (تحققنا منها في 11 نوفمبر 2026 قبل النشر)
- ما حدث بحسب Across: هجوم هندسة اجتماعية على مسجّل النطاق Namecheap في نحو 18:45 بالتوقيت العالمي يوم 10 نوفمبر (21:45 بتوقيت الرياض، و22:45 بتوقيت دبي، و20:45 بتوقيت القاهرة) أعطى المهاجم السيطرة على across.to، فعرض النطاق موقع تصيّد.
- أول تحذير: تنبيه Across الساعة 19:05 بالتوقيت العالمي: لا تزوروا التطبيق، ولا تربطوا محافظكم، ولا توقّعوا أي معاملة أو موافقة هناك حتى إشعار آخر.
- الاحتواء بحسب Across: تلقّت تنبيهاً خلال 15 دقيقة. وسم SEAL911 النطاق كموقع تصيّد لدى المحافظ الكبرى، ووسمته Cloudflare بأنه في خطر، ثم سحبت سجلات DNS الخاصة به.
- من لم يتأثر بحسب Across: التكاملات الخارجية، ومستخدمو الـ API، ومن استخدم الواجهة الحقيقية قبل الهجوم. لم تُبلغ Across عن أي اختراق لعقودها الذكية.
- الاستعادة بحسب Across (11 نوفمبر، 01:16 بالتوقيت العالمي): قالت Across إنها «استُعيدت بالكامل، وإن كل الأنظمة تعمل»، وإن across.to عاد تحت سيطرتها، وإن كل الأنظمة تعمل بصورة طبيعية. وفي متابعة الساعة 02:26 قالت إن أدوات التكامل لم تتأثر وإن كل الخدمات استُعيدت بالكامل. وفي الساعة 22:13 يوم 10 نوفمبر كانت Across قد قالت إن الواجهة والـ API ستبقيان متوقفتين وإن Namecheap «لم تستجب»؛ وقد تجاوزت تلك الرواية لاحقاً. وعندما راجعنا حساب Namecheap على X أول مرة، لم يكن قد نشر شيئاً عن Across.
- المتضررون: راسلوا Across على X مع تفاصيل المعاملات. تقول Across إن «جميع المتضررين سيُعوَّضون بالكامل». ألغوا الموافقات الممنوحة يوم 10 نوفمبر.
- الخسائر: لم تنشر Across أي رقم. ادعاءات المستخدمين على X (مثل 9,000 USDC، و7,053 USDT0 على شبكة Plasma، و25 ETH) غير مؤكدة.
- ثاني هجوم على مستوى مسجّل النطاقات خلال نحو عشرة أيام: في 30 و31 أكتوبر عرضت 12 منصة DeFi مسجّلة لدى Name.com أداة السرقة Step Drainer (بحسب Blockaid، كما نقلت The Block).
ماذا حدث لـ Across وموقع across.to؟
Across جسر بين الشبكات (Bridge): يربط المستخدم محفظته على across.to وينقل الرموز بين الشبكات. في الساعة 19:05 بالتوقيت العالمي يوم 10 نوفمبر نشر حسابها على X تنبيهاً قصيراً يطلب من المستخدمين عدم زيارة التطبيق أو ربط المحافظ أو توقيع أي شيء. وبعد نحو ثلاث ساعات، في 22:13 بالتوقيت العالمي (00:14 بتوقيت غزة يوم 11 نوفمبر)، شرحت Across السبب: هجوم هندسة اجتماعية على Namecheap، مسجّل النطاق، منح جهة خبيثة السيطرة على نطاق Across.
وتقول Across إن فريقها تلقّى تنبيهاً خلال 15 دقيقة وبدأ فوراً بإغلاق الموقع. ووسمت SEAL911، وهي مجموعة طوارئ أمنية تطوعية، الموقع كموقع تصيّد لدى المحافظ الكبرى. وعملت Cloudflare مع Across على وسم النطاق بأنه في خطر، ثم سحبت سجلات DNS للموقع. وعند نشر ذلك المنشور، قالت Across إن النطاق متوقف بالكامل وإن موقع التصيّد اختفى.
وتضيف Across أن بعض من زاروا الموقع «في الفترة القصيرة قبل أن تحجب Cloudflare الموقع الخبيث بالكامل» ربما تأثروا. وتقول أيضاً إن نطاقها كان «مؤمّناً بالكامل بأفضل الممارسات الأمنية» وإن هذا الاستيلاء «ما كان ينبغي أن يكون ممكناً»، وتَعِد بتقرير تفصيلي (Post-mortem) عن كيفية حدوثه. ولم تحدد Across شكل الهندسة الاجتماعية ولا الأقفال التي كانت مفعّلة لدى المسجّل، ولن نخمّن.
وجملة أخرى كانت تهم في حينها كل شركة تعمل على نطاق إنترنت. في منشورها الساعة 22:13 بالتوقيت العالمي يوم 10 نوفمبر، قالت Across إن Namecheap «لم تستجب رغم كل جهودنا»، وإنها لم تتمكن من تأمين النطاق لإعادة الخدمة. تلك كانت رواية Across آنذاك، وقد تجاوزتها لاحقاً. في الساعة 01:16 بالتوقيت العالمي يوم 11 نوفمبر شكرت Across مؤسّس Namecheap @synth على الرد على X، والمساعدة في تأمين الحساب، وفتح تحقيق. وعندما راجعنا أول مرة (نحو 23:10 بالتوقيت العالمي يوم 10 نوفمبر)، لم يكن حساب Namecheap على X قد نشر شيئاً عن الحادث، وما زلنا لم نجد بياناً علنياً من Namecheap نفسها.
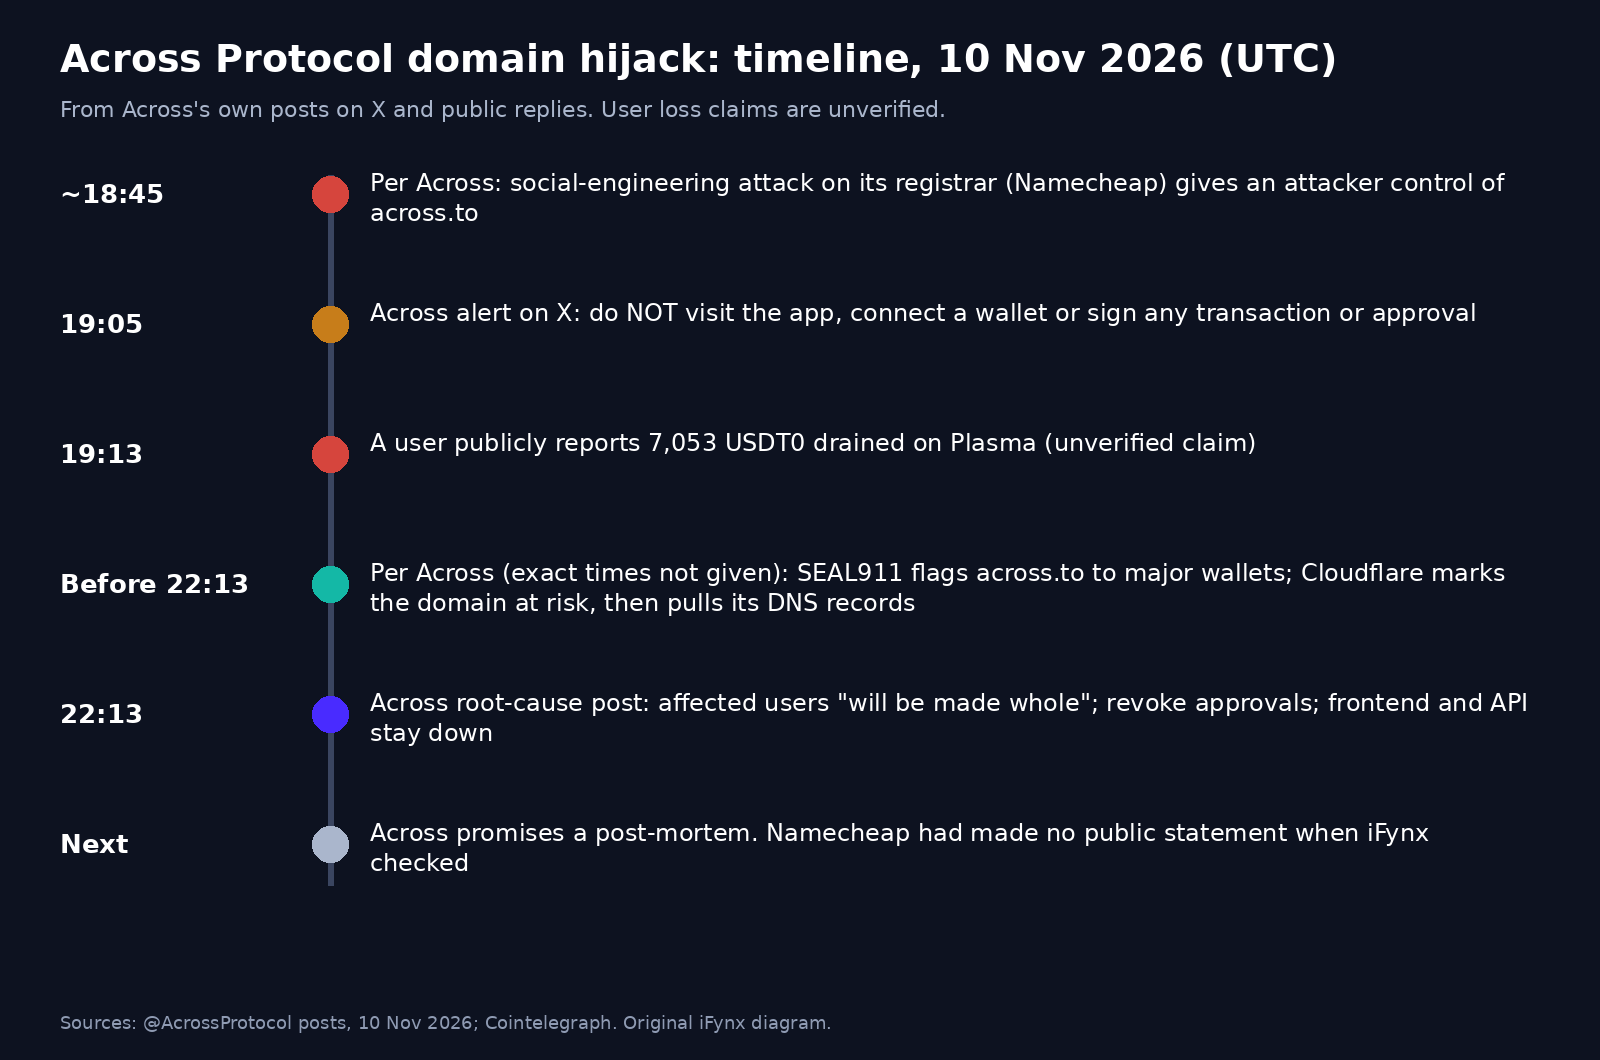
الجدول الزمني كما تصفه Across
الأوقات بالتوقيت العالمي، في 10 و11 نوفمبر 2026، ومصدرها منشورات Across والردود العلنية عليها.
- نحو 18:45: بحسب Across، يمنح هجوم الهندسة الاجتماعية على Namecheap المهاجمَ السيطرة على across.to.
- 19:05: أول تنبيه من Across: لا تزوروا التطبيق ولا تربطوا المحفظة ولا توقّعوا.
- 19:13 إلى 19:14: مستخدم يبلغ علناً عن سبع تحويلات بقيمة 7,053.46 USDT0 من محفظته على شبكة Plasma (غير مؤكد).
- 19:30 إلى 21:40: Across ترد على مستخدمين يبلغون عن خسائر، وتطلب تفاصيل المعاملات وتنتقل للرسائل الخاصة.
- 22:13: منشور السبب الجذري: هندسة اجتماعية لدى المسجّل، واحتواء عبر SEAL911 وCloudflare، ووعد بالتعويض، وإبقاء الواجهة والـ API متوقفتين.
- 11 نوفمبر، 01:16: تقول Across إنها «استُعيدت بالكامل، وإن كل الأنظمة تعمل»؛ وإن across.to عاد تحت سيطرتها؛ وتشكر مؤسّس Namecheap @synth على الرد على X، والمساعدة في تأمين الحساب، وفتح تحقيق.
- 11 نوفمبر، 02:26: تقول Across إن أدوات التكامل لم تتأثر وإن كل الخدمات استُعيدت بالكامل.
ما الذي تأثر وما الذي لم يتأثر
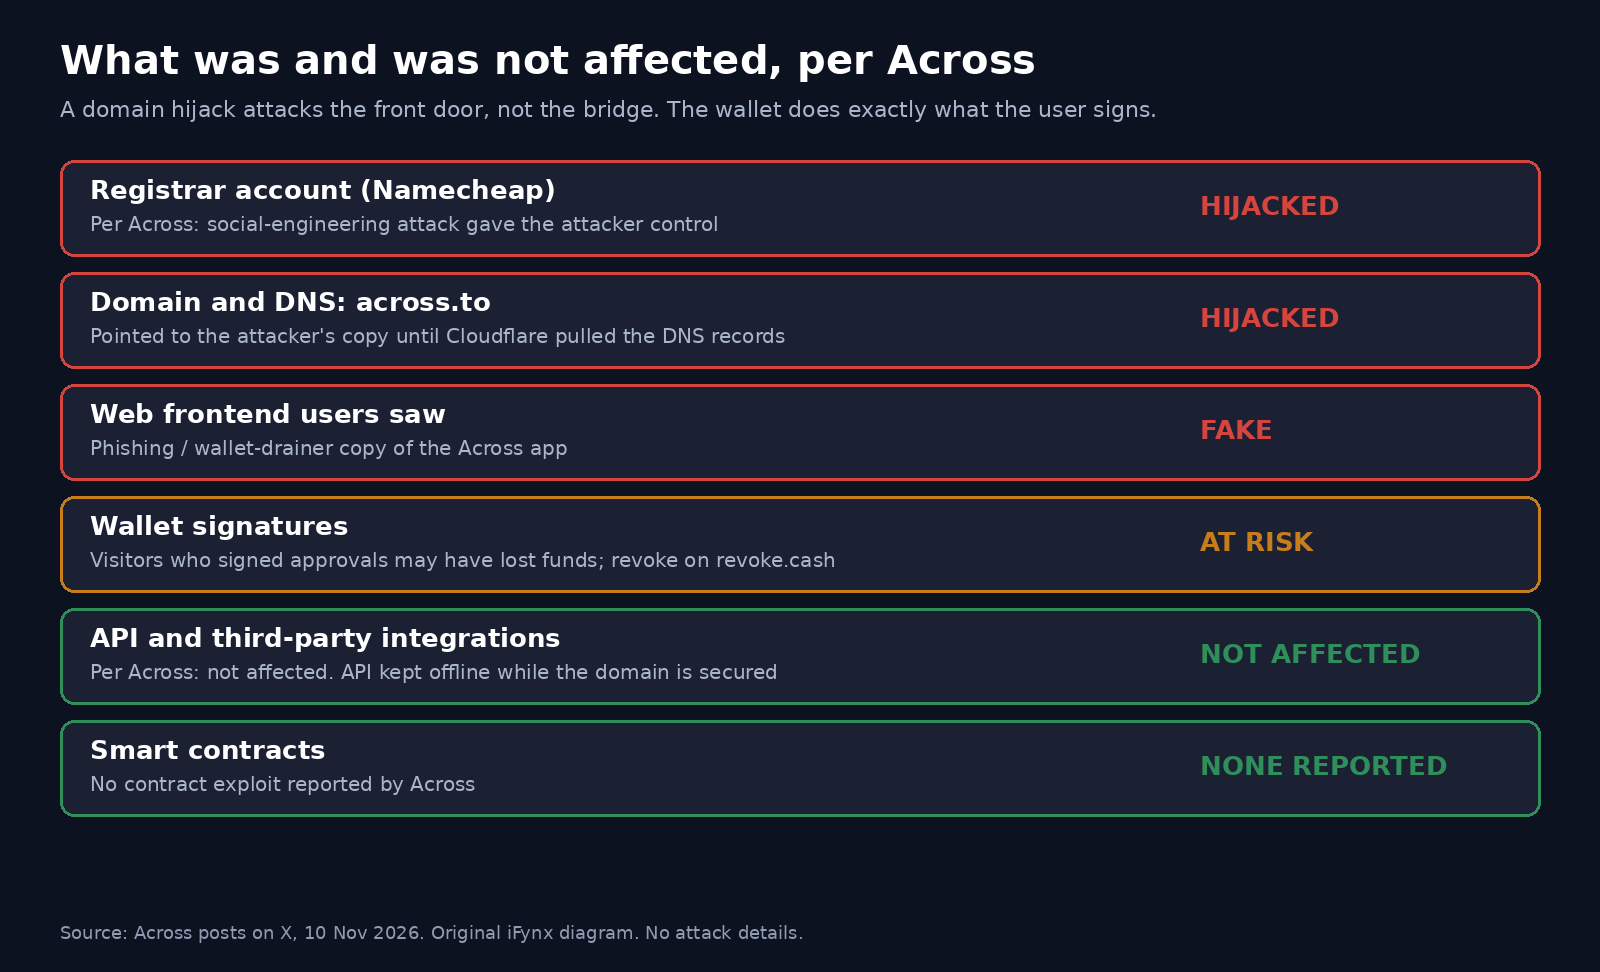
بحسب Across، وقع الهجوم على مستوى النطاق. سيطر المهاجم على الوجهة التي يشير إليها across.to، فكانت صفحة «Across» التي يفتحها الزائر نسخة المهاجم. ولا تحتاج أداة سرقة المحافظ (Wallet Drainer) إلى كسر عقد الجسر. هي تطلب من الزائر توقيع موافقة أو تحويل يسلّم الرموز للمهاجم، ثم تنفّذ المحفظة ما وُقّع حرفياً.
ما تقول Across إنه لم يتأثر: التكاملات الخارجية ومستخدمو الـ API، ومن زار الواجهة قبل الهجوم أو استخدم الـ API أو تكاملاً خارجياً «غير متأثر وفي أمان تام». وكان الـ API قد أُوقف احتياطاً أثناء تأمين النطاق، وهذا لا يعني أنه أسيء استخدامه. وقالت Across لاحقاً، في الساعة 01:16 بالتوقيت العالمي يوم 11 نوفمبر، إن كل الأنظمة تعمل، وفي الساعة 02:26 إن كل الخدمات استُعيدت بالكامل.
عن الخسائر: لم تنشر Across أي إجمالي، ولن ننشر نحن رقماً. على X قال مستخدم إن 9,000 USDC سُحبت من محفظته، وأبلغ آخر عن 7,053 USDT0 على شبكة Plasma، وادّعى ثالث خسارة 25 ETH. وقالت Cointelegraph إنها لم تتحقق من هذه البلاغات بشكل مستقل، ونحن كذلك. والأرقام الإجمالية المتداولة على وسائل التواصل غير مؤكدة.
ربطت محفظتي بموقع across.to يوم 10 نوفمبر. ماذا أفعل الآن؟
نصيحة Across أولاً: إذا زرت across.to خلال الساعات المحيطة بالهجوم وتعتقد أنك تضررت، راسل @AcrossProtocol على X مع تفاصيل المعاملات، وادخل إلى revoke.cash بالمحفظة نفسها وألغِ كل الصلاحيات الممنوحة ذلك اليوم. وتقترح آيفينيكس فوق ذلك:
- توقّف عن التوقيع، ولا تستخدم across.to حتى تعلن Across من حسابها الموثّق أن النطاق آمن.
- ألغِ الموافقات الممنوحة يوم 10 نوفمبر على كل شبكة استخدمتها، بالمحفظة نفسها. الإلغاء يمنع السحب لاحقاً، لكنه لا يسترد تحويلاً تم.
- انقل ما تبقى إلى محفظة جديدة إذا وقّعت شيئاً لا تعرفه (موافقة، أو توقيع «Permit»، أو معاملة مجمّعة). بعض التوقيعات يمكن استخدامها لاحقاً، والمحفظة الجديدة أكثر أماناً.
- سجّل الأدلة: عنوان المحفظة، والشبكة، وأرقام المعاملات (Hash)، ووقت الزيارة. هذا ما تطلبه Across.
- احذر احتيال «الدعم الفني»: حسابات دعم مزيفة وروابط «استرداد» وخدمات «استرجاع أموال» تظهر بعد كل حادث كهذا. تعامل فقط مع الحساب الموثّق @AcrossProtocol. لا يحتاج أي فريق دعم حقيقي إلى عبارة الاسترداد (Seed Phrase).
- أبلغ منصة التداول إذا كان من المحتمل أن تصلها الأموال المسروقة، فبعض المنصات في المنطقة تستطيع وسم الإيداعات القادمة من عناوين معروفة للمهاجمين.
ولمستخدمي المحافظ على الجوال: القواعد نفسها تنطبق. وإن كان هاتفك متأخراً في التحديث، فراجع دليلنا عن ثغرة ايفون worse_query التي نبّهت إليها بينانس مستخدمي الكريبتو على آيفون.
لماذا لم تحمِ المفضلة والقفل الأخضر المستخدمين؟
المفضلة (Bookmark) تحفظ الاسم لا الخادم. فإذا سيطر المهاجم على النطاق، يقود الرابط المحفوظ إلى خادم المهاجم ويفتح الموقع المزيف. ولا يفيد القفل في المتصفح أيضاً، لأن من يسيطر على النطاق يستطيع غالباً الحصول على شهادة TLS صالحة له، فجهات إصدار الشهادات تتحقق من السيطرة على النطاق لا من هوية «المالك الحقيقي». شريط العنوان أظهر across.to لأنه كان across.to فعلاً.
لهذا يختلف اختطاف النطاق عن عمليات الاحتيال التي تعلّم المستخدمون اكتشافها:
| نوع الهجوم | ما الذي يسيطر عليه المهاجم | هل يبدو الرابط صحيحاً؟ | الدفاع الأساسي |
|---|---|---|---|
| اختطاف النطاق (هذه الحالة) | النطاق الحقيقي عبر حساب المسجّل أو السجل | نعم، هو الاسم الحقيقي | قفل السجل، وتأمين حساب المسجّل، والمراقبة |
| اختطاف لدى مزوّد DNS | سجلات DNS دون التسجيل نفسه | نعم | مصادقة متعددة لدى المزوّد، وتنبيهات التغيير، وDNSSEC |
| تسميم ذاكرة DNS | إجابات مخزّنة لدى خادم الحل | نعم، للمستخدمين المتأثرين | التحقق عبر DNSSEC وتحديث الخوادم |
| انتحال اسم مشابه | اسم مختلف يشبه الأصلي | تقريباً (حرف مختلف) | المفضلة، وتحذيرات المحافظ، وإزالة المواقع |
لذلك يجب أن يقع عبء الدفاع على الشركة لا على المستخدم. تحذيرات المحافظ (دور SEAL911 هنا) والإزالة السريعة تحدّ من الضرر، لكن صاحب النطاق وحده يستطيع جعل الاستيلاء نفسه أصعب.
قبل عشرة أيام: موجة Step Drainer لدى Name.com
هذا ثاني هجوم على واجهات DeFi على مستوى مسجّل النطاقات خلال نحو عشرة أيام. في ليلة 30 إلى 31 أكتوبر، عرضت 12 منصة DeFi مسجّلة لدى Name.com، منها Kintsu وFlap وPickle Finance وOrigami Finance، نسخاً تحتوي أداة سرقة تُباع باسم «Step Drainer»، بحسب Blockaid كما نقلت The Block. في يوم الحادث تتبّعت The Block نحو 138 ألف دولار إلى ثلاث محافظ على شبكات EVM، دون احتساب Solana وAptos. ثم أحصت Bitquery لاحقاً 202,386 دولاراً سُحبت من 32 محفظة على ست شبكات، وقالت إن كل عملية سرقة تتبّعتها تمت بتوقيع الضحية نفسها. ووجدت Bitquery أن المواقع استخدمت أربعة مزوّدي DNS مختلفين، وأن المسجّل هو الشيء الوحيد المشترك بينها. ولم يُعلن بعد كيف تغيّرت السجلات في تلك الحالة.
مسجّلان مختلفان، وهجومان مختلفان، والدرس نفسه: أضعف حلقة في بروتوكول مدقَّق جيداً قد تكون حساباً عادياً على الويب. ورأينا نمطاً مشابهاً في اختراق محفظة Keplr، حيث جاءت المشكلة من مزوّد تسجيل الدخول لا من الشبكة نفسها.
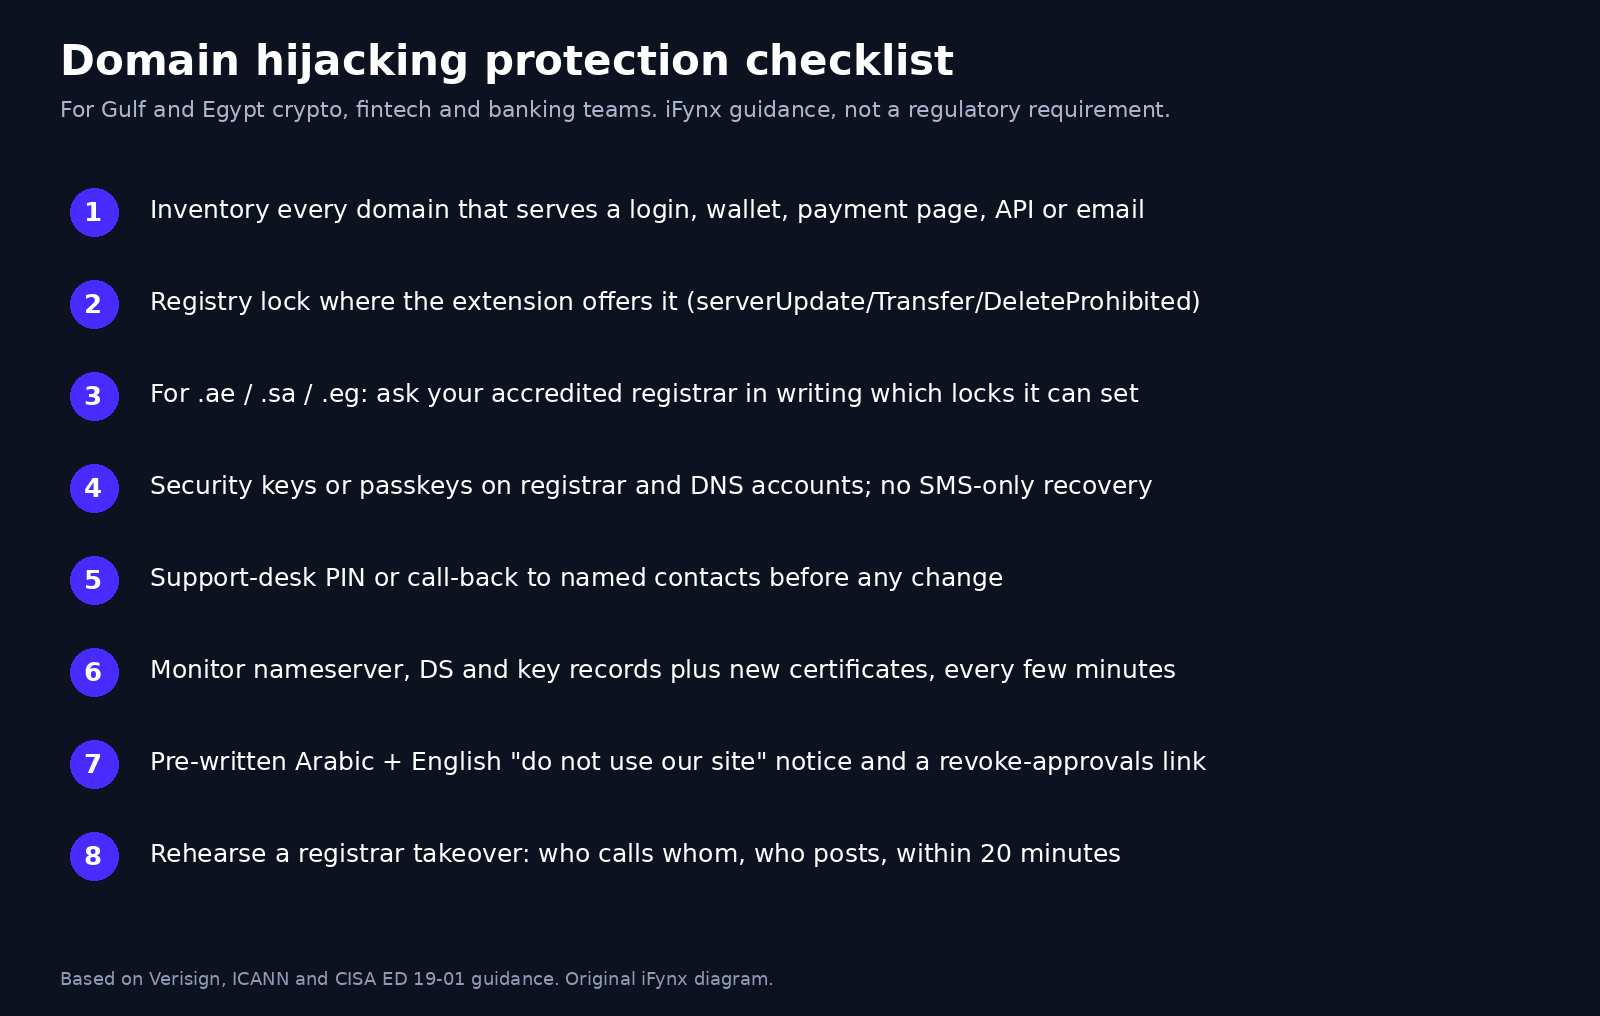
قائمة حماية النطاقات من الاختطاف لفرق الكريبتو والتقنية المالية في الخليج ومصر
منصات التداول والمحافظ وتطبيقات الدفع الخاضعة لرقابة VARA أو سلطة دبي للخدمات المالية DFSA أو FSRA في أبوظبي العالمي أو البنك المركزي السعودي (ساما) أو مصرف الإمارات المركزي أو الرقابة المالية والبنك المركزي في مصر، كلها تنشر صفحات الدخول والتوقيع على نطاق. نقترح التعامل مع حساب المسجّل كنظام إنتاج بالضوابط نفسها المطبّقة على لوحة التحكم السحابية:
- اجرد نطاقاتك الحرجة: الموقع الرئيسي، ونطاقات التطبيق وتسجيل الدخول، وصفحات الدفع، وأسماء خوادم الـ API، ونطاق البريد. سجّل لكل منها المسجّل، والحساب الذي يملكه، ومن يستطيع تعديله.
- فعّل قفل السجل (Registry Lock) حيث يتيحه الامتداد. يضع قفل السجل حالات على مستوى السجل نفسه (serverUpdateProhibited وserverTransferProhibited وserverDeleteProhibited)، فلا يتم أي تغيير إلا بتحقق منفصل خارج النظام بين المسجّل والسجل، ولا تكفي كلمة مرور مسروقة. تقدّم Verisign هذه الخدمة لنطاقات .com و.net وتشرح كيف تتحقق من الحالة، وتشرح ICANN معنى كل حالة.
- لنطاقات .ae و.sa و.eg اسأل مسجّلك المعتمد كتابياً عن الأقفال المتاحة. لم نجد منتجاً علنياً لقفل السجل لدى .aeDA في الإمارات أو المركز السعودي لمعلومات الشبكة (SaudiNIC)، ولا توثيقاً علنياً لذلك في .eg. فعّل على الأقل أقفال النقل والتعديل والحذف التي يدعمها مسجّلك.
- احمِ بريد جهة الاتصال. تقول الأسئلة الشائعة لدى .aeDA إن خدمة استعادة كلمة مرور النطاق ترسلها إلى البريد المسجّل. وإجراءات النقل لدى SaudiNIC تطلب موافقة المنسق الإداري على النقل، لكنها تسمح بإتمامه إذا مضت خمسة أيام دون رد من المسجّل المنقول منه. استخدم بريداً وظيفياً مراقباً، ويُفضّل أن يكون على نطاق آخر، وأبقِ بيانات الاتصال محدّثة.
- مصادقة متعددة مقاومة للتصيّد على حسابات المسجّل وDNS: مفاتيح أمان أو مفاتيح مرور (Passkeys) لا رسائل SMS. وهذا ما يوصي به التوجيه الطارئ 19-01 من CISA لحسابات تعديل DNS. واحذف صلاحيات الموظفين والوكالات السابقين.
- أغلق طريق مكتب الدعم. تذكر Across هندسة اجتماعية لدى المسجّل، فاسأل مسجّلك هل يستطيع اشتراط رقم سري أو عبارة مرور أو اتصال تحقق بجهات مسمّاة قبل أي تغيير، واطلب تأكيد ذلك كتابياً.
- اعرف حدود DNSSEC وCAA. يحمي DNSSEC الإجابات من التلاعب أثناء النقل، ويحدد CAA جهات الإصدار المسموح لها بإصدار شهادات لنطاقك. كلاهما مفيد ضد بعض الهجمات، لكن لا يوقف أيٌّ منهما من يسيطر على حساب المسجّل ويغيّر خوادم الأسماء، ولهذا يأتي البند الثاني أولاً.
- راقب من الخارج: نبّه على أي تغيير في خوادم الأسماء أو سجلات DS أو السجلات الأساسية، وعلى رسائل الأمان من المسجّل. وراقب سجلات شفافية الشهادات (Certificate Transparency) لأي شهادة جديدة لنطاقاتك. افحص كل بضع دقائق لا مرة يومياً.
- جهّز الآن إشعار «لا تستخدموا موقعنا» بالعربية والإنجليزية. خرج أول تنبيه من Across بعد نحو 20 دقيقة من الاستيلاء. اكتب إشعارك مسبقاً، وحدّد من يملك صلاحية نشره، وخطط لقنوات وصوله: X وتيليجرام والبريد والإشعارات وشريط داخل التطبيق.
- صمّم شاشات توقيع تُظهر الجهة المستفيدة: أي عقد سيستلم الموافقة وبأي مبلغ، بلغة عربية وإنجليزية واضحة. فضّل الموافقات بمبلغ محدد على غير المحدودة، وضع صفحة أو رابط revoke.cash في مركز المساعدة.
- لا تجعل الـ API يدفع ثمن الواجهة. أوقفت Across الـ API بينما كان النطاق في خطر. ضع أسماء خوادم الـ API الحرجة تحت الأقفال والمراقبة نفسها، وفكّر في نطاق منفصل لها.
- تدرّب على السيناريو. نفّذ تمريناً مدته ساعة: تم الاستيلاء على حساب المسجّل الساعة 11 ليلاً يوم خميس. من يتصل بالمسجّل، وبـ Cloudflare أو مزوّد DNS، وبمجموعات تحذير المحافظ؟ من ينشر الإشعار؟ وأين قائمة الموافقات التي ستطلب من المستخدمين إلغاءها؟
وإن كنت تحمل ترخيصاً، فراجع ما تقوله قواعد الإبلاغ عن الحوادث لديك بشأن اختطاف نطاق يستخدمه العملاء. فالمستخدم الذي يخسر أمواله على نسخة مزيفة من موقعك سيعتبرها حادثتك أنت، أياً كان السبب الجذري.
ماذا يعني ذلك للمنصات والبنوك والمستخدمين في المنطقة؟
بالنسبة للمستخدمين في الإمارات والسعودية ومصر، القاعدة بسيطة: تحذير المشروع على حساباته الموثّقة أهم من شريط العنوان. إذا قال المشروع «لا توقّعوا»، فحتى النطاق الحقيقي قد لا يكون آمناً. وبالنسبة لفرق المنتجات، تفوق كلفة الاختطاف (أموال مفقودة، وتعويضات، وأيام توقف، وأسئلة من الجهة الرقابية) كثيراً كلفة قفل السجل وبعض مفاتيح الأمان. ما زالت إخفاقات الحفظ تتصدر العناوين، كما في تغطيتنا لاختراق بينانس واختراق منصة Mercado Bitcoin. لكن النطاقات وتسجيل الدخول والبريد صارت باباً شائعاً للهجوم أيضاً، كما في ثغرة أوتلوك المستغلة التي صدر إصلاحها هذا الأسبوع، ومشكلات أمان خوادم MCP التي غطيناها الأسبوع الماضي.
كيف تساعد آيفينيكس
تبني آيفينيكس منتجات الويب والجوال وتصونها لشركات الكريبتو والتقنية المالية والقطاعات المنظَّمة في الخليج ومصر وفلسطين، بالعربية والإنجليزية. ومن خلال خدمة صيانة البرمجيات ضمن «الصيانة والنمو»، نستطيع تدقيق نطاقاتك وحسابات المسجّل وDNS، ثم إعداد الأقفال والمصادقة المقاومة للتصيّد والمراقبة من الخارج، وكتابة دليل الاستجابة للحوادث وإشعار «لا تستخدموا موقعنا» باللغتين. ويختبر فريق ضمان الجودة مسارات التوقيع وأشرطة التنبيه قبل أن تحتاجها. وإن كنت تبني محفظة أو جسراً أو تطبيق دفع، يصمم فريقا تصميم المنتجات وهندسة الواجهات البرمجية والخوادم شاشات توقيع تُظهر الجهة المستفيدة والمبلغ بوضوح، ويفصلان الـ API الحرجة عن نطاقك التسويقي. تواصل معنا لمراجعة مجانية مدتها 30 دقيقة لإعداد نطاقاتك.
أسئلة شائعة
هل اختُرق بروتوكول Across نفسه أم موقعه فقط؟
بحسب Across، تم اختطاف نطاقها: هجوم هندسة اجتماعية على مسجّل النطاق Namecheap أعطى المهاجم السيطرة على across.to، فعرض النطاق موقع تصيّد لفترة قصيرة. لم تُبلغ Across عن استغلال أي عقد ذكي، وتقول إن مستخدمي الـ API والتكاملات الخارجية ومن استخدم الموقع الحقيقي قبل الهجوم لم يتأثروا.
ربطت محفظتي بموقع across.to يوم 10 نوفمبر، ماذا أفعل؟
توقّف عن التوقيع، وألغِ الموافقات التي منحتها ذلك اليوم عبر revoke.cash بالمحفظة نفسها كما تنصح Across، وراسل الحساب الموثّق @AcrossProtocol على X مع تفاصيل المعاملات. وإذا وقّعت شيئاً لا تعرفه، فانقل ما تبقى إلى محفظة جديدة. تقول Across إن جميع المتضررين سيُعوَّضون بالكامل. وتجاهل أي عرض «استرداد» مدفوع.
ما اختطاف النطاق، وما الفرق بينه وبين تسميم DNS وانتحال الأسماء المشابهة؟
اختطاف النطاق هو السيطرة على النطاق الحقيقي، غالباً عبر حساب المسجّل، فيشير الاسم الأصلي إلى خادم المهاجم. أما تسميم ذاكرة DNS فيخدع خوادم الحل لتخزين إجابات خاطئة، وانتحال الأسماء يستخدم اسماً مختلفاً يشبه الأصلي. في الاختطاف يكون العنوان صحيحاً، ولهذا لا تحمي المفضلة ولا القفل المستخدم.
كيف أحمي نطاق شركتي من سرقة النطاق؟
فعّل قفل السجل حيث يتيحه الامتداد، وأقفال النقل والتعديل لدى المسجّل. احمِ حسابات المسجّل وDNS بمفاتيح أمان، واشترط رقماً سرياً أو اتصال تحقق لأي تغيير عبر الدعم. أبقِ بريد جهة الاتصال آمناً ومحدّثاً. راقب تغييرات خوادم الأسماء والسجلات من الخارج، وجهّز إشعار حادث بالعربية والإنجليزية.
هل ستعوّض Across المستخدمين الذين خسروا أموالهم؟
تقول Across إن «جميع المستخدمين المتضررين سيُعوَّضون بالكامل»، وتطلب منهم مراسلتها على X مع تفاصيل المعاملات. ولم تنشر إجمالي الخسائر ولا تفاصيل آلية التعويض. وقالت Across لاحقاً إنها استُعيدت بالكامل وإن كل الأنظمة تعمل، ووعدت بتقرير تفصيلي عن الحادث.
المصادر وسياسة التحديث
قرأنا في 10 و11 نوفمبر 2026 (أولاً قبل 01:30 بتوقيت غزة، ثم أعدنا المراجعة نحو الساعة 07:00 بتوقيت غزة): منشورات Across على X، وهي التنبيه الأول ومنشور السبب الجذري ومنشور إلغاء الموافقات ومنشور الاستعادة الساعة 01:16 بالتوقيت العالمي ومتابعة أدوات التكامل الساعة 02:26؛ وCointelegraph عبر TradingView؛ وTechFlow؛ وPANews؛ وThe Block وBitquery عن حوادث Name.com؛ وصفحة حالة قفل السجل لدى Verisign؛ ورموز حالات EPP لدى ICANN؛ والتوجيه CISA ED 19-01؛ والأسئلة الشائعة لدى .aeDA وإجراءات النقل لدى SaudiNIC. لم تكن Namecheap نفسها قد أصدرت بياناً علنياً عند مراجعتنا الأولى، وما زلنا لم نجد بياناً منها. أرقام الخسائر التي نشرها مستخدمون أفراد غير مؤكدة. القائمة إرشادات من آيفينيكس وليست متطلباً تنظيمياً. سنحدّث المقال عندما تنشر Across تقريرها التفصيلي، أو تعلّق Namecheap، أو يظهر رقم خسائر موثّق.
قراءات ذات صلة
- اختراق محفظة Keplr: حادث Web3Auth يطال بعض حسابات Google وApple — ماذا تفعل الآن؟
- ثغرة ايفون worse_query: تحذير من بينانس لمستخدمي الكريبتو، حدّث آيفونك إلى iOS 27.2.1 واحمِ عبارة الاسترداد
- ثغرة أوتلوك CVE-2026-124194: تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 وما يجب تحديثه أولاً في الخليج ومصر
- اختراق منصة Mercado Bitcoin: أكبر منصة عملات رقمية في البرازيل توقف السحب بعد تسريب مُبلغ عنه بقيمة 40 مليون دولار. هل أموالك آمنة على منصات التداول في الإمارات والسعودية ومصر؟
- اختراق Kava Lend: كيف سمح سوق BUSD المهجور بسحب 55.2 مليون KAVA، وماذا أكدت Kava، وقائمة فحص الأسواق الخاملة لفرق DeFi والتقنية المالية
- اختطاف روابط Bitly القديمة: لماذا صارت روابط علامات تجارية كبرى تفتح صفحات غريبة؟ وكيف تفحص روابطك المختصرة اليوم