
تحديث، 10 نوفمبر 2026، الساعة 22:07 بتوقيت غزة
ذو صلة: تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 تصلح ثغرة أوتلوك مستغلة CVE-2026-124194: انظر ثغرة أوتلوك CVE-2026-124194: تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 وما يجب تحديثه أولاً في الخليج ومصر.
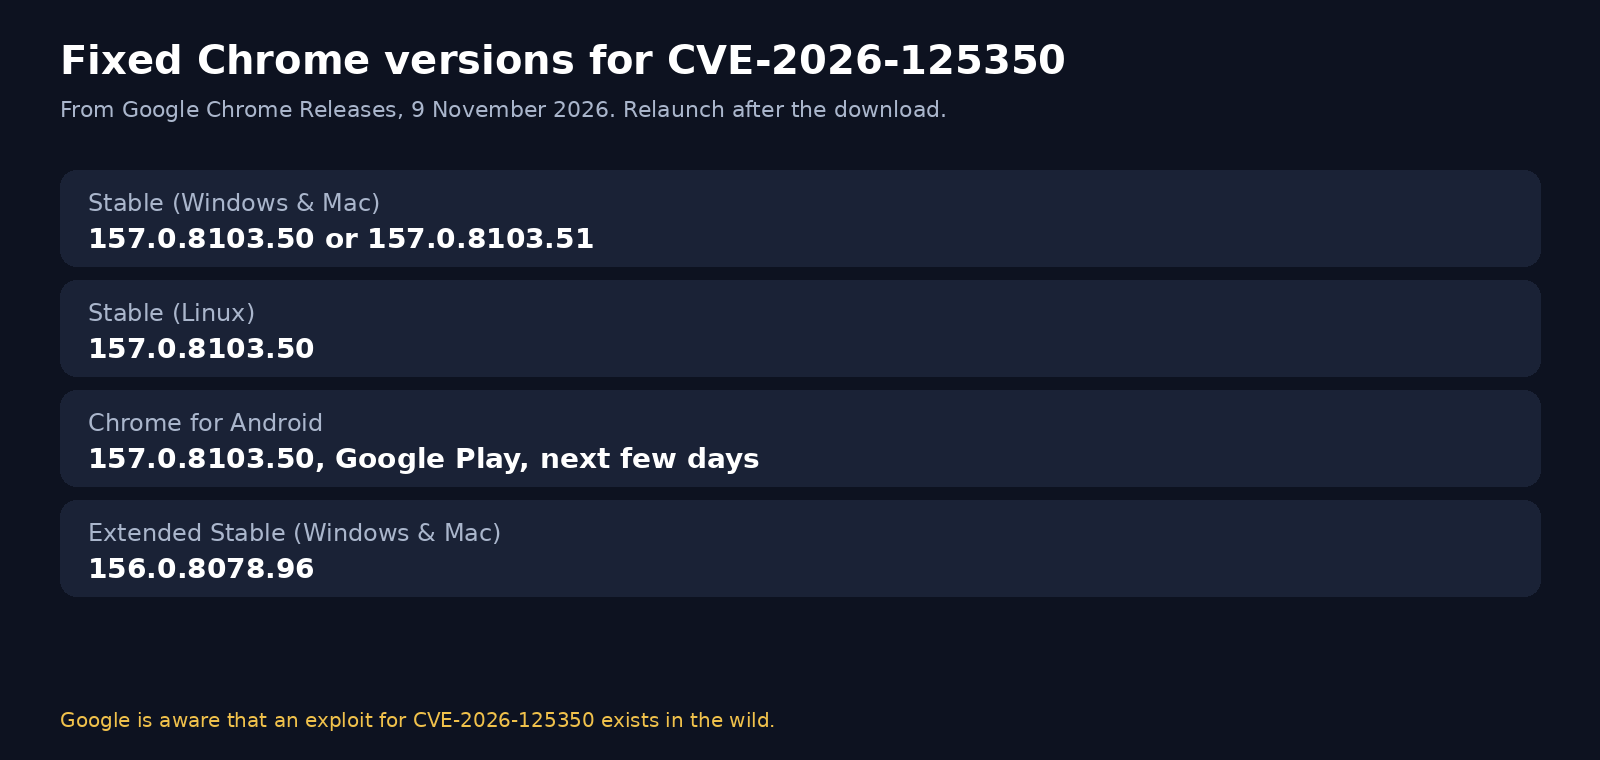
الجواب المباشر — 10 نوفمبر 2026: نشرت جوجل تحديث القناة المستقرة لسطح المكتب يوم الاثنين 9 نوفمبر 2026. وصلت القناة المستقرة إلى 157.0.8103.50/.51 في ويندوز وMac، وإلى 157.0.8103.50 في لينكس، مع طرح خلال الأيام والأسابيع المقبلة. وفي اليوم نفسه تقول نشرة Chrome لنظام أندرويد إن Chrome 157 (157.0.8103.50) سيظهر في متجر Google Play خلال الأيام القليلة المقبلة، وإن إصدارات أندرويد تتضمن إصلاحات الأمان نفسها الموجودة في إصدارات سطح المكتب المقابلة (ويندوز وMac: 157.0.8103.50/.51؛ لينكس: 157.0.8103.50) ما لم يُذكر خلاف ذلك. أما القناة المستقرة الممدَّدة فوصلت إلى 156.0.8078.96 في ويندوز وMac. ويتضمن تحديث سطح المكتب المستقر تسعة إصلاحات أمنية. ومن بينها ثغرة عالية الخطورة CVE-2026-125350، وهي استخدام بعد التحرير (use-after-free) في XML، أبلغ عنها باحث مجهول في 6 نوفمبر 2026. وصياغة جوجل مباشرة: «Google is aware that an exploit for CVE-2026-125350 exists in the wild» أي إن جوجل تعلم بوجود استغلال لهذه الثغرة فعليًا. تنشر آيفينيكس هذا الإحاطة بالإنجليزية والعربية حتى تتعامل فرق الخليج ومصر مع الأمر بوصفه ثغرة كروم صفرية اليوم، وتُتم تحديث جوجل كروم، وتتأكد من رقم الإصدار بعد إعادة التشغيل، وتدفع الإصلاح عبر أسطول الأجهزة بدل انتظار تنزيل صامت في الخلفية.

وصفت SecurityWeek وThe Hacker News، بعد إدراجهما ثغرات كروم الصفرية السابقة في 2026 (CVE-2026-2441 وCVE-2026-3909 وCVE-2026-3910 وCVE-2026-5281 وCVE-2026-11645 وCVE-2026-85046 وCVE-2026-87491)، هذا الإصلاح بأنه ثامن ثغرة كروم صفرية في 2026. هذا العدّ صادر عنهما، وليس رقمًا نشرته جوجل في ملاحظات 9 نوفمبر. راجعنا كتالوج الثغرات المستغلة المعروفة لدى CISA في 10 نوفمبر 2026؛ ولم تكن CVE-2026-125350 مدرجة في ذلك الوقت.
وتقول ملاحظات أمان Microsoft Edge بتاريخ 9 نوفمبر 2026: «Microsoft is aware of the recent exploits existing in the wild. We are actively working on releasing a security fix»، أي إن مايكروسوفت تعلم بالاستغلالات الأخيرة الموجودة فعليًا وتعمل بنشاط على إصدار إصلاح أمني. لا تعامل إصدارات Edge 157.0.4341.42 المنشورة في 5 نوفمبر (القناة المستقرة لسطح المكتب) وفي 9 نوفمبر (أندرويد وiOS) على أنها إصلاح كروم هذا. فهذه الملاحظات تواكب إصلاحًا لـ Edge ما زال قيد الإعداد لمسألة الاستغلال الفعلي. وكذلك تحتاج متصفحات Brave وOpera وVivaldi وغيرها من متصفحات كروميوم إلى بناءات من مورّديها.
الإصدارات التي تُغلق CVE-2026-125350
اعتمد الأرقام الواردة في نشرات Chrome Releases بتاريخ 9 نوفمبر، وأعد تشغيل المتصفح حتى يعمل البناء الجديد فعلًا:
| القناة | المنصات | الإصدار المُصلَح |
|---|---|---|
| المستقرة | ويندوز وMac | 157.0.8103.50 أو 157.0.8103.51 |
| المستقرة | لينكس | 157.0.8103.50 |
| Chrome لأندرويد | أندرويد عبر Google Play | 157.0.8103.50 (يُطرح خلال الأيام القليلة التالية لـ 9 نوفمبر) |
| المستقرة الممدَّدة | ويندوز وMac | 156.0.8078.96 |
وتذكّر جوجل أيضًا أن الوصول إلى تفاصيل العلل والروابط قد يبقى مقيَّدًا حتى يُحدَّث غالبية المستخدمين، أو إذا كانت العلة في مكتبة طرف ثالث لم تُصلحها المشاريع الأخرى بعد. لن نملأ هذا الفراغ بالتخمين، ولن نصف خطوات استغلال.
أما «الاستخدام بعد التحرير» فهو، بكلمات بسيطة، خلل في سلامة الذاكرة: يحرّر البرنامج جزءًا من الذاكرة ثم يستخدمه لاحقًا. وفي هذه الحالة تقع العلة في شيفرة XML داخل كروم. هذا هو التصنيف الذي نشرته جوجل. وهو ليس دليل تنفيذ، ولا سببًا لتأخير التحديث.
كيف تُحدّث جوجل كروم على جهاز الكمبيوتر
على جهاز ويندوز أو macOS أو لينكس، لا تنتظر أن يُكمل كروم تنزيلًا في الخلفية داخل علامة تبويب لا تُغلقها. المسار المدعوم هو صفحة مساعدة التحديث من جوجل:
- افتح كروم وانتقل إلى chrome://settings/help، أو افتح القائمة ثم التعليمات ثم لمحة عن Google Chrome.
- انتظر حتى ينتهي كروم من الفحص، ومن تنزيل التحديث إن لزم.
- تأكد أن الإصدار 157.0.8103.50 أو 157.0.8103.51 على ويندوز وMac، أو 157.0.8103.50 على لينكس. وإذا كانت مؤسستك على القناة المستقرة الممدَّدة فتأكد من 156.0.8078.96.
- اضغط «إعادة التشغيل» (Relaunch) أو أغلق كروم وأعد فتحه بنفسك. الحزمة المُنزَّلة ليست المتصفح العامل حتى تُعاد عملية التشغيل.
- افتح chrome://settings/help مرة أخرى بعد إعادة التشغيل واقرأ سطر الإصدار من جديد.
إذا لم يتغيّر رقم الإصدار، فقد تكون على بناء مُدار أو قناة مؤسسية مُثبَّتة أو جهازًا لا يصل إلى خوادم تحديث جوجل. في أسطول الشركة انتقل إلى قائمة الطرح أدناه بدل مقاومة المحدِّث الاستهلاكي على كل مكتب. نزّل كروم من جوجل أو من حزمة مؤسستك الرسمية فقط، لا من صفحة «تحديث عاجل لكروم» في رسالة بريد أو واتساب.
كيف تُحدّث جوجل كروم على أندرويد
تقول نشرة أندرويد إن Chrome 157 (157.0.8103.50) سيصبح متاحًا في Google Play خلال الأيام القليلة المقبلة بدءًا من 9 نوفمبر 2026، مع إصلاحات الأمان نفسها في إصدار سطح المكتب ما لم يُذكر خلاف ذلك.
- افتح تطبيق متجر Google Play، لا متجرًا من طرف ثالث ولا ملف APK مُحمَّلًا من خارج المتجر.
- ابحث عن Google Chrome، أو افتح صفحة التطبيق المثبَّت.
- إذا ظهر تحديث فثبّته، ثم أوقف التطبيق إجباريًا وأعد فتح كروم (أو أعد تشغيل الهاتف) حتى يعمل البناء الجديد.
- في كروم افتح القائمة ثم الإعدادات ثم لمحة عن Chrome، وتأكد من 157.0.8103.50.
إذا كان المتجر ما زال يعرض بناءً أقدم، فقد لا يكون الطرح المتدرج قد وصل إلى حسابك بعد. أعد المحاولة في اليوم نفسه، ولا تثبّت ملفات APK لكروم من مواقع غير رسمية؛ فهذا مسار تصيّد شائع بعد إعلان ثغرة كروم صفرية. وينبغي لأسطول أندرويد المُدار أن يدفع الإصدار نفسه عبر Managed Google Play بدل أن يُطلب من كل شخص الضغط على «تحديث».
لم نجد نشرة خاصة بـ Chrome على iOS بشأن CVE-2026-125350 في منشورات Chrome Releases بتاريخ 9 نوفمبر، وهي تغطي سطح المكتب وأندرويد. حدّث نظام iOS نفسه عبر تحديث برامج آبل. ولا تفترض أن أرقام إصدار سطح المكتب وأندرويد تنطبق على كروم في iPhone.
قائمة طرح للأسطول في فرق الخليج ومصر
كروم هو المتصفح الافتراضي في شريحة واسعة من مكاتب الخليج ومصر، بما في ذلك البنوك والجهات الحكومية ومكاتب الخدمات المشتركة. وخطة «سيتحدّث وحده» للمستهلك لا تكفي حين يُترك كروم مفتوحًا أيامًا.
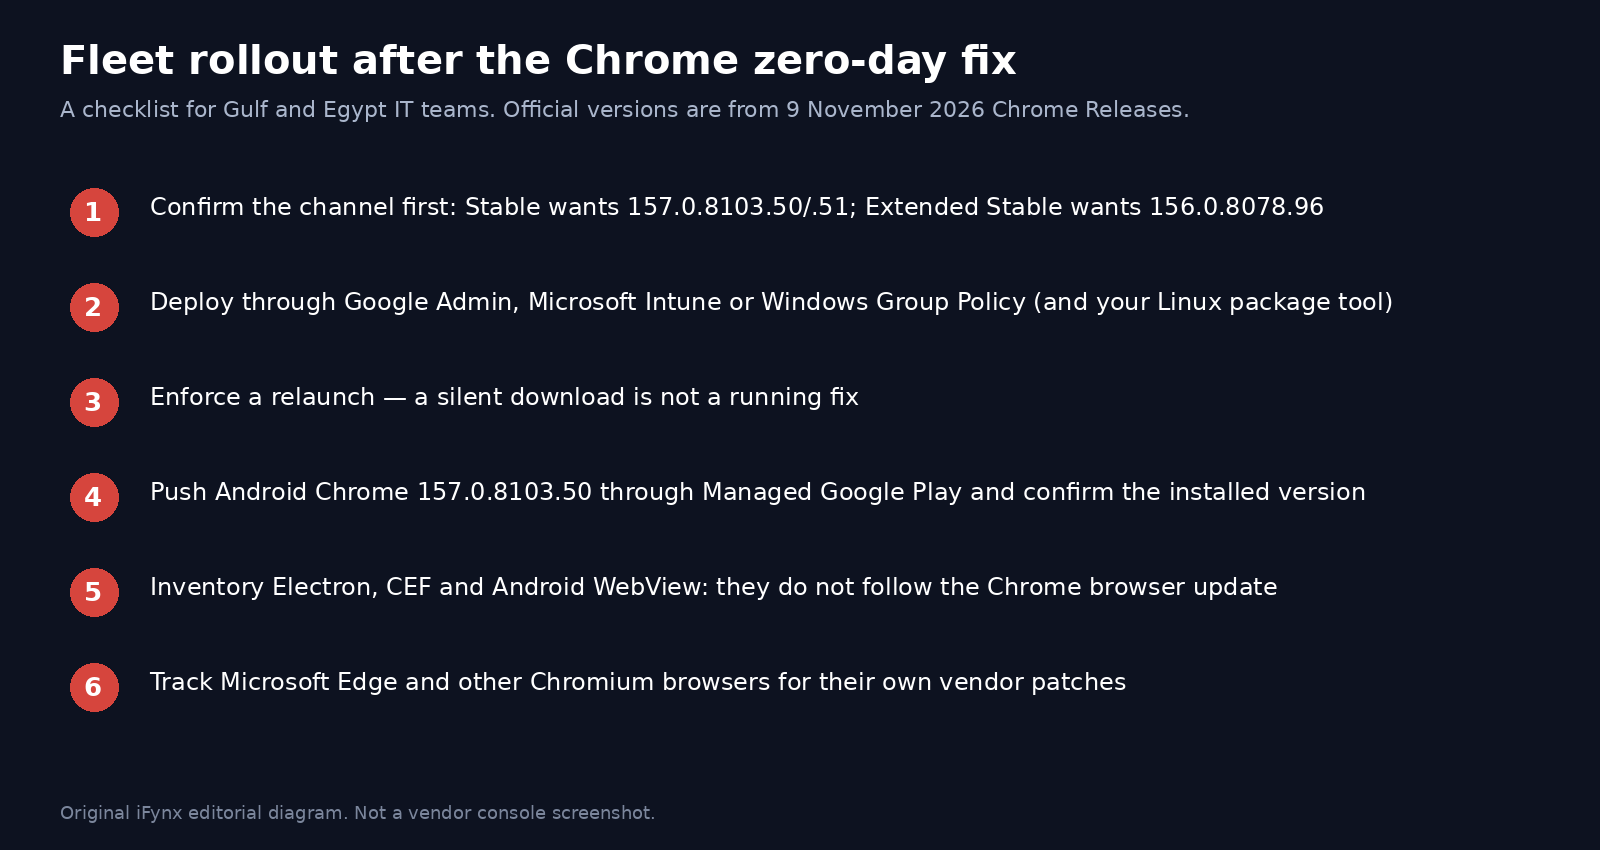
- أكّد القناة أولًا. بعض المؤسسات تثبّت القناة المستقرة الممدَّدة؛ وهذه الأجهزة تحتاج 156.0.8078.96، لا القفز إلى 157، إلا إذا كنت تغيّر القناة أيضًا.
- ادفع البناء المستقر المُصلَح (157.0.8103.50 أو 157.0.8103.51) أو بناء القناة الممدَّدة (156.0.8078.96) عبر الأداة التي تستخدمها أصلًا: Google Admin (إدارة متصفح كروم السحابية) أو Microsoft Intune أو سياسة مجموعة ويندوز، مع حزم لينكس عبر مستودعك أو أداة الإدارة المعتادة.
- افرض إعادة التشغيل. التنزيل الصامت يُبقي العملية المعرَّضة في الذاكرة حتى يُعاد تشغيل كروم. استخدم سياسة إعادة التشغيل القائمة لديك حتى تُغلق الجلسات في نافذة مخططة، لا «متى ما أغلق المستخدم المتصفح مصادفة».
- غطِّ أندرويد كما تغطي أجهزة الكمبيوتر. ادفع Chrome 157.0.8103.50 عبر Managed Google Play، وتأكد من الإصدار المثبَّت بدل افتراض أن التعيين وصل.
- اجرد المتصفحات التي ليست Google Chrome: Microsoft Edge وBrave وOpera وVivaldi والشوكات الداخلية لكروميوم تحتاج بناءات مورّديها. وحتى 9 نوفمبر، لا يقدّم Edge هذا الإصلاح بعد.
- أخبر الموظفين أن تعليمات التحديث الرسمية ستأتي من تقنية المعلومات، وأن نافذة منبثقة أو رسالة واتساب تطالب بتنزيل فوري لكروم هي على الأرجح طُعم.
هذا العمل يجاور عمليات الترقيع العاجلة الأخرى التي وثّقناها هذا الشهر: إصلاح OpenSSH SSHole، وإصدار ووردبريس 7.1.4 الأمني، وتحديث php2shell لـ PHP، وقائمة Brotli / Node2Shell. والانضباط نفسه ينطبق هنا: حدّد الإصدار المثبَّت، وادفع بناءً معروف الصلاح، وتحقق مما يعمل فعلًا.
Electron وCEF وWebView في أندرويد لا يتحدّثون بتحديث متصفح كروم
تحديث Google Chrome على حاسوب محمول لا يرقّع تطبيق سطح مكتب مبنيًا على Electron، ولا غلاف CEF (إطار كروميوم المضمَّن)، ولا Android System WebView أو Chrome Custom Tabs داخل منتج آخر. فهذه تشحن مراجعة كروميوم خاصة بها. وعلى فرق المنتجات في الخليج ومصر التي تُشحن محطات تداول أو أدوات KYC أو أغلفة إدارة داخلية أو تطبيقات محادثة عربية على Electron أو CEF أن:
- تجرد كل تطبيق مُشحن وإصدار كروميوم أو Electron أو CEF فيه، بما في ذلك العمليات المساعدة وبناءات الأكشاك.
- تتابع قنوات Electron وCEF وAndroid WebView (أو Android System WebView) حتى يظهر بناء يتضمن إصلاحات أمان كروم بتاريخ 9 نوفمبر، ثم تُصدر تحديثها الخاص. لا تخبر العملاء أن «كروم محدَّث، إذن تطبيقنا بخير».
- تعامل WebView على أندرويد بندًا منفصلًا عن تطبيق كروم: قد يكون كروم مرقَّعًا وWebView قديمًا، أو العكس، بحسب ما أوصله متجر Play.
والدرس نفسه ظهر بشكل مختلف في إحاطتنا عن أمن خوادم MCP: الموصل أو بيئة التشغيل حول المنتج قد تكون ما يحتاج الترقيع، لا التطبيق الذي ينقره المستخدم أولًا فقط.
مستخدمو الخدمات المصرفية والعملات المشفّرة لا ينبغي أن ينتظروا تحديثًا في الخلفية
إذا كنت تستخدم كروم لدخول البنوك أو الخدمات الحكومية أو لوحات المنصات أو محافظ المتصفح، حدّث وأعد التشغيل الآن. ولست مضطرًا إلى انتظار موجة على مستوى الشركة إذا كان جهازك يستطيع أخذ التحديث الرسمي اليوم. وبعد إعادة التشغيل، أكّد أرقام الإصدار أعلاه قبل فتح جلسة عالية القيمة.
وكن متشككًا من الرسائل التي تقول «كروم لديك قديم، اضغط هنا». لن ترسل جوجل ولا بنكك ملف APK عشوائيًا أو رابطًا مختصرًا «لفتح» هذا التحديث. استخدم chrome://settings/help أو صفحة Google Play الرسمية أو حزمة قسم تقنية المعلومات لديك.
وثغرة كروم صفرية مستغلة فعليًا هي بالضبط نوع الخبر الذي تنسخه أدوات التصيّد خلال ساعات. إذا طلبت صفحة منك لصق عبارة استرداد أو رمز OTP بنكي أو مفتاح واجهة لمنصة مقابل «إكمال تحديث كروم»، فتوقف. هذا ليس جزءًا من التحديث الرسمي.
Microsoft Edge ومتصفحات كروميوم الأخرى
كروميوم مشترك، لكن الإصلاح ليس تلقائيًا. وتقول ملاحظات أمان مايكروسوفت في 9 نوفمبر 2026 إنها تعلم بالاستغلالات الأخيرة الموجودة فعليًا وإنها تعمل بنشاط على إصدار إصلاح أمني. وإصدار Edge 157.0.4341.42 المستقر لسطح المكتب (5 نوفمبر) وإصدار Edge لأندرويد وiOS 157.0.4341.42 (9 نوفمبر) ليسا بديلًا عن هذا الإصلاح الذي ما زال معلَّقًا. راجع ملاحظات أمان Edge مرة أخرى قبل أن تعلن إغلاق Edge، وطبق تحديثات المورّدين لـ Brave وOpera وVivaldi عند نشرها.
مسائل عالية أخرى في إصدار كروم 157 نفسه لسطح المكتب
يتضمن تحديث القناة المستقرة لسطح المكتب في 9 نوفمبر تسعة إصلاحات أمنية إجمالًا، لا الثغرة المستغلة فعليًا وحدها. وبنود High الأخرى التي أدرجتها جوجل هي: CVE-2026-125345 مورد غير مهيّأ في WebGL؛ وCVE-2026-125347 تفويض غير صحيح في FileSystem؛ وCVE-2026-125343 فيضان مخزن في Compositing؛ وCVE-2026-125348 كتابة خارج الحدود في GPU؛ وCVE-2026-125344 ارتباك أنواع في V8؛ وCVE-2026-125346 استخدام بعد التحرير ثانٍ في XML، أبلغ عنه Arni Hardarson من Neonix Security في 12 أكتوبر 2026. كما أُدرجت مسألتان متوسطتان لموارد غير مهيّأة في GPU. وتتضمن القناة المستقرة الممدَّدة 156.0.8078.96 أحد عشر إصلاحًا أمنيًا، من بينها CVE-2026-125350. نذكر هذا فقط حتى يعرف مسؤولو الترقيع أن البناء نفسه يغلق أكثر من علة عالية. وقد تُبقي جوجل تفاصيل العلل مقيَّدة، ولن نضيف تفصيلًا تقنيًا يتجاوز الأوصاف الرسمية.
كيف يمكن أن تساعد آيفينيكس
تتولى الصيانة والنمو في آيفينيكس إدارة الترقيع وطرح المتصفحات والتبعيات والتحقق بعد الإطلاق، حتى يصل إصلاح كروم أو Electron إلى كل جهاز مُدار وكل بناء مُشحن، لا إلى أول حاسوب محمول فتح «لمحة عن كروم» فقط. ويبني تطوير البرمجيات منتجات ويب وسطح مكتب، بما في ذلك التطبيقات المبنية على كروميوم، بمسار تحديث مخطط بدل محرك مضمَّن مجمَّد. وإذا احتجت جردًا سريعًا لقنوات كروم وإصدارات Electron/CEF وAndroid WebView في أسطول بالخليج أو مصر، احجز مكالمة اكتشاف مجانية لمدة 30 دقيقة.
أسئلة شائعة
كيف أتحقق من إصدار كروم وأفرض التحديث؟
على الكمبيوتر افتح chrome://settings/help (أو القائمة ثم التعليمات ثم لمحة عن Google Chrome)، وانتظر انتهاء الفحص، وتأكد من 157.0.8103.50 أو 157.0.8103.51 على ويندوز وMac (157.0.8103.50 على لينكس؛ و156.0.8078.96 على القناة المستقرة الممدَّدة)، ثم أعد التشغيل واقرأ رقم الإصدار مرة أخرى. وعلى أندرويد حدّث كروم من Google Play وتأكد من 157.0.8103.50 تحت الإعدادات ثم لمحة عن Chrome.
هل يتأثر كروم على أندرويد أو iPhone؟
أندرويد مشمول بنشرة Chrome لأندرويد في 9 نوفمبر: 157.0.8103.50، مع إصلاحات الأمان نفسها في إصدار سطح المكتب ما لم يُذكر خلاف ذلك، ويُطرح عبر Google Play خلال الأيام القليلة المقبلة. ولم نجد نشرة لـ Chrome على iOS بشأن CVE-2026-125350 في منشورات Chrome Releases تلك. حدّث iOS عبر آبل، ولا تطبّق أرقام إصدار سطح المكتب على كروم في iPhone.
هل يتأثر Edge وBrave وOpera أيضًا؟
هي مبنية على كروميوم، لذلك تحتاج بناءات مورّديها؛ وتثبيت كروم لا يرقّعها. وتقول ملاحظات أمان Edge في 9 نوفمبر 2026 إن مايكروسوفت تعلم بالاستغلالات الأخيرة الموجودة فعليًا وإنها تعمل بنشاط على إصلاح أمني. ولا ينبغي معاملة إصدارات Edge 157.0.4341.42 في 5 نوفمبر (سطح المكتب) و9 نوفمبر (أندرويد وiOS) على أنها هذا الإصلاح. تابع ملاحظات كل مورّد لـ Brave وOpera وVivaldi كذلك.
هل يجب أن نحدّث تطبيقات Electron أو CEF أو WebView في منتجنا؟
نعم، إذا كنتم تشحنونها. فتحديث Google Chrome على سطح المكتب أو أندرويد لا يغيّر مراجعة كروميوم داخل تطبيق Electron أو غلاف CEF أو Android System WebView. اجرد تلك الإصدارات، وانتظر بناء مكوّن يتضمن إصلاحات 9 نوفمبر، ثم أصدروا تحديثكم. وتحققوا من WebView بمعزل عن تطبيق كروم على أندرويد.
كيف أدفع تحديث كروم عبر أسطول الشركة؟
استخدم Google Admin (إدارة متصفح كروم السحابية) أو Microsoft Intune أو سياسة مجموعة ويندوز — وأداة حزم لينكس لديكم — لنشر 157.0.8103.50/.51، أو 156.0.8078.96 إذا كنتم على القناة المستقرة الممدَّدة. وافرض إعادة تشغيل حتى يعمل البناء الجديد فعلًا، وادفع أندرويد 157.0.8103.50 عبر Managed Google Play، وأبقِ مسارًا منفصلًا لـ Edge ومتصفحات كروميوم الأخرى التي لا يُصلحها حزمة كروم.
المصادر وسياسة التحديث
المصادر الأساسية، وجميعها بتاريخ الاثنين 9 نوفمبر 2026: Google Chrome Releases، «Stable Channel Update for Desktop» و«Chrome for Android Update» و«Extended Stable Update for Desktop». ومايكروسوفت، «ملاحظات إصدار أمان Microsoft Edge»، المدخلات المؤرخة 9 نوفمبر و09 نوفمبر و5 نوفمبر 2026، وأُعيد فحصها قبل النشر في 10 نوفمبر 2026. والمصادر الثانوية: SecurityWeek وThe Hacker News في 10 نوفمبر 2026، بما في ذلك عدّهما «ثامن ثغرة كروم صفرية في 2026»، وهو ليس رقم جوجل. وفُحص كتالوج CISA KEV في 10 نوفمبر 2026 ولم يُدرج CVE-2026-125350. وخطوات التحديث الرسمية: مساعدة Google Chrome. لا نصف خطوات استغلال ولا تفاصيل علل غير منشورة. وسنضيف تحديثًا مؤرخًا إذا غيّرت جوجل أو مايكروسوفت الإصدارات المُصلَحة، أو إذا نشر Edge إصلاحه، أو إذا أضافت CISA هذه الثغرة إلى KEV.
قراءات ذات صلة
- ثغرة OpenSSH «SSHole» (CVE-2026-123158): تُستغل الآن وCISA تمهل حتى 12 نوفمبر — من المتأثر (Alpine وDocker وOpenWrt) وكيف تُرقّع
- تحديث ووردبريس 7.1.4: إصلاح 22 ثغرة وثغرة نافذة الترقية، وقائمة التحديث لمواقع الخليج ومصر
- ثغرة PHP الحرجة php2shell: التحديث يخص PHP وليس ووردبريس — قائمة فحص لمواقع ووردبريس ولارافيل في الخليج ومصر
- ثغرة Brotli الحرجة (Node2Shell): قائمة تحديث Node.js و.NET وبايثون لفرق التطوير في الخليج ومصر
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر