
الإجابة المباشرة — 9 نوفمبر 2026: ثغرة SSHole (CVE-2026-123158) ثغرة في OpenSSH تسمح للمهاجم بتسجيل الدخول عبر SSH دون كلمة المرور الصحيحة، لكن فقط على أنظمة لينكس التي تستخدم مكتبة musl مع تعطيل PAM. أشهر مثال هو Alpine Linux، وهو أيضًا أساس كثير من صور Docker. أضافت CISA الثغرة إلى فهرس الثغرات المستغلة فعليًا (KEV) يوم 9 نوفمبر 2026 ومنحت الجهات الفدرالية الأمريكية مهلة حتى 12 نوفمبر، بعد أن رصدت GreyNoise وPrevidian وwatchTowr هجمات حقيقية. أما Ubuntu وDebian وRHEL وأنظمة glibc التي تستخدم PAM فوضعها مختلف: تقول Red Hat وSUSE إن منتجاتهما غير متأثرة، في حين لم تصنّف Debian وUbuntu إصداراتهما «غير متأثرة» بعد (التفاصيل في الجدول). الحل هو OpenSSH 10.6p2 أو الحزمة المُرقّعة من توزيعتك ثم إعادة تشغيل sshd، وإن تعذّر التحديث اليوم فاضبط PasswordAuthentication no. درجة الخطورة CVSS 8.1 (مرتفعة)، وليست 10.

ماذا أضافت CISA يوم 9 نوفمبر، وماذا تعني المهلة؟
يسمّي إدخال CISA الثغرة «OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability»، ويقول إن OpenSSH على لينكس قد يسمح بتجاوز المصادقة. أُضيف الإدخال في 9 نوفمبر 2026 (إصدار الفهرس 2026.11.09 الصادر عند 16:16 بالتوقيت العالمي) بموعد نهائي 12 نوفمبر 2026، مع اشتراط الفحص الجنائي الذي تفرضه CISA، واستخدامه في هجمات الفدية «غير معروف». ويحيل الإجراء المطلوب الجهات الفدرالية إلى تحديثات المورّد والتوجيه التشغيلي الملزم 26-04.
مهلة الأيام الثلاثة قاعدة فدرالية أمريكية، ولا تُلزم الشركات في الإمارات أو السعودية أو مصر، ولم تحدد أي جهة تنظيمية خليجية التاريخ نفسه. تعامل معها كإشارة قوية إلى سرعة التحرك، لا كموعد امتثال لك. في السعودية، نشرت الهيئة الوطنية للأمن السيبراني تنبيه OpenSSH رقم 2026-7996 في 6 نوفمبر 2026 بمستوى خطورة «عالٍ جدًا»، وتوصي فيه بتحديث المنتجات المتأثرة وفق إصدار OpenSSH 10.6p2، دون ذكر رقم CVE. وعلى الفرق الخاضعة لأنظمة السعودية أو الإمارات أو مصر اتباع مواعيد التحديث التي تحددها جهتها التنظيمية وقطاعها.
ودرجة الخطورة مهمة أيضًا: تعرض NVD درجة CVSS 3.1 أساسية قدرها 8.1 (مرتفعة) من مصدر سجل CVE، وتذكر قاعدة الثغرات الأوروبية EUVD-2026-117552 الدرجة نفسها. بعض المنشورات تصفها بأنها 10، وهذا غير صحيح.
من المتأثر؟ جدول الفرز السريع
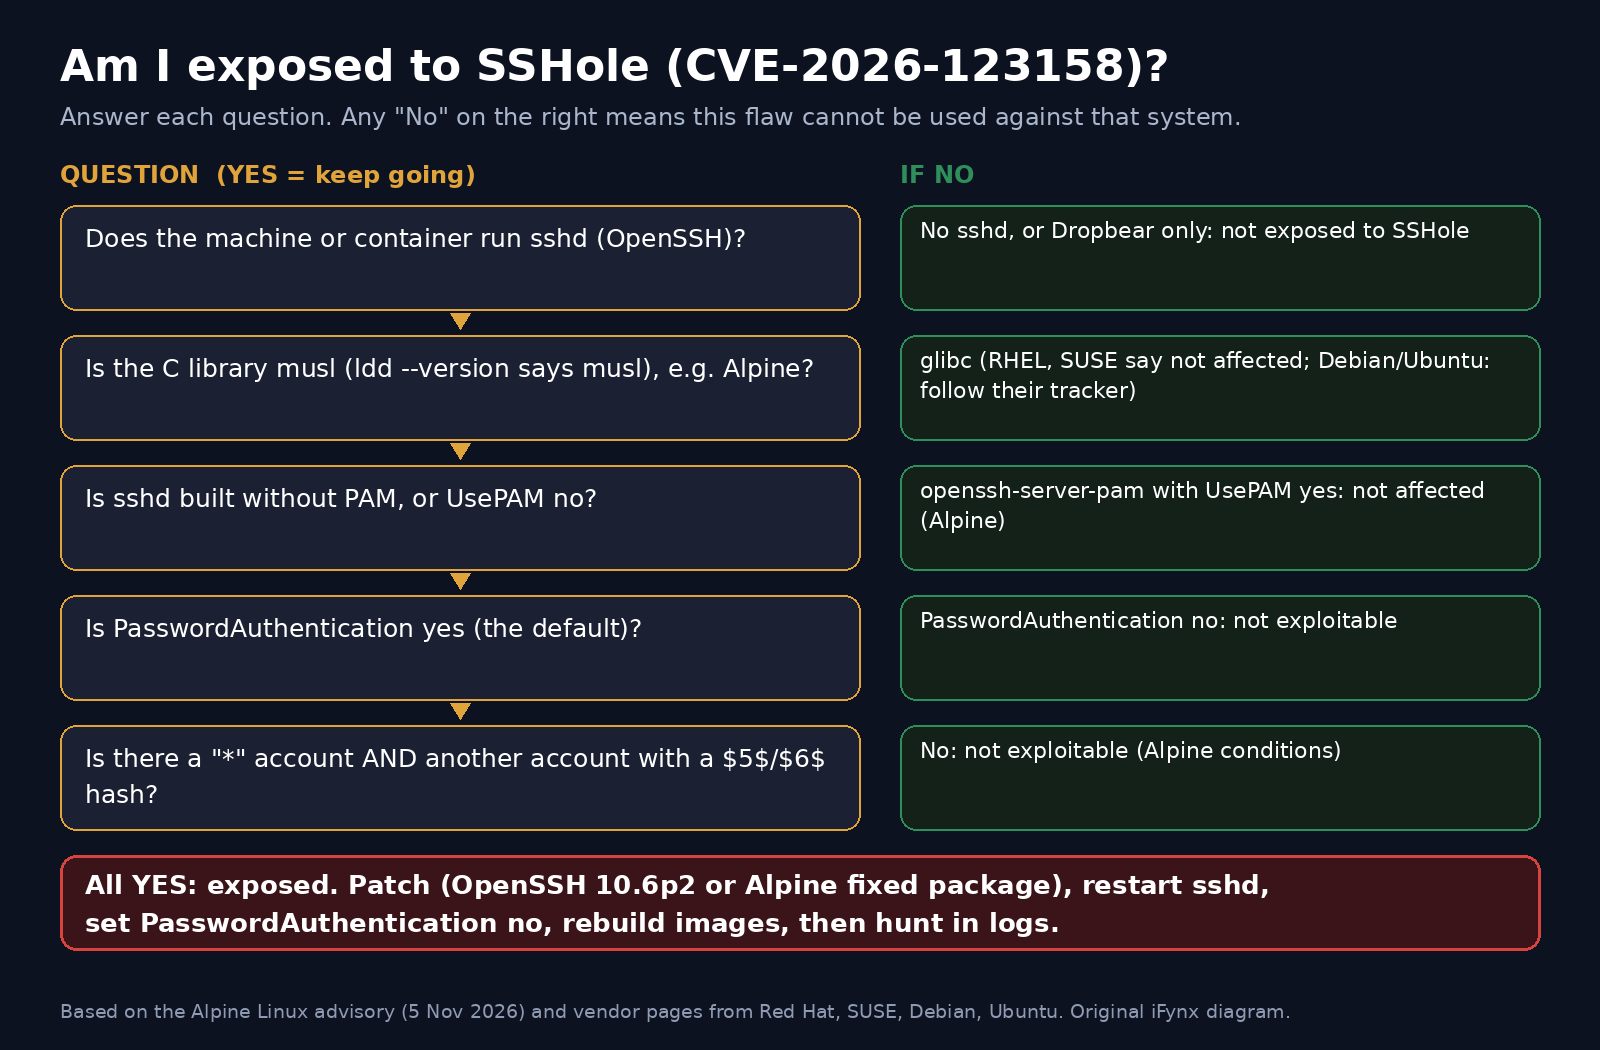
يعتمد التعرّض على طريقة بناء OpenSSH لا على رقم الإصدار وحده. ببساطة، تحتاج الثغرة إلى sshd مبني دون PAM فوق musl، وتسجيل دخول بكلمة المرور مفعّل، وحساب حقل كلمة مروره مجرد * (وهذا طبيعي لحساب root في Alpine وللمستخدمين الذين يدخلون بالمفاتيح فقط)، وحساب آخر واحد على الأقل يملك تجزئة كلمة مرور حقيقية. تشرح نشرة Alpine كل الشروط. الحالات أدناه هي ما نشره كل مورّد، كما قرأناه في 9 نوفمبر 2026.
| المنصة | متأثرة؟ | الإصلاح أو الحالة |
|---|---|---|
Alpine Linux من 3.16 إلى 3.24 وedge (حزمة openssh-server، أو openssh-server-pam مع UsePAM no) | نعم، عند توفر شروط الحسابات أعلاه | حزمة openssh المُصلحة: edge 10.6_p2-r0، و3.24 10.3_p1-r2، و3.23 10.2_p1-r1، و3.22 10.0_p1-r11، و3.21 9.9_p2-r1، و3.20 9.7_p1-r6، و3.19 9.6_p1-r3، و3.18 9.3_p2-r4، و3.17 9.1_p1-r7، و3.16 9.0_p1-r6 |
| حاويات Docker وغيرها المبنية على Alpine | فقط إذا كانت الحاوية تشغّل sshd (تقول Alpine إن الحاويات التي لا تشغّله غير متأثرة) | أعد البناء على أساس مُصلح ثم أعد النشر والتشغيل |
openssh-server-pam في Alpine مع UsePAM yes | غير متأثرة بحسب Alpine | لا إجراء لهذه الثغرة |
| Red Hat Enterprise Linux ومنتجات Red Hat | غير متأثرة بحسب Red Hat، لأنها تستخدم glibc وPAM افتراضيًا | لا إجراء لهذه الثغرة |
| منتجات SUSE وopenSUSE | مصنّفة «غير متأثرة» لدى SUSE | لا إجراء لهذه الثغرة |
| Debian 12 و13 | متتبع Debian يصنّفها «vulnerable» بأولوية «unimportant» | الإصلاح في الفرع غير المستقر (1:10.6p2-1)، ولا تحديث للإصدار المستقر بعد |
| Ubuntu (كل الإصدارات) | Ubuntu تقول «Needs evaluation» (أولوية متوسطة) | لا حكم نهائي بعد، تابع صفحة Ubuntu |
| OpenWrt وBuildroot وYocto وغيرها من بُنى musl | لم نجد بيانًا من المورّد، والباحث يذكرها ضمن ما يستحق الفحص | تحقق هل يعمل OpenSSH (لا Dropbear) وكيف بُني |
| OpenSSH الأصلي (portable) | مُصلح | الإصدار 10.6p2 الصادر في 5 نوفمبر 2026 |
يقول مشروع OpenSSH نفسه إنه يرى أن السبب الجذري للخلل يقع خارج sshd، في دالة تجزئة كلمات المرور في musl، ويصف 10.6p2 بأنه حل التفافي أمني حرج، وتعديل الإصلاح منشور علنًا. أما الباحث الذي أبلغ عنها، أوزغون كولتكين من Wakefield، فقال لـHelp Net Security إن أنظمة glibc مثل Debian وUbuntu وFedora، وإعدادات PAM، وDropbear وOpenBSD آمنة. هذا رأي الباحث، أما الجدول فيلتزم بما نشره كل مورّد.
كيف تعمل SSHole دون تفاصيل الاستغلال
عندما يُبنى sshd دون PAM، فإنه يتحقق من كلمة المرور بتجزئة المحاولة عبر دالة crypt() في مكتبة C ومقارنة النتيجة بحقل كلمة المرور المخزّن. وبحسب Alpine، تعيد دالة crypt() في musl النص * كعلامة خطأ عندما تتلقى كلمة مرور طويلة جدًا. وفي الحسابات التي ليس لها كلمة مرور يكون الحقل المخزّن أيضًا *، فتتطابق القيمتان وينجح الدخول. حساب root في Alpine يأتي بهذا الحقل، والإعداد الافتراضي PermitRootLogin prohibit-password يحمي root نفسه، لكن أي حساب آخر بلا كلمة مرور يستطيع الوصول إلى صلاحيات root، مثلًا عبر doas، يكفي للمهاجم.
وتنبّه Alpine إلى فخ لمستخدمي السحابة: صور tiny-cloud الرسمية من 3.18.11 إلى 3.24.3 تأتي بمستخدم alpine بالحقل الفارغ نفسه ومع doas دون كلمة مرور. هي آمنة عند الإقلاع الأول، لكنها تصبح قابلة للاستغلال بمجرد أن يحصل أي حساب على الجهاز على تجزئة كلمة مرور. أما الصور المُعدّة عبر cloud-init فغير متأثرة لأن cloud-init يعطّل الدخول بكلمة المرور.
كيف تبدو الهجمات حتى الآن؟
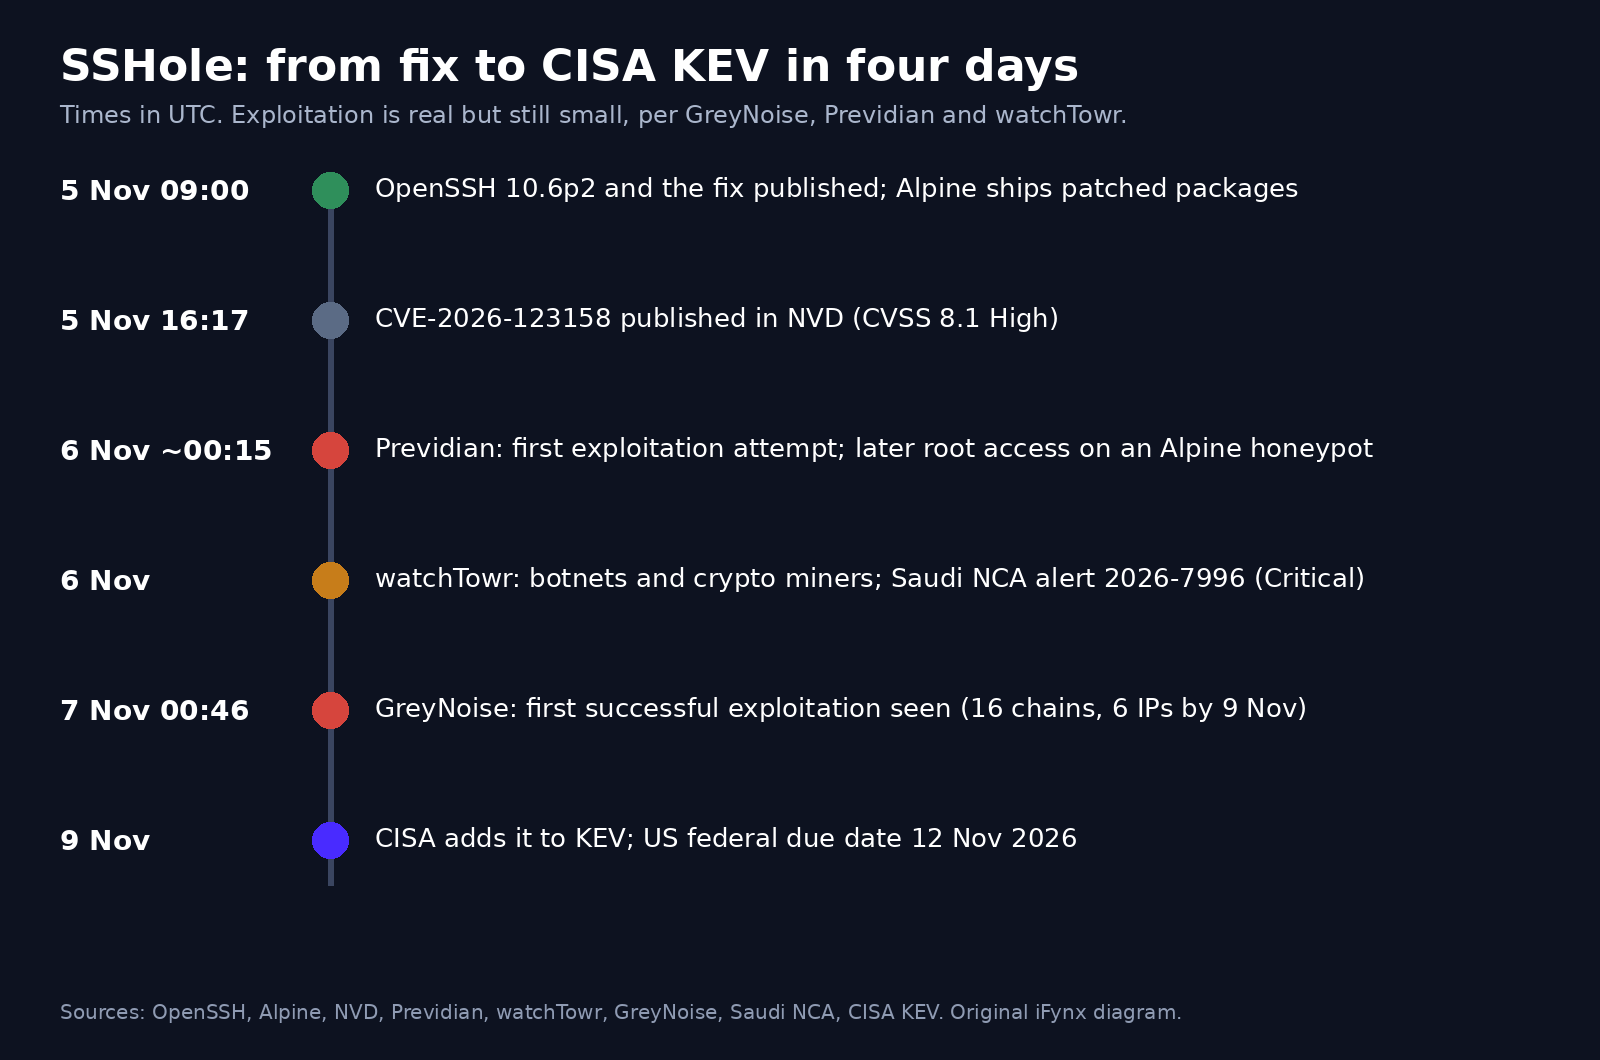
بدأ الاستغلال بسرعة لكنه ما زال محدودًا. هذا هو التسلسل الزمني من المصادر بالتوقيت العالمي:
- 5 نوفمبر، 09:00: ينشر OpenSSH الإصلاح والإصدار 10.6p2، وتطرح Alpine حزمًا مُرقّعة لكل الفروع من 3.16 حتى edge في اليوم نفسه. وتنشر NVD الثغرة عند 16:17.
- 6 نوفمبر، نحو 00:15: ترصد Previdian أول محاولة على أجهزة الاستشعار لديها بعد أقل من تسع ساعات من نشر الثغرة، ثم تؤكد الوصول إلى root على مصيدة Alpine. وحتى 8 نوفمبر أحصت 20 محاولة من 13 عنوان IP في 9 دول، بحسب SecurityWeek.
- 6 نوفمبر: تقول watchTowr إن شبكات البوت ومُعدّني العملات المشفرة هم وحدهم من يستغلونها حتى الآن، وتصدر الهيئة الوطنية للأمن السيبراني تنبيهها.
- 7 نوفمبر، 00:46: تسجّل GreyNoise أول استغلال ناجح رصدته. وحتى تحديثها في 9 نوفمبر أكدت 16 سلسلة ما بعد الاستغلال من 6 عناوين IP، وتؤكد أن هذه الأرقام لا تمثّل كل النشاط. وتنقل BleepingComputer الأرقام نفسها.
- 9 نوفمبر: تضيف CISA الثغرة إلى KEV بموعد نهائي 12 نوفمبر.
ظهرت شيفرات إثبات المفهوم علنًا خلال ساعات من الإفصاح، ولا نضع روابط لها.
قائمة تحقق لفرق المنطقة: صور Alpine والخوادم الافتراضية وأجهزة الحافة
تعمل كثير من الشركات الناشئة والوكالات في الخليج ومصر على صور Docker صغيرة مبنية على Alpine، وخوادم افتراضية رخيصة، وأجهزة حافة، وراوترات يوفرها مزوّد الإنترنت. نفّذ هذه القائمة اليوم، وابدأ بأي جهاز منفذه 22 مفتوح على الإنترنت.
- اعثر على أنظمة musl. على كل خادم أو صورة، يُظهر الأمر
cat /etc/os-releaseإن كانت التوزيعة Alpine أو غيرها من توزيعات musl، ويطبعldd --versionكلمة musl بدلًا من GNU libc. وللصور، شغّل الأمر نفسه في حاوية مؤقتة منها. - تأكد أن sshd موجود ويعمل فعلًا. معظم حاويات التطبيقات لا تشغّل SSH أصلًا. تحقق عبر
psأو بالبحث عن ملفsshdومنفذ 22 مكشوف. إن لم يكن sshd موجودًا فالثغرة لا تنطبق على تلك الحاوية. - حدّث ثم أعد التشغيل. على Alpine نفّذ
apk upgrade -U -aثمrc-service sshd restart. وتؤكد Alpine أن تحديث الحزمة لا يعيد تشغيل sshd العامل، فيظل الإصدار القديم المعرّض يقبل الدخول حتى تعيد تشغيله. - أعد بناء الصور المثبّتة وأعد نشرها. الصورة التي بُنيت الأسبوع الماضي ما زالت تحمل OpenSSH القديم. أعد البناء دون ذاكرة مؤقتة على أساس مُصلح، ثم ادفعها وأعد النشر. إنه الدرس نفسه من إصلاح Brotli Node2Shell: صور الأساس المثبّتة لا تُصلح نفسها.
- أوقف الدخول بكلمة المرور. اضبط
PasswordAuthentication no، وجرّب دخولًا جديدًا بالمفتاح قبل إغلاق جلستك الحالية، ثم أعد تشغيل sshd. وقد حثّ مطوّر OpenSSH داميان ميلر كل من يستخدم musl دون PAM على فعل ذلك أو تعطيل SSH فورًا. - بدّل المفاتيح إن كان الجهاز مكشوفًا. استبدل مفاتيح المضيف ومفاتيح المستخدمين المخزّنة على أي جهاز لا تستطيع تبرئته، واحذف أي مفتاح لا تعرفه.
- ابحث في السجلات (انظر القسم التالي)، وأغلق المنفذ 22 أمام الإنترنت حيثما أمكن، واستخدم VPN أو خادم عبور بدلًا منه.
كيف تعرف إن كنت قد اختُرقت؟
توصي Alpine بالبحث في /var/log/messages عن أسطر sshd التي تقول «Accepted password for» لحساب ليس له كلمة مرور، مثل alpine أو root أو أي مستخدم يدخل بالمفاتيح فقط. فالدخول الناجح بكلمة مرور إلى حساب حقله في /etc/shadow هو * يجب ألا يحدث أبدًا. ثم راجع استخدام doas، والحسابات الجديدة، والملفات المعدّلة حديثًا، والمدخلات المجهولة في authorized_keys، والخدمات أو المهام المجدولة الجديدة، والاتصالات الصادرة غير المتوقعة، مثل الاتصال بمجمّعات التعدين. وإن لم تستطع استبعاد حدوث دخول، فتقول Alpine إن عليك اعتبار الجهاز مخترقًا: أعد بناءه من صورة نظيفة بدل تنظيفه، وبدّل كل الأسرار التي كانت عليه.
أُضيفتا أيضًا إلى KEV يوم 9 نوفمبر: GPUStack وFreeSWITCH
أضافت CISA ثغرتين أخريين في اليوم نفسه، بالموعد الفدرالي نفسه (12 نوفمبر):
- GPUStack CVE-2026-102895 (مصادقة غير سليمة): بحسب إدخال KEV، قد تمنح مهاجمًا غير مصادَق صلاحيات إدارية، ومفاتيح API دائمة للمدير، وأسرار العُقد ومزودي السحابة، وتنفيذ أوامر. وتصنّفها نشرة GitHub حرجة (9.8) وتذكر أن الإصدار 2.2.0 هو المُصلح. على فرق الذكاء الاصطناعي في المنطقة التي تستضيف نماذجها على عناقيد GPU التحديث الآن وتبديل مفاتيح API.
- FreeSWITCH CVE-2026-116779 (حقن شيفرة): يمكن لرسالة SIP واردة تشغيل أوامر واجهة FreeSWITCH. وتصنّفها نشرة SignalWire حرجة (9.8)، وتقول إن الاستغلال رُصد فعليًا، وتذكر أن الإصلاح في 1.11.3. على مراكز الاتصال ومزودي VoIP التحديث ومراجعة سجلات المكالمات والإعدادات.
للفرق التقنية: النمط نفسه في إدخالات KEV الأخيرة
تتبع SSHole نمطًا رأيناه طوال هذا الخريف: يصدر الإصلاح، ثم تظهر شيفرة الاستغلال خلال ساعات، ثم تؤكد CISA الهجمات بعد أيام. وقد كافأت حالات تجاوز المصادقة الثنائية في SonicWall SSL-VPN وPlex2Shell على أجهزة QNAP وphp2shell الفرقَ التي عرفت بالضبط أين يعمل كل مكوّن. ويغطي دليلنا لثغرة نواة لينكس CVE-2026-98432 الحالة التي لا يتوفر فيها إصلاح من التوزيعة بعد ويجب البدء بالتخفيف. فجرد محدّث لصور الأساس والخوادم وما تكشفه للإنترنت هو ما يحوّل مهلة ثلاثة أيام إلى مهمة ساعة واحدة.
كيف تساعدك آيفينيكس؟
تتولى خدمات الصيانة والنمو لدى آيفينيكس إدارة التحديثات، وإعادة بناء الحاويات، وتقوية الخوادم ومراقبتها بعد الإطلاق، حتى تصل إصلاحات مثل OpenSSH 10.6p2 إلى كل خادم وصورة قيد التشغيل لا إلى قائمة الحزم فقط. وتبني خدمات تطوير البرمجيات مسارات Docker وCI آمنة تعيد بناء الصور على أساس مُصلح تلقائيًا وتُبقي SSH بعيدًا عن الإنترنت من التصميم. وإن لم تكن متأكدًا أي خوادمك أو صورك تعمل على Alpine مع sshd، احجز مكالمة استكشافية مجانية مدتها 30 دقيقة.
أسئلة شائعة
هل أنا متأثر بثغرة SSHole إذا كنت أستخدم Ubuntu أو Debian أو RHEL؟
تقول Red Hat إن RHEL ومنتجاتها غير متأثرة لأنها تستخدم glibc وPAM، وتصنّف SUSE منتجاتها غير متأثرة. أما Debian فتعطي المشكلة أولوية «unimportant» لإصداراتها المستقرة والإصلاح موجود في الفرع غير المستقر، وما زالت Ubuntu تصنّف كل إصداراتها «بحاجة إلى تقييم». ثبّت تحديثات المورّد عند صدورها، واضبط PasswordAuthentication no حيث لا تحتاج إلى الدخول بكلمة المرور.
كيف أتحقق إن كانت صورة Docker أو الخادم مبنية على Alpine أو musl وتشغّل sshd؟
نفّذ cat /etc/os-release لمعرفة التوزيعة، وldd --version لمعرفة إن كانت مكتبة C هي musl أم GNU libc. ثم تحقق هل توجد عملية sshd قيد التشغيل أو ملف sshd ومنفذ 22. والحاوية التي لا تشغّل sshd غير متأثرة بحسب Alpine.
أي إصدار من OpenSSH يصلح SSHole، ولماذا يجب إعادة تشغيل sshd؟
يصلحها إصدار OpenSSH الأصلي 10.6p2 الصادر في 5 نوفمبر 2026، ولدى Alpine حزم مُرقّعة من 3.16 حتى edge، مثل 10.3_p1-r2 على 3.24. تحديث الحزمة لا يستبدل عملية sshd العاملة، لذا أعد تشغيل sshd وإلا ظل الإصدار القديم يستقبل الهجمات. وأعد كذلك بناء صور الحاويات ونشرها.
كيف أخفّف خطر SSHole الآن، وكيف أعرف إن كنت قد اختُرقت؟
إن تعذّر التحديث اليوم، فاضبط PasswordAuthentication no وجرّب الدخول بالمفتاح ثم أعد تشغيل sshd. بعد ذلك ابحث في السجلات عن «Accepted password for» لحسابات ليس لها كلمة مرور مثل root أو alpine أو مستخدمي المفاتيح، وراجع استخدام doas والحسابات الجديدة ومدخلات authorized_keys والخدمات الجديدة. وإن لم تستطع استبعاد حدوث دخول، فأعد بناء الجهاز وبدّل مفاتيحه.
هل الراوترات بنظام OpenWrt وأجهزة إنترنت الأشياء المبنية بـBuildroot أو Yocto في خطر؟
قد تكون كذلك إن كانت تشغّل OpenSSH مبنيًا على musl دون PAM وتسمح بالدخول بكلمة المرور. لم نجد نشرة من OpenWrt أو Buildroot أو Yocto حتى 9 نوفمبر 2026. يستخدم OpenWrt افتراضيًا Dropbear الذي يقول الباحث إنه غير متأثر، لذا تحقق هل أُضيف OpenSSH، وأبقِ SSH على الراوترات مغلقًا أمام الإنترنت.
المصادر وسياسة التحديث
المصادر الأساسية: فهرس CISA KEV وملف JSON الخاص به (CVE-2026-123158، تاريخ الإضافة 2026-11-09، الموعد النهائي 2026-11-12)، وملاحظات إصدار OpenSSH 10.6p2، ونشرة Alpine Linux بتاريخ 5 نوفمبر 2026، وتعديل الإصلاح في OpenSSH، وNVD وEUVD لدرجة CVSS 8.1، وصفحات Red Hat وSUSE وDebian وUbuntu المرتبطة أعلاه. بيانات الاستغلال: GreyNoise (حُدّثت في 9 نوفمبر عند 16:40 بالتوقيت العالمي)، وPrevidian وwatchTowr على X، وBleepingComputer، وSecurityWeek، وHelp Net Security. وتنبيه الهيئة الوطنية للأمن السيبراني رقم 2026-7996. لا نضع روابط لشيفرات الاستغلال. وسنحدّث هذا المقال مع ذكر الوقت عندما تصدر Debian أو Ubuntu أو OpenWrt حكمها، أو إذا تغيّر حجم الهجمات.
قراءات ذات صلة
- ثغرة نواة لينكس CVE-2026-98432: أوبونتو بلا إصلاح حتى الآن، ما الذي تم إصلاحه، وكيف تحمي فرق السيرفرات في الخليج ومصر أنظمتها الآن
- ثغرة Brotli الحرجة (Node2Shell): قائمة تحديث Node.js و.NET وبايثون لفرق التطوير في الخليج ومصر
- ثغرة SonicWall CVE-2026-19868: تجاوز SAML وMFA في SSL-VPN ضمن CISA KEV — إصدارات التصحيح وقائمة الفحص
- ثغرة كروم CVE-2026-125350 مستغلة فعليًا: حدّث جوجل كروم الآن
- ثغرة أوتلوك CVE-2026-124194: تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 وما يجب تحديثه أولاً في الخليج ومصر
- ثغرات N-able N-central (Able2Shell): 33 استغلالاً منشوراً وتحديث طارئ 2026.4.1.26، وقائمة تأمين أدوات الإدارة عن بُعد للشركات في الخليج ومصر