
الإجابة المباشرة — 10 نوفمبر 2026: تتضمن تحديثات مايكروسوفت الأمنية لشهر نوفمبر 2026 (Patch Tuesday) إصلاحاً لـثغرة أوتلوك واحدة يستغلها المهاجمون فعلاً: CVE-2026-124194، وهي ثغرة انتحال (Spoofing) في Microsoft Outlook بتصنيف متوسط (Moderate) ودرجة CVSS 6.5، وموسومة بـ«Exploitation Detected» في دليل التحديثات الأمنية من مايكروسوفت. إذا فتح المستخدم ملف رسالة معدّاً خصيصاً، قد يتصل أوتلوك بموقع شبكي يتحكم فيه المهاجم دون إظهار تحذير المحتوى الخارجي المعتاد، فيكشف بصمة NTLMv2 الخاصة بالمستخدم، وتقول مايكروسوفت إن المهاجم قد يستخدمها للمصادقة باسم المستخدم. جزء المعاينة (Preview Pane) ليس مسار هجوم. المنتجات المتأثرة: Microsoft 365 Apps for Enterprise وOffice LTSC 2021 وOffice LTSC 2024. وأضافتها وكالة CISA الأمريكية إلى قائمة الثغرات المستغلة في 10 نوفمبر بموعد نهائي 24 نوفمبر 2026. حدّث أوفيس أولاً، ثم انتقل إلى إصلاحات الخوادم الحرجة أدناه.

هذا الدليل من آيفينيكس موجّه لفرق تقنية المعلومات والأمن السيبراني والتطوير في السعودية والإمارات ومصر والمنطقة، ممن يعملون في البيئة الهجينة المعتادة: أوتلوك على كل جهاز، وMicrosoft 365 في السحابة، وخوادم Exchange وActive Directory وDNS وDHCP ما زالت داخل الشركة. قرأنا نشرات مايكروسوفت نفسها، وسجل CISA، وصفحات تحديثات ويندوز في 10 نوفمبر 2026 قبيل النشر. وحين يأتي رقم من باحث أو موقع إخباري لا من مايكروسوفت، نذكر المصدر. لا نقدّم أي خطوات للهجوم ولا روابط لشيفرات استغلال.
أهم الحقائق (تحققنا منها في 10 نوفمبر 2026 قبل النشر)
- الثغرة المستغلة: CVE-2026-124194، «Microsoft Outlook Spoofing Vulnerability» (CWE-356: الواجهة لا تحذّر من إجراء غير آمن). التصنيف متوسط، CVSS 6.5. مستغلة: نعم. مُفصح عنها علناً قبل الإصلاح: لا.
- الأثر: ملف رسالة معدّ خصيصاً يفتحه المستخدم يكشف بصمة NTLMv2. يتطلب تفاعل المستخدم، وجزء المعاينة ليس مساراً للهجوم. لم تصف مايكروسوفت الهجمات التي رصدتها.
- الإصدارات المصححة: Office LTSC 2024 الإصدار 16.0.17932.21140؛ Office LTSC 2021 الإصدار 16.0.14334.21048؛ Microsoft 365 Apps حسب ملاحظات إصدارات أوفيس الأمنية لكل قناة.
- CISA KEV: أُضيفت في 10 نوفمبر 2026، والموعد النهائي 24 نوفمبر 2026 (موعد للجهات الفيدرالية الأمريكية).
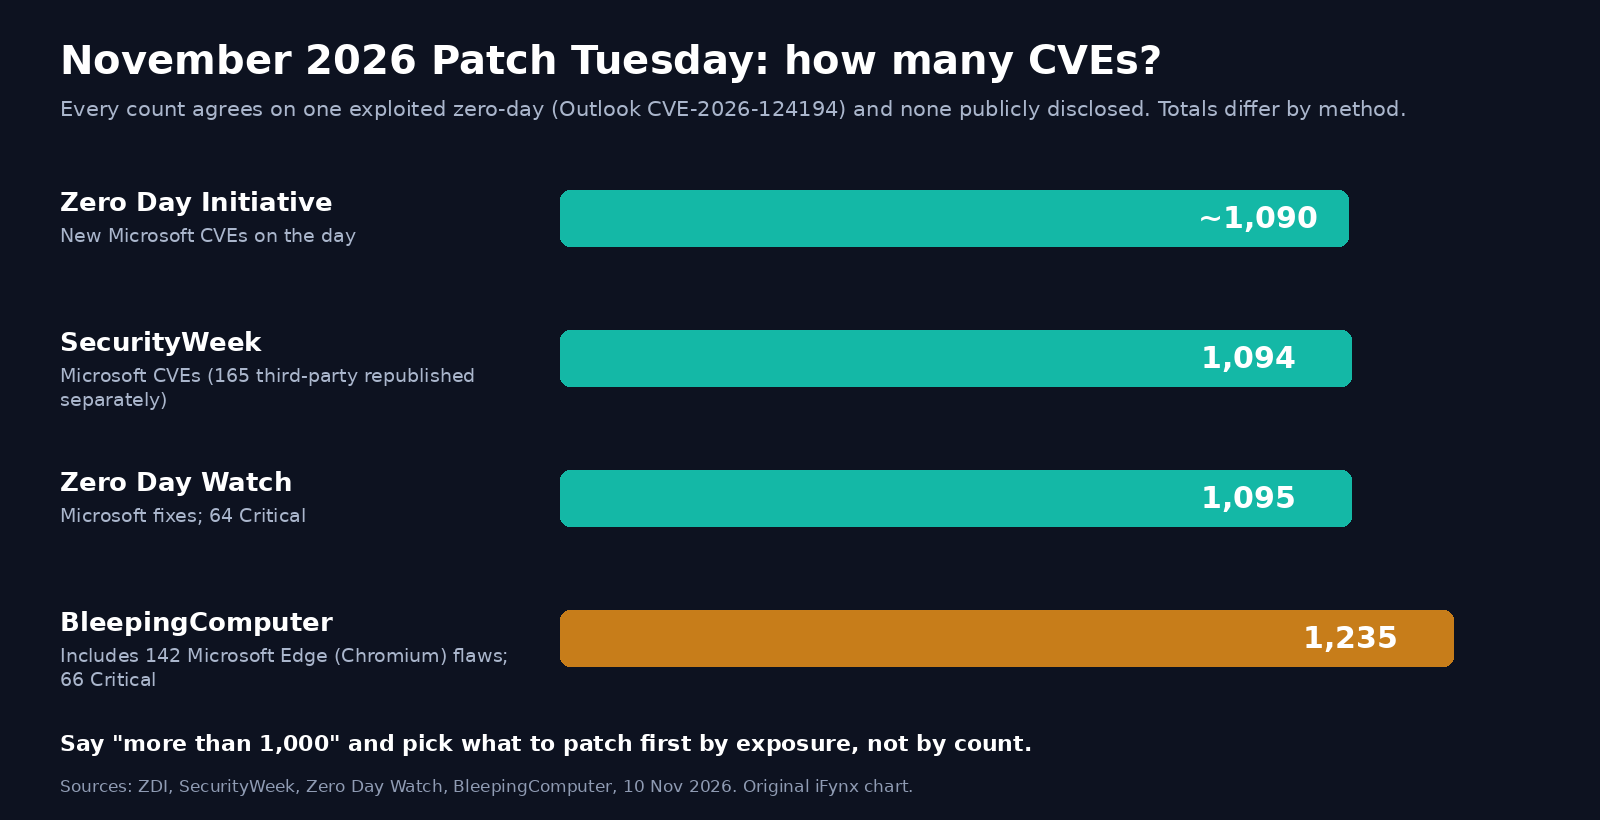
- حجم التحديث: «أكثر من 1,000» ثغرة. والأرقام تختلف حسب المصدر: نحو 1,090 (ZDI)، و1,094 (SecurityWeek)، و1,095 (Zero Day Watch)، و1,235 تشمل 142 ثغرة في متصفح Edge (BleepingComputer).
- الأولوية التالية: ثغرة Windows Search CVE-2026-116928 (9.8، دون نقرة عبر فهرسة Exchange)، وثغرة LDAP CVE-2026-119958 (9.8)، وثغرة Schannel CVE-2026-119952 (8.1، «الاستغلال مرجّح أكثر»)، وثغرة Exchange Server CVE-2026-118207 (8.8).
- ويندوز 11: KB5132061 للإصدارات 24H2/25H2/26H2، وKB5131087 للإصدار 23H2، وهو آخر تحديث لنسختي Enterprise وEducation من 23H2.
ما هي ثغرة أوتلوك CVE-2026-124194؟
تصنّف مايكروسوفت الثغرة CVE-2026-124194 على أنها ثغرة انتحال، لكن الخطر العملي هو سرقة بيانات الدخول. وبحسب نص النشرة، يمكن لمهاجم غير مصادَق أن «يرسل ملف رسالة معدّاً خصيصاً ويقنع المستخدم بفتحه في إصدار متأثر من Microsoft Outlook. وقد يؤدي فتح الملف إلى اتصال أوتلوك بموقع شبكي يتحكم فيه المهاجم دون عرض تحذير المحتوى الخارجي المعتاد، ما قد يكشف معلومات مصادقة يمكن استخدامها لانتحال شخصية المستخدم». ويضيف قسم CVSS أن الثغرة «تكشف بصمة NTLMv2 للمستخدم للمهاجم الذي قد يستخدمها للمصادقة باسم المستخدم».
ثلاث نقاط تحدد مستوى القلق المناسب:
- تحتاج إلى نقرة. متجه CVSS يتطلب تفاعل المستخدم (UI:R)، أي أن عليه فتح الملف الخبيث. وتقول مايكروسوفت بوضوح إن جزء المعاينة ليس مسار هجوم، فمجرد ظهور الرسالة في جزء القراءة لا يفعّل الثغرة.
- الدرجة أقل من الخطر الفعلي على الأعمال. تصنيف «متوسط» ودرجة 6.5 تبدو منخفضة بجانب ثغرات 9.8 هذا الشهر، لكنها الثغرة الوحيدة التي تصفها مايكروسوفت بأنها مستغلة، وبصمة NTLMv2 المسروقة قد تُكسر خارج الشبكة أو تُمرَّر إلى خدمات أخرى ما زالت تقبل NTLM. ويقول داستن تشايلدز من Zero Day Initiative: لا تدع الدرجة المنخفضة تطمئنك.
- لا توجد تفاصيل علنية عن الهجمات. تلاحظ SecurityWeek أن نشرة مايكروسوفت «لا تقدم أي معلومات عن الهجمات المرصودة». وتنسب مايكروسوفت الاكتشاف إلى باحث باسم «nono» وإلى Benoît Sevens. سنحدّث المقال إذا نشرت مايكروسوفت أو باحث موثوق مؤشرات اختراق.
هذه الثغرة من العائلة نفسها لتسريبات NTLM السابقة في أوتلوك: ملف يدفع البرنامج إلى الاتصال بمجلد مشترك بعيد والمصادقة تلقائياً. الإصلاح يغلق هذا المسار بعينه، أما الحماية الأطول أمداً فهي أن تجعل بصمات NTLM قليلة القيمة داخل شبكتك، وهذا ما تشرحه القائمة أدناه.
ما إصدارات أوتلوك وأوفيس المتأثرة، وكيف تحدّثها؟
تذكر مايكروسوفت ستة منتجات متأثرة، كلها بتصنيف متوسط. يبيّن الجدول الإصدار الذي تعدّه مايكروسوفت مصححاً:
| المنتج (32 و64 بت) | مصحح في | طريقة التحديث المعتادة |
|---|---|---|
| Microsoft 365 Apps for Enterprise | حسب ملاحظات إصدارات أوفيس الأمنية لقناة التحديث لديك | قناة Click-to-Run أو Intune أو Configuration Manager |
| Office LTSC 2024 | 16.0.17932.21140 | Click-to-Run بترخيص مؤسسي أو Configuration Manager أو WSUS |
| Office LTSC 2021 | 16.0.14334.21048 | Click-to-Run بترخيص مؤسسي أو Configuration Manager أو WSUS |
لجهاز واحد: افتح أوتلوك، ثم «ملف» (File)، ثم «حساب Office»، ثم «خيارات التحديث»، ثم «التحديث الآن»، وأعد تشغيل أوتلوك. ولأسطول من الأجهزة: ادفع التحديث عبر Intune أو Configuration Manager ثم تحقق من رقم الإصدار المثبت على عينة من الأجهزة، خاصة الحواسيب المحمولة التي كانت خارج الشبكة مساء الثلاثاء. وإذا كان المستخدمون على قناة بطيئة مثل Semi-Annual Enterprise، فتأكد من وجود إصدار أمني لشهر نوفمبر في القناة قبل أن تكتب «تم التحديث».
ليست ضمن قائمة مايكروسوفت للمنتجات المتأثرة بهذه الثغرة: أوتلوك على الويب، وأوتلوك لنظام ماك، وتطبيقات الجوال. القائمة تضم منتجات أوفيس لويندوز فقط، لذا اجعل أوتلوك المكتبي على ويندوز أولويتك.
تحديثات نوفمبر 2026: الأرقام، ولماذا تختلف المصادر
أصدرت مايكروسوفت تحديثاتها الأمنية لشهر نوفمبر يوم الثلاثاء 10 نوفمبر 2026، ثاني ثلاثاء في الشهر. تتفق كل جهات الرصد على العنوان الرئيسي: ثغرة واحدة مستغلة (ثغرة أوتلوك أعلاه)، ولا ثغرات مُفصح عنها علناً، وتحديث ضخم جداً. لكنها لا تتفق على المجموع لأنها تعدّ أشياء مختلفة:
| المصدر | العدد | ماذا يشمل |
|---|---|---|
| Zero Day Initiative | نحو 1,090 ثغرة جديدة | ثغرات مايكروسوفت الجديدة في يوم الإصدار؛ 30 منها قابلة للانتشار الذاتي بحسب ZDI |
| SecurityWeek | 1,094 | ثغرات مايكروسوفت؛ إضافة إلى 165 ثغرة لأطراف ثالثة أعيد نشرها منفصلة |
| Zero Day Watch | 1,095 | إصلاحات مايكروسوفت؛ 64 منها حرجة |
| BleepingComputer | 1,235 | تشمل 142 ثغرة في Microsoft Edge المبني على Chromium؛ 66 حرجة |
الإجابة الأمينة إذن: «أكثر من 1,000». والرقم نفسه أقل أهمية من أن عدداً قليلاً فقط من الثغرات يحتاج معالجة عاجلة، ويجب اختيارها حسب التعرّض لا حسب العدد. وتذكر SecurityWeek أن ويندوز يستحوذ على 726 ثغرة، وأوفيس على 174، وSQL Server على 59، وExchange Server على تسع، وأن هذا الشهر يأتي بعد رقم أكتوبر القياسي البالغ 1,413.
إصلاحات نوفمبر الأخرى التي تستحق الأولوية
هذه الثغرات نضعها مباشرة بعد إصلاح أوتلوك. لا تصف مايكروسوفت أياً منها حتى اليوم بأنها مستغلة أو مُفصح عنها علناً. التصنيفات والدرجات وتقديرات الاستغلال مأخوذة من صفحة كل ثغرة في دليل التحديثات الأمنية.
| الثغرة | ما هي | تقييم مايكروسوفت | لماذا تهم في البيئة الهجينة |
|---|---|---|---|
| CVE-2026-116928 | تنفيذ تعليمات برمجية عن بُعد في Windows Search | حرجة، 9.8، «الاستغلال أقل ترجيحاً» | تقول مايكروسوفت إن المهاجم يمكنه إرسال بريد بمرفق معدّ خصيصاً يعالجه Exchange Server تلقائياً للفهرسة، دون أن يفتح المستلم شيئاً. الإصلاح يأتي ضمن تحديثات ويندوز لشهر نوفمبر لكل إصدارات ويندوز وويندوز سيرفر المدعومة. |
| CVE-2026-119958 | تنفيذ تعليمات عن بُعد في Windows LDAP | حرجة، 9.8، «الاستغلال أقل ترجيحاً» | دون مصادقة، عبر استدعاءات LDAP معدّة، وتنفيذ داخل خدمة LDAP، ما يجعل وحدات التحكم بالمجال (Domain Controllers) الهدف الأوضح. |
| CVE-2026-119952 | تنفيذ تعليمات عن بُعد في Windows Schannel | حرجة، 8.1، «الاستغلال مرجّح أكثر» | حزم معدّة إلى خدمة تستخدم Schannel (TLS). تعقيد الهجوم مرتفع، لكن مايكروسوفت ترجّح الاستغلال. |
| CVE-2026-118207 | تنفيذ تعليمات عن بُعد في Exchange Server | حرجة، 8.8، «الاستغلال مرجّح أكثر» | تحتاج إلى مستخدم مصادَق بصلاحيات محدودة. مصححة لـ Exchange Server Subscription Edition في KB5133453 (الإصدار 15.02.2562.057). |
| CVE-2026-119990 | رفع صلاحيات في Azure OpenAI | حرجة، 9.8 | لا يلزمك أي إجراء. ذكرت تغطيات مبكرة أن النشرة تطلب إجراء من العملاء دون توضيحه، لكن مايكروسوفت عدّلت النشرة في 10 نوفمبر: الثغرة «عولجت بالكامل من مايكروسوفت» و«لا يوجد إجراء على مستخدمي الخدمة». |
بعد هذه الخمس، تحصي ZDI هذا الشهر 30 ثغرة تنطبق عليها صفة القابلية للانتشار الذاتي (عبر الشبكة، دون مصادقة، دون تفاعل)، منها خمس في Message Queuing (MSMQ)، وأربع في DNS، واثنتان في DHCP Server، وواحدة في كل من LDAP وSchannel وIIS وRPC Runtime وWindows Search المرتبطة بـ Exchange. إذا كنت تشغّل MSMQ أو DNS أو DHCP على ويندوز سيرفر، فهذه الخوادم مكانها في الأسبوع الأول.
أدوبي في اليوم نفسه. نشرت أدوبي تسع نشرات تغطي 110 ثغرات. الأهم لمعظم الشركات: Adobe Connect APSB26-191 (24 ثغرة، أعلى درجة 10.0، أولوية 2)، وAdobe Experience Manager APSB26-189 (14 ثغرة، أعلى درجة 9.9، أولوية 2). وتقول أدوبي إنها لا تعلم بأي استغلال، بحسب ملخصات ZDI وSecurityWeek. على الجامعات ومزودي التدريب والجهات الحكومية في الخليج التي تستضيف Adobe Connect للندوات جدولة التحديث هذا الأسبوع.
ما هو تحديث ويندوز لشهر نوفمبر؟
إصلاحات ويندوز للثغرات CVE-2026-116928 وCVE-2026-119958 وCVE-2026-119952 تأتي كلها ضمن التحديث التراكمي الشهري المعتاد. هذه أرقام التحديثات والإصدارات كما تذكرها مايكروسوفت:
| إصدار ويندوز | تحديث نوفمبر 2026 | رقم الإصدار بعد التثبيت |
|---|---|---|
| Windows 11 24H2 و25H2 و26H2 | KB5132061 (وتذكر مايكروسوفت أيضاً KB5132043) | 26100.9974 / 26200.9974 / 26300.9974 |
| Windows 11 23H2 | KB5131087 | 22631.7711 |
| Windows 11 26H1 | KB5132059 | 28000.3501 |
| Windows Server 2025 | KB5131080 (التحديث الساخن: KB5131077) | 26100.33822 |
| Windows Server 2022 | KB5131090 | 20348.5870 |
| Windows Server 2019 / Windows 10 1809 | KB5131085 | 17763.9487 |
| Windows Server 2016 / Windows 10 1607 | KB5131291 | 14393.9688 |
| Windows 10 21H2 و22H2 | KB5131096 | 19044.7846 / 19045.7846 |
تنبيه من صفحة KB5131087 لدى مايكروسوفت: نسختا Enterprise وEducation من Windows 11 الإصدار 23H2 وصلتا إلى نهاية التحديثات، وتحديث نوفمبر 2026 هو الأخير لهما. إذا كان جزء من أجهزتك ما زال على 23H2 Enterprise، فخطط للانتقال إلى إصدار مدعوم الآن، لأن إصلاحات الشهر القادم لن تصل إلى هذه الأجهزة.
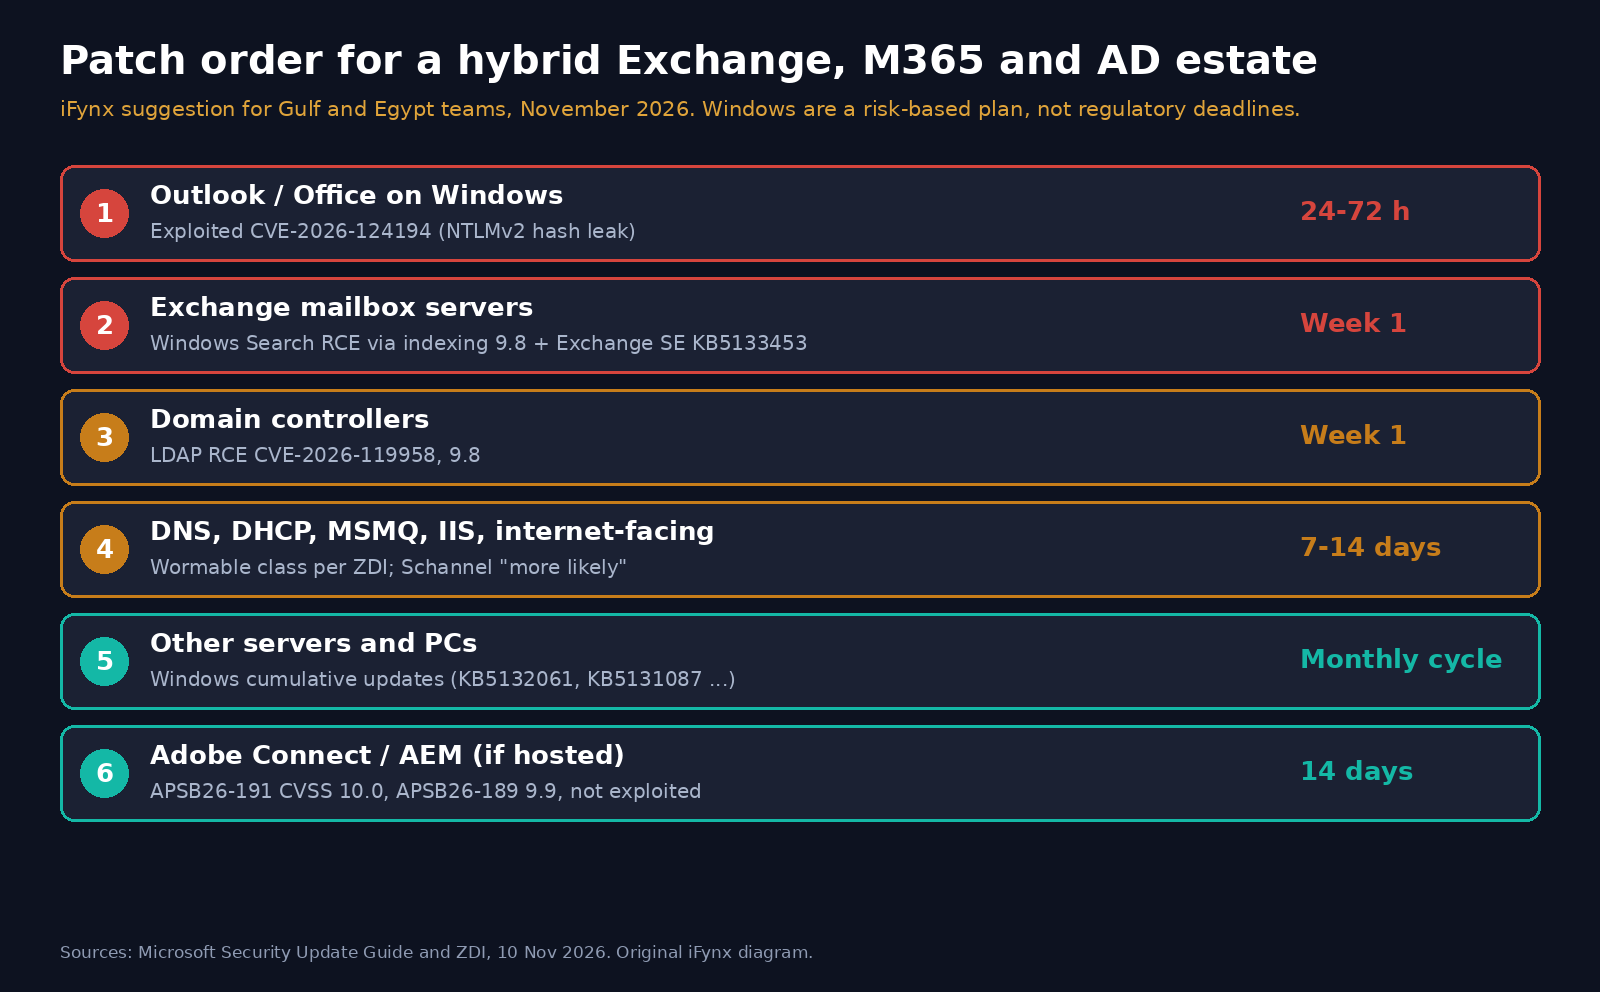
ترتيب التحديث لبيئة هجينة من Exchange وMicrosoft 365 وActive Directory
معظم البنوك والجهات الحكومية والشركات الكبيرة التي نعمل معها في الخليج ومصر لديها نسخة من هذه البيئة. هذا هو الترتيب الذي نقترحه لهذا الشهر. المدد الزمنية اقتراحات من آيفينيكس لخطة مبنية على المخاطر، وليست مواعيد تنظيمية؛ عدّلها وفق اتفاقيات مستوى الخدمة المعتمدة لديك وإجراءات إدارة التغيير.
| الترتيب | ماذا | لماذا أولاً | المدة المقترحة |
|---|---|---|---|
| 1 | أوتلوك وأوفيس على أجهزة ويندوز (Microsoft 365 Apps وLTSC 2021/2024) | الثغرة المستغلة الوحيدة، وكل مستخدم هدف | 24–72 ساعة، بدءاً بالإدارة العليا والمالية والموارد البشرية ومسؤولي تقنية المعلومات |
| 2 | خوادم صناديق بريد Exchange (تحديث ويندوز لشهر نوفمبر وKB5133453 لـ Exchange SE) | ثغرة Windows Search دون نقرة عبر الفهرسة، وثغرة Exchange «مرجّحة أكثر» | خلال الأسبوع الأول، بعد اختبار سريع على عضو واحد في DAG |
| 3 | وحدات التحكم بالمجال | ثغرة LDAP بدرجة 9.8، واختراق وحدة التحكم يعني اختراق الشركة | خلال الأسبوع الأول، موقعاً بعد موقع |
| 4 | خوادم DNS وDHCP وMSMQ وIIS وأي خادم ويندوز مكشوف للإنترنت | ثغرات قابلة للانتشار الذاتي بحسب ZDI، وSchannel «مرجّحة أكثر» | خلال 7–14 يوماً |
| 5 | بقية الخوادم والأجهزة (تحديثات ويندوز التراكمية) | بقية الثغرات الألف | الدورة الشهرية المعتادة |
| 6 | Adobe Connect وAEM إن كنت تستضيفهما | درجات 10.0 و9.9، غير مستغلة | خلال 14 يوماً |
ملاحظتان عمليتان. الأولى: إن كنت ما زلت تشغّل Exchange Server 2016 أو 2019، فانظر جيداً إلى ما تقدمه لك مايكروسوفت؛ ثغرة Exchange هذا الشهر تذكر Exchange Server Subscription Edition وحده منتجاً متأثراً ومصححاً. وخادم Exchange خارج الدعم هو بالضبط نوع البرمجيات المتقادمة التي يطلب دليل قواعد المصرف المركزي الإماراتي (المادة 8، أدناه) من المؤسسات المرخصة التخطيط للتخلص منها. الثانية: للخوادم المكشوفة التي لا يمكنك تحديثها هذا الأسبوع، قلّل التعرّض أولاً (قيّد من يستطيع الوصول إلى منافذ LDAP وSMB وMSMQ، وضع Exchange خلف الوكيل العكسي وبوابة أمن البريد)، ووثّق هذا الإجراء التعويضي.
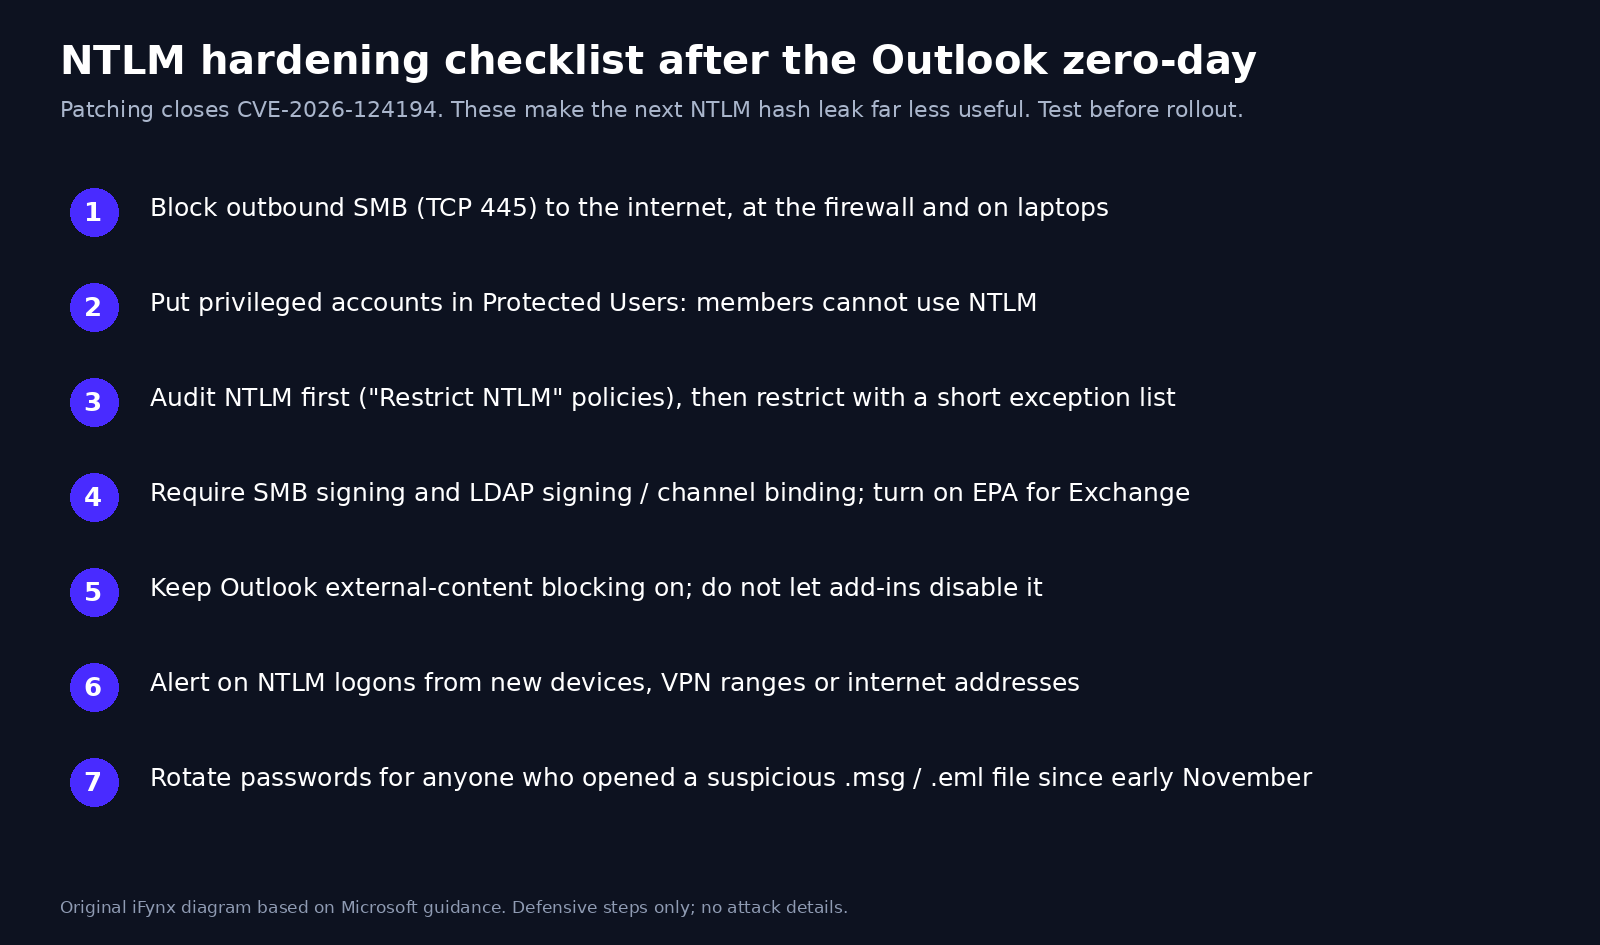
قائمة تحصين NTLM بعد ثغرة أوتلوك
التحديث يغلق CVE-2026-124194. أما هذه الخطوات فتجعل أي تسريب NTLM قادم، من أوتلوك أو غيره، أقل فائدة بكثير للمهاجم. اختبر كل خطوة قبل تعميمها، فما زالت طابعات وماسحات قديمة وتطبيقات أعمال تستخدم NTLM.
- احجب SMB الصادر (منفذ TCP 445) نحو الإنترنت على الجدار الناري الحدودي، وعلى الحواسيب المحمولة عبر سياسة جدار حماية ويندوز. تسريب البصمة يحتاج أن يصل الجهاز إلى خادم المهاجم، وهذا يقطع المسار الأكثر شيوعاً.
- أضف الحسابات ذات الصلاحيات العالية إلى مجموعة Protected Users. أعضاؤها لا يستطيعون المصادقة عبر NTLM، فتصبح بصمة مسرّبة لمسؤول المجال أقل فائدة بكثير. ابدأ بمسؤولي المستوى صفر، واختبر حسابات الخدمات منفصلة.
- فعّل تدقيق NTLM أولاً، ثم قيّده. استخدم سياسات «Network security: Restrict NTLM» بوضع التدقيق على الأجهزة ووحدات التحكم لمعرفة من ما زال يستخدم NTLM، ثم احجب NTLM الصادر إلى الخوادم البعيدة مع قائمة استثناءات قصيرة.
- اشترط توقيع SMB وتوقيع LDAP وربط القناة على الخوادم ووحدات التحكم، وفعّل Extended Protection for Authentication على Exchange، فهذه تجعل هجمات التمرير (Relay) أصعب بكثير.
- أبقِ حجب المحتوى الخارجي في أوتلوك مفعّلاً (وهو الإعداد الافتراضي)، ولا تسمح للمستخدمين أو الإضافات بتعطيله عبر السياسات.
- راقب عمليات دخول NTLM من أماكن غير معتادة. أنشئ تنبيهات لمصادقة NTLM إلى خوادمك من أجهزة جديدة أو نطاقات VPN أو عناوين إنترنت، ولمحاولات SMB الصادرة في سجلات الجدار الناري.
- غيّر كلمات مرور كل من أبلغ عن فتح ملف رسالة مريب منذ بداية نوفمبر، بدءاً بالحسابات ذات الصلاحيات والمالية، وراجع سجل دخولهم.
السعودية والإمارات ومصر: ماذا تقول قواعد الجهات التنظيمية عن التحديثات فعلاً؟
لم نجد جهة تنظيمية خليجية تضع رقماً واحداً من نوع «حدّث خلال كذا يوماً» للجميع. ما تطلبه فعلاً هو عملية موثقة مبنية على المخاطر بمدد زمنية محددة، ودليل على أنك تلتزم بها، وهذا بالضبط ما تختبره ثغرة مستغلة.
- السعودية، البنك المركزي السعودي (ساما). يشترط إطار ساما للأمن السيبراني (الضابط 3.3.17، إدارة الثغرات) عملية تتضمن «مدداً محددة للمعالجة حسب التصنيف» و«إدارة التحديثات وطريقة نشرها». ويطلب القسم 3.4.9 إدارة التحديثات في دليل قواعد ساما تقييم أثر التحديثات واختبارها في بيئة منفصلة ونشرها عبر إدارة تغيير رسمية.
- السعودية، الهيئة الوطنية للأمن السيبراني. تنص الضوابط الأساسية للأمن السيبراني ECC-2:2024 على «إدارة التحديثات والإصلاحات للأنظمة والتطبيقات والأجهزة» (2-3-3-3)، وفي إدارة الثغرات على معالجتها «بناءً على تصنيفها والمخاطر السيبرانية المرتبطة بها»، مع التحقق من الإصلاحات في بيئة غير إنتاجية أولاً (2-10-3).
- الإمارات، المصرف المركزي. يقول دليل قواعد المصرف المركزي، المادة 12 إن إجراءات التحديث يجب أن تشمل تحديد التحديثات الأمنية وتصنيفها وترتيب أولوياتها وتثبيتها، وأن «تُحدَّد المدة الزمنية للتنفيذ لكل فئة من التحديثات الأمنية بناءً على خطورتها وأثرها على الأنظمة». وتضيف المادة 8 واجب التخطيط «للتجديد أو الإيقاف في الوقت المناسب للأجهزة والبرمجيات المتقادمة وغير المدعومة»، وهذا يخص Windows 11 23H2 Enterprise وخوادم Exchange القديمة.
- مصر. لم نجد مدة زمنية علنية للتحديثات من الهيئة العامة للرقابة المالية يمكن اقتباسها. راجع التعليمات التي تنطبق على ترخيصك، ومتطلبات البنك المركزي المصري إن كنت بنكاً أو مزود خدمات دفع.
طريقة عملية لاستخدام ذلك: سجّل CVE-2026-124194 في سجل الثغرات لديك على أنها «مستغلة، والإصلاح متاح من المورّد»، وطبّق أسرع فئة لديك، واحتفظ بالأدلة (تقرير النشر، وعينات التحقق من الإصدار، والاستثناءات مع الإجراءات التعويضية). موعد CISA في 24 نوفمبر يخص الجهات الفيدرالية الأمريكية، لكنه مرجع خارجي مفيد حين يسألك المدقق هل كان أسبوعان مدة معقولة.
التوعية بالتصيد بالعربية: مرفقات .msg وما تقوله للموظفين
ثغرة أوتلوك تحتاج إلى أن يفتح المستخدم ملفاً، لذلك تستحق رسالة قصيرة وهادئة للموظفين اليوم، بالعربية والإنجليزية. تجنّب التفاصيل التقنية؛ يكفي أن يعرف الناس ماذا يفعلون. نموذج يمكنك تعديله:
تنبيه قصير للموظفين: «تنبيه أمني: لا تفتح ملفات رسائل البريد المرفقة (بامتداد .msg أو .eml) التي تصلك من جهات غير متوقعة، حتى لو بدت من زميل أو بنك أو جهة حكومية. إذا فتحت ملفاً كهذا منذ بداية نوفمبر، أبلغ فريق تقنية المعلومات فوراً. حدّث برنامج Outlook عند ظهور التنبيه.»
رسائل التصيد في المنطقة تستعير عادة أسماء موثوقة: إشعار من هيئة الزكاة والضريبة والجمارك، أو تعميم وزاري، أو كشف حساب بنكي، أو رسالة شحن أو جمارك، أو ملف رواتب من الموارد البشرية قرب نهاية الشهر. هل تُجري محاكاة تصيد هذا الأسبوع؟ نقترح إرسال التنبيه أولاً والتحديث، ثم إجراء المحاكاة لاحقاً بقالب غير ضار، حتى يقيس الاختبار العادات لا أن يوقع الناس بموضوع استغلال حي. وإن كانت بوابة البريد لديك تسمح، فاحجز مرفقات .msg و.eml الواردة من مرسلين خارجيين لبضعة أيام ريثما تكتمل تحديثات أوتلوك.
وللسياق الأوسع، شهد الأسبوع نفسه ثغرات أخرى تستوجب التحديث غطيناها: ثغرة كروم CVE-2026-125350، وثغرة OpenSSH SSHole المدرجة لدى CISA، وثغرة APT CVE-2026-109518 في ديبيان وأوبونتو، وثغرة Brotli في Node.js و.NET، وأمان خوادم MCP لموصلات المساعدات الذكية.
كيف تساعد آيفينيكس
تُبقي آيفينيكس برمجيات الأعمال محدّثة ومراقبة وتعمل بلا انقطاع لشركات في الخليج ومصر وفلسطين، بالعربية والإنجليزية. ومن خلال خدمة صيانة البرمجيات ضمن «الصيانة والنمو»، نتولى دورات التحديث الشهرية مثل هذه: الجرد، وترتيب التحديث حسب المخاطر، والنشر على مراحل، والتحقق من الإصدارات، وحزمة الأدلة التي يطلبها المدققون. ويختبر فريق ضمان الجودة تطبيقاتك وتكاملاتك مع كل تحديث قبل وصوله إلى بيئة الإنتاج، حتى لا يعطّل إصلاح لويندوز أو Exchange سير عمل حرجاً. وإن كنت تبني منتجات تتصل بـ Microsoft 365 أو Exchange أو Microsoft Graph، يستطيع فريق هندسة واجهات API والأنظمة الخلفية ضمن «تطوير البرمجيات» نقلها من NTLM والمصادقة الأساسية القديمة إلى تسجيل دخول حديث قائم على الرموز. تواصل معنا لمكالمة مجانية مدتها 30 دقيقة مع وضع التحديثات الحالي لديك، وسنقترح خطة للأسبوع الأول.
أسئلة شائعة
هل ثغرة أوتلوك مستغلة فعلاً؟
نعم. تصف مايكروسوفت الثغرة CVE-2026-124194 بأنها مستغلة («Exploitation Detected») في دليل التحديثات الأمنية، وأضافتها CISA إلى قائمة الثغرات المستغلة المعروفة في 10 نوفمبر 2026 بموعد نهائي 24 نوفمبر. لم تنشر مايكروسوفت تفاصيل الهجمات، ولم يُفصح عن الثغرة علناً قبل الإصلاح.
ما إصدارات أوتلوك وأوفيس المتأثرة، وكيف أحدّثها؟
تذكر مايكروسوفت Microsoft 365 Apps for Enterprise وOffice LTSC 2021 وOffice LTSC 2024، بنسختي 32 و64 بت. الإصدارات المصححة هي 16.0.17932.21140 لـ LTSC 2024 و16.0.14334.21048 لـ LTSC 2021، وتحصل Microsoft 365 Apps على الإصلاح في الإصدار الأمني لشهر نوفمبر لكل قناة. على جهاز واحد: ملف، ثم حساب Office، ثم خيارات التحديث، ثم التحديث الآن. وفي المؤسسات: ادفع التحديث عبر Intune أو Configuration Manager وتحقق من رقم الإصدار.
هل يفعّل جزء المعاينة في أوتلوك الثغرة CVE-2026-124194؟
لا. تقول نشرة مايكروسوفت إن جزء المعاينة ليس مسار هجوم، ويجب أن يفتح المستخدم ملف رسالة معدّاً خصيصاً. لهذا يفيد تنبيه قصير للموظفين حول مرفقات .msg و.eml غير المتوقعة ريثما يكتمل التحديث.
كيف أوقف تسريبات بصمات NTLM مثل هذه؟
احجب SMB الصادر على منفذ TCP 445 نحو الإنترنت، وأضف الحسابات ذات الصلاحيات إلى مجموعة Protected Users حتى لا تستخدم NTLM، ودقّق استخدام NTLM ثم قيّده، واشترط توقيع SMB وLDAP، وأنشئ تنبيهات لعمليات دخول NTLM غير المعتادة. التحديث يغلق هذه الثغرة، وهذه الضوابط تجعل التسريب القادم أقل فائدة بكثير.
ما تحديث ويندوز 11 لشهر نوفمبر 2026؟
KB5132061 لإصدارات Windows 11 24H2 و25H2 و26H2 (الإصدارات 26100.9974 و26200.9974 و26300.9974)، وKB5131087 للإصدار 23H2 (الإصدار 22631.7711). وتقول مايكروسوفت إنه آخر تحديث لنسختي Enterprise وEducation من 23H2. أما إصلاح أوتلوك نفسه فيأتي عبر تحديثات أوفيس لا عبر Windows Update.
المصادر وسياسة التحديث
قرأنا في 10 نوفمبر 2026: صفحات دليل التحديثات الأمنية من مايكروسوفت للثغرات CVE-2026-124194 وCVE-2026-116928 وCVE-2026-119958 وCVE-2026-119952 وCVE-2026-118207 وCVE-2026-119990 (بما فيها المنتجات المتأثرة والإصدارات المصححة)؛ وقائمة CISA للثغرات المستغلة المعروفة (الإصدار 2026.11.10)؛ وصفحتي دعم مايكروسوفت لـ KB5132061 وKB5131087؛ ومراجعة Zero Day Initiative لتحديثات نوفمبر 2026؛ وSecurityWeek؛ وBleepingComputer؛ وZero Day Watch؛ وأدلة قواعد ساما والهيئة الوطنية للأمن السيبراني والمصرف المركزي الإماراتي كما في الروابط أعلاه. لم تكن صفحة نشرة أدوبي APSB26-191 متاحة حين تحققنا، لذا أرقام أدوبي كما نقلتها ZDI وSecurityWeek. المدد الزمنية في هذا المقال اقتراحات من آيفينيكس وليست مواعيد تنظيمية. سنحدّث المقال إذا عدّلت مايكروسوفت النشرة، أو نشرت تفاصيل الهجمات، أو ظهرت مشكلات معروفة لأي إصلاح.
قراءات ذات صلة
- ثغرة كروم CVE-2026-125350 مستغلة فعليًا: حدّث جوجل كروم الآن
- ثغرة OpenSSH «SSHole» (CVE-2026-123158): تُستغل الآن وCISA تمهل حتى 12 نوفمبر — من المتأثر (Alpine وDocker وOpenWrt) وكيف تُرقّع
- ثغرة APT في ديبيان وأوبونتو CVE-2026-109518: إصدارات apt المصححة، وكيف تحدّث apt أولًا، وقائمة فحص للمرايا والبروكسي لخوادم الخليج ومصر
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر
- اختراق Across: كيف حوّل هجوم هندسة اجتماعية على مسجّل النطاق موقع across.to إلى فخ لسرقة المحافظ، وقائمة حماية النطاقات لتطبيقات الكريبتو في الخليج ومصر
- ثغرات N-able N-central (Able2Shell): 33 استغلالاً منشوراً وتحديث طارئ 2026.4.1.26، وقائمة تأمين أدوات الإدارة عن بُعد للشركات في الخليج ومصر