
تحديث 9 نوفمبر 2026: نشرت GitBook تقرير ما بعد الحادث. في تقريرها (4 نوفمبر، 20:30 بتوقيت وسط أوروبا) تقول GitBook إن المهاجم استغل ثغرة في مسار تسجيل الدخول الموحد SSO لإنشاء جلسات باسم موظفيها، ثم وصل إلى مستودعاتها الداخلية ومفتاح Cloudflare API وأسرار بيئة الإنتاج. بقي المهاجم في بيئة الإنتاج نحو ساعتين و45 دقيقة يوم 2 نوفمبر ونحو 40 دقيقة يوم 3 نوفمبر، وتوقفت الخدمة نحو 16 ساعة. وتعامل GitBook الآن كل بيانات العملاء على أنها مكشوفة، ومنها مفاتيح API ومفاتيح وأسرار التكاملات وأسرار توقيع الجلسات وأسئلة Assistant والوثائق ذات الوصول المصادق. نصيحتها الحالية: أنشئ مفتاح API جديدًا، وغيّر أسرار الأدوات الخارجية والتكاملات، وأعد توليد مفتاح توقيع الوصول المصادق إن كنت تستخدم خادمًا خاصًا. أما Git Sync (تطبيق GitHub) وGitLab فتقول إنه لا حاجة لأي إجراء لأنها غيّرت مفاتيحها بنفسها. ونشرت أيضًا ثلاثة عناوين IP للمهاجم لتفحصها في سجلاتك.
نُشر في 3 نوفمبر 2026، الساعة 20:22 بتوقيت غزة. يستند إلى إشعار الحادثة الصادر عن GitBook نفسها والتغطية الصحفية، وسنضيف تحديثات مؤرخة عند نشر تقريرها الكامل.
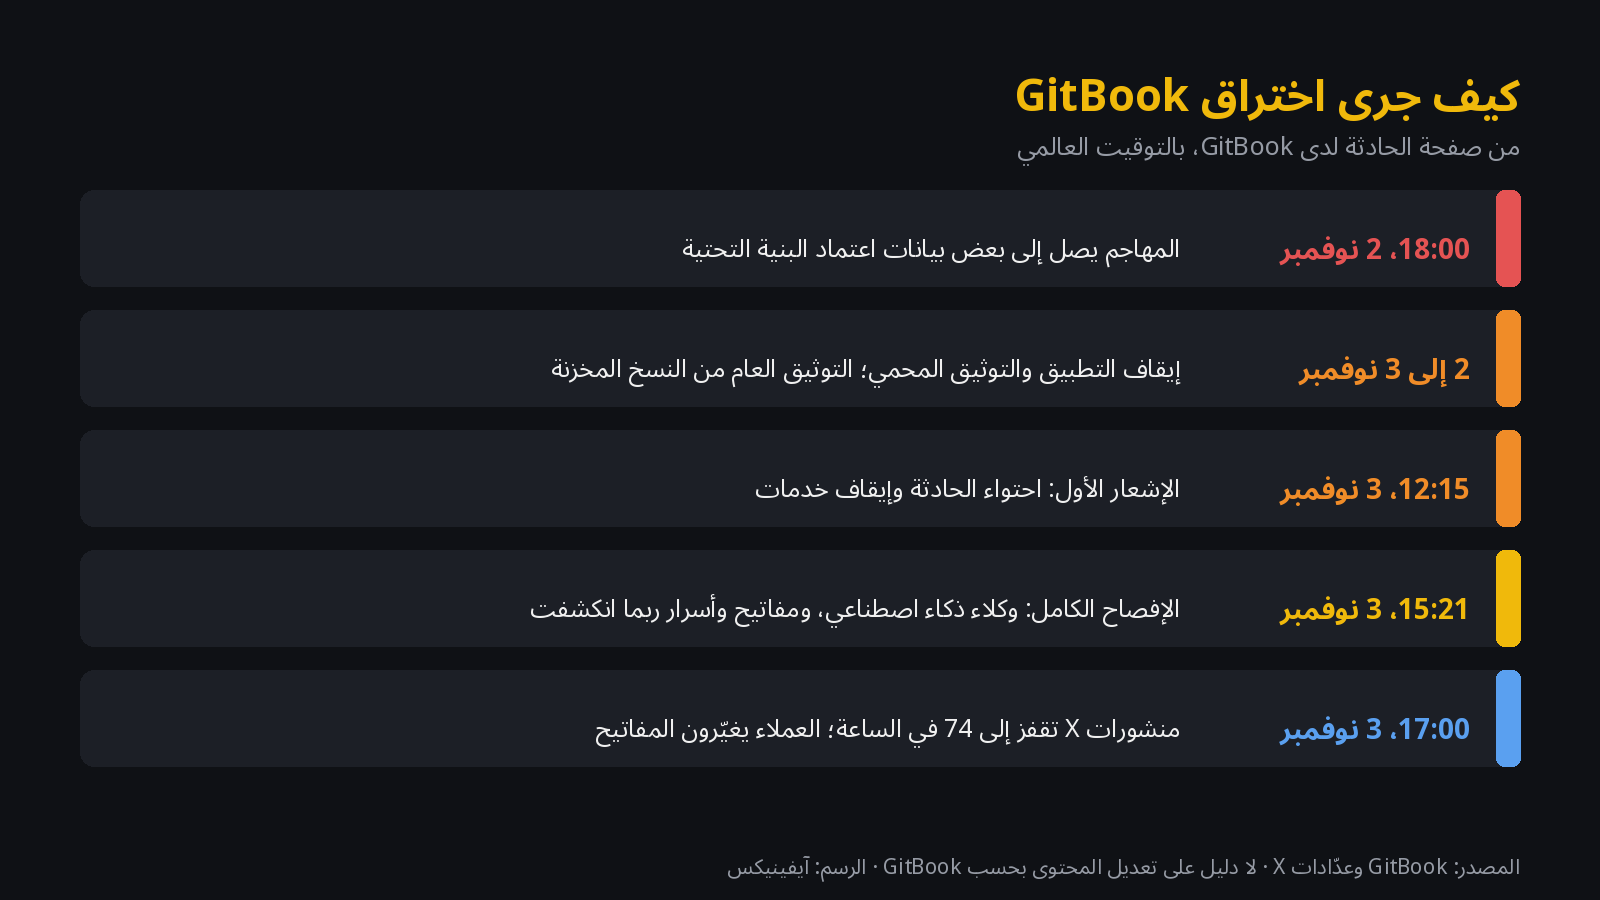
الجواب السريع: نعم، تعرّضت GitBook للاختراق. تقول منصة التوثيق في إشعار الحادثة إن مهاجماً «يستخدم وكلاء ذكاء اصطناعي» حصل على وصول غير مصرّح به إلى بعض بيانات اعتماد بنيتها التحتية في الساعة 19:00 بتوقيت وسط أوروبا يوم 2 نوفمبر 2026. وربما وصل المهاجم إلى مفاتيح التكاملات وأسرار Git Sync ومفاتيح API والأسئلة التي طرحها الزوار على GitBook Assistant. ألغت GitBook كل المفاتيح الشخصية، وتقول إنها لم تجد دليلاً على تعديل محتوى العملاء. إن كنتم تستخدمون GitBook: غيّروا مفاتيح API وأسرار التكاملات وأعيدوا مصادقة خادم GitBook MCP اليوم.
أهم الحقائق
- متى: بدأ الهجوم الساعة 19:00 بتوقيت وسط أوروبا يوم 2 نوفمبر (20:00 بتوقيت غزة). صدر أول إشعار الساعة 13:15 يوم 3 نوفمبر، والإفصاح الكامل الساعة 16:21 (بتوقيت وسط أوروبا).
- كيف: تصفه GitBook بأنه «هجوم متطور وموجّه بدقة باستخدام وكلاء ذكاء اصطناعي»، دون تفاصيل تقنية حتى الآن، مع وعد بتقرير كامل.
- الاستجابة: حظر المهاجم وإغلاق الثغرات واستبدال كل بيانات الاعتماد وإلغاء كل مفاتيح API للعملاء، وإيقاف التطبيق والتوثيق المحمي مؤقتاً مع إبقاء التوثيق العام من النسخ المخزنة.
- ربما انكشف: مفاتيح التكاملات، أسرار Git Sync، مفاتيح API، أسئلة زوار المواقع لـGitBook Assistant.
- لم يُعثر على: أي دليل على تعديل محتوى العملاء (بحسب GitBook).
- محل خلاف: أبلغت trade.xyz عن تغييرات غير مصرّح بها في موقعها المستضاف في اليوم نفسه، ولم تتأكد أي صلة بـGitBook، بل تشير نتائج GitBook إلى العكس.
- ردود الفعل: نقلت PancakeSwap توثيقها إلى استضافة ذاتية، بحسب تغطية إعلام الكريبتو.
ثالث اختراق بوكلاء الذكاء الاصطناعي خلال 48 ساعة
هذه ليست حادثة منفردة. خلال يومين غطّينا ثلاث عمليات تسلل نفّذتها وكلاء ذكاء اصطناعي: WorkOS وإطار الهجوم ARTEX، وموظف Railway الذي فحصت وكلاؤه منصة Primcloud المنافسة، والآن GitBook. أهداف مختلفة ونمط واحد: الوكلاء أسرع من البشر، يتجهون مباشرة إلى بيانات الاعتماد والمفاتيح، ويحوّلون سراً واحداً مسروقاً إلى وصول عبر كل الأدوات المتصلة.
كانت منصات التوثيق تحفظ نصوصاً. اليوم تحفظ مفاتيح مستودعاتكم وتكاملاتكم وأدوات الذكاء الاصطناعي لديكم.
تحليل آيفينيكس
لماذا يهم هذا فرق الكريبتو في الخليج ومصر
GitBook هي أداة التوثيق الافتراضية لجزء كبير من قطاع الكريبتو، وتستخدمها فرق كثيرة في التقنية المالية والبرمجيات بالخليج ومصر لمراكز المساعدة وتوثيق API، غالباً مع Git Sync إلى GitHub أو GitLab. هذا يعني ثلاثة مخاطر معاً: مفاتيح تصل إلى مستودعات الشيفرة، وصفحات عامة ينسخ منها المستخدمون عناوين العقود وروابط التنزيل، ومساعد ذكاء اصطناعي ربما جمع أسئلة شخصية من عملائكم.
الدرس هو نفسه في قضية Coinbase وAmplitude: اختراق المزوّد حادثتكم أنتم أيضاً. وكما في إضافات وكلاء البرمجة وتطبيقات Lovable، نقطة الضعف هي الصلاحيات التي منحتموها ثم نسيتموها.
ما يجب تغييره الآن: قائمة أمان لمنصات التوثيق
- غيّروا كل مفاتيح GitBook API اليوم. تقول GitBook إنها ألغت كل المفاتيح الشخصية، لذا ستتوقف السكربتات ومهام CI التي تستدعي واجهة GitBook حتى تصدروا مفاتيح جديدة. احفظوها في مدير أسرار لا في المستودعات.
- غيّروا الأسرار التي يستخدمها Git Sync. إن كانت GitBook تتزامن مع GitHub أو GitLab، فألغوا وأعيدوا إنشاء تثبيت GitHub App أو مفتاح النشر أو رمز الوصول الشخصي المستخدم، وحدّدوا صلاحية الجديد بمستودع التوثيق وحده.
- غيّروا أسرار التكاملات الخارجية المربوطة بـGitBook (التحليلات والدردشة والبحث وSlack وJira وغيرها)، وأي أسرار تستخدمها تكاملات نشرتموها بأنفسكم.
- أعيدوا مصادقة خادم GitBook MCP في Claude أو Cursor أو VS Code أو أي أداة ذكاء اصطناعي تستخدمه، واحذفوا الاتصال القديم.
- راجعوا مستودع التوثيق منذ 2 نوفمبر الساعة 18:00 بالتوقيت العالمي. افحصوا الـcommits والفروع وطلبات الدمج التي جاءت عبر Git Sync أو بوت GitBook. تقول GitBook إنها لم تجد دليلاً على تعديل المحتوى، لكن مراجعة سجلكم لا تكلّف شيئاً.
- تحققوا من القيم التي ينسخها المستخدمون. لفرق الكريبتو: قارنوا كل عنوان عقد ومحفظة ورابط RPC ورابط تنزيل وأمر تثبيت في التوثيق العام بمصدر موثوق، وانشروا القائمة الرسمية في مكان آخر أيضاً (الموقع وGitHub وX).
- حذّروا المستخدمين من تصيّد التوثيق. المهاجمون يستغلون الأعطال: أخبروا مستخدميكم بالنطاق الحقيقي لموقع التوثيق، وأنكم لن تطلبوا عبارة الاسترداد أو المفتاح الخاص أبداً.
- راجعوا ما سأله الزوار لـGitBook Assistant. إن كانت الأسئلة قد تحتوي أسماء أو بريداً أو أرقام حسابات أو تفاصيل محافظ، فتعاملوا معها كحادثة بيانات شخصية محتملة واسألوا محاميكم عن واجبات الإبلاغ وفق المرسوم بقانون اتحادي 45 لسنة 2021 في الإمارات ونظام حماية البيانات الشخصية في السعودية والقانون 151 لسنة 2020 في مصر.
- أقل صلاحية لأدوات التوثيق. امنحوا منصات التوثيق صلاحية قراءة أو كتابة على مستودع واحد، لا رموزاً على مستوى المؤسسة كلها، وراجعوا قائمة التطبيقات المتصلة كل ربع سنة.
- خطّطوا لتوقف مستضيف التوثيق. احتفظوا بنسخة ثابتة أو مستضافة ذاتياً للصفحات الحرجة مثل عناوين العقود وصفحة الحالة، حتى لا يبقى المستخدمون بلا مرجع.
لا داعي للذعر، لكن لا تنتظروا
تغيير المفاتيح يستغرق ساعة. أما سر Git Sync مسروق يبقى كما هو فقد يفتح طريقاً إلى شيفرتكم. غيّروا المفاتيح اليوم ثم راجعوا. ولا تختبروا أنظمة الشركات الأخرى بأنفسكم؛ أبلغوا عبر جهة الاتصال الأمنية لديها.
اهتمام البحث
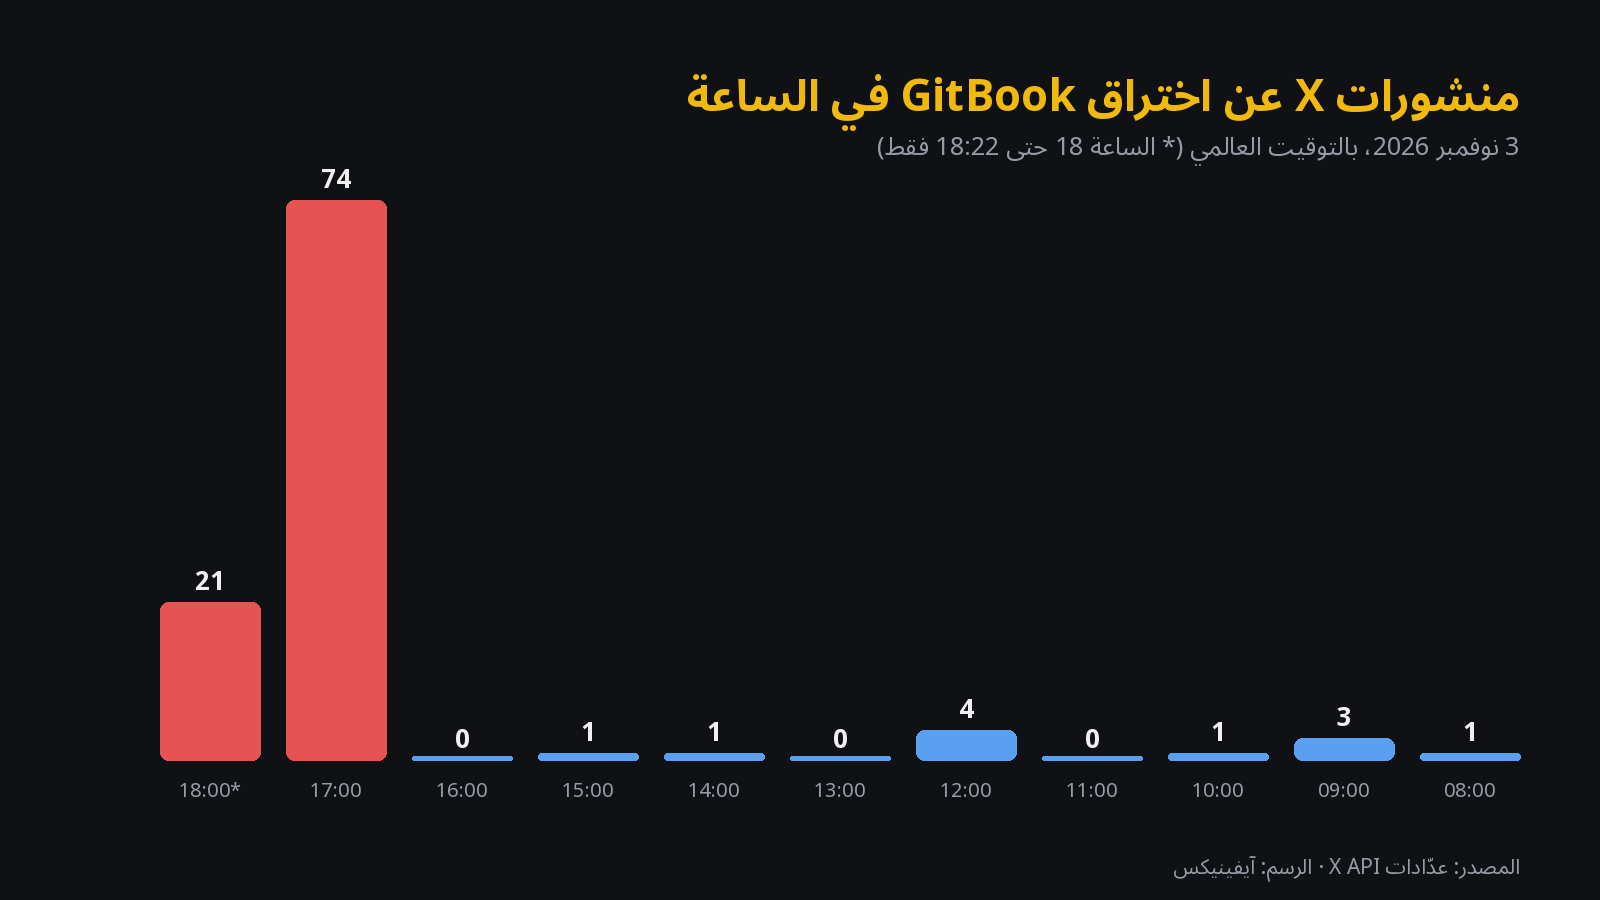
قفزت منشورات X عن اختراق GitBook من 0 إلى 4 في الساعة إلى 74 في ساعة 17:00 بالتوقيت العالمي يوم 3 نوفمبر، ووصلت القصة إلى Hacker News وThe Defiant وPANews وChainCatcher وBeInCrypto، بينما لم نجد أي تغطية عربية.
مواضيع ذات صلة: WorkOS وARTEX، ووكلاء Railway وPrimcloud، وانكشاف بيانات تطبيقات Lovable، وأمن إضافات الوكلاء، واختراق مزوّد Coinbase.
الحالة حتى 3 نوفمبر 2026، الساعة 20:22 بتوقيت غزة. ما زال تقرير GitBook الكامل منتظراً.
كيف يمكن لآيفينيكس المساعدة
تبني آيفينيكس وتؤمّن منتجات كريبتو وتقنية مالية وبرمجيات بالعربية والإنجليزية للإمارات والسعودية ومصر، بما في ذلك إدارة الأسرار وتأمين Git وCI وتوثيق جاهز للحوادث. راجع خدماتنا.
الأسئلة الشائعة
هل تعرّضت GitBook للاختراق؟
نعم. تقول GitBook إنها تعرّضت لهجوم متطور وموجّه بدقة استخدم وكلاء ذكاء اصطناعي. في الساعة 19:00 بتوقيت وسط أوروبا يوم 2 نوفمبر 2026 (20:00 بتوقيت غزة) حصل المهاجم على وصول غير مصرّح به إلى بعض بيانات اعتماد بنيتها التحتية. أوقفت GitBook التطبيق والتوثيق المحمي مؤقتاً، واستبدلت كل بيانات الاعتماد، وأعادت الخدمات يوم 3 نوفمبر.
ما البيانات التي ربما انكشفت في اختراق GitBook؟
تقول GitBook إن المهاجم ربما وصل إلى مفاتيح التكاملات وأسرار Git Sync ومفاتيح API والأسئلة التي طرحها زوار المواقع على GitBook Assistant. وتقول إنها لم تجد دليلاً على تعديل محتوى العملاء.
هل يجب أن أغيّر مفتاح GitBook API ورمز GitHub الخاص بـGit Sync؟
نعم. ألغت GitBook كل المفاتيح الشخصية وتطلب من العملاء تغيير مفاتيح GitBook API والمفاتيح والأسرار الخارجية المربوطة بها وأسرار التكاملات المنشورة. وتغيير بيانات GitHub أو GitLab التي يستخدمها Git Sync خطوة احتياطية معقولة. تحديث 9 نوفمبر 2026: يقول تقرير GitBook إن عليك إنشاء مفتاح API جديد وتغيير أسرار التكاملات والأدوات الخارجية، ولا حاجة لأي إجراء في Git Sync أو GitLab لأن GitBook غيّرت مفاتيحها بنفسها.
هل توثيق مشروعي في الكريبتو على GitBook آمن؟ هل يمكن أن تكون عناوين العقود قد تغيّرت؟
تقول GitBook إنها لم تجد دليلاً على تعديل المحتوى. وبشكل منفصل، أبلغت trade.xyz عن تغييرات غير مصرّح بها في موقعها المستضاف في اليوم نفسه، وأي صلة بـGitBook غير مؤكدة ومحل خلاف. راجعوا سجل التوثيق وتحققوا من عناوين العقود من مصدر موثوق على أي حال.
كيف استخدم المهاجمون وكلاء الذكاء الاصطناعي؟
لم تنشر GitBook تفاصيل تقنية بعد، وتعد بتقرير كامل لما بعد الحادثة. سنضيفه عند صدوره. نحن لا ننشر أساليب الهجوم.
كيف أعيد مصادقة خادم GitBook MCP؟
احذفوا اتصال GitBook MCP الحالي من أداة الذكاء الاصطناعي (مثل Claude أو Cursor أو VS Code)، ثم أضيفوه مجدداً وسجّلوا الدخول ليصدر رمز جديد. تطلب GitBook ذلك من كل مستخدمي MCP.
كيف اختُرقت GitBook؟
وفق تقرير GitBook بعد الحادث (4 نوفمبر 2026)، استغل المهاجم ثغرة في مسار تسجيل الدخول الموحد SSO لإنشاء جلسات باسم موظفي GitBook، ثم استعلم عن تكامل GitHub App مضبوط بشكل خاطئ للوصول إلى المستودعات الداخلية ومفتاح Cloudflare API، ثم استخدم أسرار بيئة الإنتاج للسيطرة الكاملة على البنية التحتية. أصلحت GitBook ثغرة SSO يوم 2 نوفمبر وتقول إن الهجوم استهدف عميلًا واحدًا.
المصادر
- GitBook: صفحة الحادثة الأمنية، 3 نوفمبر 2026 (13:15 و16:21 بتوقيت وسط أوروبا)
- صفحة حالة GitBook
- The Defiant، 3 نوفمبر 2026
- PANews (بالصينية)
- نقاش Hacker News
- AggrNews على X
- صورة الغلاف: Victor Grigas، ويكيميديا كومنز، CC BY-SA 3.0، مقصوصة. الرسوم: آيفينيكس.

قراءات ذات صلة
- تقييد Copilot في الشركات: دروس حظر غولدمان ساكس لأدوات الذكاء الاصطناعي لبنوك الإمارات والسعودية ومصر
- اختراق محفظة Keplr: حادث Web3Auth يطال بعض حسابات Google وApple — ماذا تفعل الآن؟
قراءات ذات صلة
- تسريب أسرار Claude Code في GitHub: ماذا وجدت Apiiro في settings.local.json؟ وقائمة معالجة تبدأ بتدوير المفاتيح
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر
- اختراق Cursor: كيف قاد مفتاح مكشوف لدى Fireworks AI إلى نسخة خبيثة من إضافة Claude Code، وما الذي يجب أن تفحصه فرق التطوير الآن