
الجواب المباشر — 14 نوفمبر 2026: نشر مكتب التحقيقات الفيدرالي الأمريكي (FBI) في 13 نوفمبر تنبيهاً من نوع FLASH برقم FLASH-20261113-001 (TLP:CLEAR) عن ARTEX، وهي منصة مفتوحة المصدر لاختبار الاختراق تعمل بوكلاء الذكاء الاصطناعي، يستخدمها مجرمون وجهات تهديد أخرى منذ أغسطس 2026 على الأقل لأتمتة الاختراقات «بسرعة الآلة»، من الاستطلاع حتى سرقة البيانات. يقول FBI إن بعض الاختراقات انتقلت من الاستهداف الأول إلى صلاحيات مميزة في أقل من ثلاث ساعات، وإن مستودع GitHub حُذف في أكتوبر لكن النسخ المشتقة والأرشيفية ونسخة تجارية باسم «ARTEX PRO» ما زالت متداولة، وإن أكثر من 1,600 لوحة تحكم لـARTEX كانت مكشوفة على الإنترنت مطلع نوفمبر. وتوصياته دفاعية وعملية: حصر كل تطبيق مكشوف على الإنترنت (وخاصة المنسية)، وإبعاد واجهات الإدارة والنسخ الاحتياطي عن الإنترنت، وتضييق صلاحيات التطبيقات، ومراجعة مستأجري Microsoft 365 التي ثُبّتت فيها تطبيقات ConnectWise المتأثرة، والحفاظ على السجلات. ولا يذكر التنبيه أي ضحية في الخليج أو مصر.

يبني فريق آيفينيكس ويصون بوابات وخوادم تطبيقات جوال وأدوات داخلية لبنوك وشركات تقنية مالية وشركات برمجيات في الإمارات والسعودية ومصر وفلسطين، وهي بالضبط الأنظمة «الطرفية» التي يقول FBI إن ARTEX بارعة في العثور عليها. هذا الملخص مبني بطريقة مختلفة عن الخبر المعتاد: أولاً خمس خطوات لليوم، ثم الخط الزمني، ثم شجرة قرار لمسؤولي Microsoft 365، وأخيراً قائمة من 10 خطوات مع مسؤول مقترح لكل خطوة. أعدنا قراءة ملف FBI مساء 14 نوفمبر (بتوقيت غزة) ونعتمد فقط على ما يذكره، والتفاصيل القليلة الإضافية من تقرير The Record منسوبة إليه بوضوح. لا ننشر خطوات هجوم أو شيفرة استغلال أو قوائم مؤشرات للحظر الأعمى.
إذا كان لديك خمس دقائق فقط
- اطرح سؤالاً واحداً في اجتماع الفريق القادم: «من المسؤول عن كل تطبيق مكشوف على الإنترنت لدينا، بما فيها بوابات الشركاء وواجهات تطبيقات الجوال وأدوات الموظفين القديمة؟» أي نظام بلا مسؤول يصعد إلى رأس القائمة.
- تحقق إن كانت تطبيقات ConnectWise قد ثُبّتت أو مُنحت صلاحيات يوماً في مستأجر Microsoft 365 لديك. ابحث بمعرّف التطبيق (Application ID) لا باسمه الظاهر، كما ينصح FBI.
- أبعد لوحات الإدارة والنسخ الاحتياطي والنشر عن الإنترنت العام اليوم، أو ضعها خلف VPN أو بوابة وصول بنموذج الثقة الصفرية.
- احفظ السجلات قبل أي تغيير: سجلات تسجيل الدخول والتدقيق في Microsoft Entra، وPurview Audit، وبيانات SIEM، بدءاً من 1 أكتوبر 2026 على الأقل.
- لا تحظر قائمة مؤشرات FBI بشكل متسرّع. فالمكتب نفسه يقول إن بعض المؤشرات، مثل عناوين IP، قد لا تدل وحدها على اختراق. حقّق أولاً.
الحقائق الأساسية (من تنبيه FBI، تم التحقق منها قبل النشر)
| السؤال | ما يقوله FBI |
|---|---|
| ما هي ARTEX؟ | منصة اختبار اختراق مفتوحة المصدر متعددة الوكلاء تعمل بالنماذج اللغوية الكبيرة ومكتوبة بلغة Go. تحوّل الأهداف المكتوبة بلغة عادية إلى أوامر ينفذها وكلاء ذكاء اصطناعي، بتدخل بشري محدود بعد تحديد الهدف. |
| أي نماذج؟ | لا تملك نموذجاً خاصاً بها، بل تتصل بنماذج خارجية منها Anthropic Claude وOpenAI GPT وDeepSeek وGLM وGrok وKimi. وفي النسخ التي يتحكم بها المهاجمون كانت النماذج الصينية الأكثر شيوعاً، وتتصدرها نماذج عائلة DeepSeek Flash. |
| منذ متى؟ | نُشرت على GitHub في يوليو 2026 من مطوّر يحمل اسم «Autumn-27»، ويستخدمها مهاجمون منذ أغسطس 2026 على الأقل. |
| من المستهدف؟ | مؤسسات حول العالم في الخدمات المالية والحكومة والتقنية والدفاع وأشباه الموصلات والطاقة والرعاية الصحية والتصنيع والاتصالات والقطاع القانوني. |
| ما السرعة؟ | بعض الاختراقات انتقلت من الاستهداف الأول إلى صلاحيات مميزة في أقل من ثلاث ساعات. |
| أبرز الحملات | هجمات بدافع مالي على مؤسسات مالية في كوريا الجنوبية سُرقت فيها بيانات شخصية لنحو 67,000 شخص، واختراق سلسلة توريد طال عملاء ConnectWise Cloud Backup ومنح وصولاً إلى أكثر من 2,250 مستأجراً تابعاً. |
| هل ما زالت متاحة؟ | جعل المطوّر المستودع غير متاح في 8 أكتوبر 2026، لكن النسخ المشتقة والمحلية والأرشيفية ونسخة ARTEX PRO التجارية تبقيها متاحة. ورُصدت أكثر من 1,600 لوحة تحكم مكشوفة مطلع نوفمبر. |
| المؤشرات | عناوين IP ونطاق وعلامات سلوكية. ويطلب FBI التحقق منها قبل الحظر، لأن عناوين IP السحابية قد تنتقل إلى خدمات بريئة. |
الخط الزمني لـARTEX من GitHub إلى تنبيه FBI
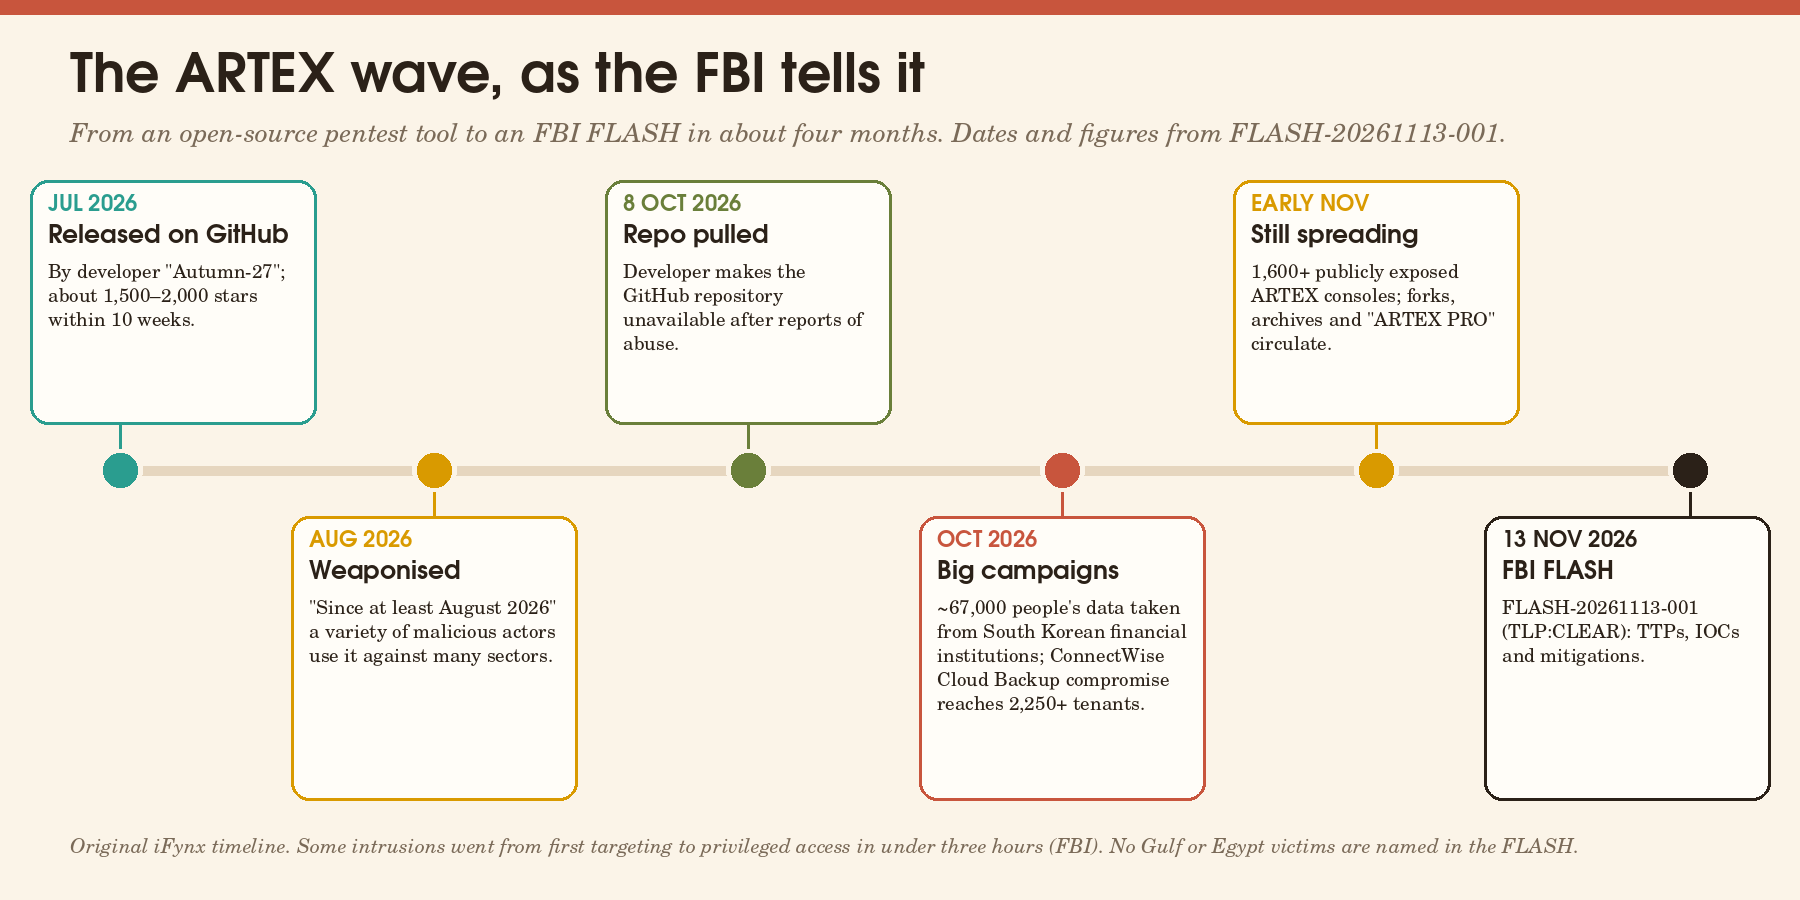
لم تبدأ ARTEX كبرمجية خبيثة. بحسب FBI، نُشرت على GitHub في يوليو 2026 من مطوّر يستخدم اسم «Autumn-27» قال إنها مخصّصة لاختبارات أمنية مصرّح بها ضمن نطاق محدد. وانتشرت بسرعة، فبلغت ما بين 1,500 و2,000 نجمة على GitHub خلال 10 أسابيع تقريباً.
وبحلول أغسطس 2026، يقول FBI، كانت «جهات سيبرانية خبيثة متنوعة» تستخدمها بالفعل. ثم جاءت في أكتوبر الحملات التي وضعت ARTEX في العناوين: الهجمات على مؤسسات مالية كورية جنوبية، واختراق سلسلة التوريد عبر ConnectWise Cloud Backup الذي وثّقه باحثو Microsoft في 21 أكتوبر (ويستشهد التنبيه بذلك البحث). وفي 8 أكتوبر جعل المطوّر المستودع غير متاح بعد تقارير عن إساءة الاستخدام، لكن ذلك لم يغيّر الكثير: يقول FBI إن الأداة «تواصل الانتشار» عبر النسخ المشتقة والمحلية والأرشيفية وARTEX PRO، وأحصى بحث Censys الذي يستشهد به التنبيه أكثر من 1,600 لوحة تحكم مكشوفة مطلع نوفمبر، والعدد الحقيقي «على الأرجح أعلى بكثير». وفي 13 نوفمبر حوّل FBI كل ذلك إلى تنبيه FLASH.
كتبنا عن ARTEX أول مرة عندما قالت شركة الهوية الرقمية WorkOS إن إطاراً هجومياً مدعوماً بالذكاء الاصطناعي استُخدم ضد إحدى أدوات المبيعات الداخلية لديها، ويحمل شرحنا لاختراق WorkOS وأداة ARTEX الآن تحديثاً مؤرخاً يشير إلى هذا المقال.
ما الذي يجعل ARTEX مختلفة، بلغة بسيطة
تحتاج الاختراقات التقليدية إلى أشخاص مهرة يربطون خطوات صغيرة كثيرة: العثور على خادم منسي، تجربة صفحة دخول، استخدام كلمة مرور مسروقة، الانتقال إلى الجهاز التالي. أما ARTEX فتسلّم هذه الخطوات لوكلاء ذكاء اصطناعي. ويذكر FBI خمسة أسباب لأهمية ذلك:
- أهداف كثيرة في وقت واحد. تستطيع مجموعات صغيرة تشغيل عدة حملات اختراق بالتوازي وعلى نطاق لم يكن متاحاً لها من قبل.
- الأنظمة المهملة. ARTEX «بارعة» في إيجاد الأنظمة الطرفية التي تحظى باهتمام أمني أقل من التطبيق الرئيسي: بوابات الشركاء والموردين، وخوادم تطبيقات الجوال، وتطبيقات الموظفين، وأنظمة دعم المبيعات، والخدمات القديمة، وتكاملات الأطراف الثالثة، والتطبيقات التي تبنيها وحدات أعمال مختلفة.
- سلاسل التوريد. يستطيع الوكلاء رسم علاقات الثقة بين المؤسسات واستخدام مورّد أضعف أو خط CI/CD أو مزوّد برمجيات كمدخل. ويذكر FBI حالة تعديل بنية توزيع تطبيقات iOS عبر اعتمادات سحابية مكشوفة.
- مهارة أقل مطلوبة. يستطيع مهاجمون بخبرة محدودة تنفيذ عمليات معقدة.
- وقت أقل للرد. ARTEX صاخبة وقد تطلق إنذارات، لكنها تتحرك بسرعة تترك للمدافعين وقتاً قليلاً للتنسيق قبل أن يبلغ المهاجم هدفه.
ويرسم التنبيه النشاط المرصود عبر دورة الهجوم كاملة. وعلى مستوى عام يشمل ذلك رسم صلاحيات الاعتمادات السحابية المسروقة، واستغلال ثغرات ويب شائعة (مثل حقن SQL وSSRF وXXE وغياب المصادقة عن واجهات API)، والعثور على كلمات مرور مدير مكتوبة داخل حزم JavaScript، واستخدام إعدادات VPN مسروقة، وزرع Web Shells، وإضافة اعتمادات إلى تطبيقات OAuth قائمة، ومهاجمة Active Directory، وقراءة البيانات بالجملة من قواعد البيانات والتخزين وصناديق البريد. لا شيء من هذا جديد، الجديد هو السرعة وأن مشغّلاً واحداً يستطيع توجيهها إلى مؤسسات كثيرة معاً.
أين تضرب ARTEX: الأنظمة التي لا يملكها أحد
هكذا تبدو قائمة الأهداف المفضلة لدى ARTEX، كما يذكرها FBI، داخل بنك أو شركة تقنية مالية أو شركة برمجيات نموذجية في منطقتنا. هذا تصنيف من آيفينيكس للتخطيط، وليس قائمة بضحايا معروفين.
| «النظام الطرفي» بحسب FBI | ماذا يكون غالباً في الخليج ومصر | أول سؤال يجب طرحه |
|---|---|---|
| بوابات الشركاء والموردين | بوابات تسجيل التجار، وبوابات الوكلاء والوسطاء، وبوابات فواتير الموردين | هل لكل حساب شريك مصادقة متعددة العوامل، وهل ننبّه عند الاستعلامات بالجملة؟ |
| خوادم تطبيقات الجوال | واجهة API خلف تطبيق البنك أو المحفظة أو التوصيل | هل تُفحص الصلاحية على الخادم لكل سجل، لا داخل التطبيق فقط؟ |
| تطبيقات الموظفين | أدوات الموارد البشرية والإجازات والمصاريف والرواتب، وكثيراً ما تُبنى بسرعة | هل هي على الإنترنت العام أصلاً؟ وهل تحتاج إلى ذلك؟ |
| أنظمة دعم المبيعات | إضافات CRM وأدوات عروض الأسعار وتلخيص المكالمات (حالة WorkOS) | ما بيانات العملاء التي يستطيع حساب مبيعات تصديرها؟ |
| الخدمات القديمة | نسخة قديمة من الموقع، أو خادم اختبار منسي، أو API لتطبيق متوقف | هل ما زالت تعمل، ومن يحدّثها؟ |
| تكاملات الأطراف الثالثة | ردود بوابات الدفع، ومزودو التحقق من الهوية KYC، وخدمات الرسائل والبريد، وموصلات ERP | ما المفاتيح التي يحملها كل تكامل، ومتى تم تدويرها آخر مرة؟ |
| تطبيقات وحدات الأعمال الأخرى | مواقع التسويق المصغرة، وصفحات الحملات ذات النماذج، ولوحات البيانات الداخلية | هل هي ضمن الجرد المركزي والفحص الأمني؟ |
Microsoft 365 وConnectWise: ما الذي يجب أن يفحصه المسؤولون
يخصص التنبيه مساحة كبيرة لاختراق سلسلة التوريد عبر ConnectWise Cloud Backup لأنه وصل إلى أكثر من 2,250 مستأجراً تابعاً. وكثير من الشركات الصغيرة والمتوسطة في الإمارات والسعودية ومصر يديرها مزوّدو خدمات مُدارة يستخدمون أدوات كهذه، لذلك يستحق الأمر الفحص حتى لو لم تسمع باسم ConnectWise من قبل، فقد يكون مزوّد تقنية المعلومات لديك قد ربطها. خطوات FBI بالترتيب:
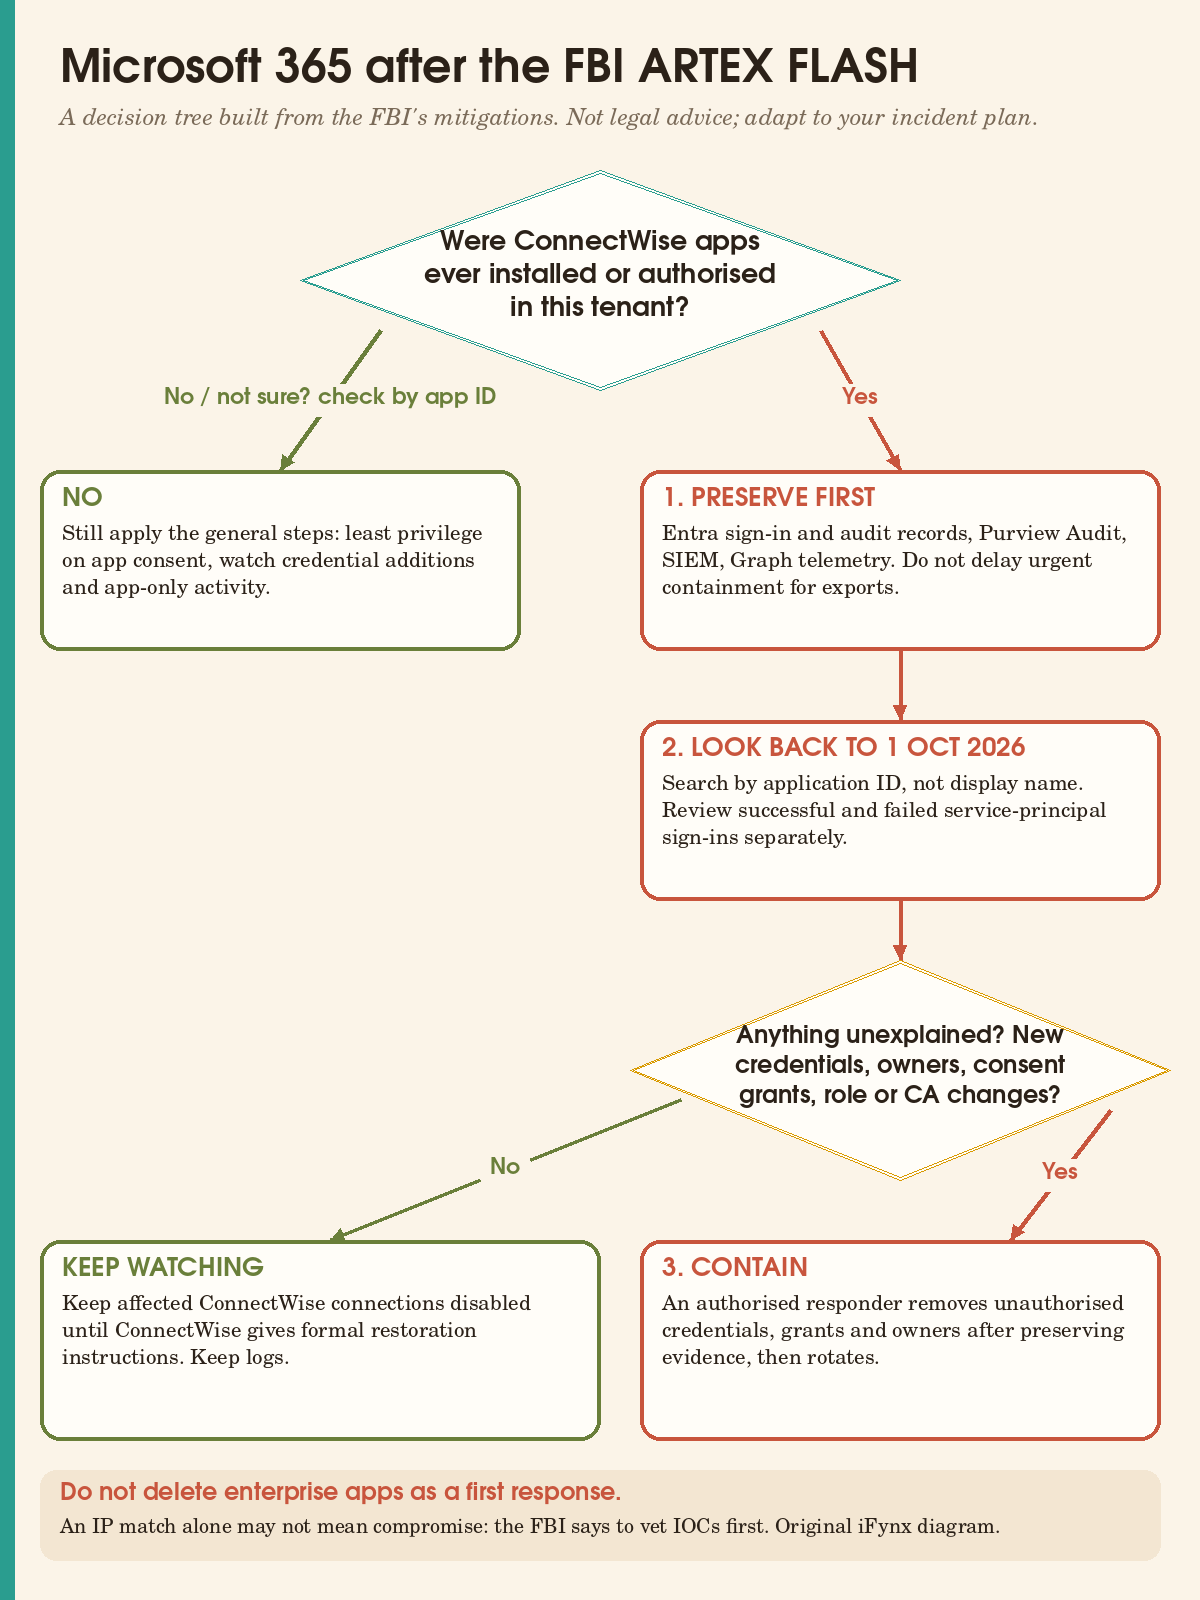
- راجع كل مستأجر Microsoft 365 ثُبّتت فيه تطبيقات ConnectWise المتأثرة أو مُنحت صلاحيات، حالياً أو سابقاً، حتى لو لم يعد التكامل مستخدماً. ابحث بمعرّف التطبيق لا بالاسم الظاهر.
- احفظ أولاً سجلات تسجيل الدخول والتدقيق في Entra وسجلات Purview Audit وبيانات SIEM وأي بيانات Graph مُفعّلة، لكن لا تؤخر الاحتواء العاجل بانتظار التصدير.
- راجع النشاط بدءاً من 1 أكتوبر 2026 على الأقل. افحص عمليات تسجيل دخول كيانات الخدمة (Service Principals) الناجحة والفاشلة كلاً على حدة، وحقّق في المصادر غير المألوفة، لا في عناوين IP المنشورة فقط.
- ابحث في سجلات تدقيق Entra عن اعتمادات جديدة على التطبيقات أو كيانات الخدمة، وتطبيقات أو مالكين جدد، وتعيينات أدوار التطبيقات، ومنح الموافقة، وتعيينات الأدوار المميزة، وتغييرات المستخدمين والمجموعات وطرق المصادقة والوصول المشروط.
- إذا تأكد نشاط مريب، يزيل مستجيب مخوّل الاعتمادات والمنح والمالكين والهويات غير المصرّح بها بعد حفظ الأدلة، ثم يدوّر الاعتمادات.
- أبقِ اتصالات ConnectWise المتأثرة معطّلة حتى تصدر ConnectWise تعليمات استعادة رسمية، ولا تحذف تطبيقات المؤسسة كأول إجراء.
هل تعني مؤشرات FBI أنك مخترق؟
ليس وحدها. هذا الجزء من التنبيه هو الأكثر عرضة لسوء الفهم. يذكر FBI عناوين IP ونطاقاً ومؤشرات سلوكية، ثم يقول بوضوح إن على المؤسسات التحقق من المؤشرات قبل التصرف، مثل الحظر. فالبنية السحابية تحصل على عناوين IP جديدة باستمرار، والعنوان الذي كان خبيثاً أثناء الحملة قد يكون الآن لخدمة بريئة. وبعبارة FBI، بعض المؤشرات، «خاصة ذات الطبيعة غير الثابتة أو المؤقتة (مثل أسماء الملفات أو عناوين IP)، قد لا تدل على اختراق».
لهذا لا ننشر قائمة المؤشرات هنا؛ استخدم ملف FBI مباشرة وأعطه لفريق الأمن أو نظام SIEM كخيط للتحقيق لا كحكم نهائي. أما العلامات السلوكية فهي أنفع لمعظم الفرق:
- اتصالات صادرة غير متوقعة من الخوادم إلى واجهات نماذج لغوية (يذكر FBI api.anthropic.com وapi.deepseek.com وopen.bigmodel.cn وapi.x.ai)، تُفحص مع نشاط مريب آخر لا وحدها؛
- طلبات آلية عالية التكرار مع تعداد متسلسل على نقاط الدخول أو البحث؛
- نقل صادر لبيانات منظمة مثل الأسماء وأرقام الهواتف والمعلومات المالية إلى وجهات غير معروفة؛
- ملفات aspx أو jsp غير متوقعة في مسارات تطبيقات الويب؛
- آثار بوابات أو موزعي نماذج لغوية مستضافة ذاتياً لم تثبتها أنت، وفواتير غير طبيعية لواجهات الذكاء الاصطناعي.
قائمة الخطوات العشر لبنوك وشركات التقنية المالية والبرمجيات في الخليج ومصر
كل خطوة أدناه مأخوذة من توصيات FBI. أما عمود المسؤول فهو اقتراحنا لشركة نموذجية في المنطقة، فعدّله بحسب فريقك.
| # | الخطوة | المسؤول المقترح |
|---|---|---|
| 1 | جرد كل تطبيق مكشوف على الإنترنت، بما فيها بوابات الشركاء وخوادم تطبيقات الجوال وتطبيقات الموظفين والخدمات القديمة والتكاملات وتطبيقات وحدات الأعمال الأخرى | المدير التقني أو مدير تقنية المعلومات مع كل وحدة أعمال |
| 2 | حصر إدارة السحابة وأجهزة الشبكة ونشر Kudu/SCM والـHypervisors ومنصات النسخ الاحتياطي في شبكات موثوقة أو اتصال خاص أو مسارات إدارة مخصصة، وتعطيل مصادقة النشر الأساسية حيث لا حاجة لها | مسؤول البنية التحتية أو DevOps |
| 3 | اشتراط مراجعة معمارية قبل منح أي نظام أو واجهة إدارة عنوان IP عاماً، ونقل تطبيقات المؤسسة خلف وصول بنموذج الثقة الصفرية حيث أمكن | المعماري الأمني |
| 4 | تطبيق أقل صلاحية ممكنة على صلاحيات التطبيقات متعددة المستأجرين ومنح الموافقة | مسؤول Microsoft 365 أو الهوية |
| 5 | مراقبة إضافة الاعتمادات وتعيين الصلاحيات والنشاط غير المعتاد للتطبيقات بدون مستخدم، خاصة التطبيقات عالية الصلاحية | مركز العمليات الأمنية أو مزوّد الأمن المُدار |
| 6 | تنفيذ مراجعة Microsoft 365 وConnectWise أعلاه (معرّف التطبيق، منذ 1 أكتوبر 2026، تسجيلات الدخول وتدقيق Entra) | مسؤول الهوية مع مزوّد الخدمة المُدارة |
| 7 | وضع ضوابط على واجهات API والبوابات عالية الأثر: حدود معدل، وسقوف للمستلمين والمعاملات، وتنبيهات عند الاستعلامات المتسلسلة والعدد الكبير غير المعتاد من السجلات في الجلسة، وفحص الصلاحية على الخادم، وإرجاع الحقول اللازمة فقط | فرق الخوادم والمنتج |
| 8 | التوقف عن عرض تتبعات الأخطاء وأخطاء SQL والمسارات الداخلية وتفاصيل الأطر للمستخدمين غير المصادق عليهم، والاحتفاظ بها في السجلات الداخلية | فرق التطوير |
| 9 | فحص الإعدادات ومتغيرات البيئة والبنية ككود وسكربتات النشر وخطوط CI/CD وصور الحاويات وقواعد البيانات بحثاً عن أسرار مضمّنة بشكل مستمر، وتدوير أي سر مكشوف | فريق DevSecOps |
| 10 | التحضير للأدلة والاستجابة: الاحتفاظ بسجلات الدخول والتدقيق وSIEM، والتحقق من المؤشرات قبل الحظر، والاتفاق على من يحق له إزالة الاعتمادات ومتى (بعد حفظ الأدلة) | مسؤول أمن المعلومات وقائد الاستجابة للحوادث |
ودرسان من تغطيتنا الأخيرة يناسبان هذا الموضع. فقد أظهر حادث Cursor كيف يمكن للأسرار داخل سجلات الوكلاء ومفاتيح المورّدين أن تفتح طريقاً إلى داخل الشركة، وهذه هي الخطوة 9. وتُظهر حالتا أمان خوادم MCP وأمان إضافات الوكلاء أن أدوات الذكاء الاصطناعي التي تستخدمها فرقك تحتاج هي أيضاً إلى أقل صلاحية ممكنة، وهذه هي الخطوة 4.
كيف يتوافق ذلك مع القواعد الإقليمية
تعمل البنوك وشركات التقنية المالية ومورّدوها في المنطقة أصلاً وفق قواعد للأمن السيبراني من جهات مثل البنك المركزي السعودي (ساما) والهيئة الوطنية للأمن السيبراني في السعودية ومصرف الإمارات العربية المتحدة المركزي والبنك المركزي المصري والهيئة العامة للرقابة المالية في مصر. وجرد الأصول وضبط الوصول والسجلات وإدارة مخاطر الأطراف الثالثة موضوعات مشتركة في هذه الأطر. وتمنح خطوات FBI العشر فريق الامتثال لديك أدلة عملية لهذه الموضوعات بالذات، لكننا لا نربطها هنا بأرقام بنود محددة، فراجع النص الذي ينطبق على ترخيصك مع فريق الامتثال. وإذا اكتشفت اختراقاً فأبلغ الجهة الوطنية للأمن السيبراني أو فريق الاستجابة الوطني وجهة الرقابة على قطاعك كما تفرض قواعدك، فقنوات الإبلاغ في التنبيه نفسه (مكاتب FBI الميدانية وIC3) موجهة إلى الولايات المتحدة.
ما الذي لا يقوله التنبيه
- لا يذكر ضحايا في الخليج أو مصر أو الشرق الأوسط عموماً، ونحن لا ندّعي وجود أي منهم.
- لا يقول إن كل مستخدمي ARTEX مجموعة واحدة، بل يصف «جهات سيبرانية خبيثة متنوعة».
- لا يعطي عدداً إجمالياً للضحايا حول العالم.
ويضيف موقع The Record سياقاً من خارج التنبيه: فهو يذكر أن ARTEX ارتبطت أيضاً بهجمات على مؤسسات مالية يابانية، وأن Microsoft ربطت هجوم ConnectWise بجهات مدعومة من الدولة الصينية، وأن Amazon نشرت في اليوم نفسه بحثاً يصف سرقة اعتمادات للوصول إلى نماذج الذكاء الاصطناعي، حيث كانت المفاتيح المسروقة تدفع ثمن الاستدلال الذي يشغّل هجمات لاحقة. وهذا النمط قريب من LLMjacking الذي شرحناه في مقالنا عن اختراق Fireworks AI. كما يذكر The Record أغسطس شهراً للإطلاق، ونحن نعتمد ما يقوله FBI: يوليو 2026.
كيف تساعد آيفينيكس
أغلق الثغرات التي تبحث عنها ARTEX
اعثر على تطبيقاتك المنسية قبل أن يعثر عليها وكيل ذكاء اصطناعي.
تصمم آيفينيكس وتبني وتصون منتجات ويب وجوال لبنوك وشركات تقنية مالية وشركات برمجيات في الخليج ومصر وفلسطين. وبعد تنبيه FBI هذا يمكننا مساعدتك على تنفيذ القائمة بسرعة:
- الصيانة والنمو: صيانة البرمجيات وضمان الجودة: جرد لتطبيقاتك وواجهات API المكشوفة على الإنترنت، والتحديثات، وفحص الأسرار، وحدود المعدل، ومراقبة الأنظمة التي نصونها لك.
- تطوير البرمجيات: هندسة الواجهات البرمجية والخوادم: فحص الصلاحية على الخادم، واستجابات API بالحد الأدنى من البيانات، ومعالجة آمنة للأخطاء، ونقل واجهات الإدارة بعيداً عن الإنترنت العام.
- الذكاء الاصطناعي والبيانات: الوكلاء الأذكياء والأتمتة: إذا كنت تبني وكلاءك الخاصين، نصممهم بمفاتيح بأقل صلاحية وسقوف إنفاق وسجلات ومفتاح إيقاف، حتى لا يمكن تحويلهم ضدك.
احجز مراجعة مجانية لمدة 30 دقيقة لبوابات الشركاء وخوادم تطبيقات الجوال وواجهات الإدارة لديك.
أسئلة شائعة
ماذا قال FBI عن ARTEX؟
في التنبيه FLASH-20261113-001 المؤرخ 13 نوفمبر 2026، يقول FBI إن ARTEX منصة اختبار اختراق مفتوحة المصدر تعمل بوكلاء النماذج اللغوية، يستخدمها مهاجمون منذ أغسطس 2026 على الأقل لأتمتة الاختراقات من الاستطلاع حتى سرقة البيانات، ضد مؤسسات في المال والحكومة والتقنية وقطاعات أخرى. وبعض الاختراقات بلغت صلاحيات مميزة في أقل من ثلاث ساعات. ويعرض التنبيه الأساليب والمؤشرات والتوصيات.
هل ما زالت ARTEX متاحة بعد حذف مستودع GitHub؟
نعم. يقول FBI إن المطوّر جعل المستودع غير متاح في 8 أكتوبر 2026، لكن الأداة تواصل الانتشار عبر نسخ مشتقة من المجتمع ونسخ محلية وأرشيفية ونسخة تجارية باسم ARTEX PRO. ورصد باحثون أكثر من 1,600 لوحة تحكم مكشوفة مطلع نوفمبر، ويقول FBI إن العدد الإجمالي على الأرجح أعلى بكثير.
هل ذُكرت بنوك أو شركات في الخليج أو مصر كضحايا؟
لا. يقول التنبيه إن حملات ARTEX تستهدف مؤسسات حول العالم، ويذكر مؤسسات مالية في كوريا الجنوبية وعملاء ConnectWise Cloud Backup، لكنه لا يذكر أي ضحية في الخليج أو مصر أو الشرق الأوسط. والأنظمة التي يقول إن ARTEX تفضّلها، مثل بوابات الشركاء وخوادم تطبيقات الجوال وتطبيقات الموظفين، شائعة في المنطقة، لذا تبقى التوصيات منطبقة.
كيف أفحص مستأجر Microsoft 365 بحثاً عن نشاط مرتبط بـConnectWise؟
تحقق إن كانت تطبيقات ConnectWise المتأثرة قد ثُبّتت أو مُنحت صلاحيات في المستأجر يوماً، بالبحث بمعرّف التطبيق لا بالاسم الظاهر. احفظ سجلات الدخول والتدقيق في Entra وسجلات Purview Audit، وراجع النشاط منذ 1 أكتوبر 2026 على الأقل، وافحص تسجيلات دخول كيانات الخدمة الناجحة والفاشلة كلاً على حدة، وابحث عن اعتمادات أو مالكين أو منح موافقة أو تغييرات أدوار جديدة. ولا تحذف تطبيقات المؤسسة كأول إجراء.
هل تعني مؤشرات FBI أنني مخترق؟
ليس وحدها. يطلب FBI التحقق من المؤشرات قبل التصرف بناءً عليها، لأن عناوين IP السحابية قد تنتقل إلى خدمات بريئة، ويقول إن بعض المؤشرات مثل أسماء الملفات أو عناوين IP قد لا تدل على اختراق. تعامل مع أي تطابق كخيط للتحقيق، وأكّده بأدلة أخرى مثل تسجيلات دخول غير معتادة أو اعتمادات جديدة أو نقل بيانات غير متوقع.
المصادر وسياسة التحديث
قُرئت في 14 نوفمبر 2026 (مساءً بتوقيت غزة): مكتب التحقيقات الفيدرالي، التنبيه FLASH-20261113-001 بعنوان «Threat Overview of ARTEX Autonomous Penetration Testing Framework»، بتاريخ 13 نوفمبر 2026، بتصنيف TLP:CLEAR. ويستشهد التنبيه بأبحاث من Akamai وMicrosoft وGoogle Threat Intelligence Group وMandiant وCensys وCrowdStrike وZscaler وCERT-EU وCheck Point، والأرقام في هذا المقال هي أرقام FBI كما وردت في التنبيه. سياق إضافي: The Record، «FBI flash alert says Artex tool automating cyberattacks at machine speed»، بتاريخ 13 نوفمبر 2026. تغطية سابقة من آيفينيكس: اختراق WorkOS وأداة ARTEX. عمود المسؤول وجدول التصنيف الإقليمي والقوائم إرشادات من آيفينيكس وليست استشارة قانونية. سنحدّث المقال إذا نشر FBI أو ConnectWise أو Microsoft أو جهة إقليمية معلومات جديدة.
قراءات ذات صلة
- أمان خوادم MCP بعد اختراق Mittwald: ماذا حدث، ولماذا أصبحت موصلات المساعدات الذكية سطح هجوم، وقائمة إغلاق لفرق الخليج ومصر
- اختراق Cursor: كيف قاد مفتاح مكشوف لدى Fireworks AI إلى نسخة خبيثة من إضافة Claude Code، وما الذي يجب أن تفحصه فرق التطوير الآن
- Plugin4Shell: وكلاء الترميز يحتاجون تجربة سلسلة توريد لا نماذج أذكى فقط
- سبب عطل Workday: كيف أصاب اختبار التعافي من الكوارث بيانات الإنتاج الحية، وما الذي تأثر، وقائمة لاختبارات التعافي واستمرارية الرواتب للشركات في الخليج ومصر
- جوجل تكشف exploit_agent: منظومة ذكاء اصطناعي تحوّل التحديثات الأمنية إلى أدوات اختراق دون تدخل بشري، لماذا صارت نافذة الترقيع ساعات، وقائمة تحقق لفرق الويب في الخليج ومصر