
مجموعة جوجل لاستخبارات التهديدات + Mandiant · تقرير AI Threat Tracker · تمت المراجعة 21:55 بتوقيت غزة، 16 نوفمبر 2026
تقول مجموعة جوجل لاستخبارات التهديدات إنها رصدت للمرة الأولى مهاجمين يستخدمون الذكاء الاصطناعي لاكتشاف الثغرات واستغلالها دون أي تدخل بشري. فقد عثرت على خادم تجريبي مكشوف يستضيف exploit_agent، وهي منظومة متعددة الوكلاء تقارن برمجيات الويب قبل التحديثات الأمنية وبعدها، ثم تكتب أدوات استغلال وتشغّلها تلقائيًا.
الرسالة لكل من يدير موقع ووردبريس أو تطبيق ويب واضحة: المسافة بين نشر الإصلاح وبدء الهجمات التي تستغله تضيق. ويُظهر التقرير المنظومة وهي تفحص شيفرة إضافة Spectra الشهيرة لووردبريس، الإصدار 2.19.25، لكنه لا يقول إن ثغرة فيها استُغلت. تعامل مع التحديثات الحرجة للأنظمة المكشوفة على الإنترنت كعمل يُنجز في اليوم نفسه.
في آيفينيكس نبني ونصون مواقع ووردبريس وتطبيقات الويب والواجهات البرمجية لشركات في الخليج ومصر، لذلك قرأنا تقرير جوجل بحثًا عن إجابة سؤال واحد: بأي سرعة يجب أن يرقّع عملاؤنا أنظمتهم الآن؟ يلتزم هذا المقال بما نشرته مجموعة جوجل لاستخبارات التهديدات (GTIG) وشركة Mandiant في 16 نوفمبر 2026، وبما نقلته الصحافة عنه منسوبًا إليها، ولا يتضمن أي خطوات استغلال. ويأتي بعد تغطيتنا لتحذير مكتب التحقيقات الفيدرالي من ARTEX، وهي منظومة الهجوم بالذكاء الاصطناعي التي يذكرها التقرير أيضًا.
ساعة الترقيع والاستغلال
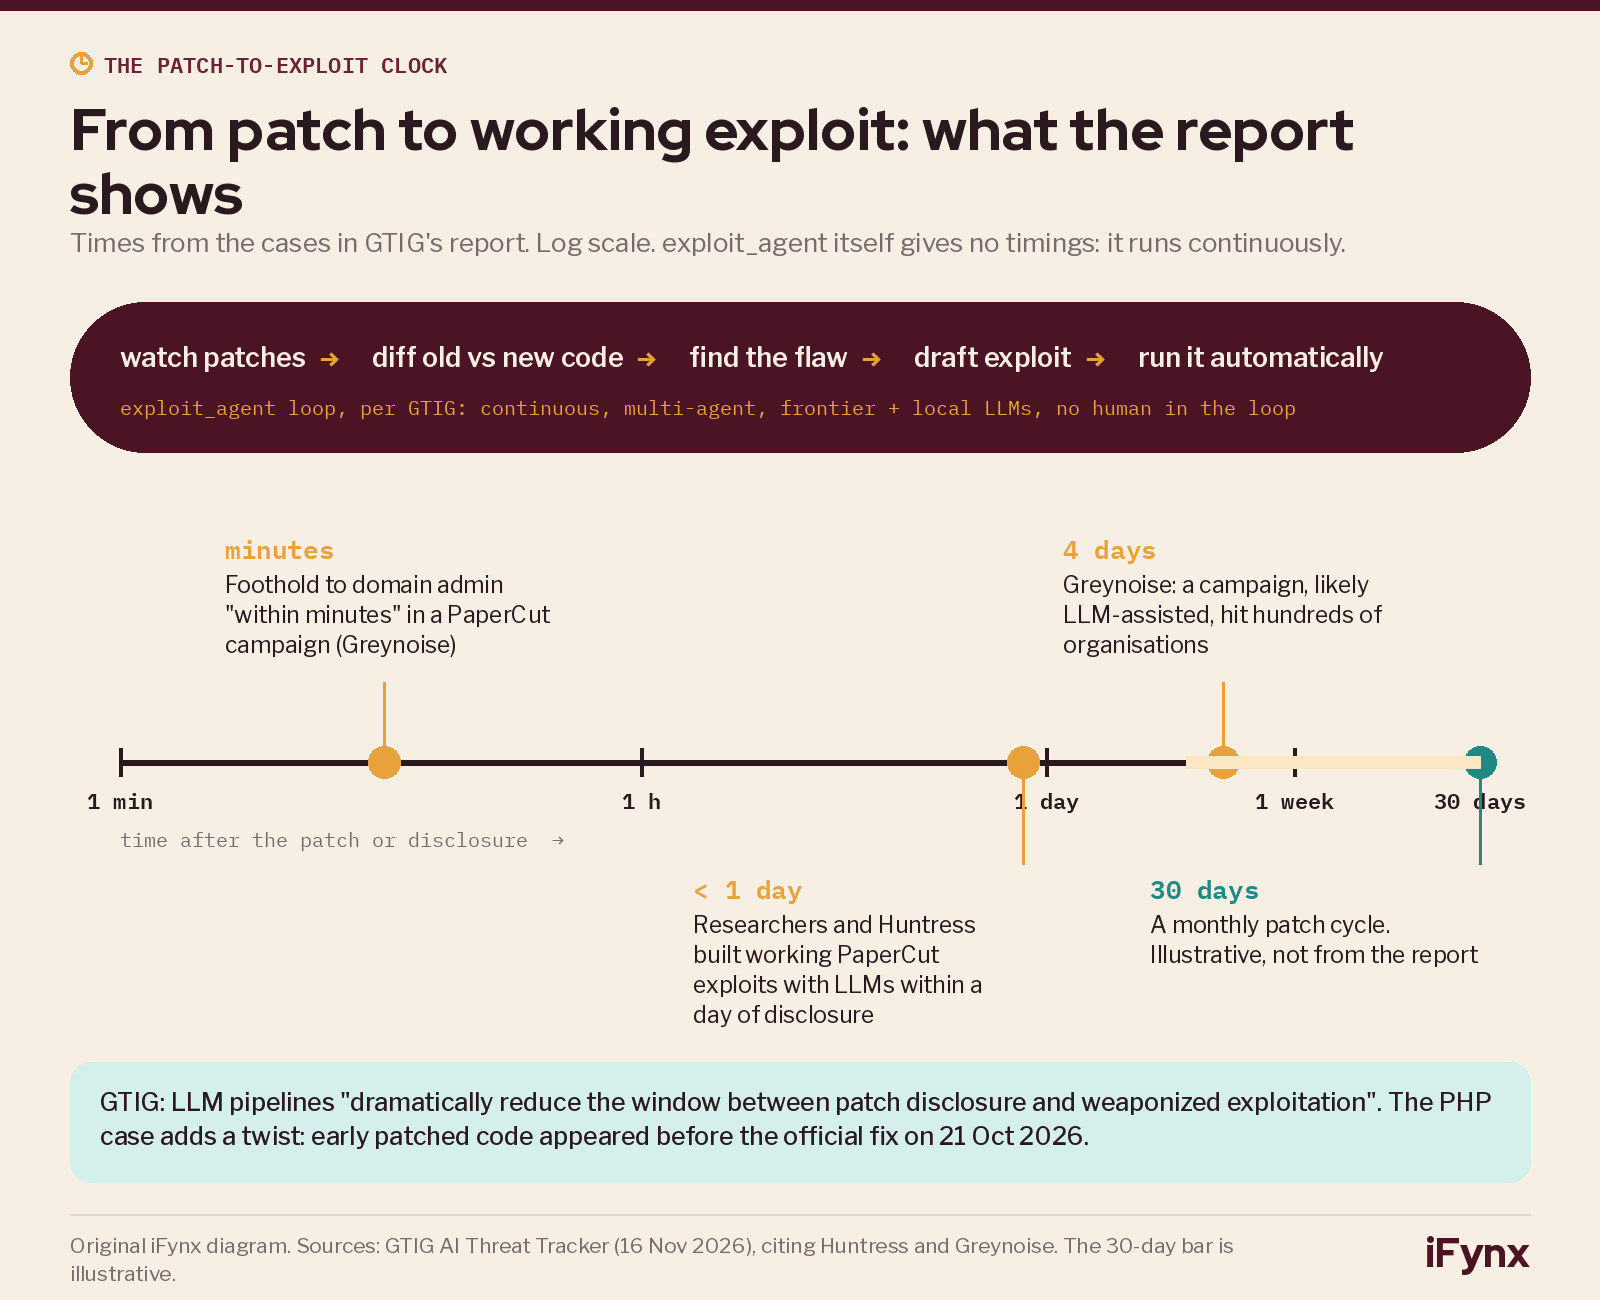
لسنوات كان الافتراض المريح أن أمامك أيامًا أو أسابيع بعد صدور التحديث الأمني قبل أن يلحق بك المهاجمون، لأن أحدًا يجب أن يقرأ الإصلاح ويفهم الخلل ويكتب أداة الاستغلال يدويًا. يقول تقرير GTIG إن النماذج اللغوية باتت تقوم بهذا العمل. فبحسب نصه، يمكن لمسارات النماذج اللغوية أن «تقلّص بشكل كبير النافذة بين الإفصاح عن الإصلاح والاستغلال الفعلي»، ويجد المهاجمون أن التركيز على الثغرات المعروفة التي صدر إصلاحها أكثر كفاءة، لأن الإصلاح نفسه يدلّهم على موضع الخلل.
وتُظهر الحالات الواردة في التقرير كم صارت هذه الساعة قصيرة. ففي أواخر أغسطس 2026 استغل مهاجمون ثغرتين في خوادم الطباعة PaperCut قبل صدور إصلاح لهما. وبعد الإفصاح بنى باحثون وشركة الأمن Huntress أدوات استغلال تعمل باستخدام النماذج اللغوية خلال يوم واحد. ونقلت GTIG عن Greynoise رصدها حملة بعد أربعة أيام من الإفصاح، استخدم فيها مهاجم على الأرجح النماذج اللغوية لبناء أدوات الاستغلال وضرب مئات المؤسسات، وانتقل من موطئ القدم الأول إلى صلاحيات مدير النطاق «خلال دقائق». وفي حالة PHP (الثغرتان CVE-2026-109618 وCVE-2026-109619) ظهرت شيفرة الإصلاح المبكرة ومقطع فيديو لإثبات المفهوم قبل الإصلاح الرسمي في 21 أكتوبر 2026، فاستطاع المهاجمون مقارنة الإصدارات قبل أن تتمكن فرق كثيرة من الترقيع أصلًا. وقد تناولنا تحديث PHP ذاك هنا.
ماذا وجدت جوجل: exploit_agent
| البند | ما يقوله التقرير |
|---|---|
| الاسم | exploit_agent، «منظومة متعددة الوكلاء للبحث عن الثغرات وتسليحها» |
| مكان العثور عليها | خادم تجريبي مكشوف رصدته GTIG |
| طريقة العمل | تحليل فروقات مستمر لـ«برمجيات تطبيقات الويب الشائعة»: تقارن الشيفرة قبل الإعلان عن الإصلاح وبعده، وتحدد الثغرات المحتملة، وتكتب أدوات الاستغلال وتشغّلها «دون تدخل بشري» |
| النماذج | تتكامل مع عدة نماذج لغوية متقدمة ونماذج محلية |
| ما وُجد أيضًا على الخادم | بيانات مأخوذة من الضحايا، وسكربتات للاستطلاع الداخلي وتخمين كلمات المرور وزرع أبواب الويب الخلفية (webshells) وإزالة أبواب مهاجمين آخرين |
| الأهداف | تشير بيانات الضحايا إلى اهتمام بمواقع فرنسية في قطاعات الإعلام والترفيه والتعليم |
| المشغّل | لم يُسمَّ. احتوى ملف إعدادات على تعليقات بالروسية، ووصفته The Register بأنه «مشغّل يُشتبه في أنه ناطق بالروسية» |
تصف GTIG هذه الحالة بأنها المرة الأولى التي ترى فيها مهاجمين «يستخدمون منظومات النماذج اللغوية لأتمتة اكتشاف الثغرات واستغلالها بالكامل دون إنسان في الحلقة». والعبارة الأهم للمدافعين هي «تحليل الفروقات المستمر»: فالأداة لا تنتظر نشر أداة استغلال علنية، بل تراقب الإصلاحات، وكل إصلاح يصبح خيطًا تتبعه.
وتضيف GTIG تحفظًا مهمًا: هذه المنظومات حاليًا «تضحي بالتخفي مقابل السرعة»، فهي تولّد حركة مرور صاخبة وتترك آثارًا في الشيفرة، لذلك ما زالت السجلات الجيدة والمراقبة قادرة على رصدها. وتنقل BleepingComputer أن GTIG تتوقع هجمات بسيطة تحتاج «تدخلًا بشريًا ضئيلًا أو معدومًا» خلال نحو ثلاثة أشهر، وهجمات «متطورة ذاتية بالكامل» خلال نحو ستة أشهر.
إضافة ووردبريس في تقرير جوجل: ما يظهره وما لا يظهره
يُظهر الشكل 4 في التقرير المنظومة وهي «تفحص آليات التحكم في الوصول» في إضافة Spectra (Ultimate Addons for Gutenberg) لووردبريس، الإصدار 2.19.25، وتحديدًا فحص الصلاحيات على مسار REST الخاص بالنوافذ المنبثقة في الإضافة. هذا كل ما يقوله التقرير عنها. فهو لا يقول إن ثغرة تأكدت، ولا إن كانت قد استُغلت، ولا أي المواقع تأثرت.
وما يمكننا إضافته من السجل العام: تعرض WordPress.org الإضافة الآن باسم Spectra Legacy، بأكثر من مليون عملية تثبيت نشطة، وإصدارها الحالي 2.20.6 الصادر في 3 نوفمبر 2026. ويذكر سجل التغييرات عدة إصلاحات أمنية منذ الإصدار 2.19.25، منسوبة إلى Wordfence وPatchstack وباحث مستقل. ولا يمكننا من المصادر العامة معرفة ما إذا كان أيٌّ منها يتعلق بالشيفرة الظاهرة في شكل جوجل، لذلك لا ندّعي وجود صلة.
إذا كنت تستخدم Spectra
حدّث الإضافة إلى أحدث إصدار من WordPress.org (2.20.6 عند مراجعتنا)، وتأكد أن التحديث التلقائي مفعّل أو أن الترقيع يجري وفق جدول، واحذف الإضافة إذا لم تعد تستخدم مكوّناتها. هذه ممارسة جيدة لأي إضافة، وليست ادعاءً بأن Spectra تتعرض لهجوم.
الترقيع خلال ساعات: سُلّم من 72 ساعة لفرق الويب في الخليج ومصر
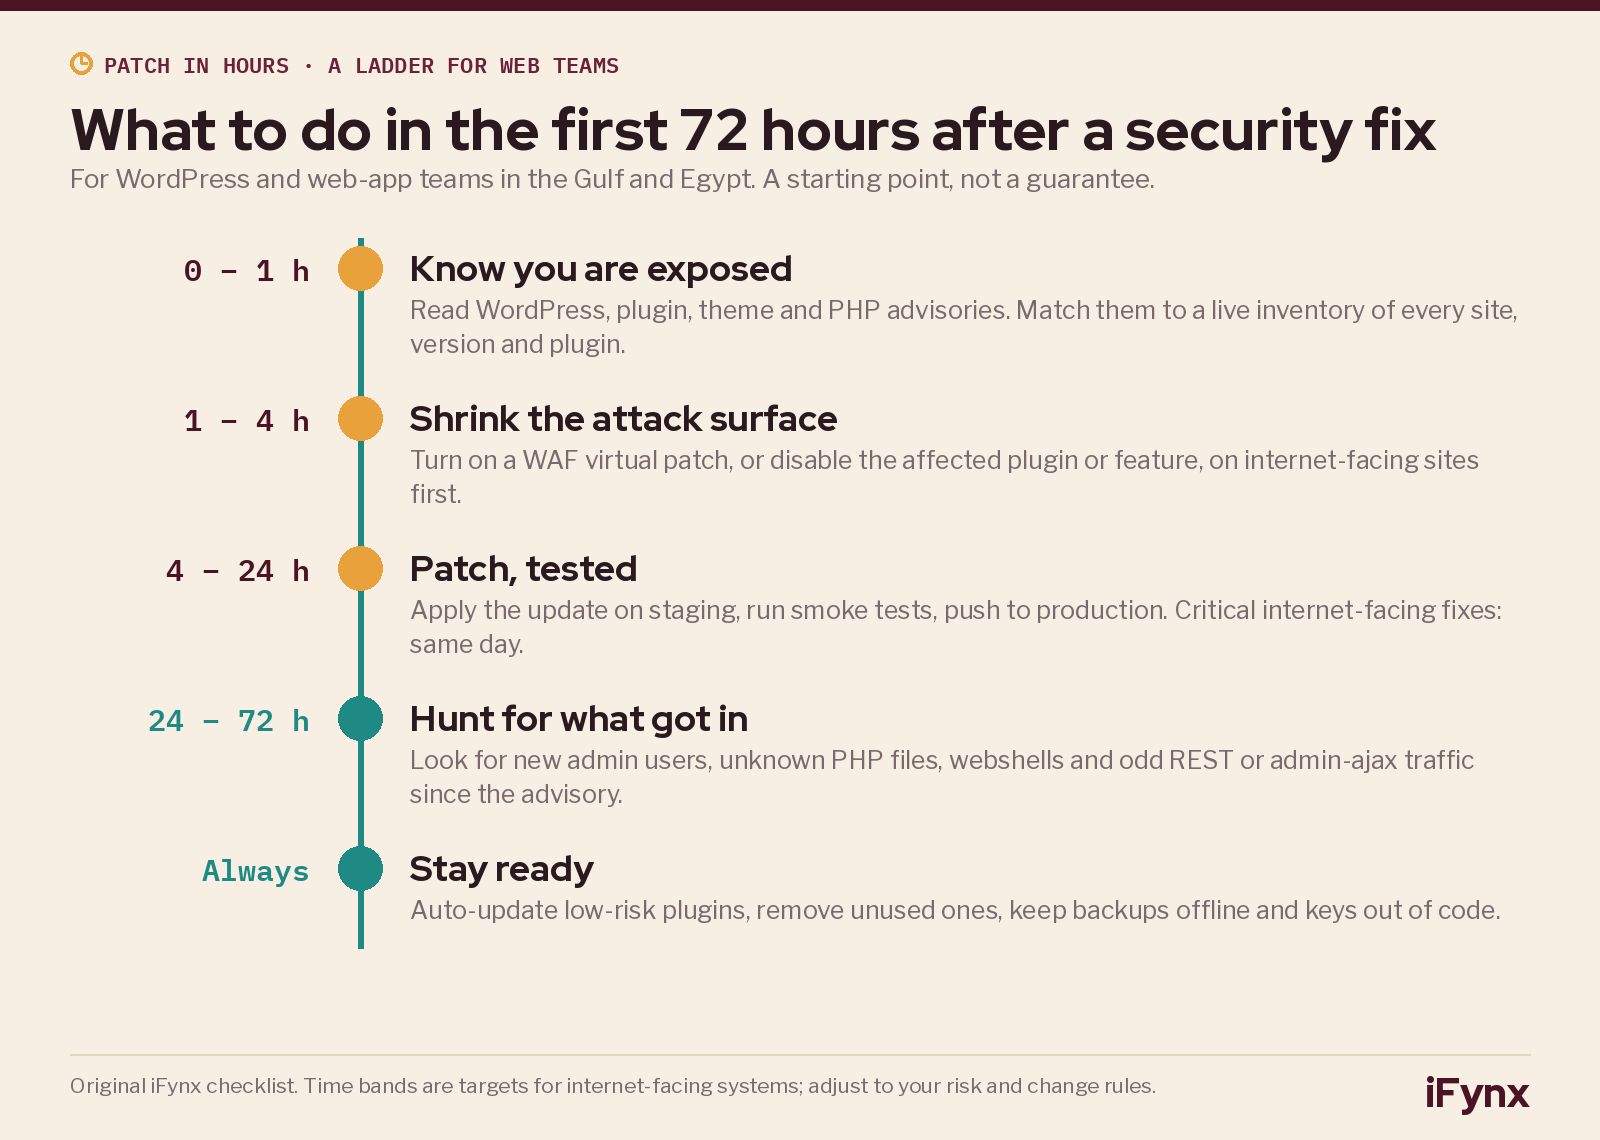
جزء كبير من الويب في السعودية والإمارات ومصر، من مواقع الشركات التي تبنيها الوكالات إلى بوابات المدارس والإعلام والجهات شبه الحكومية، يعمل على ووردبريس مع عدد كبير من الإضافات. وهذه بالضبط «برمجيات تطبيقات الويب الشائعة» التي يمكن لأداة مثل exploit_agent مراقبتها. هذا هو السُّلّم الذي نوصي به الآن للأنظمة المكشوفة على الإنترنت:
- من الساعة 0 إلى 1: اعرف أين أنت مكشوف. احتفظ بجرد حي لكل موقع وإصدارَي ووردبريس وPHP فيه، وكل إضافة وقالب مع إصداره. اشترك في نشرات الأمان الخاصة بنواة ووردبريس والإضافات وPHP، وطابق كل تنبيه مع الجرد في الساعة نفسها التي يصل فيها. تشرح قائمة تحديث ووردبريس 7.1.4 كيف تفعل ذلك.
- من الساعة 1 إلى 4: قلّص سطح الهجوم. إذا تعذّر الترقيع فورًا، فعّل ترقيعًا افتراضيًا في جدار حماية تطبيقات الويب (WAF)، أو احجب المسار المتأثر، أو عطّل ميزة الإضافة في المواقع العامة أولًا.
- من الساعة 4 إلى 24: رقّع بعد الاختبار. مرّر التحديث عبر بيئة الاختبار مع اختبارات سريعة، ثم إلى بيئة الإنتاج. واتفقوا مسبقًا على أن الإصلاحات الحرجة للأنظمة المكشوفة تُنفّذ في اليوم نفسه، كي لا ينتظر أحد نافذة التغييرات الأسبوعية.
- من الساعة 24 إلى 72: ابحث عمّا دخل. احتوى خادم exploit_agent على سكربتات لزرع أبواب الويب الخلفية وتخمين كلمات المرور. ابحث عن حسابات مدير جديدة، وملفات PHP مجهولة في مجلدات الرفع والإضافات، وملفات نواة معدّلة، وطلبات غير معتادة إلى REST API أو admin-ajax منذ صدور التنبيه.
- دائمًا: كن مستعدًا. فعّل التحديث التلقائي للإضافات منخفضة المخاطر، واحذف الإضافات والقوالب غير المستخدمة، واحتفظ بنسخ احتياطية مختبرة خارج الشبكة، وأبقِ الأسرار خارج الشيفرة وأنظمة CI. وتوضح سرقة أسرار CI في هجوم wfx-loot السبب.
- اعرف لمن تبلّغ. جهّز جهات الاتصال لدى فريق الاستجابة الوطني والجهة التنظيمية: الهيئة الوطنية للأمن السيبراني في السعودية، ومجلس الأمن السيبراني وفريق aeCERT في الإمارات، وفريق EG-CERT في مصر، إضافة إلى أي جهة تنظيمية قطاعية مثل البنك المركزي. وراجع التزامات الإبلاغ الخاصة بك مع مستشارك القانوني.
بقية التقرير: منظومات الوكلاء ومفاتيح الذكاء الاصطناعي المسروقة والشرق الأوسط
exploit_agent جزء من صورة أوسع لهذا الربع. تقول GTIG إن المهاجمين يستخدمون منظومات مفتوحة المصدر لاختبار الاختراق بالوكلاء في عمليات اختراق حقيقية: ARTEX التي تناولناها في اختراق WorkOS، إضافة إلى CAIRN وPentAGI، مع رصد تجارب على CyberStrikeAI وHexStrike AI.
ويصف التقرير أيضًا ظاهرة «LLMJacking»: سرقة مفاتيح واجهات الذكاء الاصطناعي البرمجية وموارد السحابة، ثم إعادة بيع الوصول عبر «LLM Mixers»، وهي متاجر سرية توزّع الطلبات على مفاتيح ضحايا كثيرين. وتراوحت الأسعار المعلنة بين 0.10 و25 دولارًا لكل مليون رمز. فإذا كان منتجك يستدعي واجهة ذكاء اصطناعي، فالمفتاح المسرّب صار سلعة قابلة للبيع، كما أظهر اختراق Fireworks AI.
وهناك بندان يمسّان المنطقة مباشرة. تقول GTIG إنها ما زالت ترى CALANQUE ION، التي تصفها بأنها جهة مدعومة من الحكومة الإيرانية كانت تُتتبّع سابقًا باسم APT42، تستخدم النماذج اللغوية ومنها Gemini في الاستطلاع والهندسة الاجتماعية الموجّهة. وفي أغسطس 2026 حققت في منصة بُنيت بواجهة Gemini البرمجية وأدوات ذكاء اصطناعي أخرى لاستهداف الرأي العام في قضايا سياسية إقليمية، «في أوروبا والشرق الأوسط أساسًا». وبالنسبة إلى المؤسسات في الخليج ومصر، يعني ذلك رسائل تصيّد وشخصيات مزيفة أكثر إقناعًا بالعربية والإنجليزية معًا.
كيف تساعد آيفينيكس
المهاجمون يقرؤون إصلاحاتك الآن بالسرعة التي تقرؤها بها. نساعد الشركات في الخليج ومصر على سد هذه الفجوة:
- مسارات ترقيع تعمل خلال ساعات. يبني فريق تطوير الويب لدينا جرد الإضافات وبيئات الاختبار والاختبارات الآلية ومسارات الإطلاق في اليوم نفسه لمواقع ووردبريس وتطبيقات الويب المخصصة.
- واجهات برمجية وأنظمة خلفية محصّنة. عبر خدمة هندسة الواجهات البرمجية والخوادم نراجع مسارات REST وفحوص الصلاحيات، ونضيف قواعد جدار الحماية والسجلات، وننظف الأنظمة بعد الحوادث.
- دمج آمن للذكاء الاصطناعي. يحفظ فريق الوكلاء الأذكياء والأتمتة مفاتيح النماذج في خزنة آمنة، ويحدّ صلاحياتها ويدوّرها، وينبّه عند أي استخدام غير معتاد، كي لا تنتهي مفاتيحك في أحد متاجر LLM Mixers.
هل تريد خطة ترقيع خلال 72 ساعة لمواقعك؟ تحدّث إلى فريق آيفينيكس.
أسئلة شائعة
ما هي exploit_agent ومن اكتشفها؟
هي منظومة ذكاء اصطناعي متعددة الوكلاء عثرت عليها مجموعة جوجل لاستخبارات التهديدات على خادم تجريبي مكشوف، ووصفتها في تقرير AI Threat Tracker الصادر في 16 نوفمبر 2026. تقارن برمجيات الويب قبل التحديثات الأمنية وبعدها، وتستنتج ما الذي أُصلح، وتكتب أدوات استغلال وتشغّلها تلقائيًا. لم تسمِّ GTIG المشغّل، لكن الإعدادات احتوت على تعليقات بالروسية، وبدا أن الضحايا مواقع فرنسية في الإعلام والترفيه والتعليم.
هل يستطيع الذكاء الاصطناعي فعلًا تحويل إصلاح أمني إلى أداة اختراق وحده؟
بحسب GTIG نعم، إذ تقول إنها المرة الأولى التي ترى فيها مهاجمين يؤتمتون اكتشاف الثغرات واستغلالها بالكامل دون إنسان في الحلقة. وتشير أيضًا إلى أن هذه الأدوات صاخبة حاليًا وتترك آثارًا، وأن كثيرًا من أدوات الاستغلال المولّدة بالذكاء الاصطناعي المنشورة على الإنترنت لا تعمل. والأثر العملي أن الفترة الآمنة بعد الإصلاح صارت أقصر كثيرًا.
ما إضافة ووردبريس التي ذُكرت في تقرير جوجل، وهل عليّ تحديثها؟
يُظهر التقرير المنظومة وهي تفحص شيفرة التحكم في الوصول في إضافة Spectra (Ultimate Addons for Gutenberg)، الإصدار 2.19.25، ولا يقول إن ثغرة تأكدت أو استُغلت. وتعرض WordPress.org الإصدار الحالي 2.20.6 الصادر في 3 نوفمبر 2026، مع عدة إصلاحات أمنية منذ 2.19.25. إذا كنت تستخدمها فحدّثها إلى أحدث إصدار، كما ينبغي مع أي إضافة.
بأي سرعة يجب أن نرقّع الآن؟
للإصلاحات الحرجة في الأنظمة المكشوفة على الإنترنت، استهدف اليوم نفسه، ويُفضَّل خلال ساعات، مع ترقيع افتراضي في جدار الحماية أو تعطيل الميزة كحل مؤقت. أما الأنظمة الأقل انكشافًا فيمكن أن تتبع دورتك المعتادة. وتشمل حالات تقرير جوجل أدوات استغلال عاملة خلال يوم من الإفصاح، وحملة واسعة خلال أربعة أيام.
ما هو LLMJacking وكيف أحمي مفاتيح واجهات الذكاء الاصطناعي؟
هو سرقة بيانات اعتماد خدمات الذكاء الاصطناعي أو موارد السحابة كي يستخدم الآخرون نماذجك على حسابك. وتقول GTIG إن الوصول المسروق يُعاد بيعه عبر «LLM Mixers». احفظ المفاتيح في مدير أسرار، ولا تضعها أبدًا في الشيفرة أو الواجهات الأمامية، وقيّد صلاحياتها إلى الحد الأدنى، وضع حدودًا للإنفاق وتنبيهات، ودوّرها عند أي شك.
المصادر وسياسة التحديث
المصدر الأساسي: تقرير GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (مدونة Google Cloud، 16 نوفمبر 2026، بقلم Aurora Blum وKelli Vanderlee وJess Xia وDavid Mainor)، وقد راجعناه مجددًا في 21:55 بتوقيت غزة؛ وملخص جوجل على مدونة The Keyword؛ وصفحة الإضافة على WordPress.org للإصدار الحالي وسجل التغييرات. الصحافة: BleepingComputer وThe Register وSiliconANGLE.
سنحدّث هذا المقال إذا نشرت جوجل أو مطوّر الإضافة أو إحدى شركات الأمن تفاصيل إضافية عن exploit_agent أو الشيفرة التي حللتها. هذه معلومات عامة وليست استشارة قانونية.