
العدد 1 · أسبوع 15-21 نوفمبر 2026 · تمت المراجعة 08:00 بتوقيت غزة، 22 نوفمبر
ابدأ بتحديث VMware vCenter و Cisco Expressway: الثغرتان تُستغلان فعلياً وأضافتهما CISA إلى قائمة الثغرات المستغلة في 20 نوفمبر 2026. ثم Apache HTTP Server (mod_http2) و nginx و Java، وكلها صدرت لها إصلاحات حرجة هذا الأسبوع.
في الأسفل: سبعة بنود بترتيب الأولوية، وثلاثة اختراقات يجب معرفتها، وثغرة ويندوز للمتابعة، وقائمة عمل ليوم الاثنين. المصادر مرفقة مع كل بند.
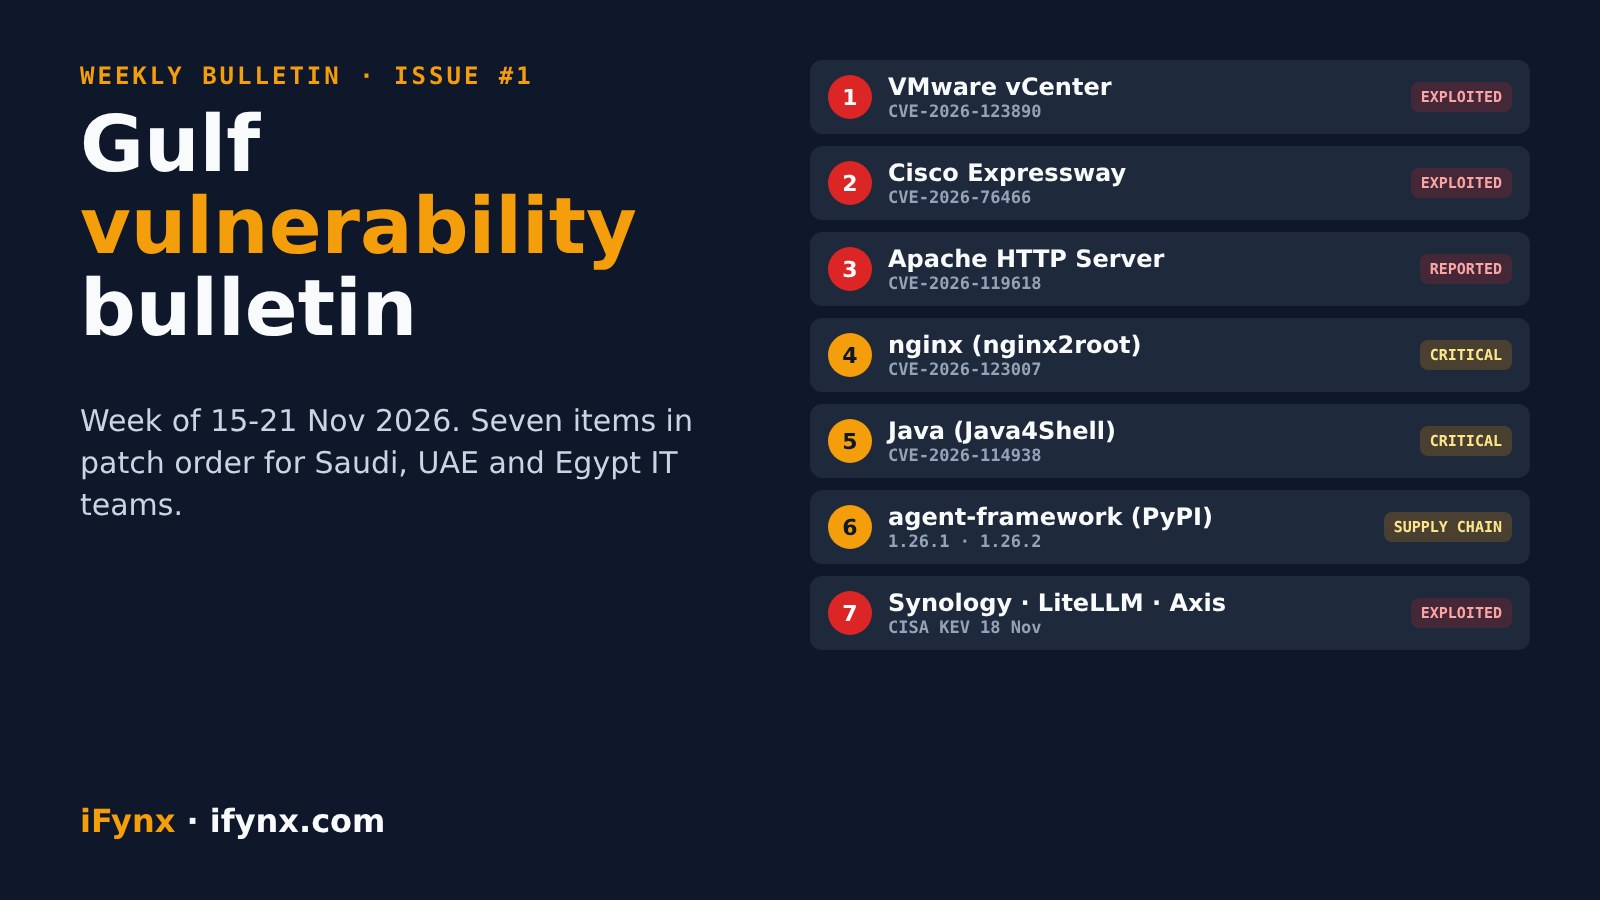
هذا العدد الأول من النشرة الأسبوعية للثغرات من آيفينيكس، لمديري تقنية المعلومات والمطورين وأصحاب الشركات في السعودية والإمارات والخليج ومصر. كل يوم أحد نقرأ تحذيرات الشركات المصنّعة وقائمة CISA للثغرات المستغلة فعلياً وتقارير الاختراقات، ونُبقي المؤكد فقط، ونرتبه كما نرتّب التحديثات لعملائنا. ولا ننشر أي شيفرة استغلال.
ما الذي يجب تحديثه أولاً هذا الأسبوع؟
| # | المنتج | الحالة | الإجراء |
|---|---|---|---|
| 1 | VMware vCenter | مُستغلة · في قائمة CISA | حدّث إلى 9. |
| 2 | Cisco Expressway | مُستغلة · في قائمة CISA | طبّق الإصدار المُصلح في تحذير Cisco؛ المتأثر هو أنظمة Expressway العاملة بنظام العنقود (cluster). |
| 3 | Apache HTTP Server | استغلال مُبلّغ عنه | حدّث إلى 2. |
| 4 | nginx (nginx2root) | حرجة · لا هجمات بعد | حدّث إلى 1. |
| 5 | OpenJDK / Java (Java4Shell) | حرجة · لا هجمات بعد | ثبّت تحديثات OpenJDK و Oracle الصادرة في 17 نوفمبر. |
| 6 | Microsoft agent-framework (PyPI) | سلسلة التوريد | ثبّت الإصدار 1. |
| 7 | Synology DSM, LiteLLM, Apache Axis 1.x | مُستغلة · في قائمة CISA | Synology: الإصدار DSM 7. |
البنود السبعة بالتفصيل مع المصادر
#1 · مُستغلة · في قائمة CISA
VMware vCenter: CVE-2026-123890 (CVSS 9.8)
تجاوز للمصادقة في غرفة التحكم بخوادمك الافتراضية. تربط Mandiant استغلالها منذ أوائل سبتمبر بمجموعة مرتبطة بالصين، وأضافتها CISA إلى قائمة الثغرات المستغلة في 20 نوفمبر.
ماذا تفعل: حدّث إلى 9.1.1.0200 أو 9.0.2.0200 أو 8.0 U3m. لا يوجد إصلاح علني لإصدار 7.0.
المصادر: Broadcom VMSA-2026-0009 · Security Affairs (KEV) التفاصيل الكاملة ←
#2 · مُستغلة · في قائمة CISA
Cisco Expressway: CVE-2026-76466 (CVSS 9.8)
بيانات دخول مكتوبة داخل الكود في Expressway العنقودي، وهو بوابة مكالمات الفيديو في كثير من البنوك والوزارات والمستشفيات. أضافتها CISA إلى القائمة في 20 نوفمبر، وأفادت شركة F6 باستغلالها بعد نشر إثبات مفهوم علني.
ماذا تفعل: طبّق الإصدار المُصلح في تحذير Cisco؛ المتأثر هو أنظمة Expressway العاملة بنظام العنقود (cluster).
المصادر: Security Affairs (KEV)
#3 · استغلال مُبلّغ عنه
Apache HTTP Server: CVE-2026-119618 (mod_http2)
تنفيذ كود عن بُعد في الإصدارات 2.4.55 حتى 2.4.70 عند تفعيل HTTP/2. تقول وكالة الأمن السيبراني في سنغافورة إنها تُستغل بحسب التقارير. منتشر في استضافات cPanel و Plesk في المنطقة.
ماذا تفعل: حدّث إلى 2.4.71، أو أوقف HTTP/2 مؤقتاً (Protocols http/1.1) حتى تتمكن من التحديث.
المصادر: Apache advisory · Singapore CSA AL-2026-164 التفاصيل الكاملة ←
#4 · حرجة · لا هجمات بعد
nginx (nginx2root): CVE-2026-123007 + 4 more
خمس ثغرات في إدارة الذاكرة أُصلحت في 18 نوفمبر، أخطرها تنفيذ كود عن بُعد عبر HTTP/2. لا هجمات مُبلّغ عنها، لكن الباحثين يقولون إن لديهم استغلالاً يعمل. افحص أيضاً Kubernetes ingress وصور الحاويات.
ماذا تفعل: حدّث إلى 1.30.7 (المستقر) أو 1.31.9 (الرئيسي) وأعد التشغيل بالكامل؛ إعادة التحميل لا تكفي.
المصادر: nginx.org advisories التفاصيل الكاملة ←
#5 · حرجة · لا هجمات بعد
OpenJDK / Java (Java4Shell): CVE-2026-114938 (CVSS 9.2)
خلل ذاكرة في مفكك Base64 على خوادم x86-64 الداعمة لـ AVX-512 قد يؤدي إلى تنفيذ كود في Jira و Confluence و Jenkins و Keycloak و Elasticsearch.
ماذا تفعل: ثبّت تحديثات OpenJDK و Oracle الصادرة في 17 نوفمبر. حل مؤقت: -XX:-UseBASE64Intrinsics.
المصادر: Oracle CPU Nov 2026 · Calif.io التفاصيل الكاملة ←
#6 · سلسلة التوريد
Microsoft agent-framework (PyPI): versions 1.26.1 and 1.26.2
إصداران خبيثان في 17 نوفمبر سرقا أسرار Azure و Azure DevOps و GitHub فور تشغيل Python. بقيا متاحين نحو ساعة.
ماذا تفعل: ثبّت الإصدار 1.26.0. إذا شُغّل إصدار خبيث في أي مكان، أعد بناء الجهاز وغيّر كل سر كان يصل إليه.
المصادر: Wiz Research · Socket التفاصيل الكاملة ←
#7 · مُستغلة · في قائمة CISA
Synology DSM, LiteLLM, Apache Axis 1.x: CVE-2024-10441 · CVE-2026-40217 · CVE-2026-90436
أُضيفت إلى القائمة في 18 نوفمبر. أجهزة Synology NAS في المكاتب الصغيرة، وبوابات LiteLLM لدى فرق الذكاء الاصطناعي، وخدمات SOAP القديمة على Axis 1.x في الأنظمة الوسيطة للبنوك.
ماذا تفعل: Synology: الإصدار DSM 7.2.2-72806-1 أو الإصدار المُصلح لفرعك. LiteLLM: طبّق إصلاح المطوّر وقيّد ميزة اختبار الحواجز. Axis 1.x: لا إصلاح قادم، انتقل إلى بديل.
المصادر: GBHackers (KEV)
وأُضيف أيضاً إلى قائمة CISA في 20 نوفمبر: SAP NetWeaver Enterprise Portal CVE-2025-42884 و Apache Roller CVE-2026-129448 (الإصدارات 4.0.0 حتى 6.1.4). المصدر: Security Affairs.
اختراقات هذا الأسبوع
- Infoblox (مؤكد، 16 نوفمبر): سرق المهاجمون ملفات داخلية عبر مورّد لنقل البيانات تعرّض للاختراق، وتقول التقارير إنها شملت لقطات إعدادات NIOS لبعض العملاء. دليلنا.
- N-able Mail Assure و SpamExperts (مؤكد، 19 نوفمبر): وصل مهاجمون إلى خادم واحد في السحابة المستضافة، وتقول N-able إنه لا دليل على تسريب بيانات العملاء، وبقيت البوابة وواجهة API معطلتين احترازياً. المصدر: The Hacker News.
- Nvidia (غير مؤكد): ادعاء من مجموعة فدية لم يتأكد بعد. ما نعرفه.
نسجّل كل اختراق مؤكد في المنطقة في متتبّع آيفينيكس لاختراقات البيانات في الخليج ومصر.
ثغرة ويندوز للمتابعة: FastUnlock
في 19 نوفمبر نشر باحث يُعرف باسم Chaotic Eclipse ثغرة «FastUnlock»، ويقول إنها تستغل ميزة الراوي (Narrator) لتشغيل كود من شاشة القفل في Windows 11 مع تحديثات نوفمبر 2026. تحتاج إلى وجود شخص عند الجهاز، ولم يُعلن عن إصلاح، ولم تعلّق Microsoft في التقارير التي راجعناها. حالياً: أبقِ BitLocker مفعلاً، ولا تترك الحواسيب دون مراقبة، وتابع توجيهات Microsoft. المصدر: Security Affairs.
قائمة عمل يوم الاثنين لفرق تقنية المعلومات في الخليج ومصر
- اجرد كل أنظمة vCenter و Expressway لديك (ومنها مواقع التعافي من الكوارث) وحدّثها اليوم.
- افحص خوادم الويب: إصدار Apache وحالة HTTP/2، وإصدار nginx في الخوادم والحاويات و ingress.
- حدّد بيئات Java خلف Jira و Confluence و Jenkins و Keycloak وحدّثها.
- ابحث في ملفات القفل وسجلات البناء عن agent-framework بالإصدار 1.26.1 أو 1.26.2.
- حدّث أجهزة Synology NAS وأي بوابة LiteLLM، وخطّط للخروج من Axis 1.x.
- إذا كنت تستخدم Infoblox أو فلترة البريد من N-able، اطلب من المورّد وضعاً مكتوباً.
كل يوم أحد: أخطر الثغرات والاختراقات المؤكدة، ومن المتأثر في السعودية والإمارات ومصر، وما الذي يجب تحديثه أولاً. مجانية، بالعربية والإنجليزية، ويمكنك إلغاء الاشتراك بنقرة.
✓ تم الاشتراك. ستصلك رسالة ترحيب الآن، وأول عدد يوم الأحد.
كيف تساعد آيفينيكس
تبني آيفينيكس وتدير منصات ويب وجوال ثنائية اللغة لشركات في الإمارات والسعودية ومصر وفلسطين. إذا كان بند في هذه النشرة يمسّ أنظمتك، نستطيع تحديد أماكنه وتحديثه بأقل توقف وتقوية ما حوله.
أسئلة شائعة
ما الثغرة التي يجب أن تبدأ بها شركات الخليج ومصر هذا الأسبوع؟
ثغرة VMware vCenter CVE-2026-123890. فهي حرجة، وتُستغل منذ أوائل سبتمبر، وأضافتها CISA إلى قائمة الثغرات المستغلة فعلياً في 20 نوفمبر 2026. الإصدارات المُصلحة: 9.1.1.0200 و 9.0.2.0200 و 8.0 U3m.
هل تُستغل ثغرات nginx2root؟
ليس حتى 22 نوفمبر 2026. لم تُسجل هجمات، لكن الباحثين يقولون إن لديهم استغلالاً يعمل، لذا حدّث إلى nginx 1.30.7 أو 1.31.9 وأعد التشغيل بالكامل.
هل يوجد إصلاح لثغرة FastUnlock في شاشة قفل ويندوز؟
لم يُعلن عن إصلاح حتى صدور هذا العدد. ادعاء الباحث يشمل Windows 11 مع تحديثات نوفمبر 2026، ولم تنشر Microsoft توجيهات في التقارير التي راجعناها.
كيف تصلني هذه النشرة كل أحد؟
اشترك مجاناً من النموذج في هذه الصفحة. تصل نشرة آيفينيكس كل يوم أحد بالعربية أو الإنجليزية، وفي كل رسالة رابط لإلغاء الاشتراك بنقرة واحدة.